역할 복제
역할은 서로 조금씩 다른 변형인 경우가 많습니다. 동일한 정책을 다른 그룹에 지정하거나, 기존 권한 집합에 권한 하나를 추가하는 식입니다. 역할 복제 기능을 사용하면 정책을 하나씩 다시 구성하는 대신, 기존 역할의 복사본에서 시작할 수 있습니다.
복사본 만들기
역할 목록 또는 해당 역할의 개별 페이지에서 역할의 ⋯ 메뉴를 열고 역할 복제를 선택합니다.
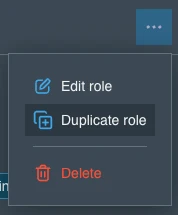
기존 역할 복제
역할 생성 마법사가 열리며 다음 항목이 미리 채워집니다.
- 원본 역할의 이름 뒤에 (copy) 가 붙은 이름
- 원본 역할의 설명
- 원본 역할의 그룹
- 원본 역할의 모든 정책 및 이들이 공유하는 공통 리소스 범위
마법사를 완료하기 전까지는 아무것도 생성되지 않으므로, 진행 중에 이름을 비롯해 원하는 항목을 자유롭게 변경할 수 있습니다.
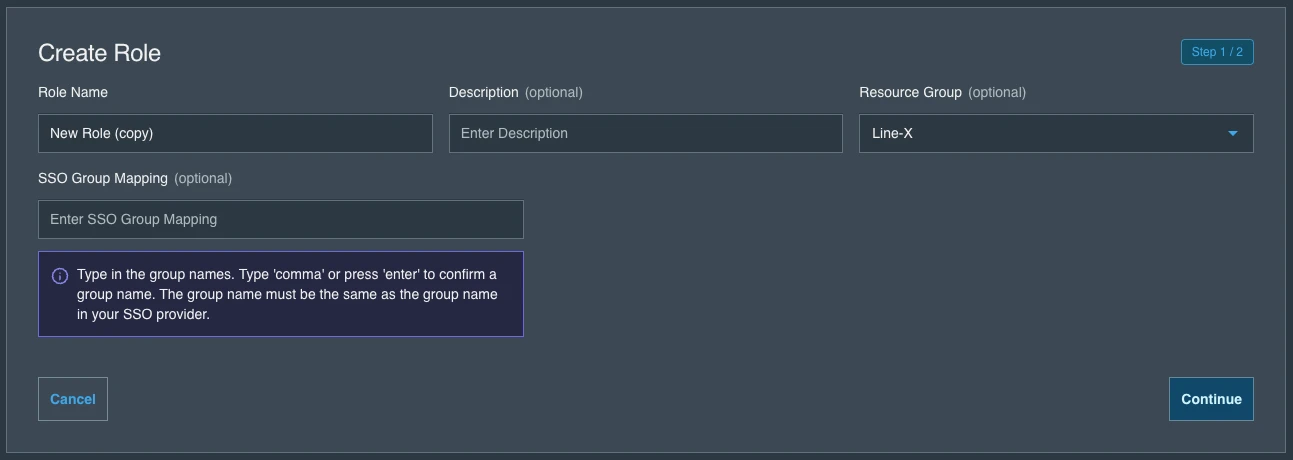
복제본으로 미리 채워진 역할 생성 마법사
복사되지 않는 항목
| 복사 여부 | |
|---|---|
| 이름, 설명, 그룹 | 예 — 이름에 (copy) 접미사가 붙습니다 |
| 정책 | 예 |
| SSO 그룹 매핑 | 아니요 |
| 역할에 할당된 사용자 | 아니요 |
정보
SSO 그룹 매핑은 의도적으로 제외됩니다. 이를 복사하면 새 역할이 생성되는 즉시 동일한 SSO 그룹에 해당 역할이 부여되는데, 이는 복사본의 목적과 거의 맞지 않습니다. 필요한 경우 직접 매핑을 추가하십시오.
알아두면 좋은 사항
- 복제에는 역할 생성 권한이 필요합니다. 복사 대상 역할에 대한 편집 권한이 아닙니다. 역할을 생성할 수 없는 경우 해당 작업은 표시되지 않습니다.
- 기본 제공 시스템 역할도 복제할 수 있습니다. 시스템 역할은 편집하거나 삭제할 수 없지만, 복사본은 자체 역할을 만드는 실용적인 출발점이 됩니다.
- 복사본은 독립적입니다. 이후 원본이 변경되어도 영향을 받지 않으며, 처음에는 할당된 사용자가 없습니다.