SEW Connectivity Service
Yleiskatsaus
SEW Connectivity Service perustuu SDA Glue -sovellukseen, joka on yhdyskäytäville tarkoitettu sovellus ja saatavilla Linux- ja Windows-isännille. Palvelun taustalla on SoftEther VPN, joka tukee OpenVPN:ää Windows-asiakkailla ja muodostaa suojatun TCP-tunnelin yhdyskäytävän verkkoliitännän ja SEW-pilvipalvelujen välille, kuten IDEaaS-, varmuuskopiointi- ja käyttöönotto-VM:t. Se yhdistää myös käyttöjärjestelmän natiivit palomuurit, Linuxin iptables-työkalun ja Windows Filtering Platformin (WFP), NAT-taulukkoon, jotta valmistajakohtaiset ohjelmistot, kuten Siemens TIA Portal ja Rockwell Studio 500, voidaan sillata suoraan tuotannon ohjaustason laitteeseen.
Keskeiset kohdat
Teollisten laitteistojen hallinta SEW:n avulla perustuu kattavaan ja turvalliseen teolliseen liitettävyysratkaisuun, joka kuroo umpeen tuotantoympäristöjen ja pilvipohjaisten palvelujen välisen kuilun. Hyödyntämällä koeteltuja teknologioita ja toteuttamalla vahvat tietoturvatoimet palvelu tarjoaa yritystason liitettävyyden, joka on räätälöity erityisesti teollisuusautomaatio- ja ohjausjärjestelmille.
Teollisuustason tietoturva: Integrointi AWS IoT Coren kanssa tarjoaa suojatut TLS-yhteydet sekä hienojakoiset käyttöoikeuskäytännöt. Tämä noudattaa teollisen IoT:n tietoturvan parhaita käytäntöjä ja antaa ylläpitäjille mahdollisuuden rajoittaa pääsyä laiteominaisuuksien ja kontekstin perusteella.
Koeteltu VPN-perusta: Palvelu hyödyntää SoftEther VPN:ää, joka tarjoaa AES 256-bittisen ja RSA 4096-bittisen salauksen suurella läpisyötöllä sekä pienellä muistin ja suorittimen kuormituksella. Näin siirrettävä data pysyy suojattuna salakuuntelulta ja luvattomalta käytöltä, mikä on ihanteellista teollisissa sovelluksissa, joissa tietoturva ja suorituskyky ovat kriittisiä.
Zero-Trust-verkkoyhteys: Palvelu poistaa tarpeen perinteisille staattisille VPN-yhteyksille muodostamalla yhteydet tarvittaessa. Tämä Point-to-Point-arkkitehtuuri varmistaa, että käyttäjät pääsevät käsiksi vain erikseen valtuutettuihin laitteisiin, eivät kokonaisiin verkkosegmentteihin, mikä pienentää hyökkäyspintaa merkittävästi.
Tehdasystävällinen suunnittelu: Kaikki yhteydet muodostetaan solmun itsensä – yhdyskäytävän tai työaseman – toimesta ulospäin, eikä saapuvia yhteyksiä koskaan hyväksytä, joten saapuvan liikenteen palomuurisääntöjä ei tarvita lainkaan. Tämä suunnittelu kunnioittaa olemassa olevia teollisia tietoturva-arkkitehtuureja ja tarjoaa samalla turvalliset etäkäyttömahdollisuudet.
Arkkitehtuuri
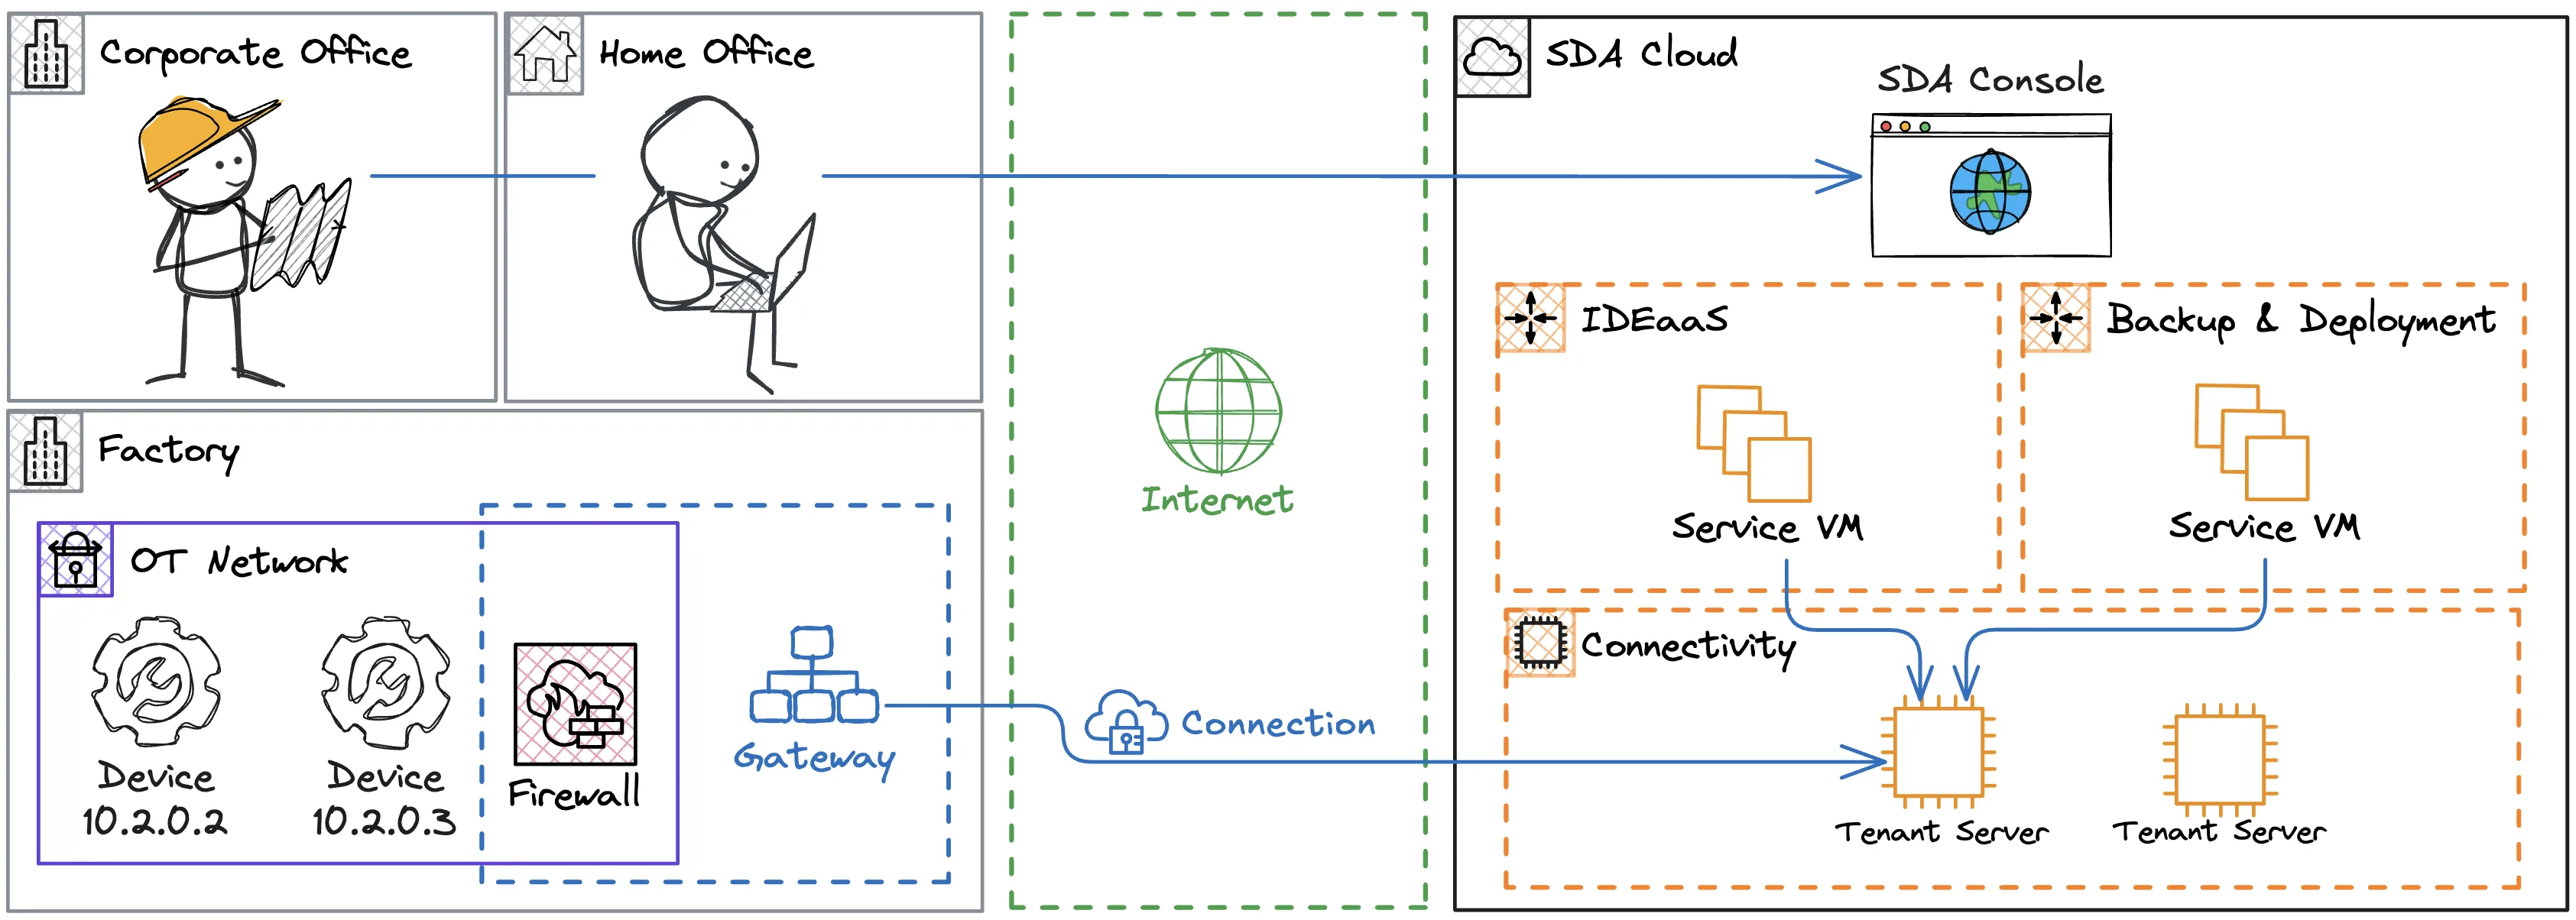
Virtuaaliverkon vertaisia kutsutaan solmuiksi (Nodes), ja ne ovat Connectivity Servicen pääkomponentteja. Jokainen yhteys rakentuu solmuketjun vuorovaikutuksesta, jossa kullakin solmulla on oma roolinsa.
Laitteet: teolliset laitteistot, jotka sijaitsevat yleensä tuotannon suojatussa verkossa ja joihin päästään niiden IP-osoitteen kautta, esim. PLC:t, HMI:t ja robotit. Laitteet määritellään SEW Consolessa kullekin vuokralaiselle (Tenant), ja käyttäjien pääsyä hallitaan roolipohjaisella pääsynhallinnalla. Liitettävyys edellyttää, että jokainen laite on liitetty vähintään yhteen verkon yhdyskäytävään.
Yhdyskäytävät: verkkoisännät, joilla on suojattu pääsy internetiin ja SEW Consolessa hallittuihin laitteisiin. Ne ovat yleensä IPC:itä, virtuaalikoneita, kontteja tai jopa Raspberry Pi -laitteita, jotka sijaitsevat palomuurivyöhykkeellä, joka vaatii erityiset säännöt SEW-pilviresursseihin, kuten Tenant-palvelimiin, pääsemiseksi. Jokaisessa yhdyskäytävässä ajetaan SDA Glue -sovellusta, joka on käyttöjärjestelmäpalvelu, joka kuuntelee yhteyspyyntöjä ja tarjoaa telemetriadataa.
Työasemat: asiakkaan oma PC, jota käytetään laitteisiin pääsemiseksi kohdesijainnin yhdyskäytävän kautta. Työasemassa ajetaan samaa SDA Glue -ohjelmistoa kuin yhdyskäytävässä, ja se määritetään verkkotasolla identtisesti; ainoa ero on rooli – työasema muodostaa yhteyden aina ulospäin yhdyskäytävään eikä koskaan sillaa liikennettä edelleen muihin laitteisiin.
Tenant-palvelimet: suojatussa SEW-pilviympäristössä ajettavat bastion-isännät, jotka on omistettu kullekin vuokralaiselle ja jotka siltaavat yhdyskäytävän verkkoliitännän SEW-palvelun virtuaalikoneeseen tai toiseen yhdyskäytävään. Nämä palvelimet takaavat vaadittavat suodatuskäytännöt, joilla varmistetaan pelkästään Point-to-Point-yhteys, esimerkiksi IDEaaS:sta tiettyyn PLC:hen eikä muihin ei-toivottuihin laitteisiin samassa verkossa yhdyskäytävän kanssa. Ne myös todentavat yhdyskäytävien pääsyn tunnistetietojen kierrätyskäytännön perusteella jokaista yhteyttä varten.
Palvelu-VM:t: ajavat SEW-palvelujen tarvitsemia sovelluksia, kuten IDEaaS-, varmuuskopiointi- ja käyttöönottoputkia. Nämä virtuaalikoneet hyödyntävät Connectivity Serviceä päästäkseen laitteisiin verkkotasolla niiden IP-osoitteen kautta, mikä on olennaista teollisissa sovelluksissa.
Pilvi
Perinteisten staattisten VPN-yhteyksien sijaan SEW Connectivity Service muodostaa yhteydet teollisiin laitteistoihin pyyntöjen perusteella, ja pyynnöt välitetään solmuketjulle, joka toimii yhdessä tarjotakseen Point-to-Point-verkkoyhteyden SEW-palvelujen ja laitteiden välille.
Tuotantoverkon osalta kaikki yhteydet muodostetaan yhdyskäytävästä, joten tehtaassa ei tarvita saapuvan liikenteen sääntöjä. Tämän saavuttamiseksi solmut kuuntelevat jatkuvasti saapuvia pyyntöjä IoT-viestivälittäjässä, jonka taustalla on AWS IoT Core.
Tämä arkkitehtuuri mahdollistaa sen, että käyttäjät voivat olla vuorovaikutuksessa tehtaan laitteistojen kanssa mistä tahansa, missä on internetyhteys, miltä tahansa tietokoneelta, pelkän selaimen avulla.
Verkko
Yhdyskäytävä on reunalaite, joka sijaitsee tuotannon ohjaustason ja internetin välissä ja tarjoaa SEW-palveluille hallitun pääsyn Consolessa määriteltyihin laitteistoihin. Siksi on erittäin tärkeää vakiinnuttaa arkkitehtuuri, joka siltaa SEW-pilven turvallisesti paikalliseen infrastruktuuriin. Suosittelemme yhtä kahdesta ehdotetusta yhdyskäytävän kokoonpanosta, jotka esitellään seuraavassa.
Yhdyskäytävä lähiverkossa
Tämä on yleisin lähestymistapa, jossa yhdyskäytävä sijoitetaan SEW-alustalle liitettyjen PLC:iden viereen. Tässä palomuuri valvoo tiukasti yhdyskäytävän lähtevää liikennettä internetiin.
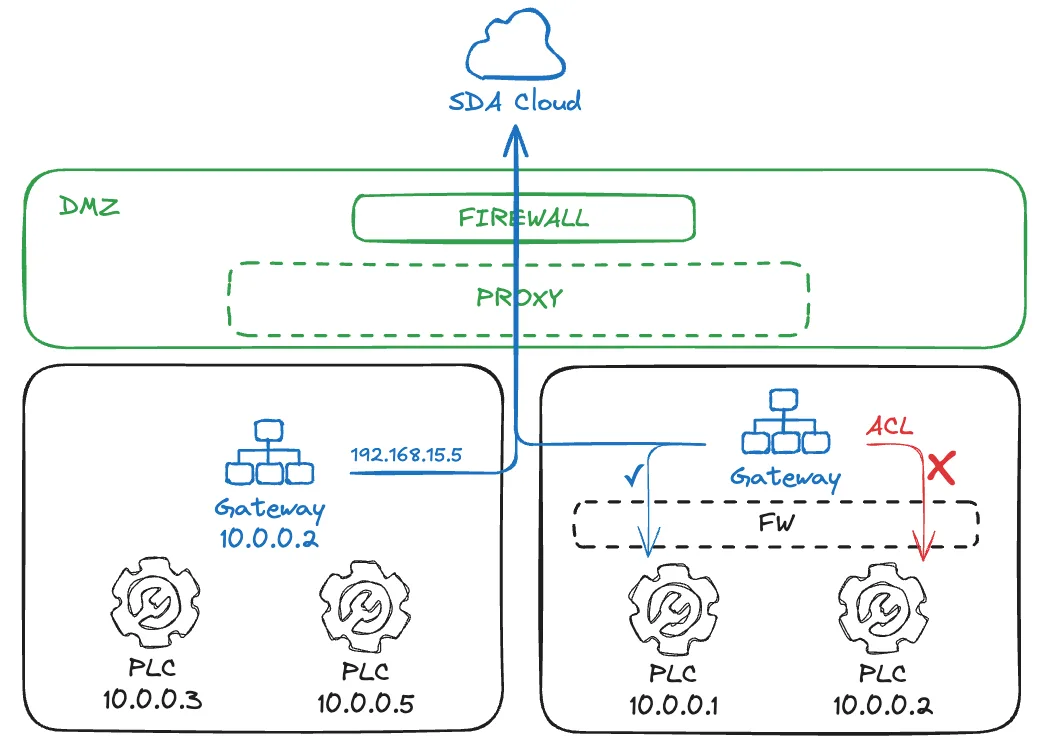
Yhdyskäytävällä on pääsy aliverkkoon, jossa se sijaitsee, mutta verkon reitittimeen voidaan määrittää palomuuri pääsynhallintakerrokseksi (ACL). On myös yleistä käyttää yhdyskäytävälaitetta, jossa on kaksi verkkoliitäntää: yksi DMZ:hen osoittava ja yksi yksityinen ohjaustasolla. Tämä arkkitehtuuri sallii toistuvat IP-alueet, esimerkiksi molemmat aliverkolla 10.0.0.0/24.
Yhdyskäytävä DMZ:ssä
Tätä lähestymistapaa käytetään paljon, kun yhdyskäytävä ajetaan erillisessä virtuaalikoneessa jossakin palvelininfrastruktuurissa. IT-tiimi määrittää erityiset reitit virtuaalikoneen ja ohjaustason kohde-PLC:iden välille, ja palomuurit ovat todennäköisesti käytössä sekä internetiin että OT:hen suuntautuvissa yhteyksissä.
Osoitteenmuunnos (NAT) voi olla käytössä myös PLC:ille päin mentäessä. Tämä vaatii kuitenkin huomiota: jotkin PLC-valmistajakohtaiset ohjelmistot eivät välttämättä ole yhteensopivia PLC:n osoittamisen kanssa IP-aliaksen kautta, vaan ne saattavat vaatia pääsyä siihen IP-osoitteeseen, joka on määritetty nimenomaisesti projektiin.
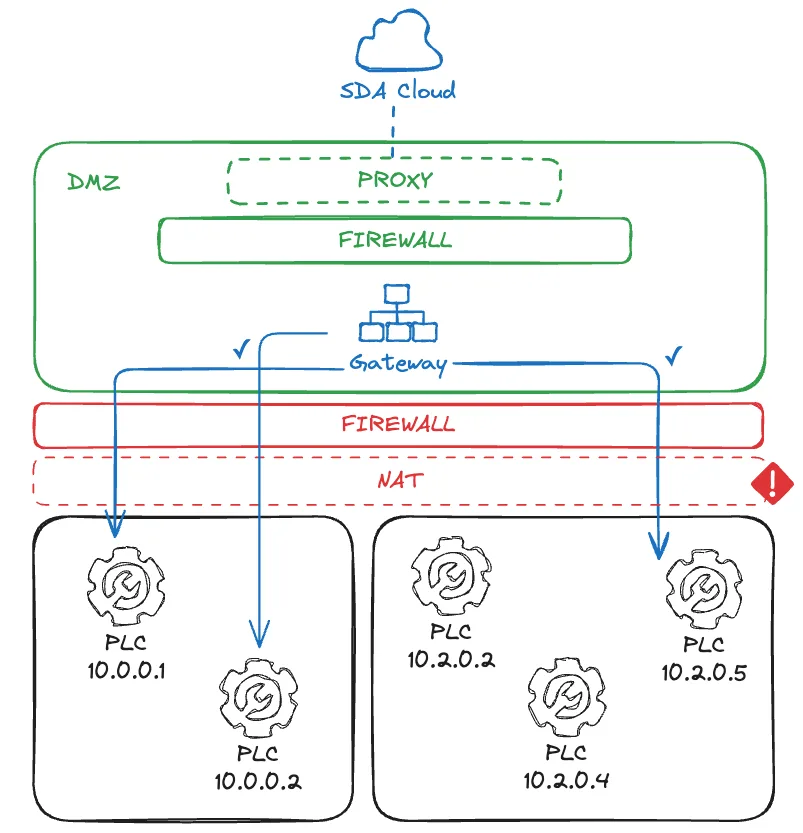
Tässä tapauksessa jokaisella tuotantoyksikön PLC:llä on oltava yksilöllinen IP-osoite, muutoin voi syntyä törmäyksiä. Lisäksi verkkoinfrastruktuurista riippuen Layer 2 -yhteys yhdyskäytäviltä PLC:hen ei välttämättä toimi; tämä on tulossa oleva ominaisuus reaaliaikaisten teollisuusverkkojen integroimiseksi SEW-palveluihin.
Ohjelmisto
SDA Glue on sovellus, joka toimii käyttöjärjestelmäpalveluna varmistaen yhdyskäytävän korkean käytettävyyden automaattisella käynnistyksellä ja uudelleenkäynnistyksellä virhetilanteissa. Verkkotunnelien muodostamiseksi hallitsemalla verkkoresursseja, kuten liitäntöjä, reittejä ja palomuurisääntöjä, se vaatii korotetut oikeudet järjestelmäkäyttäjänä.
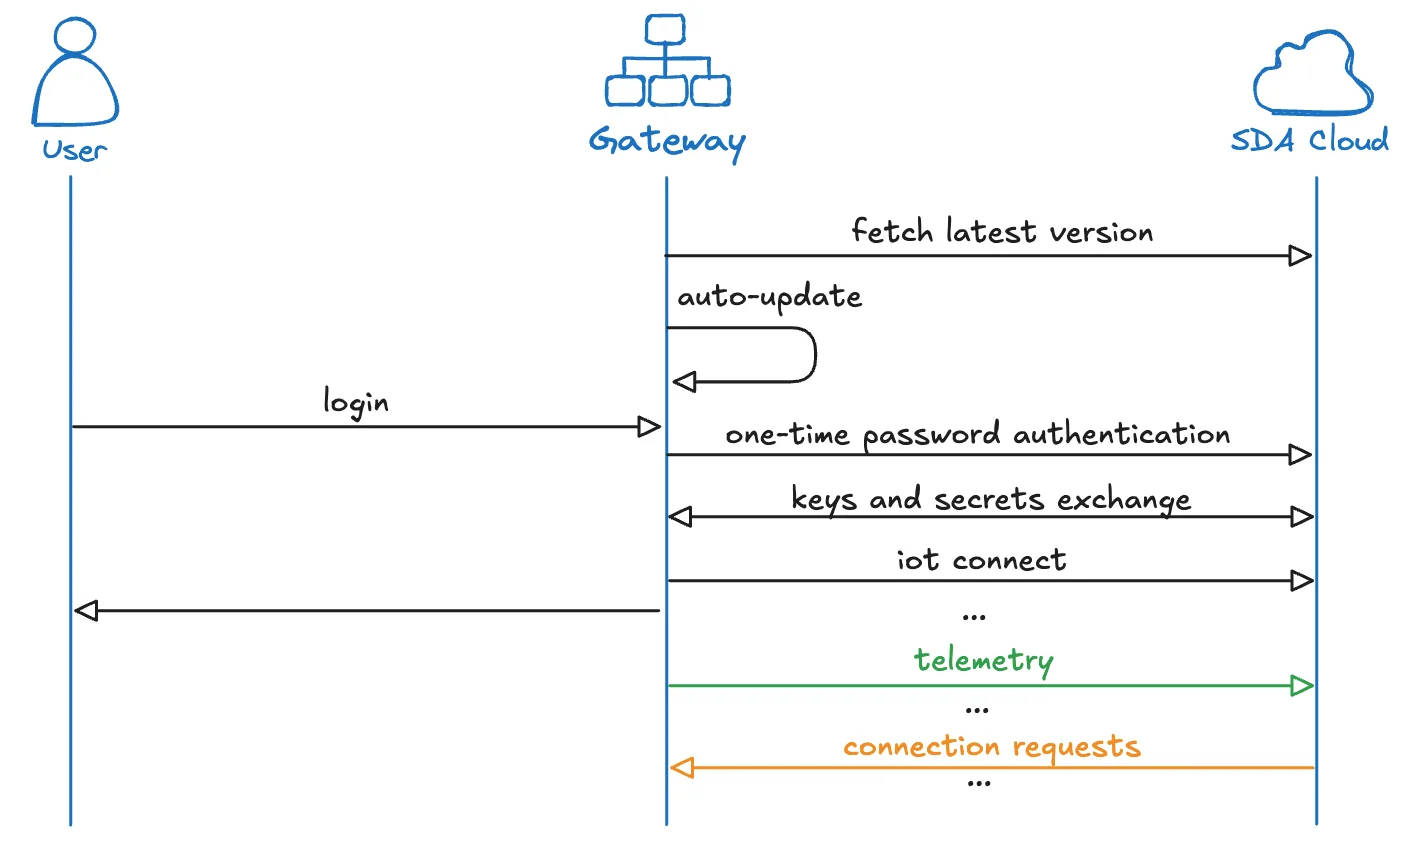
Automaattiset päivitykset ovat oletuksena käytössä. Glue-palvelu lukee uusimman vakaan version osoitteesta repository.eu1.sdacosole.io ja asentaa päivityksen, kun aktiivisia yhteyksiä ei ole. Päivitysmekanismi lataa uuden sovellusbinaarin, korvaa sillä vanhan ja käynnistää palvelun uudelleen.
AWS IoT Core -yhteys muodostetaan sisäänkirjautumisen yhteydessä käyttäen päätepistettä iot.eu1.sdaconsole.io. Yhteyden muodostuttua Glue-palvelu kuuntelee jatkuvasti SEW-pilven pyyntöjä ja julkaisee telemetriadataa, kuten yhdyskäytävään liitettyjen laitteiden tilan. IoT-todennus on suojattu lyhyellä tunnisteella ja kertakäyttösalasanalla, jotka voidaan hakea SEW Consolesta. IoT-yhteys on suojattu myös sovellusbinaariin sisältyvällä salaisella avaimella. IoT-yhteys voidaan määrittää muodostettavaksi joko MQTT SSL:n tai WebSocket Securen kautta, molemmat portissa 443.
Verkkomekanismit ovat erilaiset Linuxissa ja Windowsissa. Siksi ne kuvataan erikseen.
Linux
SDA Glue Linuxissa perustuu SoftEther VPN -asiakkaaseen, joka on avointa lähdekoodia (Apache License 2.0) ja asennetaan SEW:n peilipalvelimelta repository.eu1.sdaconsole.io Glue-asennuksen yhteydessä.
Jokaista yhteyttä varten Glue käyttää SoftEther-asiakasta luodakseen NIC-verkkoliitännän ja yhdistääkseen sen Tenant-palvelimeen. Se käyttää myös Linuxin IP-työkaluja IP-osoitteen määrittämiseen kyseiselle liitännälle ja tarvittavien reittien luomiseen palvelu-VM:n ja kohdelaitteen välille.
Sisäiset palomuurisäännöt ja NAT-muunnos luodaan iptables-työkalulla, joka ei salli saapuvia verkkopaketteja yhdyskäytävälle vaan ainoastaan pakettien välittämisen kohdelaitteeseen.
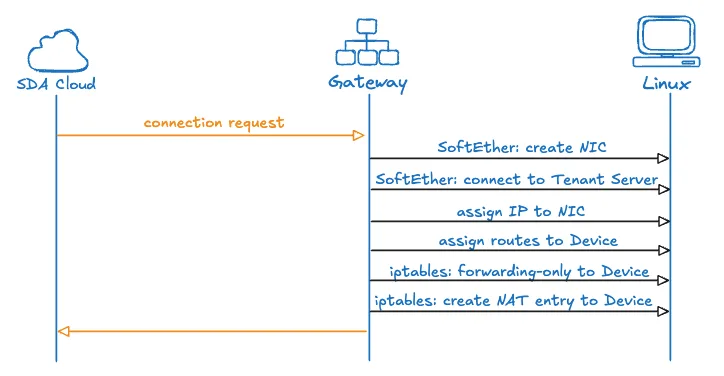
📚 Linux-resurssien hallinta yhteyksissä
Ymmärtääksemme, kuinka Linux-yhdyskäytävä siltaa pilvipalvelut tehtaan laitteisiin, käymme läpi konkreettisen esimerkin tietyillä IP-osoitteilla, jotka havainnollistavat koko kulun.
Tarkastellaan tehdasverkkoa, jossa kohdelaitteen (kuten PLC:n) paikallinen IP-osoite on 10.0.0.5 ja yhdyskäytävä sijaitsee samassa verkossa IP-osoitteella 10.0.0.2. SEW-pilvessä palvelu-VM:n on muodostettava yhteys tähän laitteeseen, ja sille määritetään VPN-IP 100.112.20.3, kun taas yhdyskäytävän VPN-liitäntä saa osoitteen 100.112.10.6.
Tunnelin muodostaminen
Kun yhteyspyyntö saapuu, sekä yhdyskäytävä että palvelu-VM ryhtyvät toimeen. Yhdyskäytävä luo uuden virtuaalisen verkkoliitännän nimeltä vpn_iface ja määrittää sille osoitteen 100.112.10.6. Samanaikaisesti pilvessä oleva palvelu-VM luo oman VPN-liitäntänsä IP-osoitteella 100.112.20.3. Molemmat päätepisteet yhdistävät sitten Tenant-palvelimeen muodostaen suojatun salatun tunnelin välilleen.
Factory Side:              Cloud Side:
Gateway                    Service VM
├─ Local: 10.0.0.2        ├─ VPN: 100.112.20.3
└─ VPN: 100.112.10.6      └─ Target: 10.0.0.5 (via Gateway)
Device
└─ Local: 10.0.0.5
Tässä vaiheessa tunneli on olemassa, mutta paketit eivät vielä tiedä, minne mennä. Yhdyskäytävän on opetettava järjestelmälle, kuinka liikenne reititetään näiden kahden maailman välillä.
Reittien rakentaminen
Yhdyskäytävä lisää reitityssäännön, joka luo yhteyden VPN-verkon ja tehdaslattian välille:
ip route add 100.112.20.3 via 100.112.10.6 dev vpn_iface
Tämä reitti kertoo järjestelmälle ratkaisevan tiedon: kun laite osoitteessa 10.0.0.5 lähettää vastauspaketteja, ne tulee välittää vpn_iface-liitännän kautta palvelu-VM:lle osoitteeseen 100.112.20.3. Ilman tätä reittiä yhdyskäytävä ei tietäisi, kuinka lähettää laitteen vastaukset takaisin pilveen.
Pelkkä reititys ei kuitenkaan riitä. Yhdyskäytävän palomuuri estäisi tämän liikenteen edelleen oletusarvoisesti. Yhteyden mahdollistamiseksi yhdyskäytävän on nimenomaisesti sallittava kaksisuuntainen pakettien välitys VM:n ja laitteen välillä:
iptables -A GLUE_FORWARD -s 100.112.20.3 -d 10.0.0.5 -j ACCEPT
iptables -A GLUE_FORWARD -s 10.0.0.5 -d 100.112.20.3 -j ACCEPT
Nämä säännöt avaavat hallitun reitin, joka sallii pakettien kulkea palvelu-VM:ltä laitteelle ja takaisin, samalla kun yhdyskäytävän tietoturva-asetelma säilyy kaiken muun liikenteen osalta. Huomaa myös, että Glue käyttää omia ketjujaan iptables-työkalussa, jotta ristiriitoja muiden sääntöjen kanssa ei synny.
NAT-muunnos
Tehtaan laite odottaa kommunikoivansa paikallisten IP-osoitteiden kanssa – se ei tiedä mitään pilviverkosta osoitteessa 100.112.20.3 eikä osaisi vastata kyseisestä osoitteesta tuleviin paketteihin. Yhdyskäytävä ratkaisee tämän naamioimalla palvelu-VM:n paketit:
iptables -t nat -A GLUE_POSTROUTING -s 100.112.20.3 -d 10.0.0.5 -j MASQUERADE
Kun tämä NAT-sääntö on käytössä, yhdyskäytävä kirjoittaa palvelu-VM:ltä laitteelle saapuvan paketin lähdeosoitteen uudelleen osoitteesta 100.112.20.3 osoitteeksi 10.0.0.2. Laitteen näkökulmasta se näyttää kommunikoivan suoraan itse yhdyskäytävän kanssa – tutun, luotetun osoitteen kanssa sen paikallisessa verkossa. Kun laite lähettää vastauksensa osoitteeseen 10.0.0.2, yhdyskäytävä suorittaa käänteisen muunnoksen ja vaihtaa kohdeosoitteen takaisin osoitteeksi 100.112.20.3, jotta paketti saavuttaa palvelu-VM:n VPN-tunnelin kautta.
Tämän VPN-tunneloinnin, reitityksen, palomuurisääntöjen ja NAT-muunnoksen orkestroinnin avulla yhdyskäytävä luo läpinäkyvän point-to-point-yhteyden. Laite ei koskaan näe pilvi-infrastruktuuria – se yksinkertaisesti kommunikoi sen kanssa, mikä näyttää olevan yhdyskäytävä sen paikallisessa verkossa osoitteessa 10.0.0.2. Samalla palvelu-VM saa suoran verkkotason pääsyn laitteeseen sen IP-osoitteella 10.0.0.5, mikä mahdollistaa teollisten sovellusten, kuten TIA Portalin tai Studio 5000:n, toiminnan aivan kuin ne toimisivat itse paikallisessa tehdasverkossa.
Windows
SDA Glue Windowsissa ei tue SoftEther VPN Clientin sulautettua käyttöä, joten se käyttää OpenVPN Community Open-Source Client -ohjelmistoa (GPL-lisenssi versio 2), joka asennetaan SEW:n peilipalvelimelta repository.eu1.sdaconsole.io Glue-asennuksen yhteydessä.
Jokaista yhteyttä varten Glue käyttää OpenVPN TAP -ajuria luodakseen verkkoliitännän ja yhdistääkseen sen Tenant-palvelimeen varmennepohjaisella todennuksella. Se käyttää Windowsin natiivia API:a IP-osoitteen määrittämiseen liitännälle ja tarvittavien reittien luomiseen palvelu-VM:n ja kohdelaitteen välille.
Glue käyttää myös Windows Filtering Platformia (WFP) omien kerrostensa ja palomuurisääntöjensä luomiseen. Se on kuitenkin riippuvainen WinNAT- tai NetNat-toiminnosta osoitteenmuunnoksen määrittämiseksi palvelu-VM:n ja laitteen välille, eikä tämä välttämättä ole oletuksena käytössä.
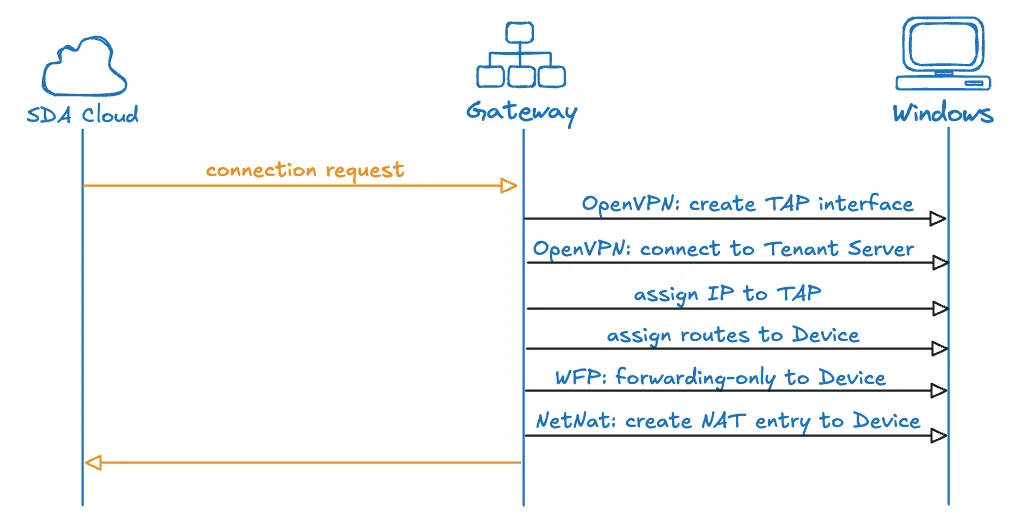
Työasema vs. yhdyskäytävä: Työasemat ja yhdyskäytävät käyttävät edellä kuvattua identtistä Windows-asiakasta ja yhteysmääritystä – samaa OpenVPN TAP -ajuria ja samaa WinNAT-pohjaista liitännän osoitteistusta. Ainoa ero on WFP-palomuurisääntö, jonka taustajärjestelmän käytäntö määrittää kullekin yhteydelle: työaseman yhteys saa aina vain lähtevän liikenteen säännön, joka on rajattu tiettyyn kohdelaitteen IP-osoitteeseen SEW-tunneliliitännän kautta, kun taas yhdyskäytävä voi lisäksi saada välityssäännön liikenteen siltaamiseksi edelleen sen takana oleviin laitteisiin. Työasema ei siis koskaan avaa saapuvia tai välittäviä reittejä isännässä, eikä mikään muu kyseisen tietokoneen verkkoliitäntä, reitti tai olemassa oleva VPN-yhteys muutu – kaikki muutokset rajoittuvat siihen virtuaaliliitäntään, jonka SDA Glue luo omaa tunneliaan varten.
Yhteenveto
SEW Connectivity Service tarjoaa kypsän, turvallisen ja skaalautuvan ratkaisun teollisen liitettävyyden haasteisiin. Yhdistämällä koeteltuja avoimen lähdekoodin teknologioita, kuten SoftEther VPN:n, AWS IoT Coren yritystason pilvi-infrastruktuuriin palvelu tarjoaa teollisten toimintojen edellyttämän luotettavuuden ja tietoturvan sekä samalla sen joustavuuden ja helppokäyttöisyyden, jota nykyaikaiset suunnittelutiimit odottavat.
Palvelun arkkitehtuuri kunnioittaa teollisen tietoturvan periaatteita ja mahdollistaa samalla digitaalisen transformaation hankkeet, jotka edistävät toiminnallista tehokkuutta, etäyhteistyötä ja tietoon perustuvaa päätöksentekoa. Organisaatioille, jotka haluavat yhdistää teolliset laitteistonsa turvallisesti pilvipalveluihin verkon tietoturvaa tai toiminnan luotettavuutta vaarantamatta, SEW Connectivity Service tarjoaa kattavan, tuotantovalmiin ratkaisun.