Roolit
Roolit ja roolipohjainen käyttöoikeuksien hallinta (RBAC) – yleiskatsaus
Roolipohjainen käyttöoikeuksien hallinta (RBAC) on yksi SEW:n turvallisuusmallin kulmakivistä. Se tarjoaa tarkan ja hienojakoisen hallinnan siihen, kuka voi käyttää tiettyjä resursseja ja suorittaa tiettyjä toimintoja vuokralaisympäristössäsi.
SEW sisältää useita valmiita rooleja
- Administrator
- Automation Engineer
- Technician
- Read-Only User
Nämä roolit on suunniteltu kattamaan yleisimmät operatiiviset tarpeet.
Näiden oletusroolien lisäksi SEW mahdollistaa täysin muokattavien roolien määrittämisen hienojakoisilla oikeuksilla organisaatiosi turvallisuusvaatimusten mukaisesti. Voit räätälöidä käyttöoikeudet yksittäisten toimintojen tarkkuudella ja määrittää myös aikaan sidottuja oikeuksia, jotka vanhenevat automaattisesti. Näin vähimpien oikeuksien periaate säilyy aina.
Roolien määrittäminen
- Siirry vasemmanpuoleisessa navigointivalikossa kohtaan Users and Permissions
- Vaihda Roles-näkymään sivun oikeassa ylänurkassa
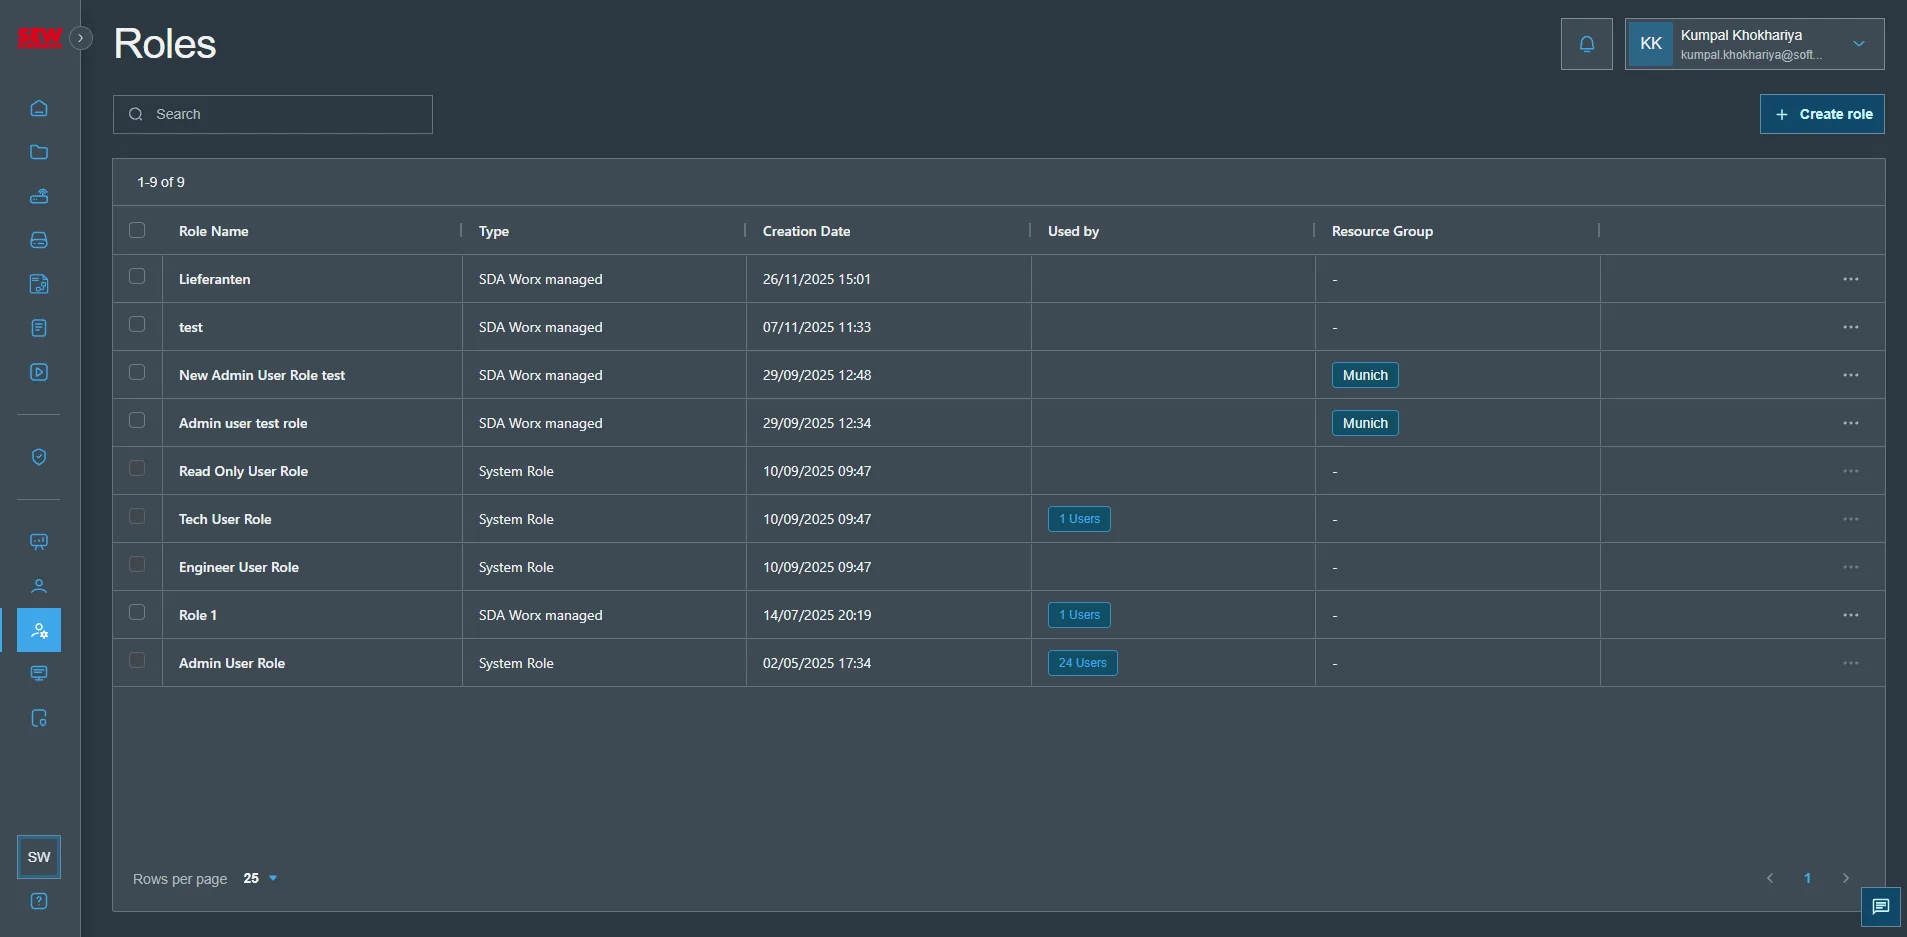
Uuden roolin luominen
Luo uusi rooli napsauttamalla oikeasta ylänurkasta "Create Role", jolloin siirryt uuteen näkymään.
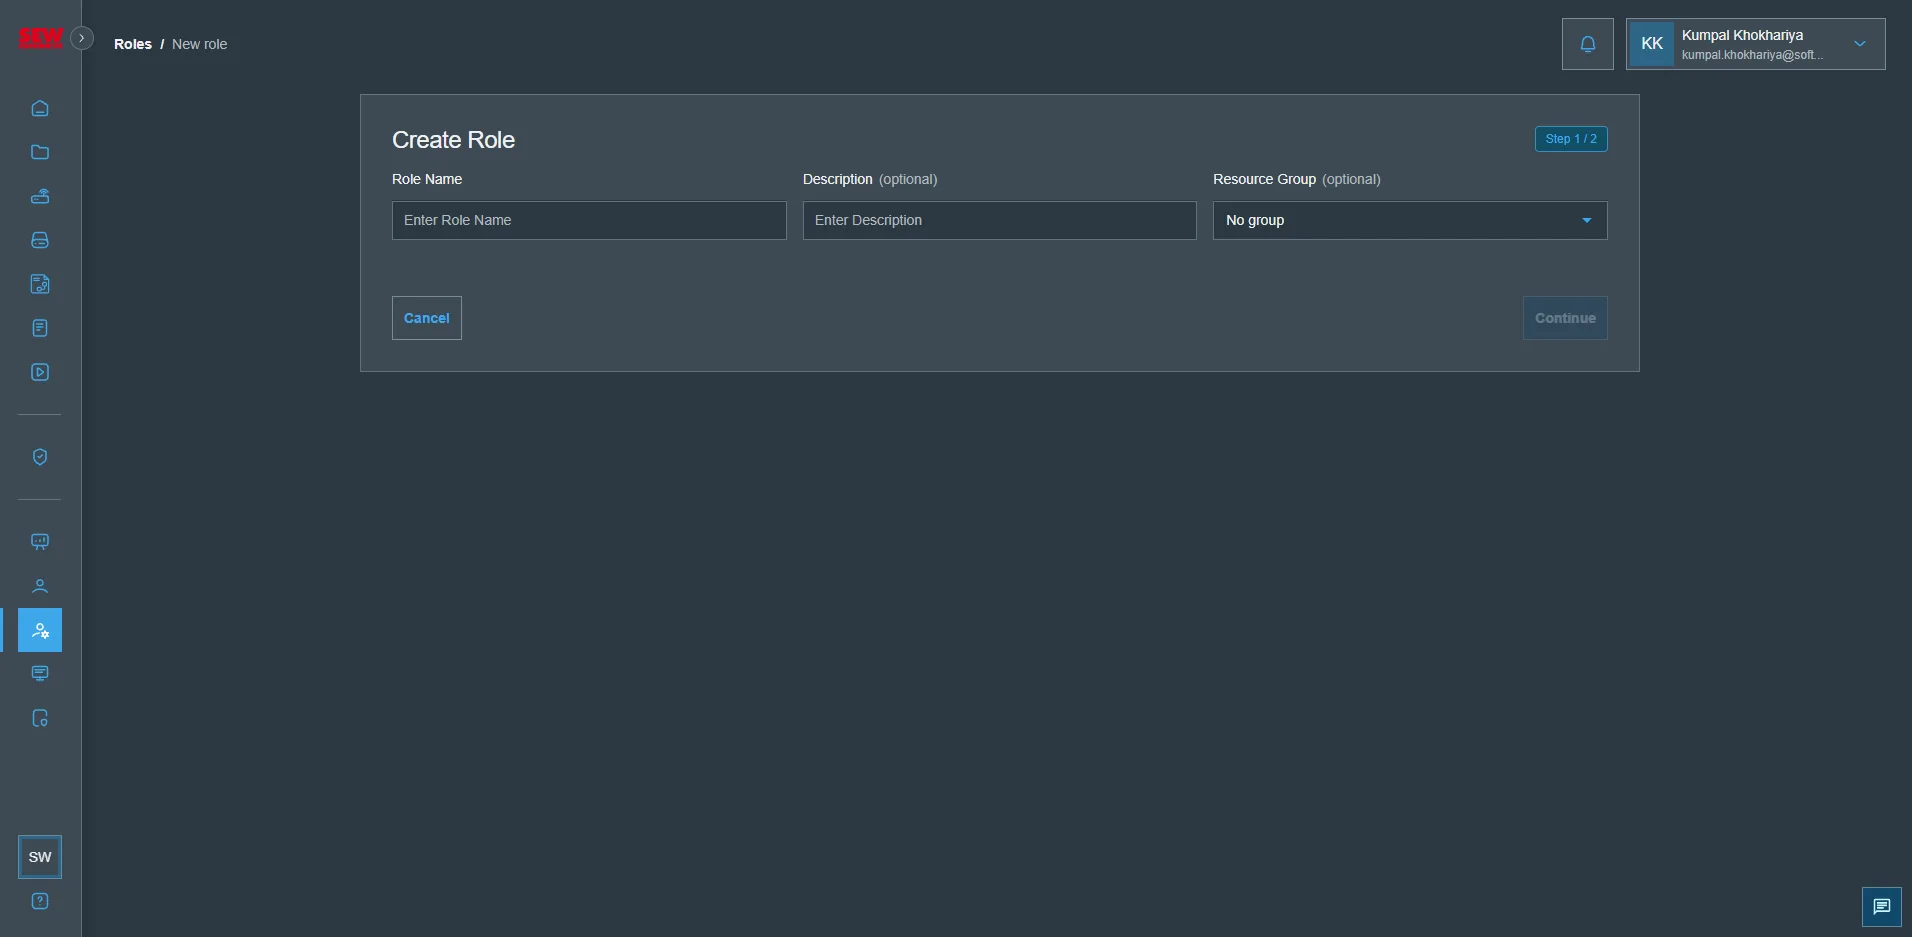
Uuden roolin luominen jakautuu kahteen vaiheeseen:
- Roolin yleiset tiedot
- Roolin nimi
- Kuvaus
- Resurssiryhmä
- SSO-ryhmän määritys
- Käytäntöjen määrittäminen