Servicio de Conectividad SEW
Descripción general
El Servicio de Conectividad SEW se basa en SDA Glue, la aplicación para Gateways, disponible para hosts Linux y Windows. El servicio funciona con SoftEther VPN, que admite OpenVPN en clientes Windows, estableciendo un túnel TCP seguro entre una interfaz de red del Gateway y los servicios en la nube de SEW, como IDEaaS, Backup y las VMs de Deployment. También combina los firewalls nativos del sistema operativo, iptables de Linux y Windows Filtering Platform (WFP), con una tabla NAT para conectar software específico de proveedores, como Siemens TIA Portal y Rockwell Studio 500, directamente con el dispositivo en la capa de control de fabricación.
Puntos clave
La gestión de activos industriales con SEW se apoya en una solución integral y segura de conectividad industrial que salva la brecha entre los entornos de fabricación y los servicios basados en la nube. Al aprovechar tecnologías probadas e implementar medidas de seguridad robustas, el servicio ofrece una conectividad de nivel empresarial adaptada específicamente a los sistemas de automatización y control industrial.
Seguridad de nivel industrial: La integración con AWS IoT Core proporciona conexiones TLS seguras con políticas de control de acceso granulares. Esto sigue las mejores prácticas de seguridad de IoT industrial, permitiendo a los administradores restringir el acceso en función de las propiedades y el contexto del dispositivo.
Base VPN probada: El servicio utiliza SoftEther VPN, que proporciona cifrado AES de 256 bits y RSA de 4096 bits con un rendimiento de alta velocidad y un bajo consumo de memoria y CPU, garantizando que los datos en tránsito permanezcan protegidos frente a escuchas y accesos no autorizados, ideal para aplicaciones industriales en las que la seguridad y el rendimiento son críticos.
Acceso a la red de confianza cero: El servicio elimina la necesidad de VPNs estáticas tradicionales al establecer las conexiones bajo demanda. Esta arquitectura punto a punto garantiza que los usuarios solo puedan acceder a los dispositivos específicamente autorizados, y no a segmentos de red completos, lo que reduce considerablemente la superficie de ataque.
Diseño adaptado a la fábrica: Todas las conexiones son iniciadas hacia el exterior por el propio nodo —un Gateway o una Estación de Trabajo— y nunca se aceptan conexiones entrantes, por lo que nunca se requieren reglas de firewall de entrada. Este diseño respeta las arquitecturas de seguridad industrial existentes a la vez que proporciona capacidades de acceso remoto seguro.
Arquitectura
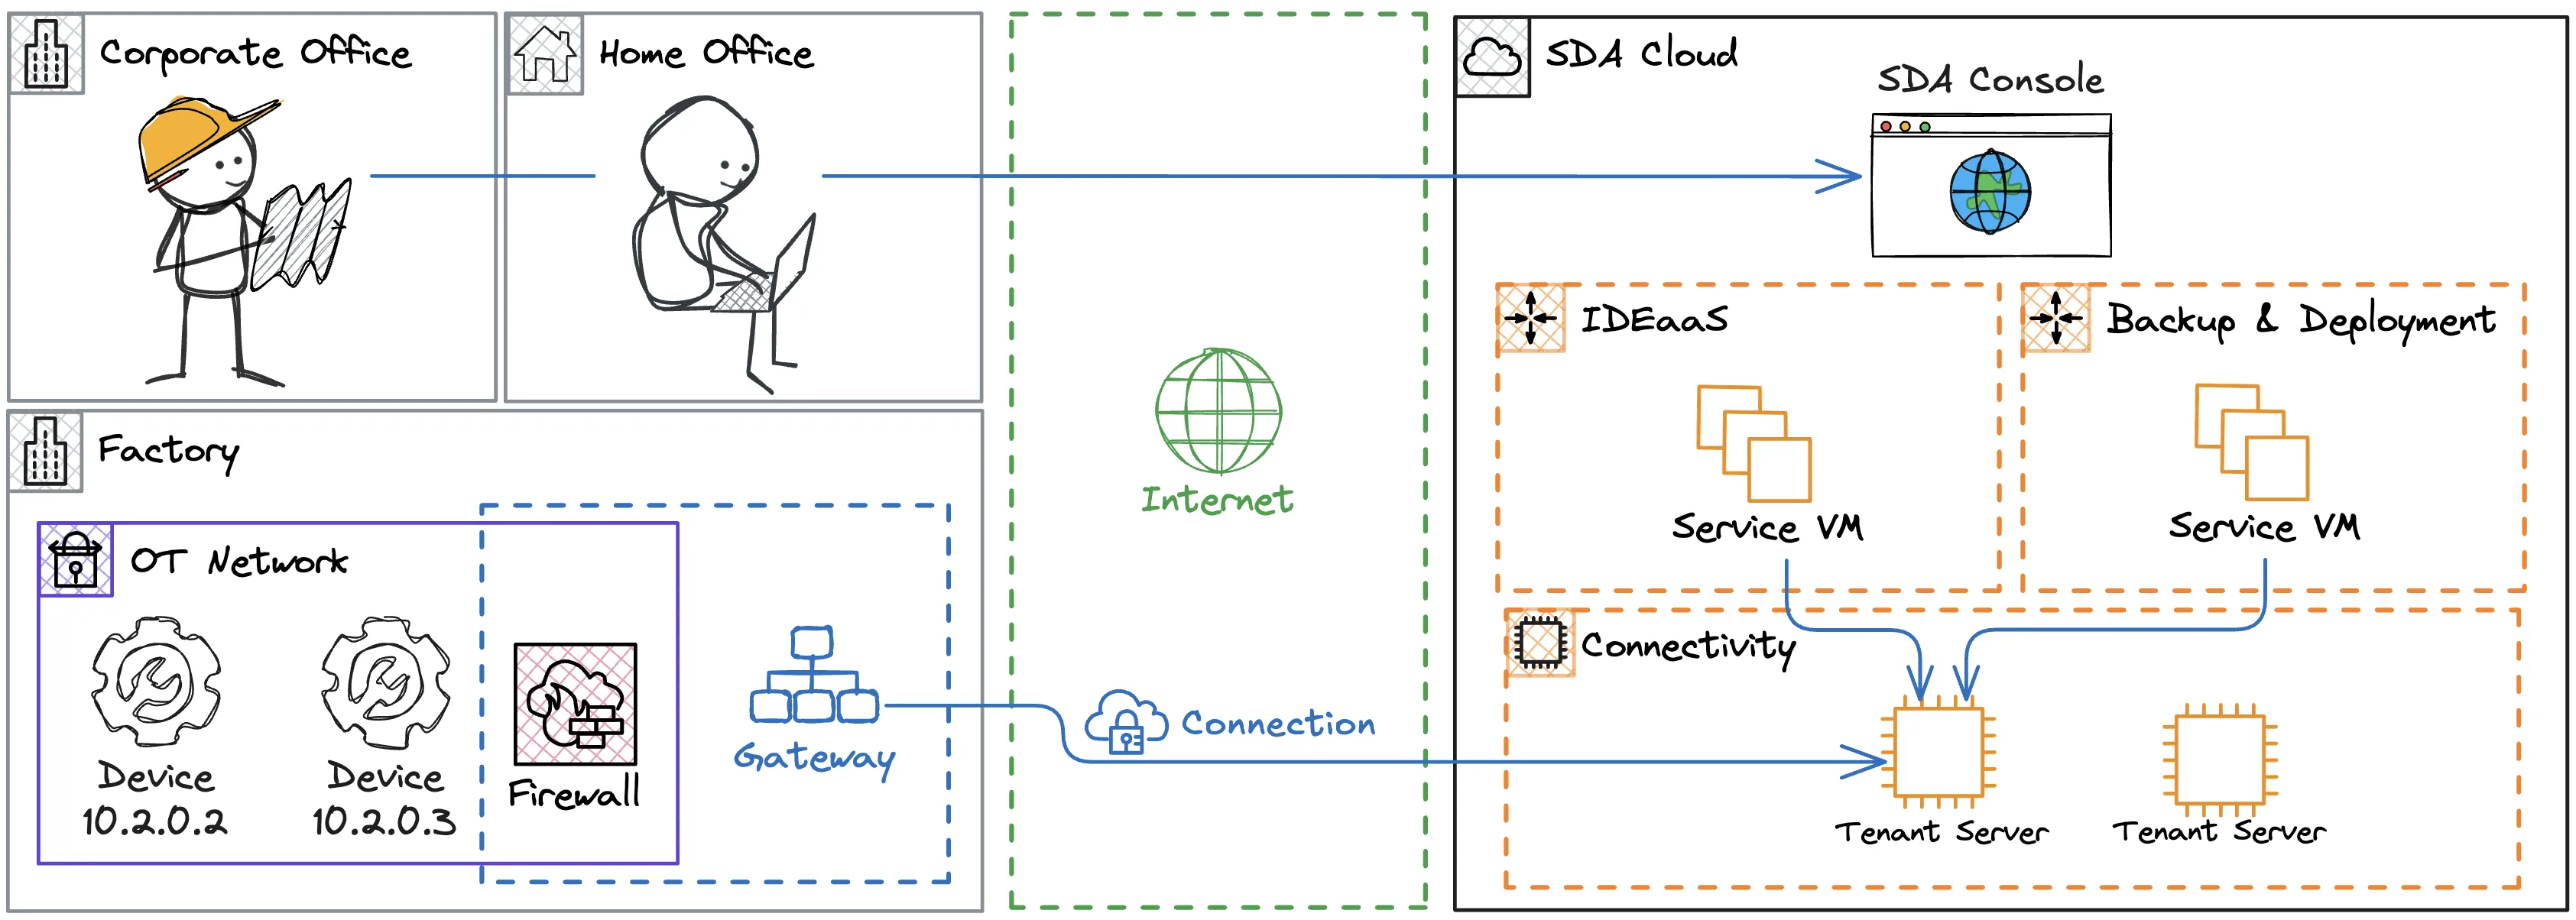
Los pares de una red virtual se denominan Nodos y son los componentes principales del Servicio de Conectividad. Cada conexión se construye a partir de la interacción de una cadena de Nodos, cada uno con una función específica.
Dispositivos: activos industriales normalmente ubicados en la red segura de fabricación a los que se puede acceder mediante su dirección IP, p. ej., PLCs, HMIs y robots. Los Dispositivos se declaran en la Consola SEW para cada Tenant y el acceso de los usuarios se gestiona mediante control de acceso basado en roles. La conectividad requiere que cada Dispositivo esté vinculado con al menos un Gateway de red.
Gateways: hosts de red con acceso seguro a Internet y a los Dispositivos gestionados en la Consola SEW. Suelen ser IPCs, VMs, contenedores e incluso Raspberry Pis, ubicados en una zona de firewall que requiere reglas específicas para acceder a los recursos de la nube de SEW, como los Tenant Servers. Cada Gateway ejecuta SDA Glue, que es un servicio del sistema operativo que escucha las solicitudes de conexión y proporciona datos de telemetría.
Estaciones de trabajo: Un PC propiedad del cliente, utilizado para acceder a los dispositivos a través de un Gateway en el sitio de destino. Una Estación de Trabajo ejecuta el mismo software SDA Glue que un Gateway y se configura de forma idéntica a nivel de red; la única diferencia es el rol: una Estación de Trabajo siempre inicia la conexión hacia el exterior en dirección a un Gateway y nunca reenvía tráfico hacia otros dispositivos.
Tenant Servers: hosts bastión que se ejecutan en un entorno seguro de la nube de SEW, dedicados a cada Tenant, que conectan la interfaz de red del Gateway con una VM de servicio SEW o con otro Gateway. Estos servidores garantizan las políticas de filtrado necesarias para asegurar únicamente conexiones punto a punto, como desde IDEaaS a un PLC específico y no a otros dispositivos no deseados en la misma red que el Gateway. También autentican el acceso desde los Gateways en función de una política de rotación de credenciales para cada conexión.
VMs de servicio: ejecutan las aplicaciones necesarias para los servicios SEW, como IDEaaS, Backup y las pipelines de Deployment. Estas VMs dependen del Servicio de Conectividad para acceder a los Dispositivos en la capa de red, mediante su dirección IP, lo cual es esencial para las aplicaciones industriales.
Nube
En lugar de utilizar VPNs estáticas tradicionales, el Servicio de Conectividad SEW establece conexiones a los activos industriales bajo demanda, que se reenvían a una cadena de Nodos que operan conjuntamente para proporcionar acceso de red punto a punto entre los servicios SEW y los Dispositivos.
Para la red de fabricación, todas las conexiones se inician desde el Gateway, sin requerir reglas de conexión entrante en la fábrica. Para lograrlo, los Nodos escuchan constantemente en un broker de mensajes IoT las solicitudes entrantes, que funciona con AWS IoT Core.
Esta arquitectura permite a los usuarios interactuar con los activos de la fábrica desde cualquier lugar con Internet, desde cualquier ordenador, dependiendo únicamente del navegador.
Red
El Gateway es un dispositivo edge situado entre una capa de control de fabricación e Internet, que proporciona a los servicios SEW un acceso controlado a los activos definidos en la Consola. Por lo tanto, es muy importante consolidar una arquitectura que conecte de forma segura la nube de SEW con la infraestructura local. Recomendamos una de las dos configuraciones propuestas para el Gateway, tal como se indica a continuación.
Gateway en LAN
Este es el enfoque más común, en el que colocamos el Gateway junto a los PLCs que se incorporan a la plataforma SEW. Aquí, un firewall controla estrictamente las salidas desde el Gateway hacia Internet.
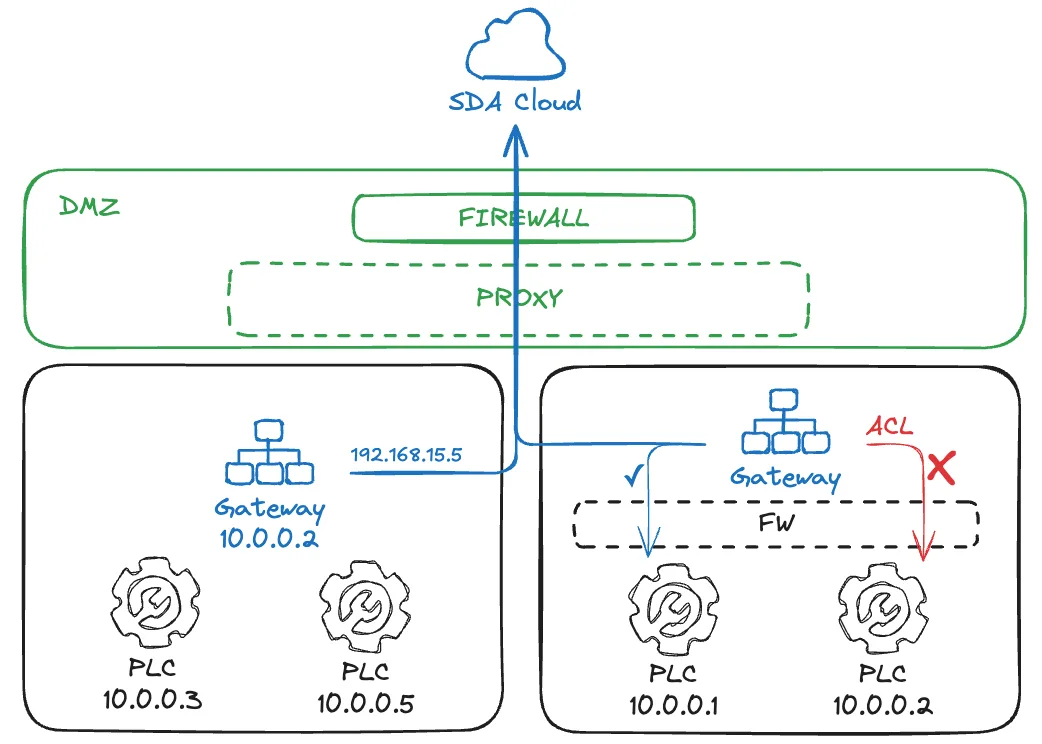
El Gateway tiene acceso a la subred en la que se encuentra, pero puede aprovisionarse un firewall en el router de la red como capa de control de acceso (ACL). También es habitual utilizar un dispositivo Gateway con dos interfaces de red: una apuntando a la DMZ y otra privada en la capa de control. Esta arquitectura permite zonas IP repetidas, p. ej., ambas con la subred 10.0.0.0/24.
Gateway en DMZ
Este enfoque se utiliza mucho cuando los Gateways se ejecutan en una máquina virtual dedicada, en algún punto de la infraestructura de servidores. El equipo de TI proporcionará rutas especiales entre la VM y los PLCs de destino en la capa de control y probablemente existirán firewalls tanto en los accesos a Internet como a OT.
También puede existir una traducción de direcciones de red (NAT) al descender hacia los PLCs. Sin embargo, esto requiere atención: algunos softwares específicos de proveedores de PLC pueden no ser compatibles con el direccionamiento del PLC mediante un alias de IP, ya que pueden requerir acceder a la IP configurada explícitamente en el proyecto.
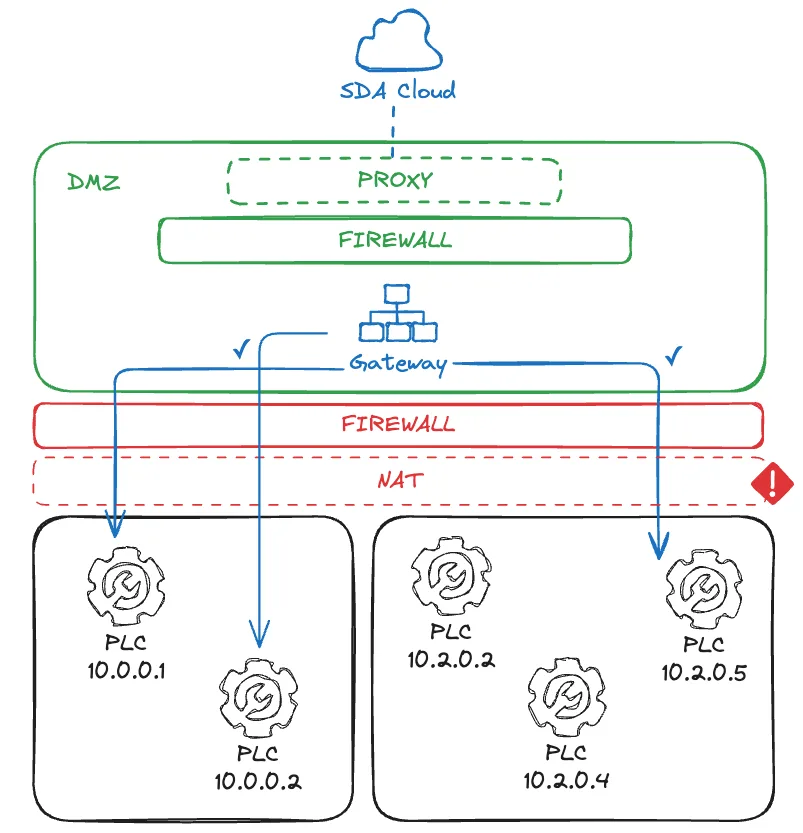
En este caso, cada PLC de la unidad de fabricación debe tener una dirección IP única; de lo contrario, pueden producirse colisiones. Además, dependiendo de la infraestructura de red, el acceso de capa 2 desde los Gateways al PLC puede no funcionar, lo cual es una funcionalidad futura para la integración de redes industriales en tiempo real en los servicios SEW.
Software
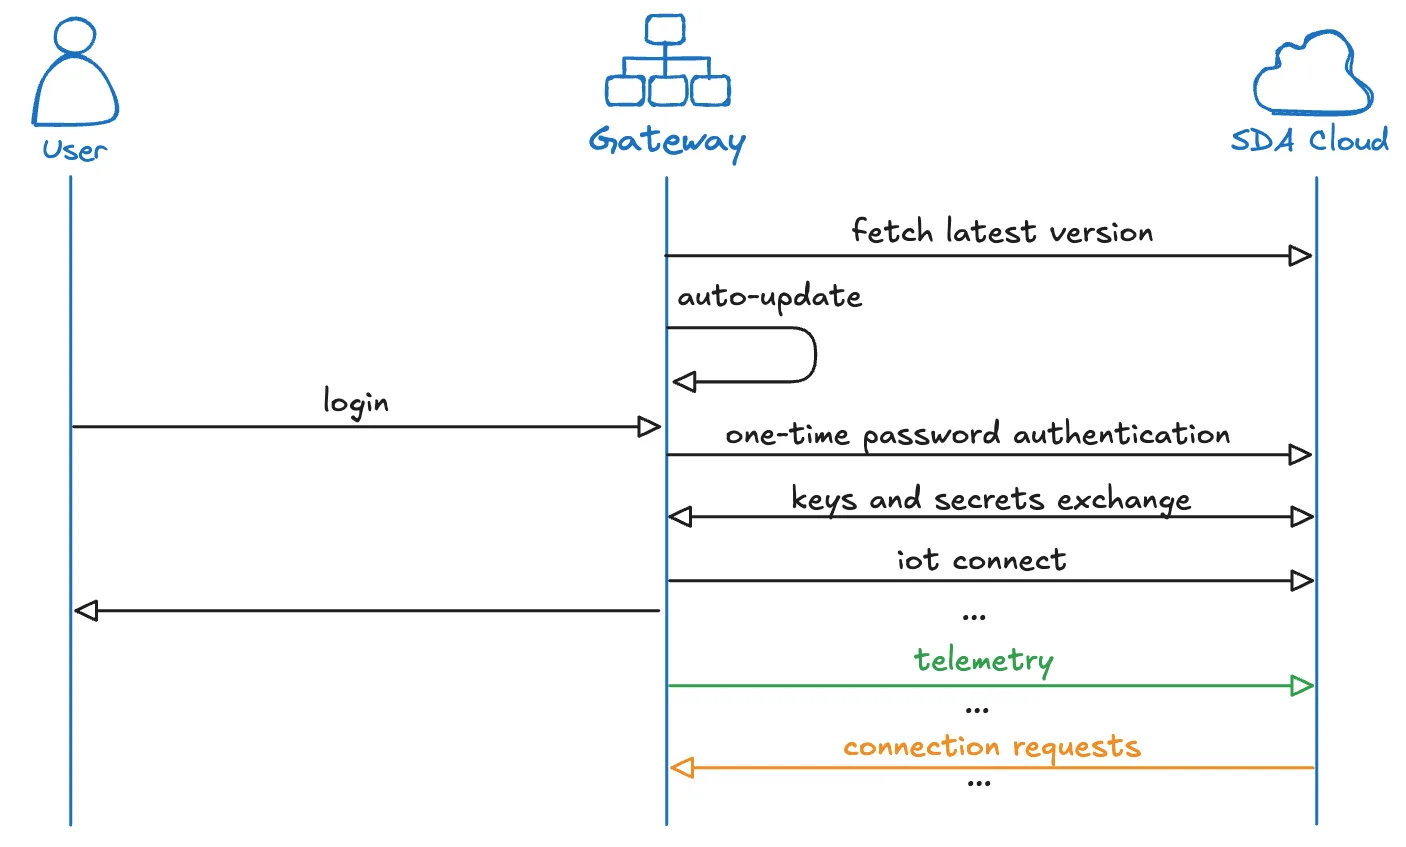
SDA Glue es una aplicación que se ejecuta como servicio del sistema operativo, garantizando la alta disponibilidad del Gateway con arranque y reinicio automatizados en caso de errores. Para establecer los túneles de red mediante la gestión de recursos de red como interfaces, rutas y reglas de firewall, requiere elevación como usuario del sistema.
Las actualizaciones automáticas están habilitadas de forma predeterminada. El servicio Glue leerá la última versión estable desde repository.eu1.sdacosole.io y aplicará la actualización una vez que no haya conexiones activas. El mecanismo de actualización descarga el nuevo binario de la aplicación, lo reemplaza por el antiguo y reinicia el servicio.
AWS IoT Core se conectará durante el inicio de sesión, utilizando el endpoint iot.eu1.sdaconsole.io. Una vez conectado, el servicio Glue escuchará constantemente las solicitudes de la nube de SEW y publicará datos de telemetría, como el estado de los Dispositivos asociados al Gateway. La autenticación IoT está protegida por un ID corto y una contraseña de un solo uso que puede obtenerse desde la Consola SEW. La conexión a IoT también está protegida por una clave secreta en el binario de la aplicación. La conexión a IoT puede configurarse para establecerse mediante MQTT SSL o WebSocket Secure, ambos en el puerto 443.
Los mecanismos de red son diferentes para Linux y Windows. Por lo tanto, se describen por separado.
Linux
SDA Glue en Linux se basa en el SoftEther VPN Client, que es de código abierto (Apache License 2.0), instalado desde el mirror de SEW en repository.eu1.sdaconsole.io durante la instalación de Glue.
Para cada conexión, Glue utiliza el cliente SoftEther para crear una interfaz de red NIC y conectarla al Tenant Server. También utilizará las herramientas IP de Linux para asignar una dirección IP a esa interfaz y crear las rutas necesarias entre la VM de servicio y el Dispositivo de destino.
Las reglas de firewall internas y la traducción NAT se crean en iptables, que no permite paquetes de red entrantes hacia el Gateway, sino únicamente el reenvío de paquetes hacia el Dispositivo de destino.
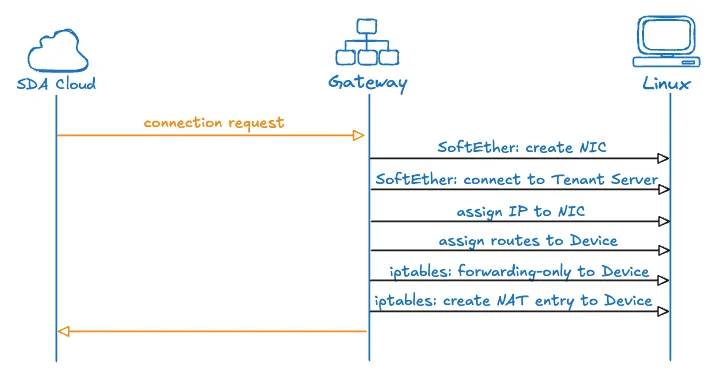
📚 Gestión de recursos de Linux en las conexiones
Para comprender cómo el Gateway Linux conecta los servicios en la nube con los dispositivos de la fábrica, veamos un ejemplo concreto con direcciones IP específicas que ilustran el flujo completo.
Consideremos una red de fábrica en la que un Dispositivo de destino (como un PLC) tiene la dirección IP local 10.0.0.5 y el Gateway se encuentra en la misma red con la IP 10.0.0.2. En la nube de SEW, una VM de servicio necesita conectarse a este Dispositivo y se le asignará la IP VPN 100.112.20.3, mientras que la interfaz VPN del Gateway recibirá 100.112.10.6.
Establecimiento del túnel
Cuando llega una solicitud de conexión, tanto el Gateway como la VM de servicio entran en acción. El Gateway crea una nueva interfaz de red virtual denominada vpn_iface y le asigna la dirección 100.112.10.6. Simultáneamente, la VM de servicio en la nube crea su propia interfaz VPN con la IP 100.112.20.3. Ambos extremos se conectan entonces al Tenant Server, estableciendo un túnel cifrado seguro entre ellos.
Factory Side:              Cloud Side:
Gateway                    Service VM
├─ Local: 10.0.0.2        ├─ VPN: 100.112.20.3
└─ VPN: 100.112.10.6      └─ Target: 10.0.0.5 (via Gateway)
Device
└─ Local: 10.0.0.5
En este punto, el túnel existe, pero los paquetes todavía no saben adónde ir. El Gateway debe enseñar al sistema cómo enrutar el tráfico entre estos dos mundos.
Construcción de las rutas
El Gateway añade una regla de enrutamiento que crea la conexión entre la red VPN y la planta de fabricación:
ip route add 100.112.20.3 via 100.112.10.6 dev vpn_iface
Esta ruta indica al sistema una información crucial: cuando el Dispositivo en 10.0.0.5 envíe paquetes de respuesta, estos deben reenviarse a través de vpn_iface para llegar a la VM de servicio en 100.112.20.3. Sin esta ruta, el Gateway no sabría cómo devolver las respuestas del Dispositivo a la nube.
Pero el enrutamiento por sí solo no es suficiente. El firewall del Gateway seguiría bloqueando este tráfico de forma predeterminada. Para habilitar la conexión, el Gateway debe permitir explícitamente el reenvío bidireccional de paquetes entre la VM y el Dispositivo:
iptables -A GLUE_FORWARD -s 100.112.20.3 -d 10.0.0.5 -j ACCEPT
iptables -A GLUE_FORWARD -s 10.0.0.5 -d 100.112.20.3 -j ACCEPT
Estas reglas abren una vía controlada, permitiendo que los paquetes fluyan desde la VM de servicio hacia el Dispositivo y de vuelta, manteniendo al mismo tiempo la postura de seguridad del Gateway para todo el resto del tráfico. Además, tenga en cuenta que Glue utiliza sus propias cadenas en iptables, para no causar conflictos con las demás reglas.
Traducción NAT
El Dispositivo de la fábrica espera comunicarse con direcciones IP locales: no tiene conocimiento de la red en la nube en 100.112.20.3 y no sabría cómo responder a los paquetes procedentes de esa dirección. El Gateway resuelve esto enmascarando los paquetes de la VM de servicio:
iptables -t nat -A GLUE_POSTROUTING -s 100.112.20.3 -d 10.0.0.5 -j MASQUERADE
Con esta regla NAT en vigor, cuando llega un paquete de la VM de servicio destinado al Dispositivo, el Gateway reescribe su dirección de origen de 100.112.20.3 a 10.0.0.2. Desde la perspectiva del Dispositivo, parece estar comunicándose directamente con el propio Gateway: una dirección conocida y de confianza en su red local. Cuando el Dispositivo envía su respuesta a 10.0.0.2, el Gateway realiza la traducción inversa, cambiando la dirección de destino de nuevo a 100.112.20.3 para que el paquete llegue a la VM de servicio a través del túnel VPN.
Mediante esta orquestación de tunelización VPN, enrutamiento, reglas de firewall y traducción NAT, el Gateway crea una conexión punto a punto transparente. El Dispositivo nunca ve la infraestructura en la nube: simplemente se comunica con lo que parece ser el Gateway en su red local en 10.0.0.2. Mientras tanto, la VM de servicio obtiene acceso directo a nivel de red al Dispositivo mediante su dirección IP 10.0.0.5, permitiendo que aplicaciones industriales como TIA Portal o Studio 5000 funcionen como si se estuvieran ejecutando en la propia red local de la fábrica.
Windows
SDA Glue en Windows no admite el uso integrado del SoftEther VPN Client, por lo que utiliza el OpenVPN Community Open-Source Client (licencia GPL versión 2), instalado desde el mirror de SEW en repository.eu1.sdaconsole.io durante la instalación de Glue.
Para cada conexión, Glue utiliza el controlador TAP de OpenVPN para crear una interfaz de red y conectarla al Tenant Server mediante autenticación basada en certificados. Utiliza la API nativa de Windows para asignar una IP a la interfaz y crear las rutas necesarias entre la VM de servicio y el Dispositivo de destino.
Glue también utiliza Windows Filtering Platform (WFP) para crear capas y reglas de firewall dedicadas. Sin embargo, depende de WinNAT o NetNat para declarar la traducción de direcciones entre la VM de servicio y el Dispositivo, lo cual puede no estar habilitado de forma predeterminada.
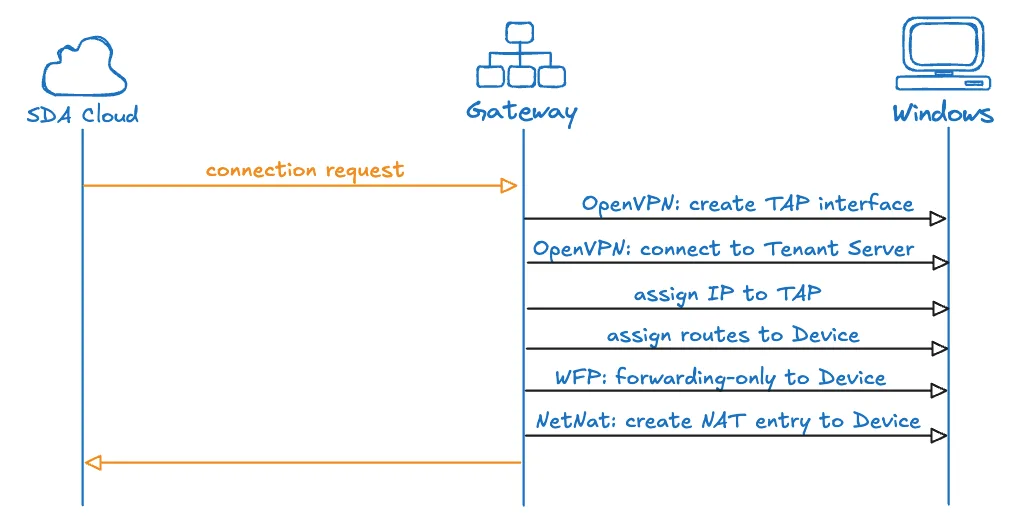
Estación de Trabajo frente a Gateway: Las Estaciones de Trabajo y los Gateways utilizan el mismo cliente de Windows y la misma configuración de conexión descrita anteriormente: el mismo controlador TAP de OpenVPN, el mismo direccionamiento de interfaz basado en WinNAT. La única diferencia es la regla de firewall WFP asignada por conexión según la política del backend: la conexión de una Estación de Trabajo siempre recibe una regla exclusivamente de salida, limitada a la IP del dispositivo de destino específico a través de la interfaz del túnel SEW, mientras que un Gateway puede recibir además una regla de reenvío para transmitir el tráfico hacia los dispositivos situados detrás de él. Por lo tanto, una Estación de Trabajo nunca abre rutas de entrada o de reenvío en el host, y ninguna otra interfaz de red, ruta o conexión VPN existente en ese PC se ve afectada: todos los cambios se limitan a la interfaz virtual que SDA Glue crea para su propio túnel.
Resumen
El Servicio de Conectividad SEW ofrece una solución madura, segura y escalable para los retos de la conectividad industrial. Al combinar tecnologías de código abierto probadas como SoftEther VPN con una infraestructura en la nube de nivel empresarial de AWS IoT Core, el servicio proporciona la fiabilidad y la seguridad que requieren las operaciones industriales, a la vez que ofrece la flexibilidad y la facilidad de uso que esperan los equipos de ingeniería modernos.
La arquitectura del servicio respeta los principios de seguridad industrial y, al mismo tiempo, habilita las iniciativas de transformación digital que impulsan la eficiencia operativa, la colaboración remota y la toma de decisiones basada en datos. Para las organizaciones que buscan conectar de forma segura sus activos industriales a servicios en la nube sin comprometer la seguridad de la red ni la fiabilidad operativa, el Servicio de Conectividad SEW proporciona una solución integral y lista para producción.