Arkkitehtuurin yleiskuvaus
SEW Platform on rakennettu natiivisti Amazon Web Services (AWS) -ympäristöön, jolloin se hyödyntää pilvipalveluiden skaalautuvuutta ja luotettavuutta sekä turvallista, vain ulospäin suuntautuvaa yhteyttä teollisuusjärjestelmiin SEW Gatewayn kautta. Tämä rakenne mahdollistaa sen, että SEW voi tarjota etäsuunnittelun, automatisoidut DevOps-työnkulut ja keskitetyn hallinnan monenlaisiin teollisiin ympäristöihin – vaarantamatta OT-verkon tietoturvaa.
SEW hyödyntää laajasti AWS-natiiveja ominaisuuksia varmistaakseen korkean käytettävyyden, joustavuuden ja tietoturvan. Alustan ydinpalvelut – kuten identiteetti, tallennus, orkestrointi, laskenta, sanomanvälitys ja pipelinejen suoritus – on rakennettu AWS:n hallinnoiman infrastruktuurin päälle. Näin SEW minimoi operatiivisen kuormituksen, perii AWS:n globaalin luotettavuuden ja voi keskittyä OT-lähtöisten työnkulkujen toimittamiseen laajassa mittakaavassa.
Tällä sivulla annetaan yleiskuvaus siitä, miten SEW-komponentit on rakenteellisesti järjestetty ja miten pilvi ja tuotantotilan elementit toimivat yhdessä päästä päähän.
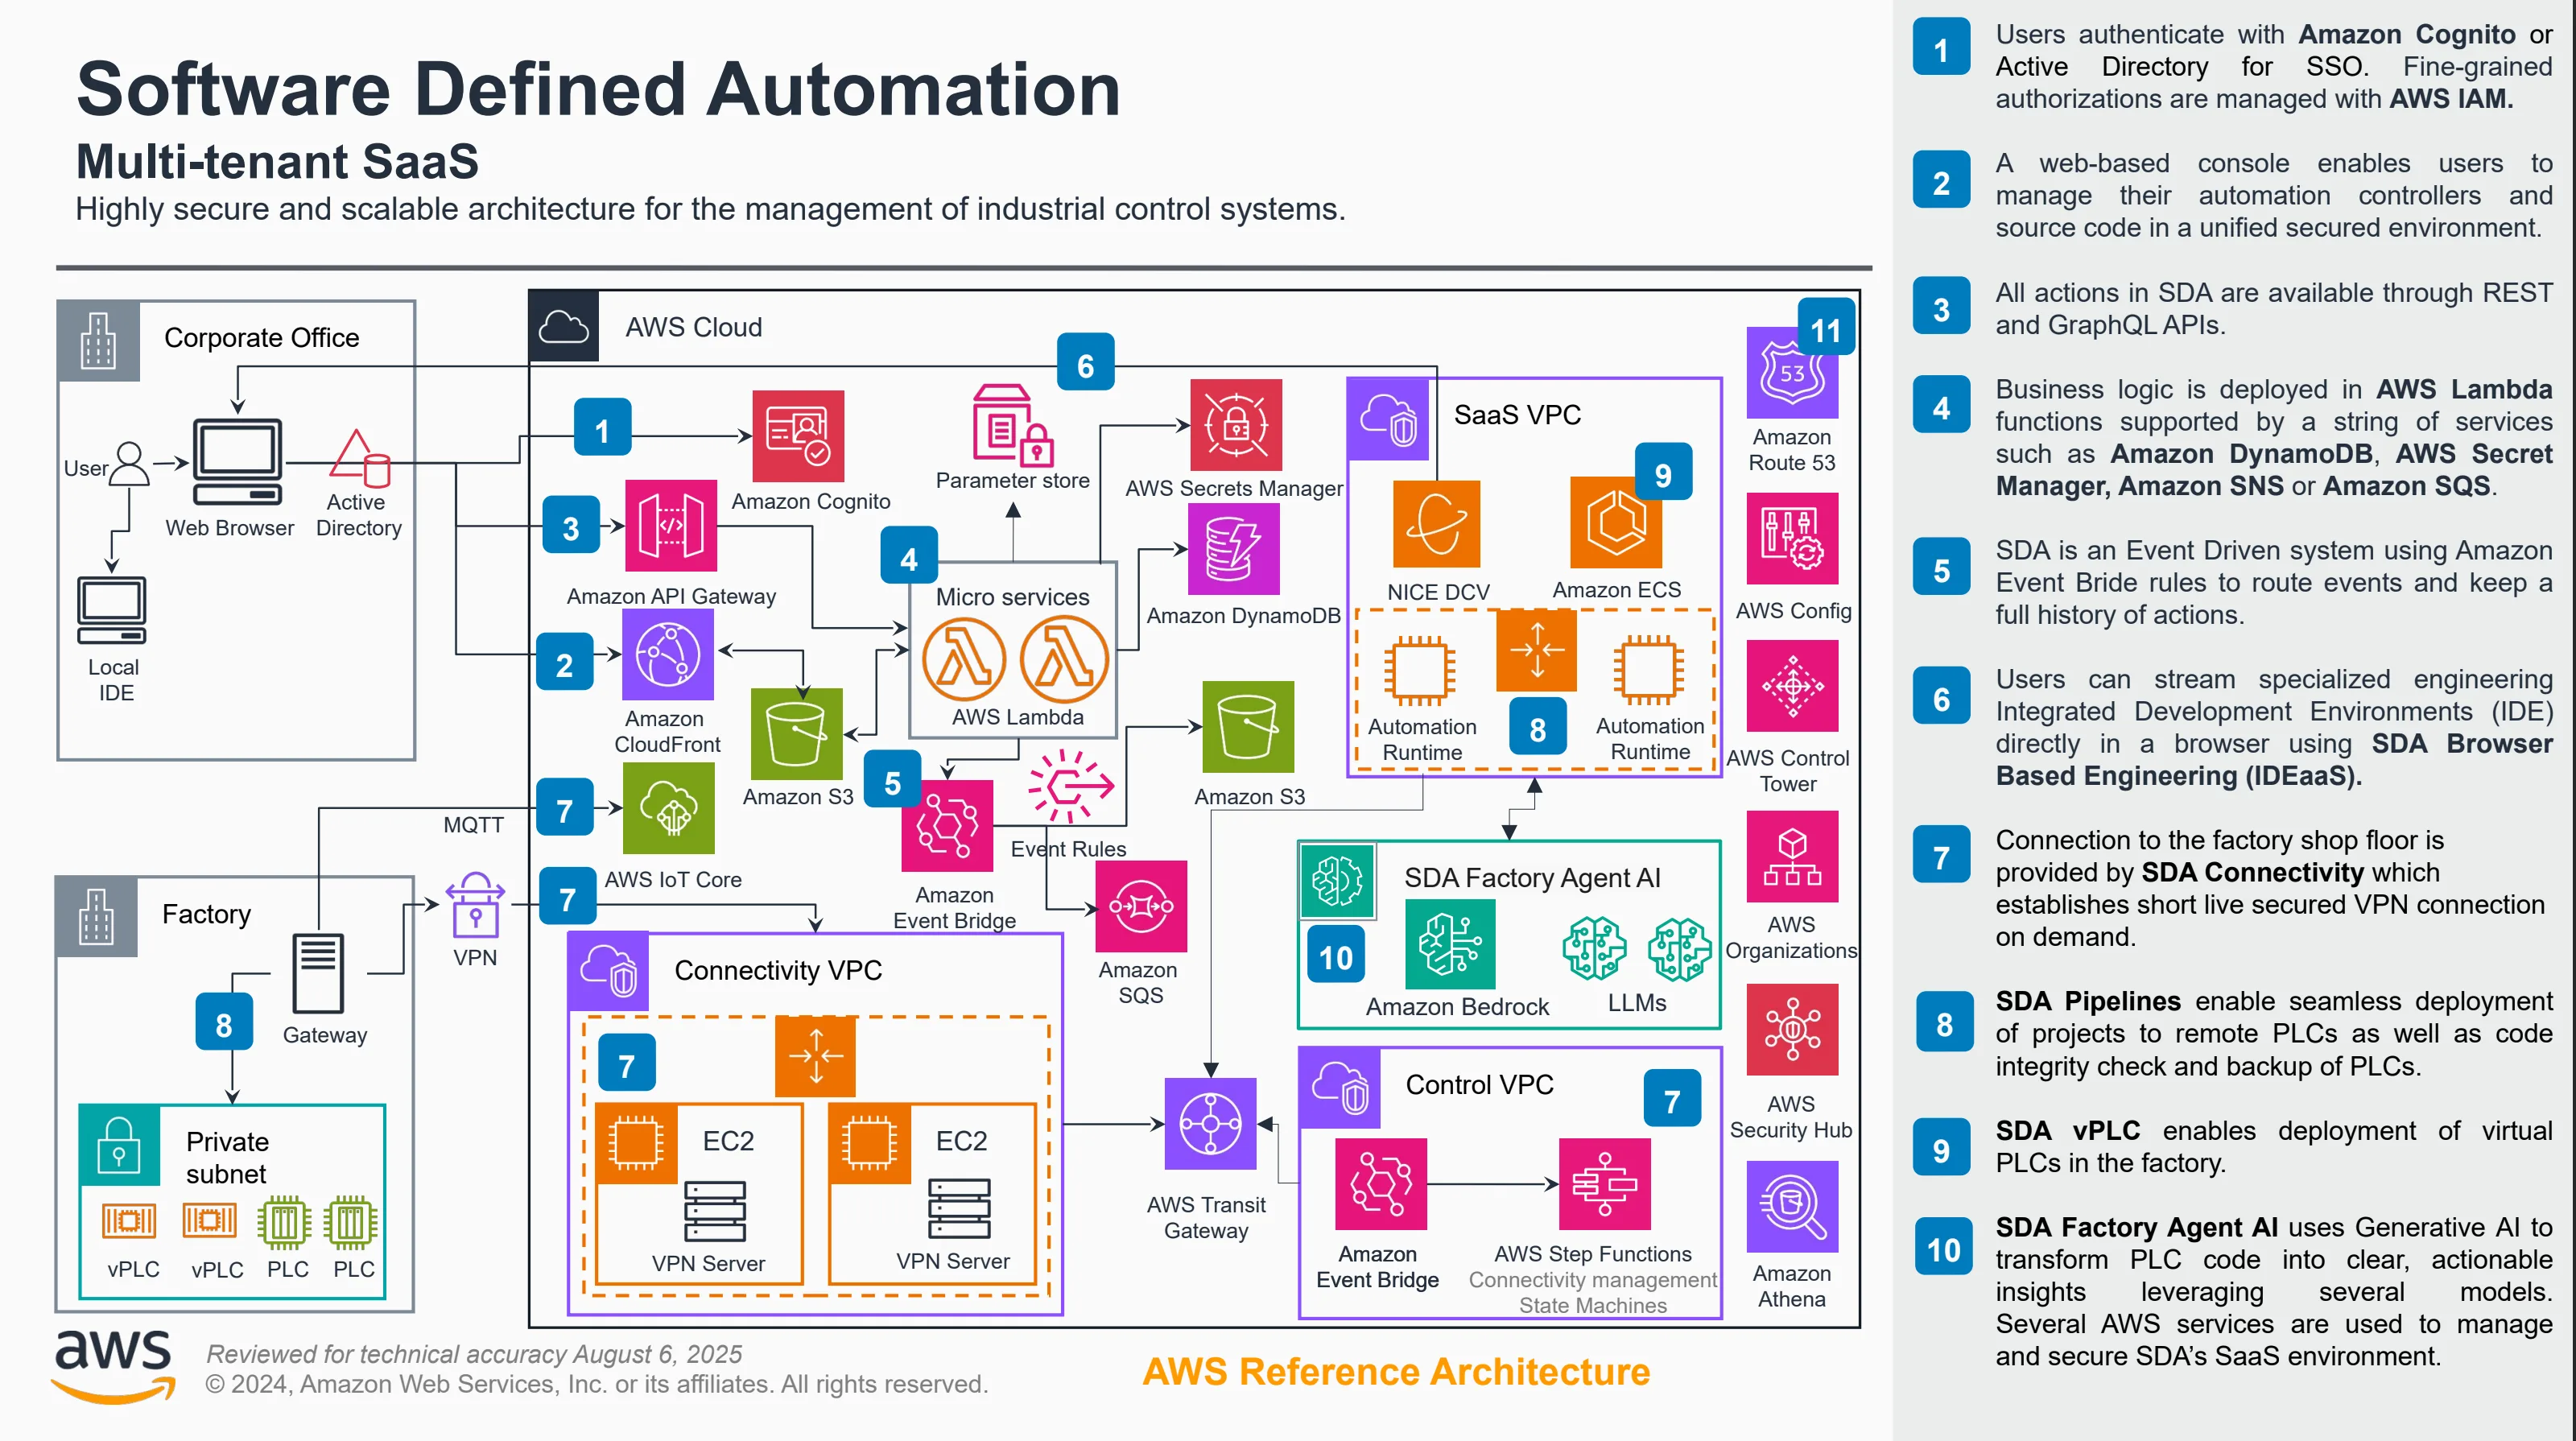
Pilviarkkitehtuuri
Pilvessä SEW toimii täysin hallinnoituna, monen vuokralaisen alustana, joka on rakennettu moderneille mikropalveluille ja AWS-natiiville infrastruktuurille. Ydintoimintoja ovat:
- Vuokralaisten hallinta ja identiteettipalvelut
- Projektien tallennus, versiointi ja vertailut
- Pipelinejen orkestrointi käyttöönottoja, varmuuskopiointeja, salasanojen kiertoa ja muita toimintoja varten
- Tapahtumien käsittely, lokitus ja auditointijäljet
- IDEaaS / selainpohjainen suunnittelun suoritusympäristö
- Security Hub, holvit ja salaisuuksien tallennus
Kaikki pilviliikenne kulkee tiukkojen todennus- ja valtuutusrajojen läpi, ja vuokralaisten eristys toteutetaan jokaisella kerroksella liikenteen ollessa aina salattua.
Alusta käyttää laajaa valikoimaa AWS-palveluita luotettavuuden, suorituskyvyn ja vahvojen tietoturvarajojen varmistamiseksi. Esimerkkejä:
- Laskenta ja orkestrointi kontitetuilla mikropalveluilla, jotka toimivat hallinnoiduissa AWS-laskentapalveluissa
- Tallennus ja kestävyys AWS:n hallinnoimien tietokantojen, objektitallennuksen ja hajautettujen metatietopalveluiden avulla
- Sanomanvälitys ja tapahtumat suuren läpäisykyvyn, kestävien AWS-tapahtumapalveluiden avulla
- Identiteetti ja todennus tiiviisti integroidun, AWS IAM -pohjaisen infrastruktuurin kautta
- Globaali käytettävyys usean AZ:n (Availability Zone) käyttöönottojen ja AWS:n verkkoprimitiivien avulla
AWS-pohjaisia palveluita hyödyntämällä SEW perii alan johtavan käytettävyyden, tietoturvasertifioinnit, globaalin kattavuuden ja operatiivisen kypsyyden.
Paikallinen arkkitehtuuri (SEW Gateway)
Tehtaan tai laitoksen sisällä SEW Gateway toimii turvallisena viestintäpisteenä OT-laitteiden ja SEW Cloudin välillä. Gateway:
- Muodostaa vain ulospäin suuntautuvia salattuja tunneleita SEW Cloudiin
- Tarjoaa laitetason reitityksen ja protokollien käsittelyn
- Mahdollistaa IDEaaS-istuntojen yhdistämisen PLC-laitteisiin ilman OT-verkon altistamista
- Suorittaa pipelinejä, kuten laitteiden varmuuskopiointeja, käyttöönottoja ja muuttujien luku-/kirjoitustoimintoja
- Toimii paikallisena viestintäkeskuksena siihen liitetyille laitteille
- Muodostaa pilveen vain tarpeen mukaisia, lyhytkestoisia yhteyksiä
Koska gateway käyttää ulospäin muodostettuja yhteyksiä, tehtaan palomuuriin ei tarvitse avata saapuvia portteja, mikä säilyttää OT-tietoturvan periaatteet. Gateway on suunniteltu kunnioittamaan OT-segmentointia siten, ettei PLC-laitteita tai ohjaimia tarvitse koskaan altistaa internetiin. Sen sijaan gateway tavoittaa laitteet OT-verkon sisällä ja viestii turvallisesti SEW Cloudin kanssa.
Lisätietoja on kuvattu kohdassa SEW Connectivity Service, joka syventyy SEW Gatewayn arkkitehtuuriin.
Päästä päähän -kulku
Yksinkertaistettu näkymä arkkitehtuurista:
- Käyttäjä käyttää SEW Web Consolea tai IDEaaS:ää
- SEW Cloud todentaa käyttäjän ja valtuuttaa pyydetyn toiminnon
- Pilvipalvelut orkestroivat työnkulun (esim. pipelinen, käyttöönoton, IDE-istunnon)
- SEW Gateway suorittaa laitetason toiminnot tehtaassa tarvittaessa
- Tulokset kulkevat takaisin pilveen, jossa ne tallennetaan, analysoidaan tai esitetään käyttäjälle
Tämä pilven ja paikallisen ympäristön arkkitehtuuri antaa SEW:lle mahdollisuuden tarjota turvallinen etäkäyttö, automatisoidut OT-työnkulut, versionhallinta ja monivalmistajaympäristön PLC-toiminnot muuttamatta tehtaan verkkorakenteita tai vaarantamatta segmentointia.
Perusteellinen päästä päähän -kulku on kuvattu sivulla SEW Connectivity Service, joka tarjoaa käyttäjäkulku- ja sekvenssikaaviot.