SEW Connectivity Service
Prehľad
Služba SEW Connectivity Service je založená na SDA Glue, aplikácii pre brány (Gateways), dostupnej pre hostiteľov s operačným systémom Linux a Windows. Služba je poháňaná technológiou SoftEther VPN, ktorá na klientoch Windows podporuje OpenVPN a vytvára zabezpečený TCP tunel medzi sieťovým rozhraním v bráne a cloudovými službami SEW, ako sú IDEaaS, Backup a Deployment VM. Kombinuje tiež natívne firewally operačných systémov, Linux iptables a Windows Filtering Platform (WFP), s tabuľkou NAT na prepojenie softvéru špecifického pre výrobcov, ako sú Siemens TIA Portal a Rockwell Studio 500, priamo so zariadením vo vrstve riadenia výroby.
Kľúčové body
Správa priemyselných prostriedkov so SEW je poháňaná komplexným a bezpečným riešením priemyselnej konektivity, ktoré premosťuje výrobné prostredia a cloudové služby. Vďaka využitiu overených technológií a implementácii robustných bezpečnostných opatrení poskytuje služba konektivitu na podnikovej úrovni prispôsobenú špecificky pre priemyselnú automatizáciu a riadiace systémy.
Zabezpečenie priemyselnej úrovne: Integrácia s AWS IoT Core poskytuje zabezpečené TLS spojenia s jemne odstupňovanými politikami riadenia prístupu. Zodpovedá to osvedčeným postupom zabezpečenia priemyselného IoT a umožňuje administrátorom obmedziť prístup na základe vlastností a kontextu zariadenia.
Overený základ VPN: Služba využíva SoftEther VPN, ktorá poskytuje 256-bitové šifrovanie AES a 4096-bitové RSA s vysokou priepustnosťou a nízkym využitím pamäte a procesora, čím zaisťuje, že prenášané dáta zostávajú chránené pred odpočúvaním a neoprávneným prístupom — ideálne pre priemyselné aplikácie, kde sú bezpečnosť a výkon kritické.
Zero-Trust prístup do siete: Služba eliminuje potrebu tradičných statických VPN tým, že spojenia vytvára na požiadanie. Táto architektúra Point-to-Point zaisťuje, že používatelia môžu pristupovať iba k výslovne autorizovaným zariadeniam, nie k celým sieťovým segmentom, čo výrazne znižuje plochu útoku.
Návrh priateľský k továrni: Všetky spojenia iniciuje smerom von samotný uzol — brána alebo pracovná stanica — nikdy nie sú prijímané prichádzajúce spojenia, takže nikdy nie sú potrebné žiadne pravidlá firewallu pre prichádzajúcu prevádzku. Tento návrh rešpektuje existujúce priemyselné bezpečnostné architektúry a zároveň poskytuje možnosti bezpečného vzdialeného prístupu.
Architektúra
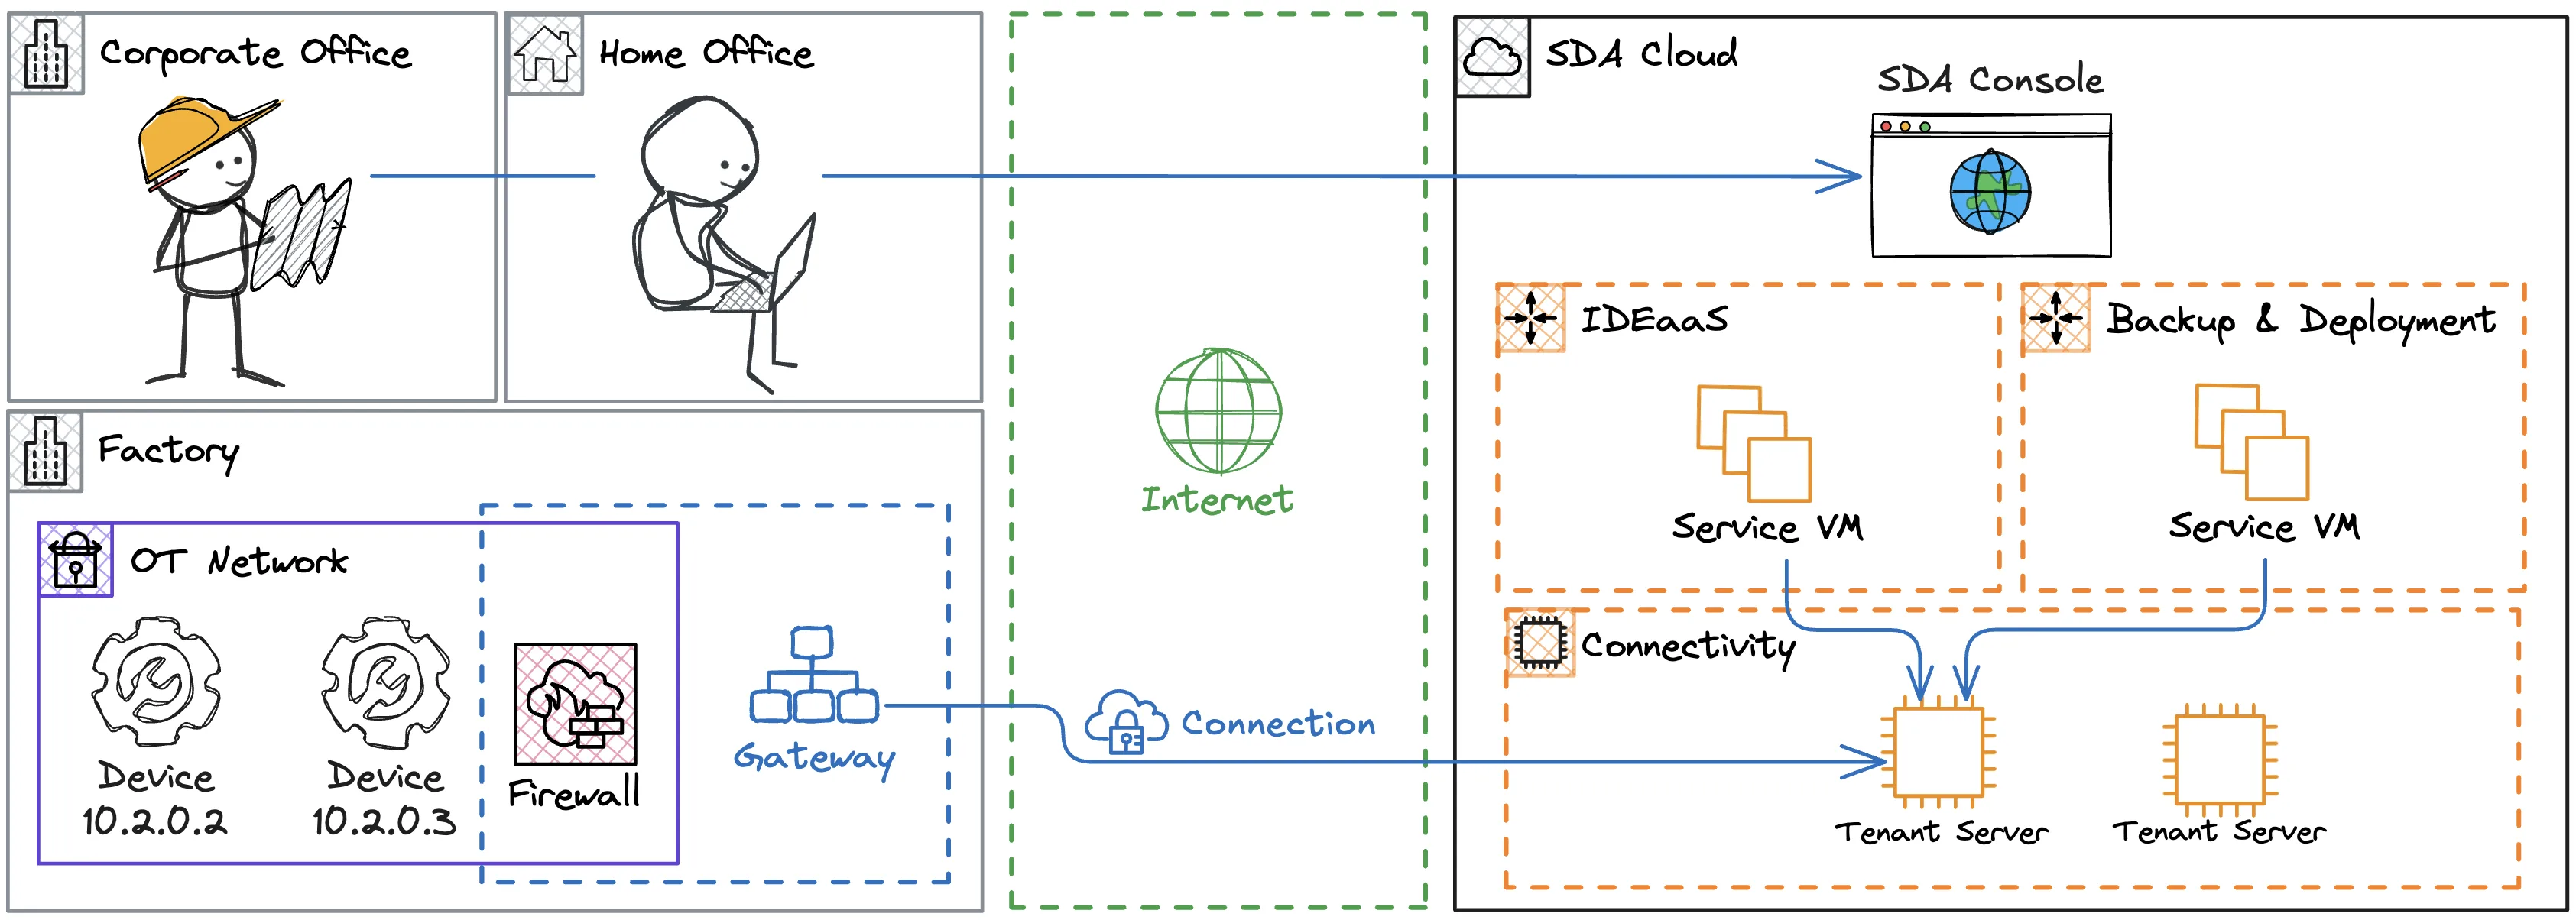
Účastníci virtuálnej siete sa nazývajú uzly (Nodes) a sú hlavnými komponentmi služby Connectivity Service. Každé spojenie je vytvorené interakciou reťazca uzlov, pričom každý má špecifickú úlohu.
Devices: priemyselné prostriedky zvyčajne umiestnené v zabezpečenej výrobnej sieti, ku ktorým možno pristupovať pomocou ich IP adresy, napr. PLC, HMI a roboty. Zariadenia sa deklarujú v SEW Console pre každý Tenant a používateľský prístup je riadený pomocou Role-Based Access Control. Konektivita vyžaduje, aby bolo každé zariadenie prepojené aspoň s jednou sieťovou bránou.
Gateways: sieťoví hostitelia so zabezpečeným prístupom na internet a k zariadeniam spravovaným v SEW Console. Zvyčajne ide o IPC, VM, kontajnery a dokonca aj Raspberry Pi, umiestnené vo firewallovej zóne, ktorá vyžaduje špecifické pravidlá na prístup k cloudovým zdrojom SEW, ako sú Tenant Servery. Každá brána prevádzkuje SDA Glue, čo je služba operačného systému načúvajúca požiadavkám na spojenie a poskytujúca telemetrické údaje.
Workstations: Vlastný počítač zákazníka používaný na prístup k zariadeniam prostredníctvom brány v cieľovej lokalite. Pracovná stanica prevádzkuje rovnaký softvér SDA Glue ako brána a je na sieťovej úrovni nastavená identicky; jediným rozdielom je úloha — pracovná stanica vždy iniciuje spojenie smerom von k bráne a nikdy nepremosťuje prevádzku ďalej k iným zariadeniam.
Tenant Servers: bastion hostitelia bežiaci v zabezpečenom cloudovom prostredí SEW, vyhradení pre každý Tenant, ktorí premosťujú sieťové rozhranie brány so SEW Service VM alebo s inou bránou. Tieto servery zaručujú požadované filtračné politiky na zabezpečenie výhradne Point-to-Point spojenia, napríklad z IDEaaS na konkrétny PLC a nie na iné nežiadané zariadenia v rovnakej sieti ako brána. Zároveň autentifikujú prístup z brán na základe politiky rotácie prihlasovacích údajov pre každé spojenie.
Service VMs: prevádzkujú aplikácie potrebné pre služby SEW, ako sú IDEaaS, Backup a Deployment Pipelines. Tieto VM využívajú Connectivity Service na prístup k zariadeniam na sieťovej vrstve, prostredníctvom ich IP adresy, čo je pre priemyselné aplikácie nevyhnutné.
Cloud
Namiesto použitia tradičných statických VPN vytvára SEW Connectivity Service spojenia k priemyselným prostriedkom na požiadanie; tieto požiadavky sa preposielajú reťazcu uzlov, ktoré spolupracujú na poskytnutí Point-to-Point sieťového prístupu medzi službami SEW a zariadeniami.
Pre výrobnú sieť sú všetky spojenia iniciované z brány, takže v továrni nie sú potrebné žiadne pravidlá pre prichádzajúce spojenia. Aby to bolo možné, uzly neustále načúvajú prichádzajúcim požiadavkám na IoT message brokeri, ktorý je poháňaný AWS IoT Core.
Táto architektúra umožňuje používateľom interagovať s prostriedkami v továrni z ľubovoľného miesta s internetom, z ľubovoľného počítača, pričom je potrebný iba prehliadač.
Sieť
Brána je edge zariadenie umiestnené medzi vrstvou riadenia výroby a internetom, ktoré poskytuje službám SEW kontrolovaný prístup k prostriedkom definovaným v konzole. Preto je veľmi dôležité konsolidovať architektúru, ktorá bezpečne premosťuje SEW Cloud s lokálnou infraštruktúrou. Pre bránu odporúčame jedno z dvoch navrhovaných nastavení, uvedených nižšie.
Brána v LAN
Ide o najbežnejší prístup, pri ktorom umiestnime bránu vedľa PLC, ktoré sú registrované na platforme SEW. Tu firewall prísne kontroluje odchádzajúcu prevádzku z brány na internet.
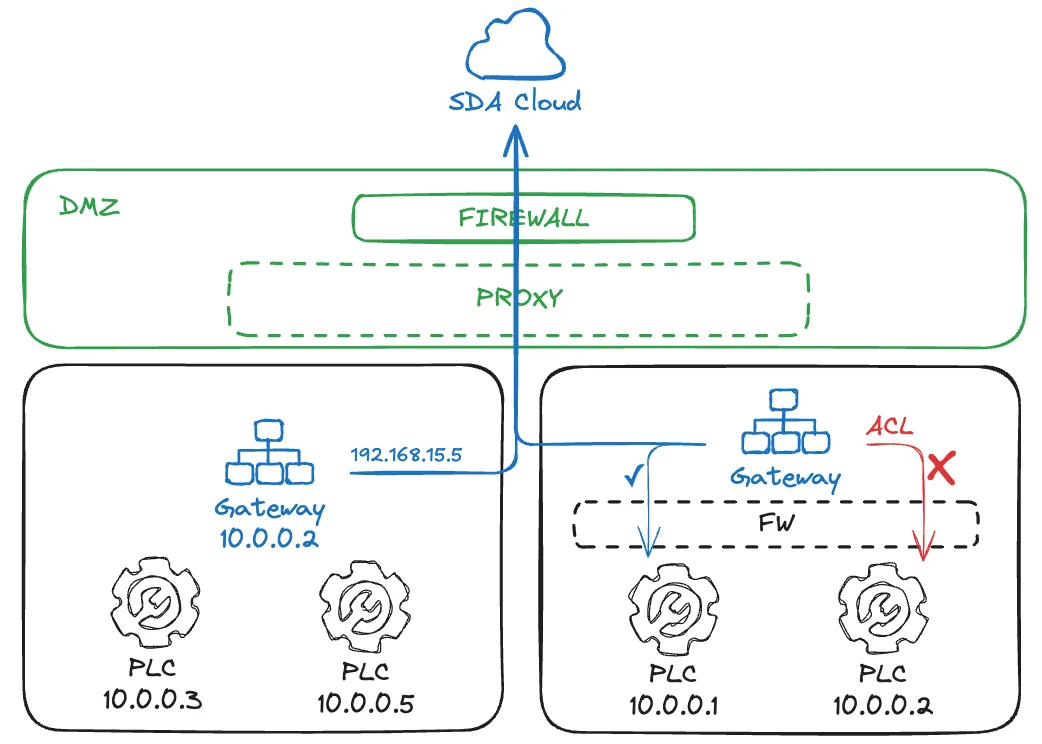
Brána má prístup k podsieti, v ktorej sa nachádza, ale v smerovači siete môže byť zriadený firewall ako Access Control Layer (ACL). Bežné je aj použitie brány s dvomi sieťovými rozhraniami: jedno smerujúce do DMZ a jedno privátne vo vrstve riadenia. Táto architektúra umožňuje opakujúce sa IP zóny, napr. obe s podsieťou 10.0.0.0/24.
Brána v DMZ
Tento prístup sa často používa, keď brána beží vo vyhradenom virtuálnom stroji niekde v serverovej infraštruktúre. IT tím zabezpečí špeciálne trasy medzi VM a cieľovými PLC vo vrstve riadenia a firewally budú pravdepodobne existovať na oboch prístupoch — na internet aj do OT.
Pri smerovaní nadol k PLC môže existovať aj preklad sieťových adries (NAT). To si však vyžaduje pozornosť: niektorý softvér špecifický pre výrobcu PLC nemusí byť kompatibilný s adresovaním PLC pomocou IP aliasu, môže vyžadovať prístup na IP adresu, ktorá je explicitne nakonfigurovaná v projekte.
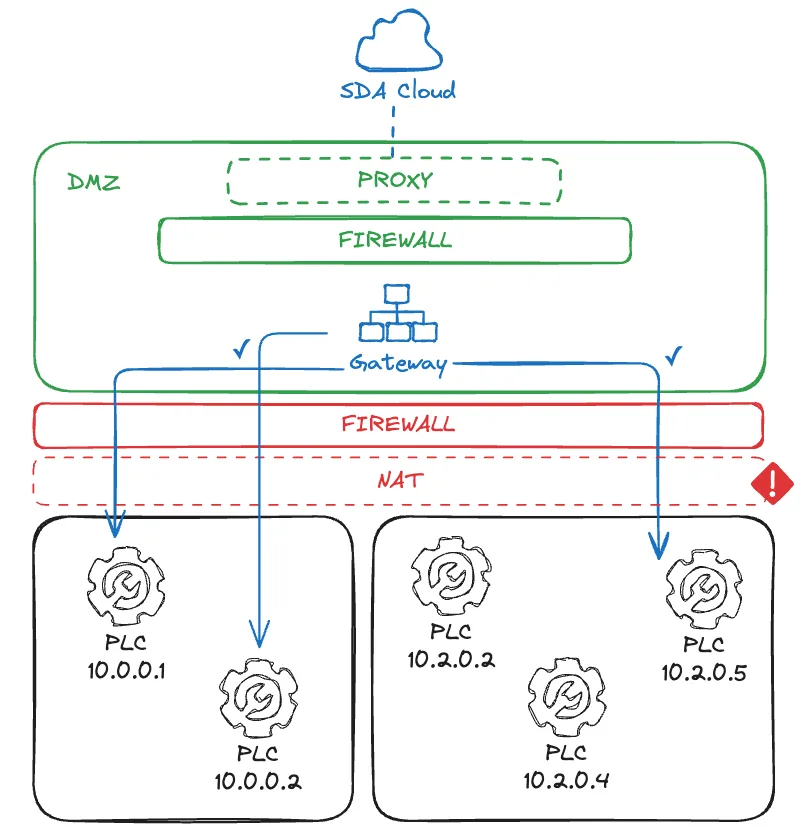
V tomto prípade musí mať každý PLC vo výrobnej jednotke jedinečnú IP adresu, inak môže dôjsť ku kolíziám. V závislosti od sieťovej infraštruktúry tiež nemusí fungovať prístup z brán k PLC na vrstve Layer 2, čo je pripravovaná funkcia pre integráciu priemyselných sietí reálneho času do služieb SEW.
Softvér
SDA Glue je aplikácia, ktorá beží ako služba operačného systému, čím zaisťuje vysokú dostupnosť brány s automatickým spustením a reštartom v prípade chýb. Na vytváranie sieťových tunelov prostredníctvom správy sieťových zdrojov, ako sú rozhrania, trasy a pravidlá firewallu, vyžaduje zvýšené oprávnenia systémového používateľa.
Automatické aktualizácie sú predvolene zapnuté. Služba Glue načíta najnovšiu stabilnú verziu z repository.eu1.sdacosole.io a aktualizáciu aplikuje, keď nie sú aktívne žiadne spojenia. Mechanizmus aktualizácie stiahne nový binárny súbor aplikácie, nahradí ním starý a reštartuje službu.
AWS IoT Core sa pripojí počas prihlásenia, pričom sa použije koncový bod iot.eu1.sdaconsole.io. Po pripojení bude služba Glue neustále načúvať požiadavkám zo SEW Cloud a publikovať telemetrické údaje, napríklad stav zariadení priradených k bráne. Autentifikácia IoT je chránená krátkym ID a jednorazovým heslom, ktoré možno získať zo SEW Console. Spojenie s IoT je tiež zabezpečené tajným kľúčom v binárnom súbore aplikácie. Spojenie s IoT možno nakonfigurovať tak, aby bolo vytvorené cez MQTT SSL alebo WebSocket Secure, v oboch prípadoch na porte 443.
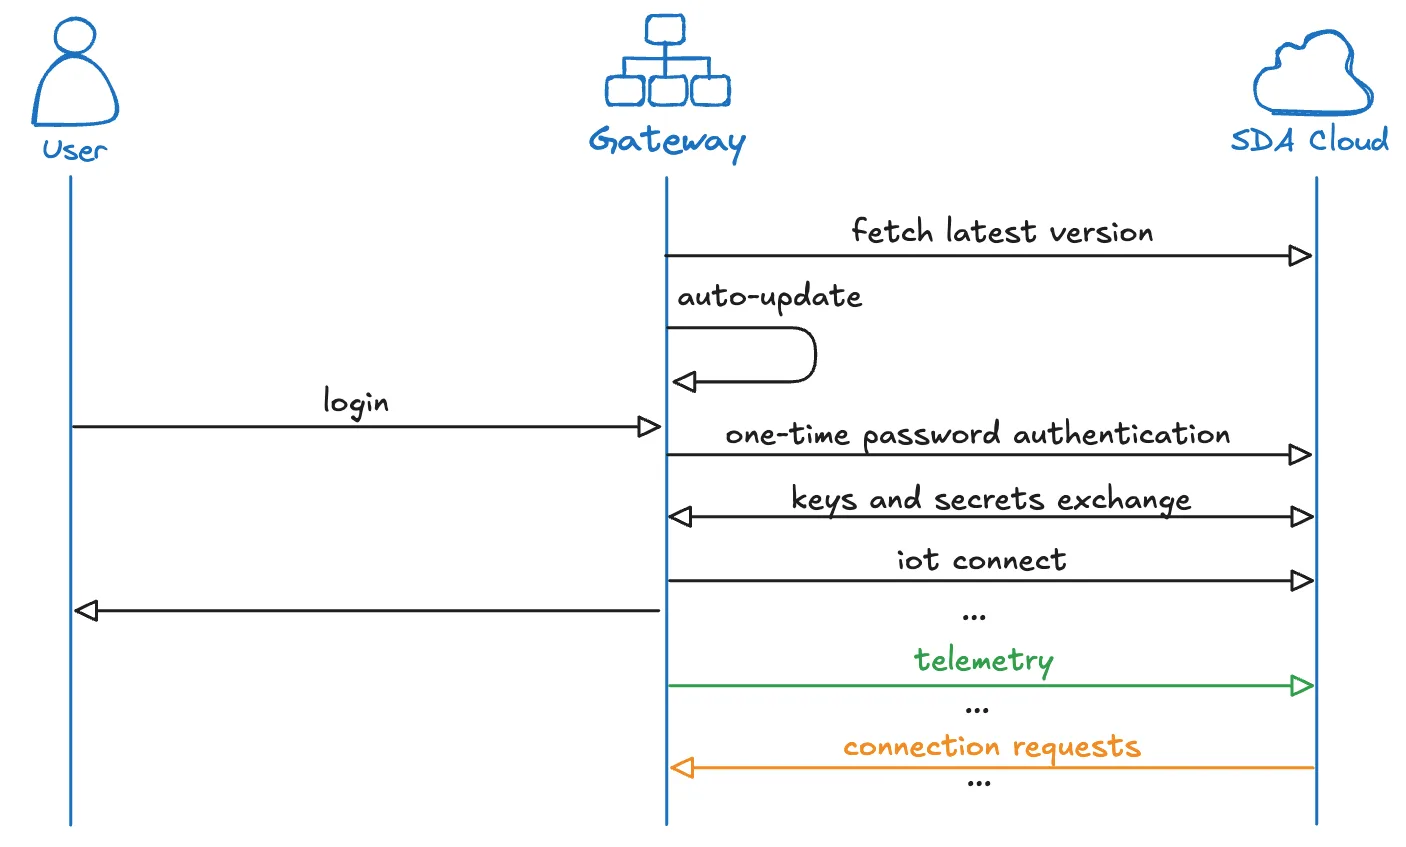
Sieťové mechanizmy sa pre Linux a Windows líšia. Preto sú opísané samostatne.
Linux
SDA Glue na Linuxe využíva SoftEther VPN Client, ktorý je open-source (Apache License 2.0) a inštaluje sa zo zrkadla SEW na repository.eu1.sdaconsole.io počas inštalácie Glue.
Pre každé spojenie používa Glue klienta SoftEther na vytvorenie sieťového rozhrania NIC a jeho pripojenie k Tenant Serveru. Použije tiež nástroje Linux IP na priradenie IP adresy tomuto rozhraniu a vytvorenie potrebných trás medzi Service VM a cieľovým zariadením.
Interné pravidlá firewallu a preklad NAT sa vytvárajú v iptables, ktoré neumožňujú prichádzajúce sieťové pakety do brány, ale iba preposielanie paketov cieľovému zariadeniu.
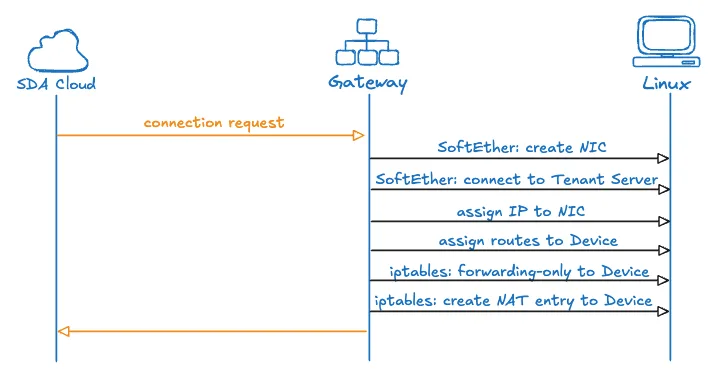
📚 Správa zdrojov v Linuxe pri spojeniach
Aby sme pochopili, ako Linuxová brána premosťuje cloudové služby s továrenskými zariadeniami, prejdime si konkrétny príklad s konkrétnymi IP adresami, ktorý ilustruje celý tok.
Uvažujme továrenskú sieť, v ktorej má cieľové zariadenie (napríklad PLC) lokálnu IP adresu 10.0.0.5 a brána sa nachádza v rovnakej sieti s IP 10.0.0.2. V SEW Cloud sa potrebuje k tomuto zariadeniu pripojiť Service VM, ktorej bude priradená VPN IP 100.112.20.3, zatiaľ čo VPN rozhranie brány dostane 100.112.10.6.
Vytvorenie tunela
Keď príde požiadavka na spojenie, do akcie sa dá brána aj Service VM. Brána vytvorí nové virtuálne sieťové rozhranie s názvom vpn_iface a priradí mu adresu 100.112.10.6. Súčasne Service VM v cloude vytvorí vlastné VPN rozhranie s IP 100.112.20.3. Oba koncové body sa potom pripoja k Tenant Serveru, čím sa medzi nimi vytvorí zabezpečený šifrovaný tunel.
Factory Side:              Cloud Side:
Gateway                    Service VM
├─ Local: 10.0.0.2        ├─ VPN: 100.112.20.3
└─ VPN: 100.112.10.6      └─ Target: 10.0.0.5 (via Gateway)
Device
└─ Local: 10.0.0.5
V tomto bode tunel existuje, ale pakety stále nevedia, kam majú ísť. Brána musí systém naučiť, ako smerovať prevádzku medzi týmito dvoma svetmi.
Vytváranie trás
Brána pridá smerovacie pravidlo, ktoré vytvára spojenie medzi VPN sieťou a výrobnou halou:
ip route add 100.112.20.3 via 100.112.10.6 dev vpn_iface
Táto trasa oznamuje systému kľúčovú informáciu: keď zariadenie na 10.0.0.5 odošle odpovedajúce pakety, majú byť preposlané cez vpn_iface, aby sa dostali k Service VM na 100.112.20.3. Bez tejto trasy by brána nevedela, ako poslať odpovede zariadenia späť do cloudu.
Samotné smerovanie však nestačí. Firewall brány by túto prevádzku predvolene stále blokoval. Aby bolo spojenie možné, brána musí explicitne povoliť obojsmerné preposielanie paketov medzi VM a zariadením:
iptables -A GLUE_FORWARD -s 100.112.20.3 -d 10.0.0.5 -j ACCEPT
iptables -A GLUE_FORWARD -s 10.0.0.5 -d 100.112.20.3 -j ACCEPT
Tieto pravidlá otvárajú kontrolovanú cestu, ktorá umožňuje tok paketov zo Service VM k zariadeniu a späť, pričom pre všetku ostatnú prevádzku sa zachováva bezpečnostné nastavenie brány. Všimnite si tiež, že Glue používa v iptables vlastné reťazce, aby nespôsobil konflikty s ostatnými pravidlami.
Preklad NAT
Zariadenie v továrni očakáva komunikáciu s lokálnymi IP adresami — nemá žiadne informácie o cloudovej sieti na 100.112.20.3 a nevedelo by, ako odpovedať na pakety z tejto adresy. Brána to rieši maskovaním paketov Service VM:
iptables -t nat -A GLUE_POSTROUTING -s 100.112.20.3 -d 10.0.0.5 -j MASQUERADE
S týmto NAT pravidlom brána pri príchode paketu zo Service VM určeného pre zariadenie prepíše jeho zdrojovú adresu z 100.112.20.3 na 10.0.0.2. Z pohľadu zariadenia to vyzerá, akoby komunikovalo priamo so samotnou bránou — so známou, dôveryhodnou adresou v jeho lokálnej sieti. Keď zariadenie odošle odpoveď na 10.0.0.2, brána vykoná opačný preklad a zmení cieľovú adresu späť na 100.112.20.3, takže paket dorazí k Service VM cez VPN tunel.
Prostredníctvom tejto orchestrácie VPN tunelovania, smerovania, pravidiel firewallu a prekladu NAT vytvára brána transparentné point-to-point spojenie. Zariadenie nikdy nevidí cloudovú infraštruktúru — jednoducho komunikuje s tým, čo sa javí ako brána v jeho lokálnej sieti na 10.0.0.2. Service VM zároveň získava priamy prístup k zariadeniu na sieťovej vrstve prostredníctvom jeho IP adresy 10.0.0.5, čo umožňuje priemyselným aplikáciám ako TIA Portal alebo Studio 5000 fungovať tak, akoby bežali priamo v lokálnej továrenskej sieti.
Windows
SDA Glue na Windows nepodporuje vstavané použitie SoftEther VPN Client, preto používa OpenVPN Community Open-Source Client (licencia GPL verzia 2), inštalovaný zo zrkadla SEW na repository.eu1.sdaconsole.io počas inštalácie Glue.
Pre každé spojenie používa Glue ovládač OpenVPN TAP na vytvorenie sieťového rozhrania a jeho pripojenie k Tenant Serveru pomocou autentifikácie založenej na certifikátoch. Na priradenie IP adresy rozhraniu a vytvorenie potrebných trás medzi Service VM a cieľovým zariadením používa natívne API systému Windows.
Glue tiež používa Windows Filtering Platform (WFP) na vytvorenie vyhradených vrstiev a pravidiel firewallu. Na deklarovanie prekladu adries medzi Service VM a zariadením však závisí od WinNAT alebo NetNat, ktoré nemusia byť predvolene povolené.
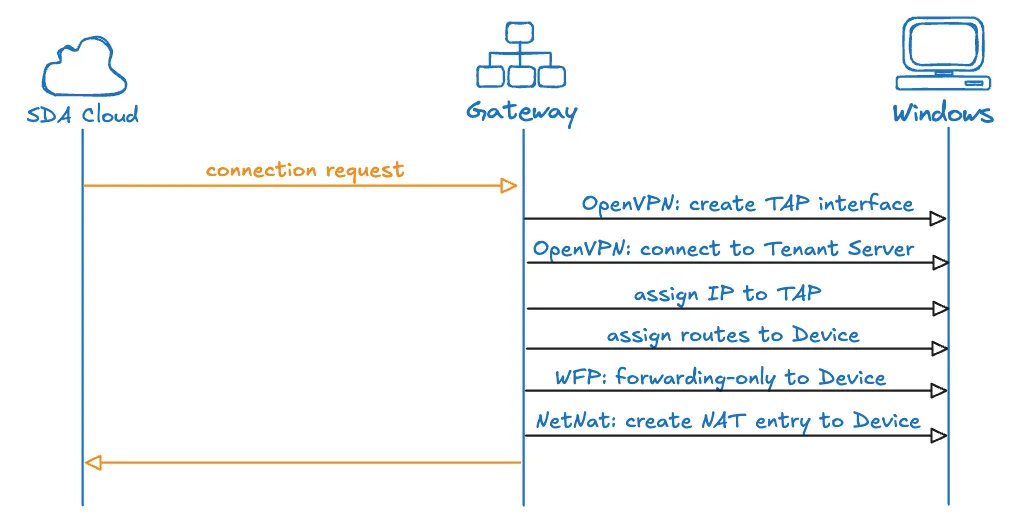
Pracovná stanica vs. brána: Pracovné stanice a brány používajú identického klienta Windows a rovnaké nastavenie spojenia opísané vyššie — rovnaký ovládač OpenVPN TAP, rovnaké adresovanie rozhrania založené na WinNAT. Jediným rozdielom je pravidlo firewallu WFP priradené pre každé spojenie backendovou politikou: spojenie pracovnej stanice vždy dostane pravidlo len pre odchádzajúcu prevádzku obmedzené na konkrétnu IP adresu cieľového zariadenia cez tunelové rozhranie SEW, zatiaľ čo brána môže dodatočne dostať pravidlo preposielania na premostenie prevádzky ďalej k zariadeniam za ňou. Pracovná stanica preto nikdy neotvára prichádzajúce ani preposielacie cesty na hostiteľovi a žiadne iné sieťové rozhranie, trasa ani existujúce VPN spojenie na tomto PC nie sú ovplyvnené — všetky zmeny sú obmedzené na virtuálne rozhranie, ktoré SDA Glue vytvára pre vlastný tunel.
Zhrnutie
SEW Connectivity Service poskytuje vyzreté, bezpečné a škálovateľné riešenie výziev priemyselnej konektivity. Kombináciou overených open-source technológií, ako je SoftEther VPN, s cloudovou infraštruktúrou podnikovej úrovne od AWS IoT Core poskytuje služba spoľahlivosť a bezpečnosť, ktoré priemyselné prevádzky vyžadujú, a zároveň ponúka flexibilitu a jednoduchosť použitia, ktorú moderné inžinierske tímy očakávajú.
Architektúra služby rešpektuje princípy priemyselnej bezpečnosti a zároveň umožňuje iniciatívy digitálnej transformácie, ktoré poháňajú prevádzkovú efektívnosť, vzdialenú spoluprácu a rozhodovanie založené na dátach. Organizáciám, ktoré chcú bezpečne pripojiť svoje priemyselné prostriedky k cloudovým službám bez kompromisov v oblasti sieťovej bezpečnosti či prevádzkovej spoľahlivosti, poskytuje SEW Connectivity Service komplexné riešenie pripravené na produkčné nasadenie.