SEW Connectivity Service
Overzicht
De SEW Connectivity Service is gebaseerd op de SDA Glue, de applicatie voor Gateways, beschikbaar voor Linux- en Windows-hosts. De service wordt mogelijk gemaakt door SoftEther VPN, dat OpenVPN ondersteunt op Windows-clients, en die een beveiligde TCP-tunnel opzet tussen een netwerkinterface in de Gateway en de SEW-clouddiensten, zoals IDEaaS, Backup en Deployment VM's. Daarnaast combineert de service de native firewalls van het besturingssysteem, Linux iptables en Windows Filtering Platform (WFP), met een NAT-tabel om leveranciersspecifieke software, zoals Siemens TIA Portal en Rockwell Studio 500, direct te verbinden met het apparaat in de besturingslaag van de productie.
Kernpunten
Het beheren van industriële assets met SEW wordt mogelijk gemaakt door een uitgebreide en veilige industriële connectiviteitsoplossing die de kloof overbrugt tussen productieomgevingen en cloudgebaseerde diensten. Door gebruik te maken van bewezen technologieën en robuuste beveiligingsmaatregelen te implementeren, levert de service connectiviteit op enterpriseniveau die specifiek is afgestemd op industriële automatisering en besturingssystemen.
Beveiliging van industriële kwaliteit: De integratie met AWS IoT Core biedt beveiligde TLS-verbindingen met fijnmazige toegangsbeheerbeleid. Dit volgt de best practices voor industriële IoT-beveiliging, waardoor beheerders de toegang kunnen beperken op basis van apparaateigenschappen en context.
Bewezen VPN-fundament: De service maakt gebruik van SoftEther VPN, dat AES 256-bits en RSA 4096-bits encryptie biedt met hoge doorvoersnelheid en een laag geheugen- en CPU-gebruik. Zo blijven gegevens onderweg beschermd tegen afluisteren en ongeoorloofde toegang — ideaal voor industriële toepassingen waarbij beveiliging en prestaties cruciaal zijn.
Zero-Trust Network Access: De service maakt traditionele statische VPN's overbodig door verbindingen op aanvraag op te zetten. Deze Point-to-Point-architectuur zorgt ervoor dat gebruikers alleen toegang hebben tot specifiek geautoriseerde apparaten en niet tot volledige netwerksegmenten, waardoor het aanvalsoppervlak aanzienlijk wordt verkleind.
Fabrieksvriendelijk ontwerp: Alle verbindingen worden naar buiten geïnitieerd door de node zelf — een Gateway of een Workstation — en nooit inkomend geaccepteerd, waardoor er nooit inkomende firewallregels nodig zijn. Dit ontwerp respecteert bestaande industriële beveiligingsarchitecturen en biedt tegelijkertijd veilige mogelijkheden voor externe toegang.
Architectuur
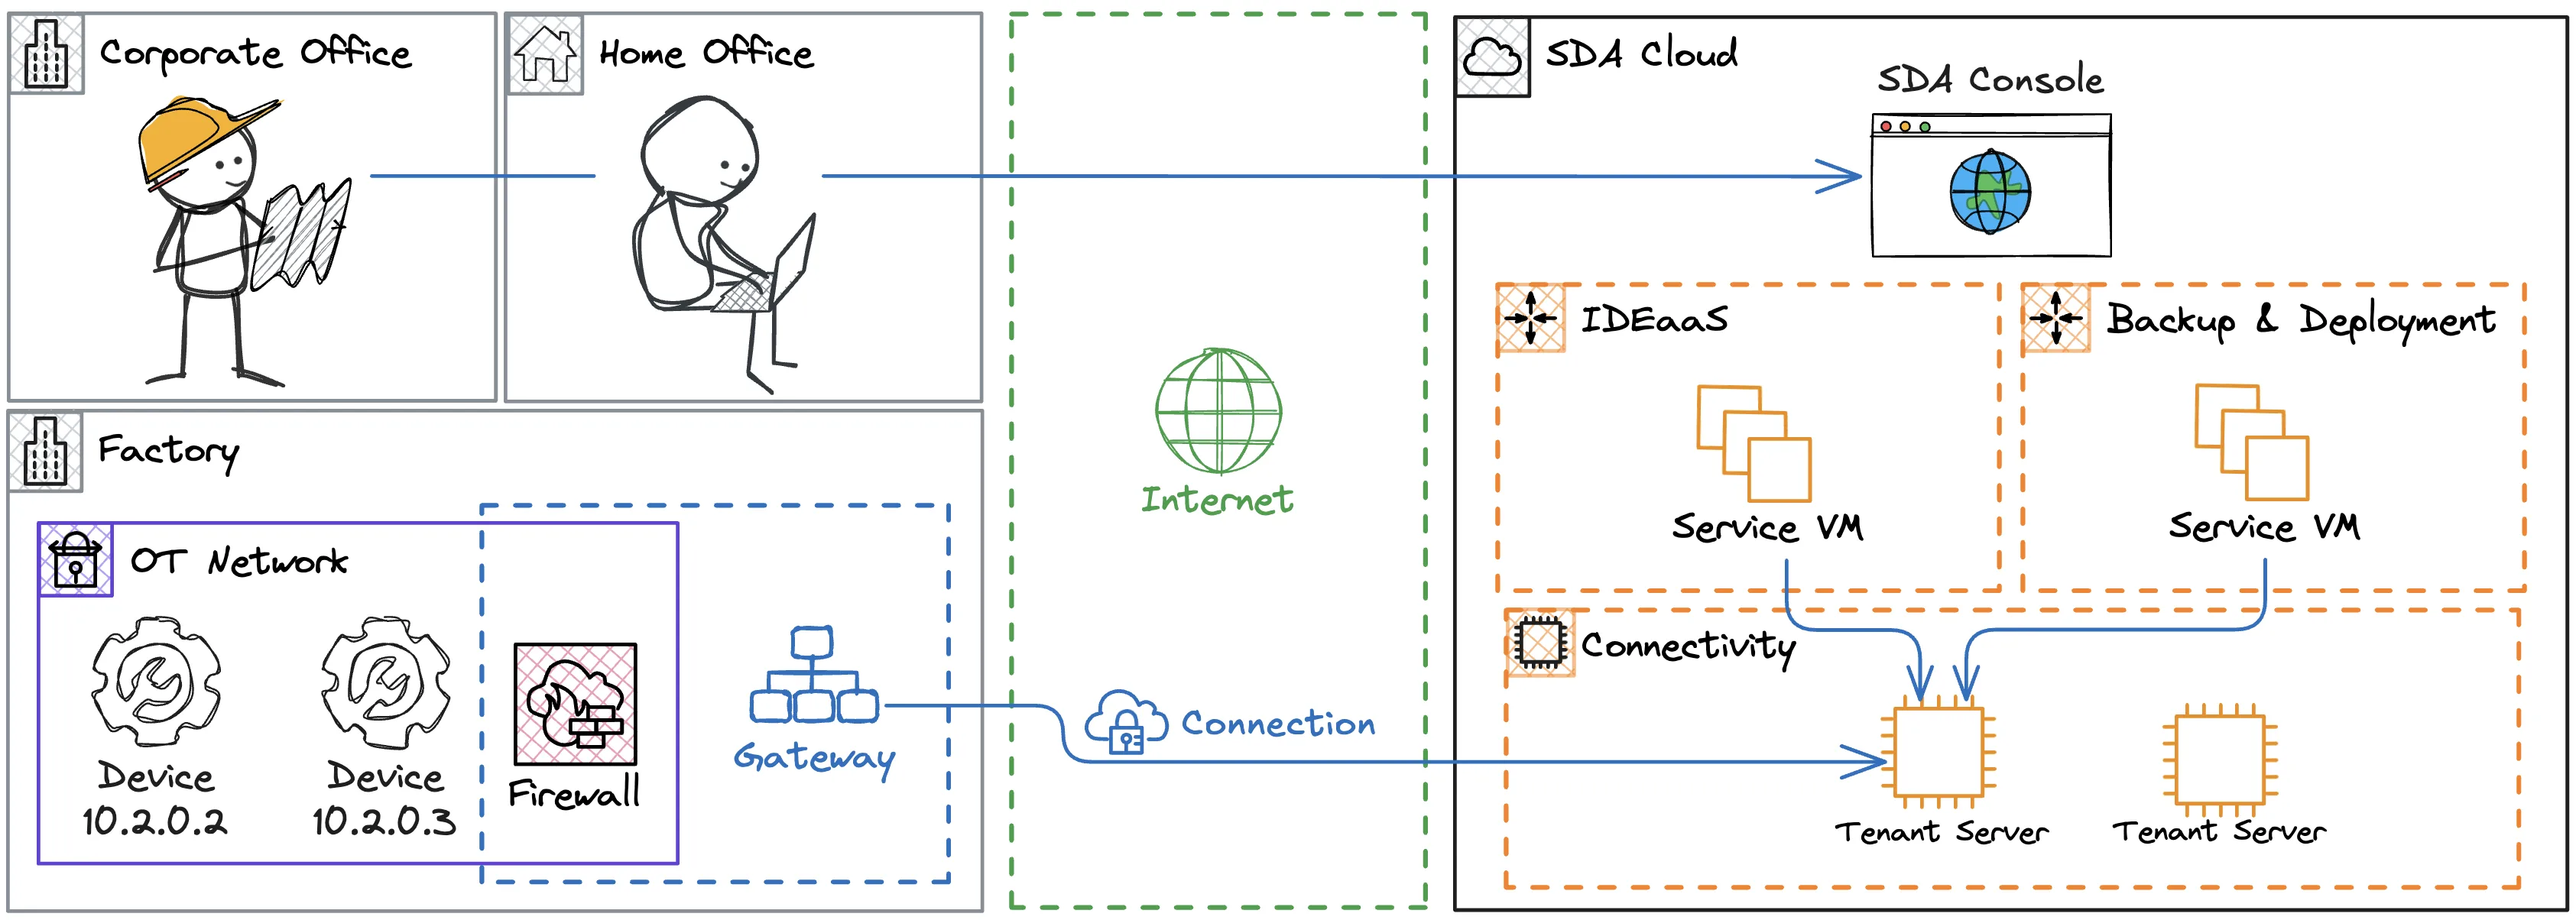
De peers in een virtueel netwerk worden Nodes genoemd; zij vormen de belangrijkste componenten van de Connectivity Service. Elke verbinding wordt opgebouwd uit de interactie van een keten van Nodes, elk met een specifieke rol.
Devices: industriële assets die zich doorgaans in het beveiligde productienetwerk bevinden en via hun IP-adres toegankelijk zijn, bijv. PLC's, HMI's en robots. Devices worden per Tenant gedeclareerd in de SEW Console en gebruikerstoegang wordt beheerd via Role-Based Access Control. Voor connectiviteit is het vereist dat elk Device is gekoppeld aan ten minste één netwerk-Gateway.
Gateways: netwerkhosts met beveiligde toegang tot het internet en tot de Devices die in de SEW Console worden beheerd. Doorgaans zijn dit IPC's, VM's, containers en zelfs Raspberry Pi's, geplaatst in een firewallzone die specifieke regels vereist om toegang te krijgen tot SEW Cloud-resources, zoals Tenant Servers. Op elke Gateway draait de SDA Glue, een OS-service die luistert naar verbindingsverzoeken en telemetriegegevens levert.
Workstations: een eigen pc van de klant, die wordt gebruikt om via een Gateway op de doellocatie toegang te krijgen tot apparaten. Op een Workstation draait dezelfde SDA Glue-software als op een Gateway en de netwerkconfiguratie is identiek; het enige verschil is de rol — een Workstation initieert altijd naar buiten richting een Gateway en zet verkeer nooit door naar andere apparaten.
Tenant Servers: bastion hosts die in een beveiligde SEW Cloud-omgeving draaien, toegewijd aan elke Tenant, en die de netwerkinterface van de Gateway verbinden met een SEW Service VM of met een andere Gateway. Deze servers garanderen het vereiste filterbeleid om uitsluitend een Point-to-Point-verbinding te waarborgen, bijvoorbeeld van IDEaaS naar een specifieke PLC en niet naar andere ongewenste apparaten in hetzelfde netwerk als de Gateway. Ze authenticeren ook de toegang vanaf Gateways op basis van een rotatiebeleid voor inloggegevens bij elke verbinding.
Service VMs: hierop draaien de applicaties die nodig zijn voor SEW-diensten, zoals IDEaaS, Backup en Deployment Pipelines. Deze VM's vertrouwen op de Connectivity Service om Devices op netwerkniveau te bereiken via hun IP-adres, wat essentieel is voor industriële toepassingen.
Cloud
In plaats van traditionele statische VPN's te gebruiken, zet de SEW Connectivity Service verbindingen met industriële assets op aanvraag op. Deze verzoeken worden doorgestuurd naar een keten van Nodes die samenwerken om Point-to-Point-netwerktoegang tussen SEW-diensten en Devices te bieden.
Voor het productienetwerk worden alle verbindingen vanaf de Gateway geïnitieerd, waardoor er geen regels voor inkomende verbindingen in de fabriek nodig zijn. Om dit te bereiken luisteren Nodes continu naar inkomende verzoeken op een IoT-berichtenbroker, die wordt aangedreven door AWS IoT Core.
Deze architectuur stelt gebruikers in staat om vanaf elke plaats met internet en vanaf elke computer met assets in de fabriek te werken, waarbij alleen een browser nodig is.
Netwerk
De Gateway is een edge-apparaat dat zich bevindt tussen een besturingslaag van de productie en het internet, en dat SEW-diensten gecontroleerde toegang geeft tot de assets die in de Console zijn gedefinieerd. Daarom is het zeer belangrijk om een architectuur te consolideren die de SEW Cloud veilig verbindt met de lokale infrastructuur. Wij raden een van de twee voorgestelde opstellingen voor de Gateway aan, zoals hieronder beschreven.
Gateway in LAN
Dit is de meest gebruikelijke aanpak, waarbij we de Gateway naast de PLC's plaatsen die op het SEW-platform zijn onboard gebracht. Hierbij regelt een firewall strikt het uitgaande verkeer van de Gateway naar het internet.
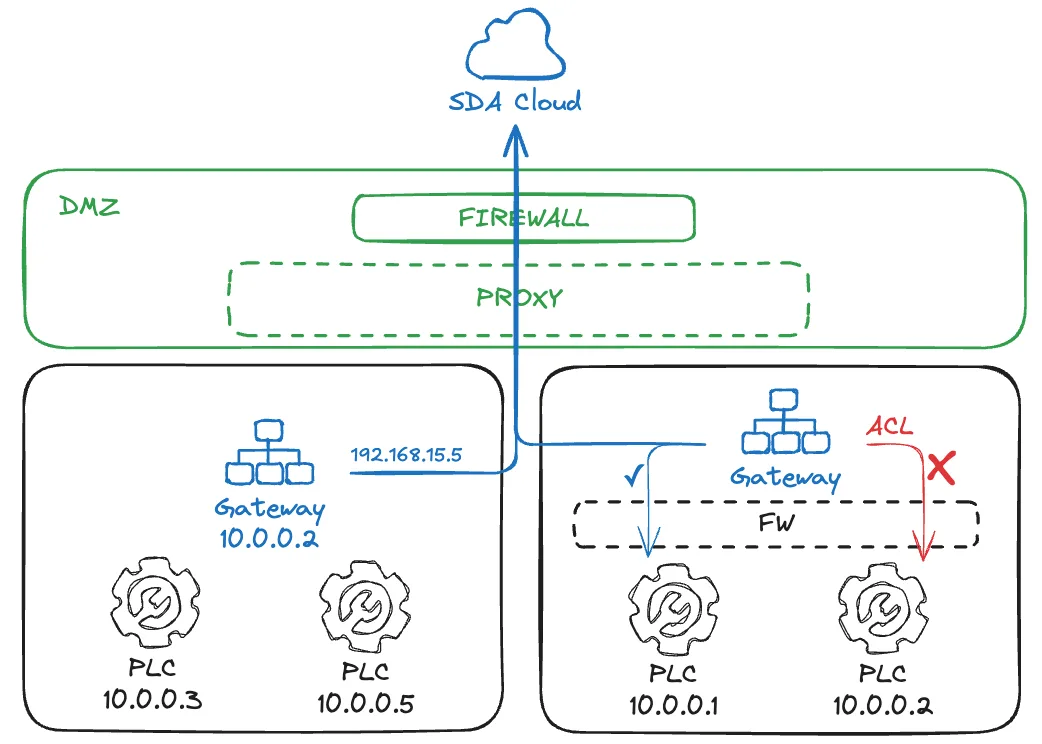
De Gateway heeft toegang tot het subnet waarin deze zich bevindt, maar in de router van het netwerk kan een firewall worden ingericht als Access Control Layer (ACL). Het is ook gebruikelijk om een Gateway-apparaat met twee netwerkinterfaces te gebruiken: één gericht op de DMZ en een privé-interface in de besturingslaag. Deze architectuur maakt herhaalde IP-zones mogelijk, bijv. beide met het subnet 10.0.0.0/24.
Gateway in DMZ
Deze aanpak wordt veel gebruikt wanneer de Gateway op een dedicated virtuele machine draait, ergens in de serverinfrastructuur. Het IT-team zorgt voor speciale routes tussen de VM en de doel-PLC's in de besturingslaag, en er zullen waarschijnlijk firewalls bestaan voor zowel de toegang tot het internet als tot OT.
Er kan ook een Network Address Translation (NAT) aanwezig zijn richting de PLC's. Dit vraagt echter aandacht: sommige leveranciersspecifieke PLC-software is mogelijk niet compatibel met het benaderen van de PLC via een IP-alias; deze software vereist mogelijk toegang tot het IP-adres dat expliciet in het project is geconfigureerd.
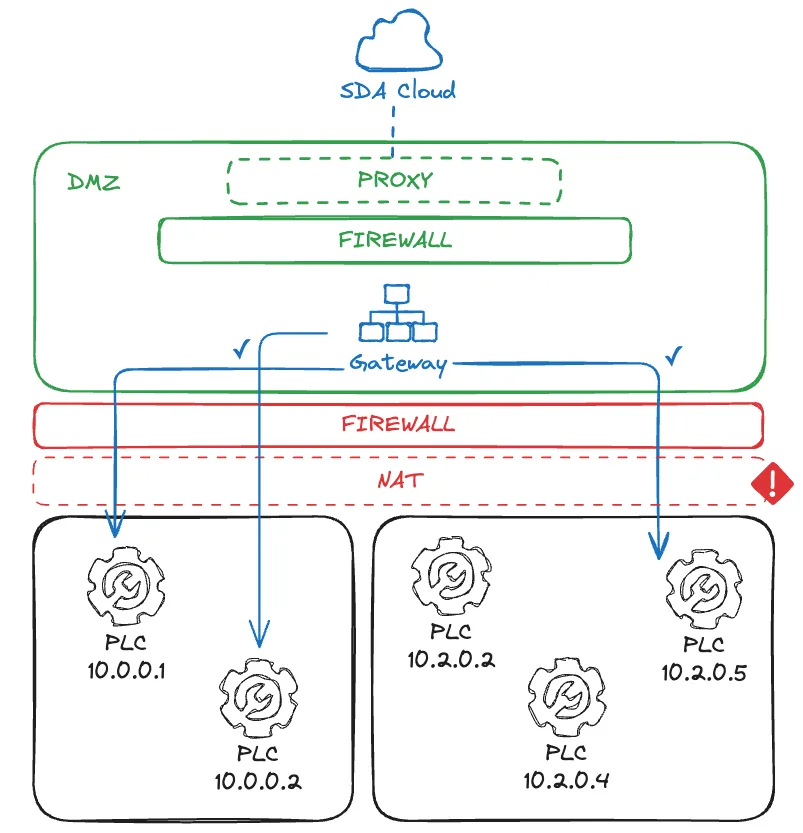
In dit geval moet elke PLC in de productie-eenheid een uniek IP-adres hebben, anders kunnen er botsingen ontstaan. Bovendien werkt, afhankelijk van de netwerkinfrastructuur, Layer 2-toegang van Gateways naar PLC's mogelijk niet; dit is een aankomende functie voor de integratie van industriële realtime-netwerken in de SEW-diensten.
Software
De SDA Glue is een applicatie die als OS-service draait en zorgt voor hoge beschikbaarheid van de Gateway met geautomatiseerde start en herstart bij fouten. Om netwerktunnels op te zetten door het beheren van netwerkresources zoals interfaces, routes en firewallregels, is verhoging van rechten als systeemgebruiker vereist.
Auto-Updates zijn standaard ingeschakeld. De Glue-service leest de nieuwste stabiele versie van repository.eu1.sdacosole.io en past de update toe zodra er geen actieve verbindingen zijn. Het updatemechanisme downloadt de nieuwe applicatiebinary, vervangt de oude en herstart de service.
AWS IoT Core wordt tijdens het inloggen verbonden, waarbij het endpoint iot.eu1.sdaconsole.io wordt gebruikt. Zodra de verbinding tot stand is gebracht, luistert de Glue-service continu naar verzoeken uit de SEW Cloud en publiceert telemetriegegevens, zoals de status van de Devices die aan de Gateway zijn gekoppeld. De IoT-authenticatie wordt beschermd door een korte ID en een eenmalig wachtwoord dat kan worden opgehaald uit de SEW Console. De verbinding met IoT is ook beveiligd met een geheime sleutel in de applicatiebinary. De verbinding met IoT kan worden geconfigureerd om te worden opgezet via MQTT SSL of WebSocket Secure, beide op poort 443.
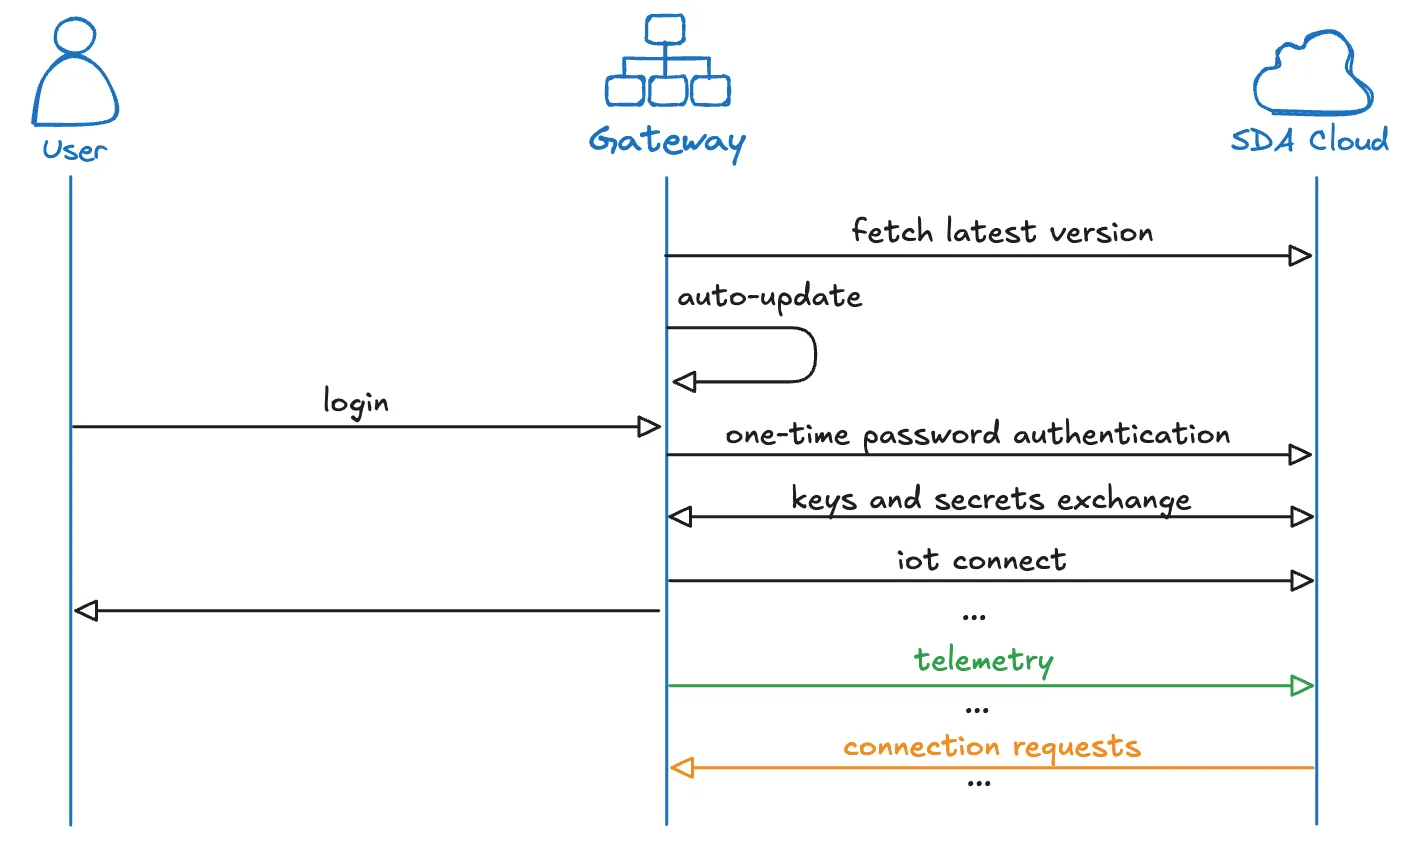
De netwerkmechanismen zijn verschillend voor Linux en Windows. Daarom worden ze afzonderlijk beschreven.
Linux
SDA Glue op Linux maakt gebruik van de SoftEther VPN Client, die open source is (Apache License 2.0) en tijdens de Glue-installatie wordt geïnstalleerd vanaf de mirror van SEW op repository.eu1.sdaconsole.io.
Voor elke verbinding gebruikt Glue de SoftEther Client om een NIC-netwerkinterface te creëren en deze te verbinden met de Tenant Server. Daarnaast worden Linux IP-tools gebruikt om een IP-adres aan die interface toe te wijzen en de benodigde routes tussen de Service VM en het doel-Device aan te maken.
Interne firewallregels en NAT-translatie worden aangemaakt in iptables, dat geen inkomende netwerkpakketten naar de Gateway toestaat, maar uitsluitend het doorsturen van pakketten naar het doel-Device.
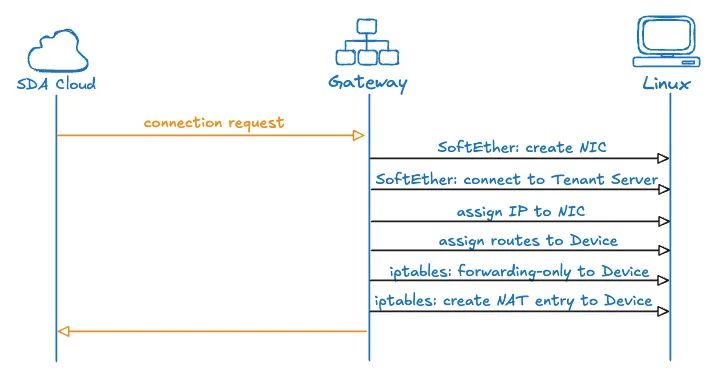
📚 Linux-resourcebeheer bij verbindingen
Om te begrijpen hoe de Linux-Gateway clouddiensten verbindt met apparaten in de fabriek, doorlopen we een concreet voorbeeld met specifieke IP-adressen dat de volledige flow illustreert.
Stel je een fabrieksnetwerk voor waarin een doel-Device (zoals een PLC) het lokale IP-adres 10.0.0.5 heeft en de Gateway zich in hetzelfde netwerk bevindt met IP 10.0.0.2. In de SEW Cloud moet een Service VM verbinding maken met dit Device en krijgt deze het VPN-IP 100.112.20.3 toegewezen, terwijl de VPN-interface van de Gateway 100.112.10.6 ontvangt.
De tunnel opzetten
Wanneer een verbindingsverzoek binnenkomt, komen zowel de Gateway als de Service VM in actie. De Gateway creëert een nieuwe virtuele netwerkinterface genaamd vpn_iface en kent daaraan het adres 100.112.10.6 toe. Gelijktijdig creëert de Service VM in de cloud zijn eigen VPN-interface met het IP 100.112.20.3. Beide eindpunten verbinden zich vervolgens met de Tenant Server, waarmee een beveiligde, versleutelde tunnel tussen hen tot stand komt.
Factory Side:              Cloud Side:
Gateway                    Service VM
├─ Local: 10.0.0.2        ├─ VPN: 100.112.20.3
└─ VPN: 100.112.10.6      └─ Target: 10.0.0.5 (via Gateway)
Device
└─ Local: 10.0.0.5
Op dit punt bestaat de tunnel, maar pakketten weten nog niet waar ze heen moeten. De Gateway moet het systeem leren hoe het verkeer tussen deze twee werelden moet routeren.
De routes opbouwen
De Gateway voegt een routeringsregel toe die de verbinding tussen het VPN-netwerk en de fabrieksvloer tot stand brengt:
ip route add 100.112.20.3 via 100.112.10.6 dev vpn_iface
Deze route geeft het systeem cruciale informatie: wanneer het Device op 10.0.0.5 antwoordpakketten verzendt, moeten deze via vpn_iface worden doorgestuurd om de Service VM op 100.112.20.3 te bereiken. Zonder deze route zou de Gateway niet weten hoe de antwoorden van het Device terug naar de cloud moeten worden gestuurd.
Maar routering alleen is niet voldoende. De firewall van de Gateway zou dit verkeer standaard nog steeds blokkeren. Om de verbinding mogelijk te maken, moet de Gateway expliciet bidirectionele pakketdoorsturing tussen de VM en het Device toestaan:
iptables -A GLUE_FORWARD -s 100.112.20.3 -d 10.0.0.5 -j ACCEPT
iptables -A GLUE_FORWARD -s 10.0.0.5 -d 100.112.20.3 -j ACCEPT
Deze regels openen een gecontroleerd pad, waardoor pakketten van de Service VM naar het Device en terug kunnen stromen, terwijl de beveiligingspositie van de Gateway voor al het overige verkeer behouden blijft. Merk ook op dat Glue eigen chains gebruikt in iptables, om conflicten met andere regels te voorkomen.
NAT-translatie
Het Device in de fabriek verwacht te communiceren met lokale IP-adressen — het heeft geen kennis van het cloudnetwerk op 100.112.20.3 en zou niet weten hoe het op pakketten van dat adres moet antwoorden. De Gateway lost dit op door de pakketten van de Service VM te maskeren:
iptables -t nat -A GLUE_POSTROUTING -s 100.112.20.3 -d 10.0.0.5 -j MASQUERADE
Met deze NAT-regel herschrijft de Gateway, wanneer er een pakket van de Service VM voor het Device binnenkomt, het bronadres van 100.112.20.3 naar 10.0.0.2. Vanuit het perspectief van het Device lijkt het alsof het direct met de Gateway zelf communiceert — een bekend, vertrouwd adres in het lokale netwerk. Wanneer het Device zijn antwoord naar 10.0.0.2 stuurt, voert de Gateway de omgekeerde translatie uit en wijzigt het bestemmingsadres terug naar 100.112.20.3, zodat het pakket via de VPN-tunnel de Service VM bereikt.
Door deze orkestratie van VPN-tunneling, routering, firewallregels en NAT-translatie creëert de Gateway een transparante point-to-point-verbinding. Het Device ziet nooit de cloudinfrastructuur — het communiceert simpelweg met wat lijkt op de Gateway in zijn lokale netwerk op 10.0.0.2. Tegelijkertijd krijgt de Service VM directe toegang op netwerkniveau tot het Device via het IP-adres 10.0.0.5, waardoor industriële applicaties zoals TIA Portal of Studio 5000 kunnen functioneren alsof ze in het lokale fabrieksnetwerk zelf draaien.
Windows
SDA Glue op Windows ondersteunt geen ingebed gebruik van de SoftEther VPN Client en gebruikt daarom de OpenVPN Community Open-Source Client (GPL-licentie versie 2), die tijdens de Glue-installatie wordt geïnstalleerd vanaf de mirror van SEW op repository.eu1.sdaconsole.io.
Voor elke verbinding gebruikt Glue de OpenVPN TAP-driver om een netwerkinterface te creëren en deze via certificaatgebaseerde authenticatie met de Tenant Server te verbinden. De native Windows-API wordt gebruikt om een IP aan de interface toe te wijzen en de benodigde routes tussen de Service VM en het doel-Device aan te maken.
Glue gebruikt daarnaast Windows Filtering Platform (WFP) om dedicated lagen en firewallregels te creëren. Voor het declareren van de adrestranslatie tussen de Service VM en het Device is het echter afhankelijk van WinNAT of NetNat, die mogelijk niet standaard zijn ingeschakeld.
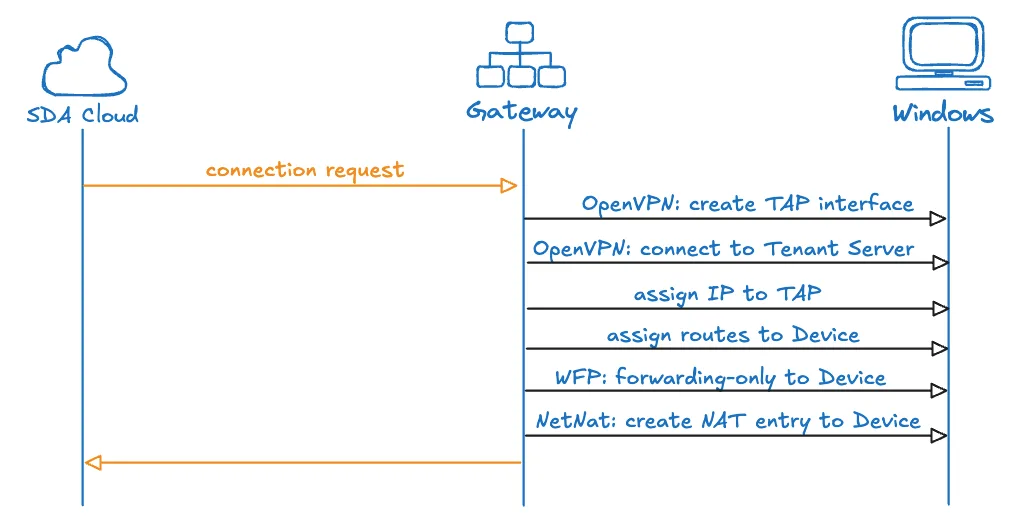
Workstation vs. Gateway: Workstations en Gateways gebruiken de hierboven beschreven identieke Windows-client en verbindingsopzet — dezelfde OpenVPN TAP-driver, dezelfde WinNAT-gebaseerde interface-adressering. Het enige verschil is de WFP-firewallregel die per verbinding via backendbeleid wordt toegewezen: de verbinding van een Workstation krijgt altijd een uitsluitend uitgaande regel die is beperkt tot het specifieke doel-IP van het apparaat via de SEW-tunnelinterface, terwijl een Gateway daarnaast een doorstuurregel kan krijgen om verkeer verder te bruggen naar apparaten daarachter. Een Workstation opent daarom nooit inkomende of doorsturende paden op de host, en geen enkele andere netwerkinterface, route of bestaande VPN-verbinding op die pc wordt beïnvloed — alle wijzigingen blijven beperkt tot de virtuele interface die SDA Glue voor zijn eigen tunnel aanmaakt.
Samenvatting
De SEW Connectivity Service biedt een volwassen, veilige en schaalbare oplossing voor uitdagingen op het gebied van industriële connectiviteit. Door bewezen opensourcetechnologieën zoals SoftEther VPN te combineren met cloudinfrastructuur op enterpriseniveau van AWS IoT Core, levert de service de betrouwbaarheid en beveiliging die industriële operaties vereisen, en biedt tegelijkertijd de flexibiliteit en gebruiksgemak die moderne engineeringteams verwachten.
De architectuur van de service respecteert industriële beveiligingsprincipes en maakt tegelijkertijd de digitale transformatie-initiatieven mogelijk die operationele efficiëntie, samenwerking op afstand en datagestuurde besluitvorming stimuleren. Voor organisaties die hun industriële assets veilig met clouddiensten willen verbinden zonder de netwerkbeveiliging of operationele betrouwbaarheid in gevaar te brengen, biedt de SEW Connectivity Service een uitgebreide, productieklare oplossing.