SEW Connectivity Service
Áttekintés
A SEW Connectivity Service az SDA Glue-ra épül, amely a Gateway-ek alkalmazása, és Linux, valamint Windows hosztokhoz is elérhető. A szolgáltatás alapja a SoftEther VPN, amely Windows klienseken az OpenVPN-t is támogatja, és biztonságos TCP-tunnelt hoz létre a Gateway egyik hálózati interfésze és a SEW felhőszolgáltatásai – például az IDEaaS, a Backup és a Deployment VM-ek – között. Ezen kívül az operációs rendszer natív tűzfalait, a Linux iptables-t és a Windows Filtering Platform (WFP) megoldást is kombinálja egy NAT-táblával, hogy a gyártóspecifikus szoftvereket, mint a Siemens TIA Portal és a Rockwell Studio 500, közvetlenül összekapcsolja a gyártásvezérlési rétegben található eszközzel.
Kulcspontok
Az ipari eszközök SEW-vel történő kezelését egy átfogó és biztonságos ipari konnektivitási megoldás támogatja, amely áthidalja a gyártási környezetek és a felhőalapú szolgáltatások közötti szakadékot. Bevált technológiák alkalmazásával és robusztus biztonsági intézkedések bevezetésével a szolgáltatás vállalati szintű konnektivitást nyújt, kifejezetten az ipari automatizálási és vezérlőrendszerekre szabva.
Ipari szintű biztonság: Az AWS IoT Core integrációja biztonságos TLS-kapcsolatokat biztosít finomhangolt hozzáférés-szabályozási politikákkal. Ez az ipari IoT biztonsági legjobb gyakorlatait követi, lehetővé téve az adminisztrátorok számára, hogy az eszközök tulajdonságai és kontextusa alapján korlátozzák a hozzáférést.
Bevált VPN-alap: A szolgáltatás a SoftEther VPN-t használja, amely AES 256 bites és RSA 4096 bites titkosítást nyújt nagy sebességű átviteli teljesítménnyel, alacsony memória- és CPU-használat mellett, biztosítva, hogy a továbbított adatok védve legyenek a lehallgatástól és az illetéktelen hozzáféréstől – ideális olyan ipari alkalmazásokhoz, ahol a biztonság és a teljesítmény kritikus.
Zero-Trust hálózati hozzáférés: A szolgáltatás kiváltja a hagyományos statikus VPN-ek szükségességét azzal, hogy a kapcsolatokat kérésre építi fel. Ez a Point-to-Point architektúra biztosítja, hogy a felhasználók kizárólag a kifejezetten engedélyezett eszközökhöz férjenek hozzá, ne pedig teljes hálózati szegmensekhez, ezzel jelentősen csökkentve a támadási felületet.
Gyárbarát kialakítás: Minden kapcsolatot maga a node – egy Gateway vagy egy Workstation – kezdeményez kimenő irányban, bejövő kapcsolat soha nem kerül elfogadásra, így bejövő tűzfalszabályokra semmilyen esetben nincs szükség. Ez a kialakítás tiszteletben tartja a meglévő ipari biztonsági architektúrákat, miközben biztonságos távoli hozzáférési lehetőségeket kínál.
Architektúra
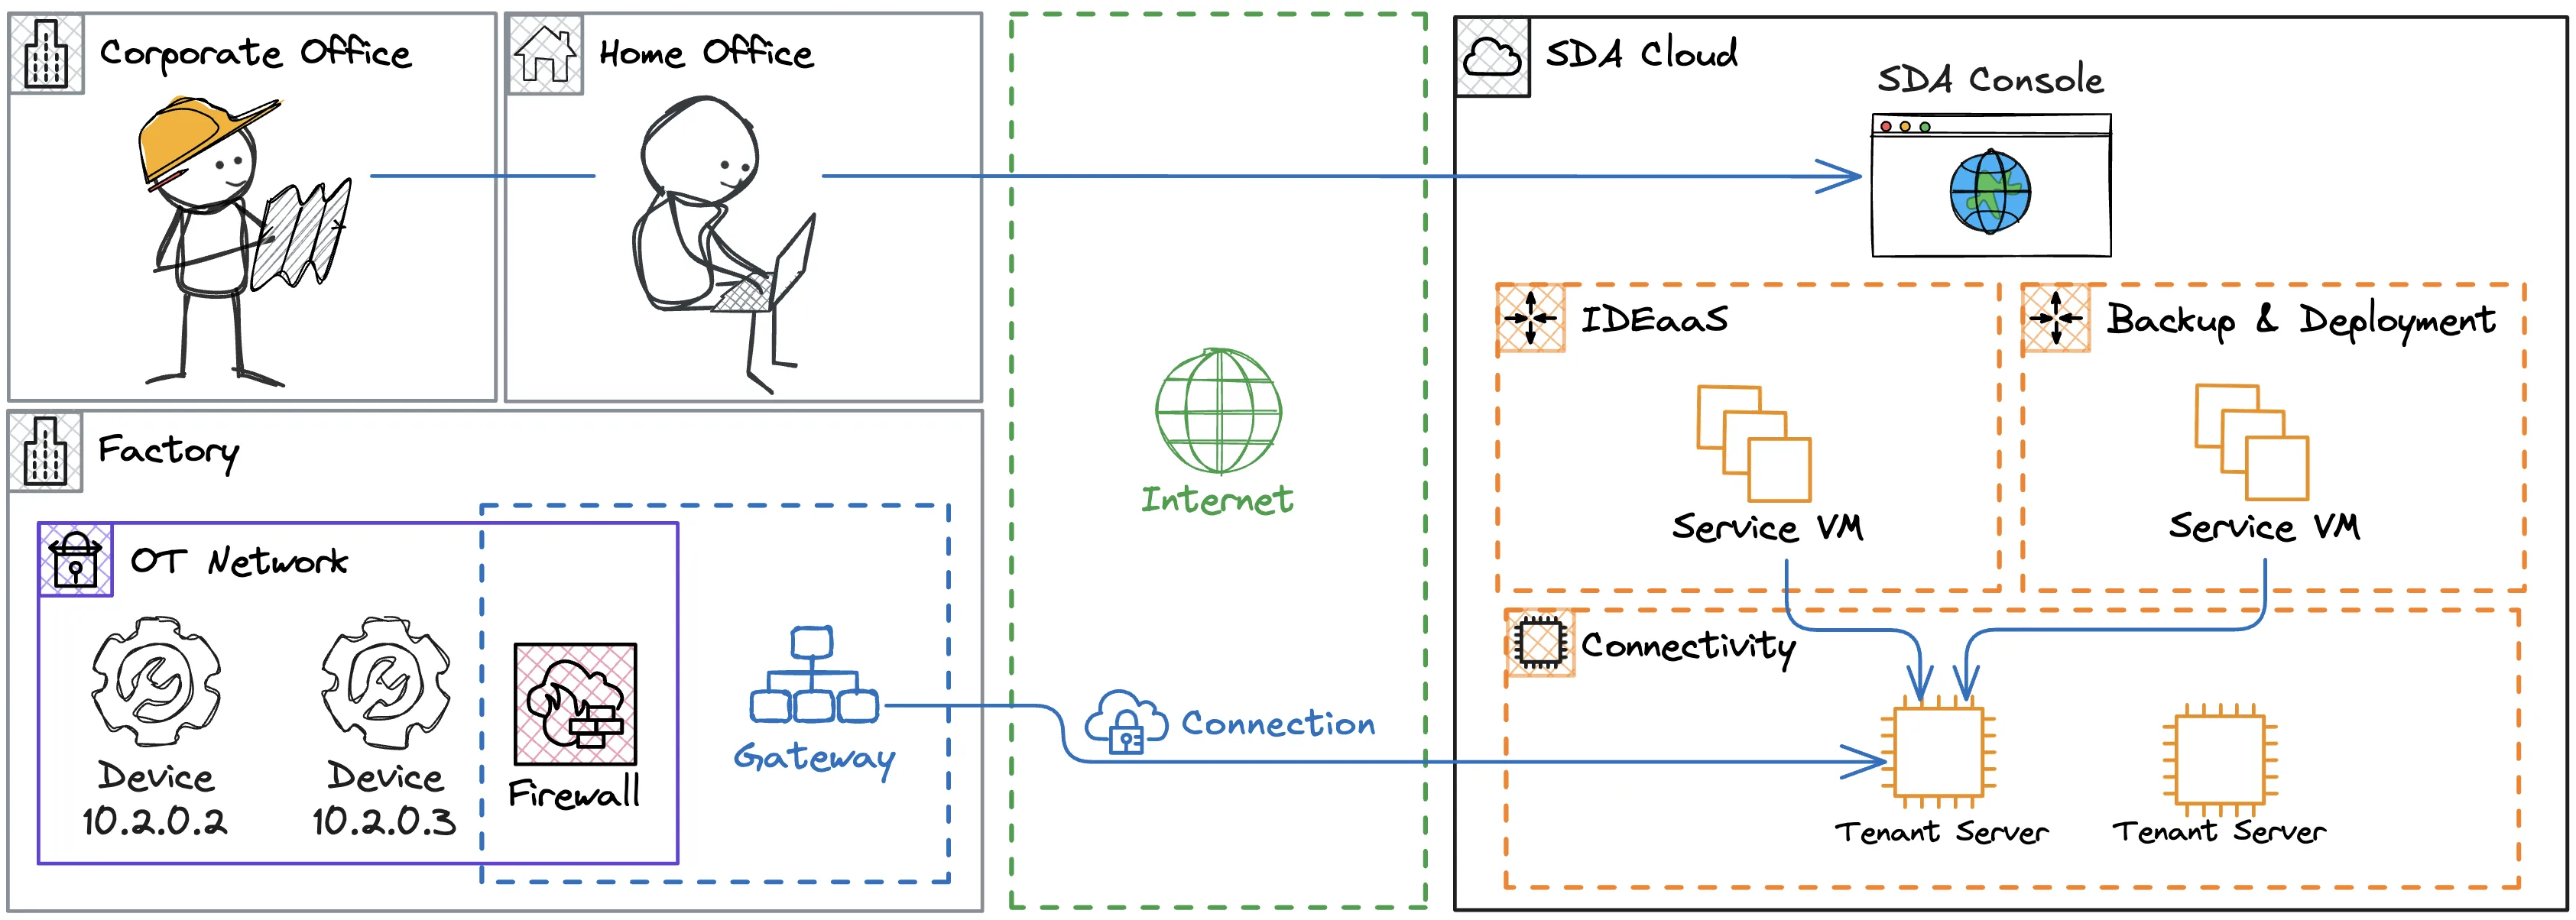
A virtuális hálózat résztvevőit Node-oknak nevezzük, amelyek a Connectivity Service fő komponensei. Minden kapcsolat Node-ok láncolatának együttműködéséből épül fel, amelyek mindegyike meghatározott szerepet tölt be.
Eszközök (Devices): ipari eszközök, amelyek jellemzően a gyártási védett hálózaton találhatók, és IP-címükön keresztül érhetők el, például PLC-k, HMI-k és robotok. Az eszközöket a SEW Console-ban deklarálják minden Tenant számára, a felhasználói hozzáférést pedig szerepkör-alapú hozzáférés-szabályozás (Role-Based Access Control) kezeli. A konnektivitás megköveteli, hogy minden Eszköz legalább egy hálózati Gateway-hez legyen kapcsolva.
Gateway-ek: hálózati hosztok, amelyek biztonságos hozzáféréssel rendelkeznek az internethez és a SEW Console-ban kezelt Eszközökhöz. Ezek jellemzően IPC-k, VM-ek, konténerek vagy akár Raspberry Pi eszközök, amelyek olyan tűzfalzónában találhatók, amely speciális szabályokat igényel a SEW Cloud erőforrásainak – például a Tenant Servereknek – az eléréséhez. Minden Gateway futtatja az SDA Glue-t, amely egy operációs rendszer szolgáltatás, kapcsolatkérésekre figyel és telemetriaadatokat szolgáltat.
Workstationök: A vevő saját PC-je, amelyet az eszközök elérésére használ a célhelyszínen található Gateway-en keresztül. Egy Workstation ugyanazt az SDA Glue szoftvert futtatja, mint egy Gateway, és hálózati szinten azonos módon van beállítva; az egyetlen különbség a szerepkör – egy Workstation mindig kimenő irányban, egy Gateway felé kezdeményez kapcsolatot, és soha nem továbbítja a forgalmat további eszközök felé.
Tenant Serverek: bástyahosztok, amelyek biztonságos SEW Cloud környezetben futnak, minden Tenant számára külön dedikálva, és amelyek összekapcsolják a Gateway hálózati interfészét egy SEW Service VM-mel vagy egy másik Gateway-jel. Ezek a szerverek garantálják a szükséges szűrési politikákat annak biztosítására, hogy kizárólag Point-to-Point kapcsolat álljon fenn, például az IDEaaS-tól egy adott PLC-hez, és ne a Gateway-jel azonos hálózaton lévő más, nem kívánt eszközökhöz. Emellett minden kapcsolat esetén hitelesítik a Gateway-ek hozzáférését egy hitelesítőadat-rotációs politika alapján.
Service VM-ek: azokat az alkalmazásokat futtatják, amelyekre a SEW szolgáltatásoknak szükségük van, mint az IDEaaS, a Backup és a Deployment Pipeline-ok. Ezek a VM-ek a Connectivity Service-re támaszkodnak, hogy hálózati szinten, IP-cím alapján hozzáférjenek az Eszközökhöz, ami ipari alkalmazások esetén elengedhetetlen.
Felhő
A hagyományos statikus VPN-ek helyett a SEW Connectivity Service kérésre épít ki kapcsolatokat az ipari eszközökhöz; ezeket a kéréseket egy Node-láncolat felé továbbítja, amely együttműködve Point-to-Point hálózati hozzáférést biztosít a SEW szolgáltatások és az Eszközök között.
A gyártási hálózat szempontjából minden kapcsolatot a Gateway kezdeményez, így a gyárban nincs szükség bejövő kapcsolati szabályokra. Ennek eléréséhez a Node-ok folyamatosan egy IoT-üzenetbrókeren figyelik a bejövő kéréseket, amelyet az AWS IoT Core biztosít.
Ez az architektúra lehetővé teszi, hogy a felhasználók bárhonnan, ahol van internet, bármilyen számítógépről – kizárólag böngészőre támaszkodva – interakcióba lépjenek a gyárban lévő eszközökkel.
Hálózat
A Gateway egy edge eszköz, amely a gyártásvezérlési réteg és az internet között helyezkedik el, és szabályozott hozzáférést biztosít a SEW szolgáltatások számára a Console-ban definiált eszközökhöz. Ezért nagyon fontos olyan architektúra kialakítása, amely biztonságosan kapcsolja össze a SEW Cloudot a helyi infrastruktúrával. A Gateway-hez az alábbi két javasolt beállítás egyikét ajánljuk.
Gateway a LAN-ban
Ez a leggyakoribb megközelítés, amelyben a Gateway-t a SEW platformra felvett PLC-k mellé helyezzük. Itt egy tűzfal szigorúan szabályozza a Gateway internet felé irányuló kimenő forgalmát.
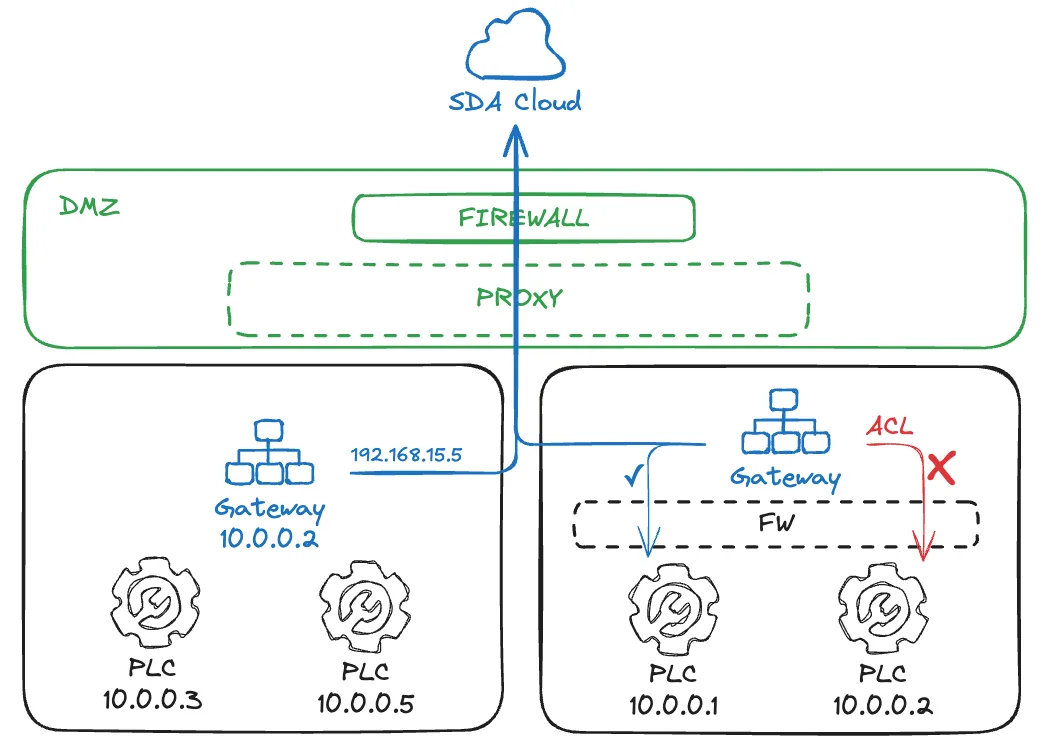
A Gateway hozzáféréssel rendelkezik ahhoz az alhálózathoz, amelyben elhelyezkedik, de a hálózat routerében tűzfal is beállítható hozzáférés-szabályozási rétegként (ACL). Szintén gyakori két hálózati interfésszel rendelkező Gateway eszköz használata: az egyik a DMZ-re, a másik, privát interfész a vezérlési rétegre mutat. Ez az architektúra lehetővé teszi ismétlődő IP-zónák használatát, például mindkét oldalon a 10.0.0.0/24 alhálózattal.
Gateway a DMZ-ben
Ezt a megközelítést gyakran alkalmazzák akkor, ha a Gateway egy dedikált virtuális gépen fut, valahol a szerverinfrastruktúrában. Az IT-csapat speciális útvonalakat biztosít a VM és a vezérlési rétegben lévő cél PLC-k között, és valószínűleg tűzfalak lesznek mind az internet, mind az OT felé irányuló hozzáféréseknél.
A PLC-k felé irányuló lefelé menő forgalomban hálózati címfordítás (NAT) is jelen lehet. Ez azonban figyelmet igényel: egyes PLC-gyártóspecifikus szoftverek nem feltétlenül kompatibilisek azzal, hogy a PLC-t IP-aliason keresztül címezzék meg, mivel előfordulhat, hogy a projektben kifejezetten konfigurált IP-címen kell elérniük azt.
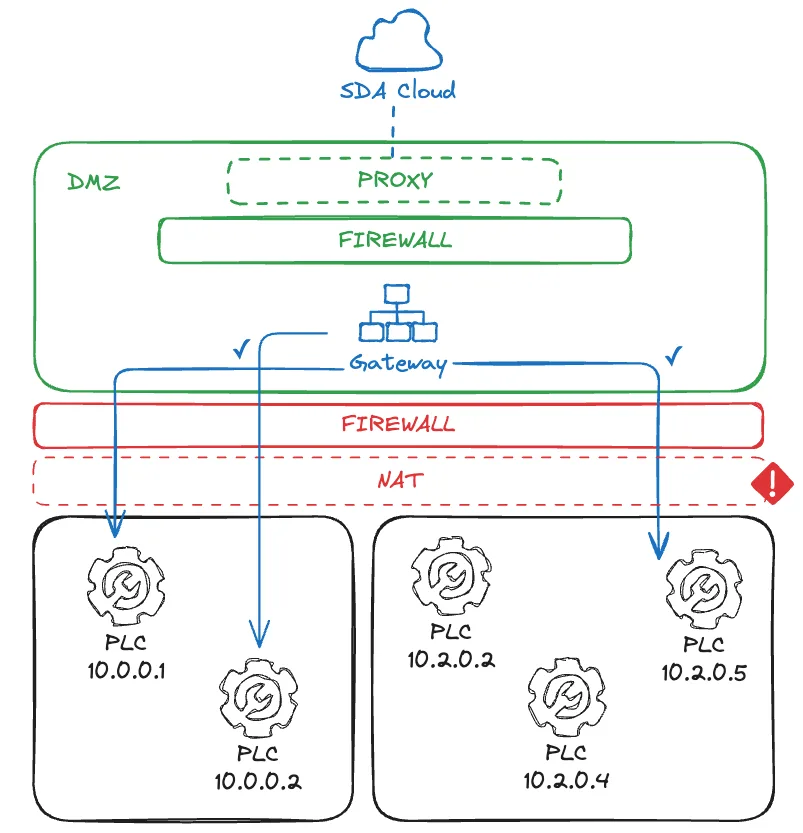
Ebben az esetben a gyártóegység minden PLC-jének egyedi IP-címmel kell rendelkeznie, különben ütközések alakulhatnak ki. Emellett a hálózati infrastruktúrától függően a Gateway-ektől a PLC-kig történő Layer 2 hozzáférés nem feltétlenül működik, ami a valós idejű ipari hálózatok SEW szolgáltatásokba történő integrációjának egy közelgő funkciója.
Szoftver
Az SDA Glue egy olyan alkalmazás, amely operációs rendszer szolgáltatásként fut, biztosítva a Gateway magas rendelkezésre állását automatikus indítással és hiba esetén újraindítással. Ahhoz, hogy hálózati tunneleket építsen ki olyan hálózati erőforrások kezelésével, mint az interfészek, útvonalak és tűzfalszabályok, rendszerfelhasználói szintű megemelt jogosultságra van szüksége.
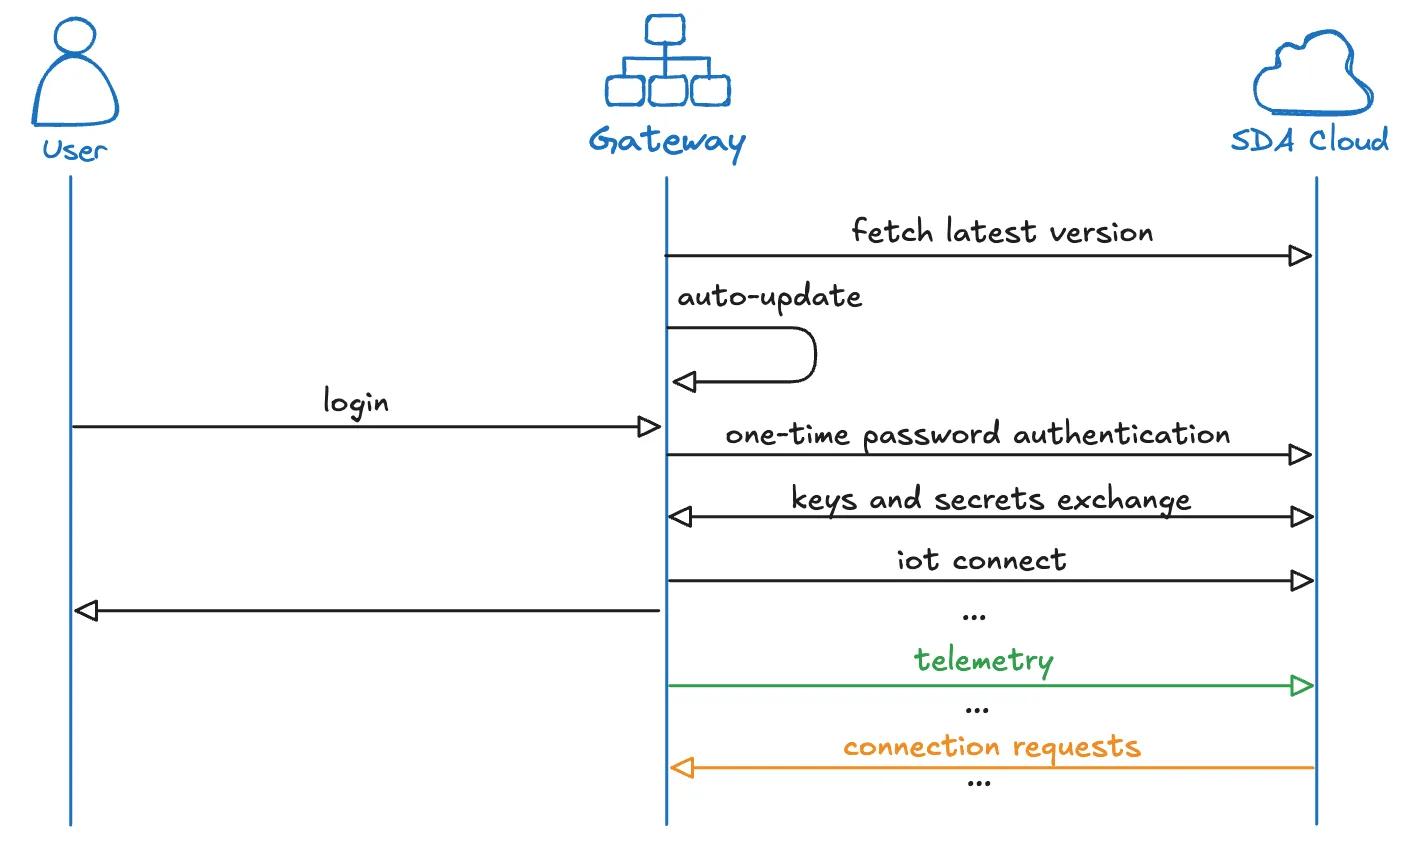
Az automatikus frissítések alapértelmezés szerint engedélyezettek. A Glue szolgáltatás beolvassa a legfrissebb stabil verziót a repository.eu1.sdacosole.io címről, és akkor alkalmazza a frissítést, amikor nincs aktív kapcsolat. A frissítési mechanizmus letölti az új alkalmazásbinárist, lecseréli vele a régit, majd újraindítja a szolgáltatást.
Az AWS IoT Core a bejelentkezés során kapcsolódik, az iot.eu1.sdaconsole.io endpointot használva. A kapcsolódás után a Glue szolgáltatás folyamatosan figyeli a SEW Cloudból érkező kéréseket, és telemetriaadatokat publikál, például a Gateway-hez társított Eszközök állapotát. Az IoT-hitelesítést egy rövid ID és egy egyszer használatos jelszó védi, amely a SEW Console-ból kérdezhető le. Az IoT-kapcsolatot az alkalmazásbinárisban tárolt titkos kulcs is védi. Az IoT-hoz való kapcsolódás beállítható MQTT SSL vagy WebSocket Secure protokollon, mindkettő a 443-as porton.
A hálózati mechanizmusok Linux és Windows esetén különbözőek, ezért ezeket külön ismertetjük.
Linux
Az SDA Glue Linuxon a SoftEther VPN Clientre támaszkodik, amely nyílt forráskódú (Apache License 2.0), és a Glue telepítése során a SEW tükörszerveréről, a repository.eu1.sdaconsole.io címről telepítődik.
Minden kapcsolathoz a Glue a SoftEther Client segítségével létrehoz egy NIC hálózati interfészt, és összekapcsolja azt a Tenant Serverrel. Emellett a Linux IP-eszközökkel IP-címet rendel az interfészhez, és létrehozza a szükséges útvonalakat a Service VM és a cél Eszköz között.
A belső tűzfalszabályok és a NAT-fordítás az iptables-ben jönnek létre, amely nem engedélyezi a bejövő hálózati csomagokat a Gateway-re, csak a csomagok továbbítását a cél Eszköz felé.
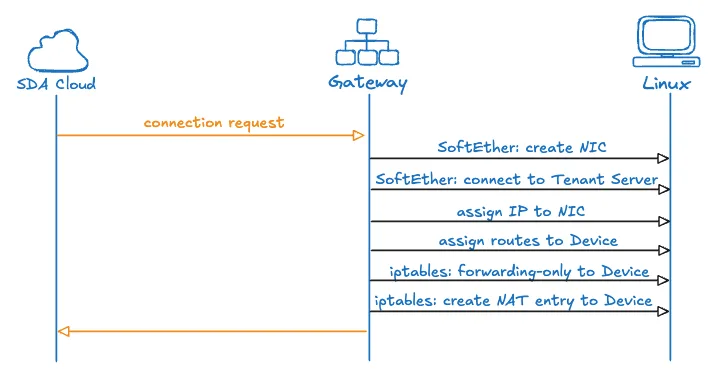
📚 Linux erőforrás-kezelés a kapcsolatokban
Annak megértéséhez, hogyan kapcsolja össze a Linux Gateway a felhőszolgáltatásokat a gyári eszközökkel, tekintsünk át egy konkrét példát meghatározott IP-címekkel, amely bemutatja a teljes folyamatot.
Tekintsünk egy gyári hálózatot, ahol egy cél Eszköz (például egy PLC) helyi IP-címe 10.0.0.5, a Gateway pedig ugyanazon a hálózaton található 10.0.0.2 IP-címmel. A SEW Cloudban egy Service VM-nek kapcsolódnia kell ehhez az Eszközhöz, és a 100.112.20.3 VPN IP-címet kapja, míg a Gateway VPN-interfésze a 100.112.10.6 címet kapja meg.
A tunnel kiépítése
Amikor kapcsolatkérés érkezik, mind a Gateway, mind a Service VM működésbe lép. A Gateway létrehoz egy új virtuális hálózati interfészt vpn_iface néven, és hozzárendeli a 100.112.10.6 címet. Ezzel egyidejűleg a felhőben lévő Service VM létrehozza a saját VPN-interfészét a 100.112.20.3 IP-címmel. Ezután mindkét végpont kapcsolódik a Tenant Serverhez, biztonságos titkosított tunnelt hozva létre közöttük.
Factory Side:              Cloud Side:
Gateway                    Service VM
├─ Local: 10.0.0.2        ├─ VPN: 100.112.20.3
└─ VPN: 100.112.10.6      └─ Target: 10.0.0.5 (via Gateway)
Device
└─ Local: 10.0.0.5
Ezen a ponton a tunnel létezik, de a csomagok még nem tudják, hová kell menniük. A Gateway-nek meg kell tanítania a rendszert, hogyan irányítsa a forgalmat e két világ között.
Az útvonalak felépítése
A Gateway hozzáad egy útválasztási szabályt, amely létrehozza a kapcsolatot a VPN-hálózat és a gyártósor között:
ip route add 100.112.20.3 via 100.112.10.6 dev vpn_iface
Ez az útvonal egy kulcsfontosságú információt közöl a rendszerrel: amikor a 10.0.0.5 címen lévő Eszköz válaszcsomagokat küld, azokat a vpn_iface interfészen keresztül kell továbbítani, hogy elérjék a Service VM-et a 100.112.20.3 címen. Ezen útvonal nélkül a Gateway nem tudná, hogyan küldje vissza az Eszköz válaszait a felhőbe.
Az útválasztás azonban önmagában nem elegendő. A Gateway tűzfala alapértelmezés szerint továbbra is blokkolná ezt a forgalmat. A kapcsolat engedélyezéséhez a Gateway-nek kifejezetten engedélyeznie kell a kétirányú csomagtovábbítást a VM és az Eszköz között:
iptables -A GLUE_FORWARD -s 100.112.20.3 -d 10.0.0.5 -j ACCEPT
iptables -A GLUE_FORWARD -s 10.0.0.5 -d 100.112.20.3 -j ACCEPT
Ezek a szabályok egy szabályozott útvonalat nyitnak meg, lehetővé téve a csomagok áramlását a Service VM-től az Eszközhöz és vissza, miközben a Gateway biztonsági helyzete minden más forgalom esetén fennmarad. Vegyük figyelembe azt is, hogy a Glue saját láncokat használ az iptables-ben, hogy ne okozzon konfliktust a többi szabállyal.
NAT-fordítás
A gyárban lévő Eszköz helyi IP-címekkel való kommunikációra számít – nincs tudomása a 100.112.20.3 címen lévő felhőhálózatról, és nem tudná, hogyan válaszoljon az onnan érkező csomagokra. A Gateway ezt a Service VM csomagjainak maszkolásával oldja meg:
iptables -t nat -A GLUE_POSTROUTING -s 100.112.20.3 -d 10.0.0.5 -j MASQUERADE
Ezzel a NAT-szabállyal, amikor egy csomag a Service VM-től az Eszköz felé érkezik, a Gateway átírja a forráscímét 100.112.20.3-ról 10.0.0.2-re. Az Eszköz szempontjából úgy tűnik, mintha közvetlenül magával a Gateway-jel kommunikálna – egy ismerős, megbízható címmel a helyi hálózatán. Amikor az Eszköz elküldi válaszát a 10.0.0.2 címre, a Gateway elvégzi a fordított átalakítást, a célcímet visszaírja 100.112.20.3-ra, így a csomag a VPN-tunnelen keresztül eléri a Service VM-et.
A VPN-tunnelezés, az útválasztás, a tűzfalszabályok és a NAT-fordítás ezen összehangolt működése révén a Gateway transzparens point-to-point kapcsolatot létesít. Az Eszköz soha nem látja a felhőinfrastruktúrát – egyszerűen azzal kommunikál, ami a helyi hálózatán a 10.0.0.2 címen lévő Gateway-nek tűnik. Ezzel egyidejűleg a Service VM közvetlen, hálózati szintű hozzáférést nyer az Eszközhöz annak 10.0.0.5 IP-címén, lehetővé téve, hogy az olyan ipari alkalmazások, mint a TIA Portal vagy a Studio 5000, úgy működjenek, mintha magán a helyi gyári hálózaton futnának.
Windows
Az SDA Glue Windowson nem támogatja a SoftEther VPN Client beágyazott használatát, ezért az OpenVPN Community Open-Source Client-et használja (GPL licenc 2. verzió), amely a Glue telepítése során a SEW tükörszerveréről, a repository.eu1.sdaconsole.io címről telepítődik.
Minden kapcsolathoz a Glue az OpenVPN TAP illesztőprogramot használja hálózati interfész létrehozásához, és tanúsítvány alapú hitelesítéssel kapcsolja azt a Tenant Serverhez. A Windows natív API-ját használja az interfészhez tartozó IP-cím kiosztására és a Service VM és a cél Eszköz közötti szükséges útvonalak létrehozására.
A Glue a Windows Filtering Platform (WFP) megoldást is használja dedikált rétegek és tűzfalszabályok létrehozásához. Ugyanakkor a Service VM és az Eszköz közötti címfordítás deklarálásához a WinNAT vagy a NetNat megoldásra támaszkodik, amelyek nem feltétlenül engedélyezettek alapértelmezés szerint.
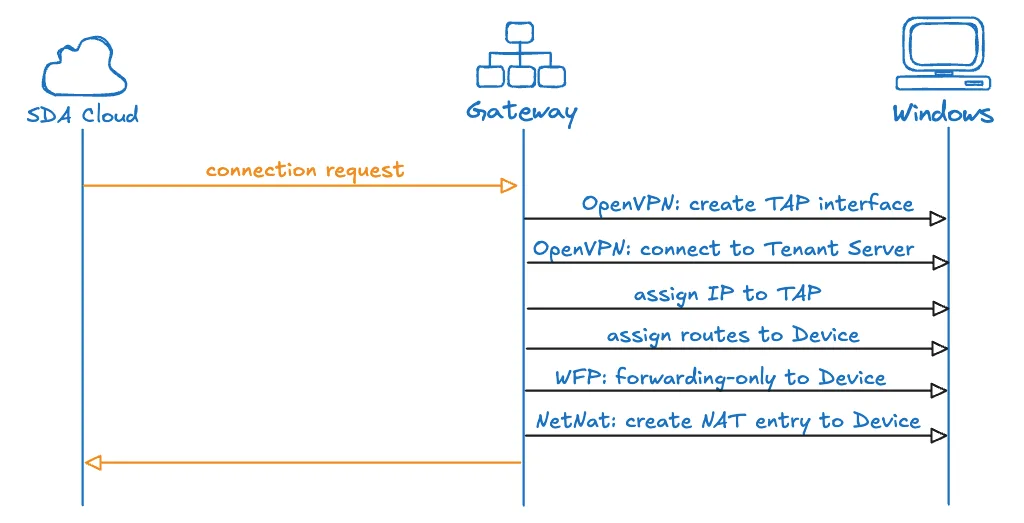
Workstation vs. Gateway: A Workstationök és a Gateway-ek ugyanazt a fent leírt Windows klienst és kapcsolatbeállítást használják – ugyanazt az OpenVPN TAP illesztőprogramot, ugyanazt a WinNAT-alapú interfészcímzést. Az egyetlen különbség a backend-politika által kapcsolatonként hozzárendelt WFP tűzfalszabály: egy Workstation kapcsolata mindig csak kimenő szabályt kap, amely a SEW tunnelinterfészen az adott céleszköz IP-címére korlátozódik, míg egy Gateway ezen felül továbbítási szabályt is kaphat, hogy a forgalmat a mögötte lévő eszközök felé közvetítse. Egy Workstation ezért soha nem nyit bejövő vagy továbbítási útvonalat a hoszton, és az adott PC egyetlen más hálózati interfészét, útvonalát vagy meglévő VPN-kapcsolatát sem érinti – minden változás arra a virtuális interfészre korlátozódik, amelyet az SDA Glue a saját tunneljéhez létrehoz.
Összefoglalás
A SEW Connectivity Service kiforrott, biztonságos és skálázható megoldást nyújt az ipari konnektivitási kihívásokra. A bevált nyílt forráskódú technológiák, mint a SoftEther VPN, és az AWS IoT Core vállalati szintű felhőinfrastruktúrájának kombinálásával a szolgáltatás biztosítja az ipari működéshez szükséges megbízhatóságot és biztonságot, miközben olyan rugalmasságot és egyszerű használhatóságot kínál, amelyet a modern mérnöki csapatok elvárnak.
A szolgáltatás architektúrája tiszteletben tartja az ipari biztonsági alapelveket, ugyanakkor lehetővé teszi azokat a digitális transzformációs kezdeményezéseket, amelyek elősegítik a működési hatékonyságot, a távoli együttműködést és az adatalapú döntéshozatalt. Azon szervezetek számára, amelyek ipari eszközeiket biztonságosan szeretnék felhőszolgáltatásokhoz kapcsolni a hálózati biztonság vagy a működési megbízhatóság feláldozása nélkül, a SEW Connectivity Service átfogó, éles üzemre kész megoldást biztosít.