Spoločný rozsah zdrojov
Väčšina rolí smeruje všetky svoje politiky na to isté: na všetko v jednej skupine, na všetko s jedným tagom alebo jednoducho na všetko. Spoločný rozsah zdrojov vám umožňuje nastaviť tento cieľ raz pre celú rolu namiesto toho, aby ste zdroje vyberali znova v každej politike.
Nájdete ho v hornej časti kroku s politikami, a to pri vytváraní roly aj pri úprave jej politík.
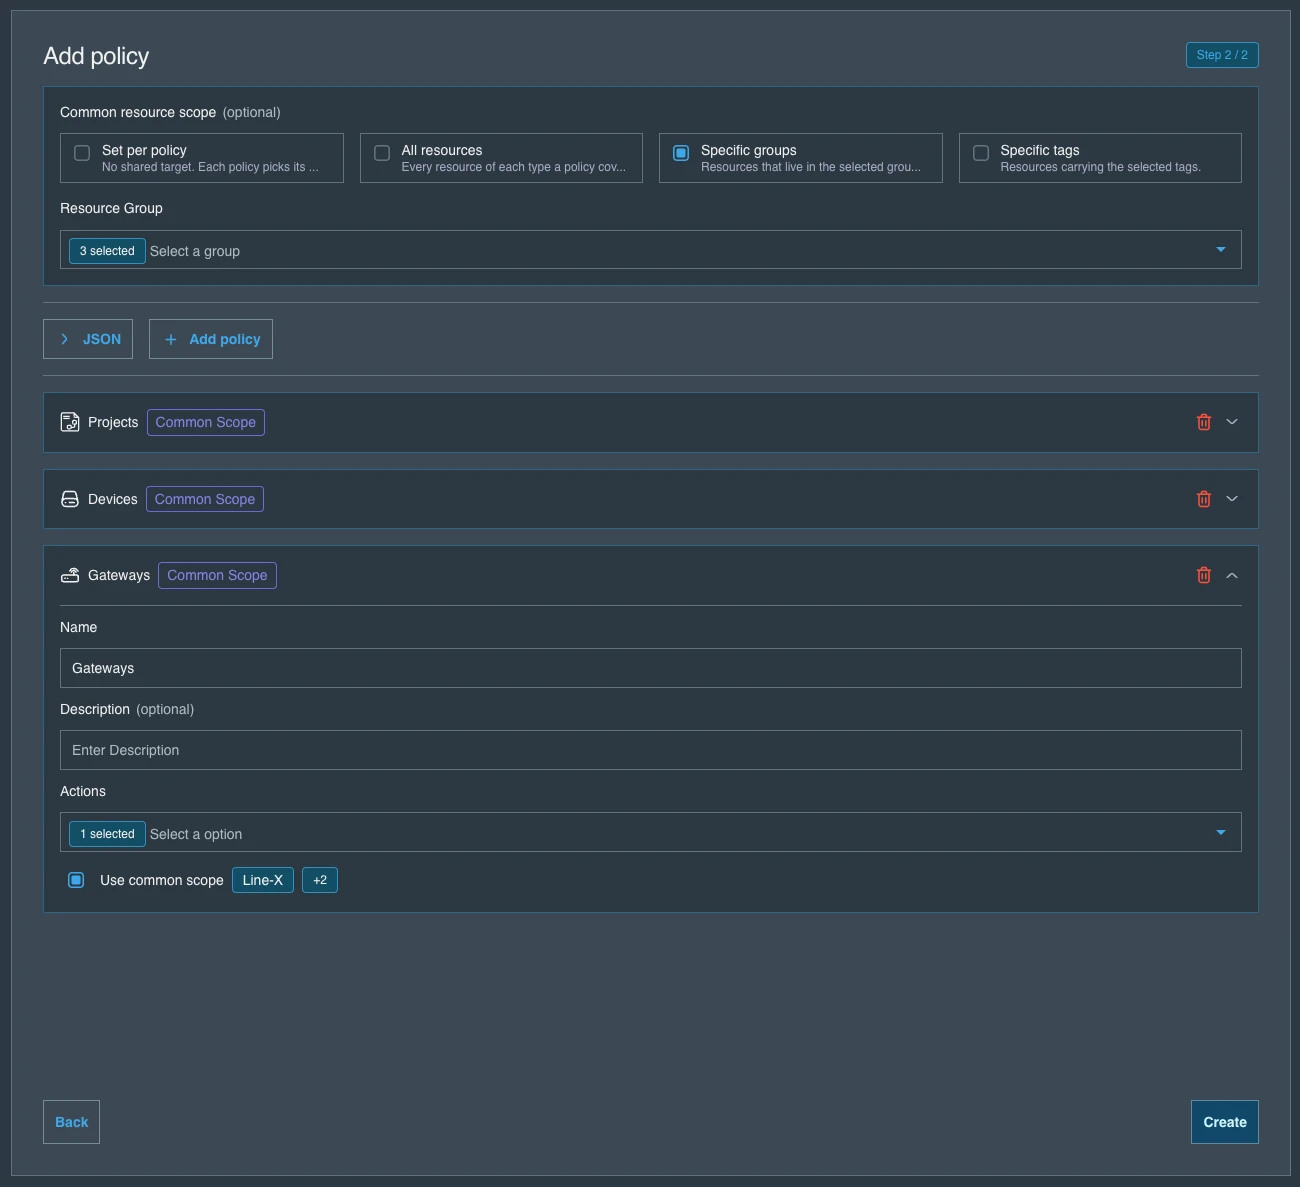
Spoločný rozsah zdrojov nastavený na viacero skupín a použitý na každú kompatibilnú politiku
Výber rozsahu
| Možnosť | Na čo politiky smerujú |
|---|---|
| Nastaviť pre každú politiku | Žiadny spoločný cieľ — každá politika si vyberá vlastné zdroje, ako doteraz. |
| Všetky zdroje | Každý zdroj každého typu, ktorý politika pokrýva. |
| Konkrétne skupiny | Zdroje, ktoré sa nachádzajú vo vybraných skupinách. |
| Konkrétne tagy | Zdroje označené vybranými tagmi. |
Konkrétne skupiny a Konkrétne tagy vyžadujú, aby ste vybrali aspoň jednu skupinu alebo jeden tag.
Keď vytvoríte rolu vnútri skupiny, rozsah je na začiatku nastavený na Konkrétne skupiny s už vybranou danou skupinou.
Výberom možnosti sa k rozsahu pripojí každá politika, ktorá ho môže použiť — vrátane tých, ktoré ste predtým odpojili. Najprv nastavte rozsah a až potom upravujte jednotlivé politiky.
Ktoré politiky sa riadia rozsahom
Politika, ktorá sa riadi rozsahom, zobrazuje vo svojej hlavičke modrý štítok Spoločný rozsah a jej výber zdrojov je nahradený riadkom Použiť spoločný rozsah, ktorý zobrazuje, na čo rozsah smeruje.
Zrušením označenia Použiť spoločný rozsah dáte tejto jednej politike znova vlastné zdroje — vrátia sa obvyklé prvky na výber zdrojov, skupín a tagov a zvyšok roly zostane nedotknutý.
Nie každá politika sa môže riadiť každým rozsahom:
| Rozsah | Politiky, ktoré sa ním môžu riadiť |
|---|---|
| Všetky zdroje | Každý typ zdroja. |
| Konkrétne skupiny | Zariadenia, brány, projekty, pipeline, dokumenty, licencie, trezory, pracovné stanice, integrácie, identity a skupiny zdrojov. |
| Konkrétne tagy | Typy zdrojov, ktoré nesú tagy: zariadenia, brány, projekty, pipeline, dokumenty, licencie, trezory a pracovné stanice. |
Dva prípady túto voľbu nikdy neponúkajú:
- Typy zdrojov, ktoré vždy pokrývajú všetko — Audit Log, vlastné polia, zraniteľnosti a IDEaaS. Politika pre ne sa zo svojej podstaty vzťahuje na všetko daného typu, takže niet čo vymedzovať.
- Typy zdrojov, ktoré rozsah nedokáže vyjadriť — napríklad webhooky, ktoré nie sú ani zoskupené, ani otagované, alebo rozsah podľa tagov pri type, ktorý tagy nenesie. Tieto politiky si ponechávajú vlastný výber zdrojov a nezobrazujú žiadny štítok.
Politika, ktorú pridáte po nastavení rozsahu, sa ním na začiatku riadi vždy, keď je to možné.
Opätovné otvorenie roly
Spoločný rozsah nie je uložený ako samostatné nastavenie — pri každom otvorení politík roly sa z nich spätne načíta. Keď rolu znova otvoríte, zobrazí sa rozsah, ktorý už zdieľa väčšina jej politík; politiky smerujúce inam si ponechávajú vlastné zdroje a jednoducho nezobrazujú žiadny štítok.
Stránka s detailom roly zobrazuje tú istú hodnotu len na čítanie ako Spoločný rozsah zdrojov.
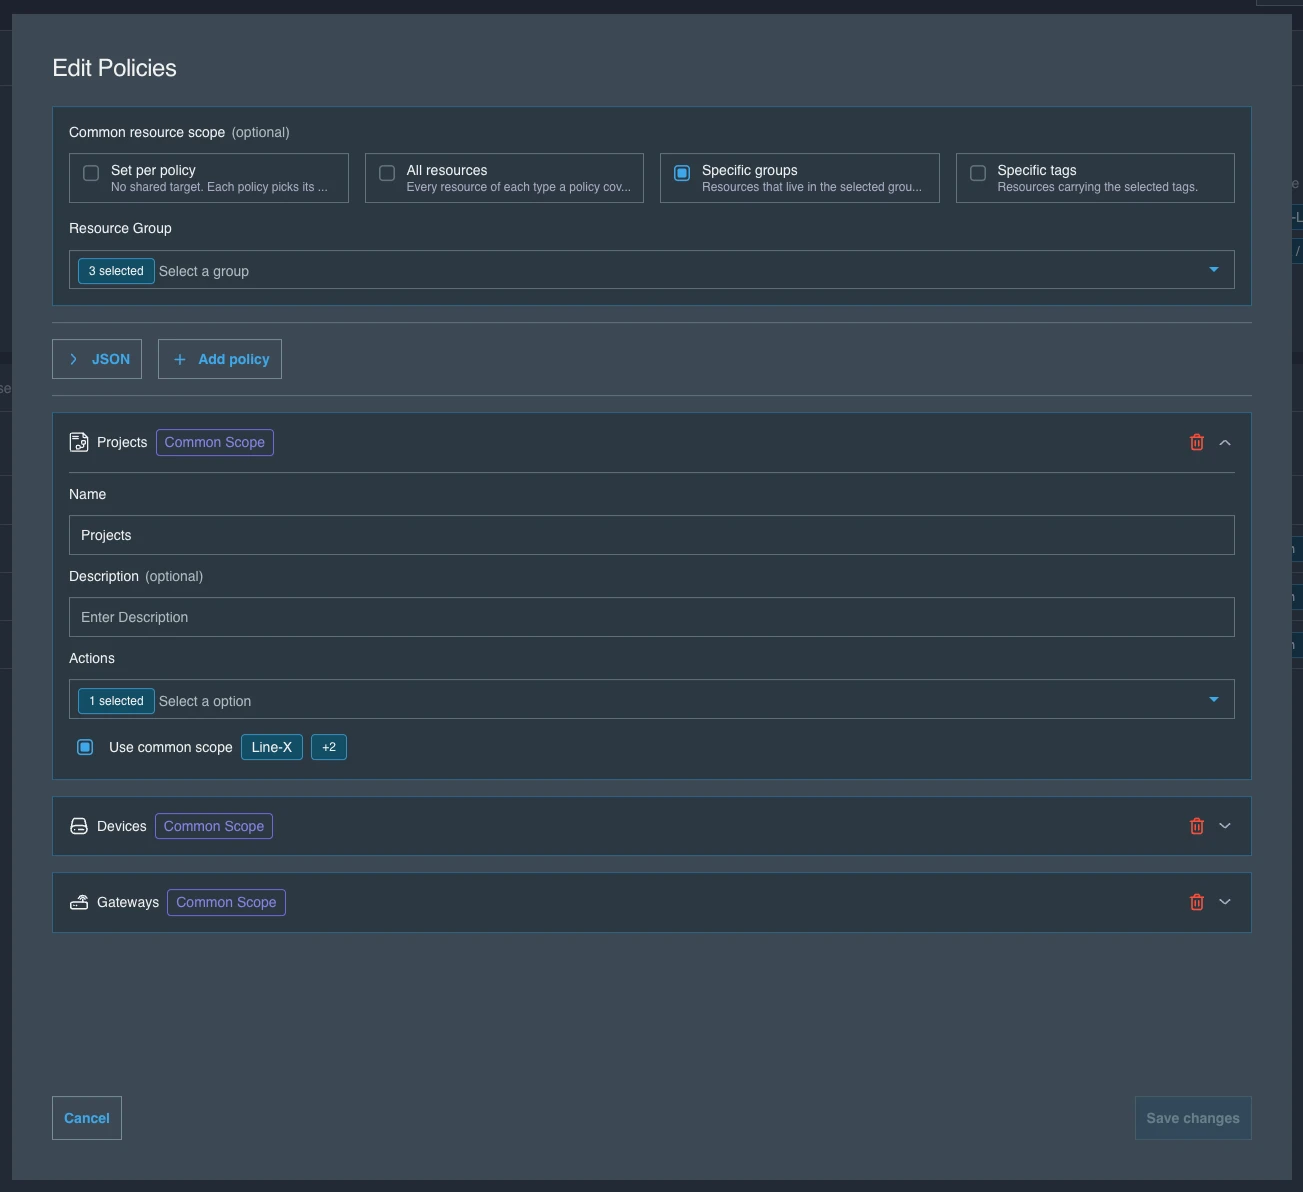
Spoločný rozsah použitý na vybrané politiky
Keďže je rozsah odvodený a nie uložený, úprava roly nikdy sama od seba neprepíše zdroje. Politiky sa zmenia iba vtedy, keď zmeníte rozsah alebo zrušíte označenie Použiť spoločný rozsah.
Dobré vedieť
- Staršie politiky, ktoré kombinujú typy zdrojov, sa nemôžu riadiť spoločným rozsahom. Zobrazujú upozornenie o zastaranom formáte a tlačidlo Konvertovať; politiku najprv skonvertujte a potom sa môže pripojiť k rozsahu.
- Tagy sú koncept konzoly. V Backoffice sa možnosť Konkrétne tagy neponúka.
- Rozsah je skratka, nie obmedzenie. Všetko, čo sa dá vyjadriť pre jednotlivú politiku, je naďalej dostupné pre jednotlivú politiku — zrušte označenie Použiť spoločný rozsah a vráti sa úplný výber.