Gemeenschappelijke resourcescope
De meeste rollen richten al hun policy's op hetzelfde doel: alles in één groep, alles met één tag, of gewoon alles. Met de gemeenschappelijke resourcescope stelt u dat doel één keer in voor de hele rol, in plaats van in elke policy opnieuw resources te selecteren.
U vindt deze bovenaan de policy-stap, zowel bij het aanmaken van een rol als bij het bewerken van de bijbehorende policy's.
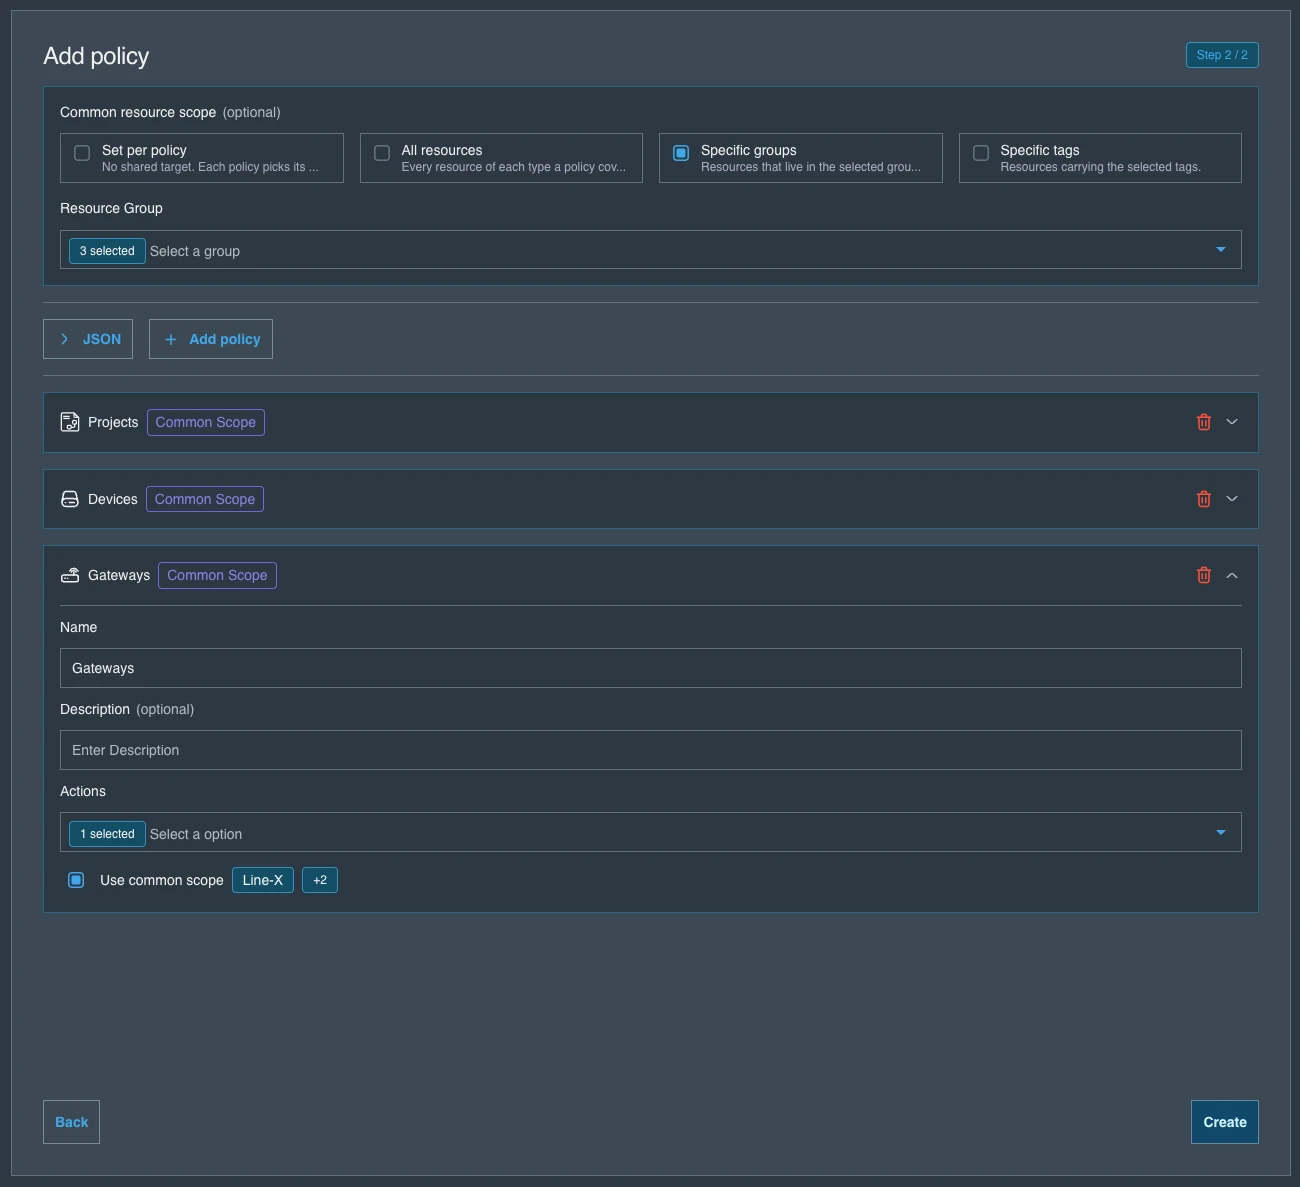
Gemeenschappelijke resourcescope ingesteld op meerdere groepen en toegepast op elke compatibele policy
Een scope kiezen
| Optie | Waarop de policy's zich richten |
|---|---|
| Per policy instellen | Geen gedeeld doel — elke policy kiest zijn eigen resources, zoals voorheen. |
| Alle resources | Elke resource van elk type dat een policy omvat. |
| Specifieke groepen | Resources die zich in de door u geselecteerde groepen bevinden. |
| Specifieke tags | Resources die de door u geselecteerde tags dragen. |
Bij Specifieke groepen en Specifieke tags moet u ten minste één groep of tag selecteren.
Wanneer u een rol binnen een groep aanmaakt, staat de scope aanvankelijk op Specifieke groepen, met die groep al geselecteerd.
Bij het kiezen van een optie wordt elke policy die deze kan gebruiken aan de scope gekoppeld — inclusief policy's die u eerder had losgekoppeld. Stel eerst de scope in en pas daarna afzonderlijke policy's aan.
Welke policy's de scope volgen
Een policy die de scope volgt, toont een blauwe Common scope-chip in de header, en de resourceselectie wordt vervangen door een regel Use common scope die aangeeft waarop de scope is gericht.
Vink Use common scope uit om die ene policy weer eigen resources te geven — de gebruikelijke resource-, groeps- en tagselectors keren terug, en de rest van de rol blijft ongewijzigd.
Niet elke policy kan elke scope volgen:
| Scope | Policy's die deze kunnen volgen |
|---|---|
| Alle resources | Elk resourcetype. |
| Specifieke groepen | Devices, Gateways, Projects, Pipelines, Documents, Licenses, Vaults, Workstations, Integrations, Identity en Resource Groups. |
| Specifieke tags | De resourcetypen die tags dragen: Devices, Gateways, Projects, Pipelines, Documents, Licenses, Vaults en Workstations. |
In twee gevallen wordt de keuze nooit aangeboden:
- Resourcetypen die altijd alles omvatten — Audit Log, Custom Fields, Vulnerabilities en IDEaaS. Een policy hiervoor geldt van nature voor alles van dat type, dus er valt niets af te bakenen.
- Resourcetypen die de scope niet kan uitdrukken — bijvoorbeeld Webhooks, die noch gegroepeerd noch getagd zijn, of een tagscope op een type dat geen tags draagt. Die policy's behouden hun eigen resourceselectie en tonen geen chip.
Een policy die u toevoegt nadat u de scope heeft ingesteld, volgt deze vanaf het begin, waar dat mogelijk is.
Een rol opnieuw openen
De gemeenschappelijke scope wordt niet als afzonderlijke instelling opgeslagen — deze wordt telkens wanneer u de policy's van de rol opent, daaruit afgeleid. Wanneer u een rol opnieuw opent, is de getoonde scope die welke de meeste policy's al delen; policy's die ergens anders op gericht zijn, behouden hun eigen resources en tonen eenvoudigweg geen chip.
De detailpagina van de rol toont dezelfde waarde alleen-lezen, als Gemeenschappelijke resourcescope.
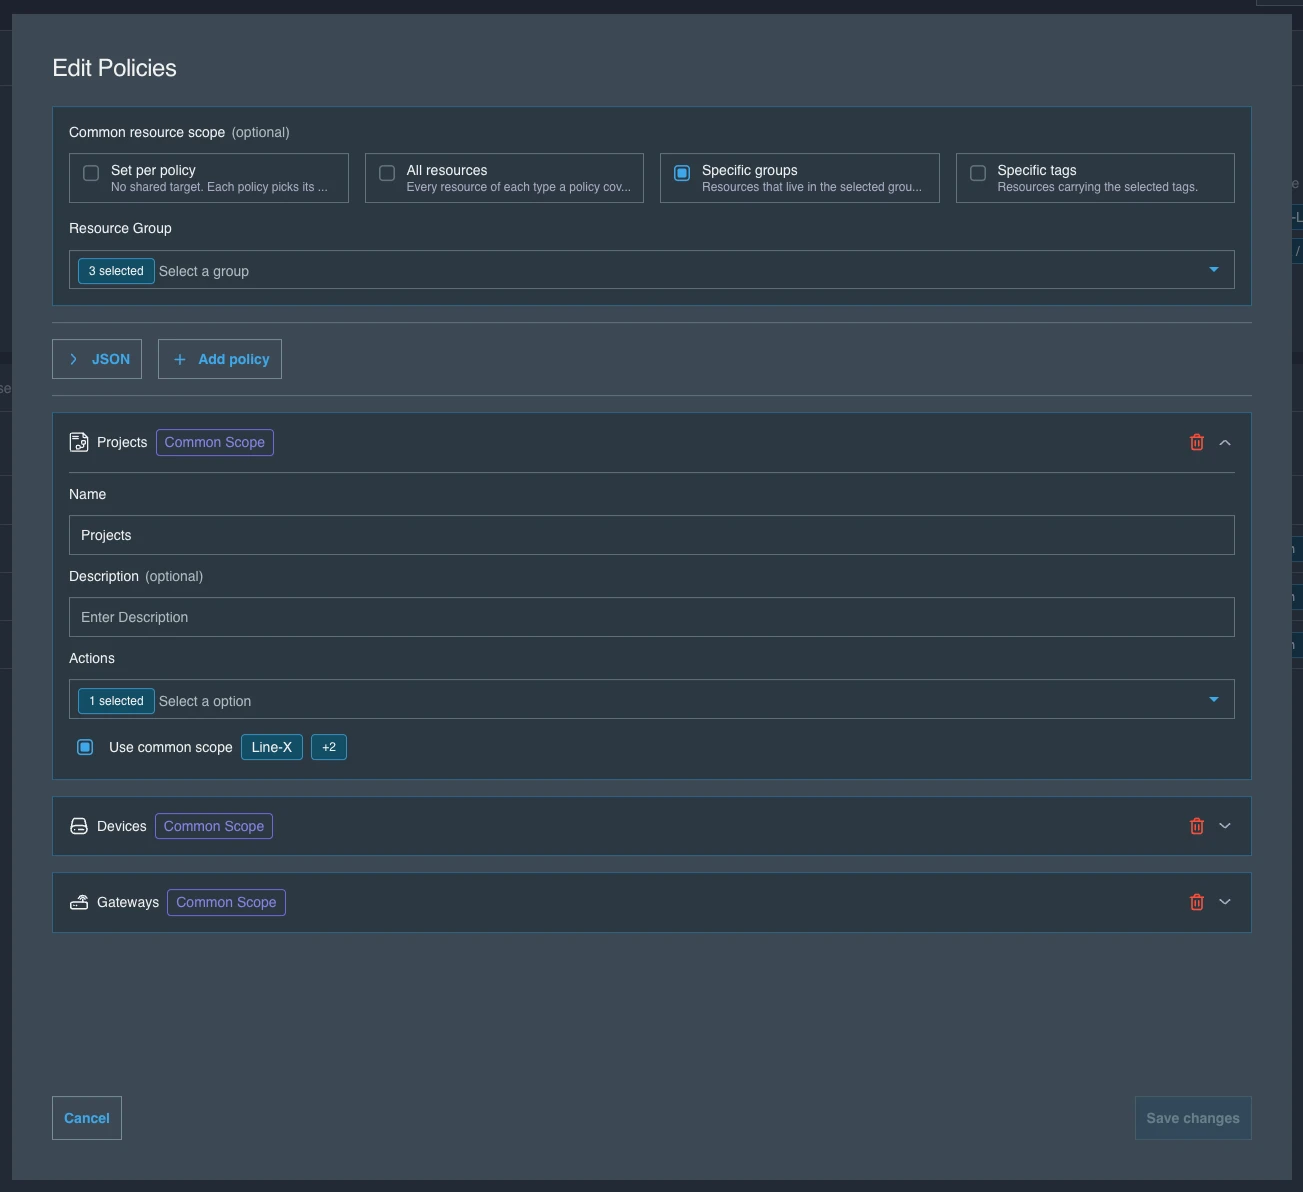
Gemeenschappelijke scope toegepast op de geselecteerde policy's
Omdat de scope wordt afgeleid en niet opgeslagen, worden bij het bewerken van een rol nooit vanzelf resources herschreven. Policy's veranderen alleen wanneer u de scope wijzigt of Use common scope uitvinkt.
Goed om te weten
- Oudere policy's die resourcetypen combineren, kunnen geen gemeenschappelijke scope volgen. Ze tonen de legacy-waarschuwing en een knop Convert; converteer de policy eerst, daarna kan deze zich bij de scope aansluiten.
- Tags zijn een Console-concept. In Backoffice wordt de optie Specifieke tags niet aangeboden.
- De scope is een snelkoppeling, geen beperking. Alles wat u per policy kunt uitdrukken, blijft per policy beschikbaar — vink Use common scope uit en de volledige selectie keert terug.