Skupiny a značky
Skupiny a značky v platforme SEW poskytujú flexibilné a škálovateľné spôsoby organizácie prostriedkov naprieč vaším globálnym priemyselným prostredím. Slúžia ako základné organizačné konštrukcie používané v celej platforme – podporujú navigáciu, hromadné operácie, automatizačné pracovné postupy a riadenie prístupu na základe rolí (RBAC). Skupiny aj značky možno používať samostatne alebo spoločne a vytvoriť tak konzistentnú, udržiavateľnú štruktúru na správu rozsiahlych flotíl zariadení, projektov, brán a ďalších zdrojov.
Prehľad
S rastom automatizačných prostredí naprieč lokalitami, linkami, dodávateľmi a tímami sa efektívna organizácia prostriedkov stáva kľúčovou. Skupiny a značky vám umožňujú kategorizovať zdroje spôsobom, ktorý zodpovedá vašej reálnej prevádzkovej štruktúre:
- Skupiny predstavujú hierarchické organizačné jednotky – napríklad regióny, závody, linky alebo logické tímy.
- Značky poskytujú odľahčený, flexibilný systém označovania na kategorizáciu prostriedkov podľa atribútov, ako sú dodávateľ, procesná oblasť, fáza životného cyklu alebo priorita údržby.
Obe konštrukcie možno v platforme SEW využívať na filtrovanie, vyhľadávanie, oprávnenia, reporting a automatizované pracovné postupy.
Skupiny
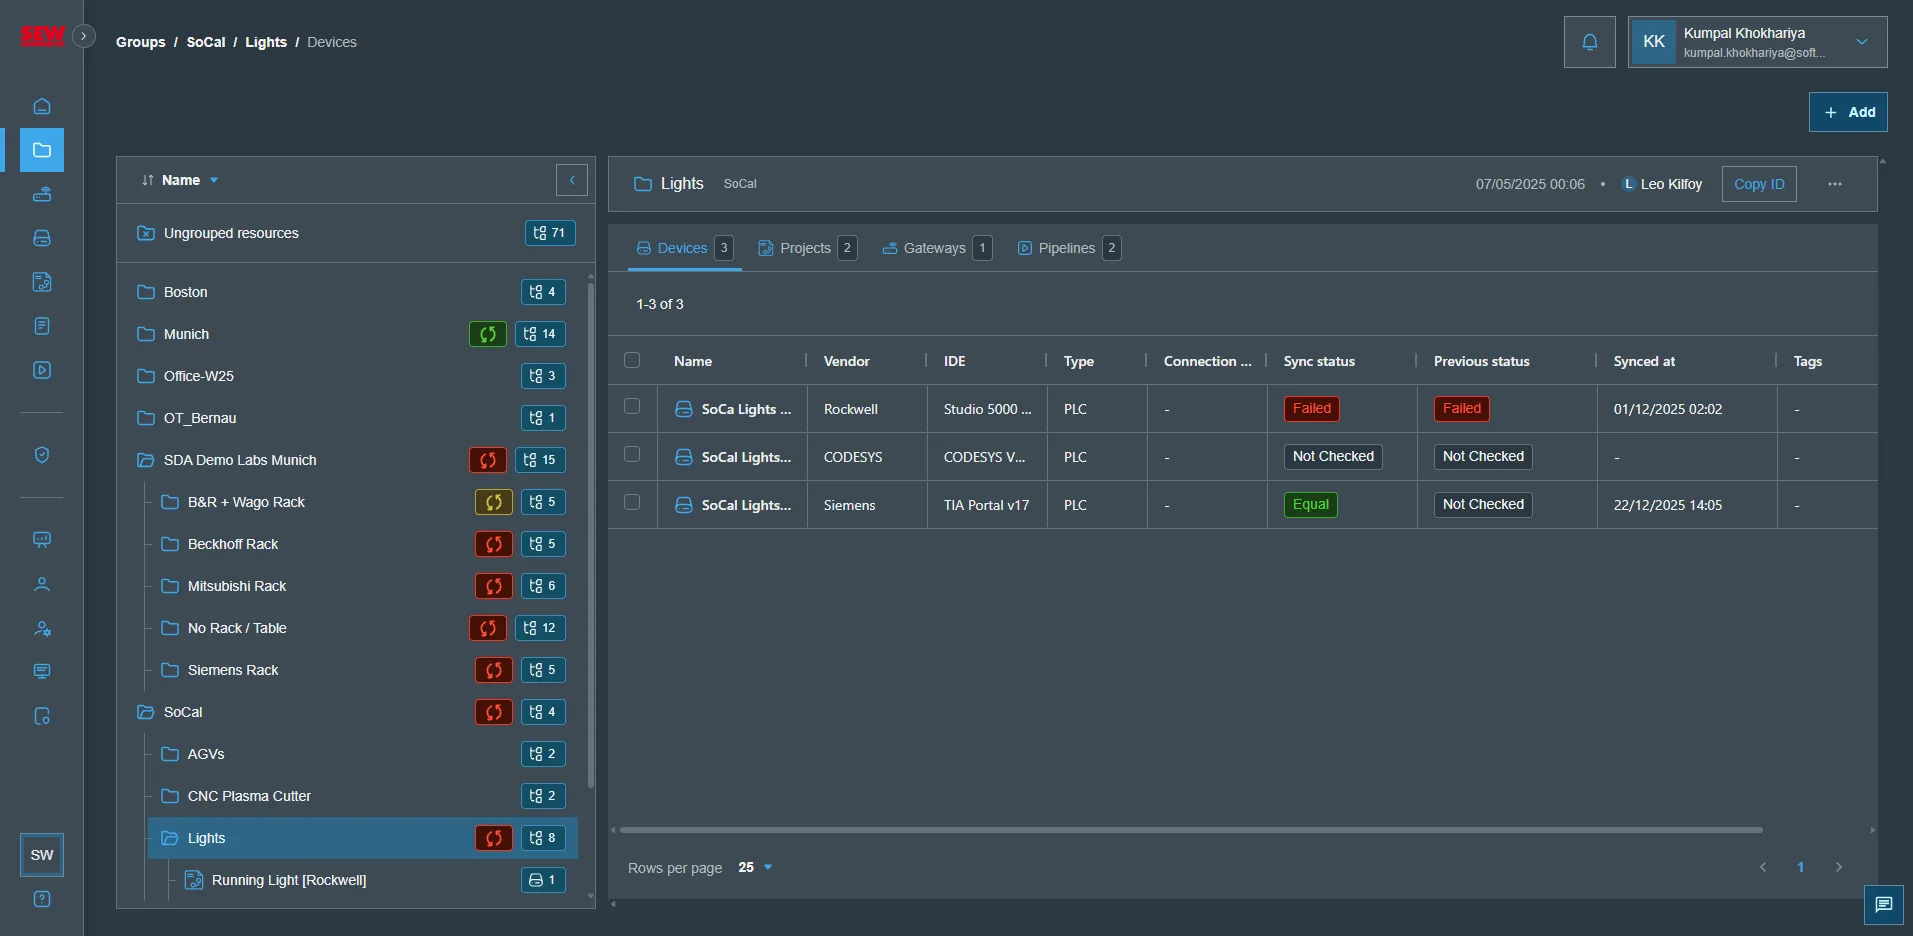
Čo sú skupiny?
Skupiny sú štruktúrované organizačné kontajnery, ktoré vám umožňujú zrkadliť vaše globálne prevádzkové prostredie v rámci SEW. Poskytujú predvídateľnú hierarchiu, ktorá môže reprezentovať:
- Globálne → Región → Lokalita → Linka
- Korporácia → Oddelenie → Tím
- Prostredia produkcie → testovania → vývoja
- Alebo akúkoľvek štruktúru, ktorá najlepšie vyhovuje prevádzkovému modelu vašej organizácie
Skupiny môžu obsahovať zariadenia, brány, projekty, pipeliny a ďalšie prostriedky.
Kľúčové možnosti
- Hierarchická organizácia: Vytvárajte konzistentné štruktúry zhora nadol, ktoré odrážajú skutočné usporiadanie vášho závodu alebo organizácie.
- Riadenie prístupu: Priraďujte oprávnenia skupinám a spravujte, kto môže zobrazovať prostriedky v skupine alebo s nimi pracovať.
- Operácie v rámci rozsahu: Spúšťajte akcie pipeline, audity alebo hromadné úlohy obmedzené na konkrétnu skupinu.
- Integrácia naprieč platformou: Skupiny sa zobrazujú v dashboardoch, zobrazení zariadení, pipelinách, audit logoch, Security Hub a ďalších miestach.
Bežné prípady použitia
- Organizácia prostriedkov naprieč viacerými lokalitami alebo regiónmi
- Vymedzenie citlivých prostredí, napríklad produkcie oproti testovaniu
- Obmedzenie prístupu inžinierov podľa lokality, oddelenia alebo funkcie
- Filtrovanie dashboardov alebo reportov podľa prevádzkovej štruktúry
Značky
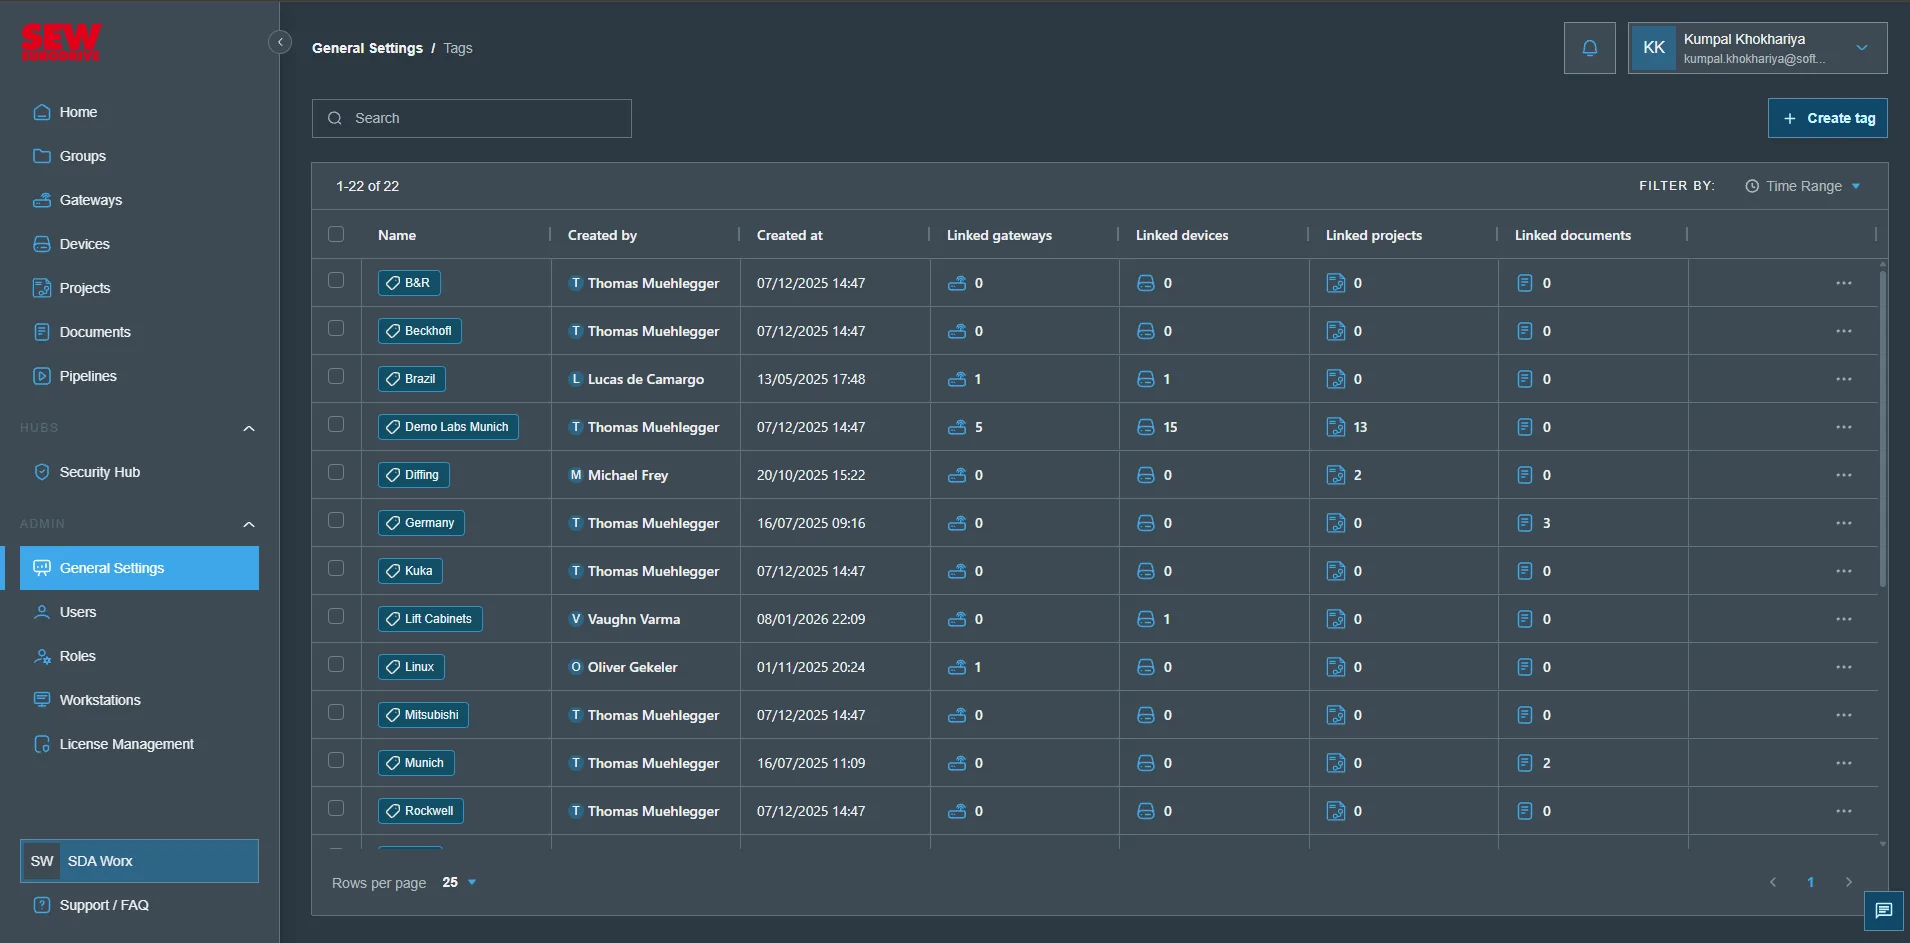
Čo sú značky?
Značky sú flexibilné, nehierarchické štítky, ktoré možno aplikovať na prostriedky v celej platforme. Na rozdiel od skupín – ktoré poskytujú štruktúru – značky poskytujú metadáta opisujúce charakteristiky alebo spoločné atribúty.
Značky môžu byť čokoľvek, čo je pre vaše prostredie zmysluplné, napríklad:
- Dodávateľ: Siemens, Rockwell, SEW
- Životný cyklus: Produkcia, Uvádzanie do prevádzky, Archivované
- Procesná oblasť: Balenie, Plnenie, Miešanie
- Vlastníctvo: IT, OT, tím údržby
- Priorita: Kritické, Vysoká dostupnosť, Nekritické
Kľúčové možnosti
- Flexibilná kategorizácia: Pridávajte ľubovoľné štítky, ktoré pomáhajú klasifikovať zdroje.
- Podpora viacerých značiek: Prostriedky môžu mať neobmedzený počet značiek pre granulárnu organizáciu.
- Riadenie prístupu: Priraďujte oprávnenia značkám a obmedzujte prístup podľa funkčnej kategórie.
- Filtrovanie: Používajte značky široko v celej platforme na vyhľadávanie, dashboardy, správu inventára alebo pipeliny.
Bežné prípady použitia
- Označovanie zariadení podľa dodávateľa alebo rodiny firmvéru
- Označenie prostriedkov ako „kritické“ alebo „vyžaduje schválenie“
- Zoskupovanie prostriedkov podľa inžinierskeho tímu alebo vlastníka
- Filtrovanie pre úlohy pipeline (napr. „spustiť aktualizácie firmvéru na všetkých zariadeniach Siemens označených ‚Linka 4‘“)
Oprávnenia pre skupiny a značky
Platforma SEW poskytuje jemne granulované riadenie prístupu na základe rolí (RBAC), ktoré podporuje oprávnenia aplikované na skupiny aj značky. To organizáciám umožňuje zosúladiť prístup s prevádzkovými a bezpečnostnými požiadavkami.
Po vytvorení role ju možno priradiť k skupine zdrojov alebo značke, ako je zobrazené nižšie.
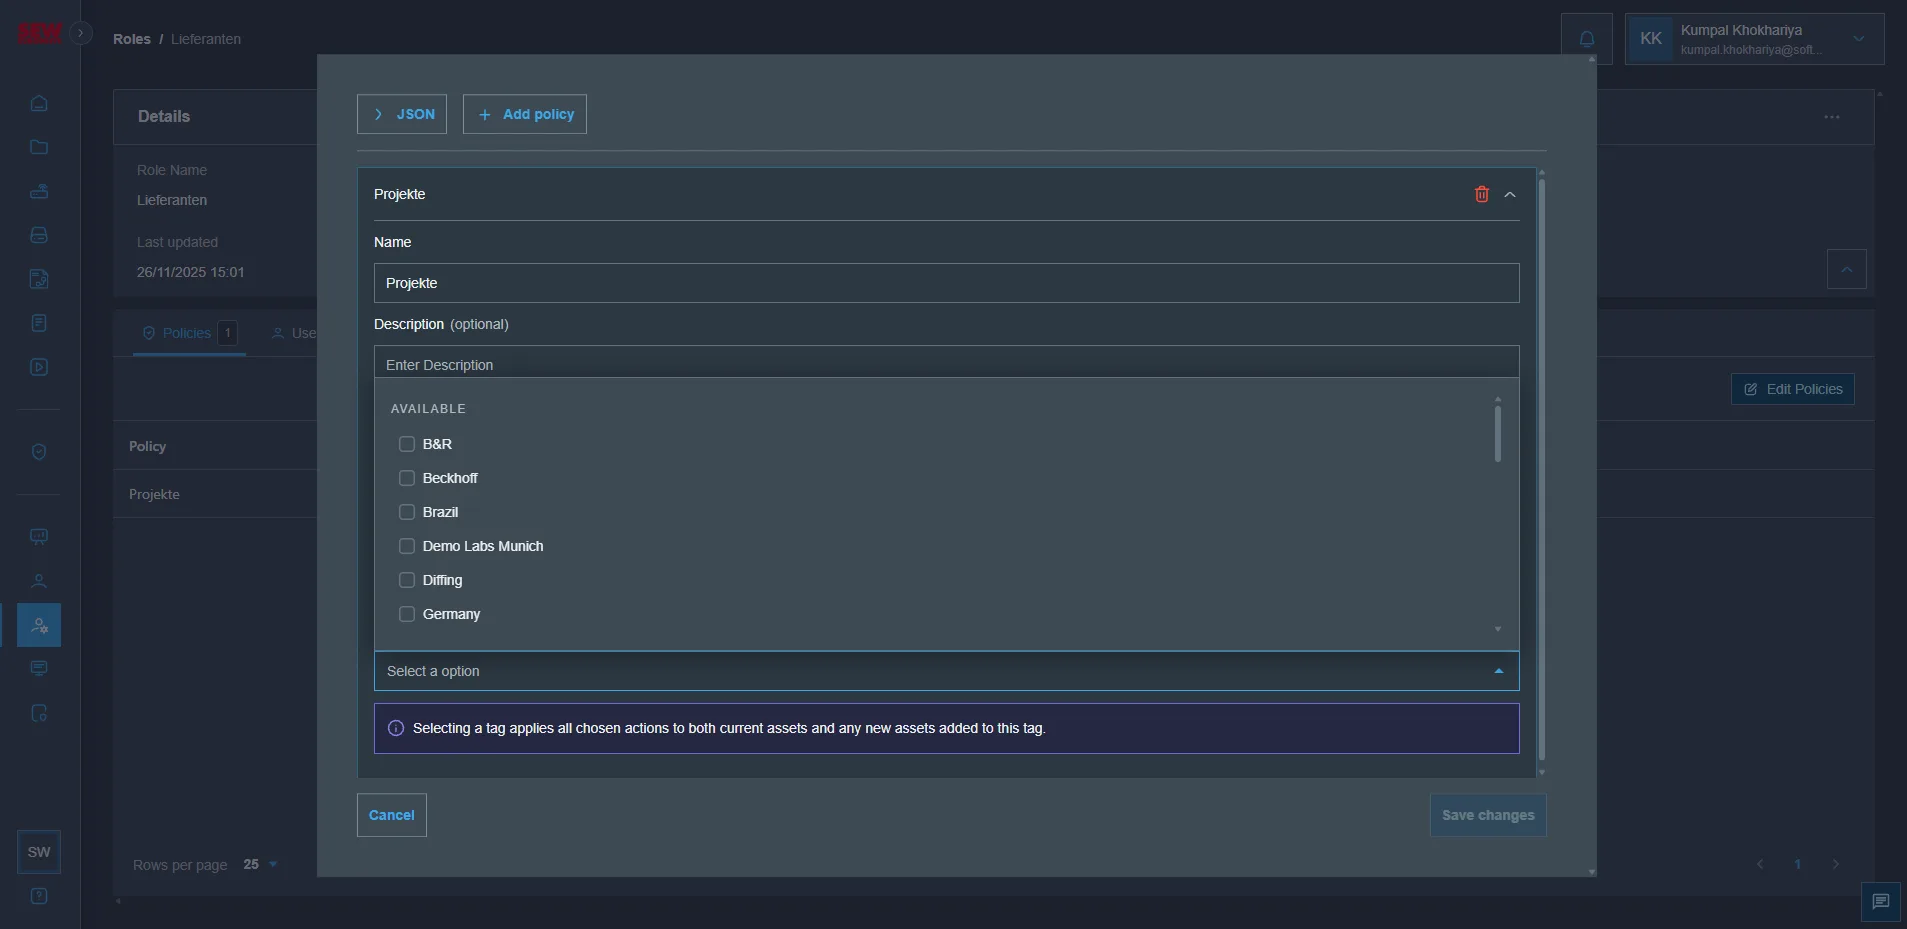
Prehľad oprávnení
- Oprávnenia na základe skupín: Riadia prístup ku všetkým prostriedkom v rámci konkrétneho organizačného rozsahu.
- Oprávnenia na základe značiek: Riadia prístup na základe funkčných, technických alebo metadátových atribútov.
- Kombinovanie skupín a značiek:
- Používateľ môže mať prístup len k skupine „Cleveland Site“ a zároveň len k zariadeniam označeným značkou „SEW“.
- To umožňuje veľmi presné vymedzenie prístupových hraníc bez udeľovania nadmerných oprávnení.
Oprávnenia môžu obmedziť:
- Prístup na zobrazenie
- Interakcie s projektmi
- Spúšťanie pipeline
- Aktualizácie konfigurácie zariadení
- Operácie zálohovania a nasadzovania
- Administratívne možnosti
Ako skupiny a značky fungujú naprieč platformou
Skupiny a značky sú integrované so základnými funkciami platformy vrátane:
- Zobrazenie zariadení: Filtrovanie podľa lokality, tímu, dodávateľa alebo životného cyklu
- Pipeliny: Cielenie akcií pomocou skupín, značiek alebo oboch
- Security Hub: Riadenie prístupu prostredníctvom vzťahov RBAC
- Audit logy: Sledovanie zmien vymedzených na konkrétne skupiny alebo značky
- Projekty: Organizácia repozitárov projektov podľa lokality alebo typu systému
- Dashboardy: Agregácia poznatkov podľa regiónu, oddelenia, procesnej oblasti alebo kombinácií značiek
Osvedčené postupy
- Zrkadlite svoju reálnu štruktúru v skupinách pre lepšiu prehľadnosť a jednoduchšie zaškolenie.
- Používajte značky bez obmedzení na opis charakteristík, ktoré nezapadajú presne do hierarchie.
- Kombinujte skupiny a značky pre výkonné vymedzenie oprávnení a automatizačných úloh.
- Štandardizujte konvencie pomenovania (napr.
Region/Plant/LinealeboVendor: Siemens). - Pravidelne kontrolujte označovanie, aby ste zaistili jeho presnosť a užitočnosť.