Ambito risorse comune
La maggior parte dei ruoli indirizza tutte le proprie policy verso lo stesso obiettivo: tutto ciò che si trova in un gruppo, tutto ciò che porta un determinato tag oppure semplicemente tutto. L'ambito risorse comune consente di impostare tale obiettivo una sola volta per l'intero ruolo, anziché selezionare nuovamente le risorse in ogni policy.
Lo si trova nella parte superiore del passaggio relativo alle policy, sia durante la creazione di un ruolo sia durante la modifica delle sue policy.
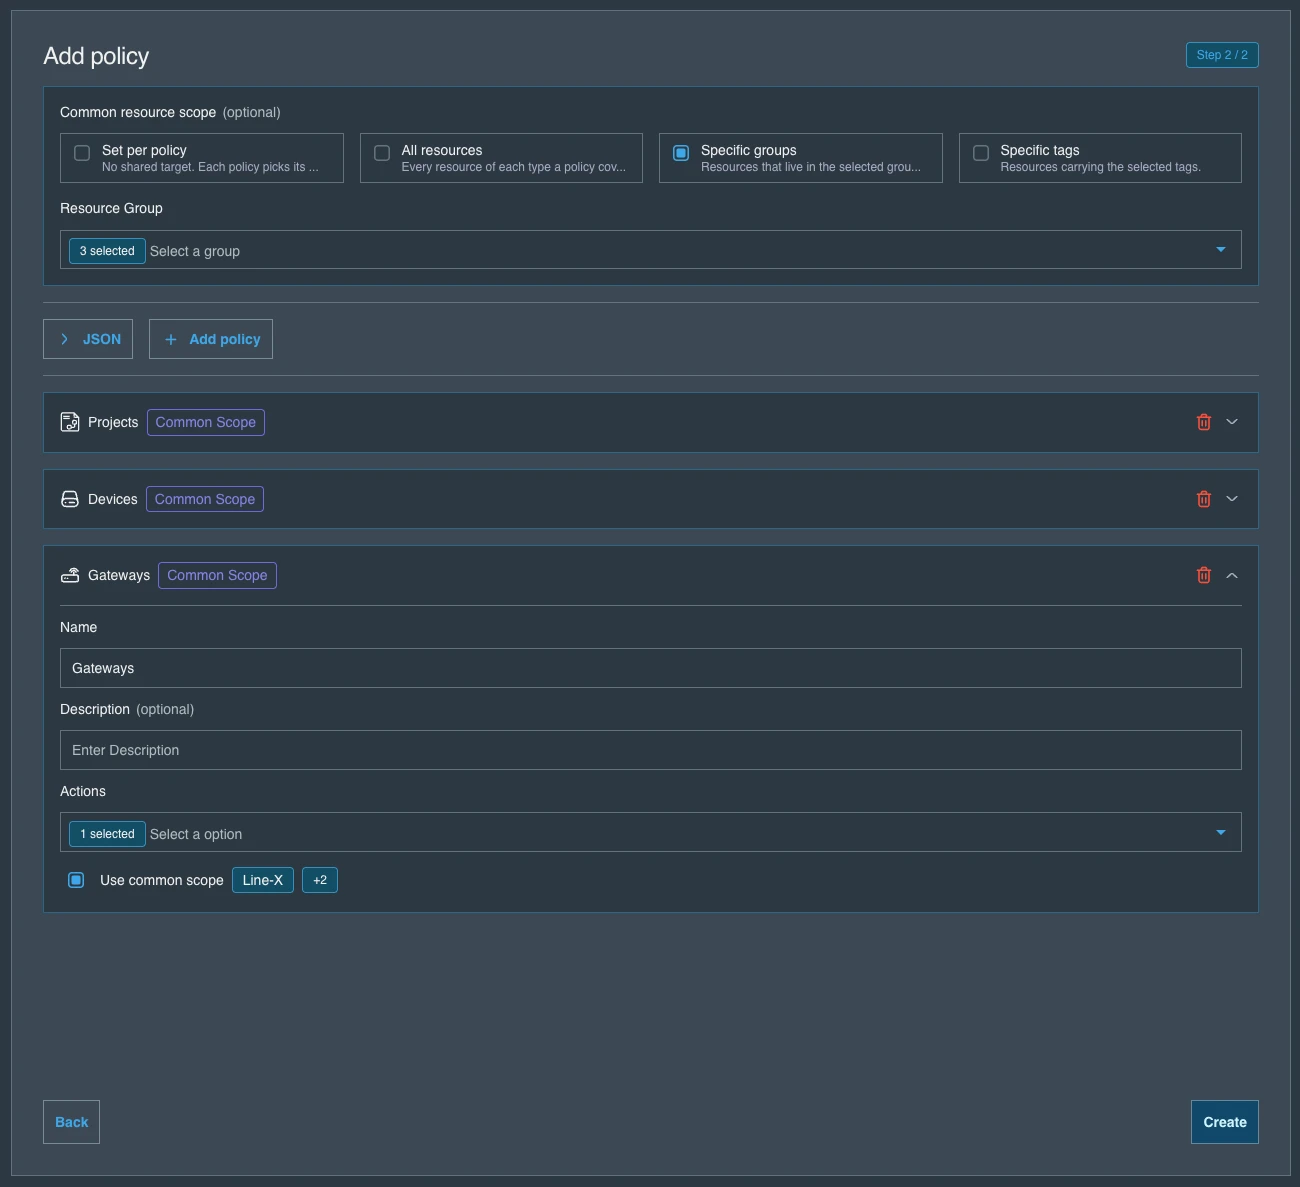
Ambito risorse comune impostato su più gruppi e applicato a ogni policy compatibile
Scelta di un ambito
| Opzione | Obiettivo delle policy |
|---|---|
| Imposta per policy | Nessun obiettivo condiviso: ogni policy sceglie le proprie risorse, come prima. |
| Tutte le risorse | Ogni risorsa di ciascun tipo coperto da una policy. |
| Gruppi specifici | Le risorse che si trovano nei gruppi selezionati. |
| Tag specifici | Le risorse che portano i tag selezionati. |
Gruppi specifici e Tag specifici richiedono di selezionare almeno un gruppo o un tag.
Quando si crea un ruolo all'interno di un gruppo, l'ambito viene impostato su Gruppi specifici con quel gruppo già selezionato.
La scelta di un'opzione collega all'ambito ogni policy in grado di utilizzarlo, incluse quelle eventualmente scollegate in precedenza. Impostare prima l'ambito, quindi regolare le singole policy.
Quali policy seguono l'ambito
Una policy che segue l'ambito mostra un chip blu Ambito comune nella propria intestazione e la sua selezione delle risorse viene sostituita da una riga Usa ambito comune che indica l'obiettivo dell'ambito.
Deselezionare Usa ambito comune per assegnare nuovamente a quella singola policy le proprie risorse: i consueti selettori di risorse, gruppi e tag ricompaiono e il resto del ruolo non viene influenzato.
Non tutte le policy possono seguire qualsiasi ambito:
| Ambito | Policy che possono seguirlo |
|---|---|
| Tutte le risorse | Ogni tipo di risorsa. |
| Gruppi specifici | Devices, Gateways, Projects, Pipelines, Documents, Licenses, Vaults, Workstations, Integrations, Identity e Resource Groups. |
| Tag specifici | I tipi di risorsa che supportano i tag: Devices, Gateways, Projects, Pipelines, Documents, Licenses, Vaults e Workstations. |
In due casi la scelta non viene mai proposta:
- Tipi di risorsa che coprono sempre tutto: Audit Log, Custom Fields, Vulnerabilities e IDEaaS. Una policy relativa a questi tipi si applica per natura a tutte le risorse di quel tipo, quindi non c'è nulla da delimitare.
- Tipi di risorsa che l'ambito non può esprimere: ad esempio i Webhooks, che non sono né raggruppati né dotati di tag, oppure un ambito basato sui tag applicato a un tipo che non supporta i tag. Tali policy mantengono la propria selezione di risorse e non mostrano alcun chip.
Una policy aggiunta dopo l'impostazione dell'ambito inizia seguendo l'ambito stesso, quando possibile.
Riapertura di un ruolo
L'ambito comune non viene memorizzato come impostazione separata: viene ricavato dalle policy del ruolo ogni volta che queste vengono aperte. Quando si riapre un ruolo, l'ambito mostrato è quello condiviso dalla maggior parte delle sue policy; le policy che puntano altrove mantengono le proprie risorse e semplicemente non mostrano alcun chip.
La pagina di dettaglio del ruolo mostra lo stesso valore in sola lettura, come Ambito risorse comune.
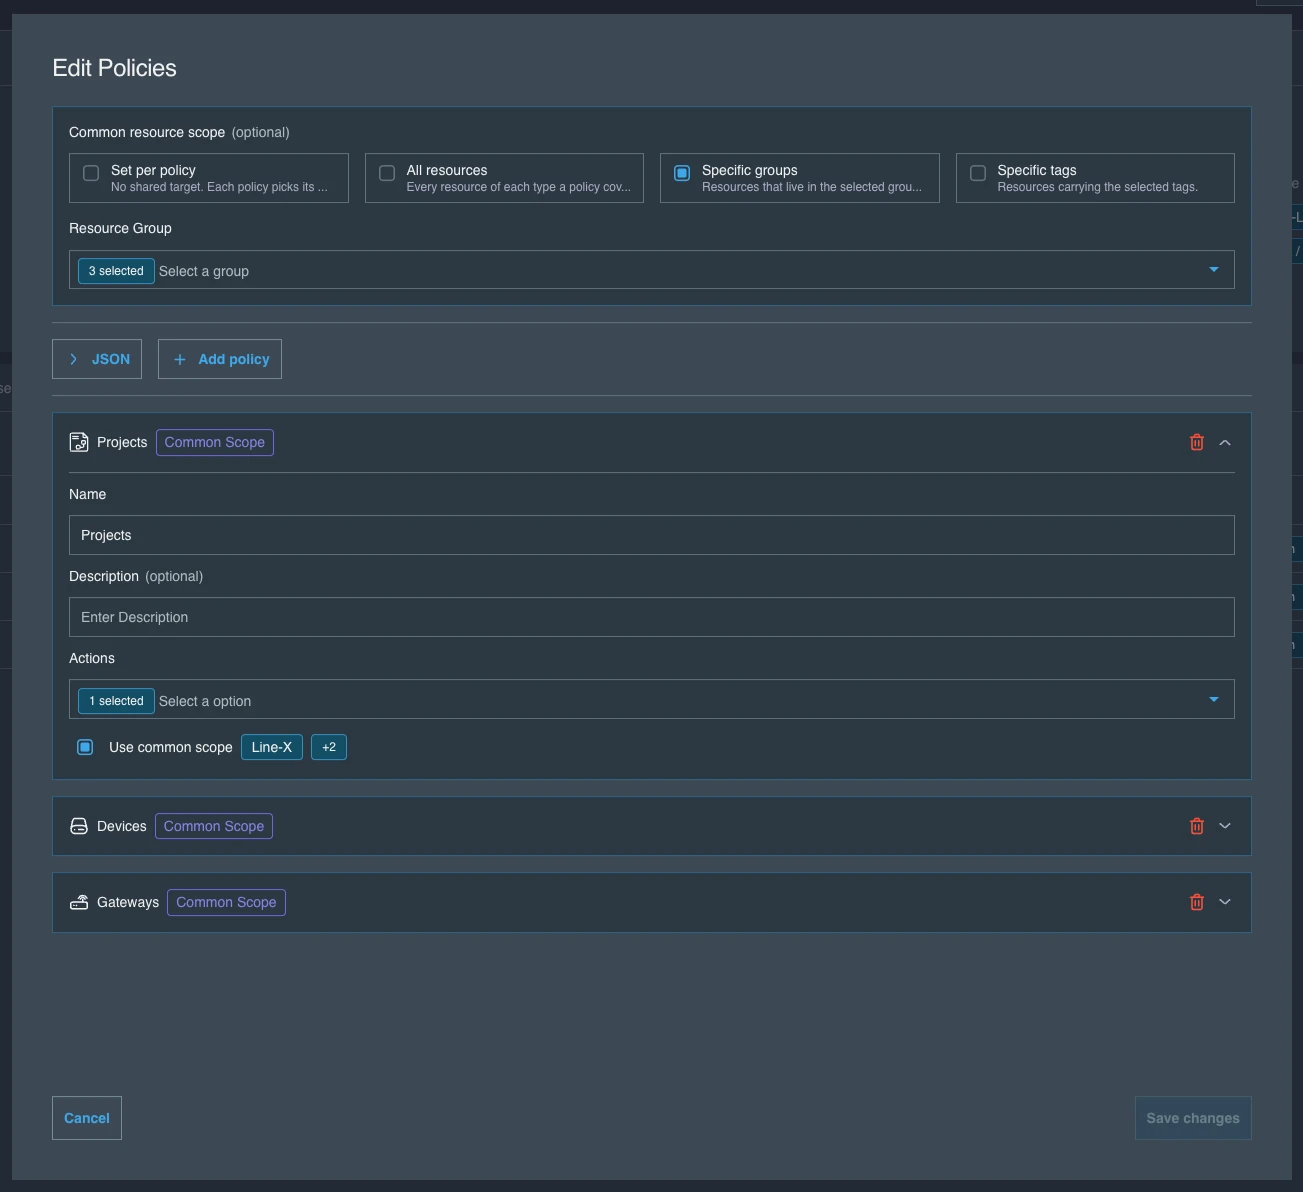
Ambito comune applicato alle policy selezionate
Poiché l'ambito è derivato anziché memorizzato, la modifica di un ruolo non riscrive mai autonomamente le risorse. Le policy cambiano solo quando si modifica l'ambito o si deseleziona Usa ambito comune.
Informazioni utili
- Le policy meno recenti che combinano più tipi di risorsa non possono seguire un ambito comune. Mostrano l'avviso relativo alle policy legacy e un pulsante Converti; dopo aver convertito la policy, questa potrà unirsi all'ambito.
- I tag sono un concetto della Console. In Backoffice l'opzione Tag specifici non viene proposta.
- L'ambito è una scorciatoia, non una restrizione. Tutto ciò che è esprimibile a livello di singola policy resta disponibile a livello di singola policy: deselezionare Usa ambito comune e la selezione completa ricompare.