Role
Prehľad rolí a riadenia prístupu na základe rolí (RBAC)
Riadenie prístupu na základe rolí (RBAC) je základným pilierom bezpečnostného modelu SEW, ktorý poskytuje presnú a podrobnú kontrolu nad tým, kto môže pristupovať ku konkrétnym zdrojom a vykonávať konkrétne akcie v rámci vášho tenanta.
SEW obsahuje niekoľko preddefinovaných rolí
- Administrátor
- Automatizačný inžinier
- Technik
- Používateľ len na čítanie
Tieto roly sú navrhnuté tak, aby pokryli najbežnejšie prevádzkové potreby.
Okrem týchto predvolených rolí umožňuje SEW definovať plne prispôsobiteľné roly s podrobnými oprávneniami, ktoré zodpovedajú bezpečnostným požiadavkám vašej organizácie. Prístup môžete prispôsobiť až na úroveň jednotlivých funkcií a dokonca uplatniť časovo obmedzené oprávnenia, ktorých platnosť automaticky vyprší, čím sa vždy zabezpečí dodržiavanie zásady najnižších potrebných oprávnení.
Ako konfigurovať roly
- V ľavom navigačnom menu prejdite na položku Users and Permissions
- Prepnite sa do zobrazenia Roles v pravom hornom rohu stránky
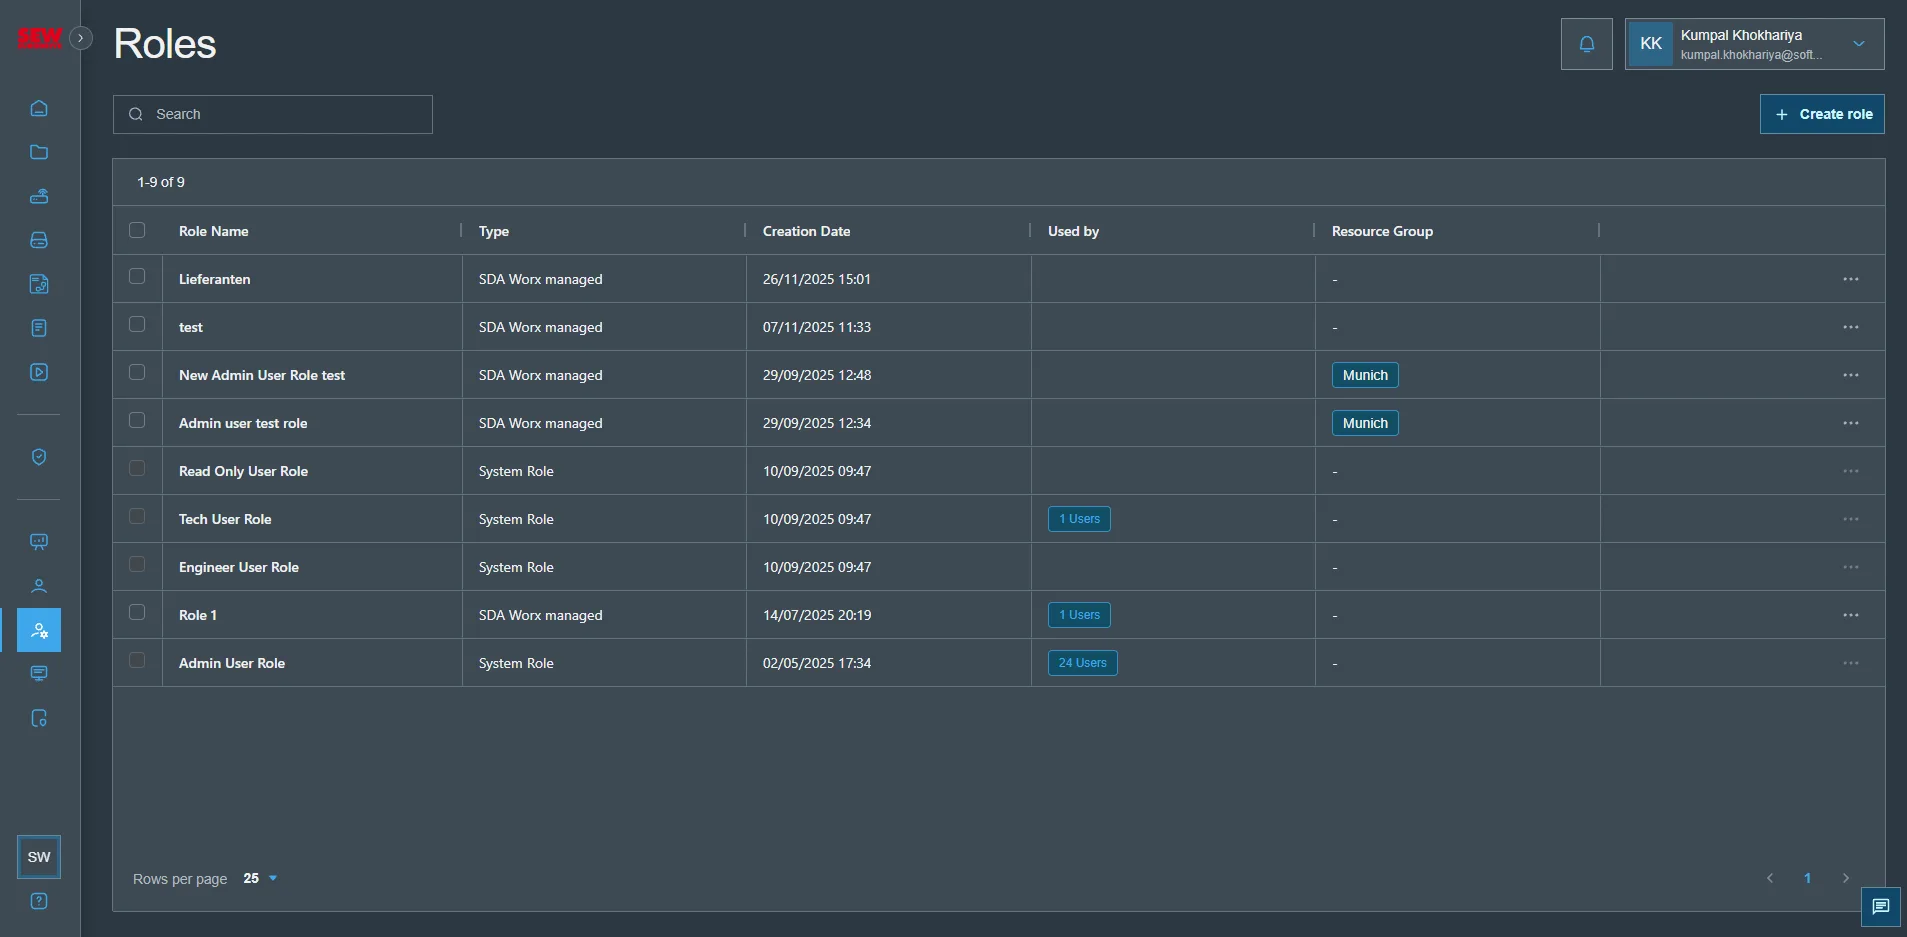
Vytvorenie novej roly
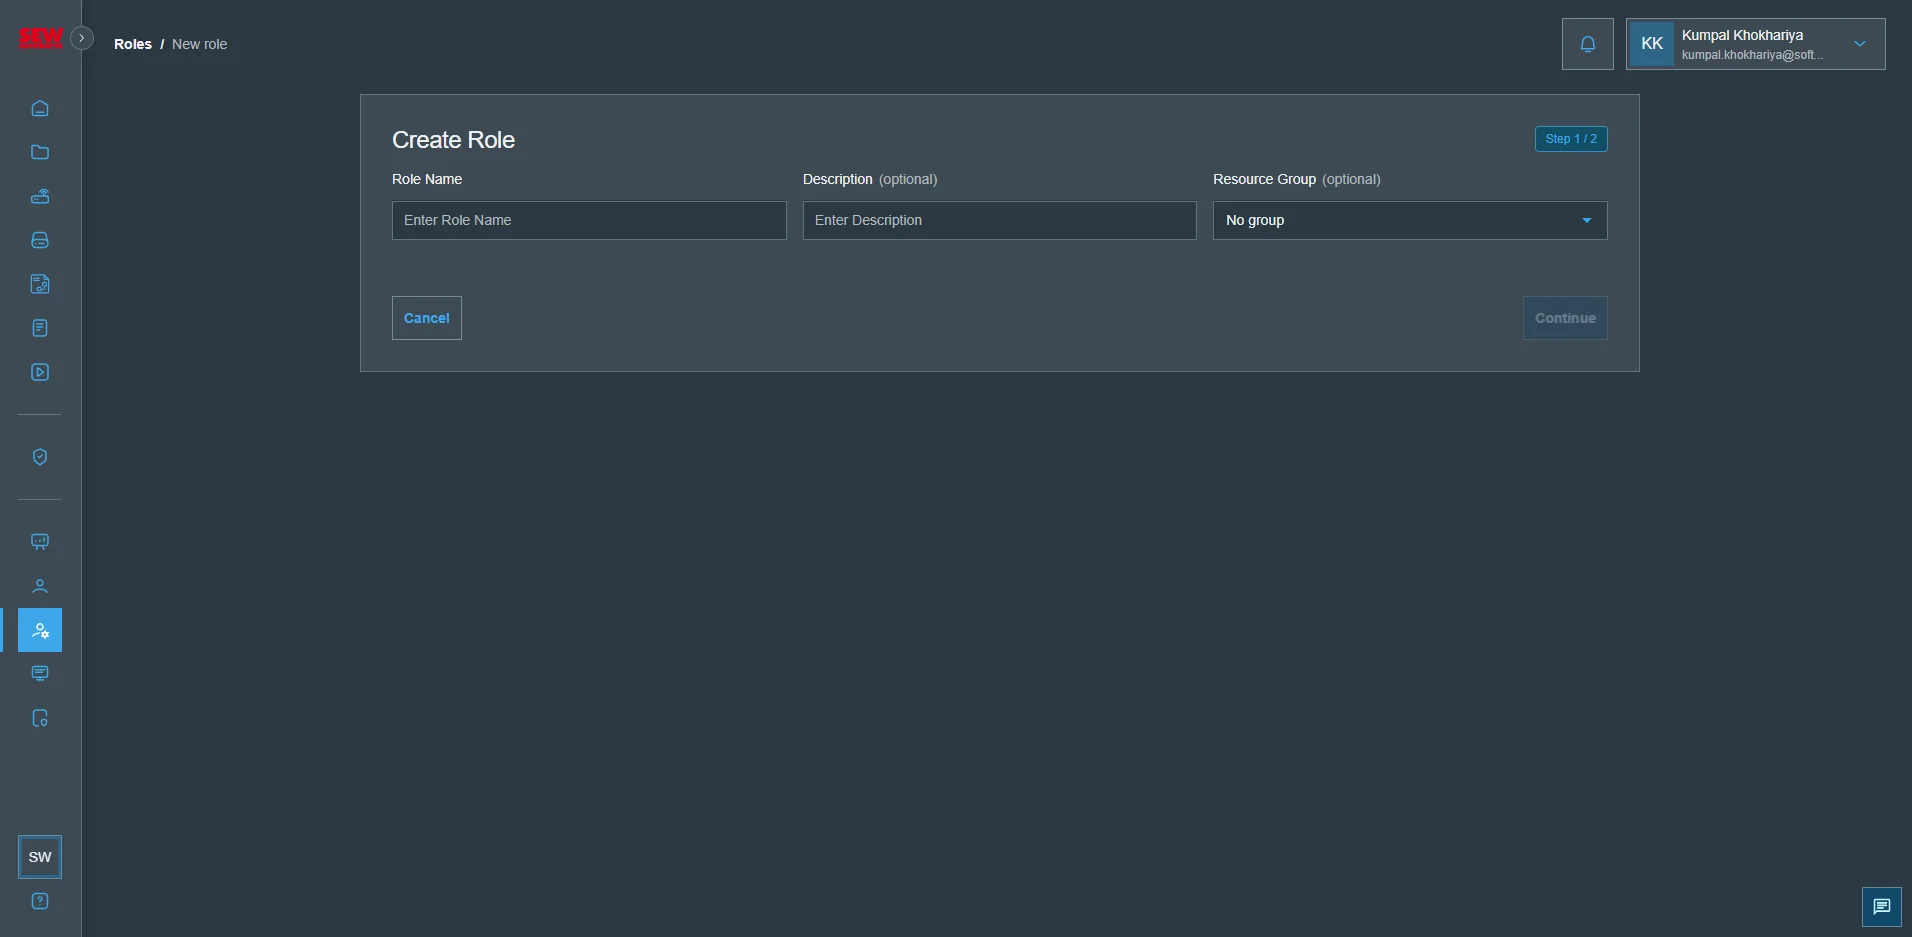
Ak chcete vytvoriť novú rolu, kliknite vpravo hore na „Create Role“ a budete presmerovaní na novú obrazovku.
Vytvorenie novej roly prebieha v dvoch krokoch:
- Všeobecné informácie o roli
- Názov roly
- Popis
- Skupina zdrojov
- Mapovanie SSO skupiny
- Definovanie politík
- Pozrite si Riadenie prístupu na základe rolí