Controllo degli accessi basato sui ruoli (RBAC)
Panoramica
Questo documento descrive i permessi disponibili nel sistema di controllo degli accessi basato sui ruoli (RBAC). Ogni servizio fornisce azioni specifiche che possono essere concesse agli utenti tramite l'assegnazione dei ruoli.
Ambito dei permessi
I permessi possono essere concessi in ambiti diversi:
- Specifico per risorsa: accesso a singole risorse identificate in modo specifico
- Tutte le risorse: accesso a tutte le risorse di un tipo in tutto il sistema
- Basato su gruppo: accesso alle risorse all'interno di gruppi organizzativi specifici
- Se un utente ha accesso a un gruppo, questo include anche tutti i sottogruppi
- Basato su tag: accesso alle risorse con un determinato tag
Ogni policy in un ruolo può utilizzare il proprio ambito. Quando più policy devono riferirsi allo stesso obiettivo — tutto in un gruppo, tutto ciò che ha un determinato tag o semplicemente tutto — impostatelo una sola volta per l'intero ruolo. Vedere Ambito comune delle risorse.
I permessi a livello di tag richiedono che gli utenti abbiano accesso in lettura ai tag selezionati; in caso contrario, il sistema dei permessi non funzionerà come previsto.
Per iniziare
Per assegnare i permessi agli utenti:
- Creare un ruolo utente, selezionarne uno esistente oppure duplicarne uno per partire dalle sue policy
- Definire le policy utilizzando l'editor delle policy
Per l'editor delle policy sono supportate due modalità con cui l'utente può definire la policy desiderata:
- Procedura guidata di creazione della policy
- Creazione della policy tramite JSON
Contattare l'amministratore di sistema per assistenza con l'assegnazione dei ruoli e la gestione dei permessi.
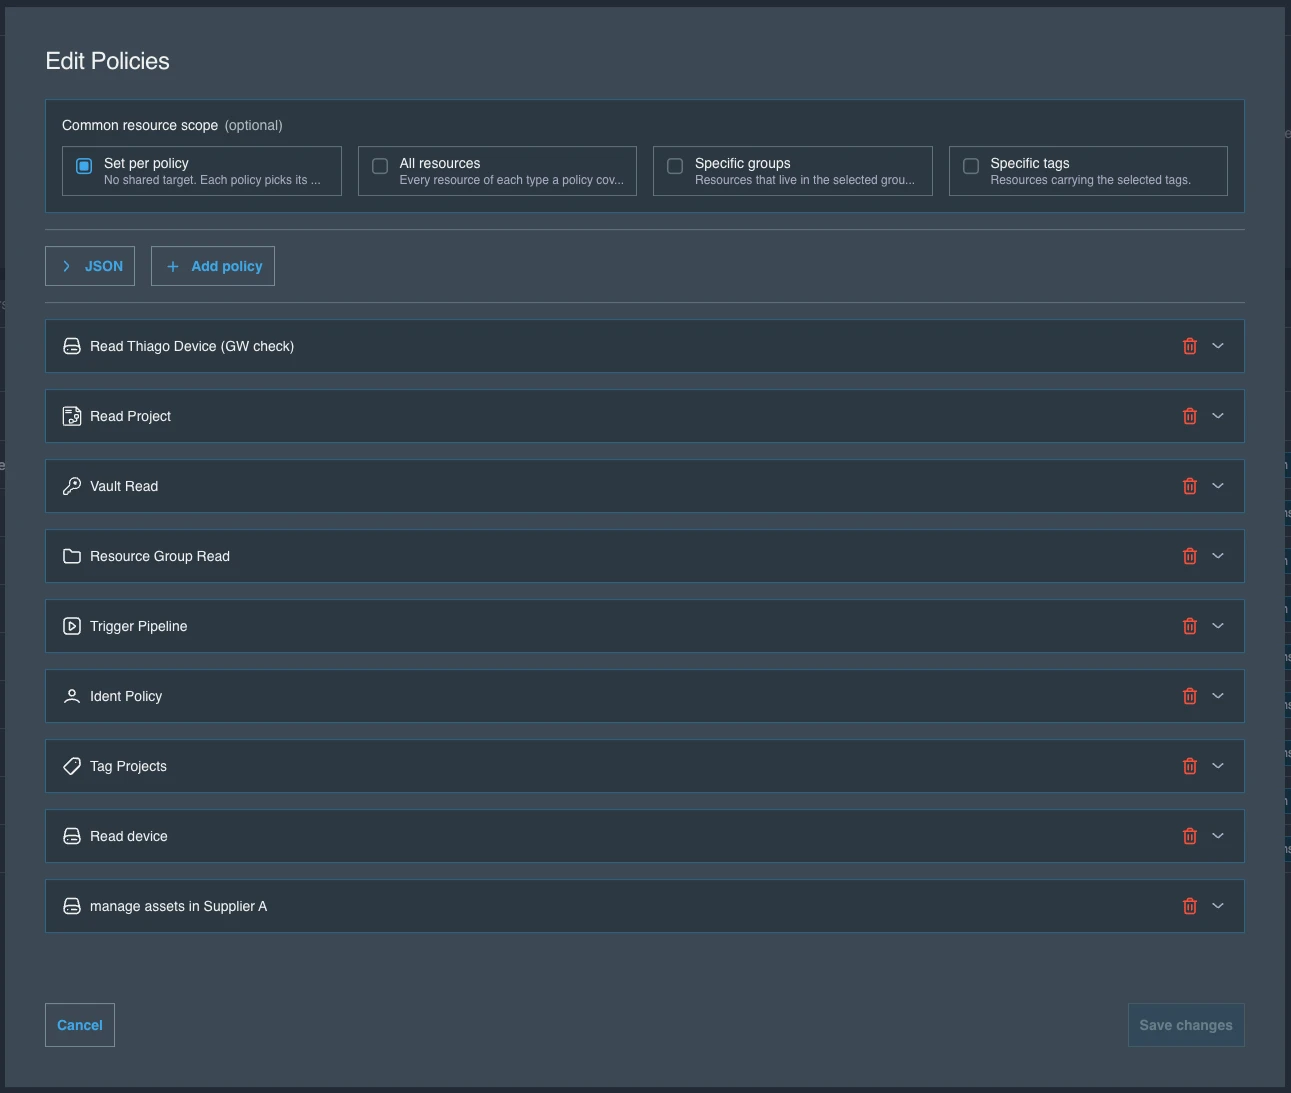
Procedura guidata di creazione della policy
La procedura guidata crea una policy per ciascun tipo di risorsa. Per ogni policy si scelgono le azioni concesse e le risorse a cui si applica.
Sopra l'elenco delle policy si trova l'Ambito comune delle risorse — l'obiettivo condiviso dall'intero ruolo. Impostatelo per primo: ogni policy che può utilizzarlo lo seguirà automaticamente e ciascuna policy può comunque essere scollegata singolarmente per scegliere le proprie risorse. Vedere Ambito comune delle risorse.
Creazione della policy tramite JSON
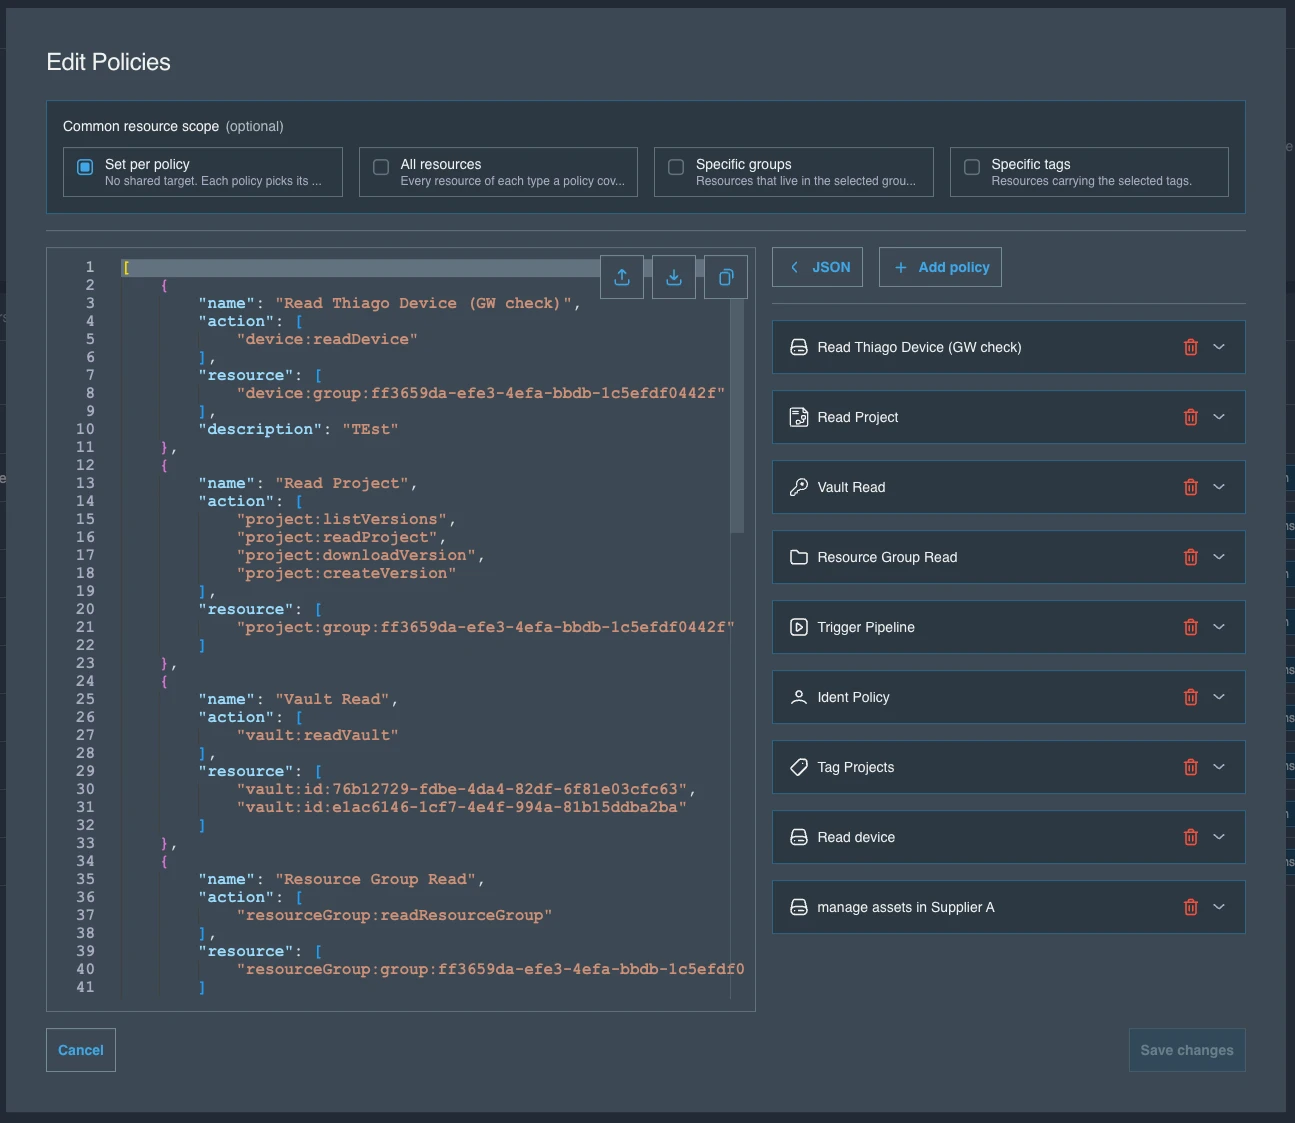
Per passare all'editor JSON, fare clic sul pulsante JSON sopra l'elenco delle policy.
Formato JSON
Il formato JSON è strutturato come segue:
[
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:readProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:group:95d140cc-c391-4e25-ac92-abf57bb9a415"
        ]
    },
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:createDevice",
            "device:updateDevice"
        ],
        "resource": [
            "device:id:290133f7-79c2-40ce-bdc2-48a73dd8691c",
            "device:id:9a2642b9-8101-4527-81b8-d74f21ccb650"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    }
]
È definito come un array di policy, in cui ogni policy contiene le seguenti proprietà:
- name: nome univoco della policy
- description: descrizione opzionale e significativa della policy
- action: elenco delle azioni consentite per la policy indicata
- Vedere #available-actions per l'elenco delle azioni disponibili
- resource: elenco delle identificazioni delle risorse
- Tutte le risorse di un determinato tipo:
gateway:* - Risorse specifiche tramite ID:
gateway:id:<GATEWAY_ID> - Tutte le risorse di un determinato tipo in un gruppo (o in qualsiasi sottogruppo):
gateway:group:<GROUP_ID> - Tutte le risorse di un determinato tipo con un tag specifico:
gateway:tag:<TAG>
- Tutte le risorse di un determinato tipo:
L'ambito comune delle risorse non è un campo di questo formato. È una scorciatoia della procedura guidata che scrive gli stessi valori resource mostrati sopra — project:group:<ID>, device:tag:<TAG>, gateway:* — in modo che le policy siano sempre la fonte di verità. Quando un ruolo viene riaperto, l'ambito visualizzato viene ricavato dalle risorse condivise dalle sue policy.
Ruoli utente predefiniti
Ruolo utente Admin
[
    {
        "name": "Admin User Role Policy",
        "action": [
            "*"
        ],
        "resource": [
            "*"
        ]
    }
]
Ruolo utente Engineer
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:createDevice",
            "device:snapshot",
            "device:deleteDevice",
            "device:deploy",
            "device:linkDevice",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:unlinkDevice",
            "device:updateDevice",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createDocument",
            "document:createVersion",
            "document:deleteDocument",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:linkDevice",
            "document:linkGateway",
            "document:linkProject",
            "document:listVersions",
            "document:readDocument",
            "document:unlinkDevice",
            "document:unlinkGateway",
            "document:unlinkProject",
            "document:updateDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:deleteGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:createLicense",
            "license:deleteLicense",
            "license:readLicense",
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:createPipeline",
            "pipeline:deletePipeline",
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution",
            "pipeline:updatePipeline"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createProject",
            "project:createVersion",
            "project:deleteProject",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:linkDevice",
            "project:linkProject",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlinkDevice",
            "project:unlinkProject",
            "project:unlockProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:*"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:createSecret",
            "vault:deleteSecret",
            "vault:linkSecret",
            "vault:listSecrets",
            "vault:readVault",
            "vault:unceilSecret",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Ruolo utente Tech
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:snapshot",
            "device:deploy",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createVersion",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:listVersions",
            "document:readDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlockProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:listSecrets",
            "vault:readVault",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Ruolo utente di sola lettura
[
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:readVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:listVersions",
            "document:readDocument"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:listVersions",
            "project:readProject"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    }
]
Azioni disponibili
Servizio Audit Log
Il servizio Audit Log gestisce l'accesso alle informazioni di audit e di log.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sull'audit log | auditLog:* |
| Leggere l'audit log | Visualizzare le voci dell'audit log | auditLog:readAuditLog |
Servizio Billing
Il servizio Billing gestisce le informazioni e le operazioni di fatturazione.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni di fatturazione | billing:* |
| Leggere la fatturazione | Visualizzare le informazioni di fatturazione | billing:getBilling |
| Aggiornare la fatturazione | Modificare impostazioni e dati di fatturazione | billing:updateBilling |
Servizio Device
Il servizio Device gestisce il ciclo di vita, le connessioni e le operazioni dei dispositivi.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui dispositivi | device:* |
| Creare dispositivo | Aggiungere nuovi dispositivi al sistema | device:createDevice |
| Leggere dispositivo | Visualizzare informazioni e stato del dispositivo | device:readDevice |
| Aggiornare dispositivo | Modificare impostazioni e configurazione del dispositivo | device:updateDevice |
| Eliminare dispositivo | Rimuovere dispositivi dal sistema | device:deleteDevice |
| Collegare gateway | Collegare gateway a un dispositivo | device:linkGateway |
| Scollegare gateway | Scollegare gateway da un dispositivo | device:unlinkGateway |
| Collegare dispositivo | Collegare dispositivi a un dispositivo | device:linkDevice |
| Scollegare dispositivo | Scollegare dispositivi da un dispositivo | device:unlinkDevice |
| Connettersi al dispositivo | Stabilire connessioni verso i dispositivi | device:connect |
| Distribuire sul dispositivo | Distribuire configurazioni o software sui dispositivi | device:deploy |
| Eseguire backup del dispositivo | Creare backup delle configurazioni dei dispositivi | device:backup |
| Creare snapshot del dispositivo | Creare snapshot puntuali dei dispositivi | device:snapshot |
| Impostare password del dispositivo | Configurare le credenziali di autenticazione del dispositivo | device:setPassword |
| Leggere elenco variabili | Leggere l'elenco delle variabili del dispositivo | device:readVariableList |
| Scrivere elenco variabili | Scrivere nell'elenco delle variabili del dispositivo | device:writeVariableList |
Servizio Document
Il servizio Document gestisce la creazione dei documenti, il versionamento e il collegamento ad altre risorse.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui documenti | document:* |
| Creare documento | Creare nuovi documenti | document:createDocument |
| Creare versione documento | Creare nuove versioni di documenti esistenti | document:createVersion |
| Leggere documento | Visualizzare contenuto e informazioni del documento | document:readDocument |
| Elencare versioni documento | Visualizzare tutte le versioni di un documento | document:listVersions |
| Scaricare versione documento | Scaricare versioni specifiche di un documento | document:downloadVersion |
| Aggiornare documento | Modificare contenuto e metadati del documento | document:updateDocument |
| Aggiornare versione documento | Modificare versioni esistenti del documento | document:updateVersion |
| Eliminare documento | Rimuovere documenti dal sistema | document:deleteDocument |
| Eliminare versione documento | Rimuovere versioni specifiche di un documento | document:deleteVersion |
| Collegare progetto | Associare documenti a progetti | document:linkProject |
| Collegare dispositivo | Associare documenti a dispositivi | document:linkDevice |
| Collegare gateway | Associare documenti a gateway | document:linkGateway |
| Collegare licenza | Associare documenti a licenze | document:linkLicense |
| Collegare utente | Associare documenti a utenti | document:linkUser |
| Scollegare progetto | Rimuovere le associazioni documento-progetto | document:unlinkProject |
| Scollegare dispositivo | Rimuovere le associazioni documento-dispositivo | document:unlinkDevice |
| Scollegare gateway | Rimuovere le associazioni documento-gateway | document:unlinkGateway |
| Scollegare licenza | Rimuovere le associazioni documento-licenza | document:unlinkLicense |
| Scollegare utente | Rimuovere le associazioni documento-utente | document:unlinkUser |
Servizio Gateway
Il servizio Gateway gestisce le risorse e le operazioni dei gateway.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui gateway | gateway:* |
| Creare gateway | Aggiungere nuovi gateway al sistema | gateway:createGateway |
| Leggere gateway | Visualizzare informazioni e stato del gateway | gateway:readGateway |
| Aggiornare gateway | Modificare impostazioni e configurazione del gateway | gateway:updateGateway |
| Eliminare gateway | Rimuovere gateway dal sistema | gateway:deleteGateway |
Servizio Identity
Il servizio Identity gestisce utenti, ruoli utente, gruppi di utenti e informazioni sul tenant.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sulle identità | ident:* |
| Creare utente | Aggiungere nuovi utenti al sistema | ident:createUser |
| Leggere utente | Visualizzare informazioni e dettagli dell'utente | ident:readUser |
| Aggiornare utente | Modificare le informazioni dell'account utente | ident:updateUser |
| Eliminare utente | Rimuovere utenti dal sistema | ident:deleteUser |
| Aggiornare profilo | Modificare le informazioni del profilo utente | ident:updateProfile |
| Aggiornare tenant | Modificare impostazioni e configurazione del tenant | ident:updateTenant |
| Eliminare tenant | Rimuovere tenant dal sistema | ident:deleteTenant |
| Creare ruolo utente | Creare nuovi ruoli utente | ident:createUserRole |
| Leggere ruolo utente | Visualizzare informazioni e dettagli del ruolo utente | ident:readUserRole |
| Aggiornare ruolo utente | Modificare ruoli utente esistenti | ident:updateUserRole |
| Eliminare ruolo utente | Rimuovere ruoli utente dal sistema | ident:deleteUserRole |
| Collegare ruolo utente | Assegnare ruoli agli utenti | ident:linkUserRole |
| Scollegare ruolo utente | Rimuovere le assegnazioni di ruolo dagli utenti | ident:unlinkUserRole |
Servizio Integration
Il servizio Integration gestisce le integrazioni, come quella per GitHub.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sulle integrazioni | integration:* |
| Creare integrazione | Aggiungere nuove integrazioni al sistema | integration:createIntegration |
| Leggere integrazione | Visualizzare informazioni e dettagli dell'integrazione | integration:readIntegration |
| Aggiornare integrazione | Modificare un'integrazione esistente | integration:updateIntegration |
| Eliminare integrazione | Rimuovere integrazioni dal sistema | integration:deleteIntegration |
| Elencare repository | Visualizzare i repository di un'integrazione esistente | integration:listRepositories |
| Aggiornare repository | Modificare impostazioni e configurazione del repository | integration:updateRepository |
Servizio License
Il servizio License gestisce le licenze software e il loro utilizzo.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sulle licenze | license:* |
| Creare licenza | Aggiungere nuove licenze al sistema | license:createLicense |
| Leggere licenza | Visualizzare informazioni e stato della licenza | license:readLicense |
| Eliminare licenza | Rimuovere licenze dal sistema | license:deleteLicense |
| Utilizzare licenza | Attivare e utilizzare le licenze | license:useLicense |
| Sblocco amministrativo della licenza | Sblocco amministrativo di licenze bloccate da qualsiasi utente | license:adminUnlockLicense |
Servizio Pipeline
Il servizio Pipeline gestisce i flussi di lavoro automatizzati e le relative esecuzioni.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sulle pipeline | pipeline:* |
| Creare pipeline | Creare nuove pipeline automatizzate | pipeline:createPipeline |
| Leggere pipeline | Visualizzare informazioni e configurazione della pipeline | pipeline:readPipeline |
| Elencare esecuzioni della pipeline | Visualizzare la cronologia delle esecuzioni della pipeline | pipeline:listExecutions |
| Avviare l'esecuzione della pipeline | Avviare le esecuzioni della pipeline | pipeline:triggerExecution |
| Aggiornare pipeline | Modificare impostazioni e configurazione della pipeline | pipeline:updatePipeline |
| Eliminare pipeline | Rimuovere pipeline dal sistema | pipeline:deletePipeline |
| Eliminare esecuzioni della pipeline | Rimuovere i record delle esecuzioni della pipeline | pipeline:deleteExecutions |
I job sono automaticamente accessibili tramite i permessi della pipeline. Se si dispone dei permessi per accedere a una pipeline ed elencarne le esecuzioni, è possibile visualizzare lo stato dei job, i log e altri dettagli.
Servizio Project
Il servizio Project gestisce il ciclo di vita dei progetti, il versionamento e il collegamento ai dispositivi. Per le versioni di progetto, i permessi vengono sempre concessi sul progetto padre.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui progetti | project:* |
| Creare progetto | Creare nuovi progetti | project:createProject |
| Creare versione progetto | Creare nuove versioni per progetti esistenti | project:createVersion |
| Leggere progetto | Visualizzare informazioni e dettagli del progetto | project:readProject |
| Elencare versioni progetto | Visualizzare tutte le versioni di un progetto | project:listVersions |
| Scaricare versione progetto | Scaricare versioni specifiche del progetto | project:downloadVersion |
| Aggiornare progetto | Modificare impostazioni e informazioni del progetto | project:updateProject |
| Aggiornare versione progetto | Modificare il commento di una versione di progetto | project:updateVersion |
| Eliminare progetto | Rimuovere progetti dal sistema | project:deleteProject |
| Eliminare versione progetto | Rimuovere versioni specifiche di un progetto | project:deleteVersion |
| Collegare progetto | Associare progetti (es. librerie) ad altri progetti (es. progetti standard) | project:linkProject |
| Collegare dispositivo | Collegare dispositivi ai progetti | project:linkDevice |
| Scollegare progetto | Rimuovere le associazioni tra progetti (es. libreria da progetto standard) | project:unlinkProject |
| Scollegare dispositivo | Scollegare i dispositivi dai progetti | project:unlinkDevice |
| Bloccare progetto | Bloccare i progetti per impedire modifiche | project:lockProject |
| Sbloccare progetto | Sbloccare i progetti bloccati dal proprio utente per consentire le modifiche | project:unlockProject |
| Sblocco amministrativo del progetto | Sblocco amministrativo di progetti bloccati da qualsiasi utente | project:adminUnlockProject |
Servizio Resource Groups
Il servizio Resource Groups gestisce i raggruppamenti organizzativi delle risorse.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui gruppi di risorse | resourceGroup:* |
| Creare gruppo di risorse | Creare nuovi gruppi di risorse | resourceGroup:createResourceGroup |
| Leggere gruppo di risorse | Visualizzare le informazioni del gruppo di risorse | resourceGroup:readResourceGroup |
| Aggiornare gruppo di risorse | Modificare le impostazioni del gruppo di risorse | resourceGroup:updateResourceGroup |
| Eliminare gruppo di risorse | Rimuovere gruppi di risorse dal sistema | resourceGroup:deleteResourceGroup |
Servizio Tag
Il servizio Tag gestisce i tag di metadati e le loro associazioni con le varie risorse.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui tag | tag:* |
| Creare tag | Creare nuovi tag di metadati | tag:createTag |
| Leggere tag | Visualizzare informazioni e associazioni dei tag | tag:readTag |
| Eliminare tag | Rimuovere tag dal sistema | tag:deleteTag |
| Collegare dispositivo | Associare tag ai dispositivi | tag:linkDevice |
| Collegare documento | Associare tag ai documenti | tag:linkDocument |
| Collegare gateway | Associare tag ai gateway | tag:linkGateway |
| Collegare licenza | Associare tag alle licenze | tag:linkLicense |
| Collegare progetto | Associare tag ai progetti | tag:linkProject |
| Collegare utente | Associare tag agli utenti | tag:linkUser |
| Collegare vault | Associare tag ai vault | tag:linkVault |
| Collegare pipeline | Associare tag alle pipeline | tag:linkPipeline |
| Scollegare dispositivo | Rimuovere le associazioni dei tag dai dispositivi | tag:unlinkDevice |
| Scollegare documento | Rimuovere le associazioni dei tag dai documenti | tag:unlinkDocument |
| Scollegare gateway | Rimuovere le associazioni dei tag dai gateway | tag:unlinkGateway |
| Scollegare licenza | Rimuovere le associazioni dei tag dalle licenze | tag:unlinkLicense |
| Scollegare progetto | Rimuovere le associazioni dei tag dai progetti | tag:unlinkProject |
| Scollegare utente | Rimuovere le associazioni dei tag dagli utenti | tag:unlinkUser |
| Scollegare vault | Rimuovere le associazioni dei tag dai vault | tag:unlinkVault |
| Scollegare pipeline | Rimuovere le associazioni dei tag dalle pipeline | tag:unlinkPipeline |
Servizio Vault
Il servizio Vault gestisce l'archiviazione sicura di segreti e informazioni sensibili.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui vault | vault:* |
| Creare vault | Creare nuovi vault sicuri | vault:createVault |
| Creare segreto | Aggiungere nuovi segreti ai vault | vault:createSecret |
| Leggere vault | Visualizzare informazioni e metadati del vault | vault:readVault |
| Elencare segreti | Visualizzare i segreti contenuti nei vault | vault:listSecrets |
| Collegare segreto | Associare segreti ad altre risorse | vault:linkSecret |
| Aggiornare vault | Modificare impostazioni e configurazione del vault | vault:updateVault |
| Aggiornare segreto | Modificare segreti esistenti | vault:updateSecret |
| Eliminare vault | Rimuovere vault dal sistema | vault:deleteVault |
| Eliminare segreto | Rimuovere segreti dai vault | vault:deleteSecret |
| Rivelare segreto | Rivelare e accedere ai valori dei segreti | vault:unceilSecret |
Servizio Webhook
Il servizio Webhook gestisce la configurazione, la consegna, la sicurezza e l'affidabilità delle notifiche HTTP in uscita attivate dagli eventi di sistema, consentendo integrazioni in tempo reale con sistemi esterni.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui webhook | webhook:* |
| Creare webhook | Creare nuove configurazioni di webhook | webhook:createWebhook |
| Leggere webhook | Visualizzare le configurazioni dei webhook | webhook:readWebhook |
| Aggiornare webhook | Modificare impostazioni e configurazione del webhook | webhook:updateWebhook |
| Eliminare webhook | Rimuovere webhook dal sistema | webhook:deleteWebhook |
Servizio Webhook
Il servizio Webhook gestisce l'archiviazione sicura di segreti e informazioni sensibili.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui vault | vault:* |
| Creare vault | Creare nuovi vault sicuri | vault:createVault |
| Creare segreto | Aggiungere nuovi segreti ai vault | vault:createSecret |
| Leggere vault | Visualizzare informazioni e metadati del vault | vault:readVault |
| Elencare segreti | Visualizzare i segreti contenuti nei vault | vault:listSecrets |
| Collegare segreto | Associare segreti ad altre risorse | vault:linkSecret |
| Aggiornare vault | Modificare impostazioni e configurazione del vault | vault:updateVault |
| Aggiornare segreto | Modificare segreti esistenti | vault:updateSecret |
| Eliminare vault | Rimuovere vault dal sistema | vault:deleteVault |
| Eliminare segreto | Rimuovere segreti dai vault | vault:deleteSecret |
| Rivelare segreto | Rivelare e accedere ai valori dei segreti | vault:unceilSecret |
Servizio Vault
Il servizio Vault gestisce l'archiviazione sicura di segreti e informazioni sensibili.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui vault | vault:* |
| Creare vault | Creare nuovi vault sicuri | vault:createVault |
| Creare segreto | Aggiungere nuovi segreti ai vault | vault:createSecret |
| Leggere vault | Visualizzare informazioni e metadati del vault | vault:readVault |
| Elencare segreti | Visualizzare i segreti contenuti nei vault | vault:listSecrets |
| Collegare segreto | Associare segreti ad altre risorse | vault:linkSecret |
| Aggiornare vault | Modificare impostazioni e configurazione del vault | vault:updateVault |
| Aggiornare segreto | Modificare segreti esistenti | vault:updateSecret |
| Eliminare vault | Rimuovere vault dal sistema | vault:deleteVault |
| Eliminare segreto | Rimuovere segreti dai vault | vault:deleteSecret |
| Rivelare segreto | Rivelare e accedere ai valori dei segreti | vault:unceilSecret |
Servizio Webhook
Il servizio Webhook gestisce l'archiviazione sicura di segreti e informazioni sensibili.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui vault | vault:* |
| Creare vault | Creare nuovi vault sicuri | vault:createVault |
| Creare segreto | Aggiungere nuovi segreti ai vault | vault:createSecret |
| Leggere vault | Visualizzare informazioni e metadati del vault | vault:readVault |
| Elencare segreti | Visualizzare i segreti contenuti nei vault | vault:listSecrets |
| Collegare segreto | Associare segreti ad altre risorse | vault:linkSecret |
| Aggiornare vault | Modificare impostazioni e configurazione del vault | vault:updateVault |
| Aggiornare segreto | Modificare segreti esistenti | vault:updateSecret |
| Eliminare vault | Rimuovere vault dal sistema | vault:deleteVault |
| Eliminare segreto | Rimuovere segreti dai vault | vault:deleteSecret |
| Rivelare segreto | Rivelare e accedere ai valori dei segreti | vault:unceilSecret |
Servizio Workstation
Il servizio Workstation gestisce le risorse e le operazioni delle workstation.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sulle workstation | workstation:* |
| Creare workstation | Aggiungere una nuova workstation al sistema | workstation:createWorkstation |
| Leggere workstation | Visualizzare informazioni e stato della workstation | workstation:readWorkstation |
| Aggiornare workstation | Modificare impostazioni e configurazione della workstation | workstation:updateWorkstation |
| Eliminare workstation | Rimuovere la workstation dal sistema | workstation:deleteWorkstation |