Gruppi e Tag
I Gruppi e i Tag nella Piattaforma SEW offrono modalità flessibili e scalabili per organizzare gli asset nel vostro ambiente industriale globale. Costituiscono strutture organizzative fondamentali utilizzate in tutta la piattaforma, a supporto della navigazione, delle operazioni massive, dei flussi di lavoro di automazione e del controllo degli accessi basato sui ruoli (RBAC). Sia i Gruppi sia i Tag possono essere utilizzati in modo indipendente o congiunto per creare una struttura coerente e manutenibile per la gestione di grandi parchi di dispositivi, progetti, gateway e altre risorse.
Panoramica
Con la crescita degli ambienti di automazione tra siti, linee, fornitori e team, organizzare gli asset in modo efficiente diventa fondamentale. I Gruppi e i Tag consentono di categorizzare le risorse in modo coerente con la vostra struttura operativa reale:
- I Gruppi rappresentano unità organizzative gerarchiche, quali regioni, stabilimenti, linee o team logici.
- I Tag forniscono un sistema di etichettatura leggero e flessibile per categorizzare gli asset in base ad attributi quali fornitore, area di processo, fase del ciclo di vita o priorità di manutenzione.
Entrambe le strutture possono essere utilizzate in tutta la Piattaforma SEW per filtri, ricerche, permessi, reportistica e flussi di lavoro automatizzati.
Gruppi
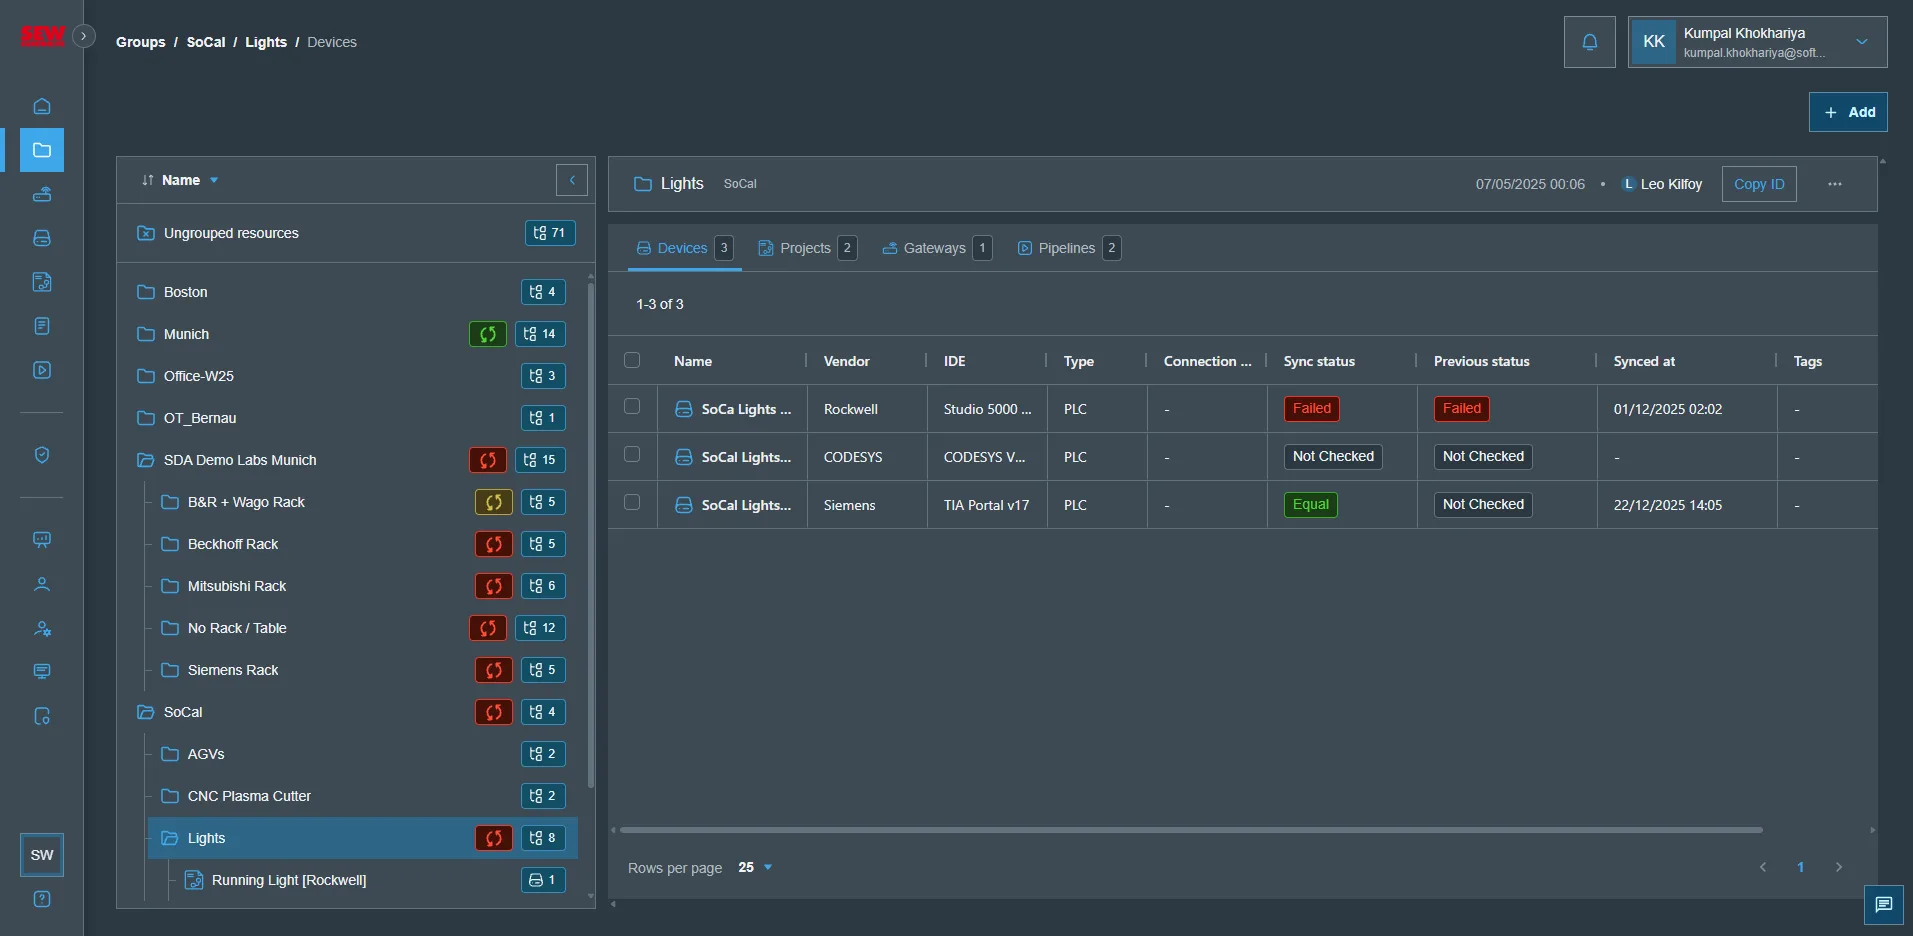
Che cosa sono i Gruppi?
I Gruppi sono contenitori organizzativi strutturati che consentono di rispecchiare il vostro ambiente operativo globale all'interno di SEW. Forniscono una gerarchia prevedibile che può rappresentare:
- Globale → Regione → Sito → Linea
- Azienda → Reparto → Team
- Ambienti di Produzione → Test → Sviluppo
- Oppure qualsiasi struttura che meglio si adatti al modello operativo della vostra organizzazione
I Gruppi possono contenere dispositivi, gateway, progetti, pipeline e altri asset.
Funzionalità principali
- Organizzazione gerarchica: costruite strutture top-down coerenti che riflettano l'effettivo layout del vostro impianto o della vostra organizzazione.
- Controllo degli accessi: assegnate permessi ai Gruppi per gestire chi può visualizzare o intervenire sugli asset all'interno del gruppo.
- Operazioni circoscritte: eseguite azioni di pipeline, audit o attività massive limitate a uno specifico Gruppo.
- Integrazione trasversale alla piattaforma: i Gruppi compaiono in Dashboard, Vista Dispositivi, Pipeline, Log di Audit, Security Hub e altro ancora.
Casi d'uso comuni
- Organizzazione degli asset su più siti o regioni
- Delimitazione di ambienti sensibili, ad esempio produzione rispetto a test
- Limitazione dell'accesso tecnico per sito, reparto o funzione
- Filtraggio di dashboard o report in base alla struttura operativa
Tag
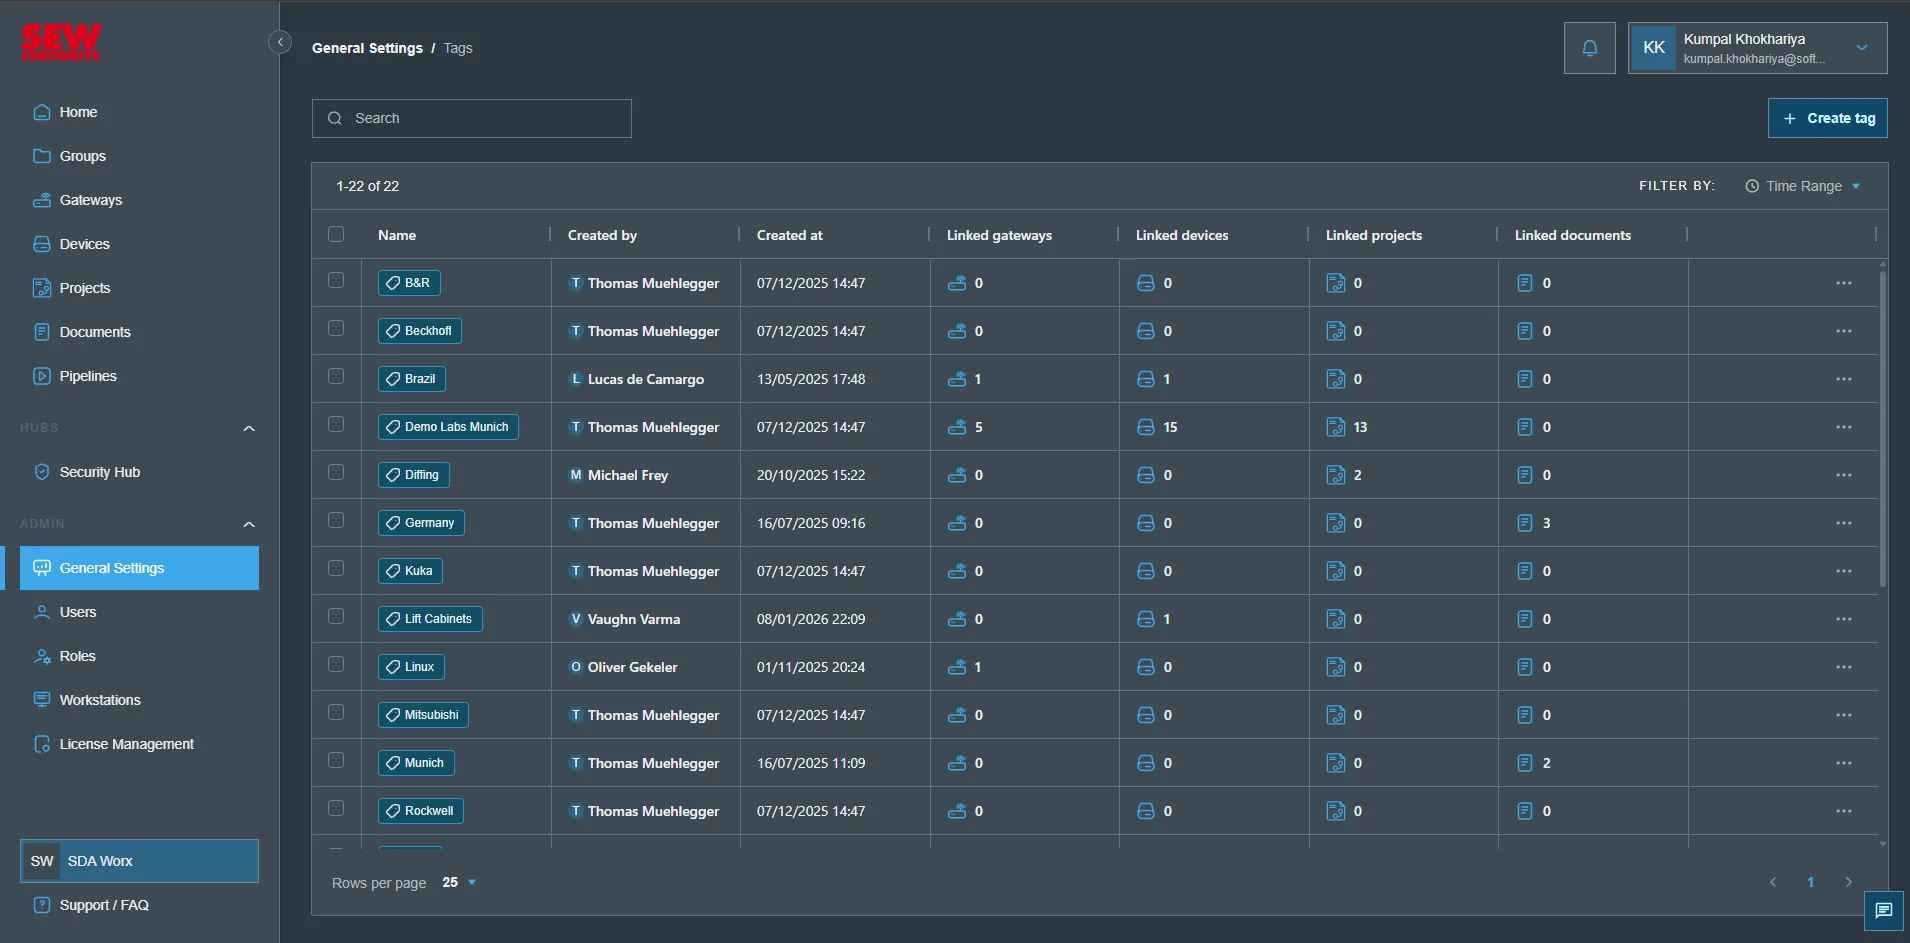
Che cosa sono i Tag?
I Tag sono etichette flessibili e non gerarchiche che possono essere applicate agli asset in tutta la piattaforma. A differenza dei Gruppi, che forniscono struttura, i Tag forniscono metadati che descrivono caratteristiche o attributi condivisi.
I Tag possono essere qualsiasi elemento significativo per il vostro ambiente, ad esempio:
- Fornitore: Siemens, Rockwell, SEW
- Ciclo di vita: Produzione, Messa in servizio, Archiviato
- Area di processo: Confezionamento, Riempimento, Miscelazione
- Titolarità: IT, OT, Team di Manutenzione
- Priorità: Critico, Alta disponibilità, Non critico
Funzionalità principali
- Categorizzazione flessibile: aggiungete qualsiasi etichetta utile a classificare le risorse.
- Supporto multi-tag: gli asset possono avere un numero illimitato di tag per un'organizzazione granulare.
- Controllo degli accessi: assegnate permessi ai Tag per limitare l'accesso in base alla categoria funzionale.
- Filtraggio: utilizzate i tag in modo esteso nella piattaforma per ricerche, dashboard, gestione dell'inventario o pipeline.
Casi d'uso comuni
- Etichettatura dei dispositivi per fornitore o famiglia di firmware
- Contrassegno degli asset come "critici" o "richiede approvazione"
- Raggruppamento degli asset per team tecnico o responsabile
- Filtraggio per i job di pipeline (ad es. "esegui gli aggiornamenti firmware su tutti i dispositivi Siemens con tag 'Linea 4'")
Permessi per Gruppi e Tag
La Piattaforma SEW offre un controllo degli accessi basato sui ruoli (RBAC) a granularità fine, che supporta permessi applicati sia ai Gruppi sia ai Tag. Ciò consente alle organizzazioni di allineare gli accessi ai requisiti operativi e di sicurezza.
Dopo la creazione di un Ruolo, questo può essere assegnato a un Gruppo di risorse o a un Tag, come mostrato di seguito.
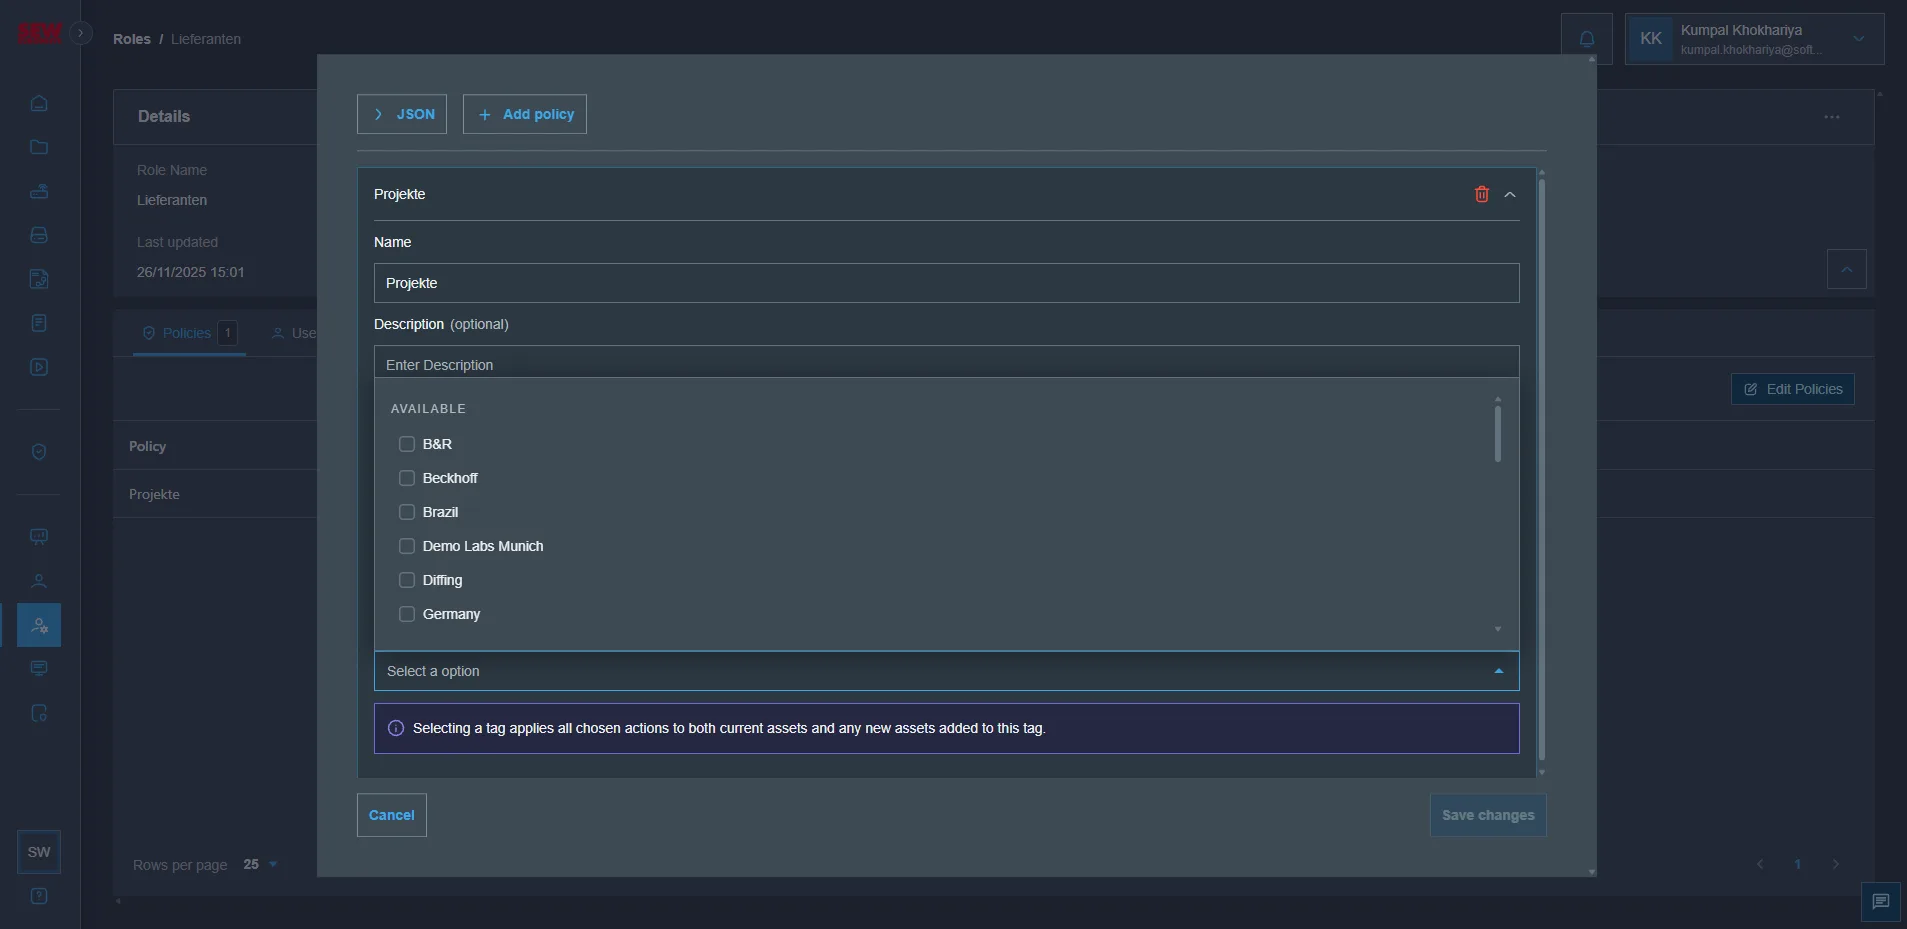
Aspetti salienti dei permessi
- Permessi basati sui Gruppi: controllano l'accesso a tutti gli asset all'interno di uno specifico ambito organizzativo.
- Permessi basati sui Tag: controllano l'accesso in base ad attributi funzionali, tecnici o di metadati.
- Combinazione di Gruppi e Tag:
- Un utente potrebbe accedere solo al Gruppo "Sito di Cleveland" e solo ai dispositivi con tag "SEW".
- Ciò consente di definire confini di accesso estremamente mirati senza concedere permessi eccessivi.
I permessi possono limitare:
- Accesso in visualizzazione
- Interazioni con i progetti
- Esecuzioni di pipeline
- Aggiornamenti della configurazione dei dispositivi
- Operazioni di backup e distribuzione
- Funzionalità amministrative
Come funzionano Gruppi e Tag nella piattaforma
I Gruppi e i Tag si integrano con le funzionalità principali della piattaforma, tra cui:
- Vista Dispositivi: filtro per posizione, team, fornitore o ciclo di vita
- Pipeline: azioni mirate tramite Gruppi, Tag o entrambi
- Security Hub: controllo degli accessi tramite relazioni RBAC
- Log di Audit: tracciamento delle modifiche circoscritte a Gruppi o Tag specifici
- Progetti: organizzazione dei repository di progetto per sito o tipo di sistema
- Dashboard: aggregazione delle informazioni per regione, reparto, area di processo o combinazioni di tag
Best practice
- Rispecchiate la vostra struttura reale nei Gruppi per maggiore chiarezza e per facilitare l'onboarding.
- Utilizzate i Tag in modo esteso per descrivere caratteristiche che non rientrano facilmente in una gerarchia.
- Combinate Gruppi e Tag per una potente delimitazione dei permessi e delle attività di automazione.
- Standardizzate le convenzioni di denominazione (ad es.
Region/Plant/LineoppureVendor: Siemens). - Rivedete periodicamente l'assegnazione dei tag per garantirne accuratezza e utilità.