Vaults & Secrets
Vaults & Secrets 개요
Vaults & Secrets는 산업 시스템을 운영하고 자동화하는 데 필요한 민감 정보를 관리할 수 있는 중앙화된 안전한 위치를 제공합니다. SEW 내에서 볼트는 PLC 비밀번호, 서비스 자격 증명, API 토큰과 같은 암호화된 값을 저장하며, 이러한 값은 디바이스, 프로젝트 및 운영 워크플로에서 참조됩니다. 모든 시크릿은 저장 시와 전송 시 모두 암호화되고, 테넌트 범위로 제한되며, SEW의 역할 기반 접근 제어를 통해 관리됩니다.
민감한 자격 증명을 디바이스 및 프로젝트로부터 분리함으로써 Vaults & Secrets는 운영이 안전하고 감사 가능하며 산업 보안 표준을 준수하도록 보장합니다. Secrets 하위 페이지는 시크릿 사용 현황과 수명 주기 관리에 대한 정보를 제공하며, 보다 넓은 범위의 Security Hub는 이러한 정보를 감사 로그와 함께 통합하여 완전한 추적성을 제공합니다.
Vaults는 민감 정보를 정리하는 기본 컨테이너 역할을 합니다. 시크릿을 추가하기 전에 볼트를 먼저 생성해야 하며, 각 볼트에는 하나 또는 여러 개의 시크릿을 포함할 수 있습니다. 볼트는 자격 증명의 논리적 분리를 가능하게 하므로 일반적으로 생산 영역, 라인 또는 리소스 그룹에 맞추어 구성됩니다. 이러한 구조는 자격 증명을 격리된 상태로 유지하고, 세분화된 제어를 통해 접근 권한을 부여할 수 있도록 보장합니다.
Secrets는 볼트 내에 저장된 개별 민감 값입니다. 여기에는 PLC 제어 비밀번호, FTP 또는 SMB 자격 증명, 인증서, 또는 백업, 배포, 스냅샷 및 원격 작업 중에 사용되는 기타 값이 포함될 수 있습니다. 시크릿은 Pipelines와 함께 사용하여 디바이스의 비밀번호를 교체할 수 있으며, 이를 통해 자격 증명 위생과 환경 전반의 일관된 보안을 보장합니다. 생성된 시크릿은 디바이스, 프로젝트 및 파이프라인 전반에 적용할 수 있어 중앙에서 관리되고 재사용 가능하며 추적 가능합니다.
볼트 생성
볼트를 생성하려면 https://sew.eu1.sdaconsole.io/로 이동하여 로그인해야 합니다.
-
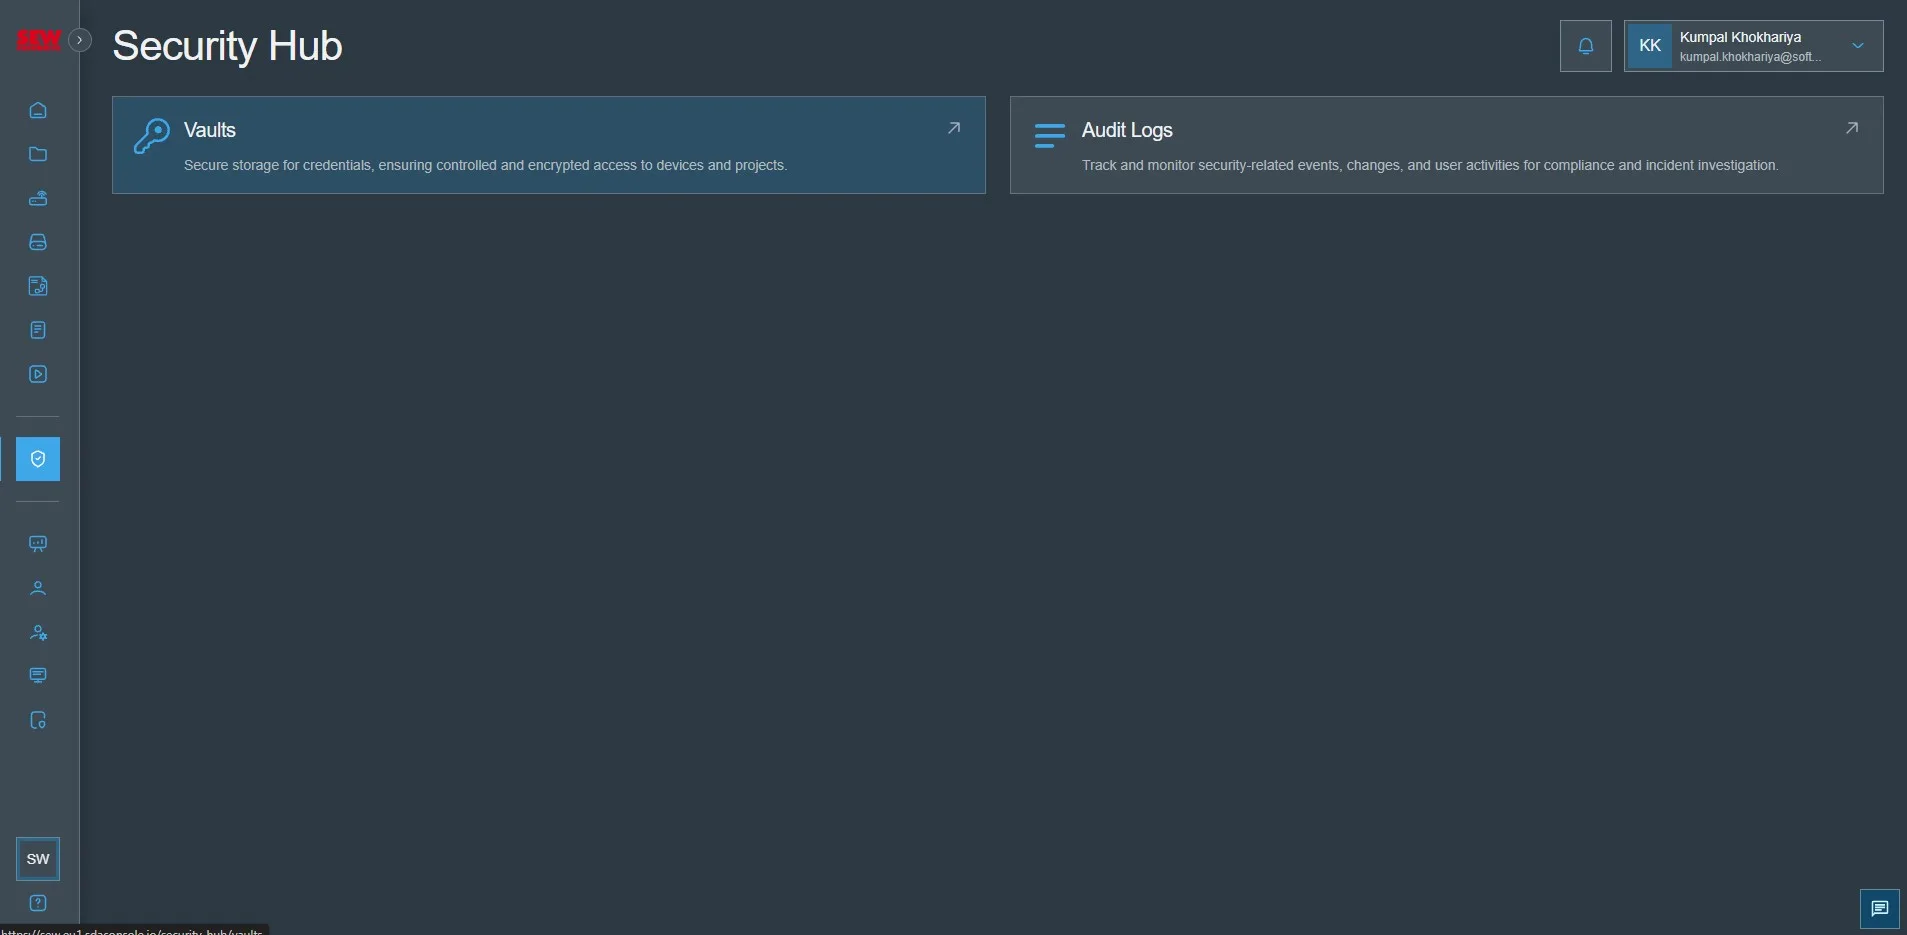
"Security Hub"로 이동하여 "Vaults"를 클릭합니다
-
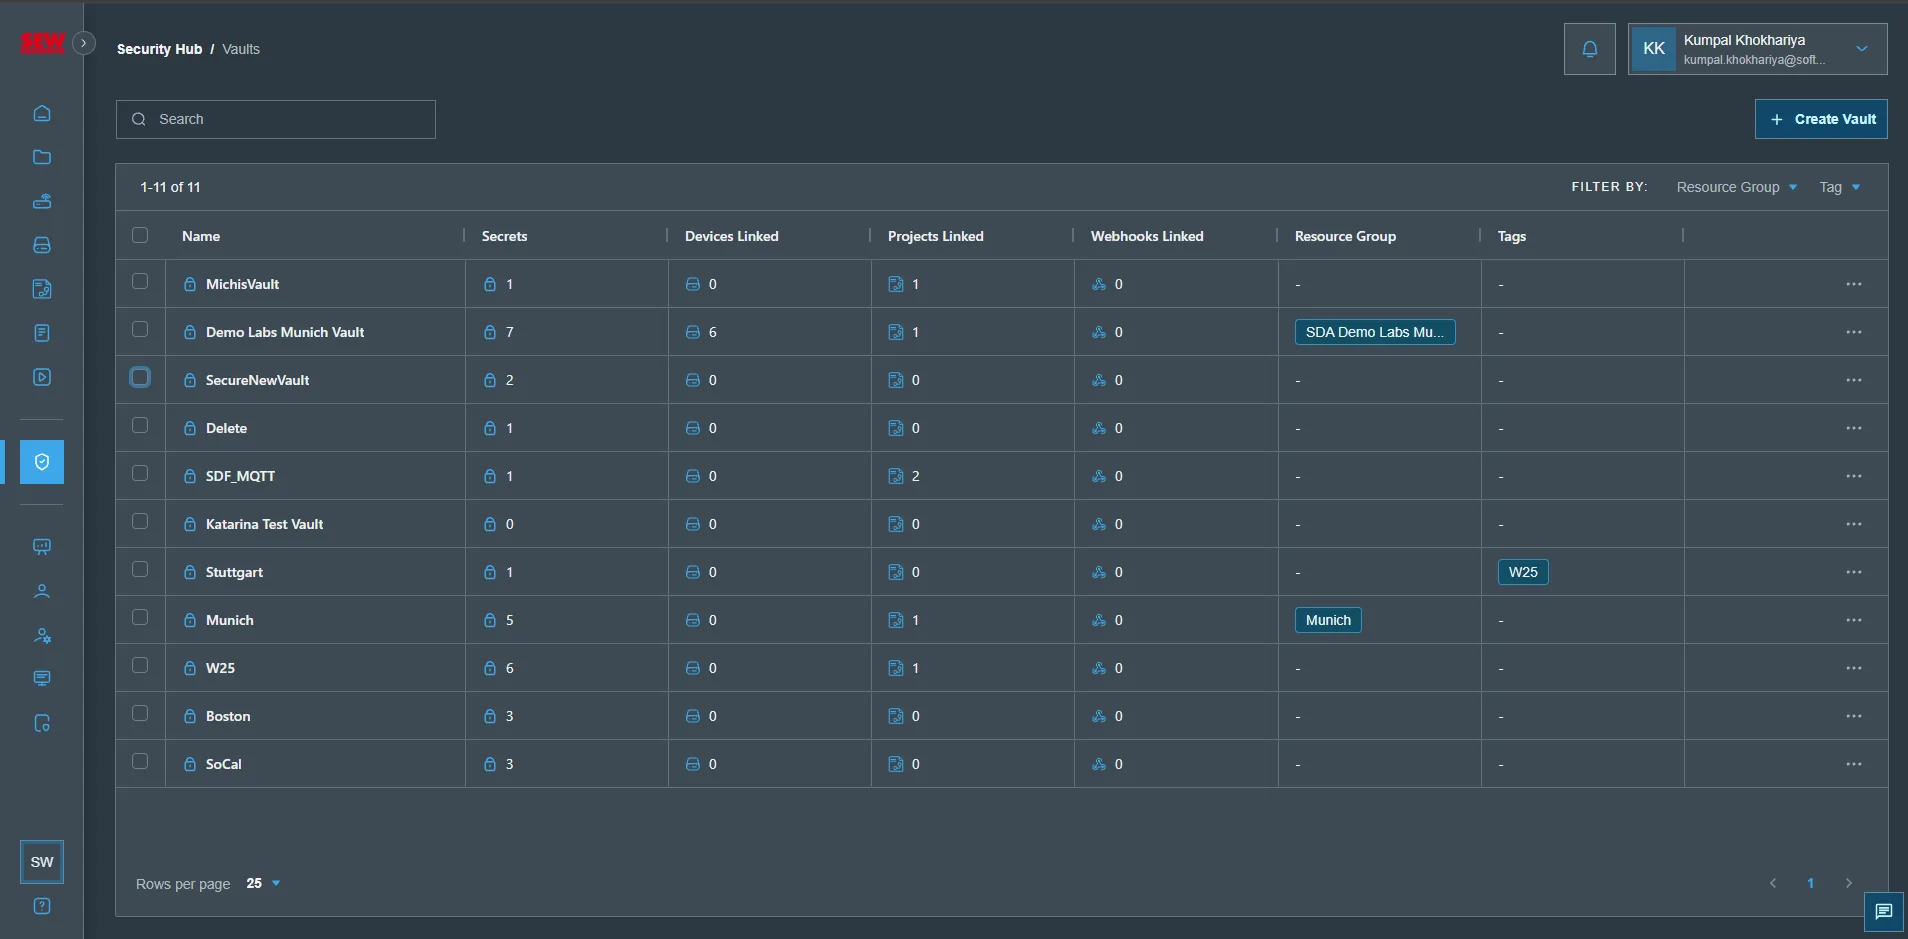
"Add Vault"를 클릭합니다
-
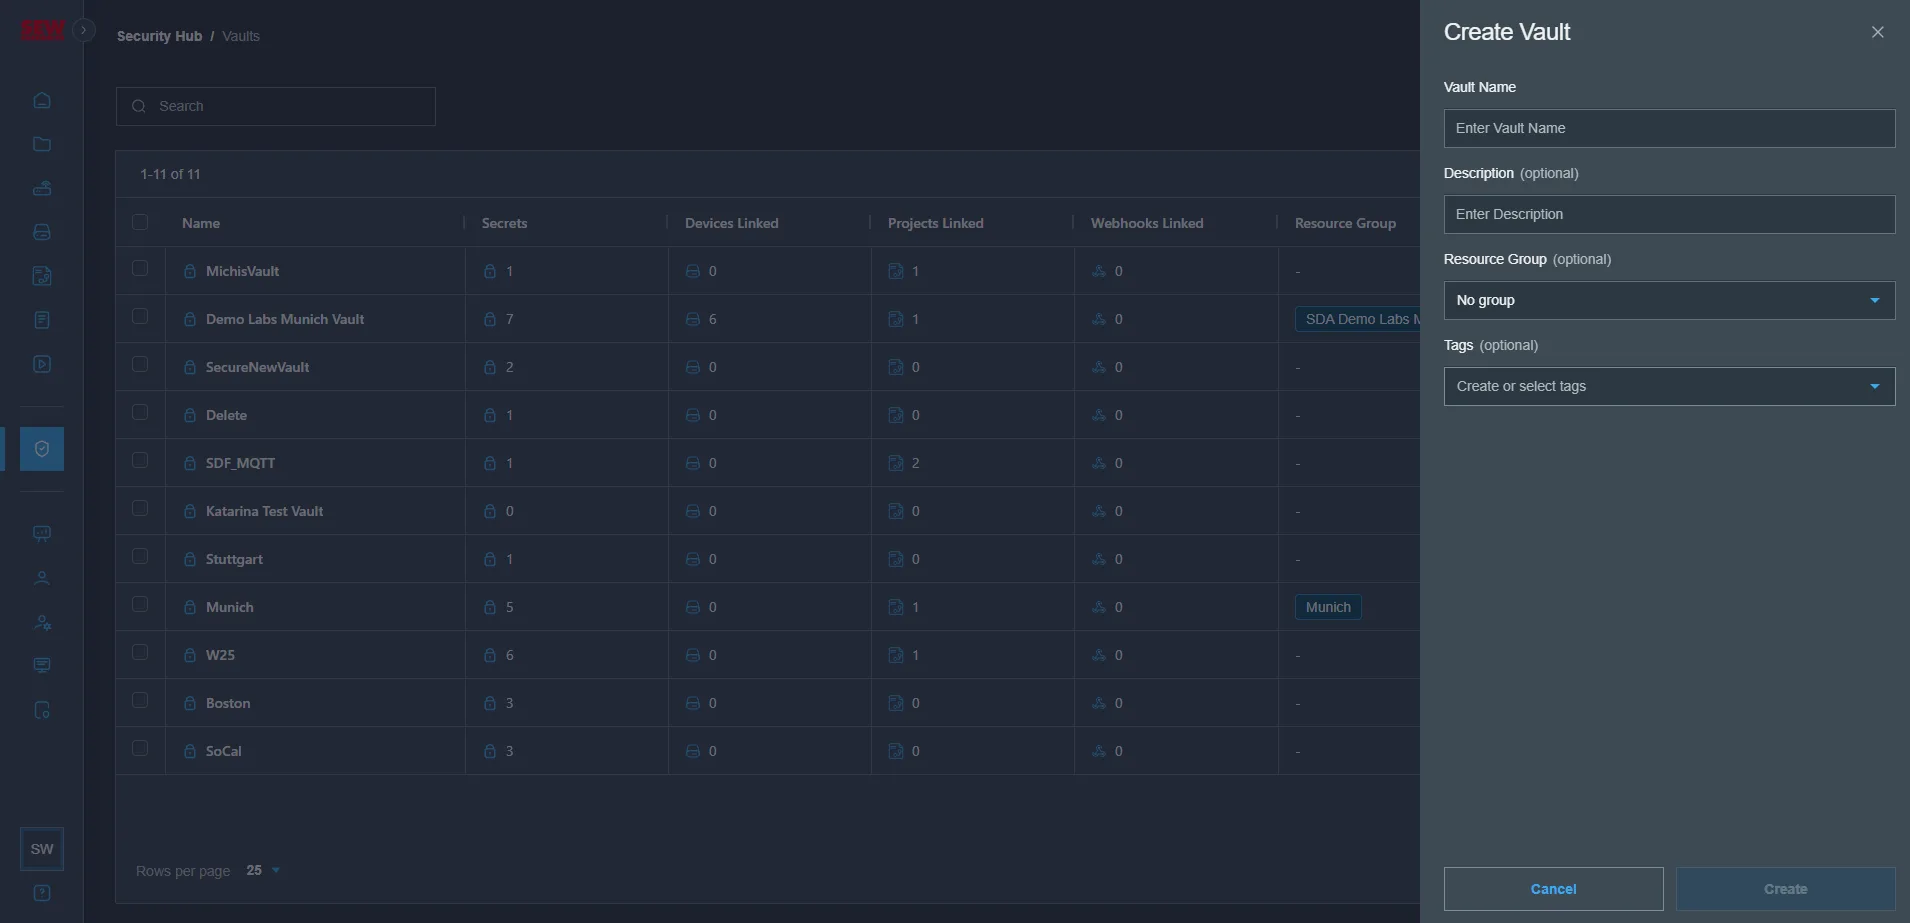
"Vault Name", "Description", "Resourc Group", "Tags"를 입력하고 "Create"를 클릭합니다
-
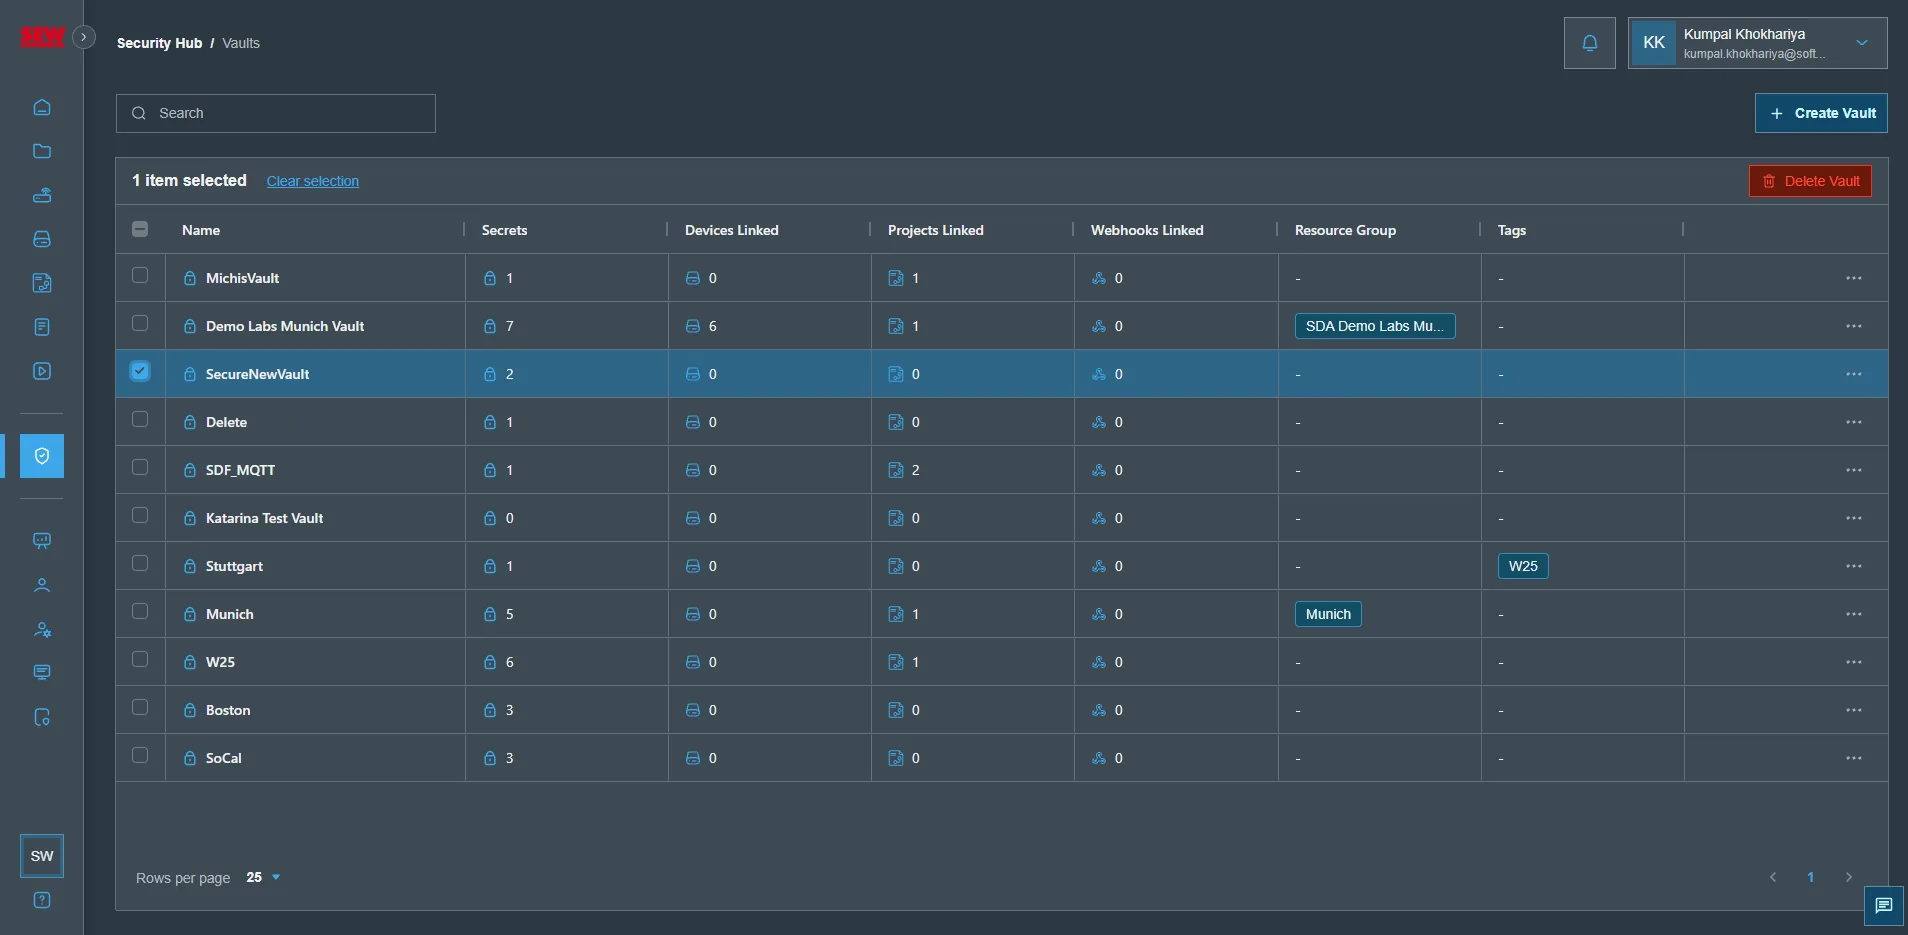
새 볼트가 생성되어 볼트 테이블에 표시됩니다
볼트에 시크릿 생성
볼트를 성공적으로 생성한 후에는 해당 볼트에 여러 시크릿을 추가하여 프로젝트나 디바이스와 같은 필요한 객체에 연결할 수 있습니다
-
시크릿을 할당하려는 볼트를 클릭하여 해당 볼트로 진입합니다
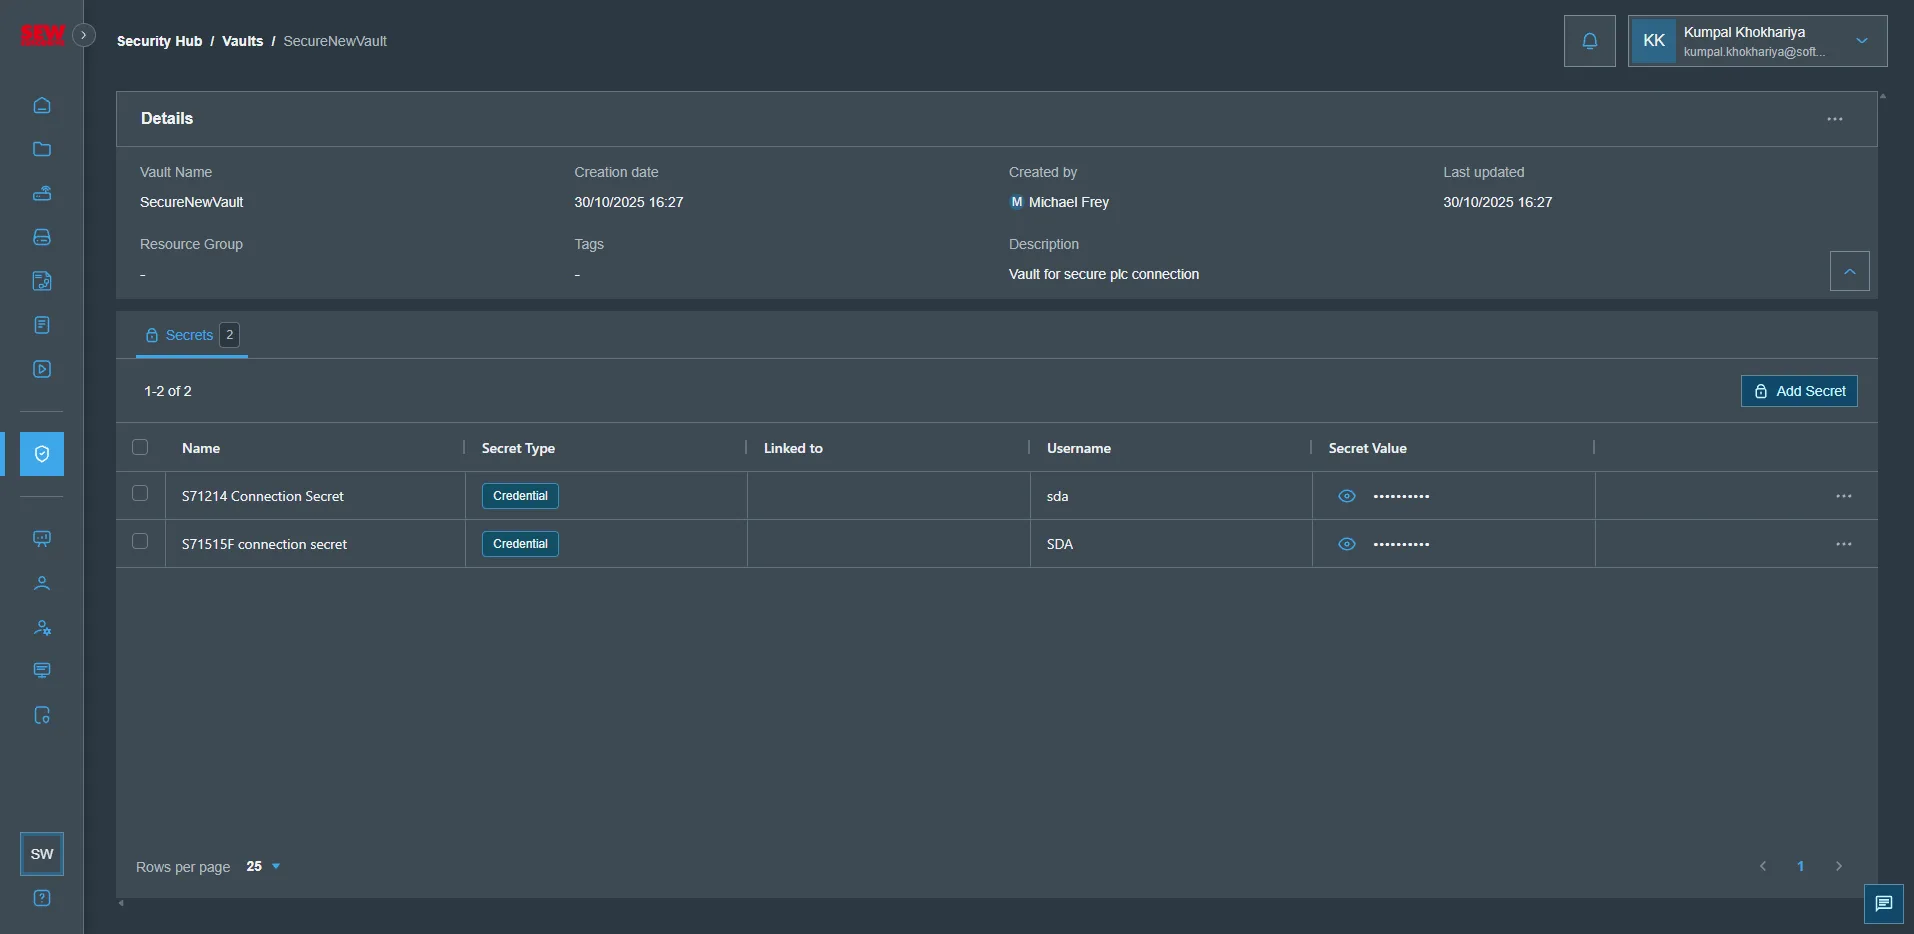
-
"Add Secret"을 클릭하고 "Secret Name", "Secret Type" 및 사용자 유형에 따라 필요한 정보(예: 사용자 이름과 비밀번호)를 입력합니다\
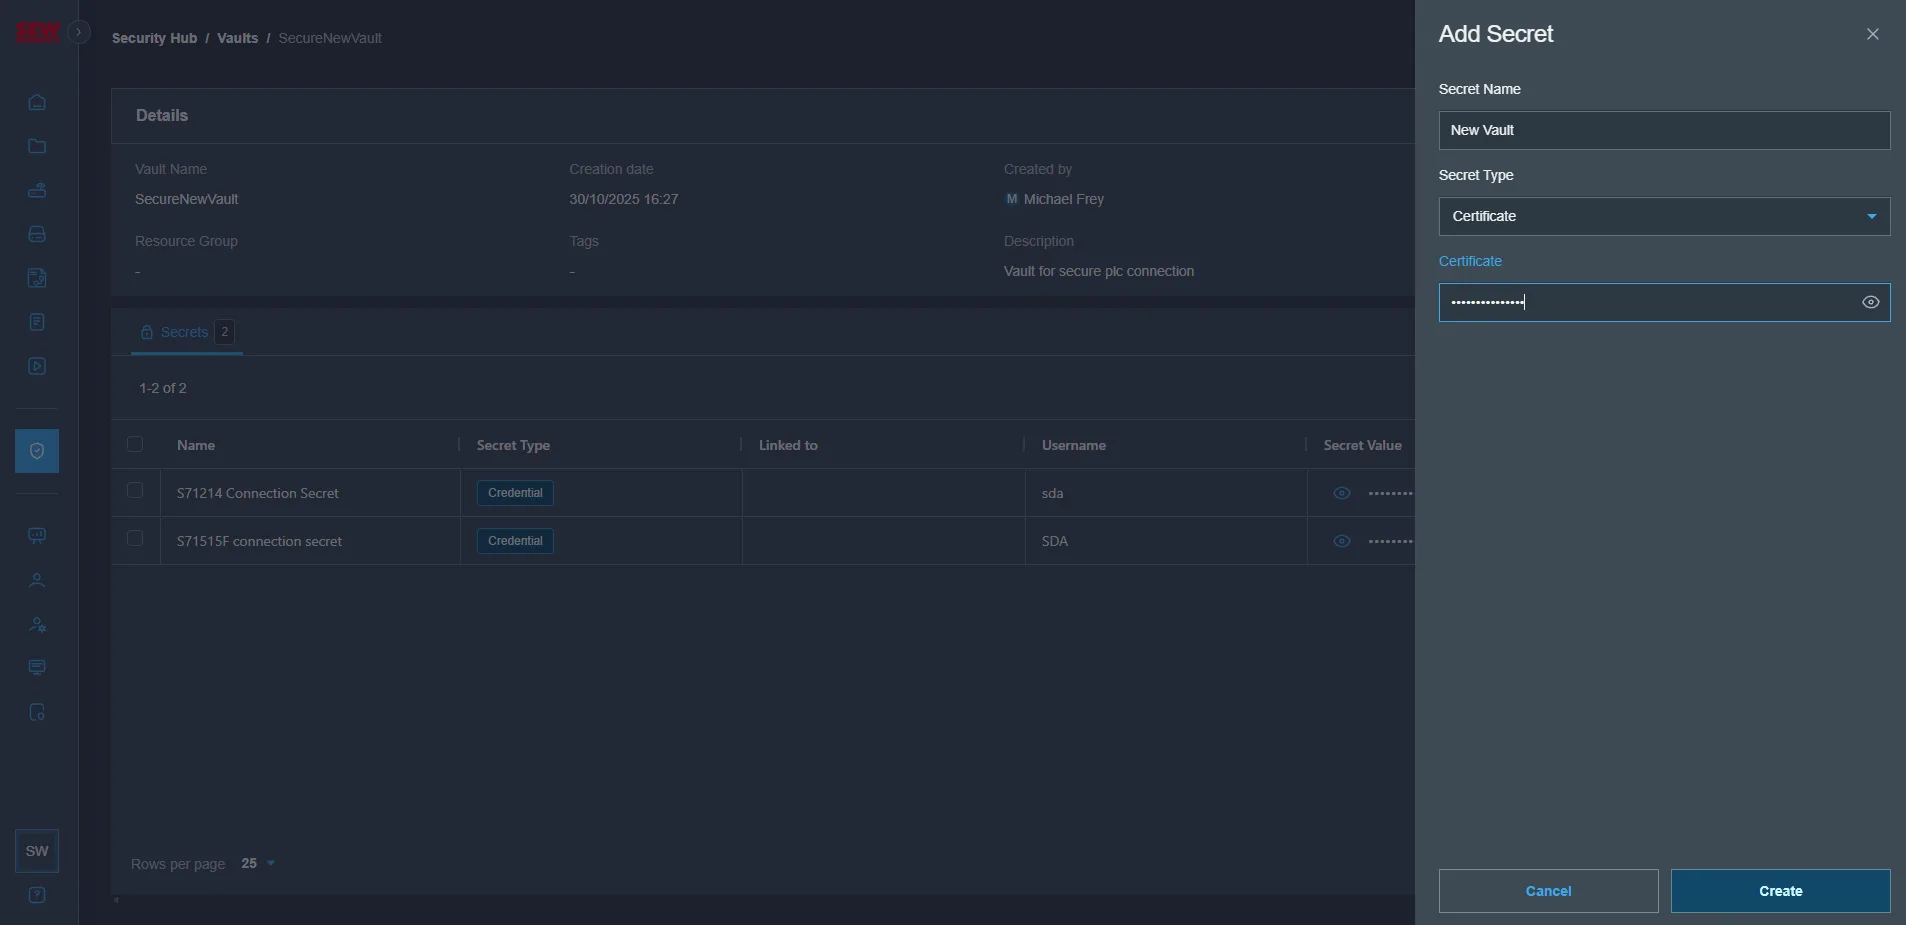
-
새로 생성된 시크릿이 시크릿 테이블에 표시됩니다
-
시크릿을 성공적으로 생성한 후에는 여기에서 Simatic Manager 프로젝트의 자격 증명으로 할당된 것과 같이 필요한 객체에 추가할 수 있습니다