Vaults & Secrets
Vaults & Secrets áttekintés
A Vaults & Secrets központosított, biztonságos helyet biztosít az ipari rendszerek üzemeltetéséhez és automatizálásához szükséges bizalmas információk kezelésére. A SEW rendszerén belül a széfek titkosított értékeket tárolnak – például PLC-jelszavakat, szolgáltatási hitelesítő adatokat és API-tokeneket –, amelyekre az eszközök, projektek és üzemeltetési munkafolyamatok hivatkoznak. Minden titok titkosítva van nyugalmi állapotban és átvitel közben, egy bérlőhöz van rendelve, és a SEW szerepköralapú hozzáférés-vezérlésén keresztül szabályozzák.
Azáltal, hogy a bizalmas hitelesítő adatokat elkülöníti az eszközöktől és projektektől, a Vaults & Secrets biztosítja, hogy a műveletek biztonságosak, auditálhatók és az ipari biztonsági szabványoknak megfelelőek maradjanak. A Secrets aloldal betekintést nyújt a titkok használatába és életciklus-kezelésébe, míg a tágabb Security Hub ezeket az információkat az auditnaplókkal együtt jeleníti meg a teljes nyomon követhetőség érdekében.
A széfek (Vaults) a bizalmas információk rendszerezésének elsődleges tárolóiként szolgálnak. Egy széfet létre kell hozni, mielőtt titkokat adhatna hozzá, és minden széf egy vagy több titkot tartalmazhat. Mivel a széfek lehetővé teszik a hitelesítő adatok logikai szétválasztását, jellemzően gyártási területekhez, sorokhoz vagy erőforráscsoportokhoz igazodnak. Ez a szerkezet elkülönítve tartja a hitelesítő adatokat, és biztosítja, hogy a hozzáférés finomhangolt módon adható meg.
A titkok (Secrets) a széfen belül tárolt egyedi bizalmas értékek. Ide tartozhatnak PLC-vezérlési jelszavak, FTP- vagy SMB-hitelesítő adatok, tanúsítványok vagy egyéb értékek, amelyeket biztonsági mentések, telepítések, pillanatképek és távoli műveletek során használnak. A titkok a Pipelines funkcióval együtt is használhatók az eszközökön lévő jelszavak rotálására, biztosítva a hitelesítő adatok higiéniáját és a következetes biztonságot a teljes környezetben. A létrehozott titkok eszközökön, projekteken és pipeline-okon keresztül alkalmazhatók, így központilag kezelhetők, újrafelhasználhatók és nyomon követhetők.
Széf létrehozása
A széfek létrehozásához nyissa meg a https://sew.eu1.sdaconsole.io/ oldalt, és jelentkezzen be.
-
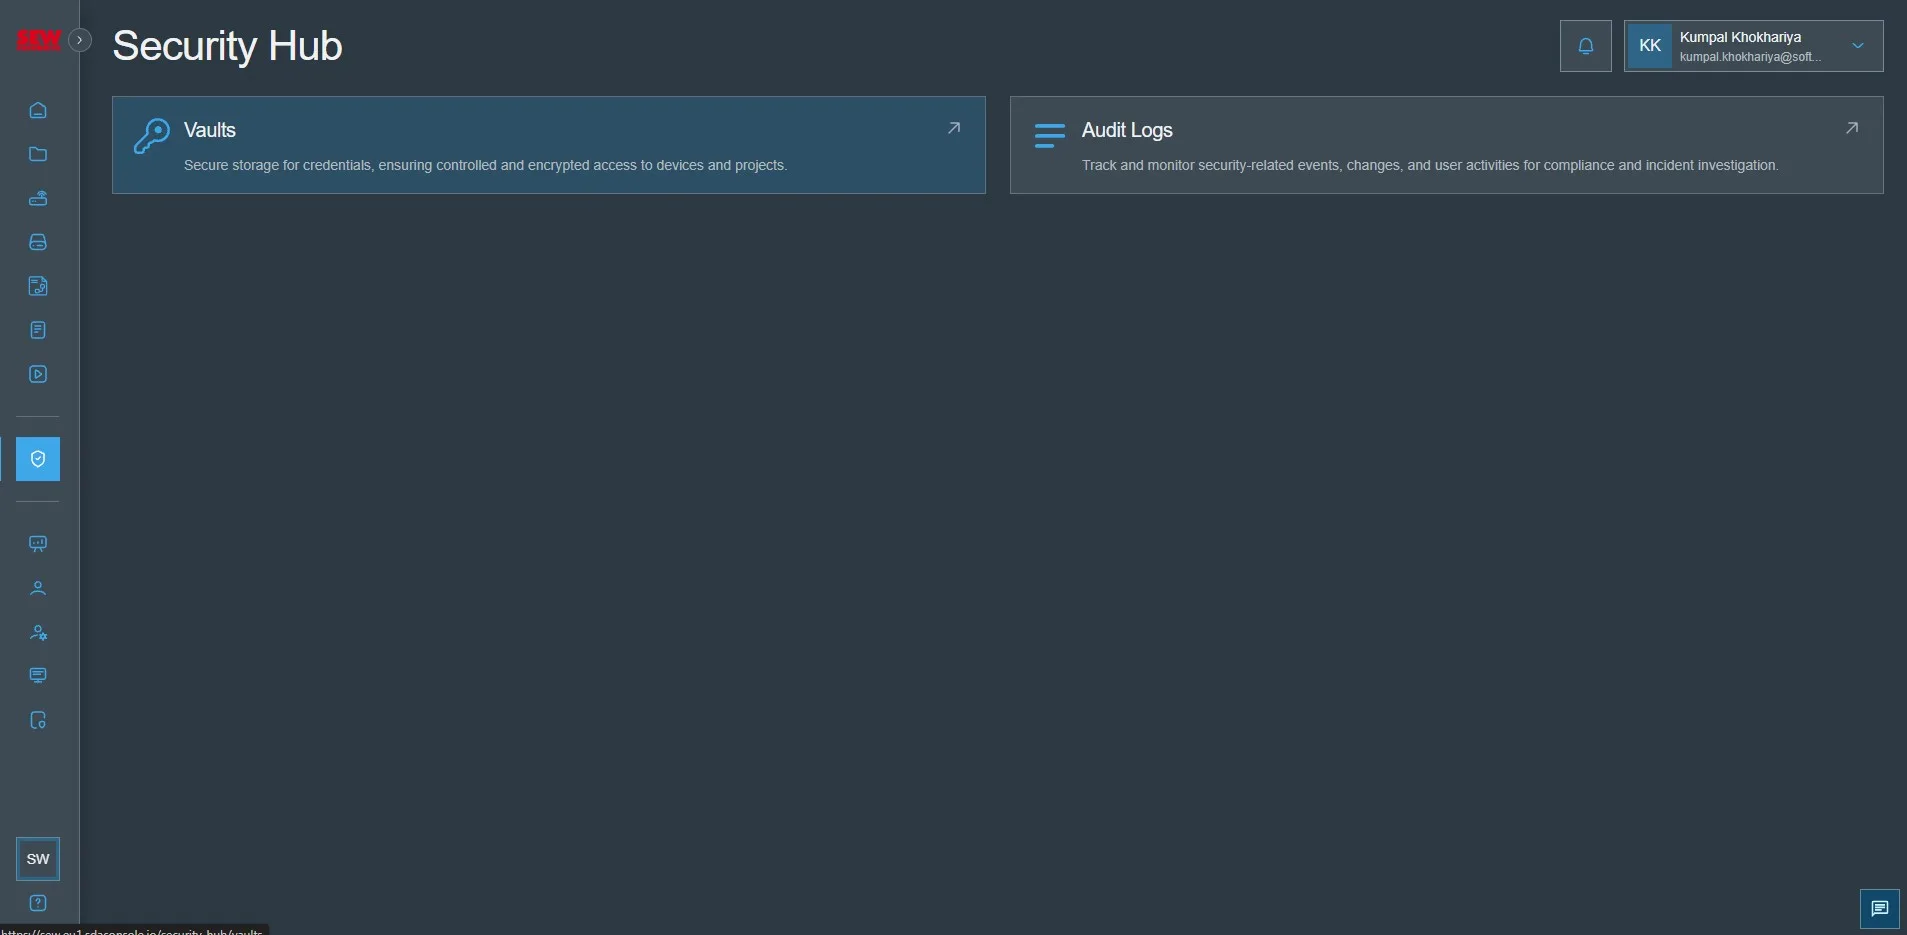
Lépjen a "Security Hub" menüpontra, és kattintson a "Vaults" elemre
-
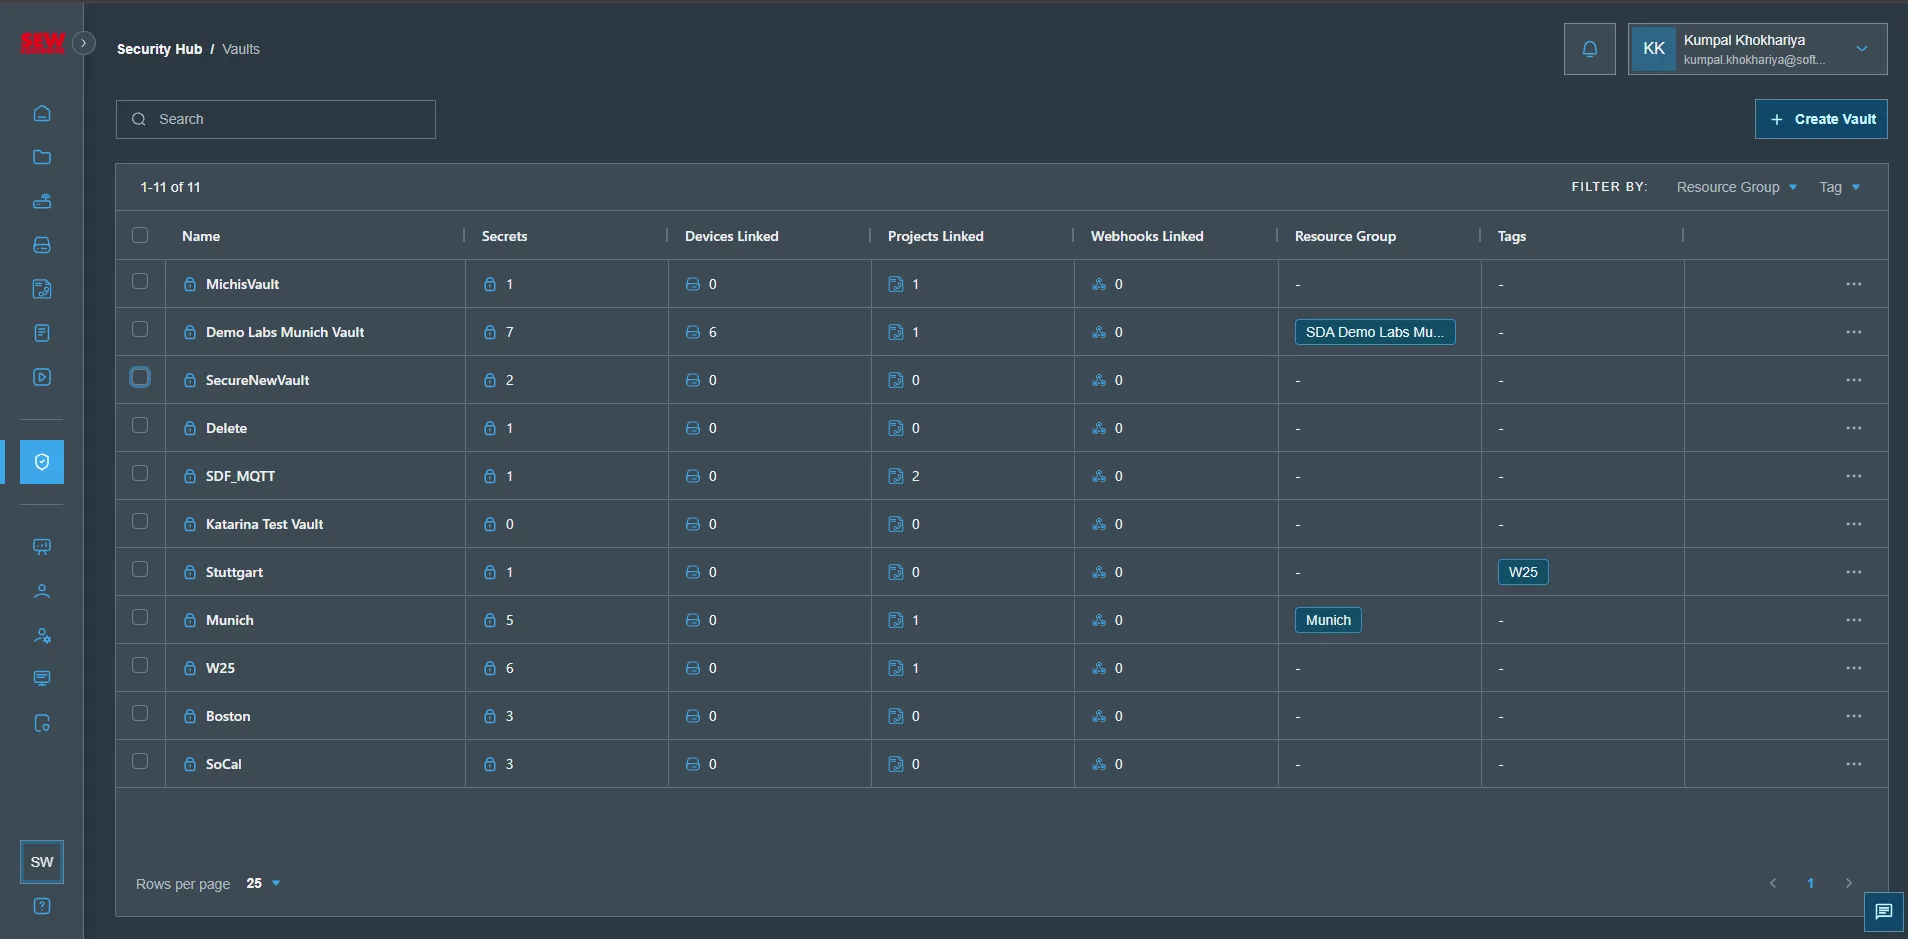
Kattintson az "Add Vault" gombra
-
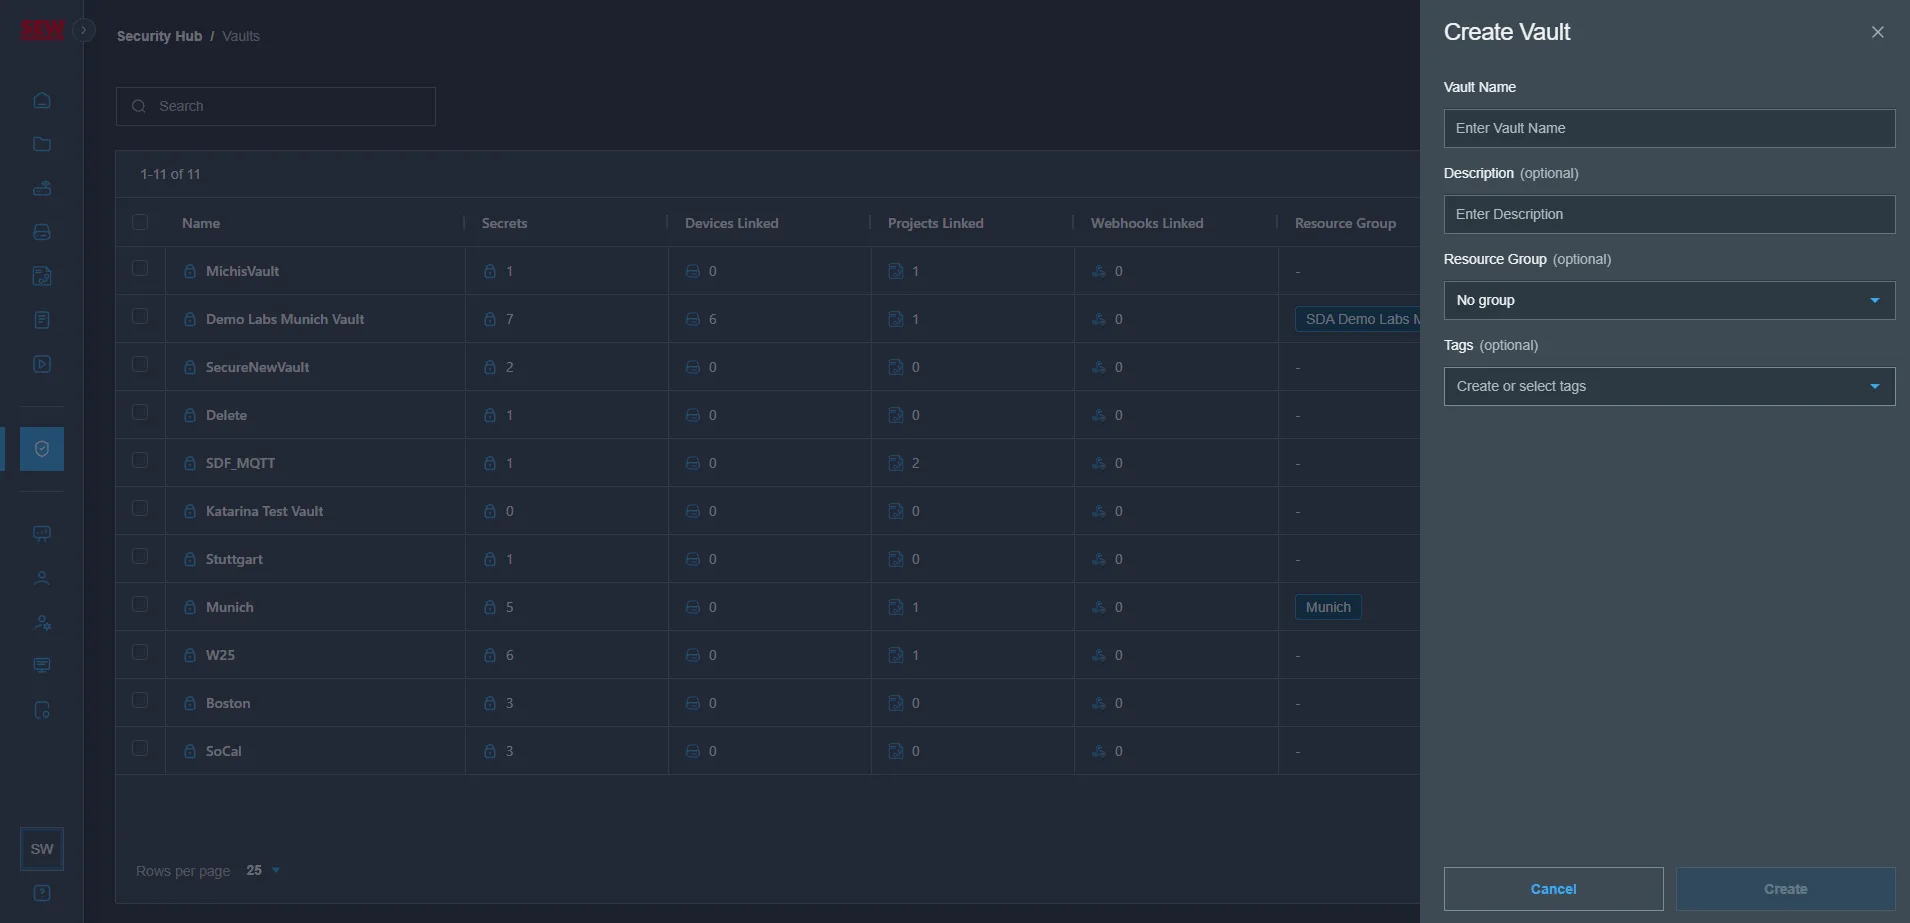
Adja meg a "Vault Name", "Description", "Resourc Group" és "Tags" mezőket, majd kattintson a "Create" gombra
-
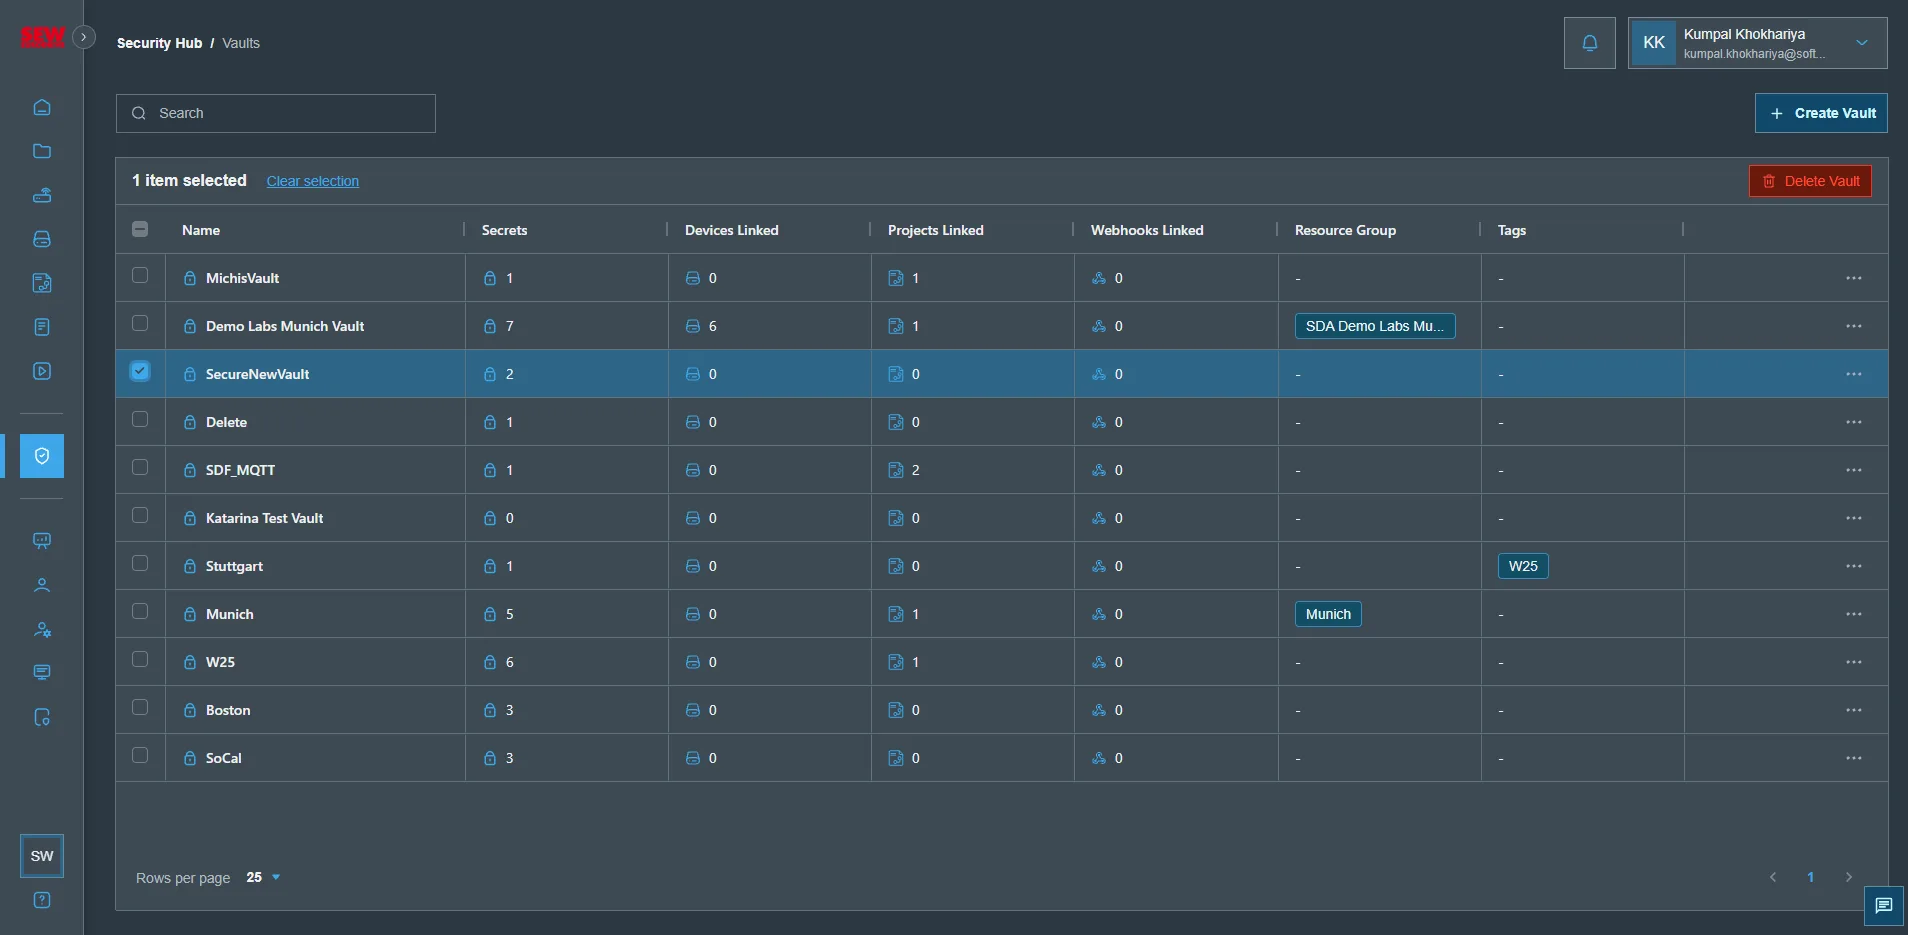
Az új széf ezzel létrejött, és megjelenik a széfek táblázatában
Titkok létrehozása egy széfben
A széf sikeres létrehozása után több titkot is hozzáadhat az adott széfhez, hogy azokat összekapcsolhassa a szükséges objektumokkal, például projektekkel vagy eszközökkel
-
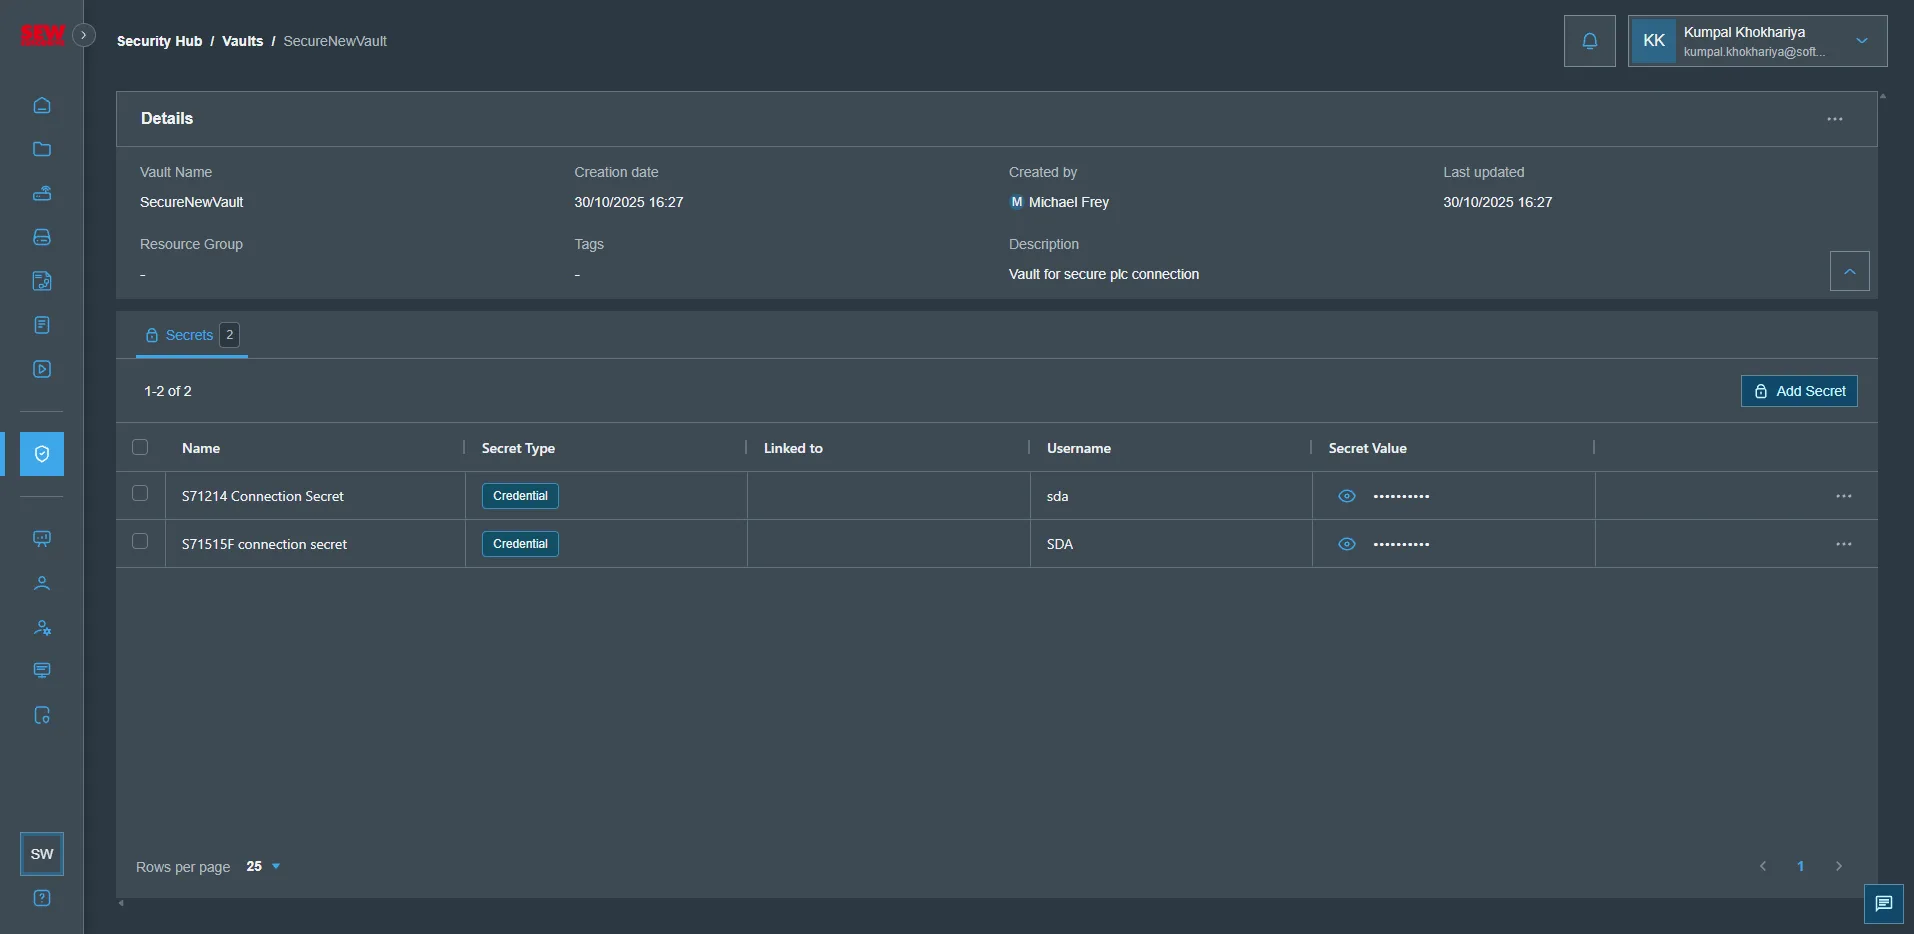
Lépjen be a széfbe arra a széfre kattintva, amelyhez a titkot hozzá szeretné rendelni
-
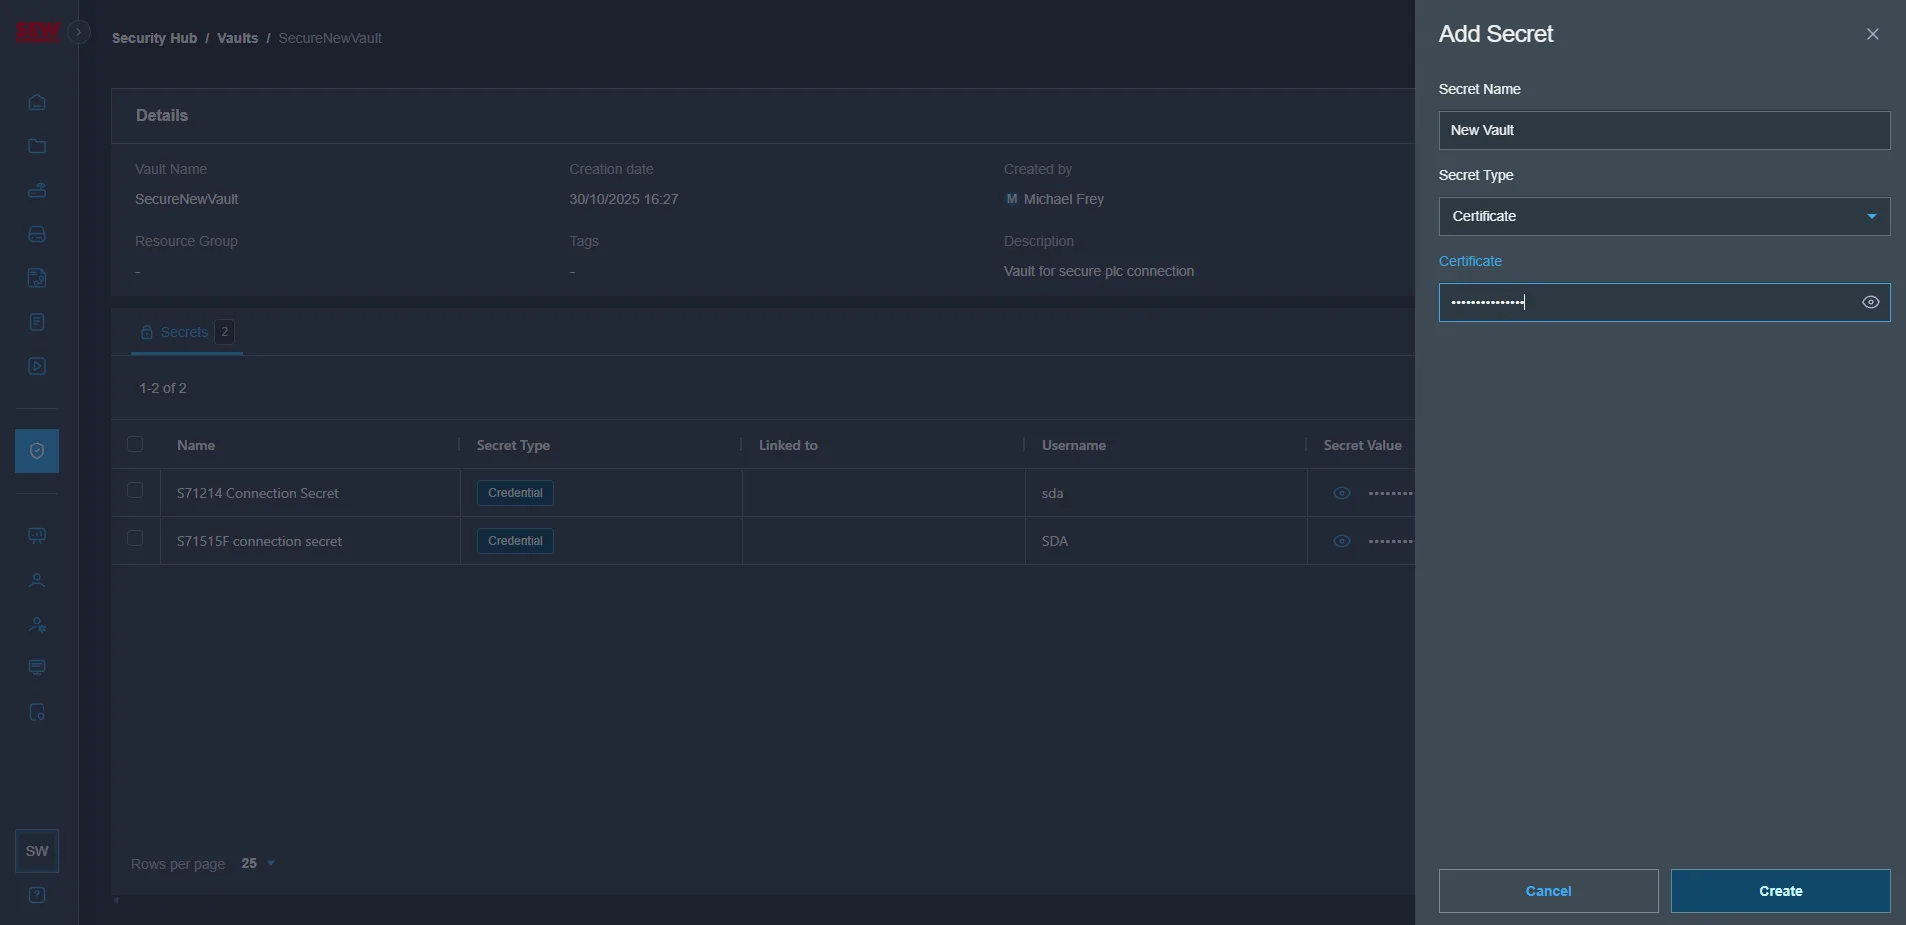
Kattintson az "Add Secret" gombra, és adja meg a szükséges információkat, például a "Secret Name" és "Secret Type" értékeket, valamint a felhasználó típusától függő adatokat, például a felhasználónevet és a jelszót\
-
Az újonnan létrehozott titok megjelenik a titkok táblázatában
-
A titok sikeres létrehozása után hozzáadhatja a kívánt objektumhoz, ahogyan az itt látható, ahol egy Simatic Manager projekt hitelesítő adataként lett hozzárendelve