Vaults & Secrets
Übersicht über Vaults & Secrets
Vaults & Secrets bieten einen zentralen, sicheren Ort für die Verwaltung sensibler Informationen, die für den Betrieb und die Automatisierung industrieller Systeme erforderlich sind. Innerhalb von SEW speichern Vaults verschlüsselte Werte – etwa PLC-Passwörter, Dienstanmeldedaten und API-Tokens –, die von Geräten, Projekten und Betriebsabläufen referenziert werden. Alle Secrets werden im Ruhezustand und bei der Übertragung verschlüsselt, sind einem Tenant zugeordnet und werden über die rollenbasierten Zugriffskontrollen von SEW gesteuert.
Durch die Trennung sensibler Anmeldedaten von Geräten und Projekten stellen Vaults & Secrets sicher, dass Vorgänge sicher, nachvollziehbar und konform mit industriellen Sicherheitsstandards bleiben. Die Unterseite Secrets bietet Einblick in die Nutzung von Secrets und deren Lifecycle-Management, während der übergeordnete Security Hub diese Informationen mit Audit-Logs zusammenführt, um vollständige Nachvollziehbarkeit zu gewährleisten.
Vaults dienen als primäre Container zur Organisation sensibler Informationen. Ein Vault muss erstellt werden, bevor Secrets hinzugefügt werden können, und jeder Vault kann ein oder mehrere Secrets enthalten. Da Vaults eine logische Trennung von Anmeldedaten ermöglichen, werden sie typischerweise an Produktionsbereichen, Linien oder Ressourcengruppen ausgerichtet. Diese Struktur hält Anmeldedaten isoliert und stellt sicher, dass Zugriff mit feingranularer Kontrolle gewährt werden kann.
Secrets sind die einzelnen sensiblen Werte, die innerhalb eines Vaults gespeichert werden. Dazu können PLC-Steuerungspasswörter, FTP- oder SMB-Anmeldedaten, Zertifikate oder andere Werte gehören, die bei Backups, Deployments, Snapshots und Remote-Vorgängen verwendet werden. Secrets können außerdem in Verbindung mit Pipelines genutzt werden, um Passwörter auf Geräten zu rotieren und so eine saubere Handhabung von Anmeldedaten sowie konsistente Sicherheit in Ihrer Umgebung zu gewährleisten. Einmal erstellt, können Secrets geräte-, projekt- und pipelineübergreifend angewendet werden, wodurch sie zentral verwaltet, wiederverwendbar und nachvollziehbar sind.
Erstellen eines Vaults
Zum Erstellen von Vaults rufen Sie https://sew.eu1.sdaconsole.io/ auf und melden sich an.
-
Gehen Sie zu "Security Hub" und klicken Sie auf "Vaults"
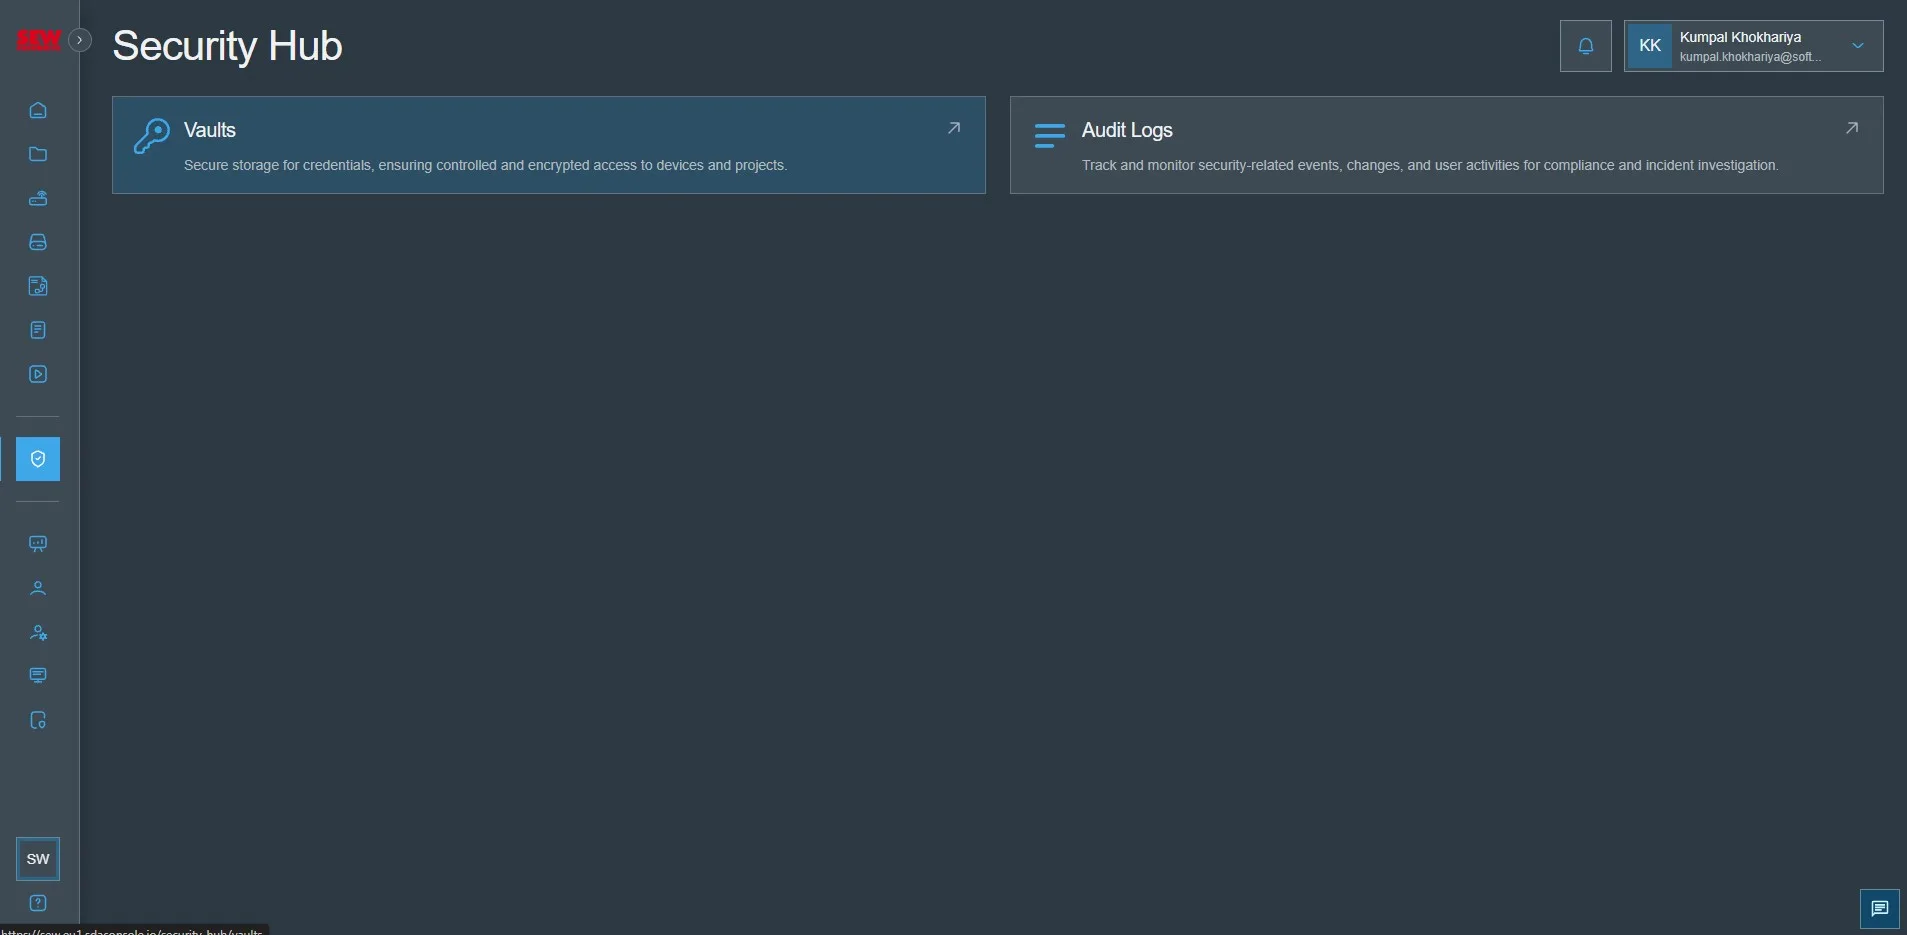
-
Klicken Sie auf "Add Vault"
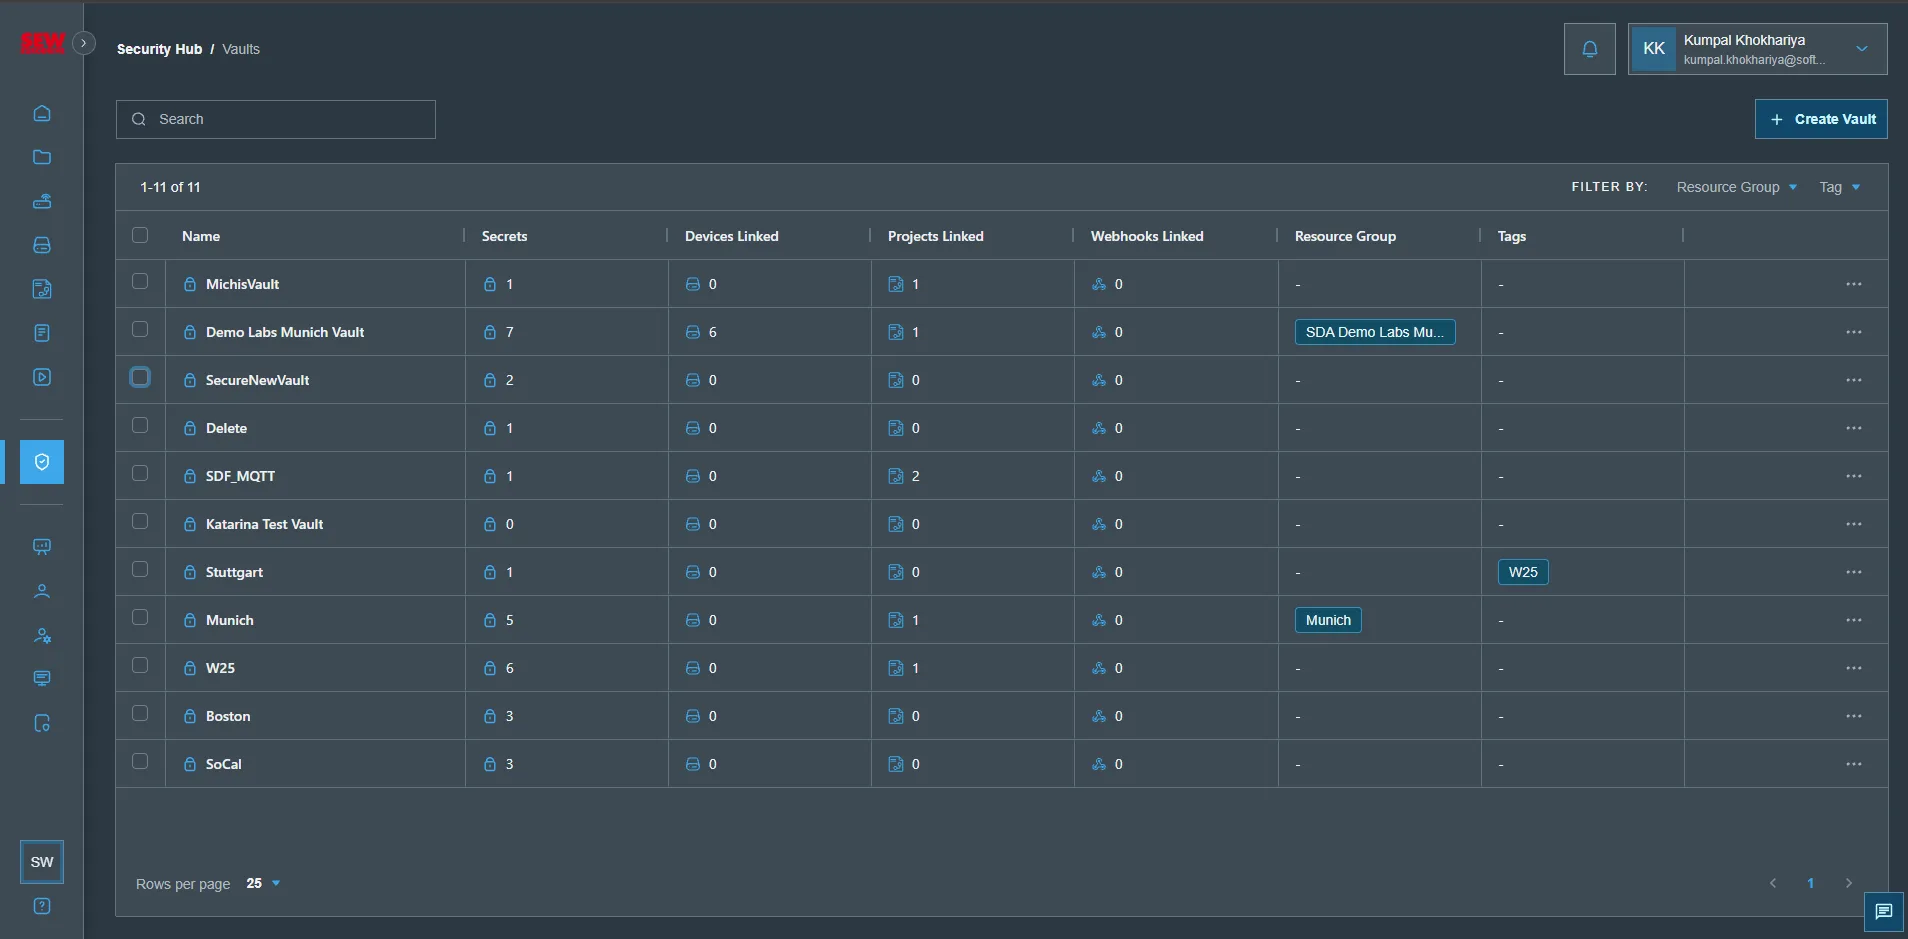
-
Geben Sie "Vault Name", "Description", "Resourc Group" und "Tags" ein und klicken Sie auf "Create"
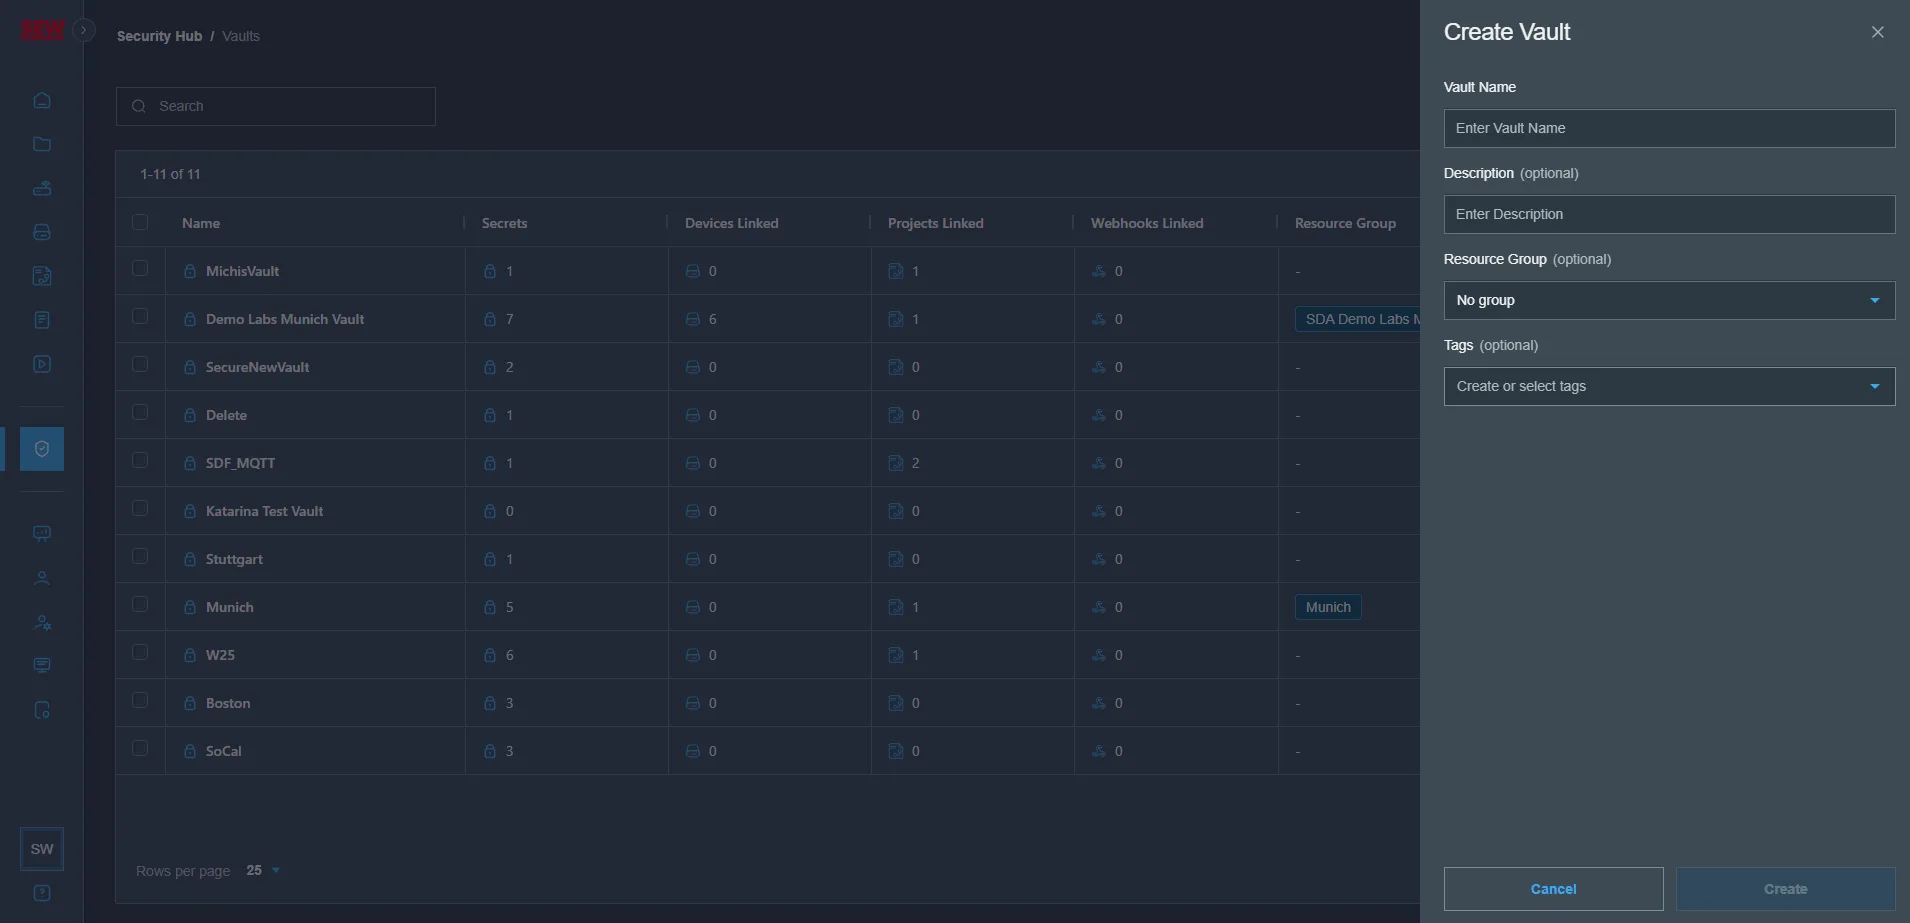
-
Ihr neuer Vault ist nun erstellt und erscheint in der Vault-Tabelle
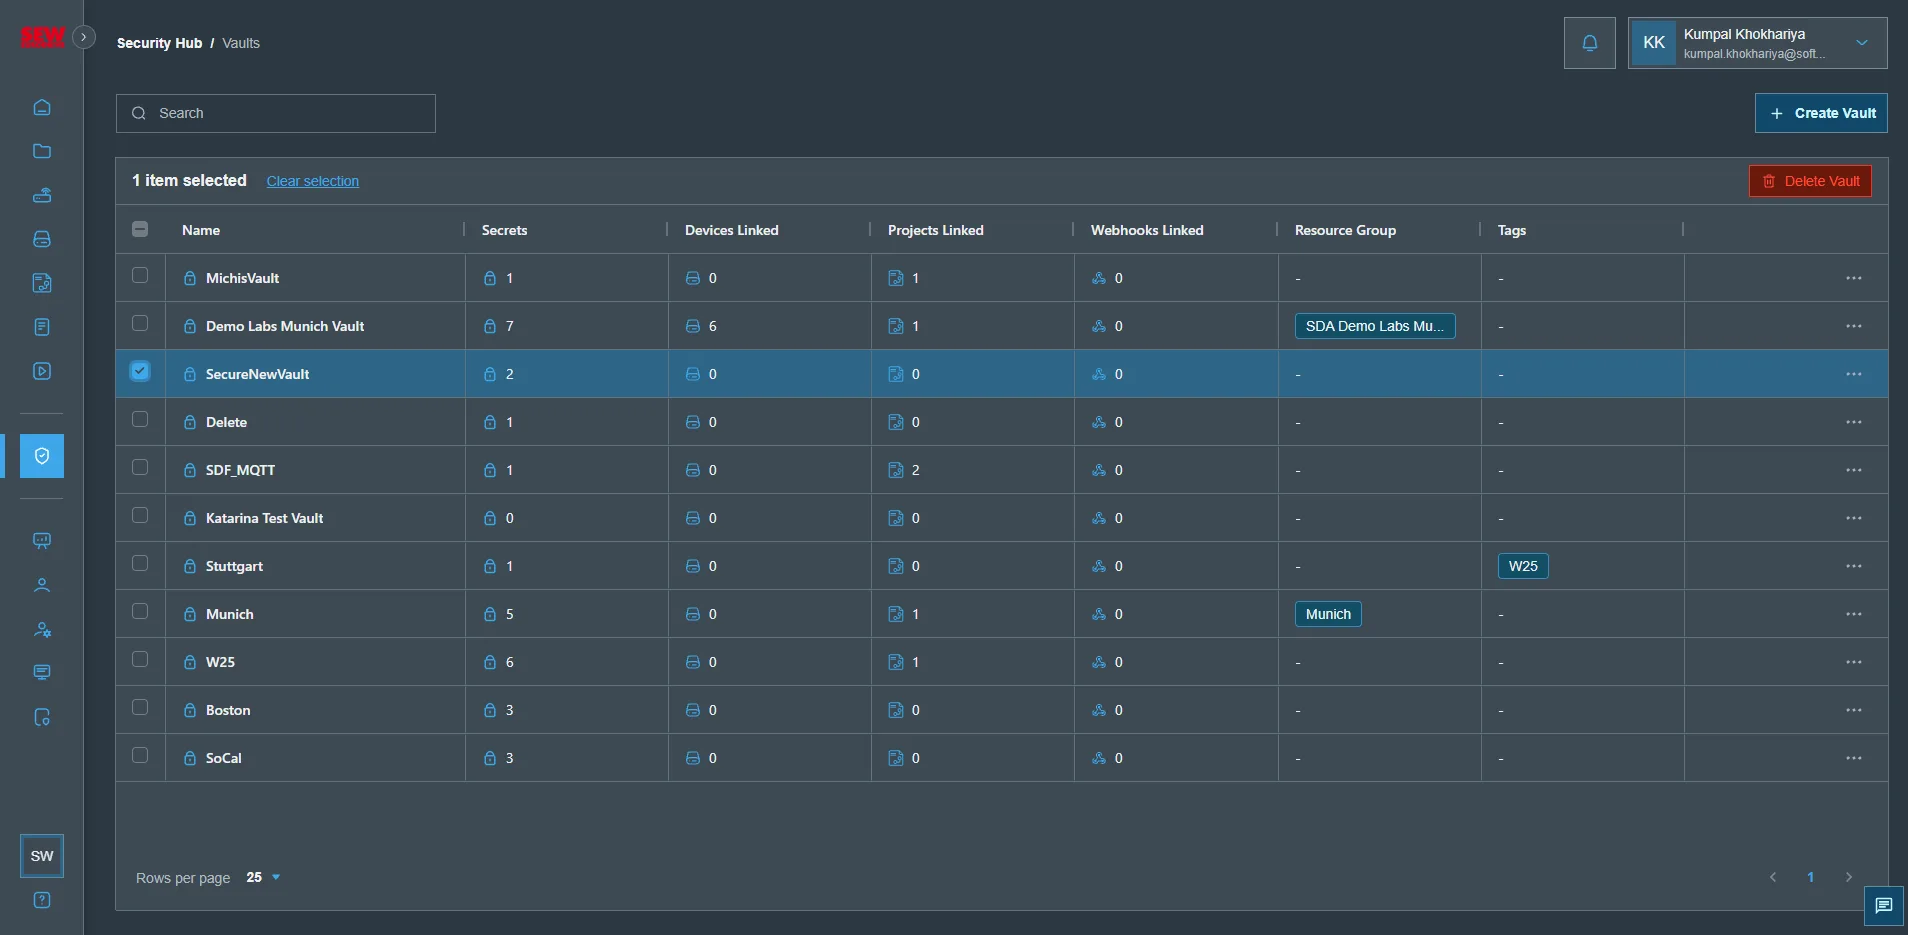
Erstellen von Secrets in einem Vault
Nach dem erfolgreichen Erstellen eines Vaults können Sie diesem mehrere Secrets hinzufügen, um sie mit den benötigten Objekten wie Projekten oder Geräten verknüpfen zu können
-
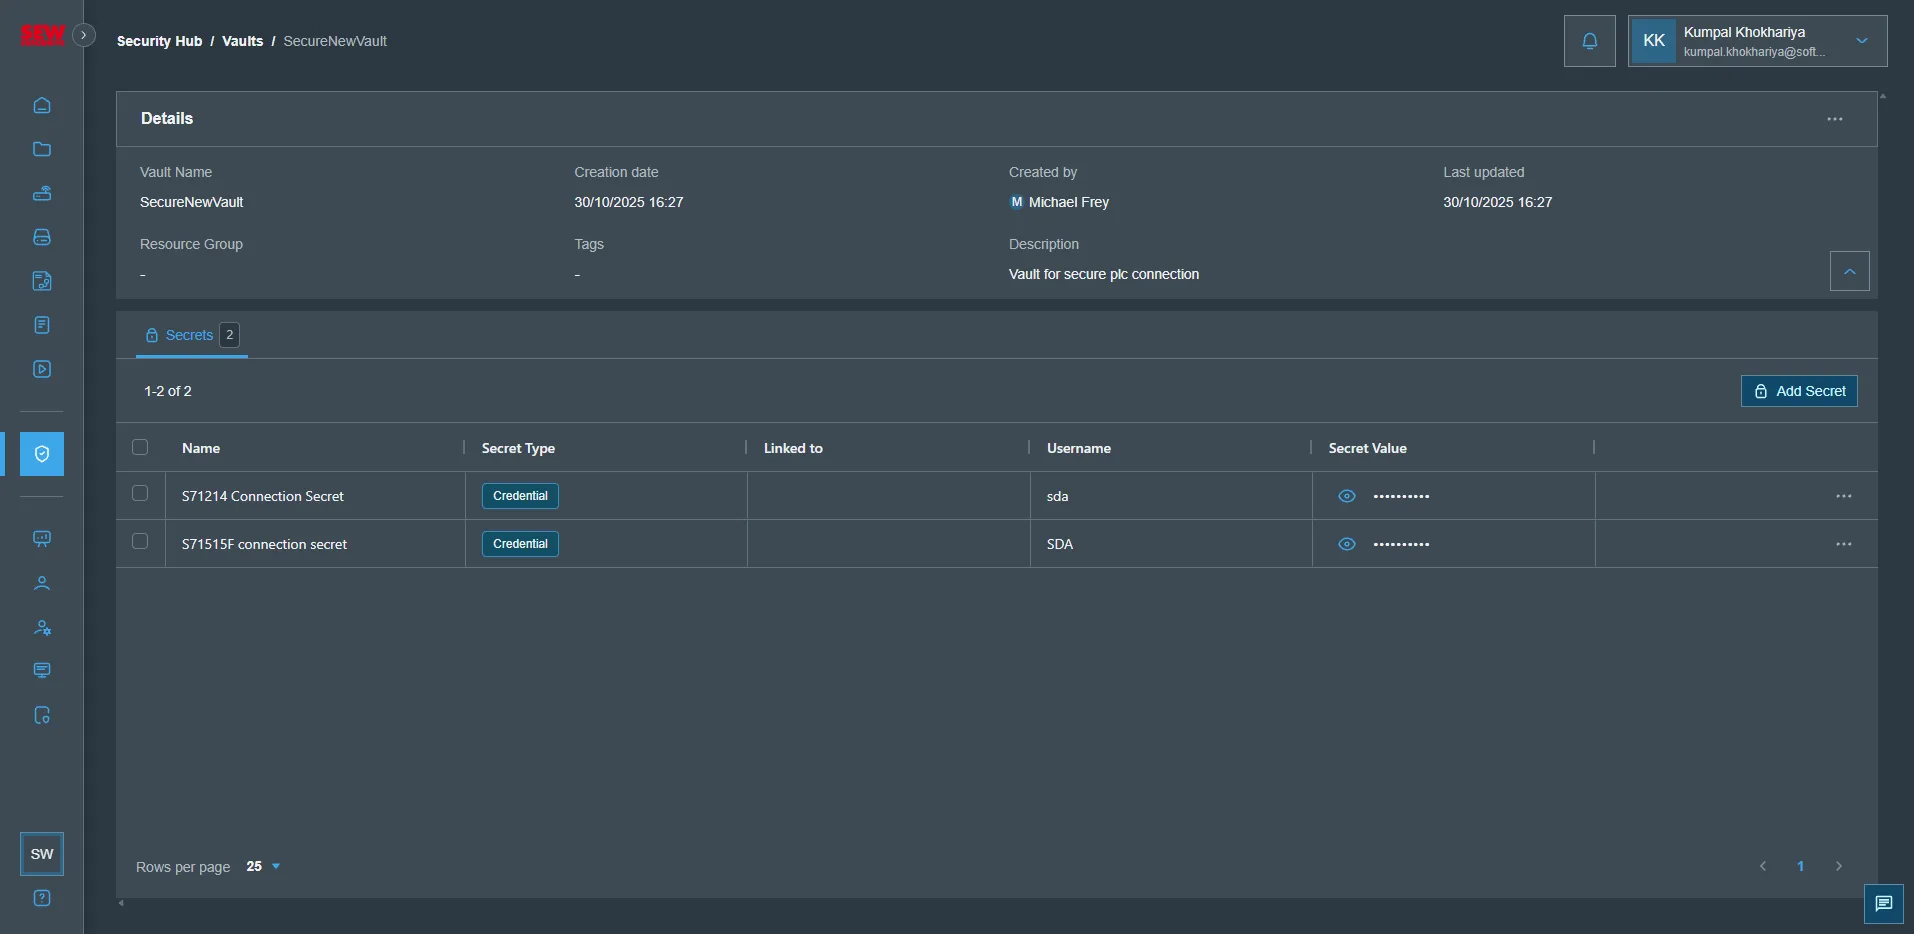
Öffnen Sie den Vault, indem Sie auf den Vault klicken, dem Sie Ihr Secret zuweisen möchten
-
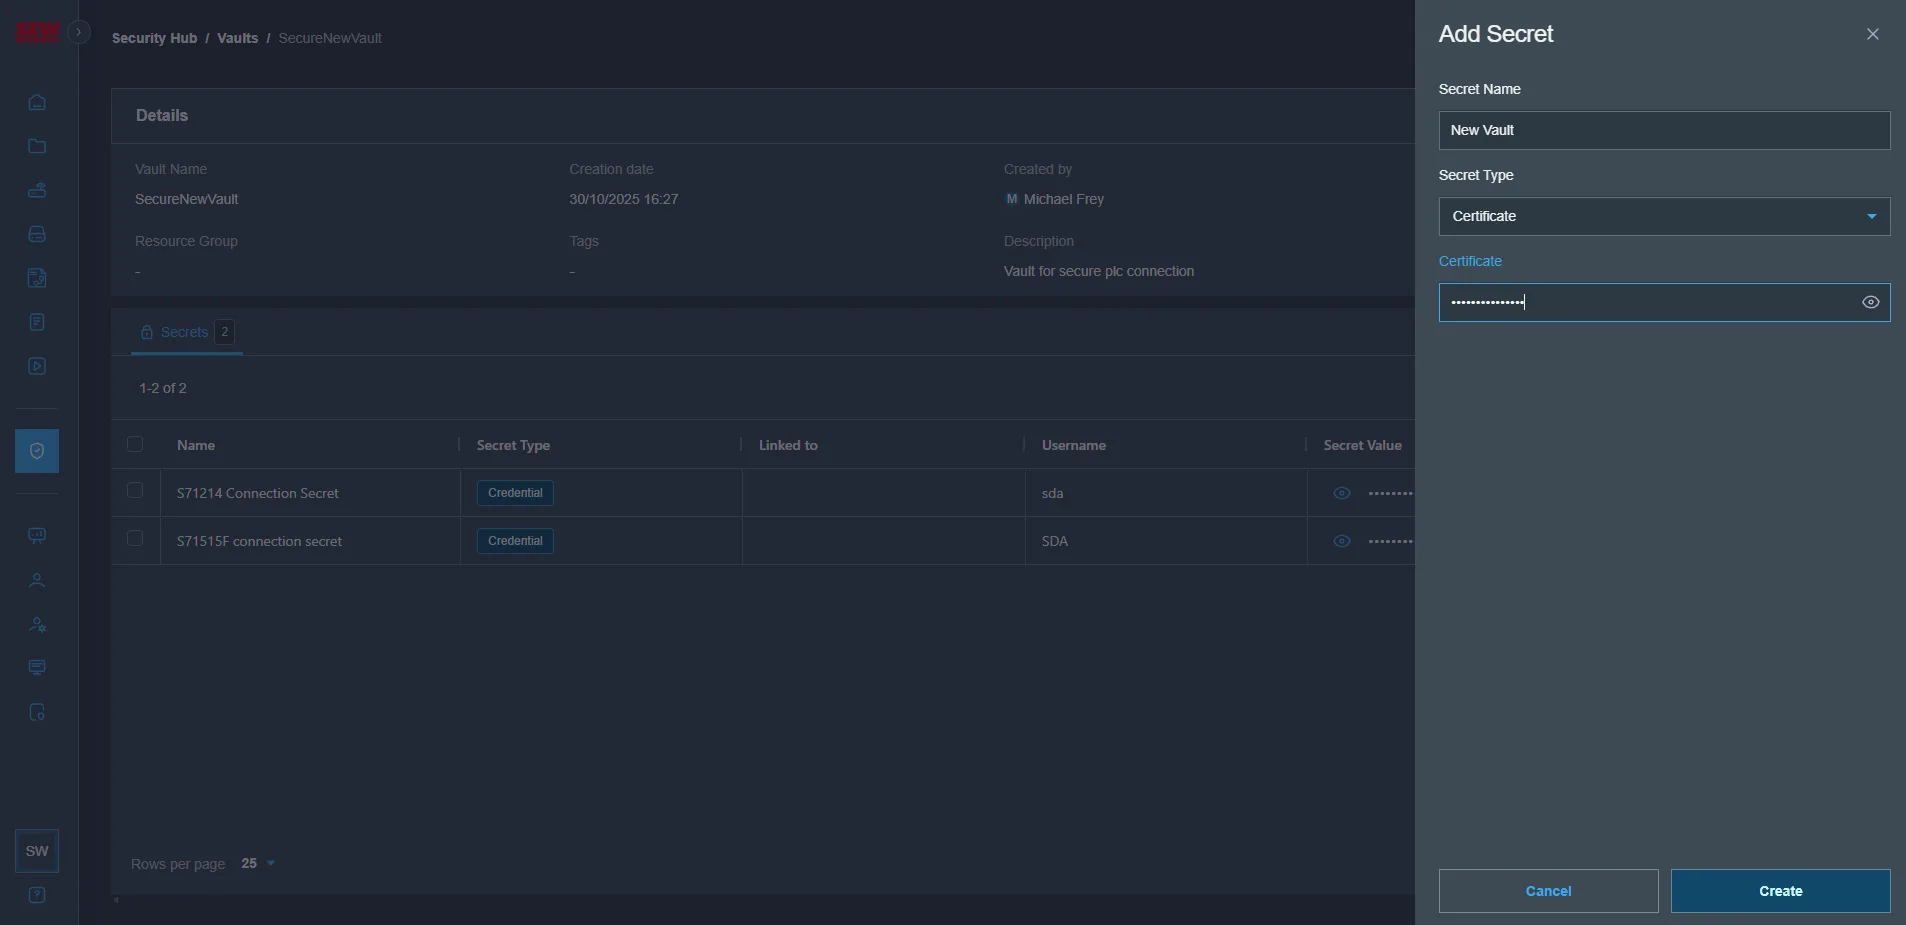
Klicken Sie auf "Add Secret" und ergänzen Sie die erforderlichen Informationen wie "Secret Name", "Secret Type" sowie die je nach Benutzertyp benötigten Angaben wie Benutzername und Passwort\
-
Das neu erstellte Secret wird in der Secret-Tabelle angezeigt
-
Nach dem erfolgreichen Erstellen des Secrets können Sie es dem benötigten Objekt hinzufügen, wie hier gezeigt, wo es als Anmeldedaten für ein Simatic Manager Projekt zugewiesen wurde