Valv och hemligheter
Översikt över valv och hemligheter
Valv och hemligheter utgör en central och säker plats för hantering av den känsliga information som krävs för att driva och automatisera industriella system. Inom SEW lagrar valv krypterade värden – till exempel PLC-lösenord, tjänsteuppgifter och API-tokens – som refereras av enheter, projekt och operativa arbetsflöden. Alla hemligheter krypteras både i vila och under överföring, avgränsas till en tenant och styrs genom SEW:s rollbaserade åtkomstkontroller.
Genom att separera känsliga inloggningsuppgifter från enheter och projekt säkerställer Valv och hemligheter att driften förblir säker, spårbar och förenlig med industriella säkerhetsstandarder. Undersidan Hemligheter ger insyn i användning och livscykelhantering av hemligheter, medan det övergripande Security Hub sammanför denna information med granskningsloggar för fullständig spårbarhet.
Valv fungerar som de primära behållarna för att organisera känslig information. Ett valv måste skapas innan hemligheter kan läggas till och varje valv kan innehålla en eller flera hemligheter. Eftersom valv möjliggör logisk separation av inloggningsuppgifter anpassas de vanligtvis efter produktionsområden, linjer eller resursgrupper. Denna struktur håller inloggningsuppgifterna isolerade och säkerställer att åtkomst kan beviljas med finkornig kontroll.
Hemligheter är de enskilda känsliga värden som lagras i ett valv. Dessa kan omfatta PLC-styrlösenord, FTP- eller SMB-uppgifter, certifikat eller andra värden som används vid säkerhetskopiering, distributioner, ögonblicksbilder och fjärroperationer. Hemligheter kan även användas tillsammans med Pipelines för att rotera lösenord på enheter, vilket säkerställer god hantering av inloggningsuppgifter och konsekvent säkerhet i hela din miljö. När hemligheter har skapats kan de användas för enheter, projekt och pipelines, vilket gör dem centralt hanterade, återanvändbara och spårbara.
Skapa ett valv
För att skapa valv går man till https://sew.eu1.sdaconsole.io/ och loggar in.
-
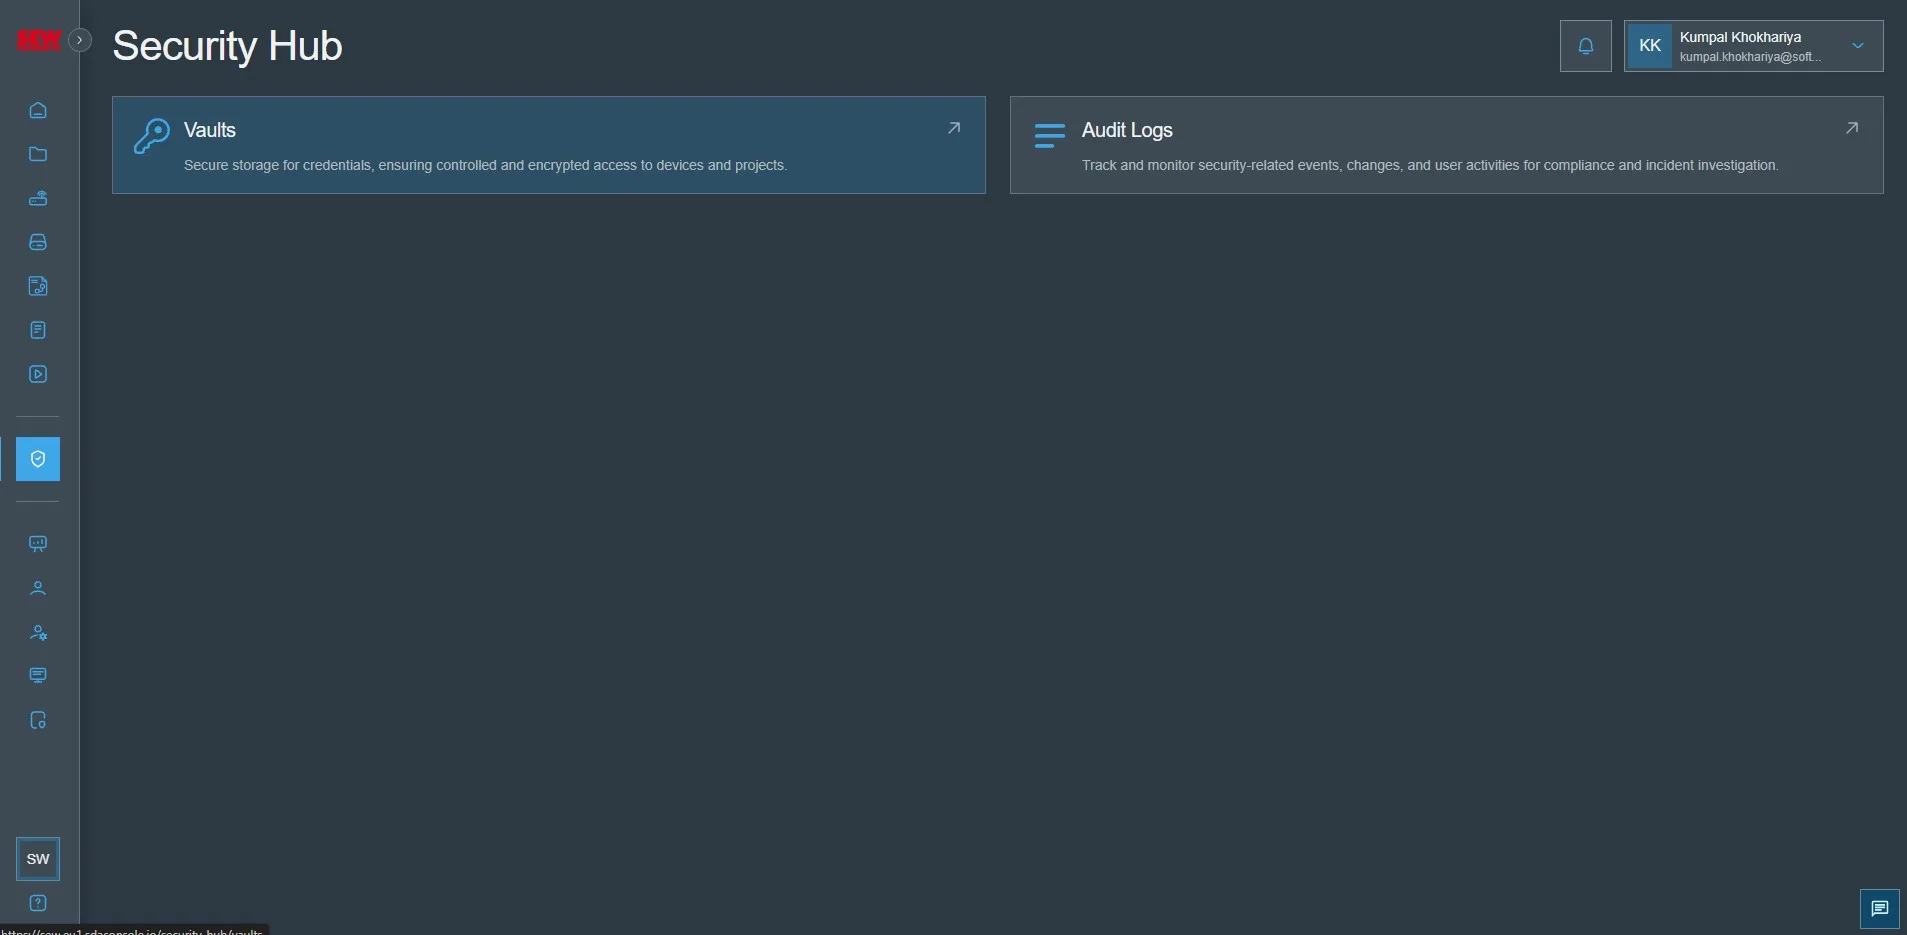
Gå till "Security Hub" och klicka på "Vaults"
-
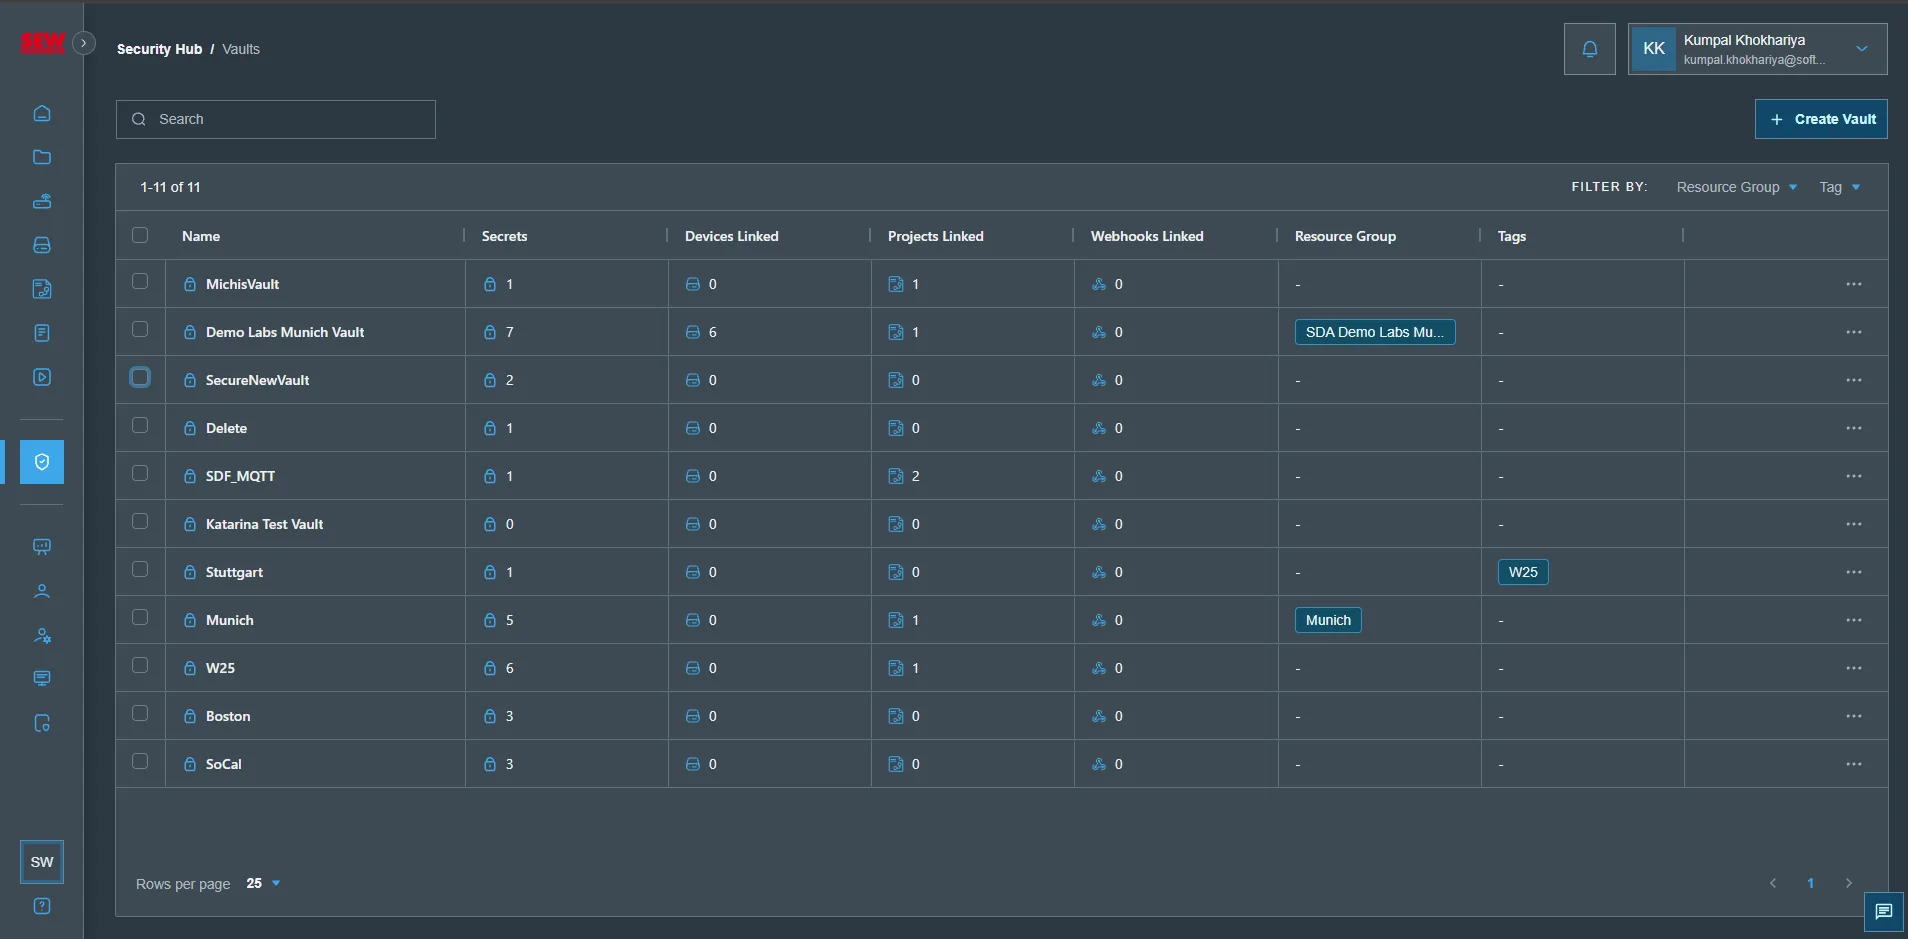
Klicka på "Add Vault"
-
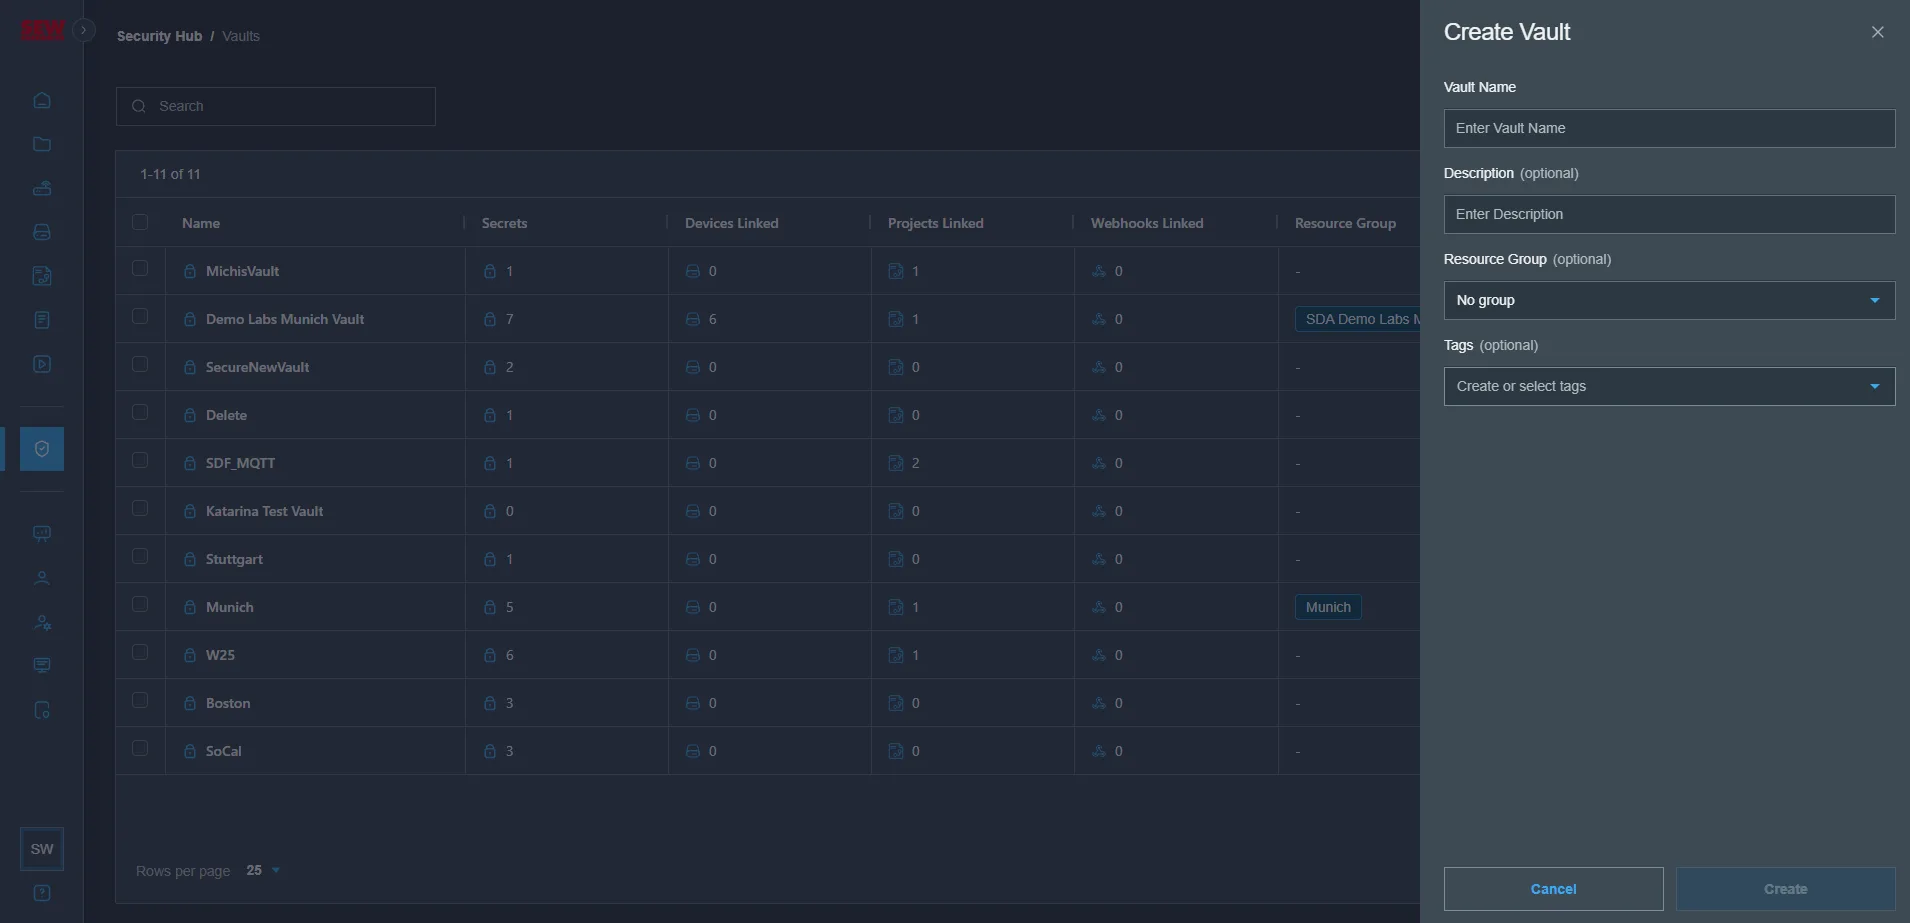
Ange "Vault Name", "Description", "Resourc Group", "Tags" och klicka på "Create"
-
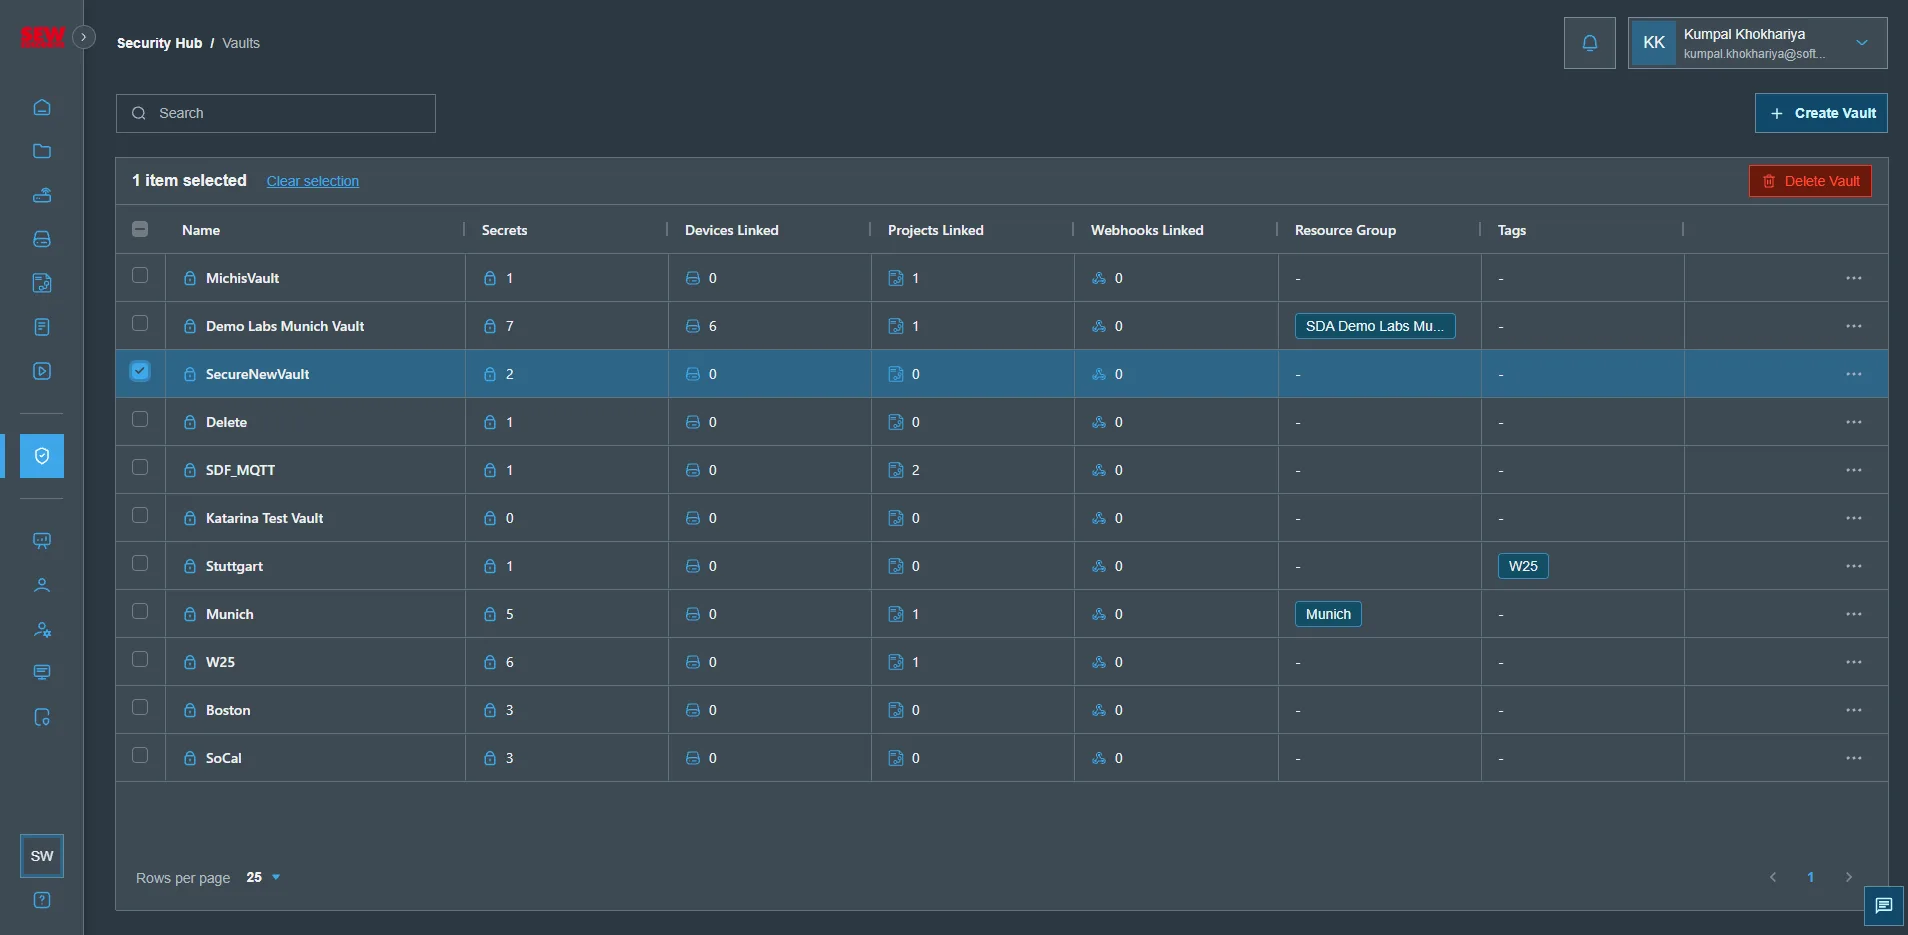
Ditt nya valv är nu skapat och visas i valvtabellen
Skapa hemligheter i ett valv
Efter att ett valv har skapats kan man lägga till flera hemligheter i valvet för att kunna koppla dem till nödvändiga objekt såsom projekt eller enheter
-
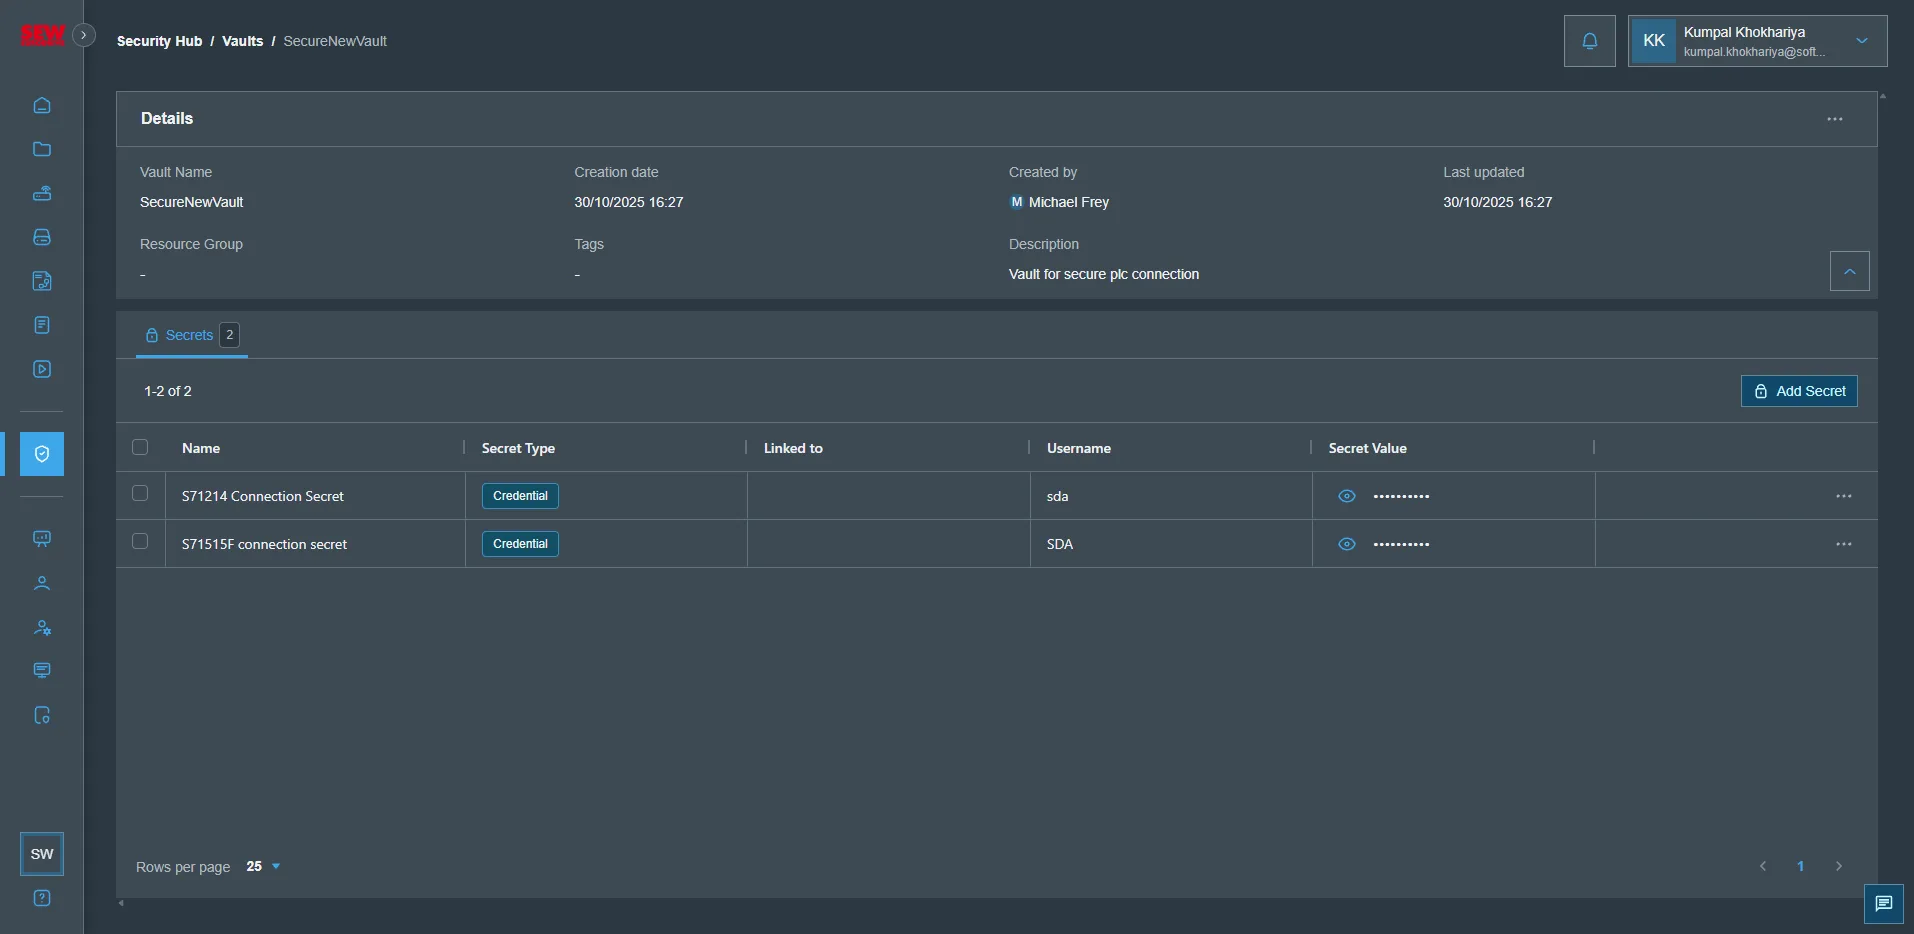
Öppna valvet genom att klicka på det valv där du vill tilldela din hemlighet
-
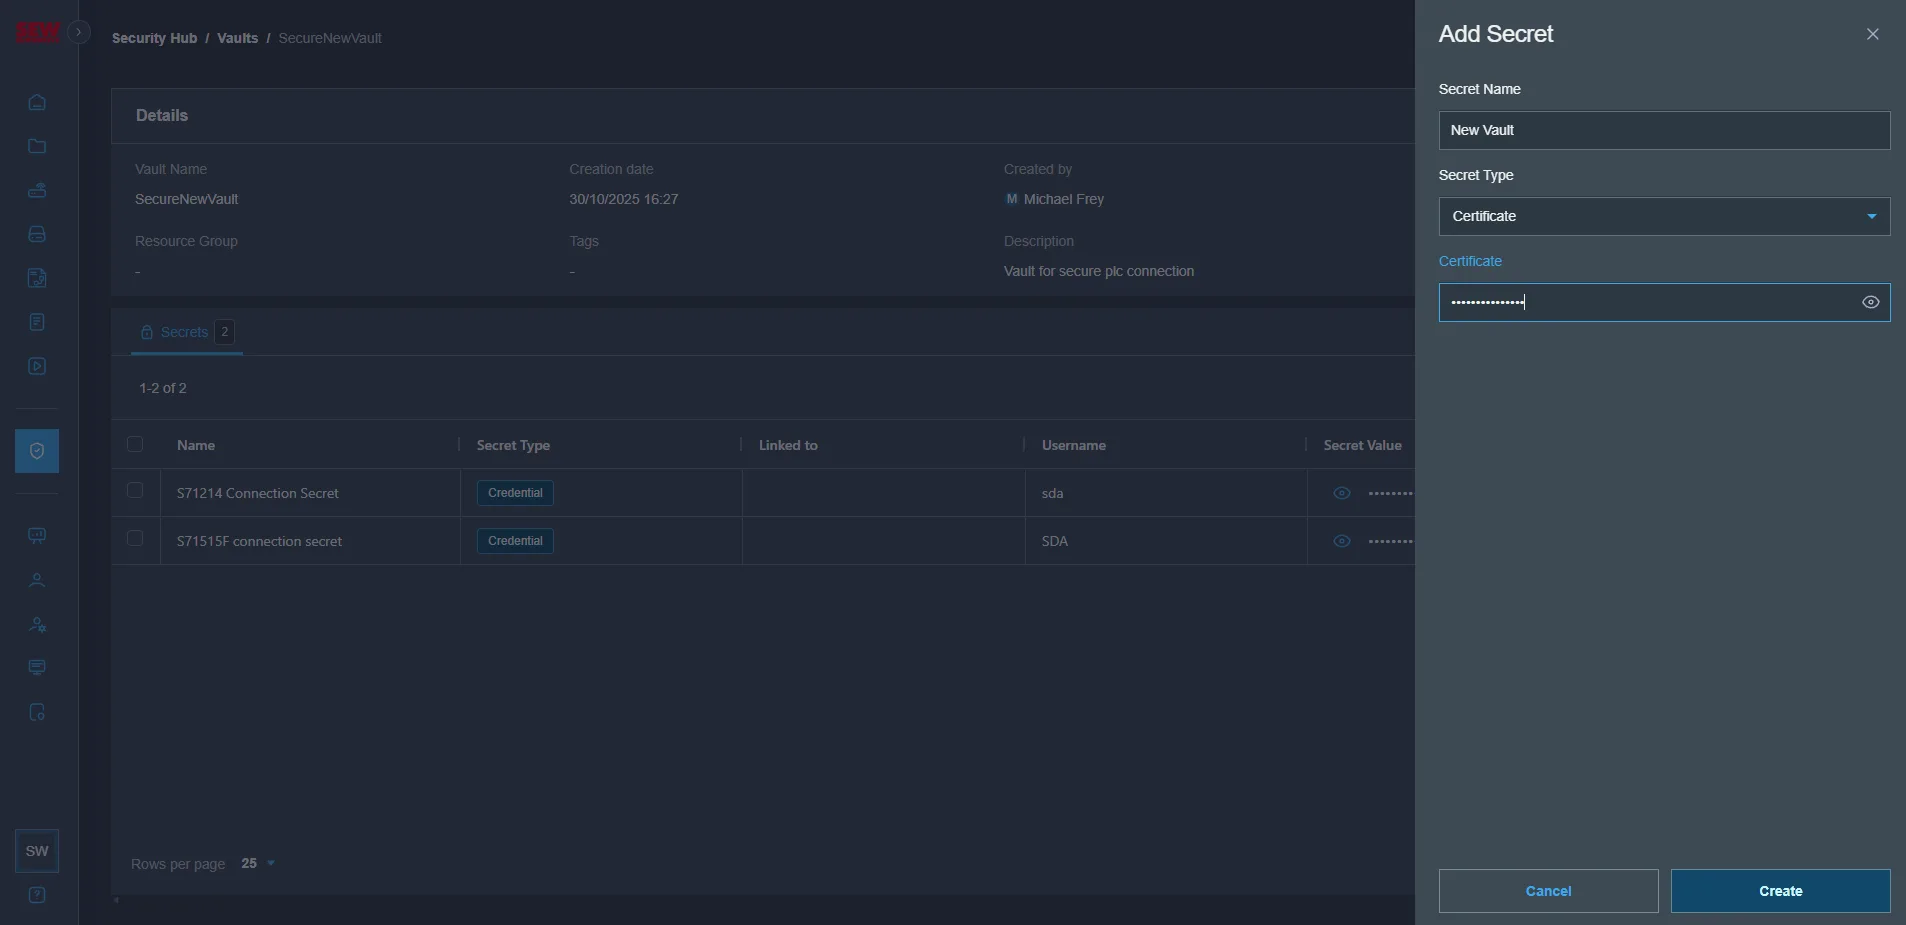
Klicka på "Add Secret" och ange nödvändig information såsom "Secret Name", "Secret Type" samt den information som krävs beroende på användartyp, till exempel användarnamn och lösenord\
-
Den nyskapade hemligheten visas i hemlighetstabellen
-
När hemligheten har skapats kan du lägga till den vid önskat objekt, såsom visas här där den tilldelades som inloggningsuppgifter för ett Simatic Manager-projekt