Holvit ja salaisuudet
Holvien ja salaisuuksien yleiskatsaus
Holvit ja salaisuudet tarjoavat keskitetyn ja turvallisen paikan teollisten järjestelmien käyttöön ja automatisointiin tarvittavien luottamuksellisten tietojen hallintaan. SEW-ympäristössä holvit tallentavat salattuja arvoja – kuten PLC-salasanoja, palvelutunnuksia ja API-tunnisteita – joihin laitteet, projektit ja operatiiviset työnkulut viittaavat. Kaikki salaisuudet salataan sekä levossa että siirron aikana, ne rajataan vuokralaiskohtaisesti ja niitä hallitaan SEW:n roolipohjaisilla käyttöoikeuksilla.
Erottamalla luottamukselliset tunnistetiedot laitteista ja projekteista holvit ja salaisuudet varmistavat, että toiminta pysyy turvallisena, auditoitavana ja teollisuuden tietoturvastandardien mukaisena. Salaisuudet-alasivu tarjoaa näkymän salaisuuksien käyttöön ja elinkaaren hallintaan, kun taas laajempi Security Hub yhdistää nämä tiedot auditointilokeihin täydellisen jäljitettävyyden saavuttamiseksi.
Holvit toimivat ensisijaisina säilöinä luottamuksellisten tietojen järjestämiseen. Holvi on luotava ennen salaisuuksien lisäämistä, ja kukin holvi voi sisältää yhden tai useamman salaisuuden. Koska holvit mahdollistavat tunnistetietojen loogisen erottelun, ne kohdistetaan tyypillisesti tuotantoalueisiin, -linjoihin tai resurssiryhmiin. Tämä rakenne pitää tunnistetiedot eristettyinä ja varmistaa, että käyttöoikeuksia voidaan myöntää hienojakoisesti.
Salaisuudet ovat holviin tallennettuja yksittäisiä luottamuksellisia arvoja. Näitä voivat olla PLC:n ohjaussalasanat, FTP- tai SMB-tunnistetiedot, varmenteet tai muut arvot, joita käytetään varmuuskopioinneissa, käyttöönotoissa, tilannevedoksissa ja etätoiminnoissa. Salaisuuksia voidaan käyttää myös yhdessä Pipelines -toiminnon kanssa laitteiden salasanojen kierrättämiseen, mikä varmistaa tunnistetietojen hygienian ja johdonmukaisen tietoturvan koko ympäristössä. Kun salaisuudet on luotu, niitä voidaan käyttää laitteissa, projekteissa ja pipelineissä, jolloin ne ovat keskitetysti hallittuja, uudelleenkäytettäviä ja jäljitettäviä.
Holvin luominen
Holvien luomiseksi on siirryttävä osoitteeseen https://sew.eu1.sdaconsole.io/ ja kirjauduttava sisään.
-
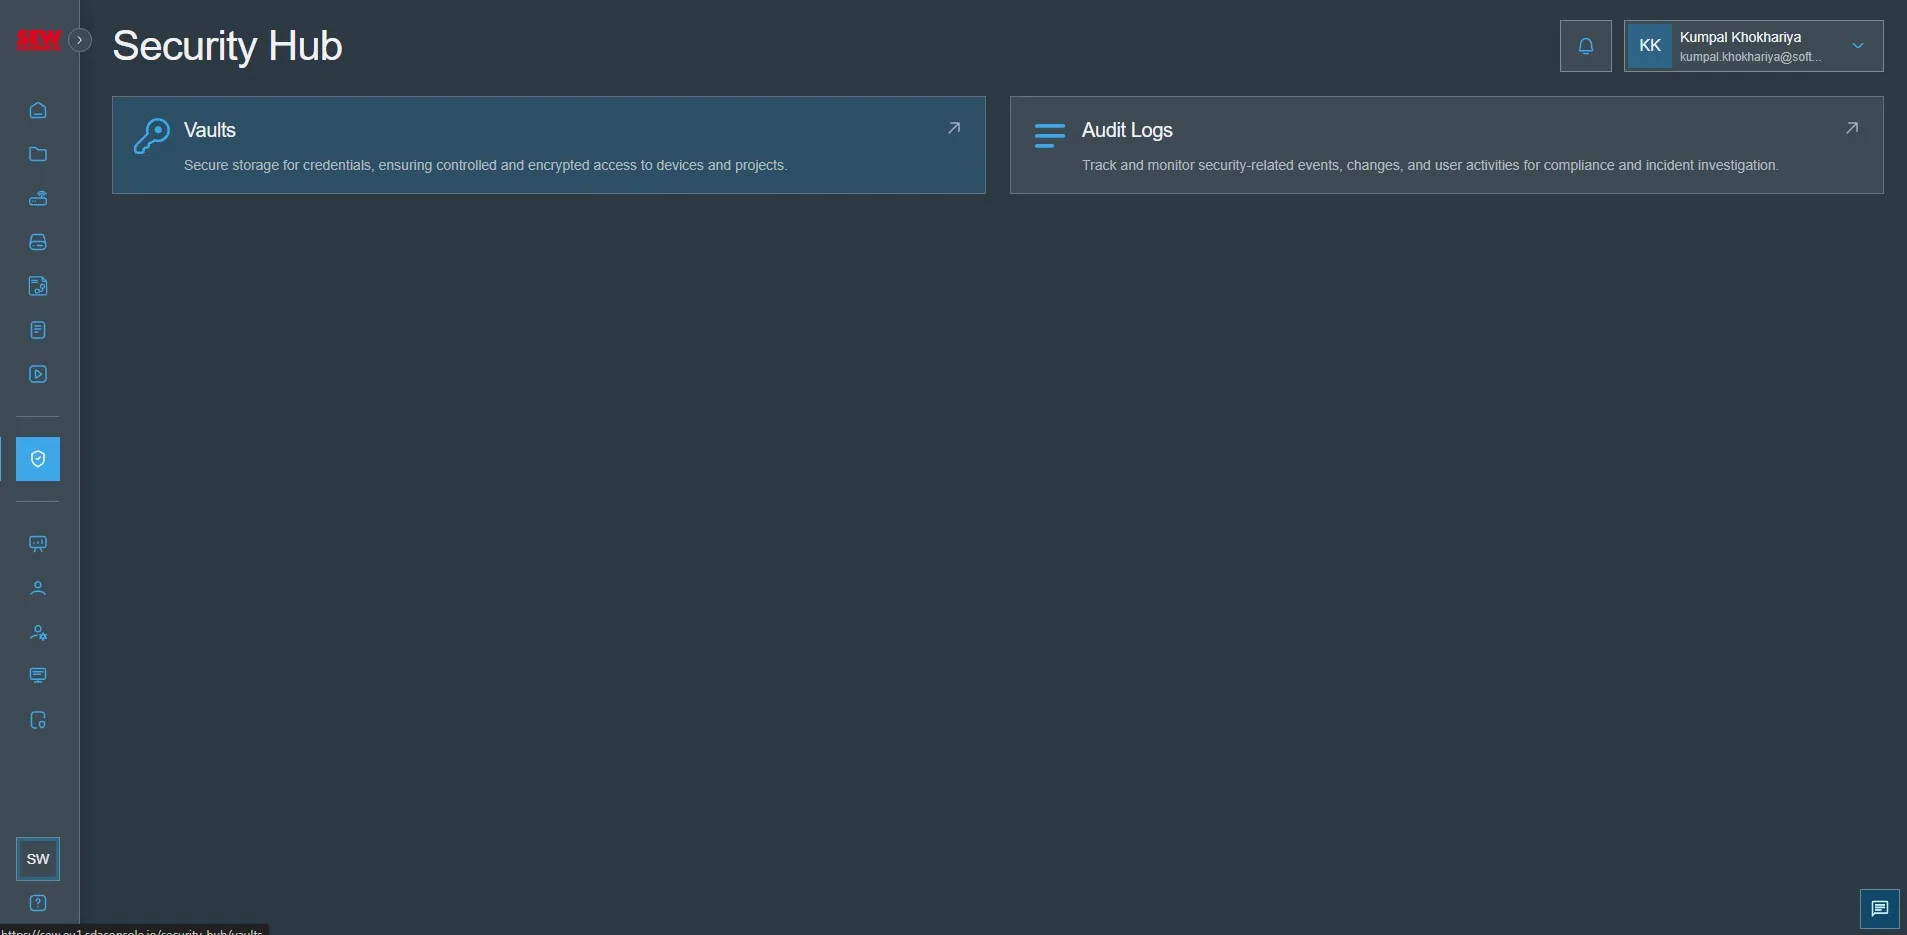
Siirry kohtaan "Security Hub" ja napsauta "Vaults"
-
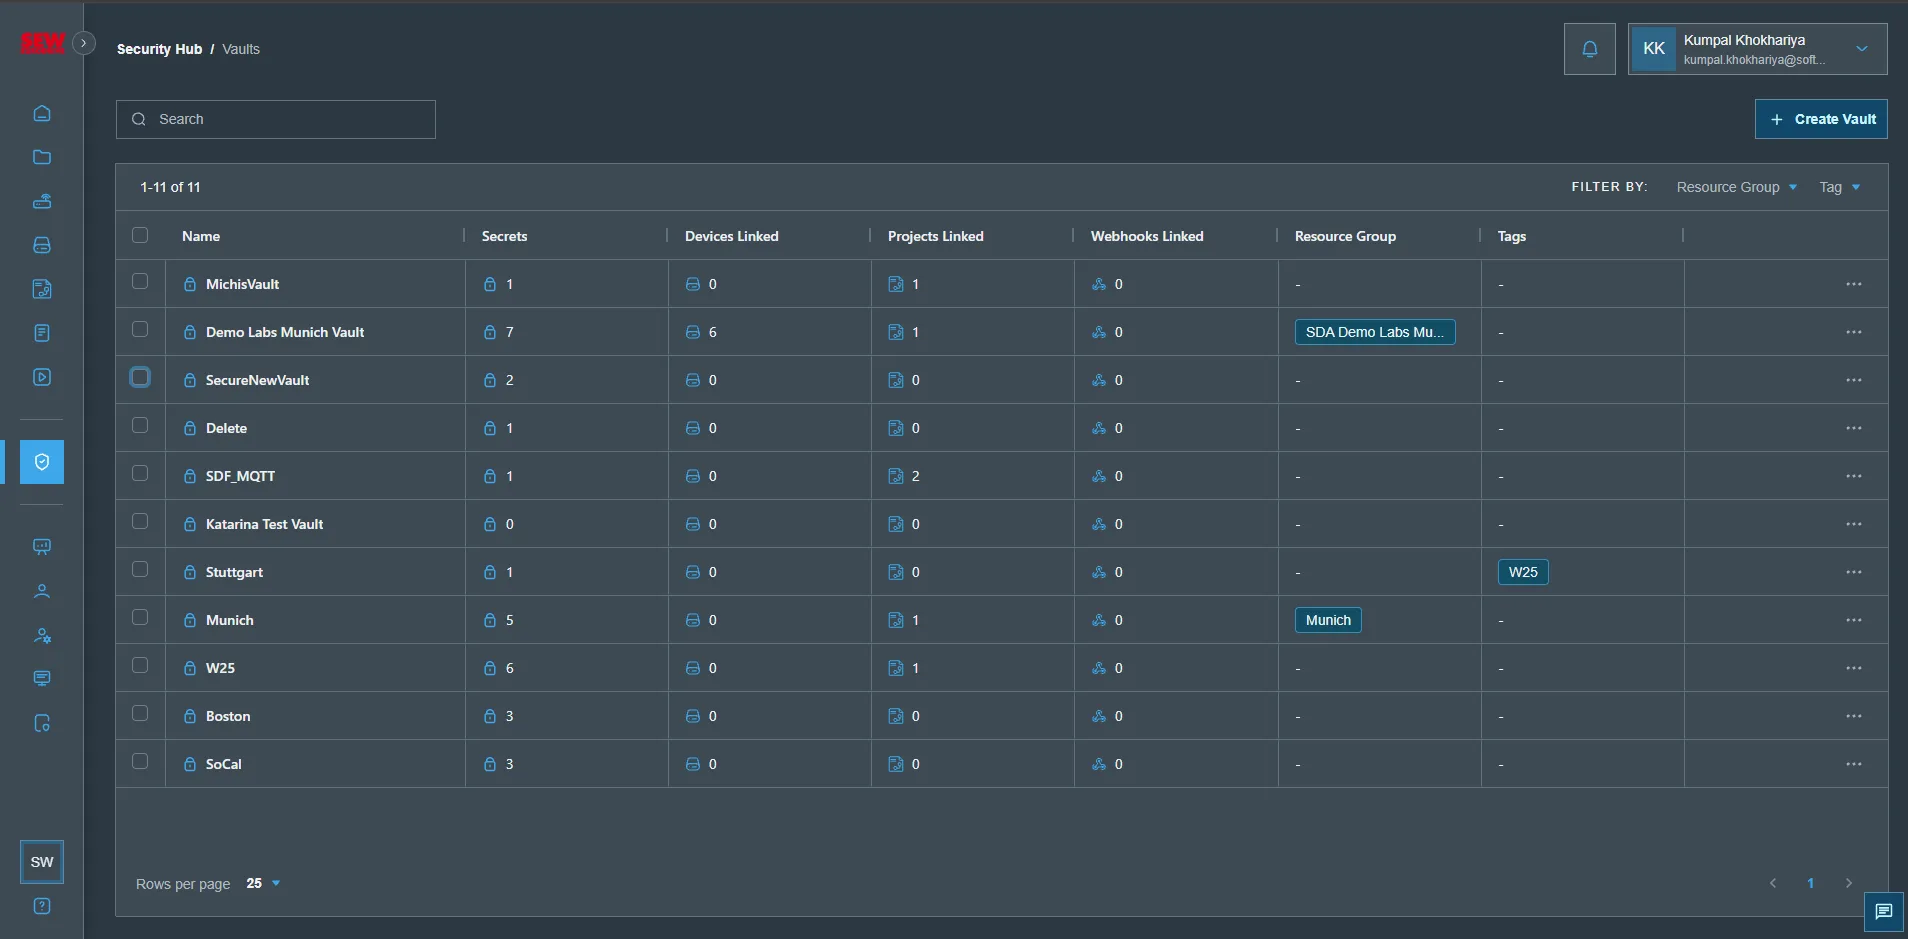
Napsauta "Add Vault"
-
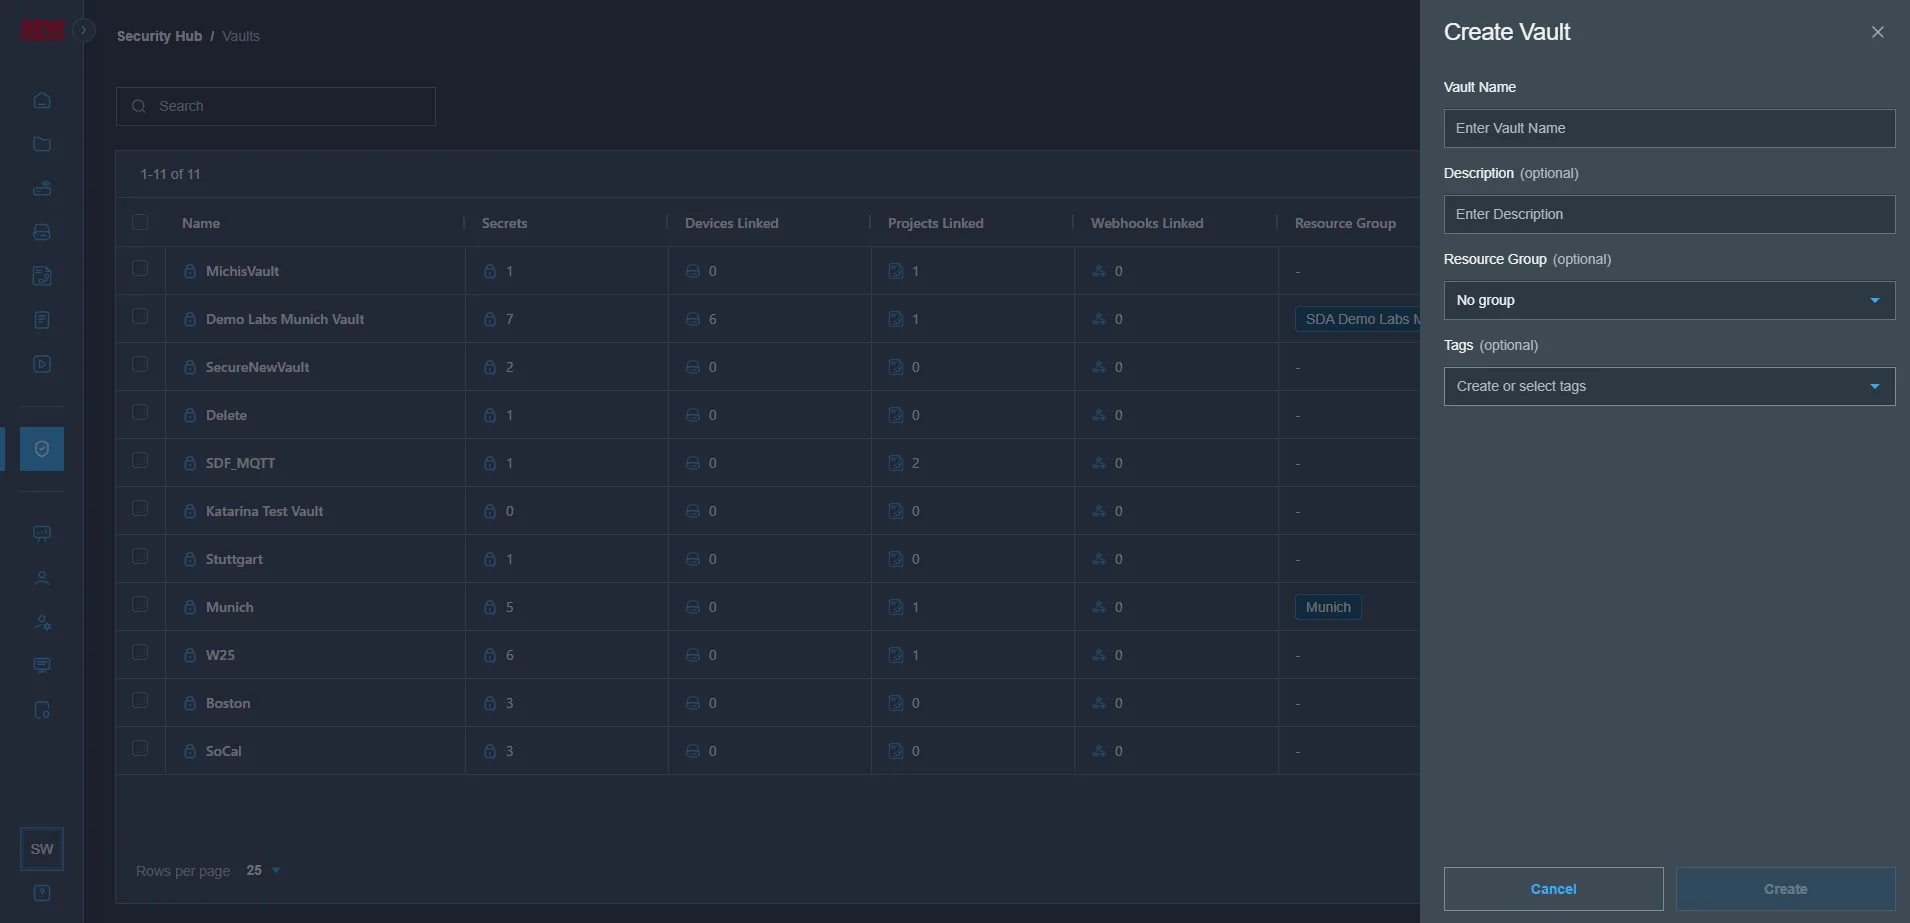
Syötä "Vault Name", "Description", "Resourc Group" ja "Tags" sekä napsauta "Create"
-
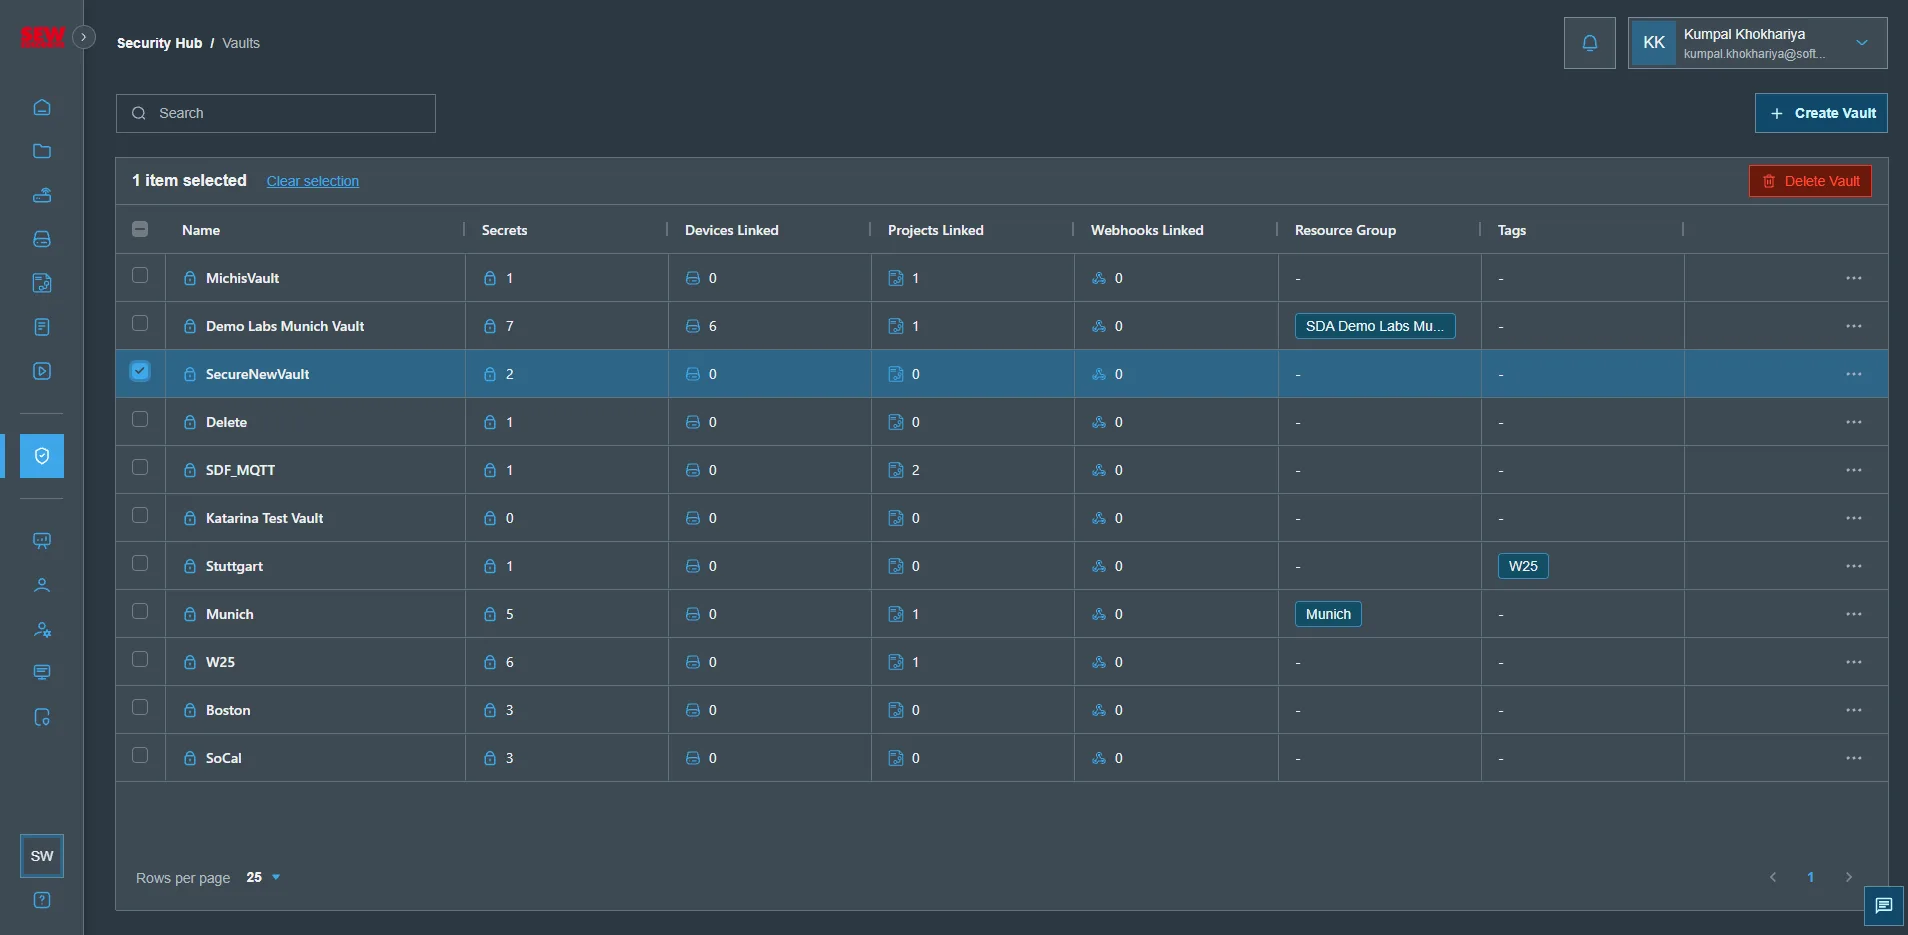
Uusi holvisi on nyt luotu ja se ilmestyy holvitaulukkoon
Salaisuuksien luominen holviin
Kun holvi on luotu onnistuneesti, siihen voidaan lisätä useita salaisuuksia, jotta ne voidaan liittää tarvittaviin kohteisiin, kuten projekteihin tai laitteisiin
-
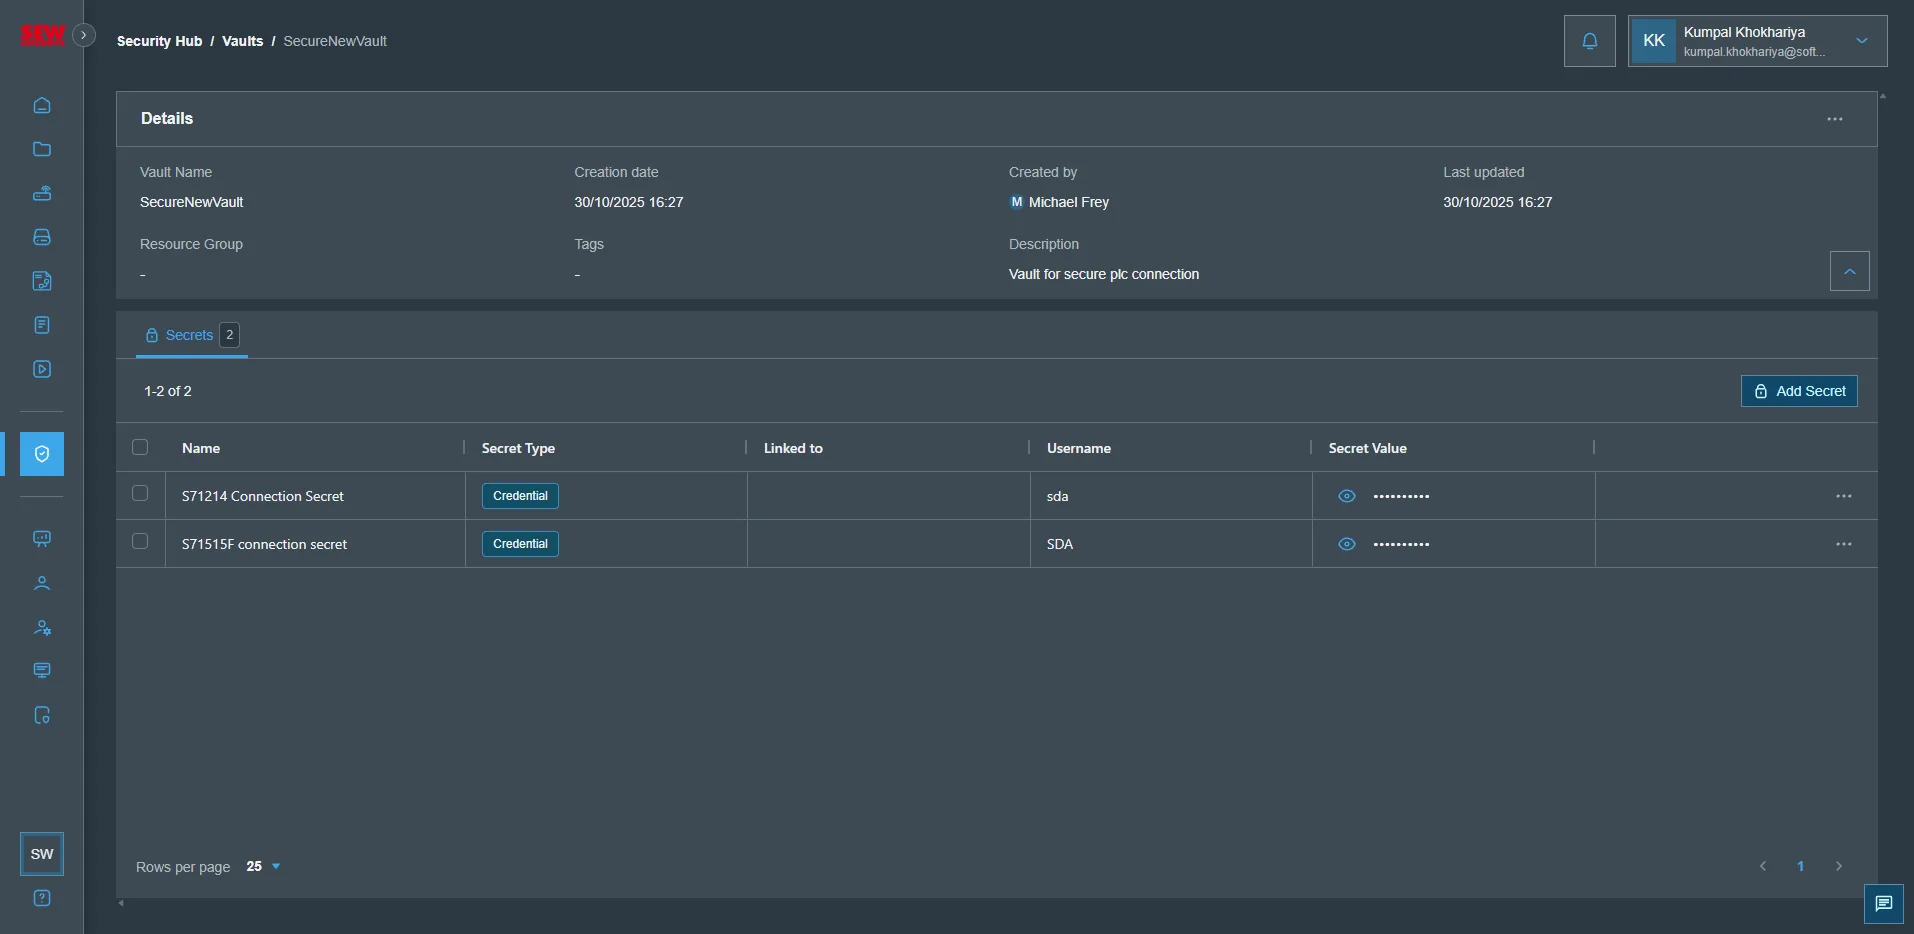
Siirry holviin napsauttamalla sitä holvia, johon haluat määrittää salaisuutesi
-
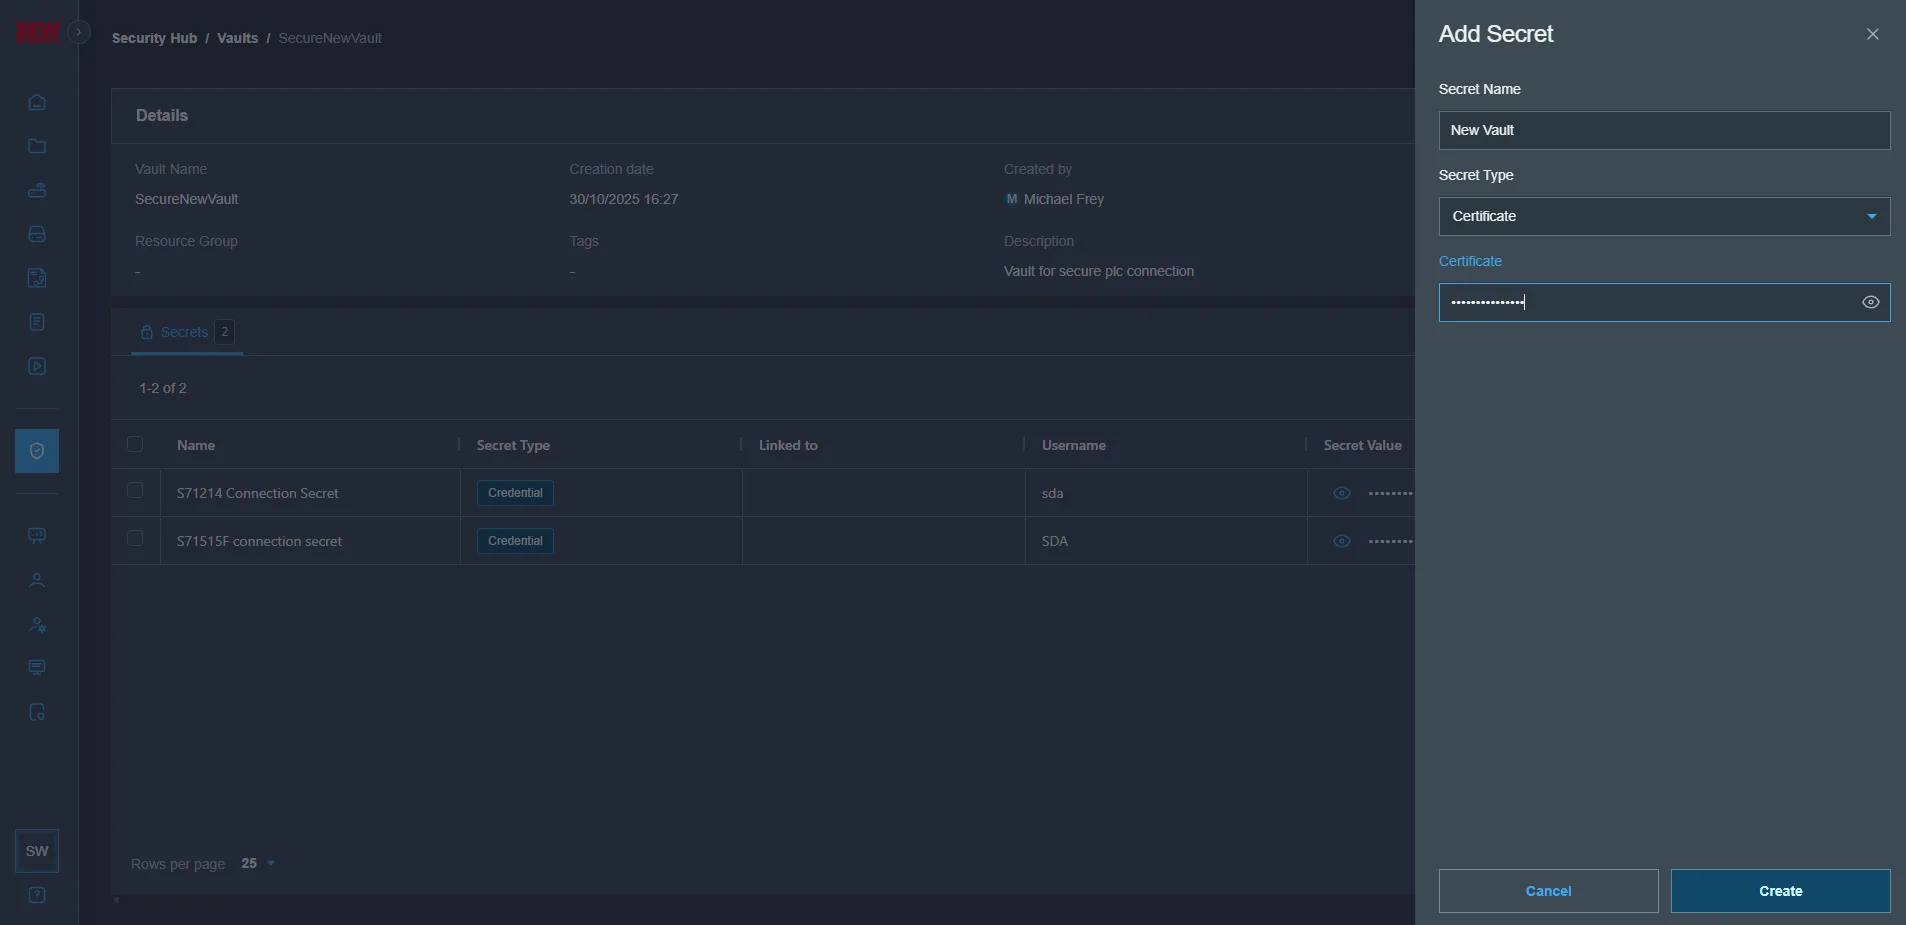
Napsauta "Add Secret" ja lisää tarvittavat tiedot, kuten "Secret Name", "Secret Type" sekä käyttäjätyypistä riippuvat tarvittavat tiedot, kuten käyttäjätunnus ja salasana\
-
Juuri luotu salaisuus näkyy salaisuustaulukossa
-
Kun salaisuus on luotu onnistuneesti, voit lisätä sen haluamaasi kohteeseen, kuten tässä on esitetty, jossa se määritettiin Simatic Manager -projektin tunnistetiedoiksi