Coffres & secrets
Présentation des coffres & secrets
Les coffres & secrets offrent un emplacement centralisé et sécurisé pour gérer les informations sensibles nécessaires à l'exploitation et à l'automatisation des systèmes industriels. Au sein de SEW, les coffres stockent des valeurs chiffrées — telles que des mots de passe PLC, des identifiants de service et des jetons API — qui sont référencées par les appareils, les projets et les flux de travail opérationnels. Tous les secrets sont chiffrés au repos et en transit, limités à un tenant et régis par les contrôles d'accès basés sur les rôles de SEW.
En séparant les identifiants sensibles des appareils et des projets, les coffres & secrets garantissent que les opérations restent sécurisées, auditables et conformes aux normes de sécurité industrielle. La sous-page Secrets offre une visibilité sur l'utilisation des secrets et la gestion de leur cycle de vie, tandis que le Security Hub, plus largement, rassemble ces informations avec les journaux d'audit pour une traçabilité complète.
Les coffres servent de conteneurs principaux pour organiser les informations sensibles. Un coffre doit être créé avant d'ajouter des secrets et chaque coffre peut contenir un ou plusieurs secrets. Comme les coffres permettent une séparation logique des identifiants, ils sont généralement alignés sur des zones de production, des lignes ou des groupes de ressources. Cette structure maintient les identifiants isolés et garantit que l'accès peut être accordé avec un contrôle très fin.
Les secrets sont les valeurs sensibles individuelles stockées dans un coffre. Il peut s'agir de mots de passe de commande PLC, d'identifiants FTP ou SMB, de certificats ou d'autres valeurs utilisées lors des sauvegardes, des déploiements, des snapshots et des opérations à distance. Les secrets peuvent également être utilisés en combinaison avec les Pipelines pour effectuer la rotation des mots de passe sur les appareils, garantissant une bonne hygiène des identifiants et une sécurité cohérente dans l'ensemble de votre environnement. Une fois créés, les secrets peuvent être appliqués aux appareils, aux projets et aux pipelines, ce qui les rend gérés de manière centralisée, réutilisables et traçables.
Création d'un coffre
Pour créer des coffres, il faut se rendre sur https://sew.eu1.sdaconsole.io/ et se connecter.
-
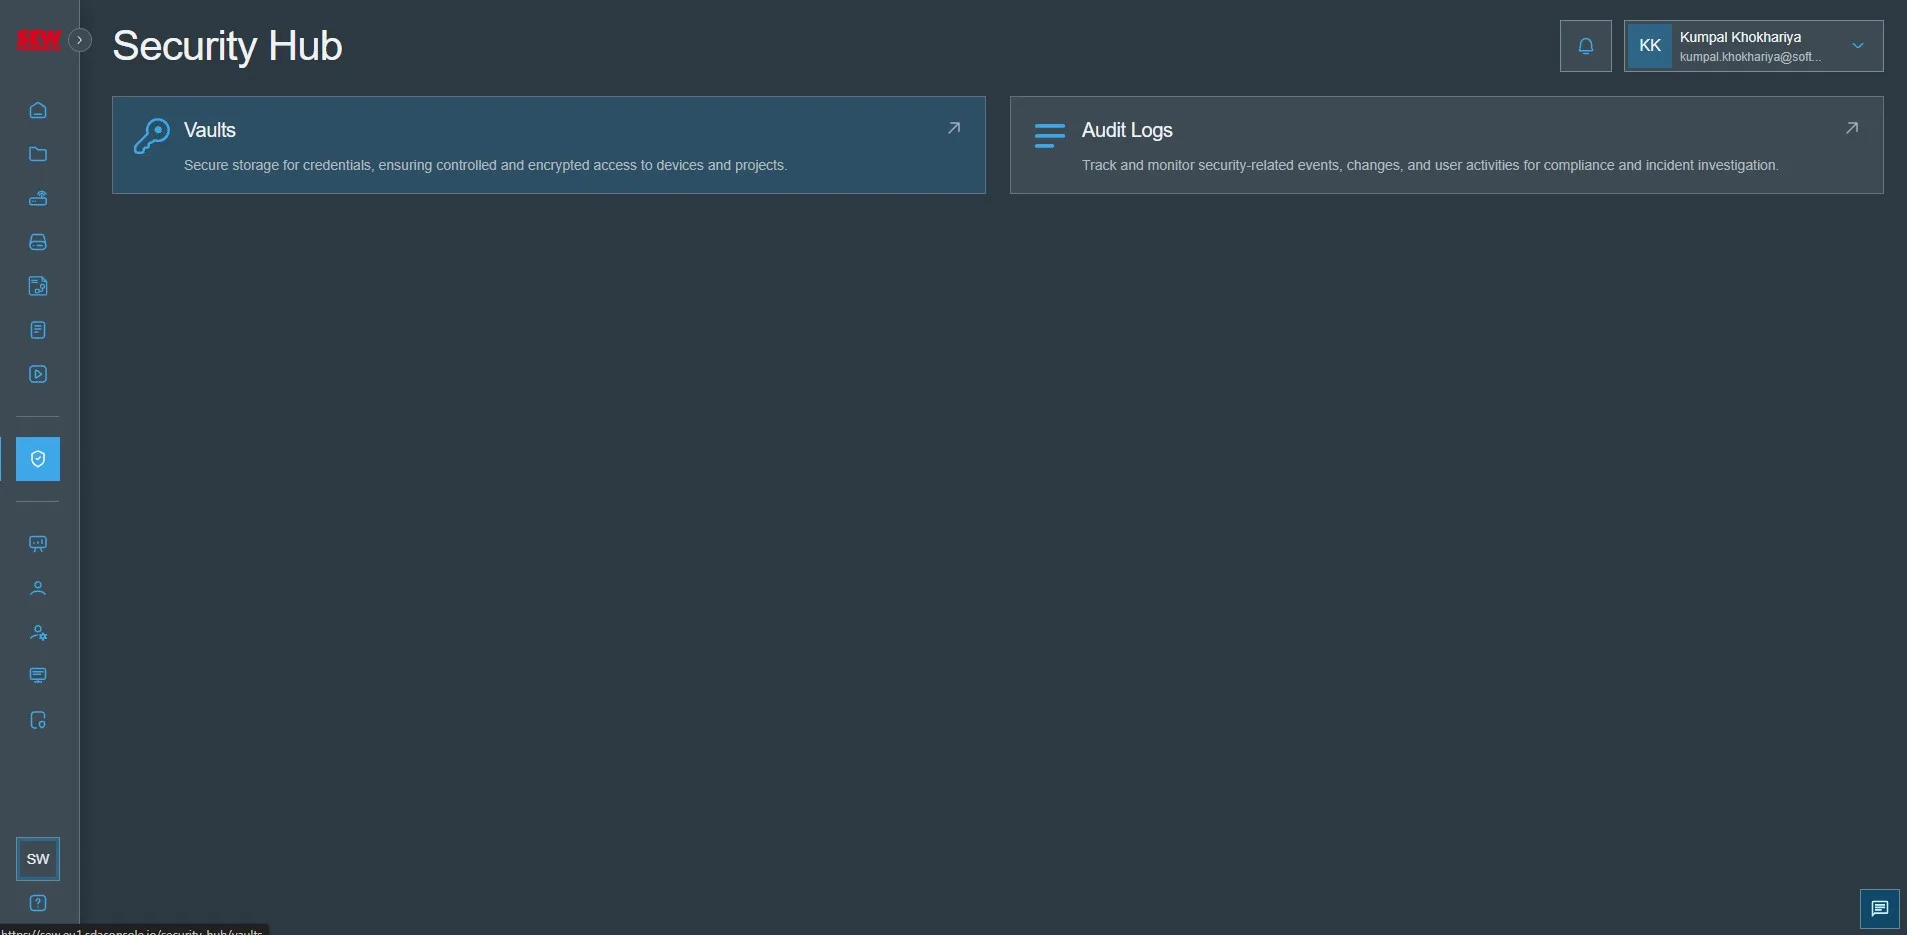
Accédez à « Security Hub » et cliquez sur « Vaults »
-
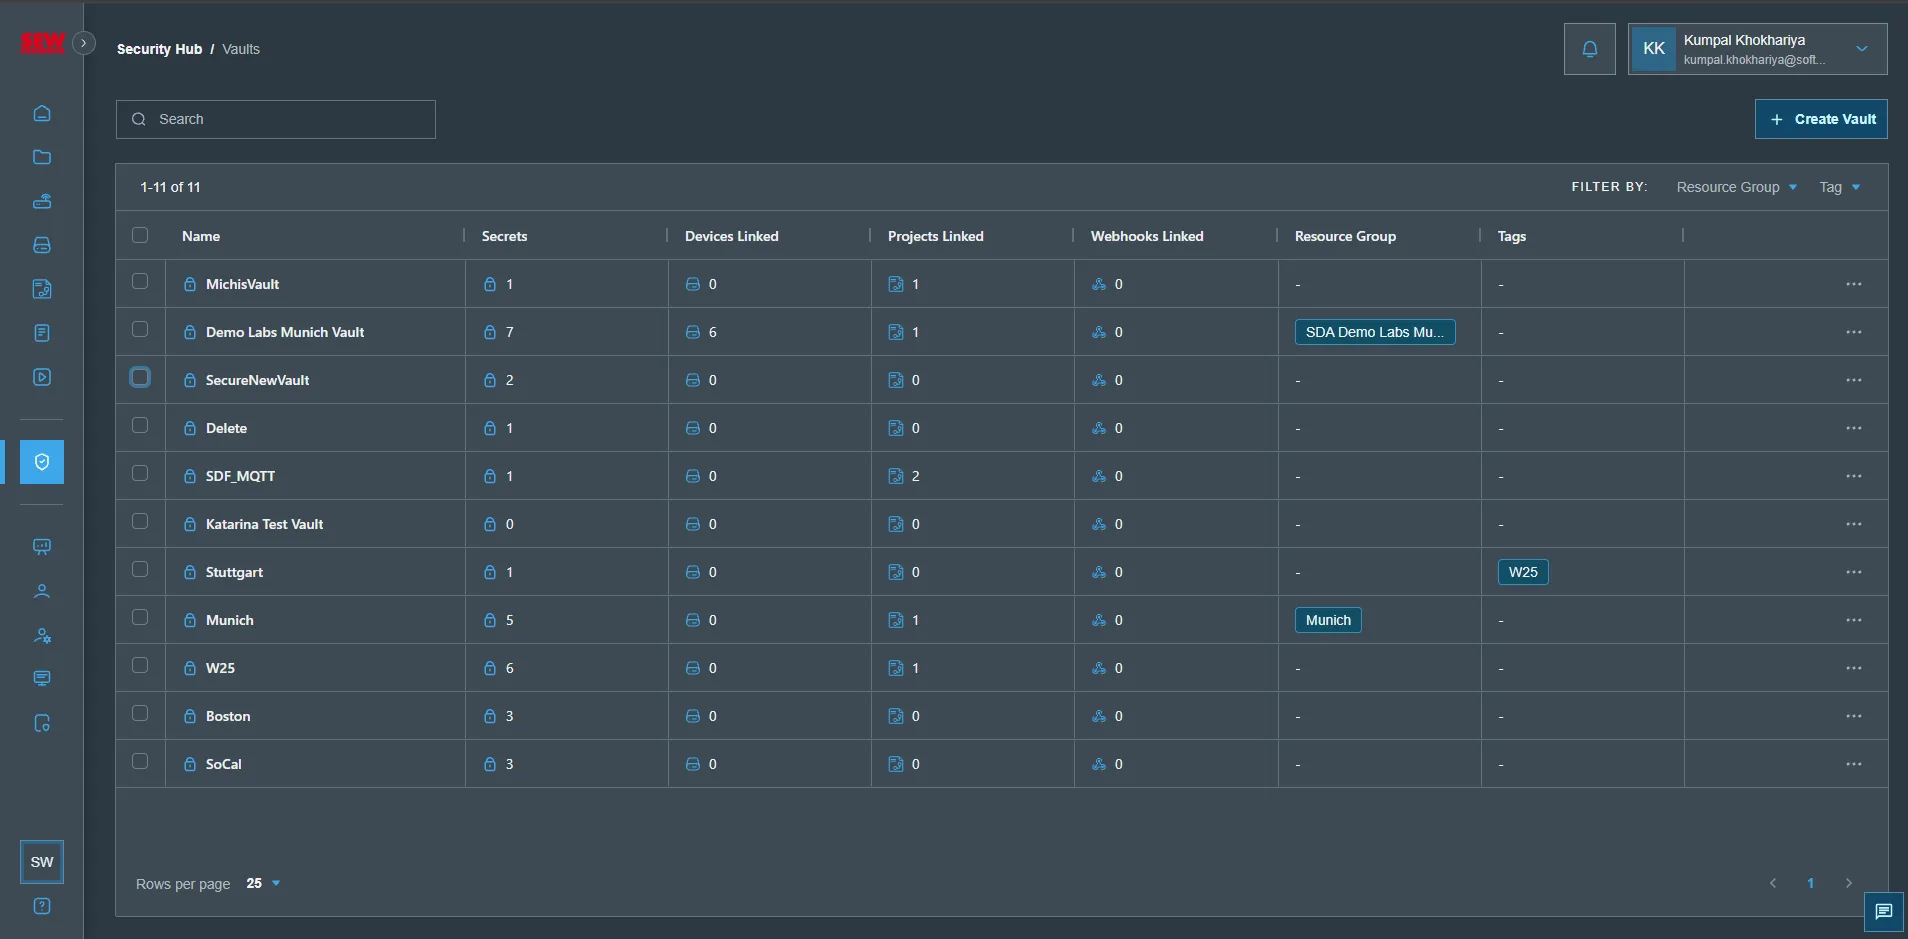
Cliquez sur « Add Vault »
-
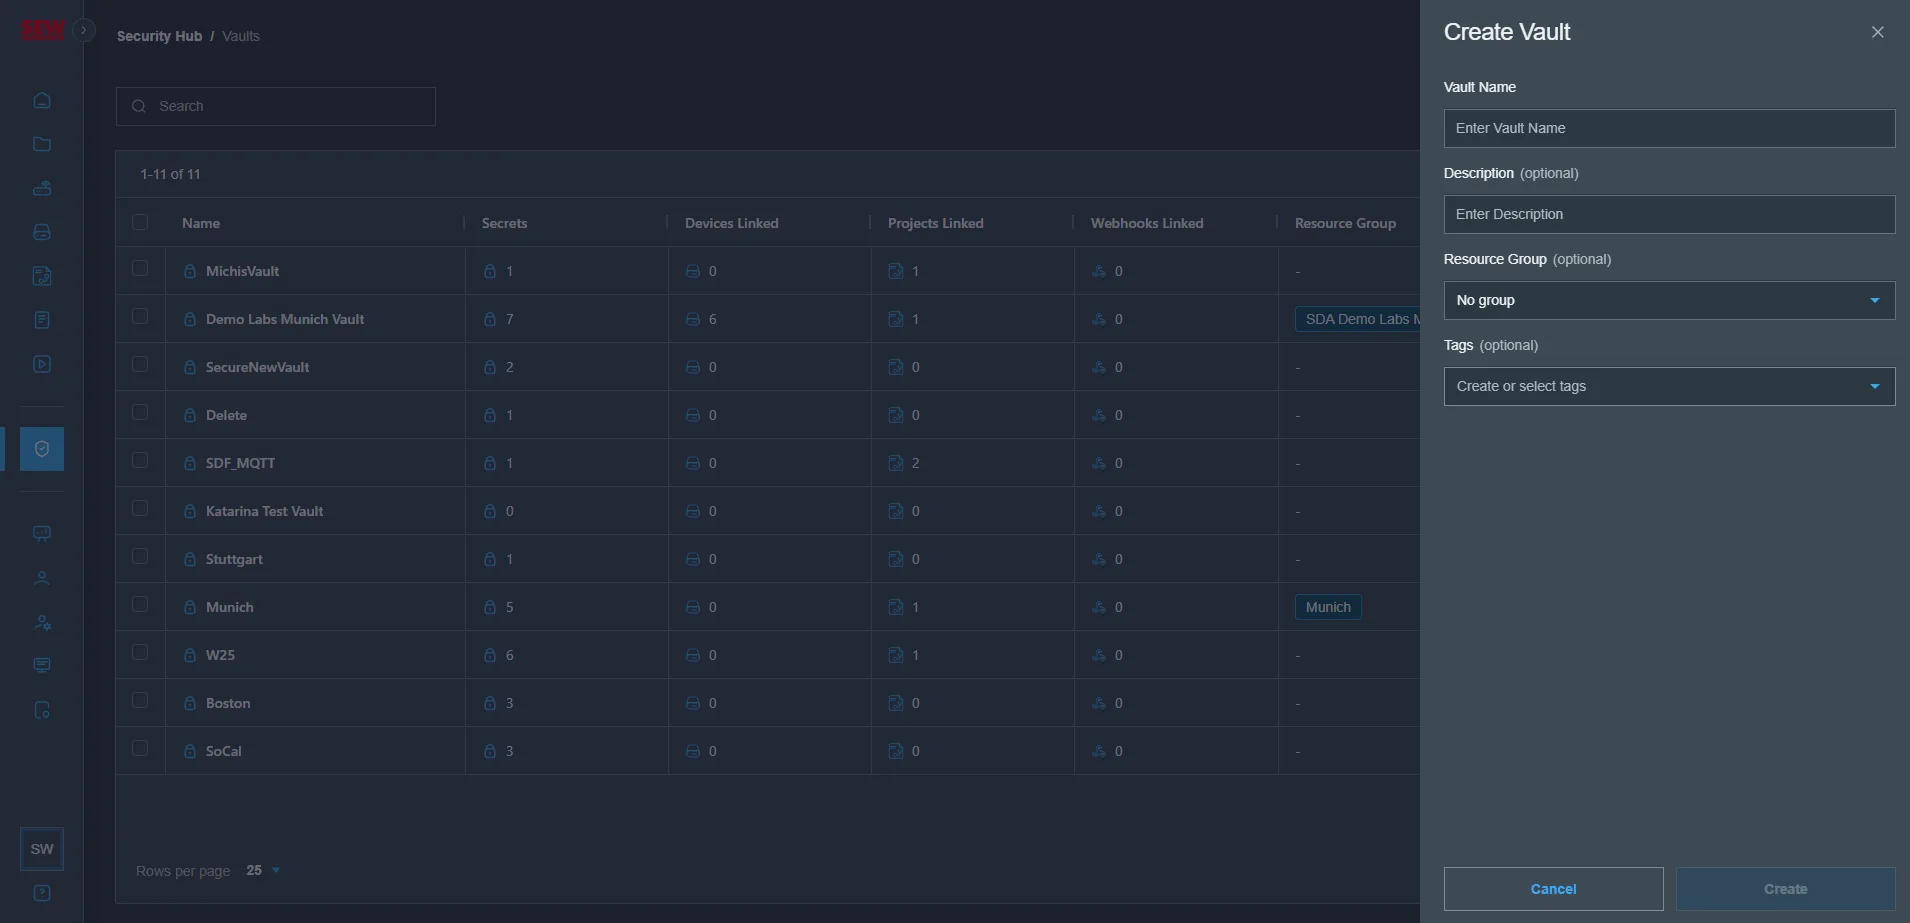
Saisissez « Vault Name », « Description », « Resourc Group », « Tags » et cliquez sur « Create »
-
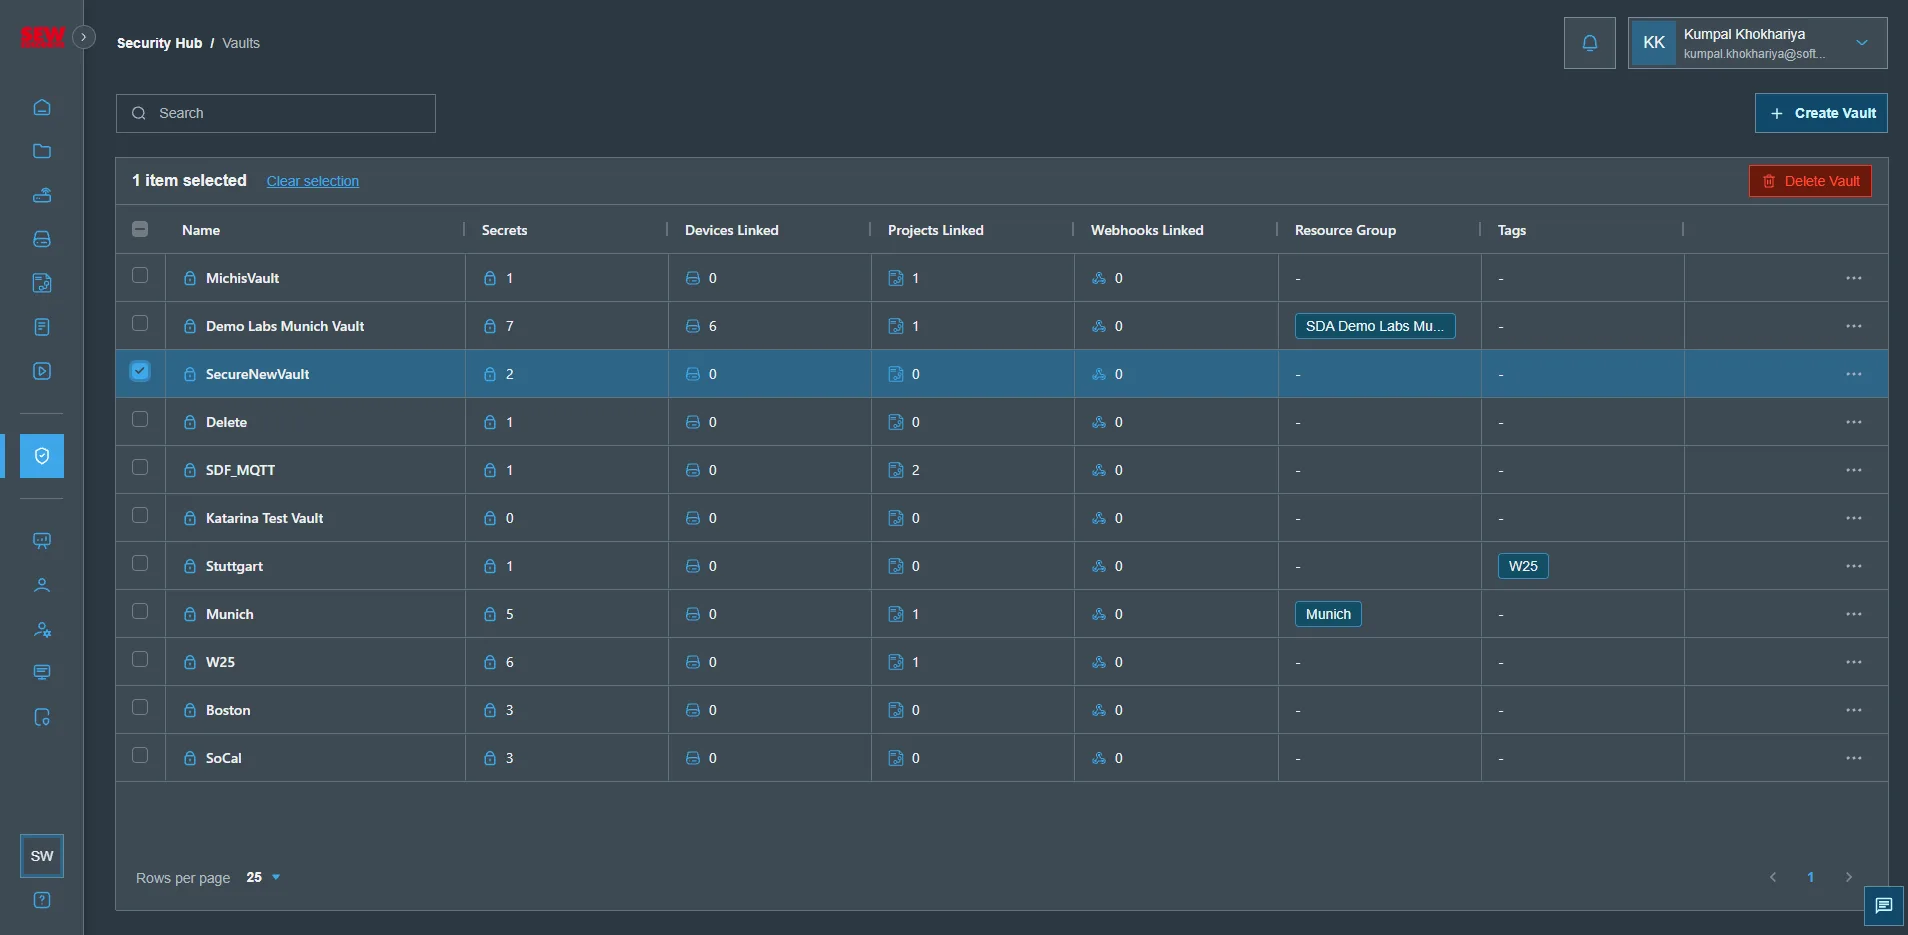
Votre nouveau coffre est désormais créé et apparaîtra dans le tableau des coffres
Création de secrets dans un coffre
Après avoir créé un coffre avec succès, il est possible d'y ajouter plusieurs secrets afin de pouvoir les lier aux objets requis, tels que des projets ou des appareils
-
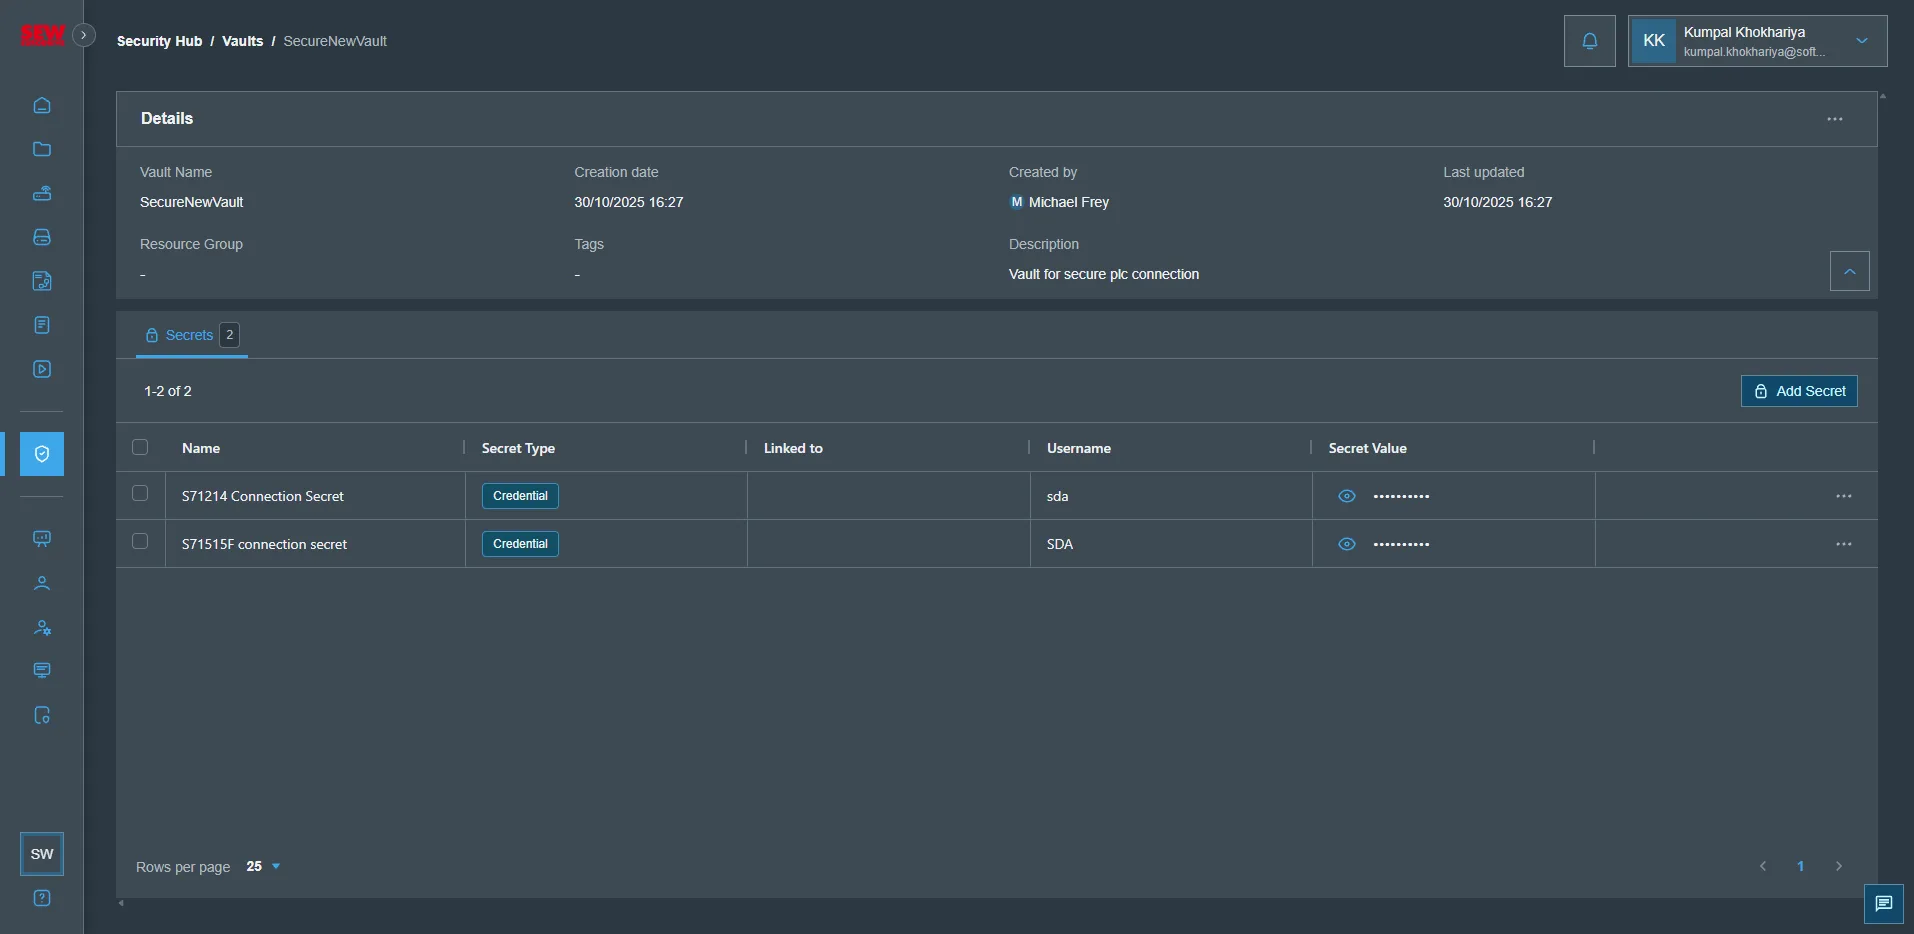
Accédez au coffre en cliquant sur celui dans lequel vous souhaitez affecter votre secret
-
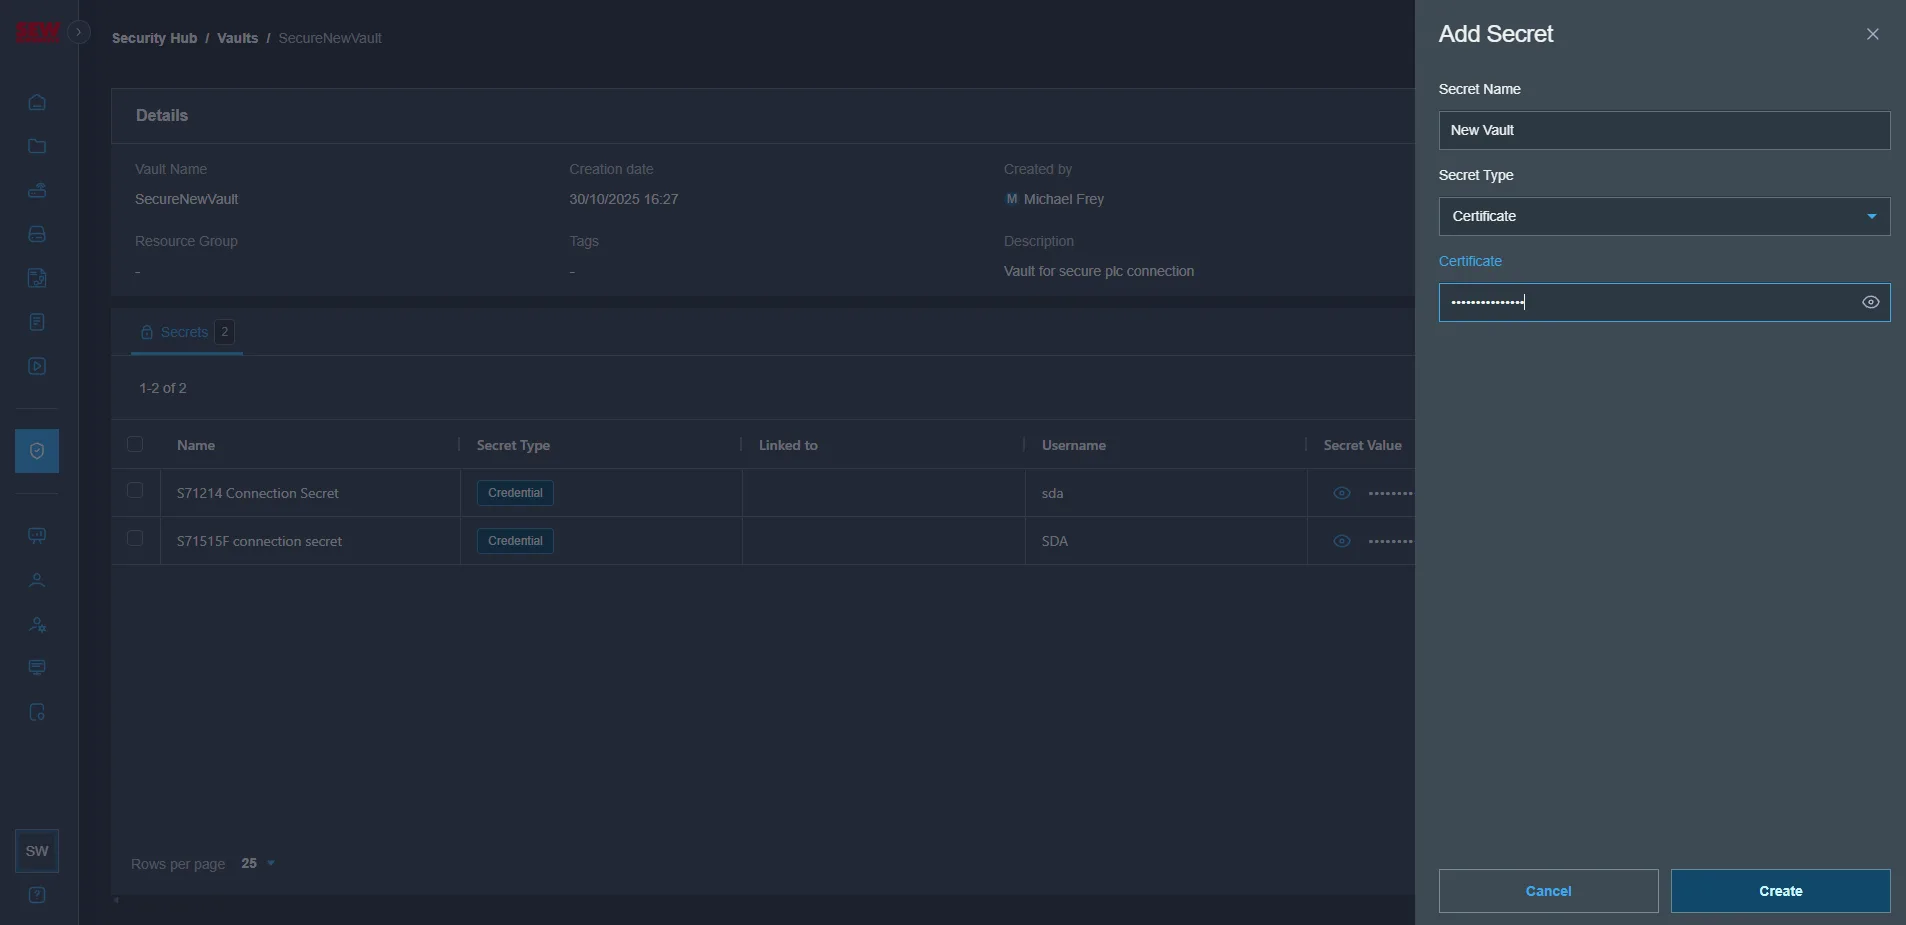
Cliquez sur « Add Secret » et ajoutez les informations requises telles que « Secret Name », « Secret Type » et les informations nécessaires selon le type d'utilisateur, comme le nom d'utilisateur et le mot de passe\
-
Le secret nouvellement créé est affiché dans le tableau des secrets
-
Après avoir créé le secret avec succès, vous pouvez l'ajouter à l'objet souhaité, comme illustré ici où il a été affecté en tant qu'identifiants pour un projet Simatic Manager