Sejfy i sekrety
Przegląd sejfów i sekretów
Sejfy i sekrety zapewniają scentralizowaną, bezpieczną lokalizację do zarządzania poufnymi informacjami niezbędnymi do obsługi i automatyzacji systemów przemysłowych. W ramach SEW sejfy przechowują zaszyfrowane wartości — takie jak hasła PLC, poświadczenia usług czy tokeny API — do których odwołują się urządzenia, projekty i procesy operacyjne. Wszystkie sekrety są szyfrowane w spoczynku i podczas przesyłania, przypisane do zakresu dzierżawcy oraz zarządzane za pomocą kontroli dostępu opartej na rolach w SEW.
Dzięki oddzieleniu poufnych poświadczeń od urządzeń i projektów sejfy i sekrety gwarantują, że operacje pozostają bezpieczne, audytowalne i zgodne z przemysłowymi standardami bezpieczeństwa. Podstrona Secrets zapewnia wgląd w wykorzystanie sekretów i zarządzanie ich cyklem życia, natomiast szerszy Security Hub łączy te informacje z dziennikami audytu, zapewniając pełną identyfikowalność.
Sejfy stanowią podstawowe kontenery służące do organizowania poufnych informacji. Przed dodaniem sekretów należy utworzyć sejf, a każdy sejf może zawierać jeden lub wiele sekretów. Ponieważ sejfy umożliwiają logiczne rozdzielenie poświadczeń, są one zazwyczaj dopasowane do obszarów produkcyjnych, linii lub grup zasobów. Taka struktura utrzymuje poświadczenia w izolacji i zapewnia możliwość przyznawania dostępu z precyzyjną kontrolą.
Sekrety to poszczególne poufne wartości przechowywane w sejfie. Mogą to być hasła sterowania PLC, poświadczenia FTP lub SMB, certyfikaty bądź inne wartości używane podczas tworzenia kopii zapasowych, wdrożeń, migawek i operacji zdalnych. Sekrety mogą być również używane w połączeniu z potokami do rotacji haseł na urządzeniach, zapewniając higienę poświadczeń oraz spójny poziom bezpieczeństwa w całym środowisku. Po utworzeniu sekrety mogą być stosowane w urządzeniach, projektach i potokach, dzięki czemu są centralnie zarządzane, wielokrotnego użytku i identyfikowalne.
Tworzenie sejfu
Aby utworzyć sejfy, należy przejść na stronę https://sew.eu1.sdaconsole.io/ i zalogować się.
-
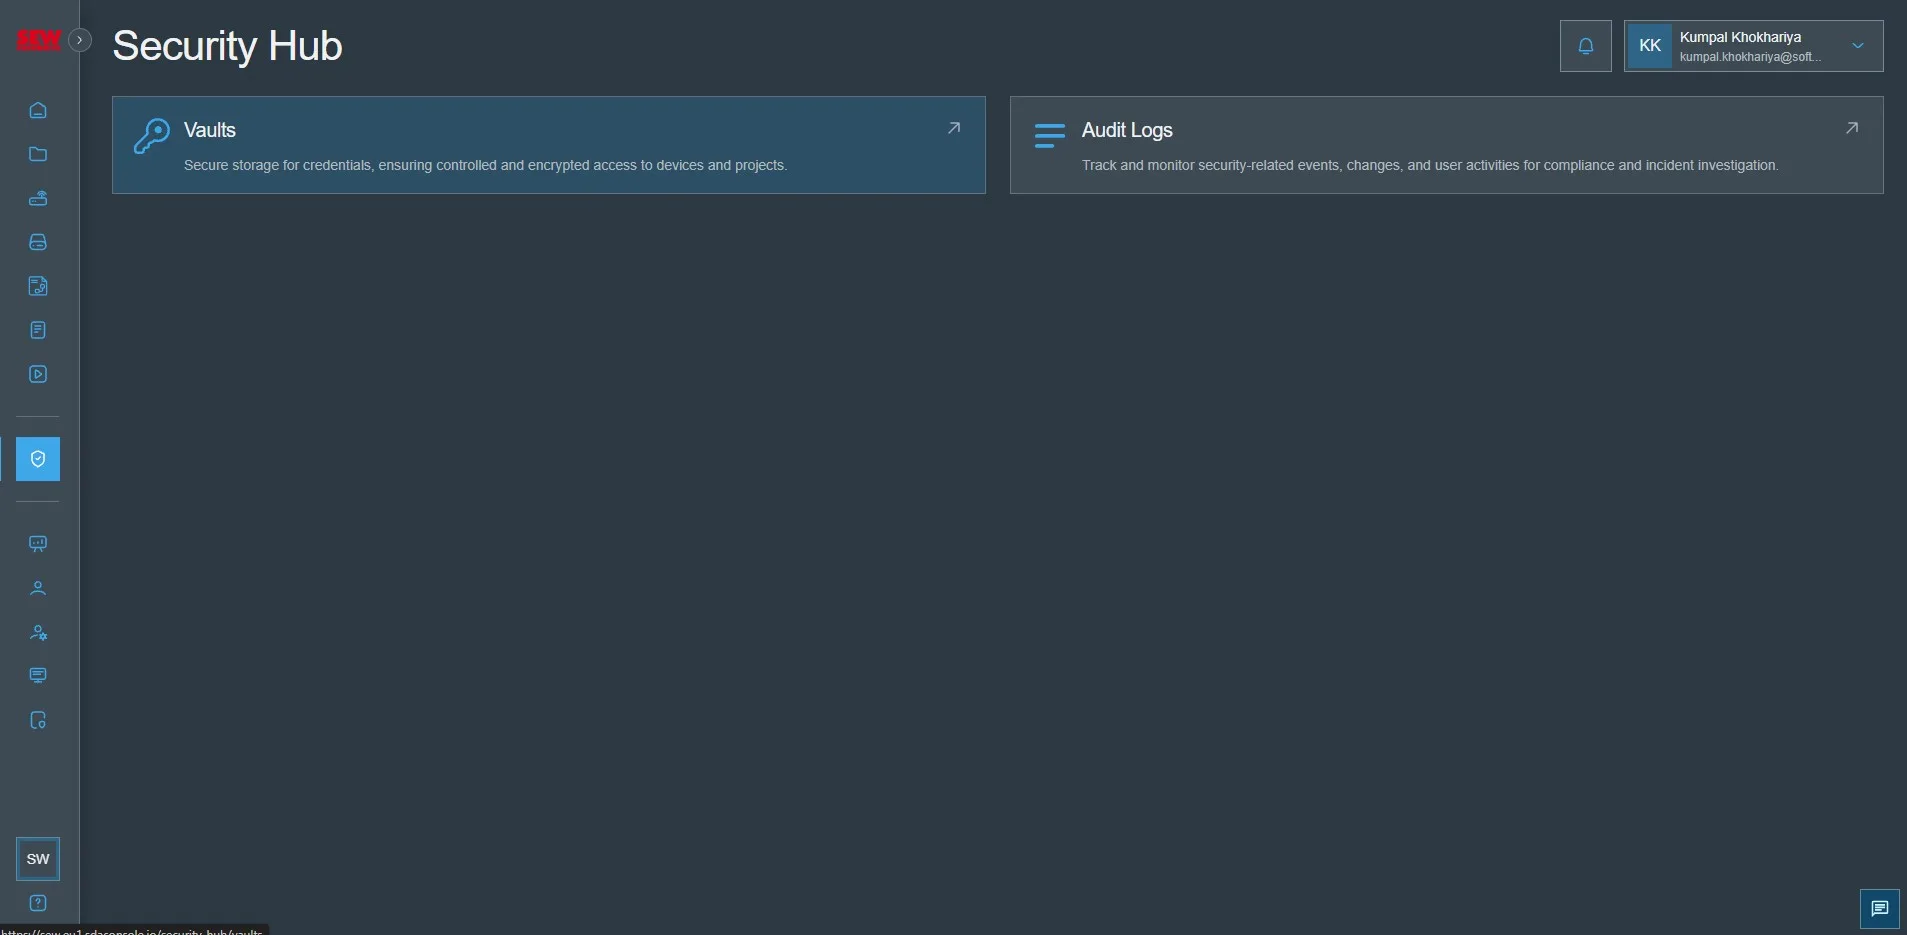
Przejdź do „Security Hub” i kliknij „Vaults”
-
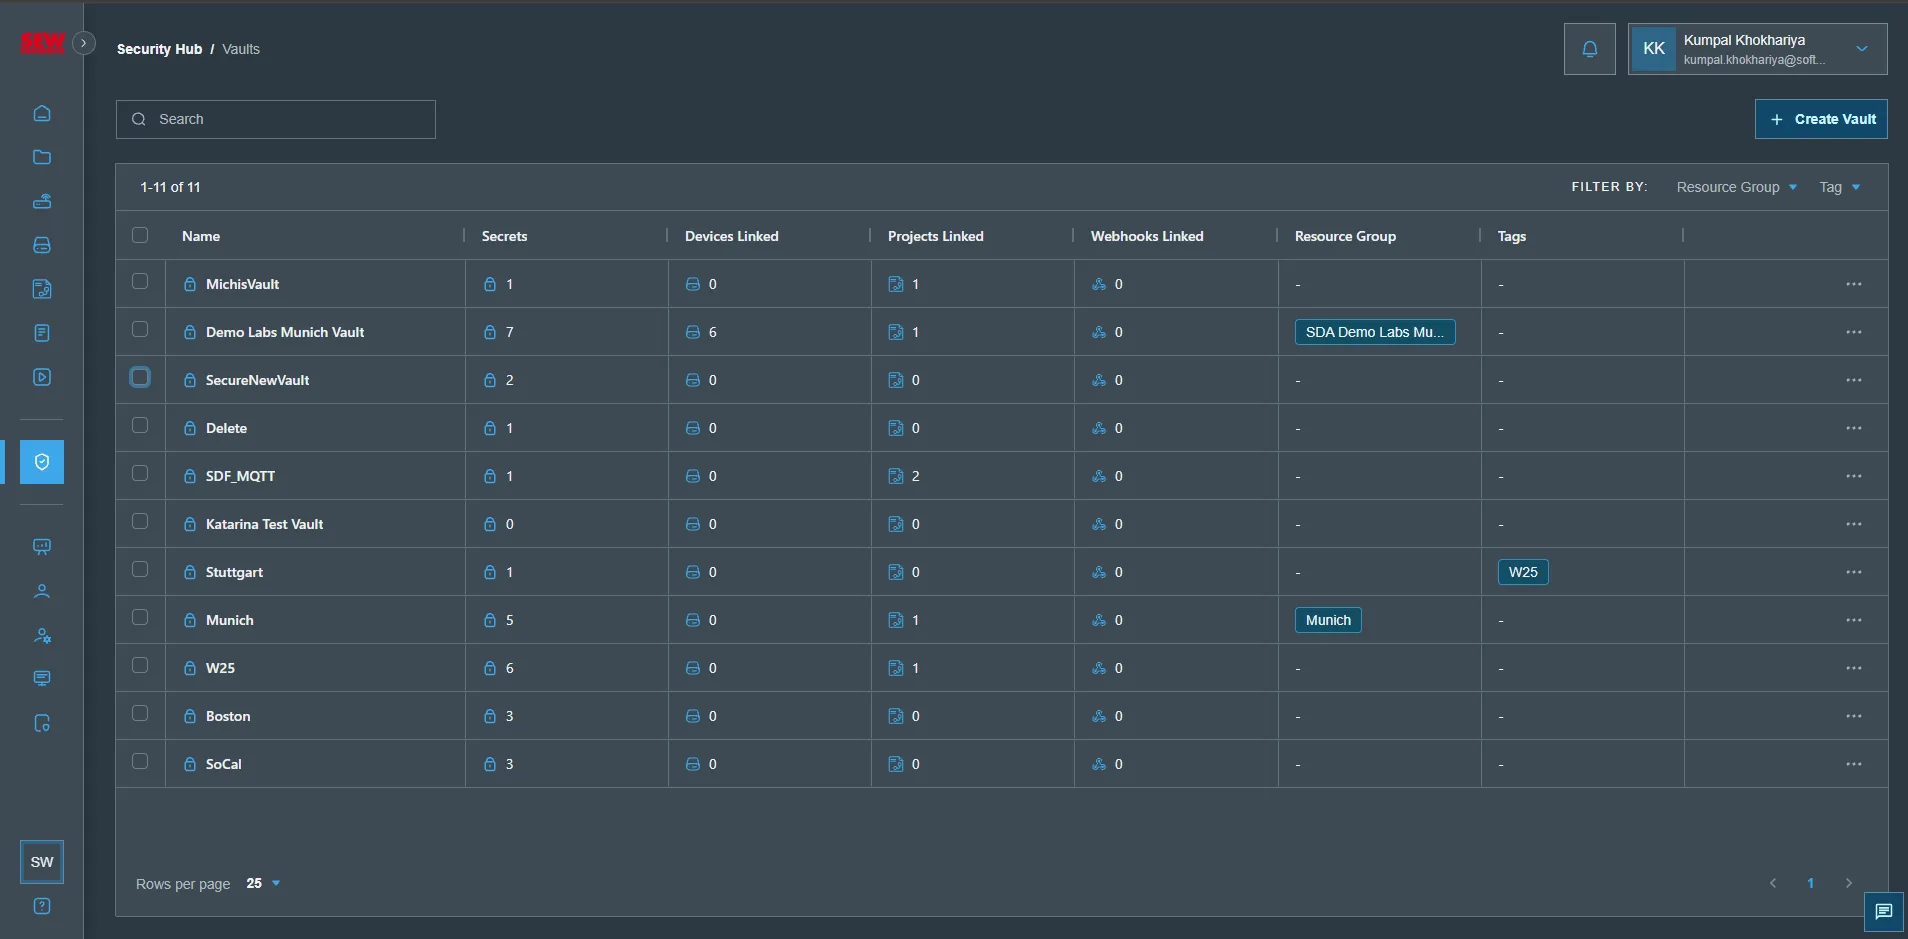
Kliknij „Add Vault”
-
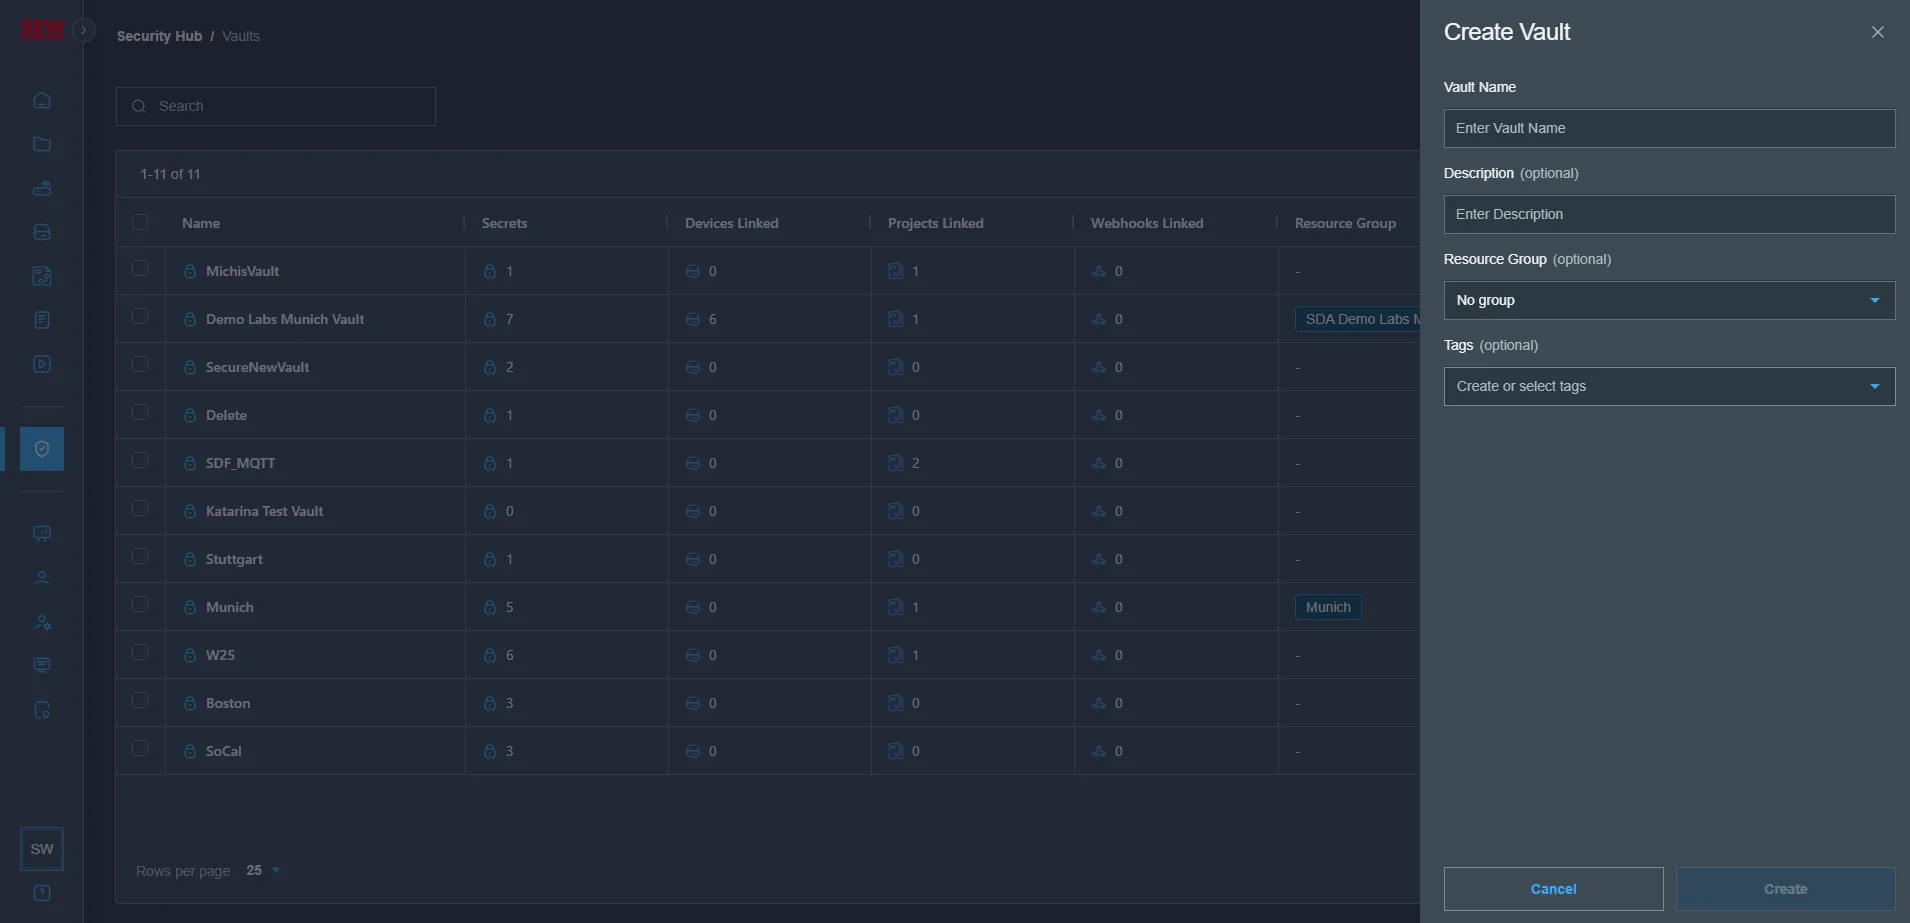
Wprowadź „Vault Name”, „Description”, „Resourc Group”, „Tags” i kliknij „Create”
-
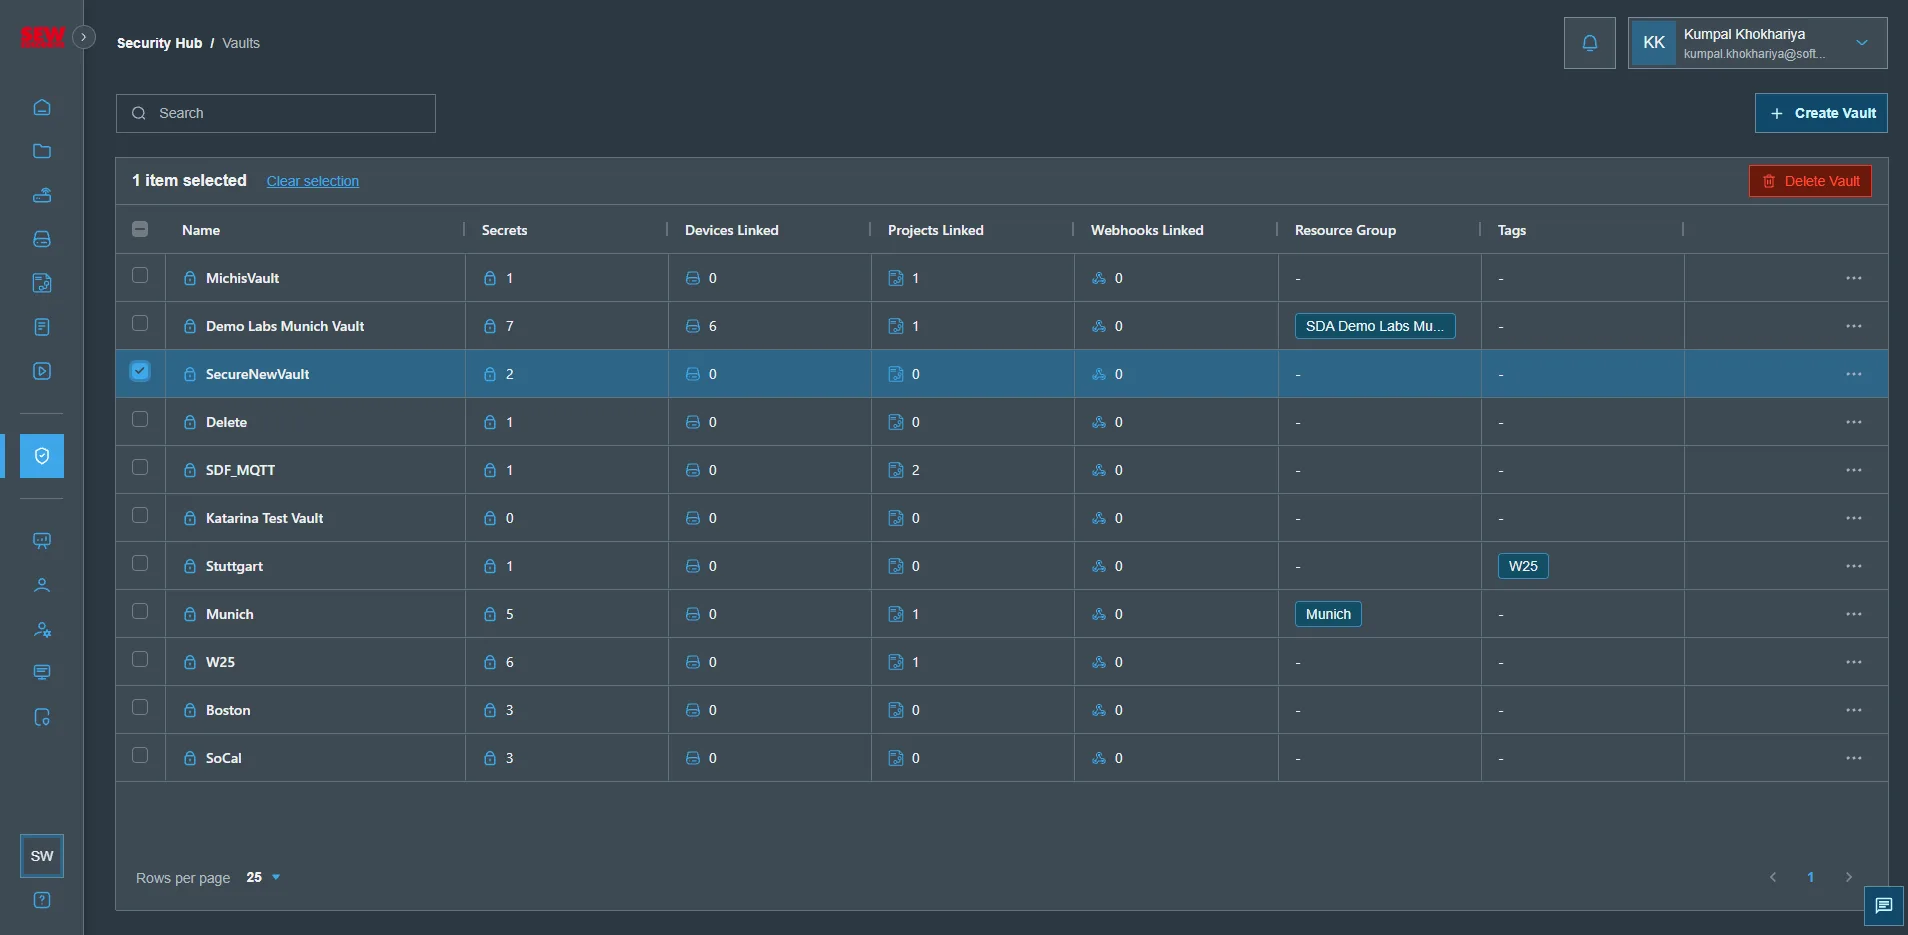
Twój nowy sejf został utworzony i pojawi się w tabeli sejfów
Tworzenie sekretów w sejfie
Po pomyślnym utworzeniu sejfu można dodać do niego wiele sekretów, aby móc powiązać je z potrzebnymi obiektami, takimi jak projekty czy urządzenia
-
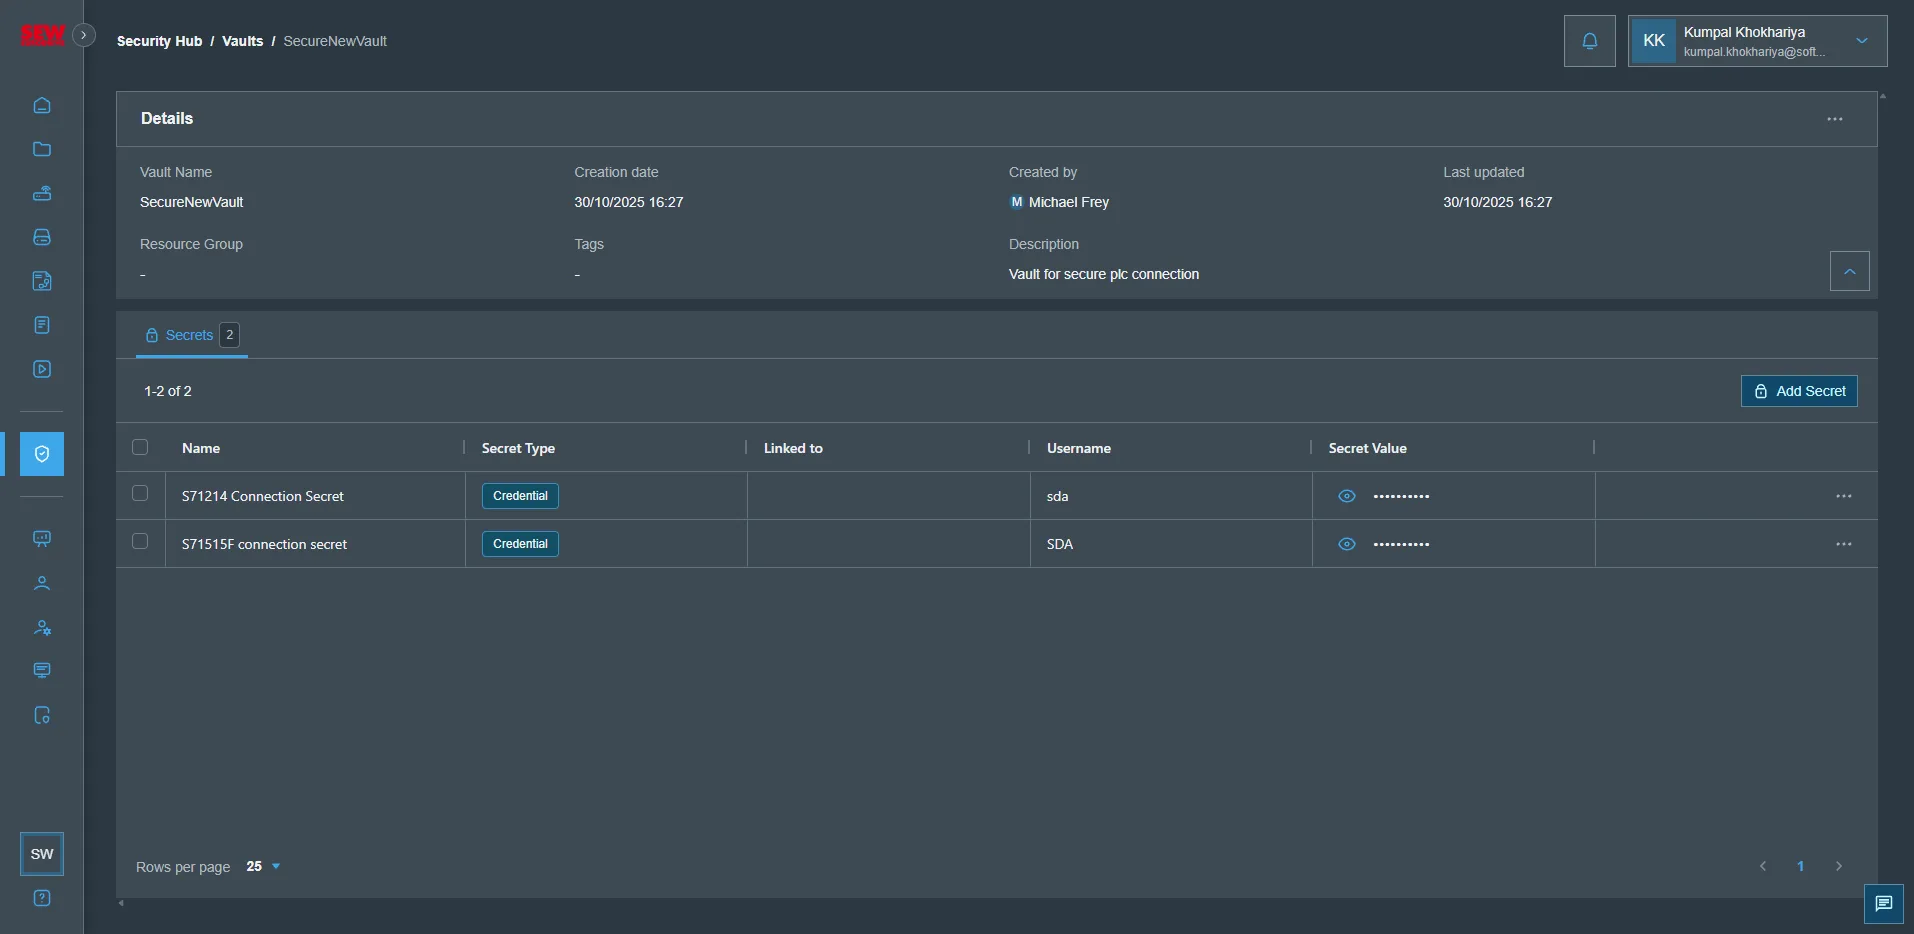
Wejdź do sejfu, klikając sejf, w którym chcesz przypisać swój sekret
-
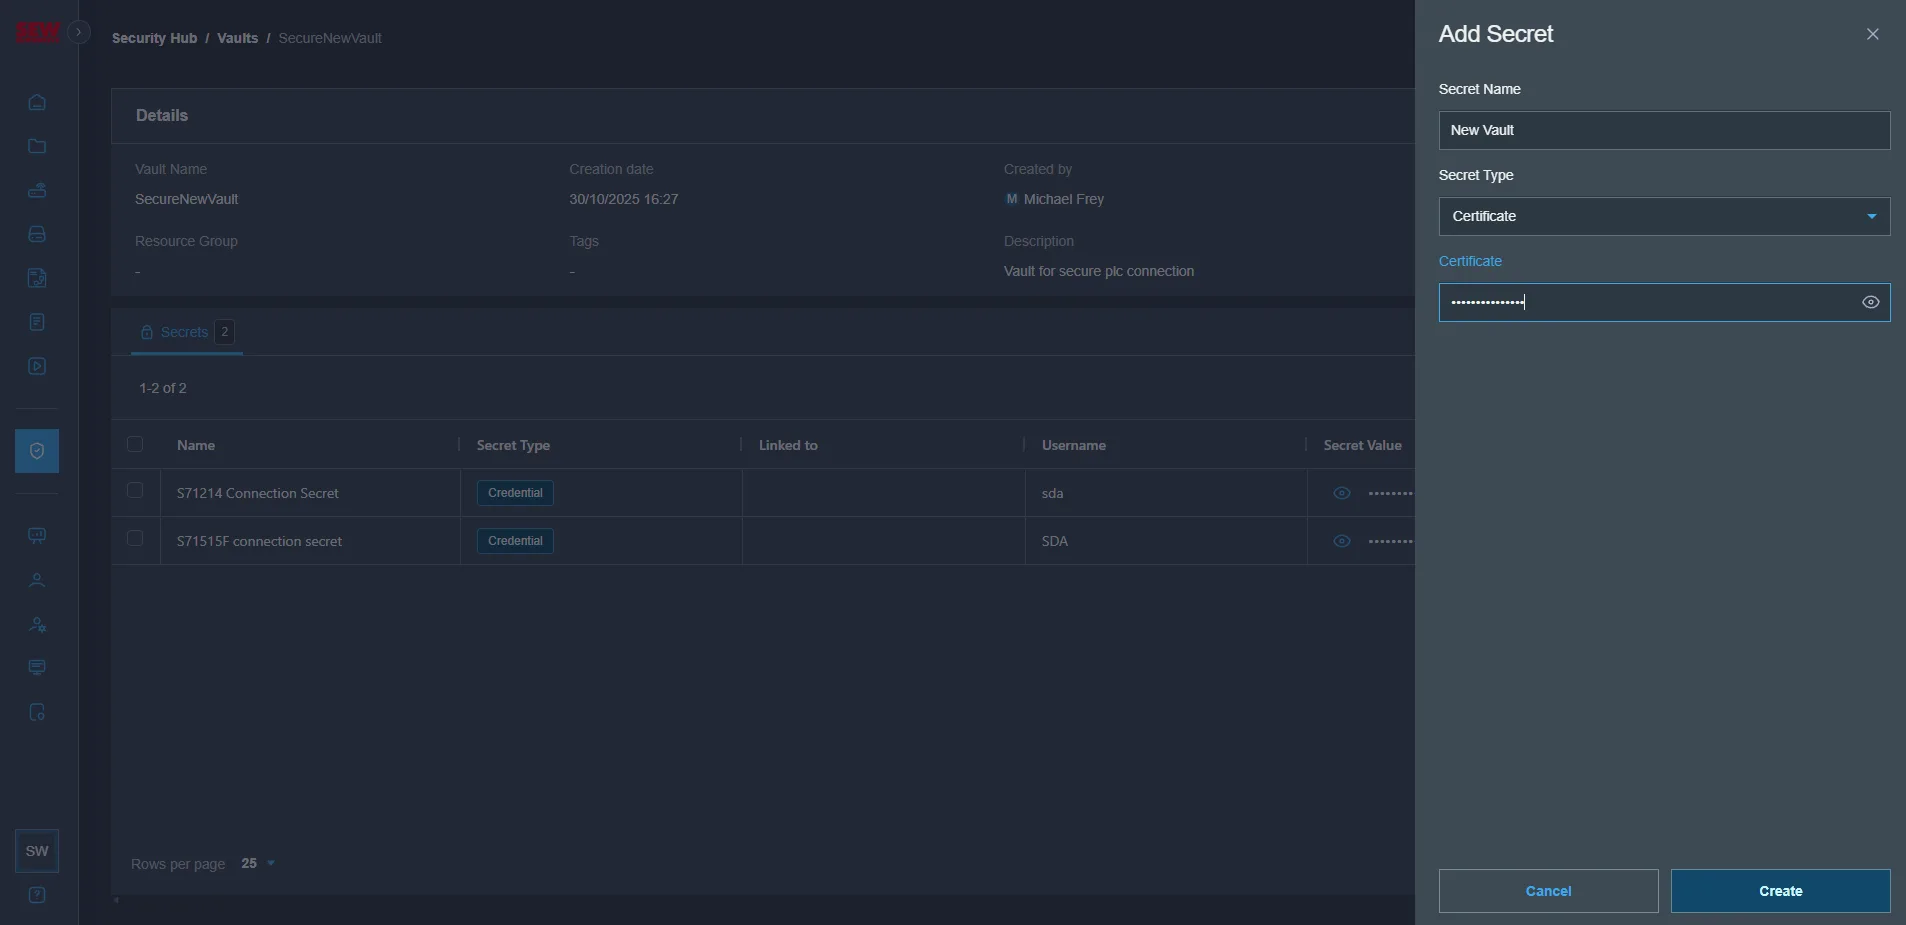
Kliknij „Add Secret” i podaj wymagane informacje, takie jak „Secret Name”, „Secret Type” oraz informacje zależne od typu użytkownika, np. nazwę użytkownika i hasło\
-
Nowo utworzony sekret jest wyświetlany w tabeli sekretów
-
Po pomyślnym utworzeniu sekretu możesz dodać go do potrzebnego obiektu, jak pokazano tutaj, gdzie został przypisany jako poświadczenia dla projektu Simatic Manager