Vaults & Secrets
Overzicht van Vaults & Secrets
Vaults & Secrets bieden een centrale, veilige locatie voor het beheren van de gevoelige informatie die nodig is om industriële systemen te bedienen en te automatiseren. Binnen SEW slaan vaults versleutelde waarden op — zoals PLC-wachtwoorden, servicereferenties en API-tokens — waarnaar wordt verwezen door apparaten, projecten en operationele workflows. Alle secrets worden versleuteld opgeslagen en verzonden, zijn afgebakend tot een tenant en worden beheerd via de op rollen gebaseerde toegangscontroles van SEW.
Doordat gevoelige referenties worden gescheiden van apparaten en projecten, zorgen Vaults & Secrets ervoor dat de bedrijfsvoering veilig, controleerbaar en conform de industriële beveiligingsstandaarden blijft. De subpagina Secrets biedt inzicht in het gebruik en het levenscyclusbeheer van secrets, terwijl de bredere Security Hub deze informatie samenbrengt met auditlogboeken voor volledige traceerbaarheid.
Vaults fungeren als de primaire containers voor het organiseren van gevoelige informatie. Een vault moet worden aangemaakt voordat er secrets kunnen worden toegevoegd en elke vault kan één of meerdere secrets bevatten. Omdat vaults een logische scheiding van referenties mogelijk maken, worden ze doorgaans afgestemd op productiegebieden, lijnen of resourcegroepen. Deze structuur houdt referenties geïsoleerd en zorgt ervoor dat toegang met fijnmazige controle kan worden verleend.
Secrets zijn de afzonderlijke gevoelige waarden die in een vault worden opgeslagen. Dit kunnen PLC-besturingswachtwoorden, FTP- of SMB-referenties, certificaten of andere waarden zijn die worden gebruikt bij back-ups, deployments, snapshots en externe bewerkingen. Secrets kunnen ook worden gebruikt in combinatie met Pipelines om wachtwoorden op apparaten te roteren, wat zorgt voor goede referentiehygiëne en consistente beveiliging in uw omgeving. Eenmaal aangemaakt kunnen secrets worden toegepast op apparaten, projecten en pipelines, waardoor ze centraal beheerd, herbruikbaar en traceerbaar zijn.
Een vault aanmaken
Om vaults aan te maken gaat u naar https://sew.eu1.sdaconsole.io/ en logt u in.
-
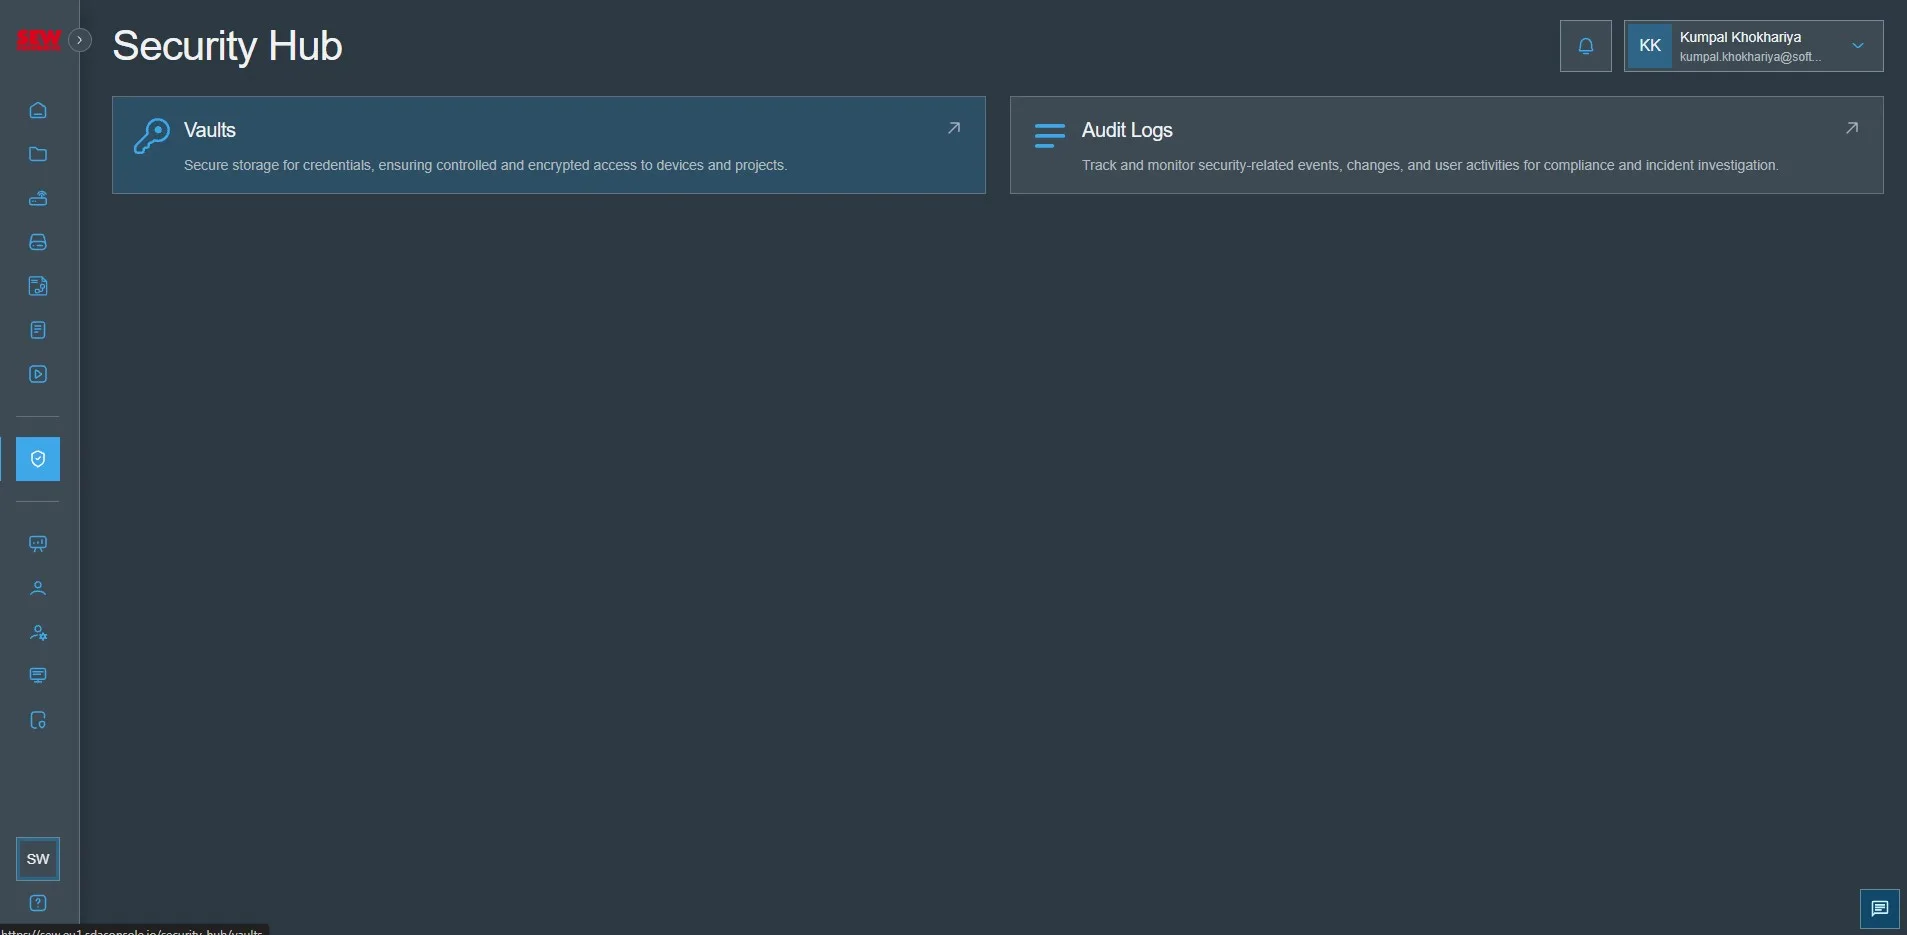
Ga naar "Security Hub" en klik op "Vaults"
-
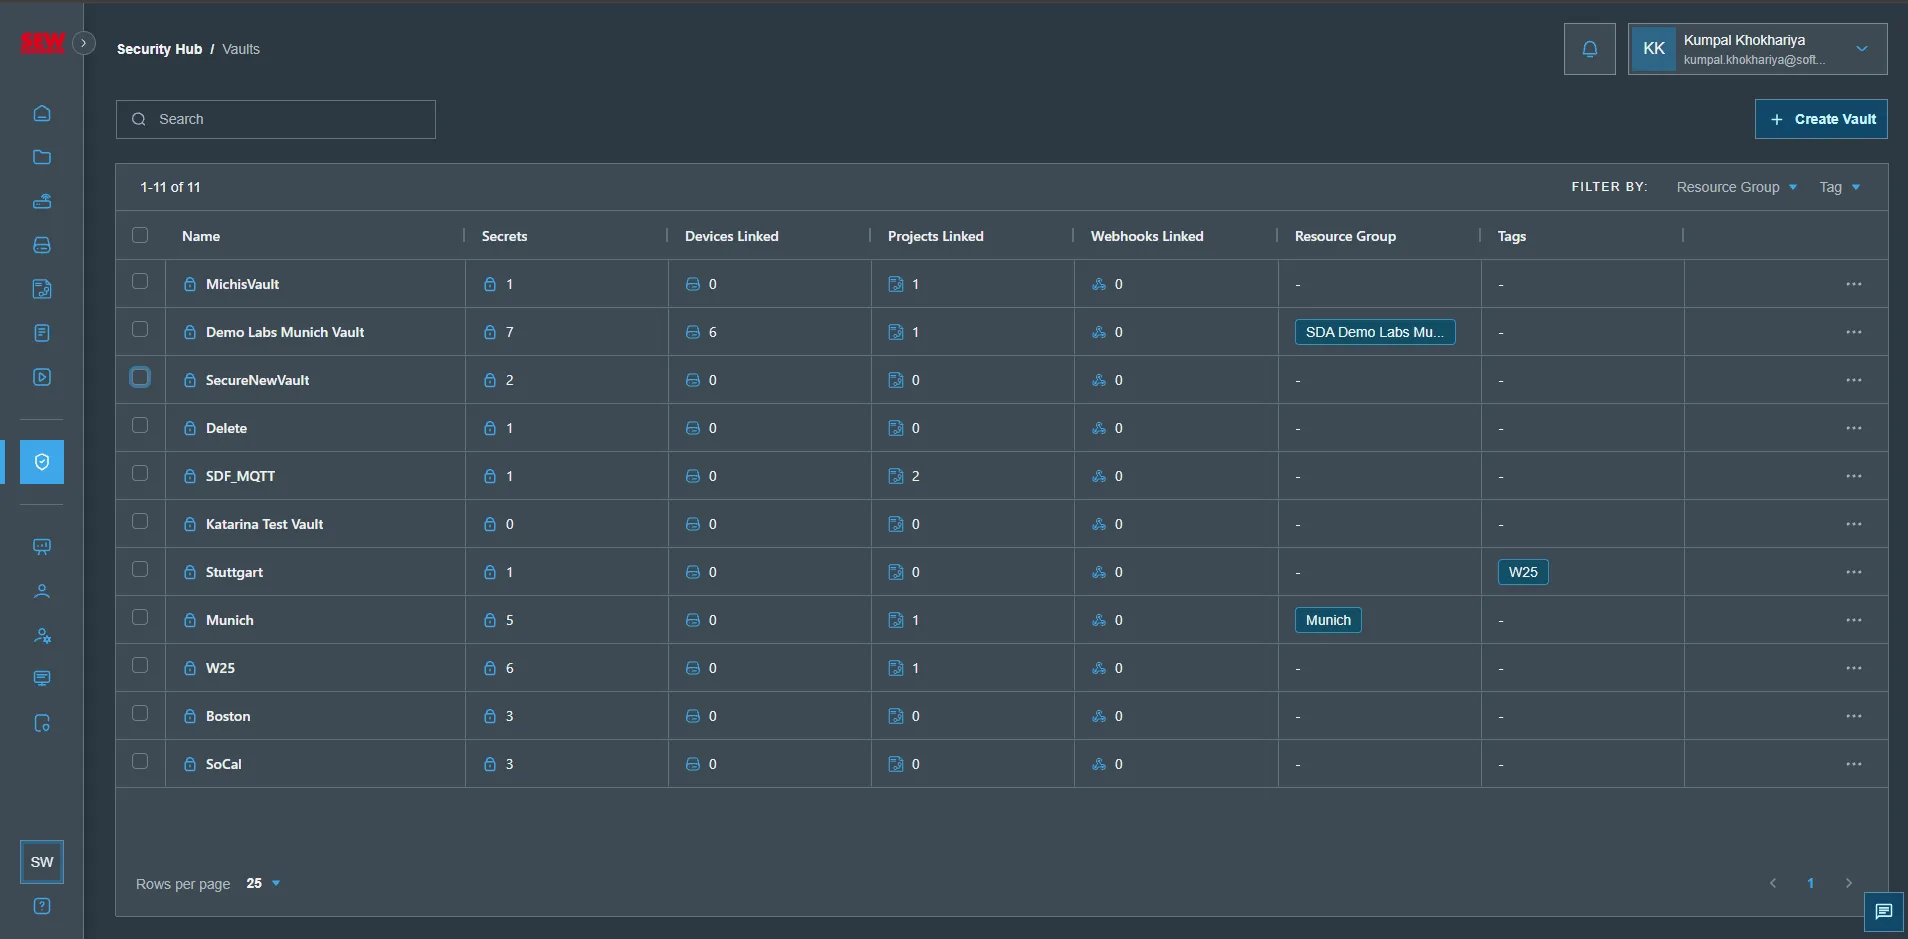
Klik op "Add Vault"
-
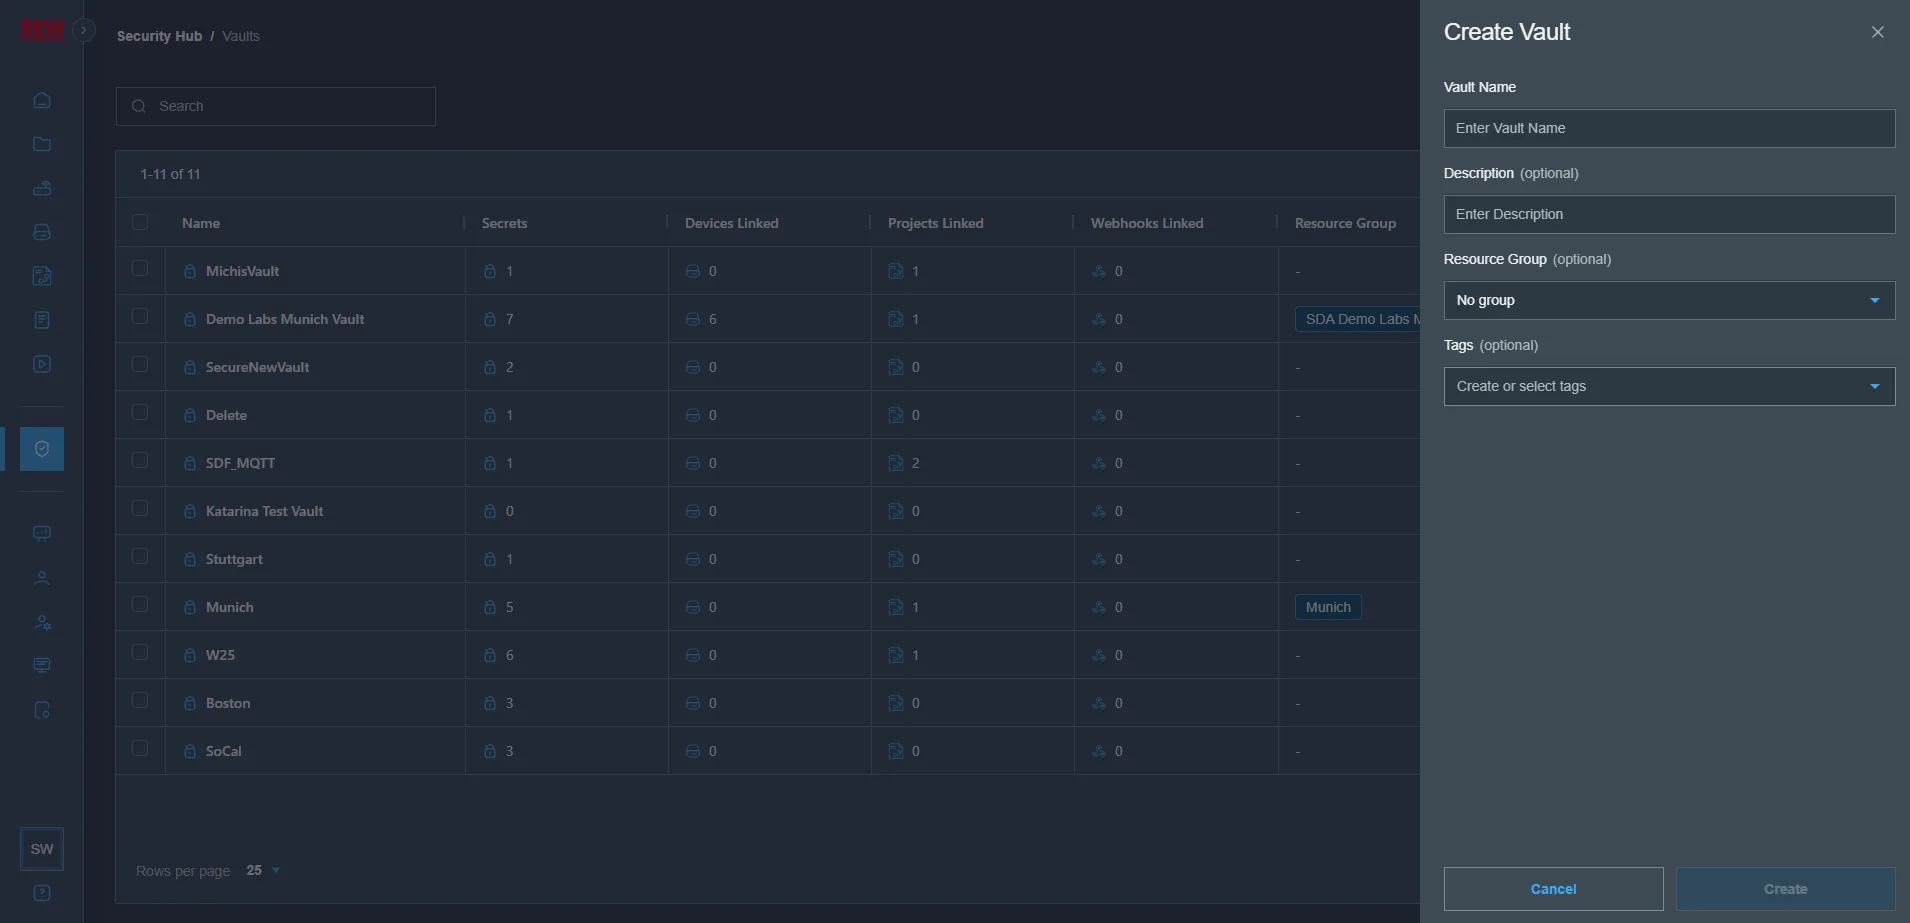
Voer "Vault Name", "Description", "Resourc Group" en "Tags" in en klik op "Create"
-
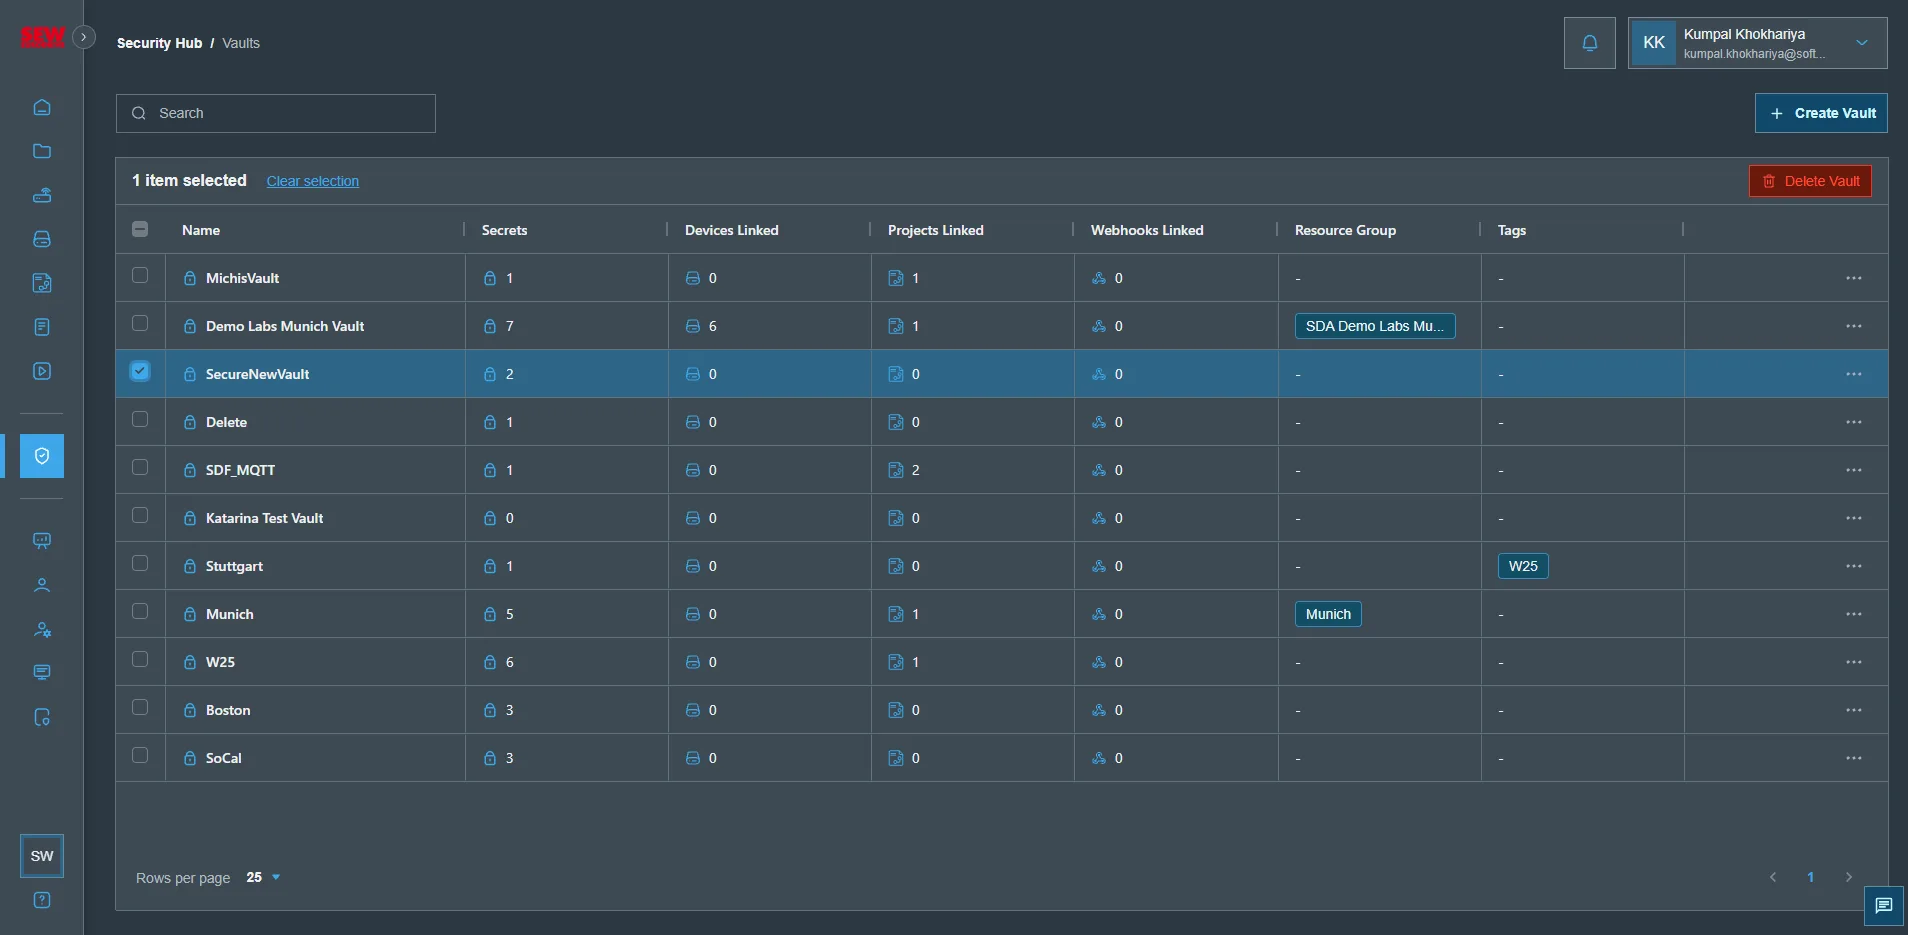
Uw nieuwe vault is nu aangemaakt en verschijnt in de vaulttabel
Secrets aanmaken in een vault
Nadat u een vault succesvol hebt aangemaakt, kunt u meerdere secrets aan die vault toevoegen om ze te kunnen koppelen aan de benodigde objecten zoals projecten of apparaten
-
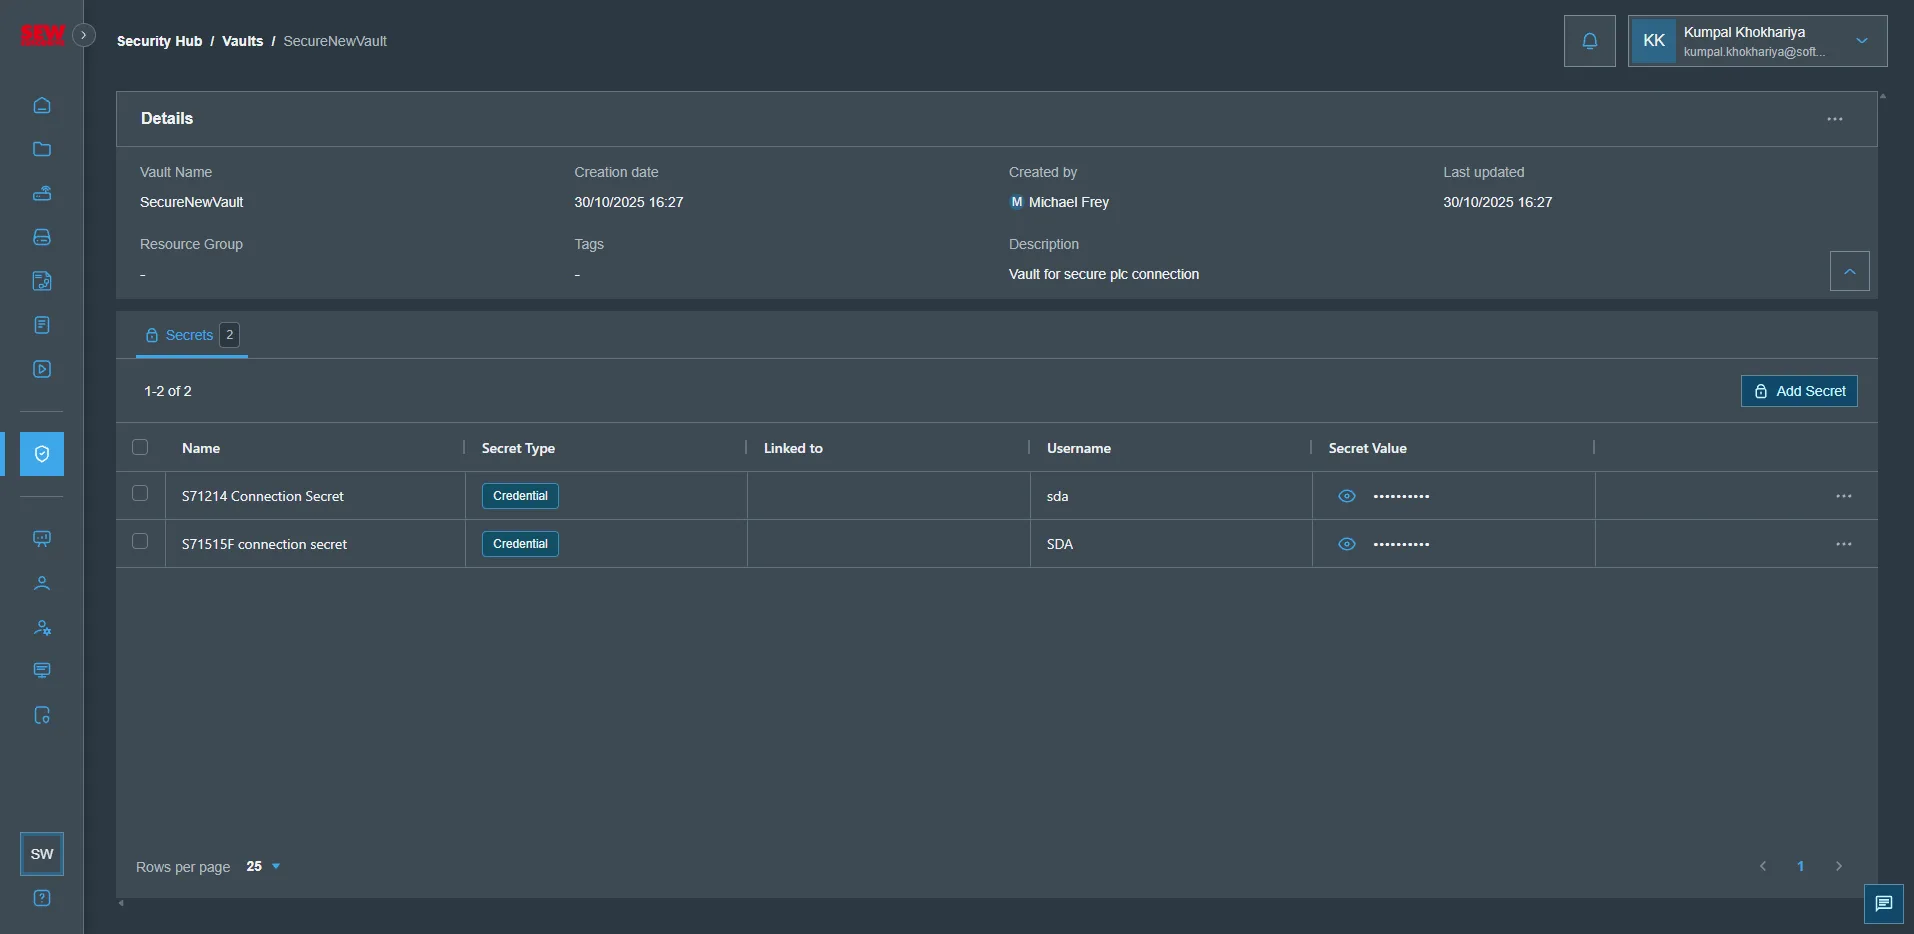
Open de vault door te klikken op de vault waaraan u uw secret wilt toewijzen
-
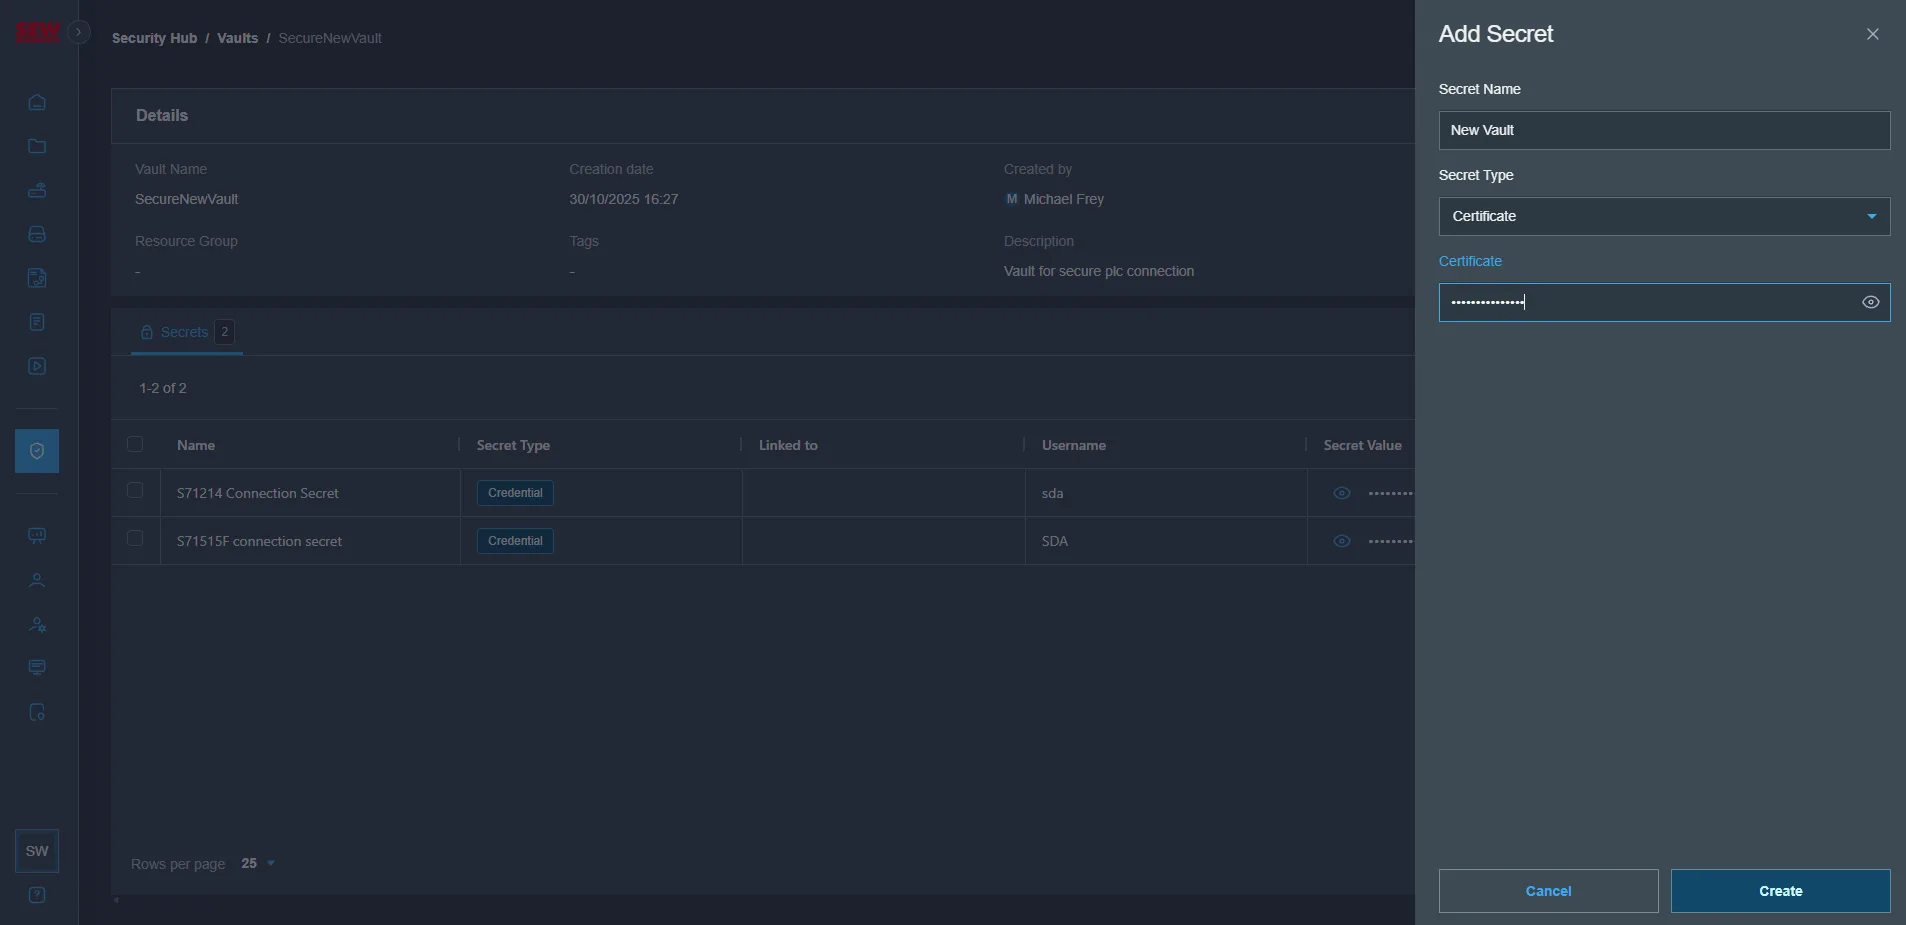
Klik op "Add Secret" en voeg de benodigde informatie toe, zoals "Secret Name", "Secret Type" en de vereiste gegevens afhankelijk van het gebruikerstype, zoals gebruikersnaam en wachtwoord\
-
Het nieuw aangemaakte secret wordt weergegeven in de secrettabel
-
Nadat u het secret succesvol hebt aangemaakt, kunt u het toevoegen aan het gewenste object, zoals hier weergegeven waar het is toegewezen als referentie voor een Simatic Manager-project