Roles
Descripción general de los roles y del control de acceso basado en roles (RBAC)
El control de acceso basado en roles (RBAC) es un pilar fundamental del modelo de seguridad de SEW, ya que proporciona un control preciso y granular sobre quién puede acceder a recursos específicos y realizar acciones concretas dentro de su tenant.
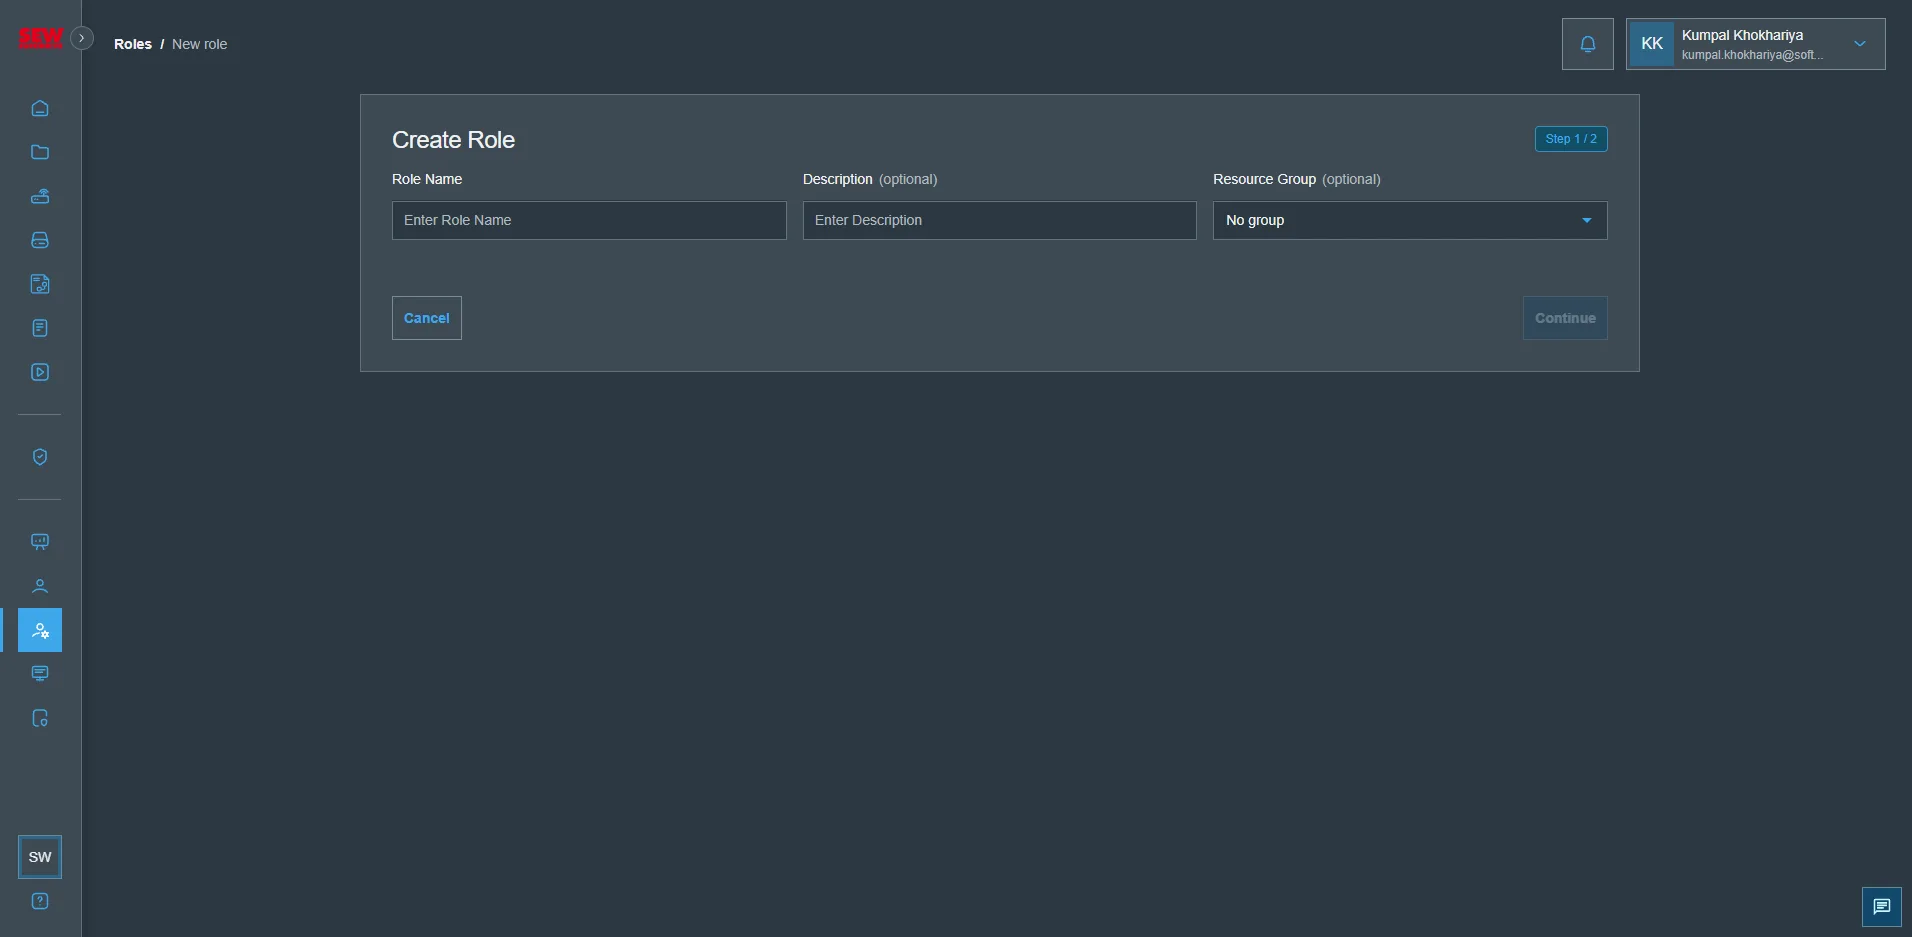
SEW incluye varios roles predefinidos
- Administrador
- Ingeniero de automatización
- Técnico
- Usuario de solo lectura
Estos roles están diseñados para cubrir las necesidades operativas más habituales.
Más allá de estos valores predeterminados, SEW le permite definir roles totalmente personalizables con permisos granulares que se ajusten a los requisitos de seguridad de su organización. Puede adaptar el acceso hasta el nivel de capacidades individuales e incluso aplicar permisos con límite temporal que caducan automáticamente, garantizando que se mantenga siempre el acceso con privilegios mínimos.
Cómo configurar los roles
- Vaya a Users and Permissions en el menú de navegación de la izquierda
- Cambie a la vista Roles en la esquina superior derecha de la página
Crear un nuevo rol
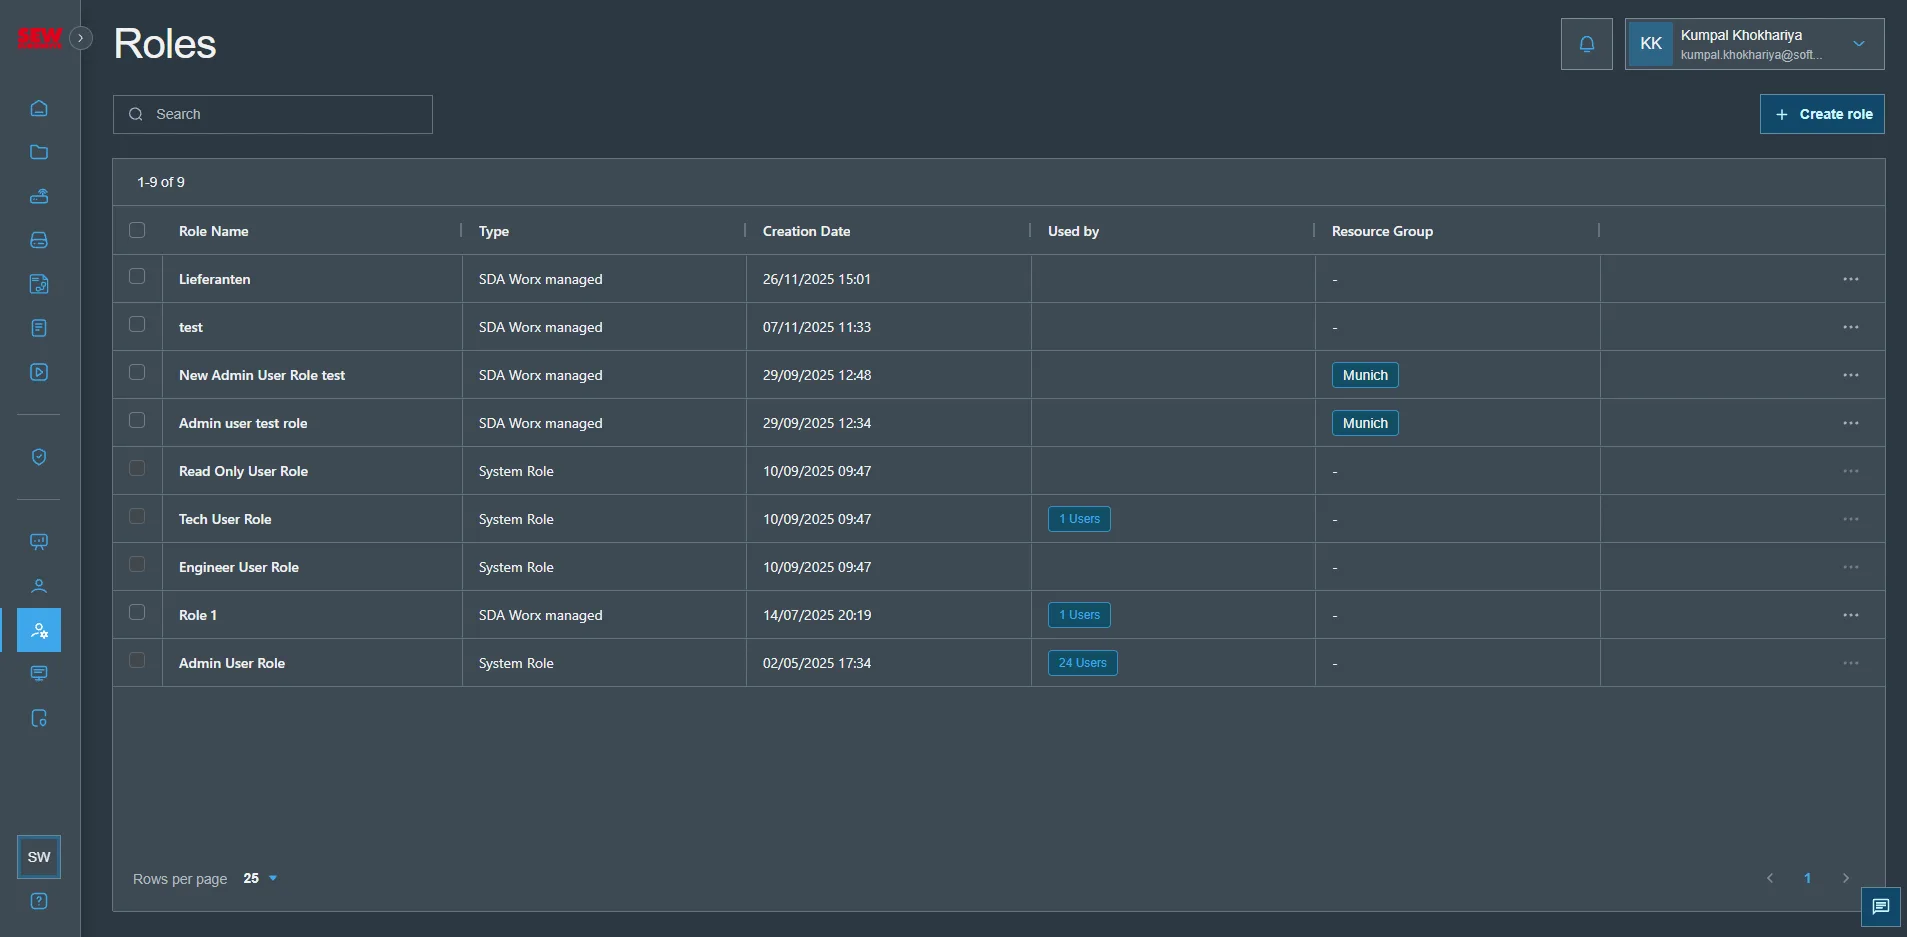
Para crear un nuevo rol, haga clic en "Create Role" en la parte superior derecha y accederá a una nueva pantalla.
La creación de un nuevo rol se divide en dos pasos:
- Información general del rol
- Nombre del rol
- Descripción
- Grupo de recursos
- Asignación de grupos SSO
- Definición de políticas
- Consulte Control de acceso basado en roles