Descripción general de la arquitectura
La Plataforma SEW está creada de forma nativa sobre Amazon Web Services (AWS), aprovechando la escalabilidad y la fiabilidad de los servicios en la nube, con conectividad segura y exclusivamente de salida hacia los sistemas industriales a través del SEW Gateway. Este diseño permite a SEW ofrecer ingeniería remota, flujos de trabajo DevOps automatizados y gestión centralizada para entornos industriales diversos, sin comprometer la seguridad de la red OT.
SEW hace un uso extensivo de las capacidades nativas de AWS para garantizar alta disponibilidad, elasticidad y seguridad. Los servicios principales de la plataforma —incluidos identidad, almacenamiento, orquestación, cómputo, mensajería y ejecución de pipelines— se construyen sobre infraestructura gestionada por AWS. Esto permite a SEW minimizar la carga operativa, heredar la fiabilidad global de AWS y centrarse en ofrecer flujos de trabajo orientados a OT a gran escala.
Esta página ofrece una descripción general de alto nivel de cómo se estructuran los componentes de SEW y de cómo interactúan de extremo a extremo los elementos de la nube y de la planta de producción.
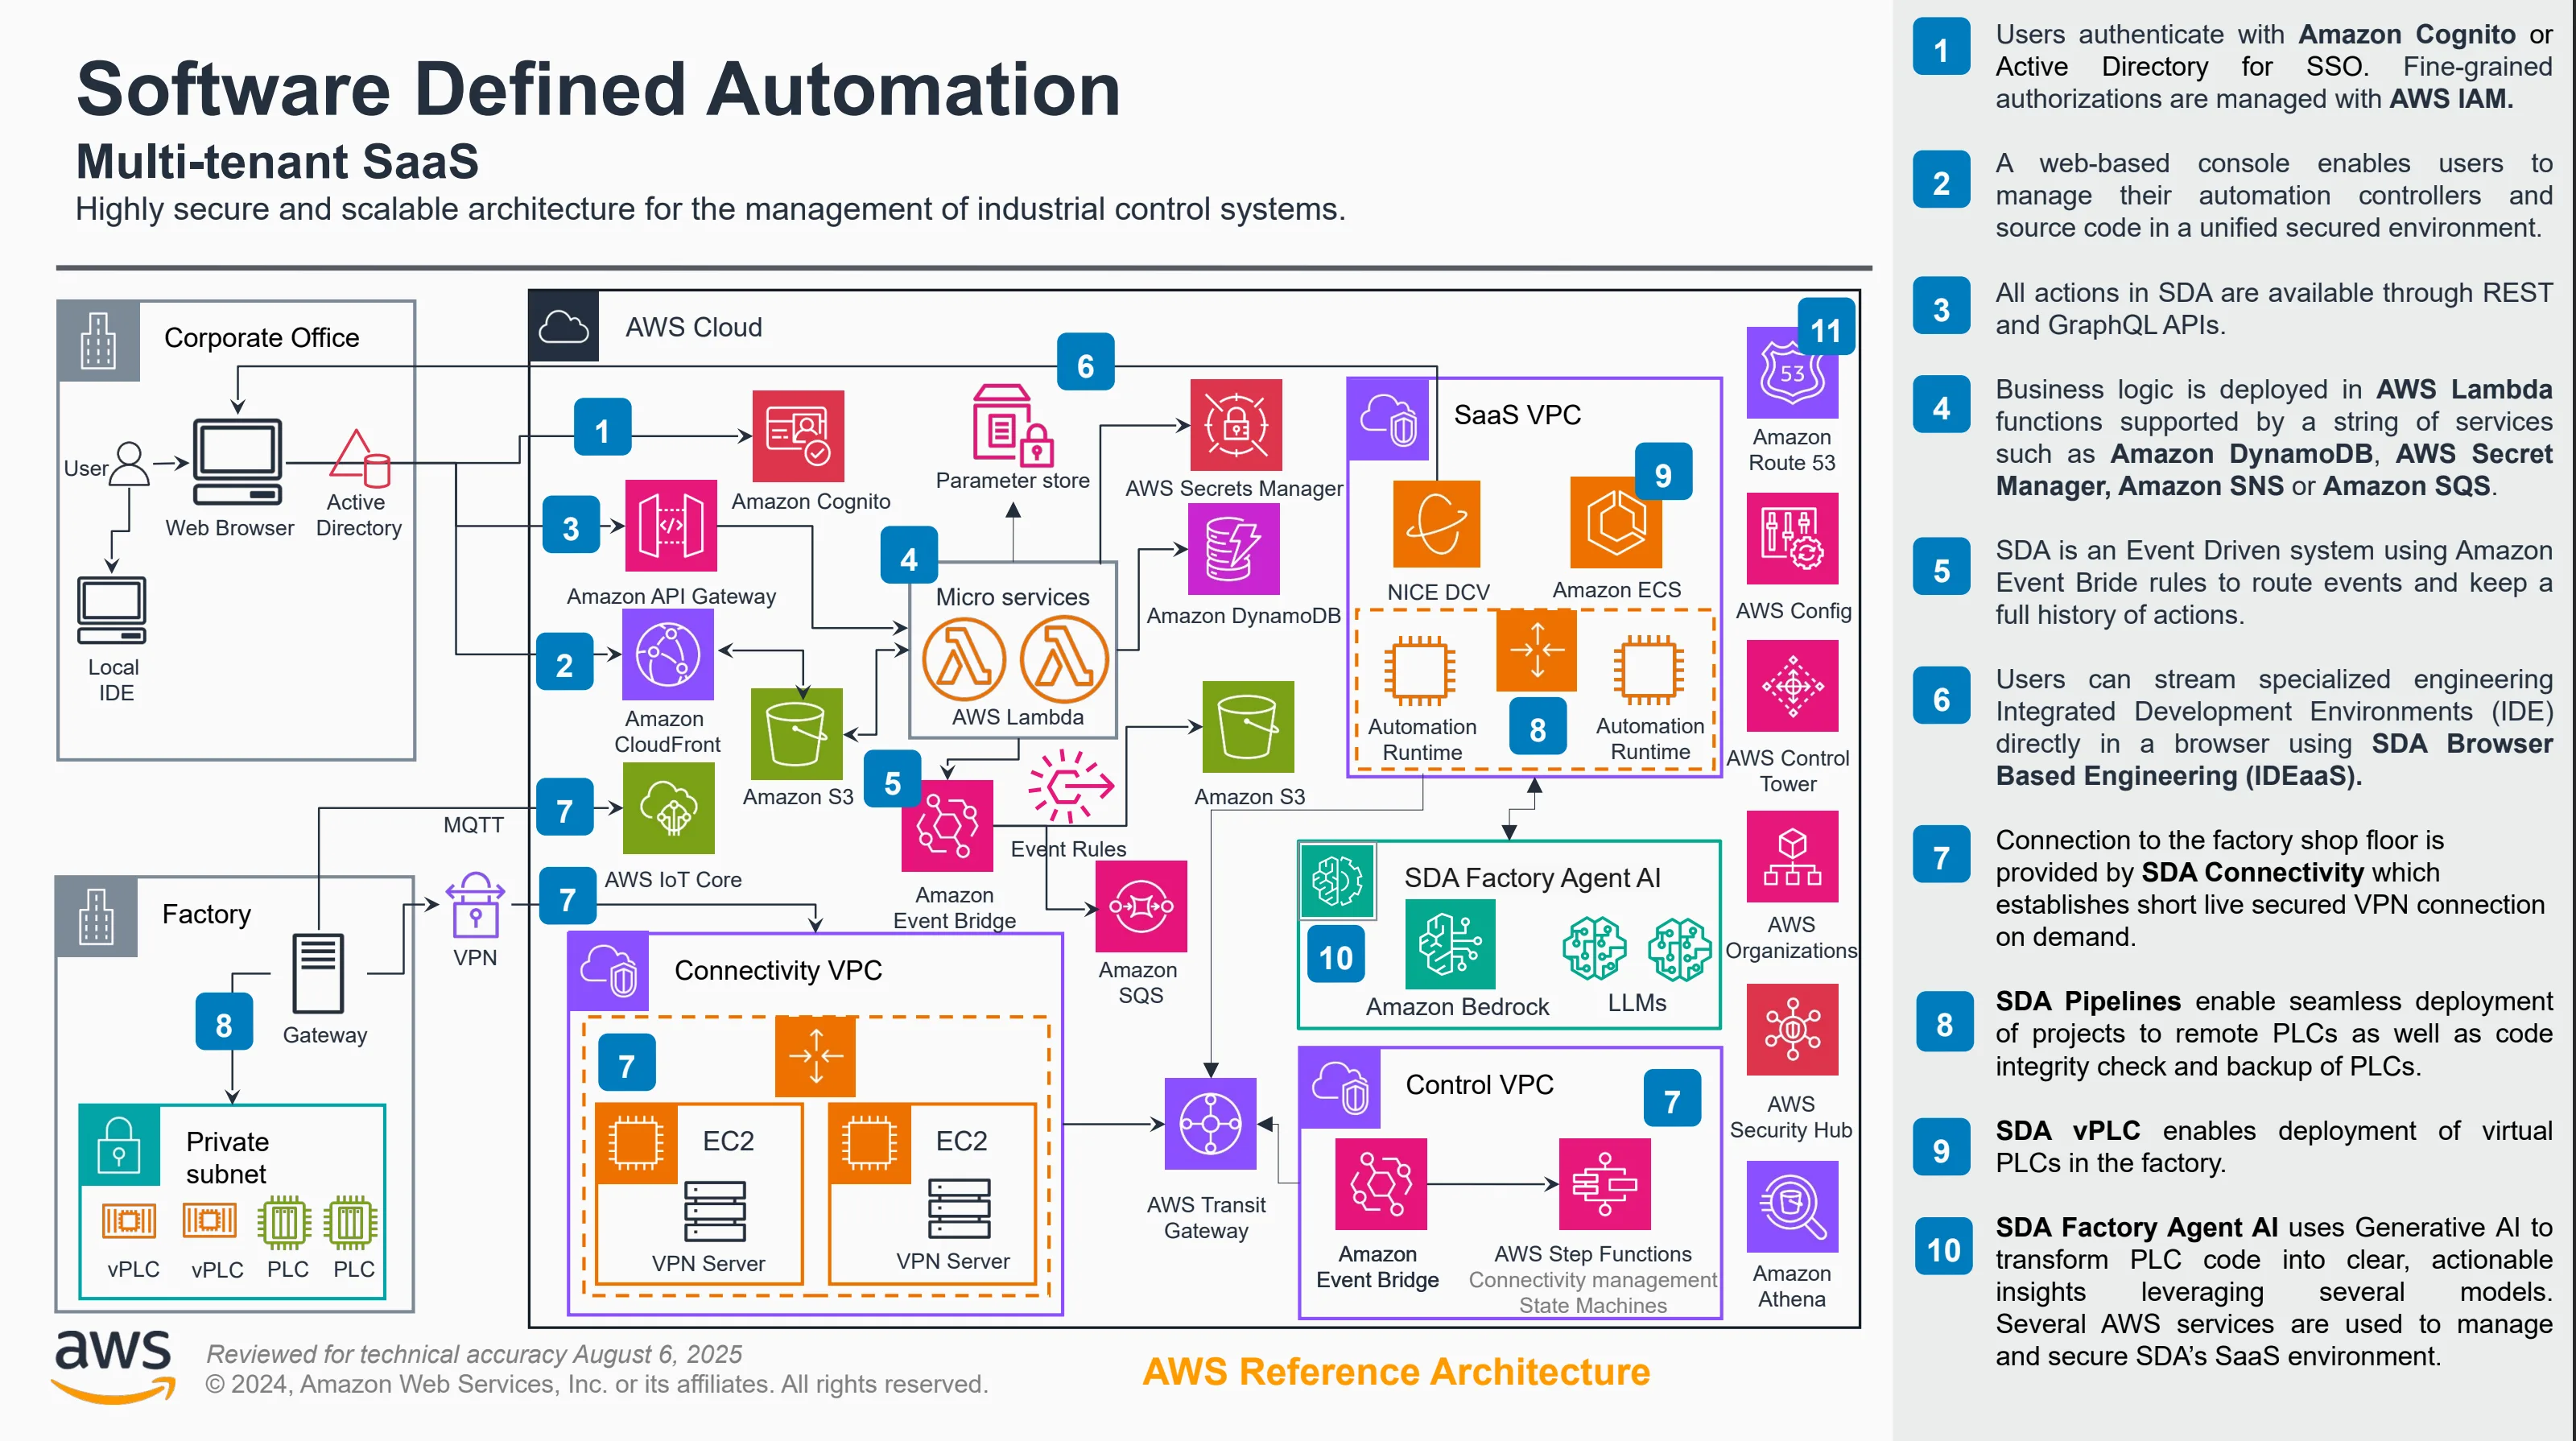
Arquitectura en la nube
En la nube, SEW opera como una plataforma multiinquilino totalmente gestionada, construida sobre microservicios modernos e infraestructura nativa de AWS. Entre sus funciones principales se incluyen:
- Gestión de inquilinos y servicios de identidad
- Almacenamiento, versionado y comparación de proyectos
- Orquestación de pipelines para despliegues, copias de seguridad, rotaciones de contraseñas y más
- Procesamiento de eventos, registro y pistas de auditoría
- IDEaaS / entorno de ejecución de ingeniería basado en navegador
- Security Hub, bóvedas y almacenamiento de secretos
Todo el tráfico en la nube circula a través de límites estrictos de autenticación y autorización, con aislamiento de inquilinos aplicado en todas las capas y siempre cifrado en tránsito.
La plataforma utiliza una amplia gama de servicios de AWS para proporcionar fiabilidad, rendimiento y límites de seguridad sólidos. Algunos ejemplos:
- Cómputo y orquestación mediante microservicios en contenedores que se ejecutan en servicios de cómputo gestionados de AWS
- Almacenamiento y durabilidad a través de bases de datos gestionadas por AWS, almacenamiento de objetos y servicios distribuidos de metadatos
- Mensajería y eventos mediante servicios de eventos de AWS duraderos y de alto rendimiento
- Identidad y autenticación a través de una infraestructura estrechamente integrada y respaldada por AWS IAM
- Disponibilidad global mediante despliegues multi-AZ (Availability Zone) y primitivas de red de AWS
Al aprovechar los servicios alojados en AWS, SEW hereda un tiempo de actividad líder en el sector, certificaciones de seguridad, alcance global y madurez operativa.
Arquitectura on-premise (SEW Gateway)
Dentro de la fábrica o instalación, el SEW Gateway actúa como punto de comunicación seguro entre los dispositivos OT y SEW Cloud. El gateway:
- Establece túneles cifrados exclusivamente de salida hacia SEW Cloud
- Proporciona enrutamiento a nivel de dispositivo y gestión de protocolos
- Permite que las sesiones de IDEaaS se conecten a PLC sin exponer la red OT
- Ejecuta pipelines como copias de seguridad de dispositivos, despliegues y lecturas/escrituras de variables
- Sirve como centro de comunicación local para los dispositivos asociados
- Establece conectividad con la nube únicamente bajo demanda y de corta duración
Dado que el gateway utiliza conectividad iniciada desde el interior (de salida), no es necesario abrir puertos de entrada en el firewall de la planta, preservando los principios de seguridad OT. El gateway está diseñado para respetar la segmentación OT, sin requerir nunca la exposición de PLC o controladores a Internet. En su lugar, el gateway accede a los dispositivos dentro de la red OT y se comunica de forma segura con SEW Cloud.
Se ofrecen más detalles en el Servicio de conectividad SEW, que profundiza en la arquitectura del SEW Gateway.
Flujo de extremo a extremo
Una vista simplificada de la arquitectura:
- El usuario interactúa con la consola web de SEW o con IDEaaS
- SEW Cloud autentica al usuario y autoriza la acción solicitada
- Los servicios en la nube orquestan el flujo de trabajo (por ejemplo, un pipeline, un despliegue, una sesión de IDE)
- El SEW Gateway ejecuta las operaciones a nivel de dispositivo dentro de la planta bajo demanda
- Los resultados regresan a la nube, donde se almacenan, analizan o presentan al usuario
Esta arquitectura de nube/on-premise permite a SEW ofrecer acceso remoto seguro, flujos de trabajo OT automatizados, control de versiones y operaciones con PLC de múltiples fabricantes sin alterar las estructuras de red de la fábrica ni comprometer la segmentación.
Un flujo de extremo a extremo detallado se describe en la página del Servicio de conectividad SEW, que incluye diagramas de flujo de usuario y de secuencia.