Szerepkörök
Szerepkörök és szerepkör-alapú hozzáférés-szabályozás (RBAC) – áttekintés
A szerepkör-alapú hozzáférés-szabályozás (RBAC) a SEW biztonsági modelljének egyik alappillére, amely pontos, finomhangolt szabályozást biztosít arra, hogy ki férhet hozzá az egyes erőforrásokhoz, és ki végezhet el meghatározott műveleteket a bérlőn belül.
A SEW több, előre elkészített szerepkört tartalmaz
- Adminisztrátor
- Automatizálási mérnök
- Technikus
- Csak olvasási jogú felhasználó
Ezek a szerepkörök a leggyakoribb üzemeltetési igények lefedésére készültek.
Az alapértelmezett szerepkörökön túl a SEW lehetőséget ad teljesen testreszabható, részletes jogosultságokkal rendelkező szerepkörök meghatározására, amelyek megfelelnek a szervezet biztonsági követelményeinek. A hozzáférés az egyes képességek szintjéig szabható, és időalapú, automatikusan lejáró jogosultságok is alkalmazhatók, így a legkisebb jogosultság elve mindig érvényesül.
Szerepkörök konfigurálása
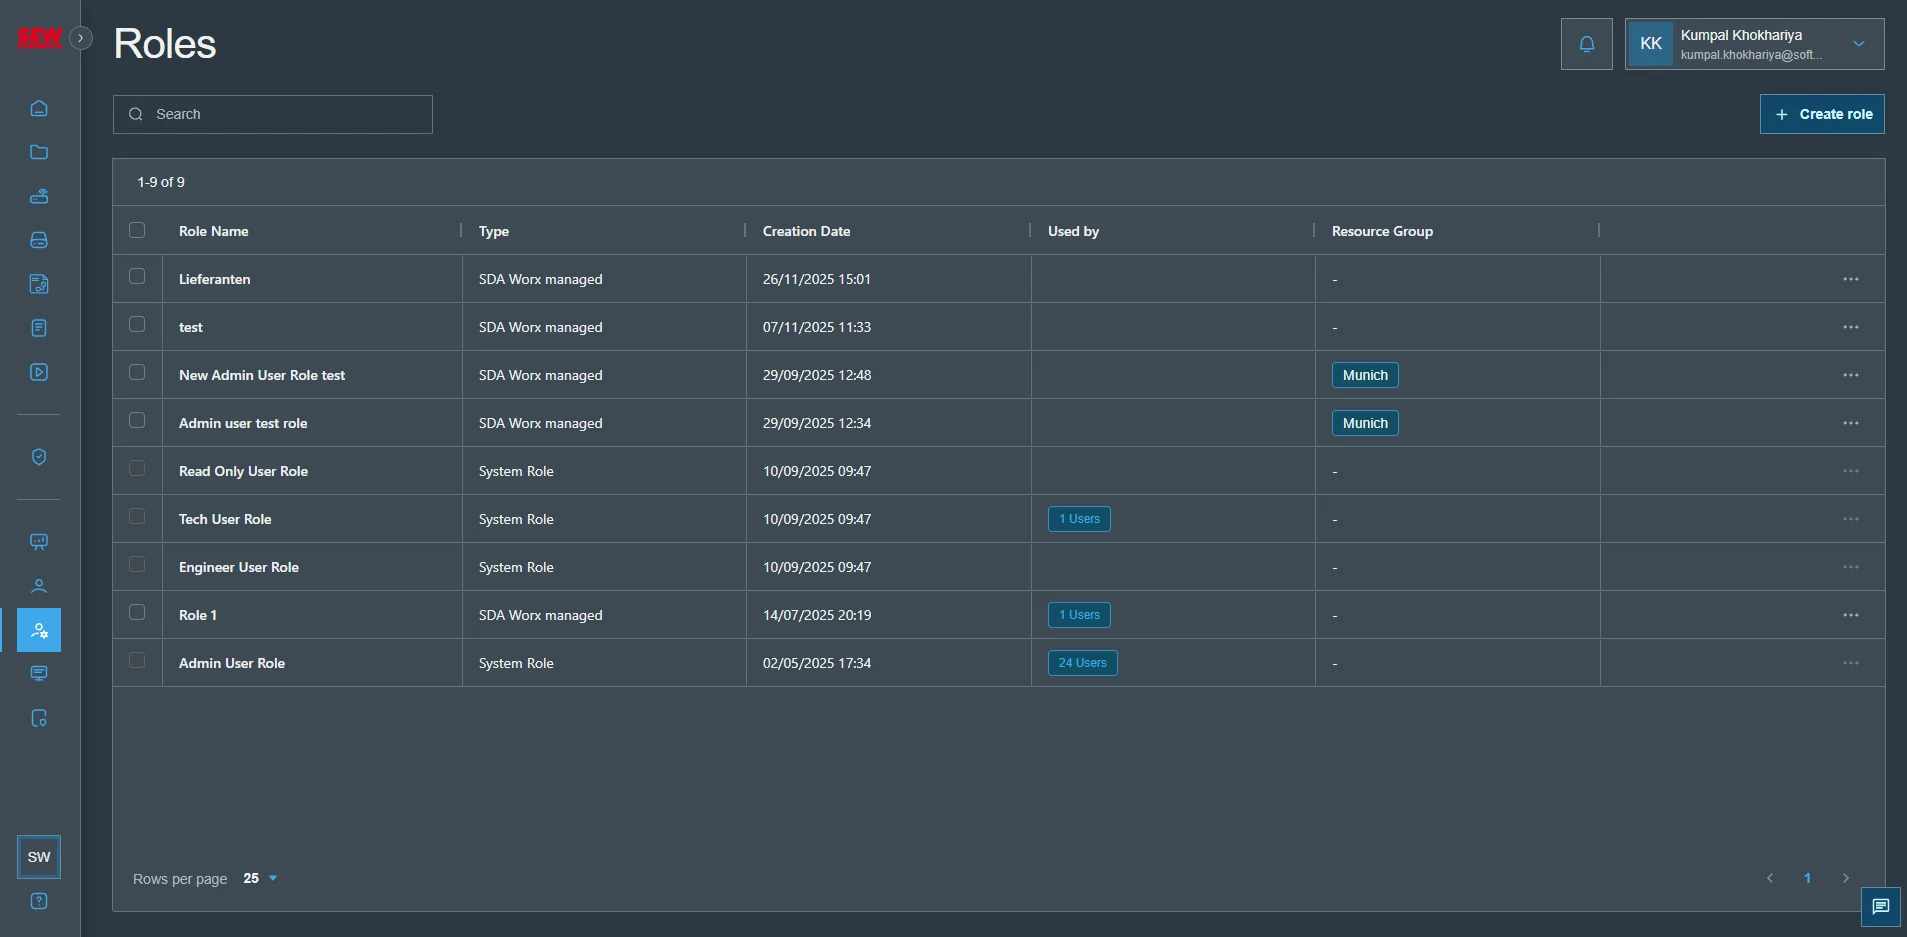
- Navigáljon a bal oldali navigációs menü Users and Permissions pontjára
- Váltson a Roles nézetre az oldal jobb felső sarkában
Új szerepkör létrehozása
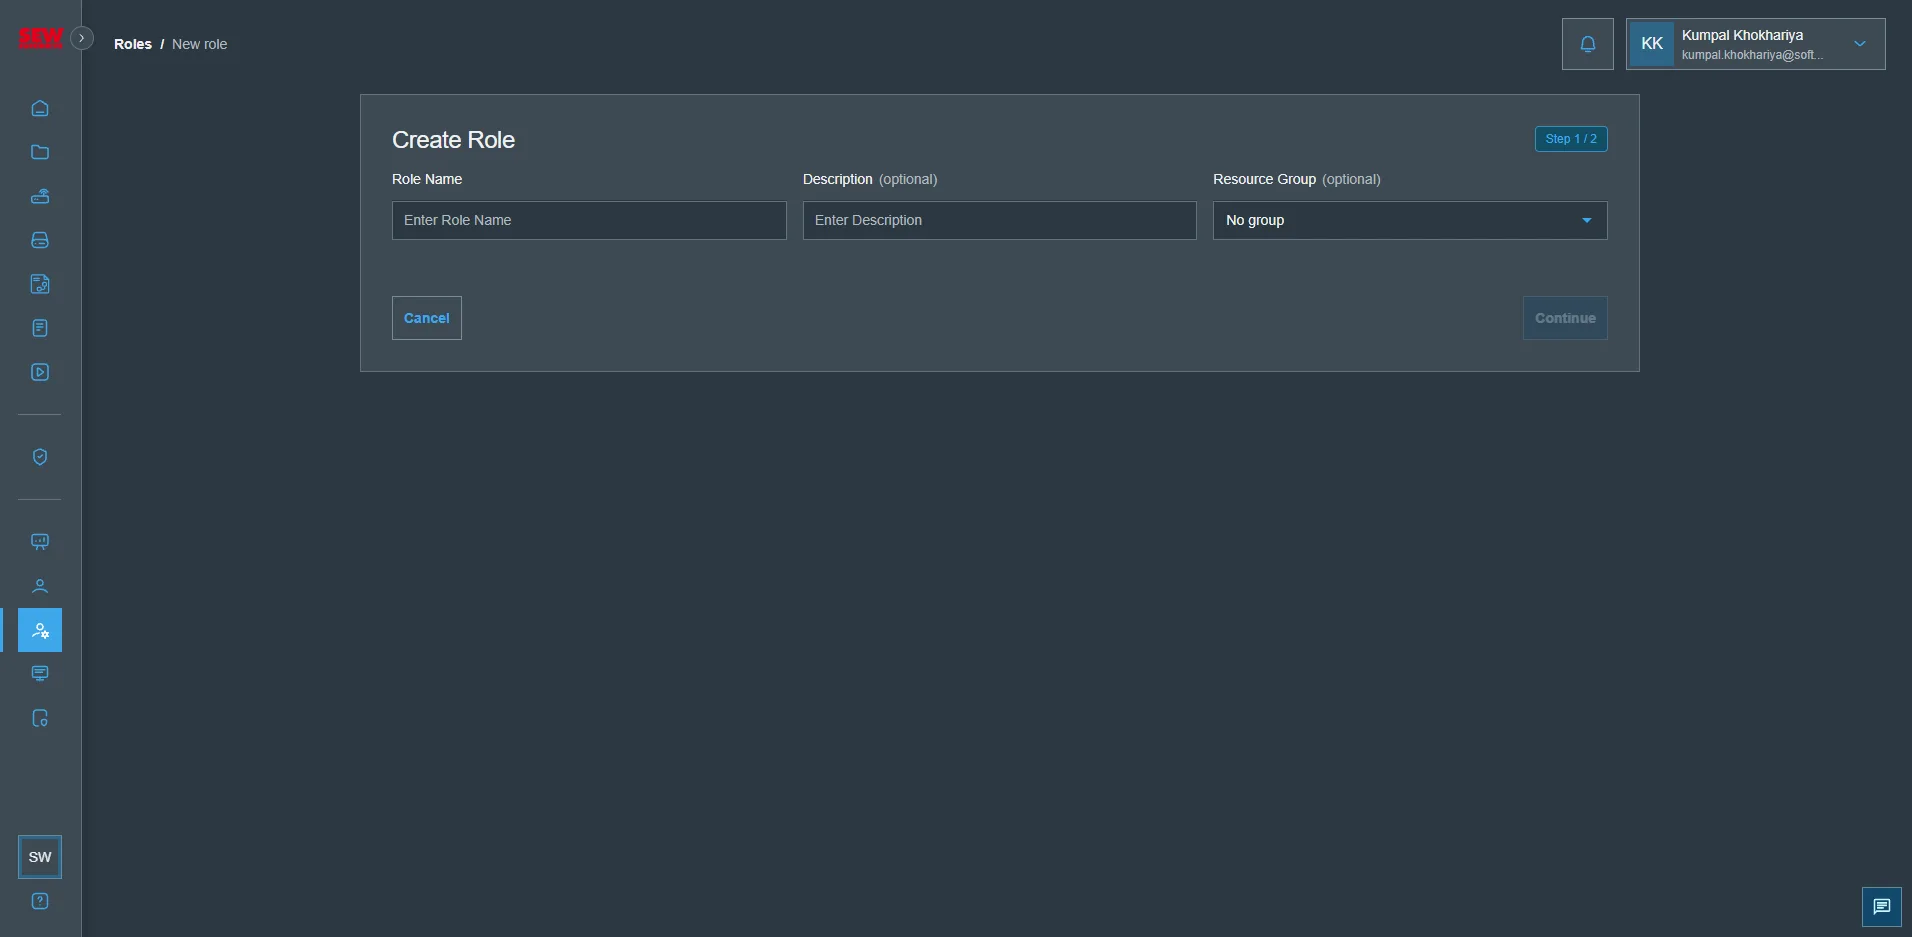
Új szerepkör létrehozásához kattintson a jobb felső sarokban a „Create Role” lehetőségre, ekkor egy új képernyőre kerül.
Az új szerepkör létrehozása két lépésre oszlik:
- Általános szerepkör-információk
- A szerepkör neve
- Leírás
- Erőforráscsoport
- SSO-csoport hozzárendelése
- Szabályzatok meghatározása