Architektúra áttekintés
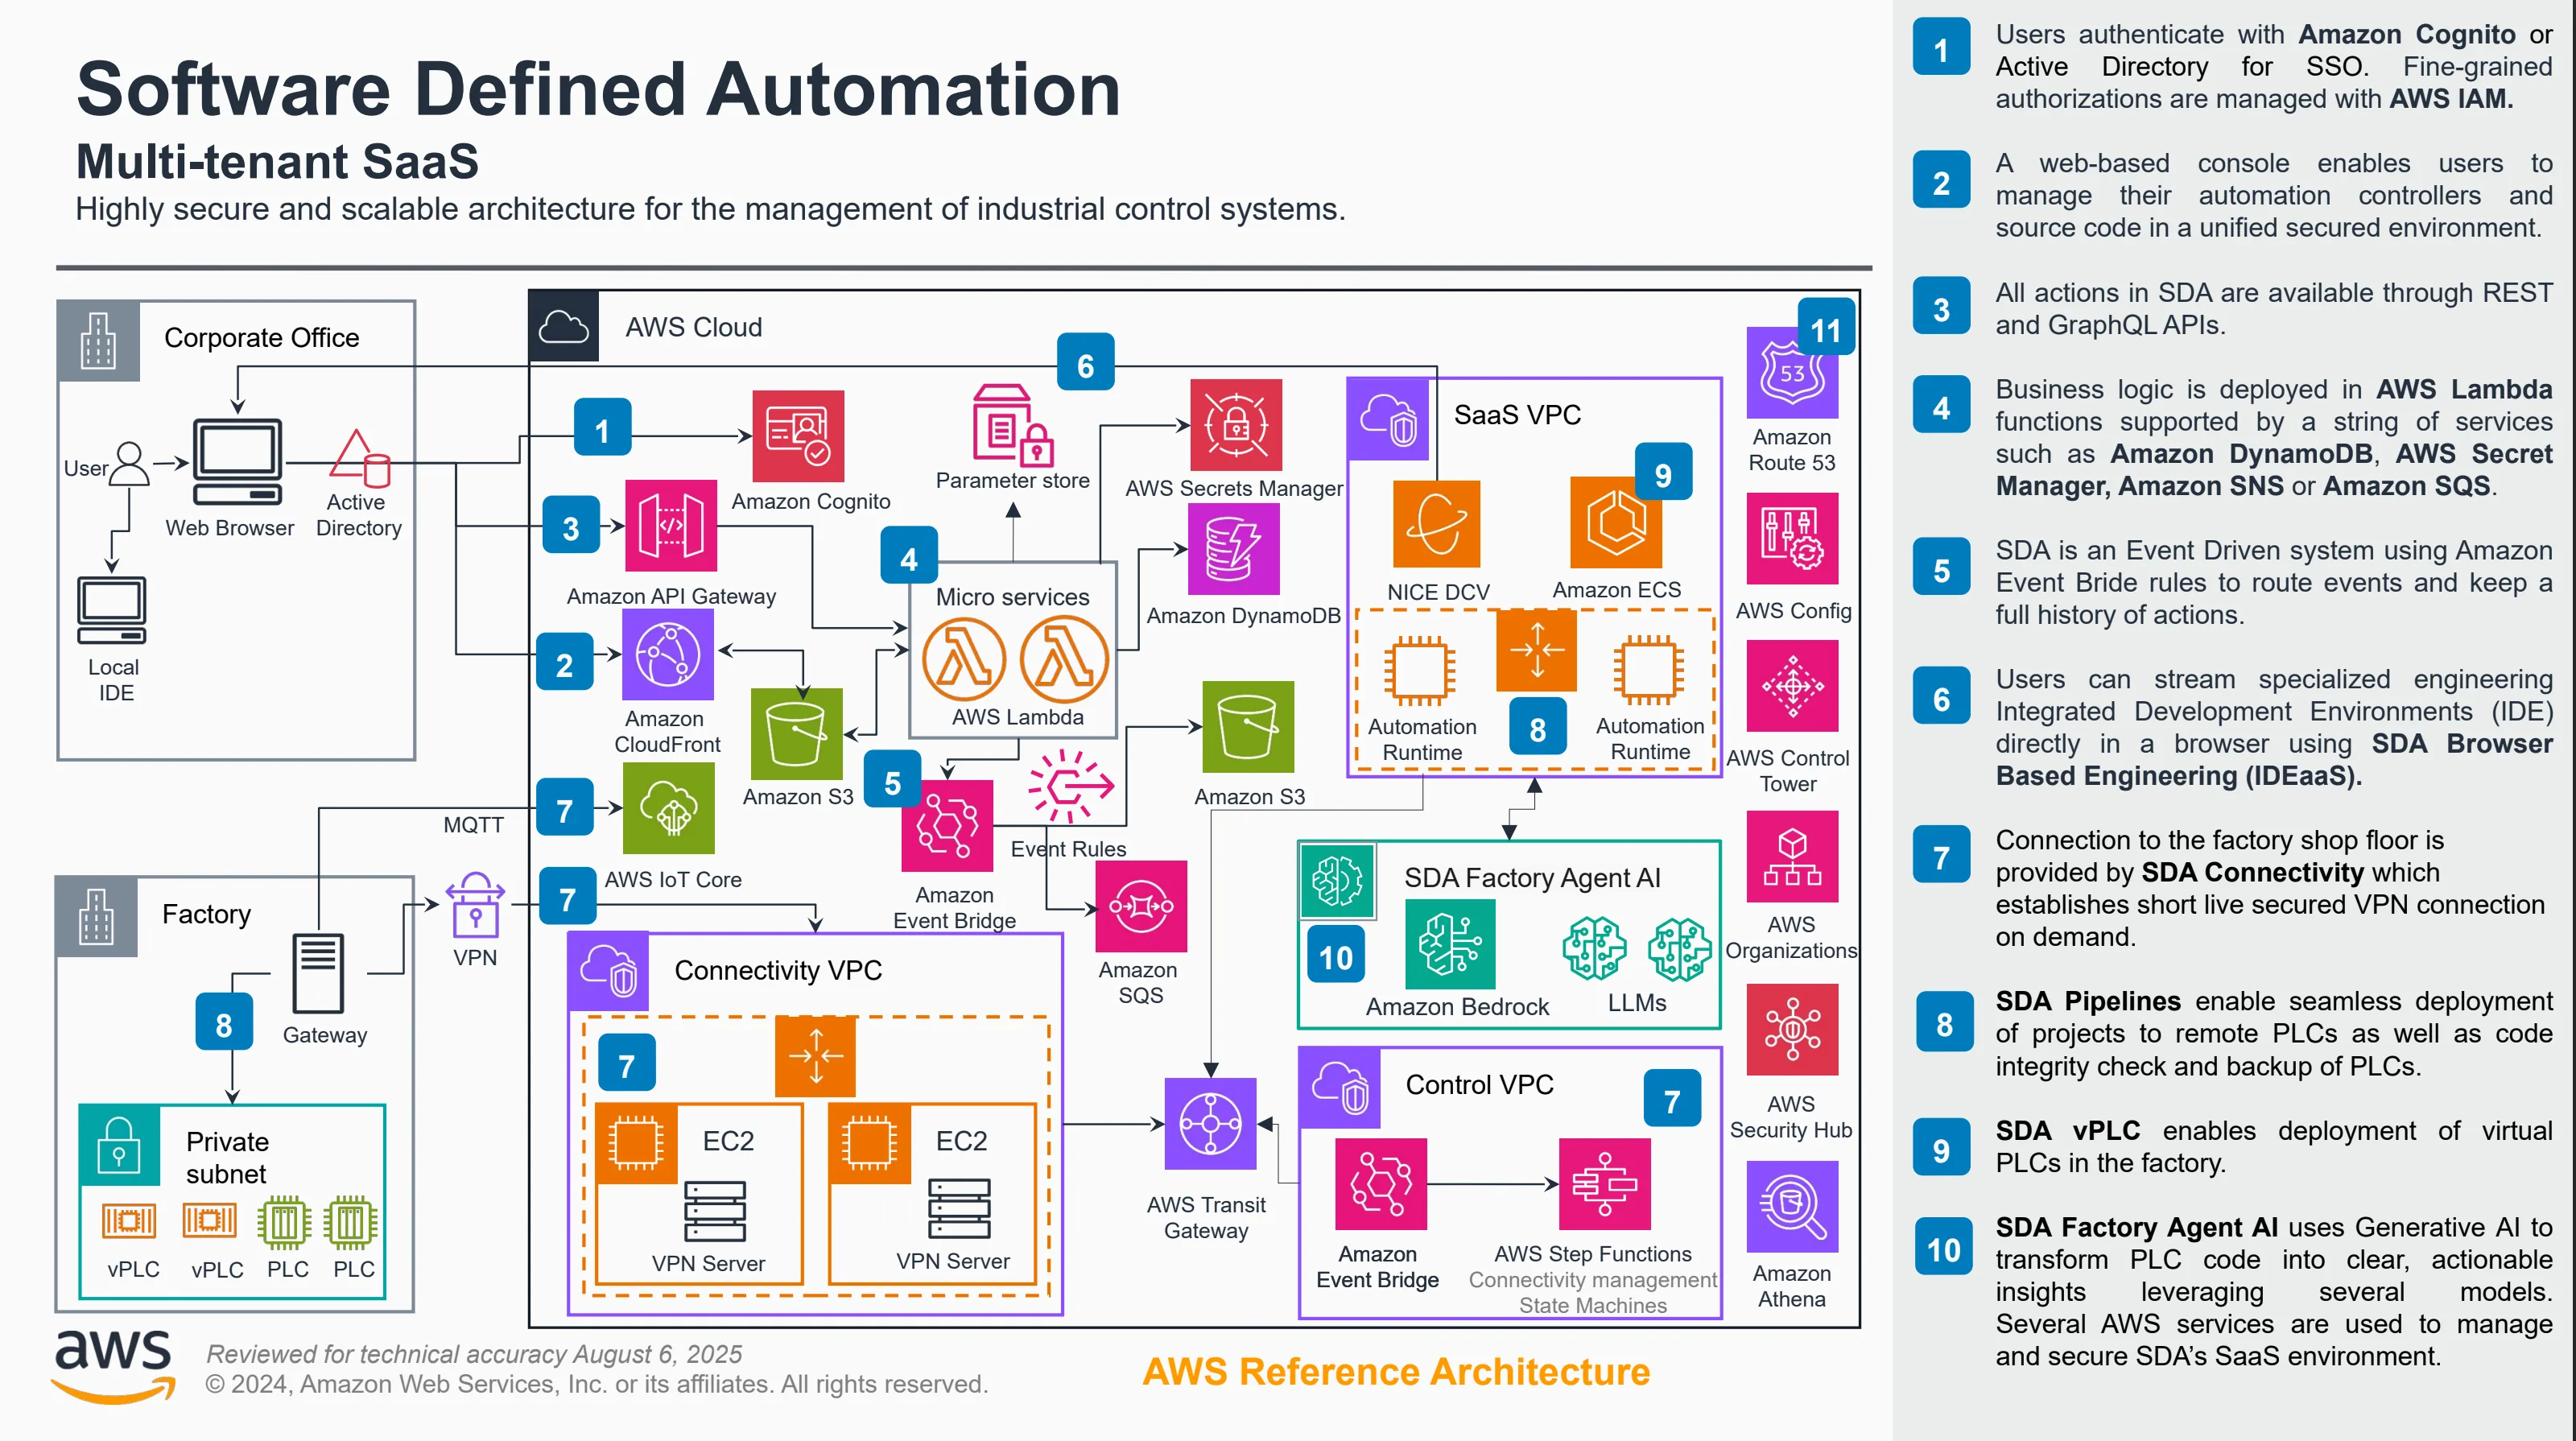
A SEW Platform natívan az Amazon Web Services (AWS) infrastruktúrára épül, kihasználva a felhőszolgáltatások skálázhatóságát és megbízhatóságát, miközben biztonságos, kizárólag kimenő irányú kapcsolatot biztosít az ipari rendszerekhez a SEW Gateway révén. Ez a felépítés lehetővé teszi, hogy a SEW távoli engineering-et, automatizált DevOps munkafolyamatokat és központosított kezelést nyújtson a legkülönbözőbb ipari környezetek számára – az OT-hálózat biztonságának veszélyeztetése nélkül.
A SEW széles körben használja az AWS natív képességeit a magas rendelkezésre állás, a rugalmas skálázhatóság és a biztonság érdekében. Az alapvető platformszolgáltatások – többek között az identitáskezelés, tárolás, orkesztráció, számítási kapacitás, üzenetkezelés és pipeline-végrehajtás – az AWS által menedzselt infrastruktúrára épülnek. Ennek köszönhetően a SEW minimalizálja az üzemeltetési terheket, örökli az AWS globális megbízhatóságát, és az OT-fókuszú munkafolyamatok nagy léptékű kiszolgálására koncentrálhat.
Ez az oldal magas szintű áttekintést nyújt a SEW komponenseinek felépítéséről, valamint arról, hogyan működnek együtt a felhő és az üzemi (shop floor) elemek végponttól végpontig.
Felhőarchitektúra
A felhőben a SEW teljes mértékben menedzselt, több-bérlős (multi-tenant) platformként működik, amely modern mikroszolgáltatásokra és AWS natív infrastruktúrára épül. Az alapvető funkciók a következők:
- Bérlőkezelés és identitásszolgáltatások
- Projekttárolás, verziókezelés és összehasonlítások
- Pipeline-orkesztráció telepítésekhez, biztonsági mentésekhez, jelszórotációkhoz és további műveletekhez
- Eseményfeldolgozás, naplózás és audit nyomvonalak
- IDEaaS / böngészőalapú engineering végrehajtási környezet
- Security Hub, vaultok és titkos adatok tárolása
A teljes felhőforgalom szigorú hitelesítési és jogosultsági határokon keresztül zajlik, a bérlők elszigetelése minden rétegben érvényesül, az adatátvitel pedig mindig titkosított.
A platform az AWS-szolgáltatások széles körét használja a megbízhatóság, a teljesítmény és az erős biztonsági határok biztosítására. Néhány példa:
- Számítás és orkesztráció menedzselt AWS számítási szolgáltatásokon futó, konténerizált mikroszolgáltatásokkal
- Tárolás és tartósság az AWS által menedzselt adatbázisokkal, objektumtárolással és elosztott metaadat-szolgáltatásokkal
- Üzenetkezelés és eseménykezelés nagy áteresztőképességű, tartós AWS eseményszolgáltatásokkal
- Identitás és hitelesítés szorosan integrált, AWS IAM-alapú infrastruktúrán keresztül
- Globális rendelkezésre állás több rendelkezésre állási zónára (multi-AZ) kiterjedő telepítésekkel és AWS hálózati alapelemekkel
Az AWS által üzemeltetett szolgáltatások használatával a SEW örökli az iparágvezető rendelkezésre állást, biztonsági tanúsítványokat, globális elérhetőséget és üzemeltetési érettséget.
Helyszíni (on-premise) architektúra – SEW Gateway
A gyáron vagy üzemen belül a SEW Gateway biztosítja a biztonságos kommunikációs pontot az OT-eszközök és a SEW Cloud között. A gateway:
- Kizárólag kimenő irányú, titkosított tunneleket épít fel a SEW Cloud felé
- Eszközszintű útválasztást és protokollkezelést biztosít
- Lehetővé teszi, hogy az IDEaaS-munkamenetek a PLC-khez kapcsolódjanak az OT-hálózat kitettsége nélkül
- Pipeline-okat futtat, például eszköz-biztonsági mentéseket, telepítéseket, valamint változók olvasását/írását
- Helyi kommunikációs központként szolgál a hozzárendelt eszközök számára
- Csak igény szerinti, rövid életű kapcsolatokat épít fel a felhő felé
Mivel a gateway kimenő irányban indított kapcsolatokat használ, nincs szükség bejövő portok megnyitására az üzemi tűzfalon, így az OT-biztonsági alapelvek érvényben maradnak. A gateway úgy készült, hogy tiszteletben tartsa az OT-szegmentációt: soha nem igényli a PLC-k vagy vezérlők internetre való kitettségét. Ehelyett a gateway éri el az OT-hálózaton belüli eszközöket, és biztonságosan kommunikál a SEW Cloud szolgáltatással.
További részleteket a SEW Connectivity Service oldal tartalmaz, amely részletesen bemutatja a SEW Gateway architektúráját.
Végponttól végpontig tartó folyamat
Az architektúra egyszerűsített áttekintése:
- A felhasználó a SEW Web Console vagy az IDEaaS felületén dolgozik
- A SEW Cloud hitelesíti a felhasználót, és engedélyezi a kért műveletet
- A felhőszolgáltatások orkesztrálják a munkafolyamatot (pl. egy pipeline-t, egy telepítést, egy IDE-munkamenetet)
- A SEW Gateway igény szerint végrehajtja az eszközszintű műveleteket az üzemen belül
- Az eredmények visszakerülnek a felhőbe, ahol tárolásra, elemzésre vagy a felhasználó számára megjelenítésre kerülnek
Ez a felhő/helyszíni architektúra lehetővé teszi, hogy a SEW biztonságos távoli hozzáférést, automatizált OT-munkafolyamatokat, verziókezelést és több gyártó PLC-jét érintő műveleteket nyújtson a gyári hálózati struktúrák módosítása és a szegmentáció veszélyeztetése nélkül.
A részletes, végponttól végpontig tartó folyamatot a SEW Connectivity Service oldal ismerteti, amely felhasználói folyamat- és szekvenciadiagramokat is tartalmaz.