Grupos e Tags
Grupos e Tags na Plataforma SEW oferecem formas flexíveis e escaláveis de organizar ativos em todo o seu ambiente industrial global. Eles servem como construções organizacionais fundamentais utilizadas em toda a plataforma — dando suporte à navegação, operações em massa, fluxos de trabalho de automação e controle de acesso baseado em funções (RBAC). Tanto Grupos quanto Tags podem ser usados de forma independente ou combinada para criar uma estrutura consistente e sustentável para gerenciar grandes frotas de dispositivos, projetos, gateways e outros recursos.
Visão geral
À medida que os ambientes de automação crescem entre plantas, linhas, fornecedores e equipes, organizar os ativos de forma eficiente torna-se essencial. Grupos e Tags permitem categorizar recursos de maneira que corresponda à sua estrutura operacional real:
- Grupos representam unidades organizacionais hierárquicas — como regiões, instalações, linhas ou equipes lógicas.
- Tags fornecem um sistema de rotulagem leve e flexível para categorizar ativos por atributos como fornecedor, área de processo, estágio do ciclo de vida ou prioridade de manutenção.
Ambas as construções podem ser utilizadas em toda a Plataforma SEW para filtragem, busca, permissões, relatórios e fluxos de trabalho automatizados.
Grupos
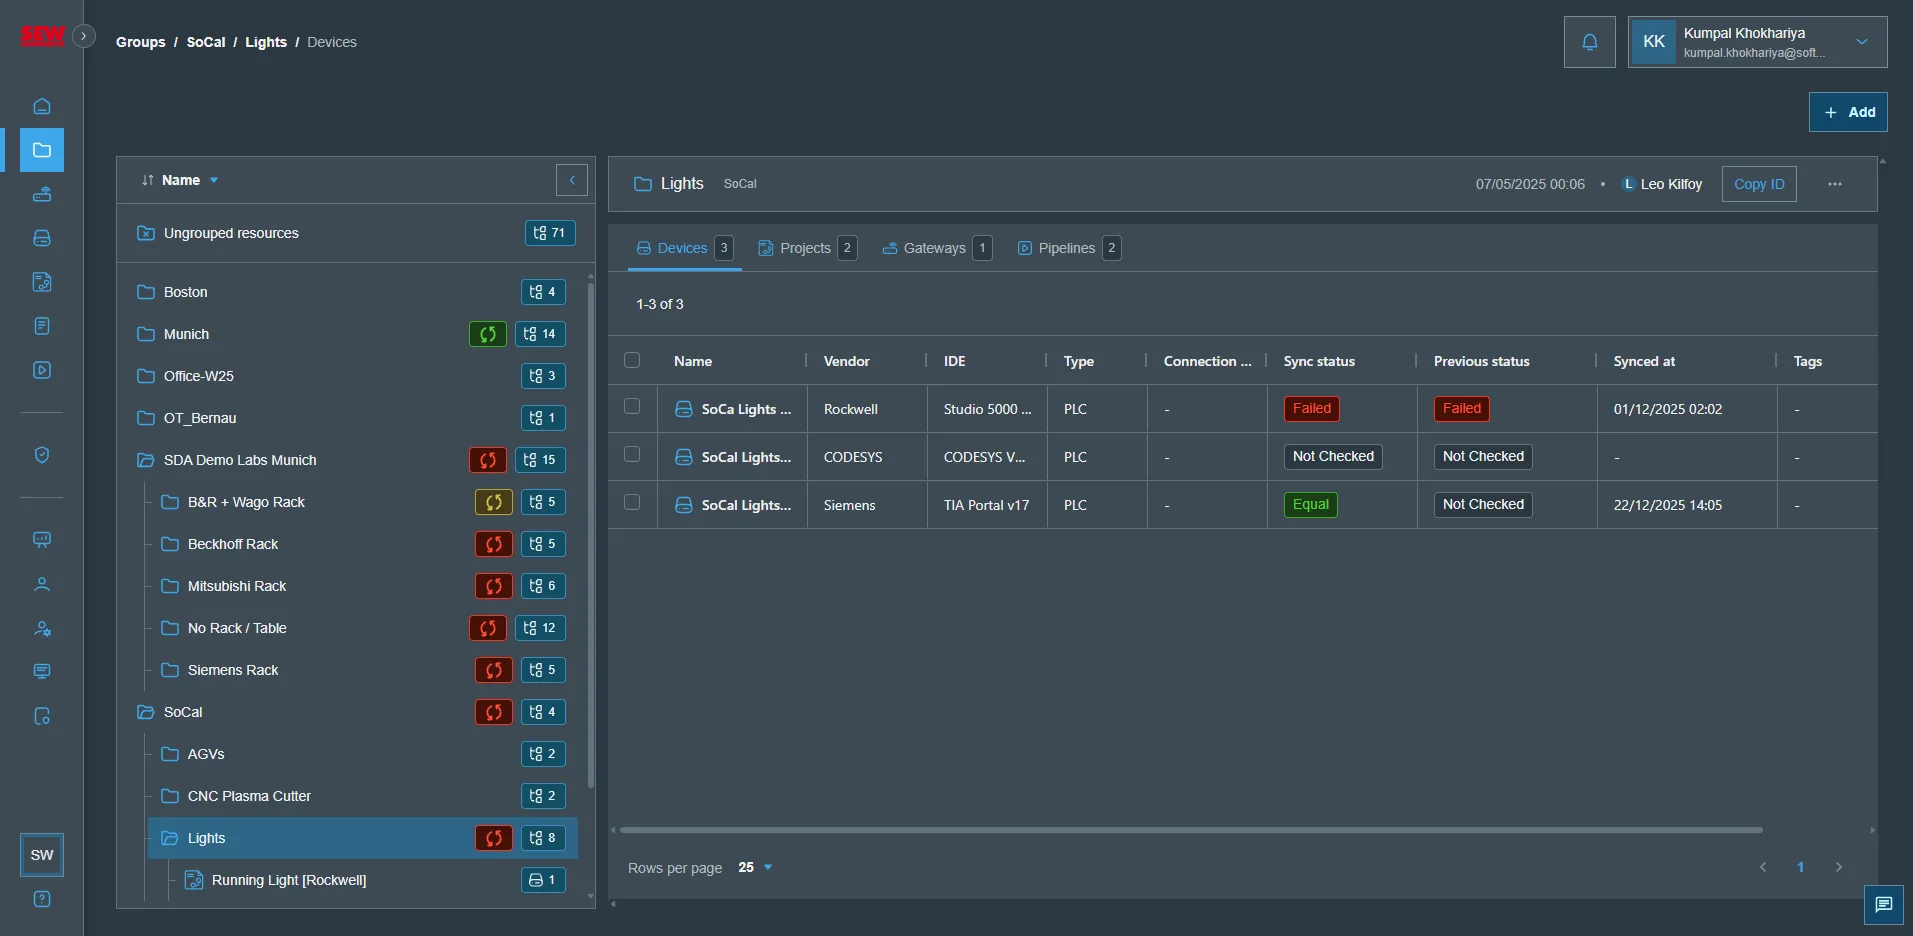
O que são Grupos?
Grupos são contêineres organizacionais estruturados que permitem espelhar seu ambiente operacional global dentro do SEW. Eles fornecem uma hierarquia previsível que pode representar:
- Global → Região → Planta → Linha
- Corporativo → Departamento → Equipe
- Ambientes de Produção → Teste → Desenvolvimento
- Ou qualquer estrutura que melhor se adapte ao modelo operacional da sua organização
Grupos podem conter dispositivos, gateways, projetos, pipelines e outros ativos.
Principais recursos
- Organização hierárquica: Construa estruturas consistentes de cima para baixo que refletem o layout real da sua planta ou organização.
- Controle de acesso: Atribua permissões a Grupos para gerenciar quem pode visualizar ou agir sobre os ativos dentro do grupo.
- Operações com escopo: Execute ações de pipeline, auditorias ou tarefas em massa limitadas a um Grupo específico.
- Integração multiplataforma: Os Grupos aparecem em Dashboards, Visualização de Dispositivos, Pipelines, Logs de Auditoria, Security Hub e mais.
Casos de uso comuns
- Organizar ativos em várias plantas ou regiões
- Definir o escopo de ambientes sensíveis, como produção versus teste
- Restringir o acesso de engenharia por planta, departamento ou função
- Filtrar dashboards ou relatórios pela estrutura operacional
Tags
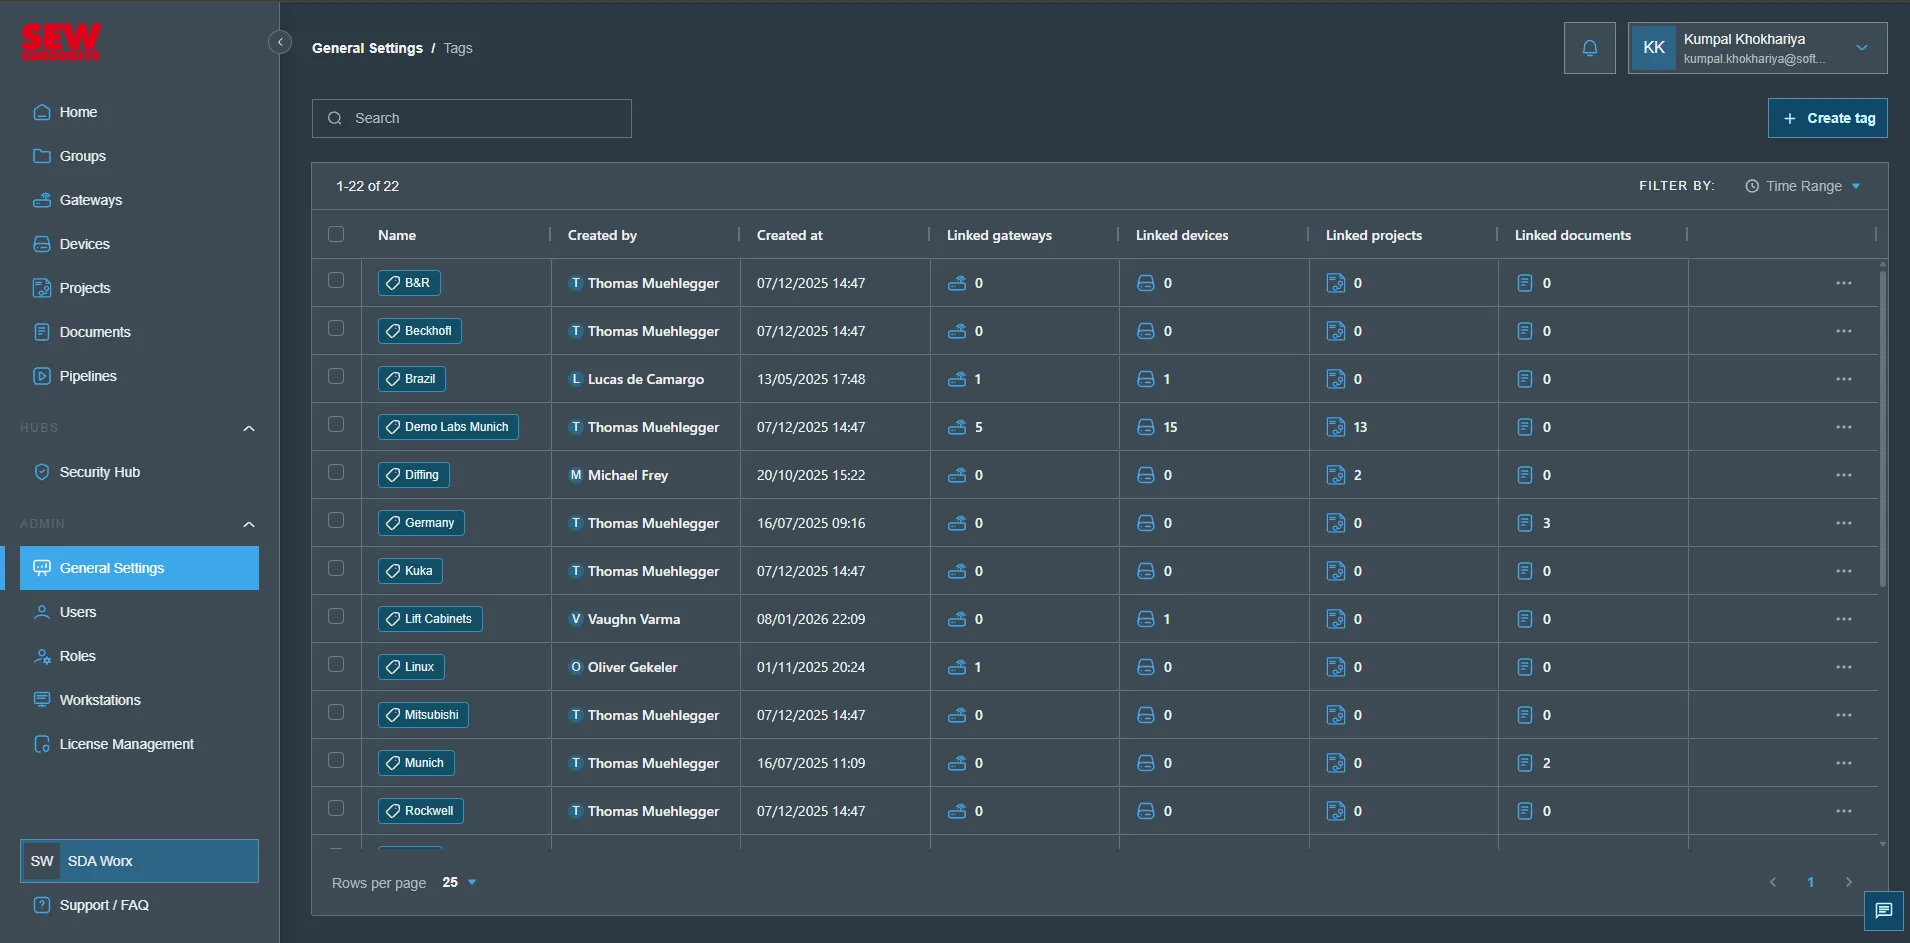
O que são Tags?
Tags são rótulos flexíveis e não hierárquicos que podem ser aplicados a ativos em toda a plataforma. Diferentemente dos Grupos — que fornecem estrutura — as Tags fornecem metadados que descrevem características ou atributos compartilhados.
As Tags podem ser qualquer coisa significativa para o seu ambiente, como:
- Fornecedor: Siemens, Rockwell, SEW
- Ciclo de vida: Produção, Comissionamento, Arquivado
- Área de processo: Embalagem, Envase, Mistura
- Propriedade: TI, TO, Equipe de Manutenção
- Prioridade: Crítico, Alta Disponibilidade, Não Crítico
Principais recursos
- Categorização flexível: Adicione quaisquer rótulos que ajudem a classificar os recursos.
- Suporte a múltiplas tags: Os ativos podem ter tags ilimitadas para uma organização granular.
- Controle de acesso: Atribua permissões a Tags para restringir o acesso por categoria funcional.
- Filtragem: Use tags amplamente na plataforma para busca, dashboards, gestão de inventário ou pipelines.
Casos de uso comuns
- Rotular dispositivos por fornecedor ou família de firmware
- Marcar ativos como “crítico” ou “requer aprovação”
- Agrupar ativos por equipe de engenharia ou responsável
- Filtrar para trabalhos de pipeline (por exemplo, “executar atualizações de firmware em todos os dispositivos Siemens com a tag ‘Linha 4’”)
Permissões para Grupos e Tags
A Plataforma SEW oferece Controle de Acesso Baseado em Funções (RBAC) granular que suporta permissões aplicadas tanto a Grupos quanto a Tags. Isso permite que as organizações alinhem o acesso aos requisitos operacionais e de segurança.
Após a criação de uma Função, ela pode ser atribuída a um Grupo de Recursos ou Tag, conforme mostrado abaixo.
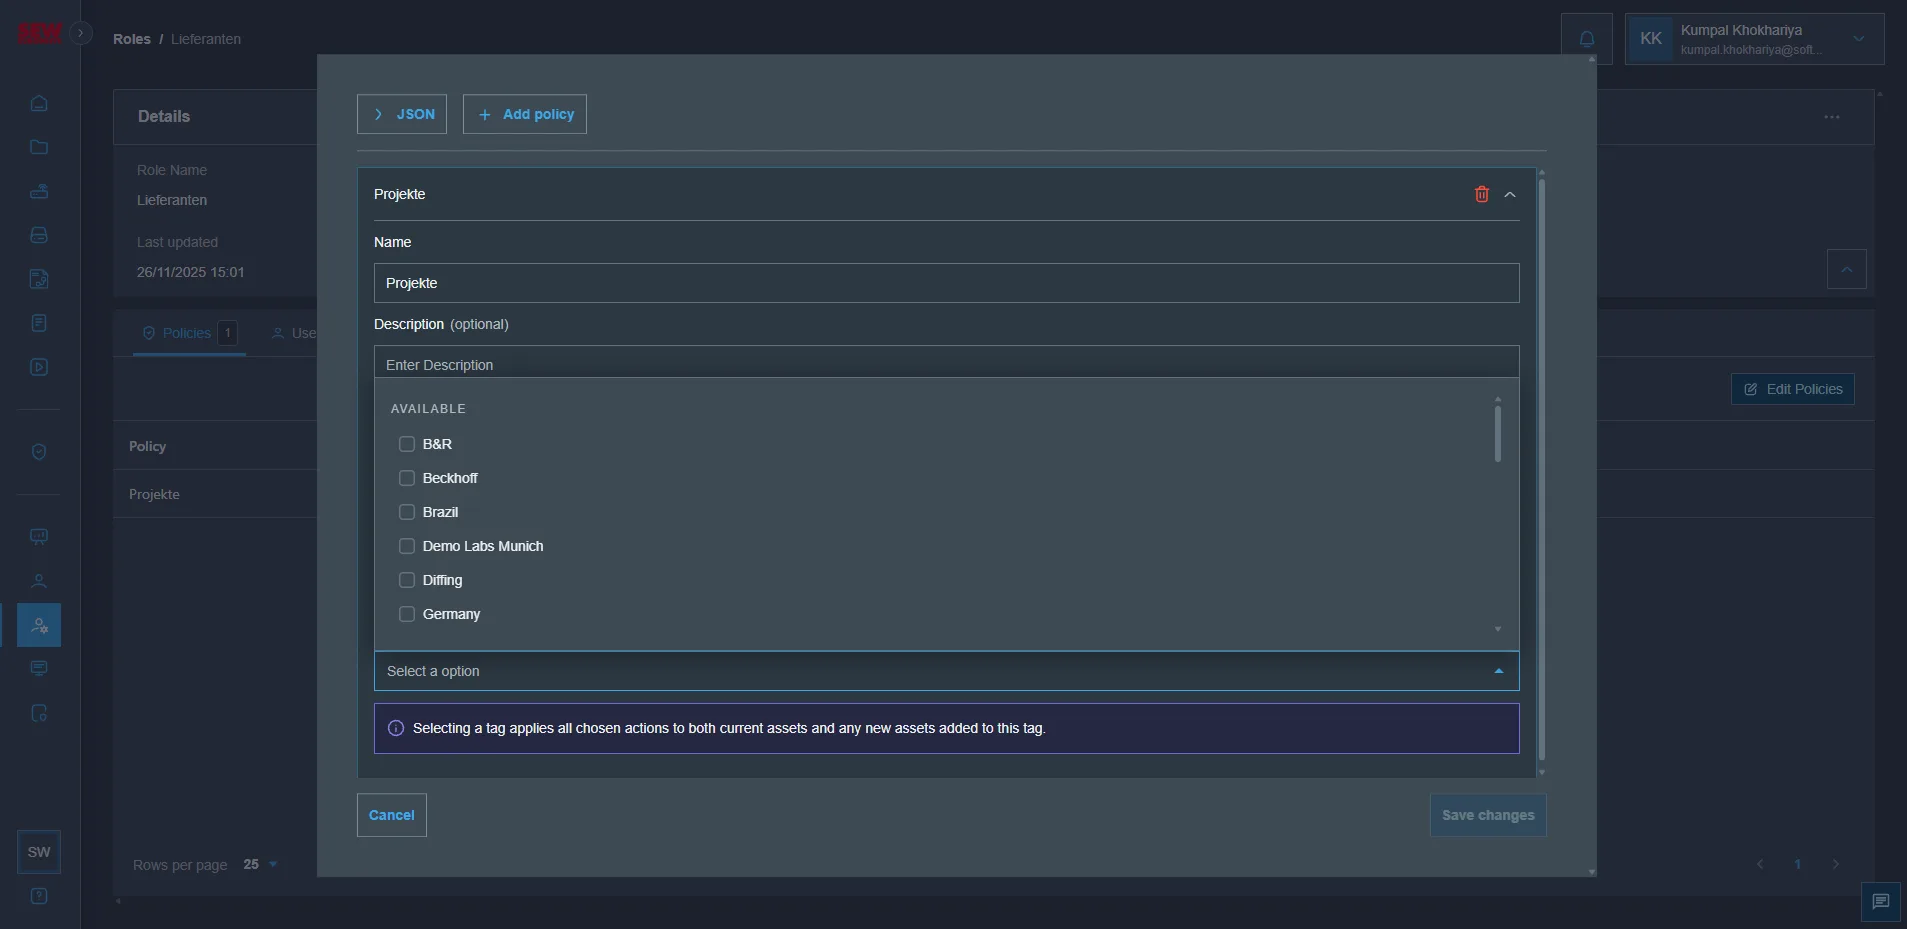
Destaques das permissões
- Permissões baseadas em Grupos: Controle o acesso a todos os ativos dentro de um escopo organizacional específico.
- Permissões baseadas em Tags: Controle o acesso com base em atributos funcionais, técnicos ou de metadados.
- Combinando Grupos e Tags:
- Um usuário pode acessar apenas o Grupo “Planta Cleveland” e somente dispositivos com a tag “SEW”.
- Isso permite limites de acesso altamente direcionados, sem concessão excessiva de permissões.
As permissões podem limitar:
- Acesso de visualização
- Interações com projetos
- Execuções de pipeline
- Atualizações de configuração de dispositivos
- Operações de backup e implantação
- Capacidades administrativas
Como Grupos e Tags funcionam em toda a plataforma
Grupos e Tags se integram às funcionalidades essenciais da plataforma, incluindo:
- Visualização de Dispositivos: Filtre por localização, equipe, fornecedor ou ciclo de vida
- Pipelines: Direcione ações usando Grupos, Tags ou ambos
- Security Hub: Controle o acesso por meio de relações de RBAC
- Logs de Auditoria: Acompanhe alterações com escopo em Grupos ou Tags específicos
- Projetos: Organize repositórios de projetos por planta ou tipo de sistema
- Dashboards: Agregue insights por região, departamento, área de processo ou combinações de tags
Boas práticas
- Espelhe sua estrutura real nos Grupos para maior clareza e facilidade de integração de novos usuários.
- Use Tags com liberalidade para descrever características que não se encaixam bem em uma hierarquia.
- Combine Grupos e Tags para um escopo poderoso de permissões e tarefas de automação.
- Padronize as convenções de nomenclatura (por exemplo,
Region/Plant/LineouVendor: Siemens). - Revise a marcação periodicamente para garantir precisão e utilidade.