Grupy i tagi
Grupy i tagi w SEW Platform zapewniają elastyczne, skalowalne sposoby organizowania zasobów w globalnym środowisku przemysłowym. Stanowią one podstawowe konstrukcje organizacyjne wykorzystywane w całej platformie — wspierają nawigację, operacje masowe, przepływy automatyzacji oraz kontrolę dostępu opartą na rolach (RBAC). Zarówno grupy, jak i tagi mogą być używane niezależnie lub razem, tworząc spójną i łatwą w utrzymaniu strukturę do zarządzania dużymi flotami urządzeń, projektów, bram i innych zasobów.
Przegląd
W miarę jak środowiska automatyki rozrastają się na kolejne zakłady, linie, dostawców i zespoły, efektywne organizowanie zasobów staje się kluczowe. Grupy i tagi pozwalają kategoryzować zasoby w sposób odpowiadający rzeczywistej strukturze operacyjnej:
- Grupy reprezentują hierarchiczne jednostki organizacyjne — takie jak regiony, zakłady, linie lub zespoły logiczne.
- Tagi zapewniają lekki, elastyczny system etykietowania służący do kategoryzowania zasobów według atrybutów takich jak dostawca, obszar procesu, etap cyklu życia czy priorytet utrzymania ruchu.
Obie konstrukcje mogą być wykorzystywane w całej SEW Platform do filtrowania, wyszukiwania, uprawnień, raportowania i zautomatyzowanych przepływów pracy.
Grupy
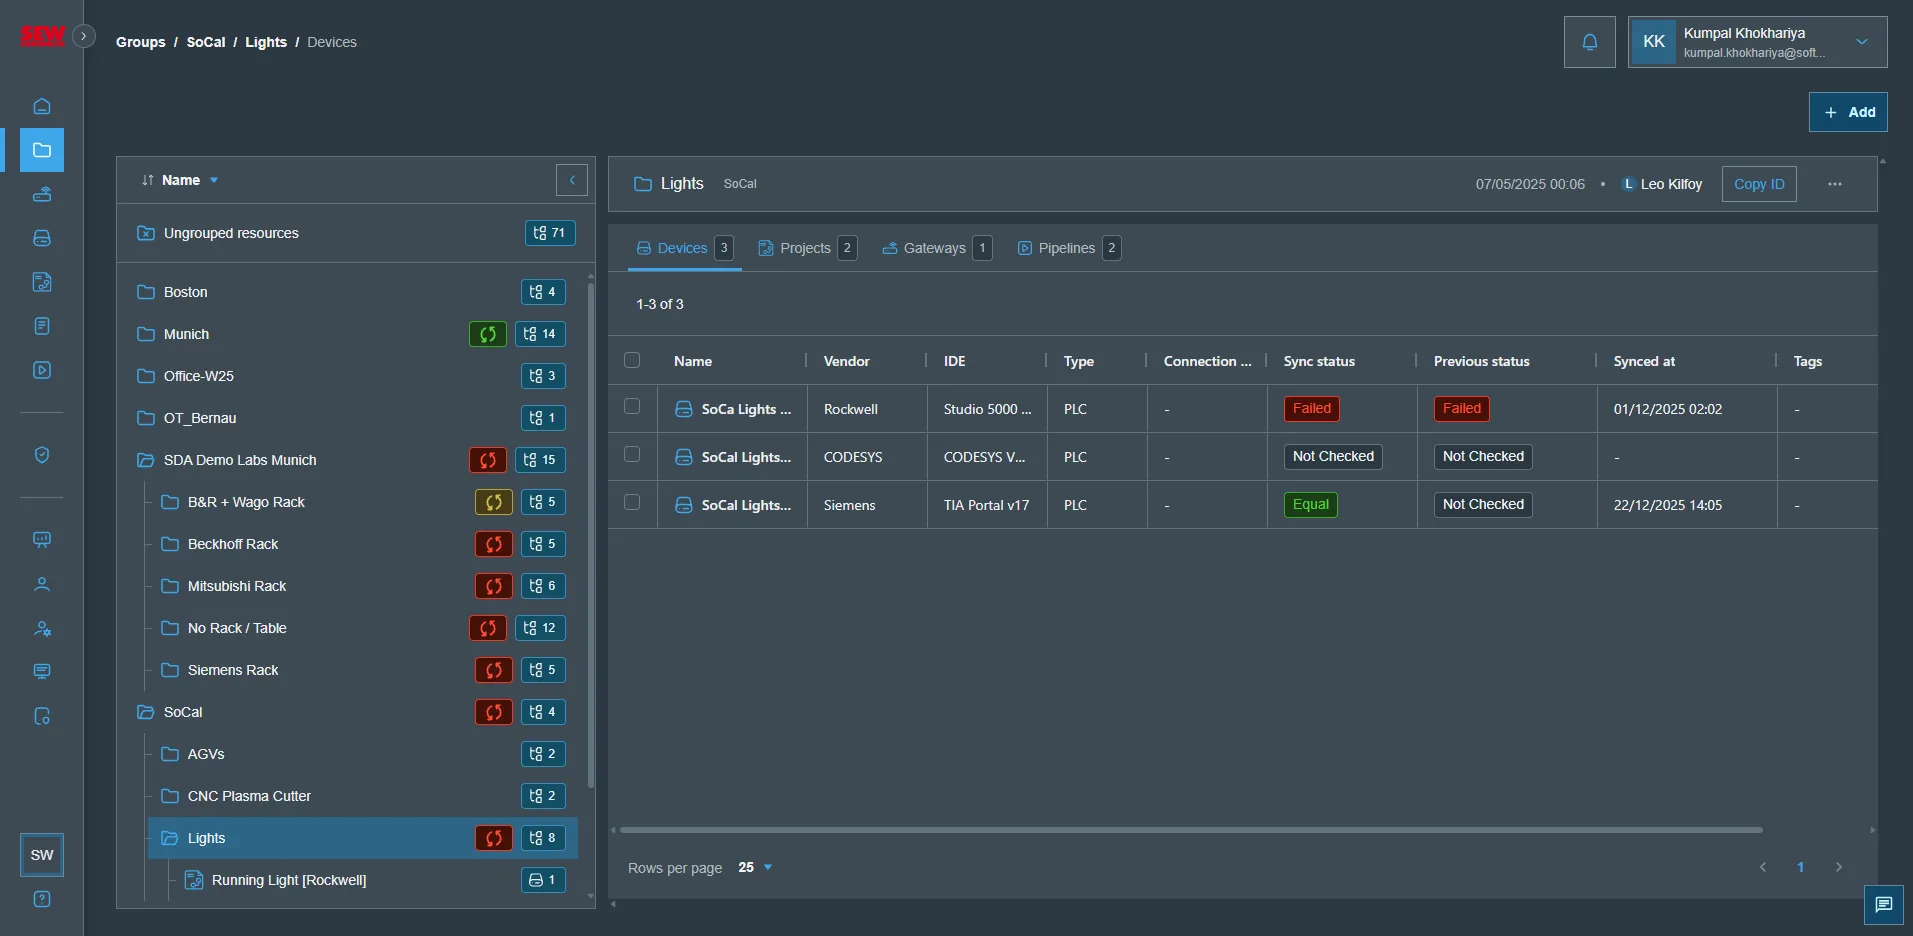
Czym są grupy?
Grupy to ustrukturyzowane kontenery organizacyjne, które pozwalają odwzorować globalne środowisko operacyjne wewnątrz SEW. Zapewniają przewidywalną hierarchię, która może reprezentować:
- Global → Region → Zakład → Linia
- Korporacja → Dział → Zespół
- Środowiska produkcyjne → testowe → deweloperskie
- Lub dowolną strukturę, która najlepiej odpowiada modelowi operacyjnemu Twojej organizacji
Grupy mogą zawierać urządzenia, bramy, projekty, potoki i inne zasoby.
Kluczowe możliwości
- Organizacja hierarchiczna: buduj spójne struktury odgórne odzwierciedlające faktyczny układ zakładu lub organizacji.
- Kontrola dostępu: przypisuj uprawnienia do grup, aby zarządzać tym, kto może przeglądać zasoby w grupie lub na nich działać.
- Operacje o określonym zakresie: uruchamiaj akcje potoków, audyty lub zadania masowe ograniczone do konkretnej grupy.
- Integracja międzyplatformowa: grupy pojawiają się w pulpitach, widoku urządzeń, potokach, dziennikach audytu, Security Hub i wielu innych miejscach.
Typowe przypadki użycia
- Organizowanie zasobów w wielu zakładach lub regionach
- Ograniczanie zakresu wrażliwych środowisk, takich jak produkcja i środowisko testowe
- Ograniczanie dostępu inżynierskiego według zakładu, działu lub funkcji
- Filtrowanie pulpitów lub raportów według struktury operacyjnej
Tagi
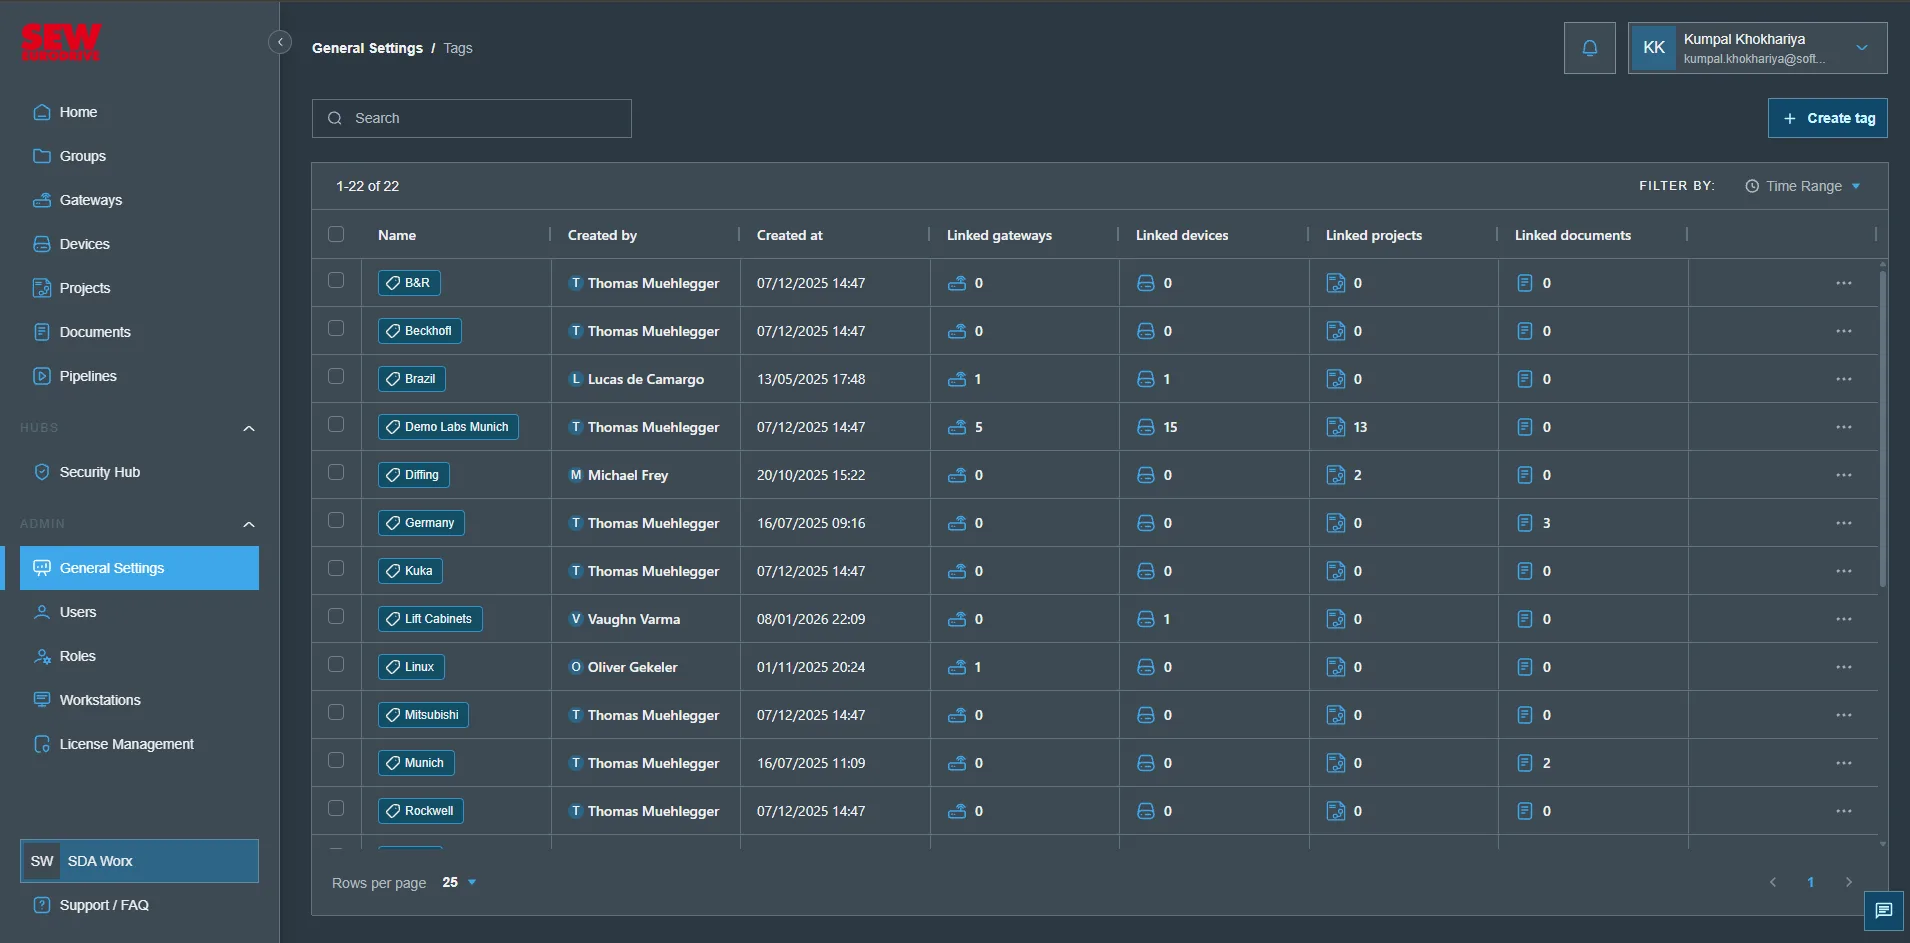
Czym są tagi?
Tagi to elastyczne, niehierarchiczne etykiety, które można stosować do zasobów w całej platformie. W przeciwieństwie do grup — które zapewniają strukturę — tagi dostarczają metadanych opisujących cechy lub wspólne atrybuty.
Tagi mogą być dowolne, o ile mają znaczenie w Twoim środowisku, na przykład:
- Dostawca: Siemens, Rockwell, SEW
- Cykl życia: produkcja, uruchomienie, zarchiwizowane
- Obszar procesu: pakowanie, napełnianie, mieszanie
- Własność: IT, OT, zespół utrzymania ruchu
- Priorytet: krytyczny, wysoka dostępność, niekrytyczny
Kluczowe możliwości
- Elastyczna kategoryzacja: dodawaj dowolne etykiety pomagające klasyfikować zasoby.
- Obsługa wielu tagów: zasoby mogą mieć nieograniczoną liczbę tagów, co umożliwia szczegółową organizację.
- Kontrola dostępu: przypisuj uprawnienia do tagów, aby ograniczać dostęp według kategorii funkcjonalnych.
- Filtrowanie: korzystaj z tagów szeroko w całej platformie — w wyszukiwaniu, pulpitach, zarządzaniu inwentarzem czy potokach.
Typowe przypadki użycia
- Etykietowanie urządzeń według dostawcy lub rodziny oprogramowania układowego
- Oznaczanie zasobów jako „krytyczne” lub „wymaga zatwierdzenia”
- Grupowanie zasobów według zespołu inżynierskiego lub właściciela
- Filtrowanie zadań potoków (np. „uruchom aktualizacje oprogramowania układowego na wszystkich urządzeniach Siemens oznaczonych tagiem »Linia 4«”)
Uprawnienia dla grup i tagów
SEW Platform zapewnia szczegółową kontrolę dostępu opartą na rolach (RBAC), która obsługuje uprawnienia stosowane zarówno do grup, jak i tagów. Pozwala to organizacjom dopasować dostęp do wymagań operacyjnych i bezpieczeństwa.
Po utworzeniu roli można ją przypisać do grupy zasobów lub tagu, jak pokazano poniżej.
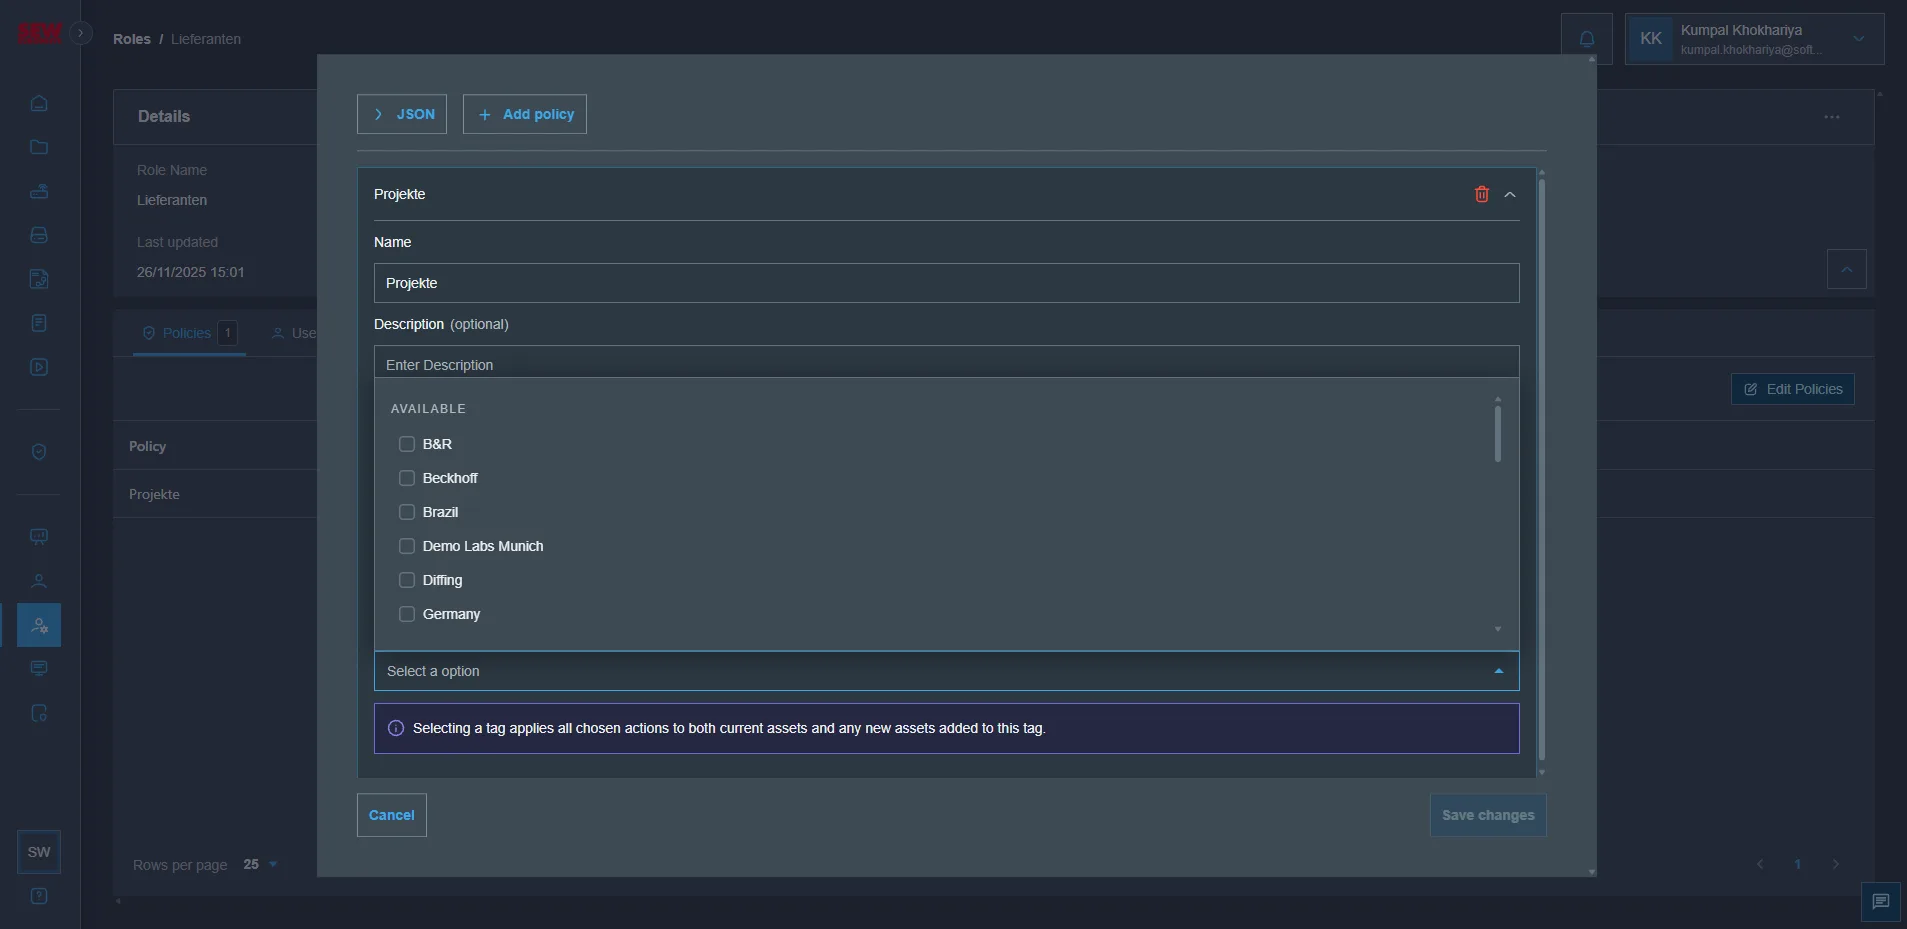
Najważniejsze informacje o uprawnieniach
- Uprawnienia oparte na grupach: kontrolują dostęp do wszystkich zasobów w określonym zakresie organizacyjnym.
- Uprawnienia oparte na tagach: kontrolują dostęp na podstawie atrybutów funkcjonalnych, technicznych lub metadanych.
- Łączenie grup i tagów:
- Użytkownik może mieć dostęp wyłącznie do grupy „Cleveland Site” oraz wyłącznie do urządzeń oznaczonych tagiem „SEW”.
- Umożliwia to precyzyjne wyznaczanie granic dostępu bez nadawania nadmiarowych uprawnień.
Uprawnienia mogą ograniczać:
- Dostęp do podglądu
- Interakcje z projektami
- Wykonywanie potoków
- Aktualizacje konfiguracji urządzeń
- Operacje tworzenia kopii zapasowych i wdrażania
- Możliwości administracyjne
Jak grupy i tagi działają w całej platformie
Grupy i tagi integrują się z podstawowymi funkcjami platformy, w tym:
- Widok urządzeń: filtrowanie według lokalizacji, zespołu, dostawcy lub cyklu życia
- Potoki: kierowanie akcji przy użyciu grup, tagów lub obu
- Security Hub: kontrola dostępu poprzez relacje RBAC
- Dzienniki audytu: śledzenie zmian w zakresie określonych grup lub tagów
- Projekty: organizowanie repozytoriów projektów według zakładu lub typu systemu
- Pulpity: agregowanie informacji według regionu, działu, obszaru procesu lub kombinacji tagów
Dobre praktyki
- Odwzoruj rzeczywistą strukturę w grupach, aby zapewnić przejrzystość i łatwiejsze wdrażanie użytkowników.
- Korzystaj z tagów swobodnie, aby opisywać cechy, które nie wpisują się jednoznacznie w hierarchię.
- Łącz grupy i tagi, aby skutecznie określać zakres uprawnień i zadań automatyzacji.
- Ustandaryzuj konwencje nazewnictwa (np.
Region/Plant/LinelubVendor: Siemens). - Okresowo przeglądaj tagowanie, aby zapewnić jego poprawność i przydatność.