グループとタグ
SEW Platform のグループとタグは、グローバルな産業環境全体でアセットを整理するための柔軟かつスケーラブルな手段を提供します。これらはプラットフォーム全体で使用される基盤的な組織構造であり、ナビゲーション、一括操作、自動化ワークフロー、ロールベースアクセス制御 (RBAC) をサポートします。グループとタグは単独でも組み合わせても使用でき、大規模なデバイス、プロジェクト、ゲートウェイ、その他のリソース群を管理するための一貫性があり保守しやすい構造を構築できます。
概要
サイト、ライン、ベンダー、チームにわたって自動化環境が拡大するにつれ、アセットを効率的に整理することが極めて重要になります。グループとタグを使用することで、実際の運用構造に合わせてリソースを分類できます。
- グループは、地域、施設、ライン、論理的なチームなどの階層的な組織単位を表します。
- タグは、ベンダー、プロセスエリア、ライフサイクルステージ、保守優先度などの属性でアセットを分類するための軽量で柔軟なラベリングシステムを提供します。
どちらの構造も、フィルタリング、検索、権限、レポート、自動化ワークフローのために SEW Platform 全体で使用できます。
グループ
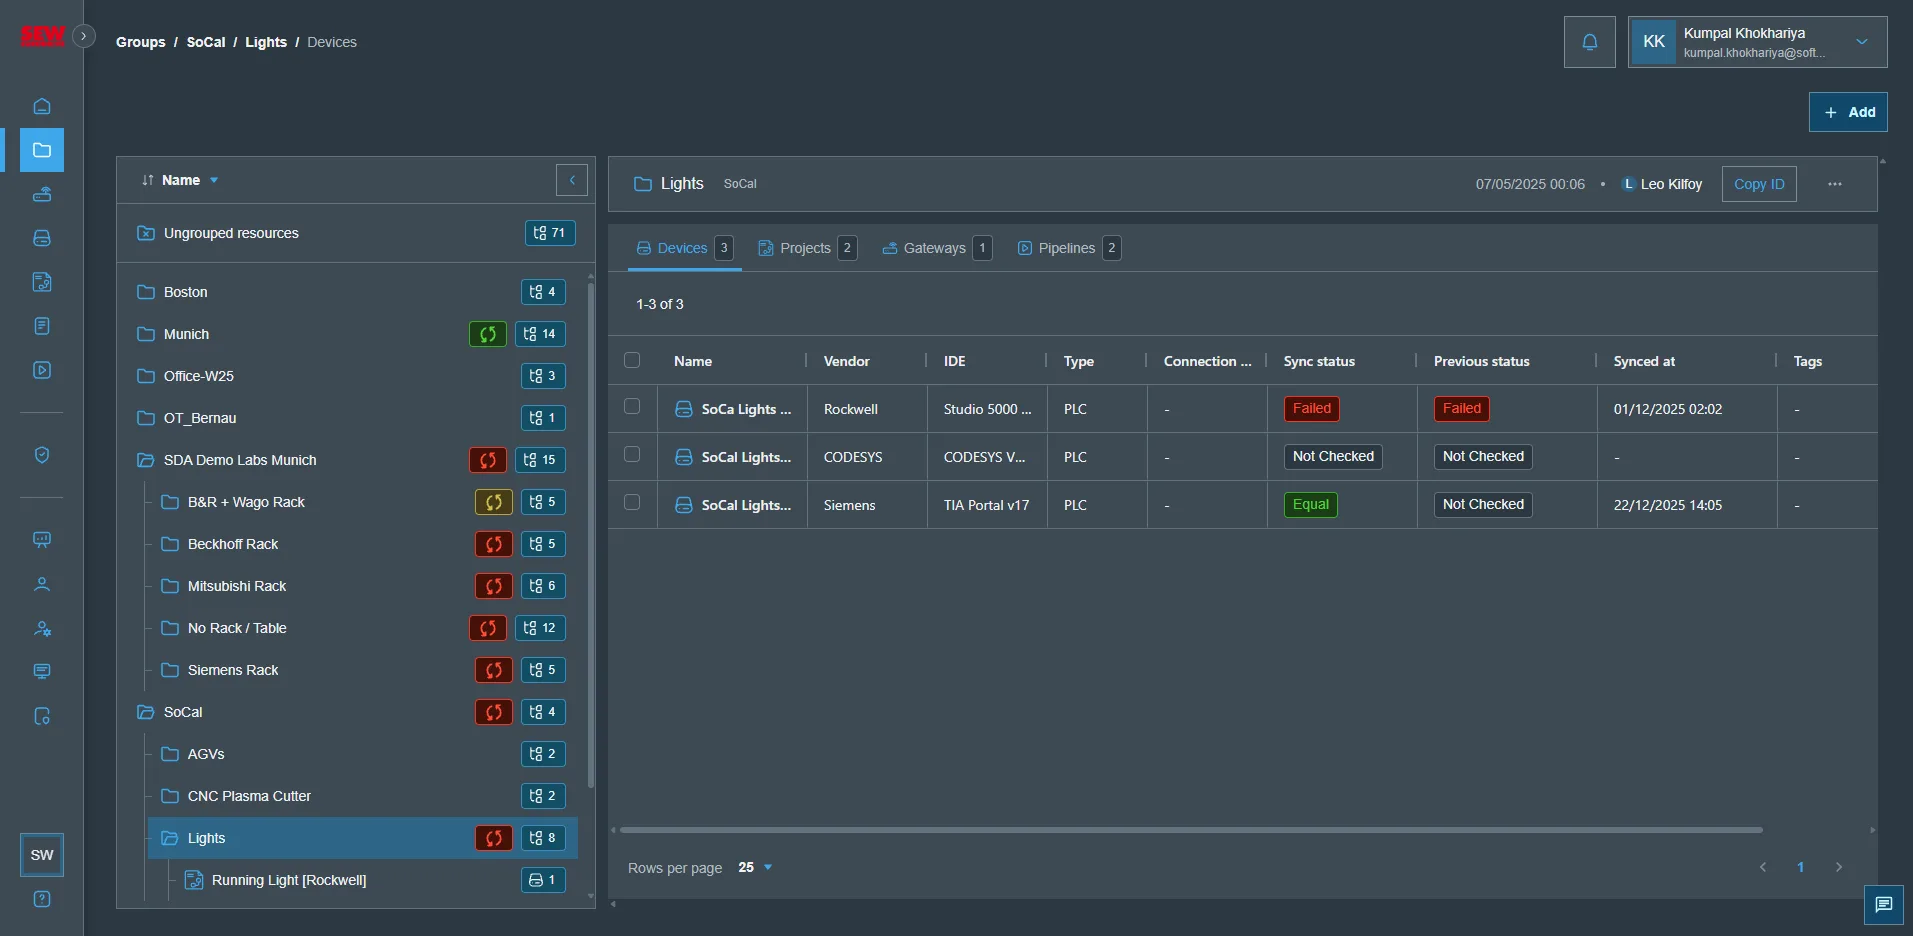
グループとは
グループは、グローバルな運用環境を SEW 内に反映させるための構造化された組織コンテナです。以下のような予測可能な階層を表現できます。
- グローバル → 地域 → サイト → ライン
- 全社 → 部門 → チーム
- 本番 → テスト → 開発環境
- または組織の運用モデルに最も適した任意の構造
グループには、デバイス、ゲートウェイ、プロジェクト、パイプライン、その他のアセットを含めることができます。
主な機能
- 階層的な組織化: 実際の工場または組織のレイアウトを反映した一貫性のあるトップダウン構造を構築します。
- アクセス制御: グループに権限を割り当て、グループ内のアセットを閲覧または操作できるユーザーを管理します。
- スコープを限定した操作: 特定のグループに限定してパイプラインアクション、監査、一括タスクを実行します。
- プラットフォーム横断の統合: グループはダッシュボード、デバイスビュー、パイプライン、監査ログ、Security Hub などに表示されます。
一般的なユースケース
- 複数のサイトや地域にまたがるアセットの整理
- 本番環境とテスト環境など、機密性の高い環境のスコープ設定
- サイト、部門、機能別のエンジニアリングアクセスの制限
- 運用構造によるダッシュボードやレポートのフィルタリング
タグ
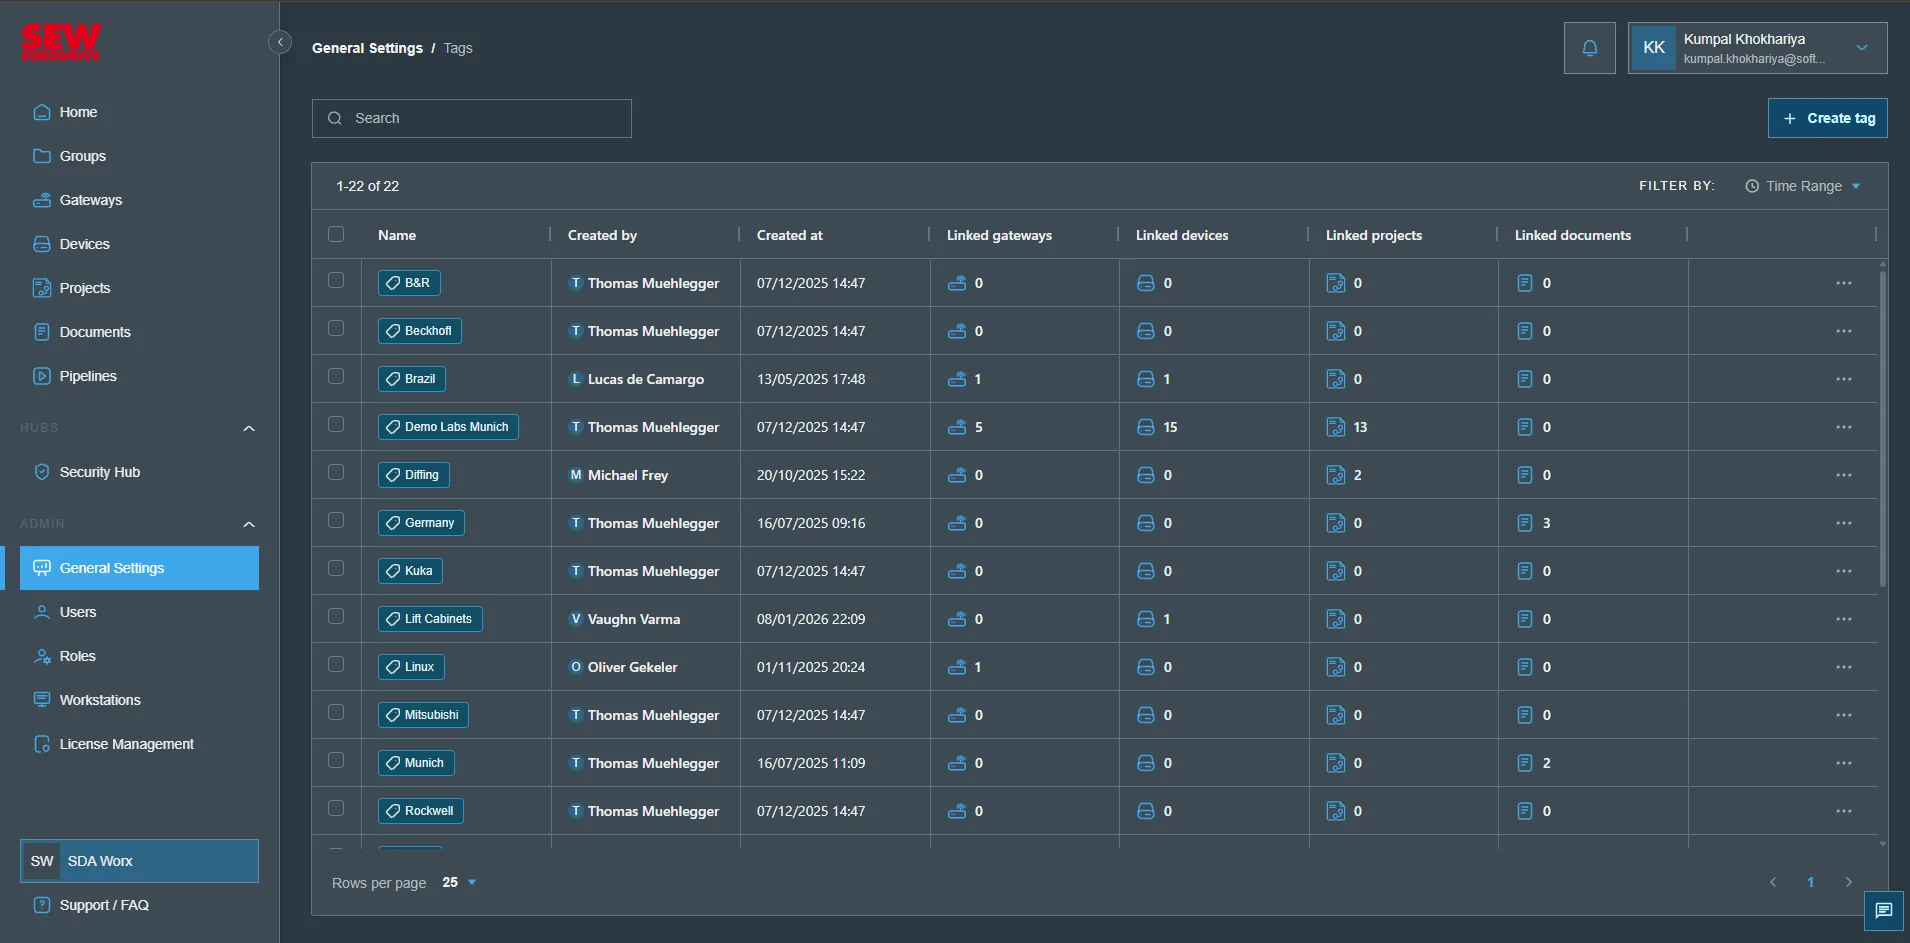
タグとは
タグは、プラットフォーム全体のアセットに適用できる柔軟で非階層的なラベルです。構造を提供するグループとは異なり、タグは特性や共通属性を記述するメタデータを提供します。
タグには、次のように環境にとって意味のある任意の内容を設定できます。
- ベンダー: Siemens、Rockwell、SEW
- ライフサイクル: 本番、試運転、アーカイブ済み
- プロセスエリア: 包装、充填、混合
- 所有者: IT、OT、保守チーム
- 優先度: クリティカル、高可用性、非クリティカル
主な機能
- 柔軟な分類: リソースの分類に役立つ任意のラベルを追加できます。
- 複数タグのサポート: アセットには無制限のタグを付与でき、きめ細かな整理が可能です。
- アクセス制御: タグに権限を割り当て、機能カテゴリ別にアクセスを制限します。
- フィルタリング: 検索、ダッシュボード、インベントリ管理、パイプラインなど、プラットフォーム全体で幅広くタグを活用できます。
一般的なユースケース
- ベンダーやファームウェアファミリー別のデバイスのラベル付け
- アセットへの「クリティカル」や「承認が必要」といったマーキング
- エンジニアリングチームや所有者別のアセットのグループ化
- パイプラインジョブ向けのフィルタリング (例: 「'Line 4' のタグが付いたすべての Siemens デバイスでファームウェア更新を実行する」)
グループとタグの権限
SEW Platform は、グループとタグの両方に適用される権限をサポートする、きめ細かなロールベースアクセス制御 (RBAC) を提供します。これにより、組織は運用要件やセキュリティ要件に合わせてアクセスを調整できます。
ロールを作成すると、以下に示すようにリソースグループまたはタグに割り当てることができます。
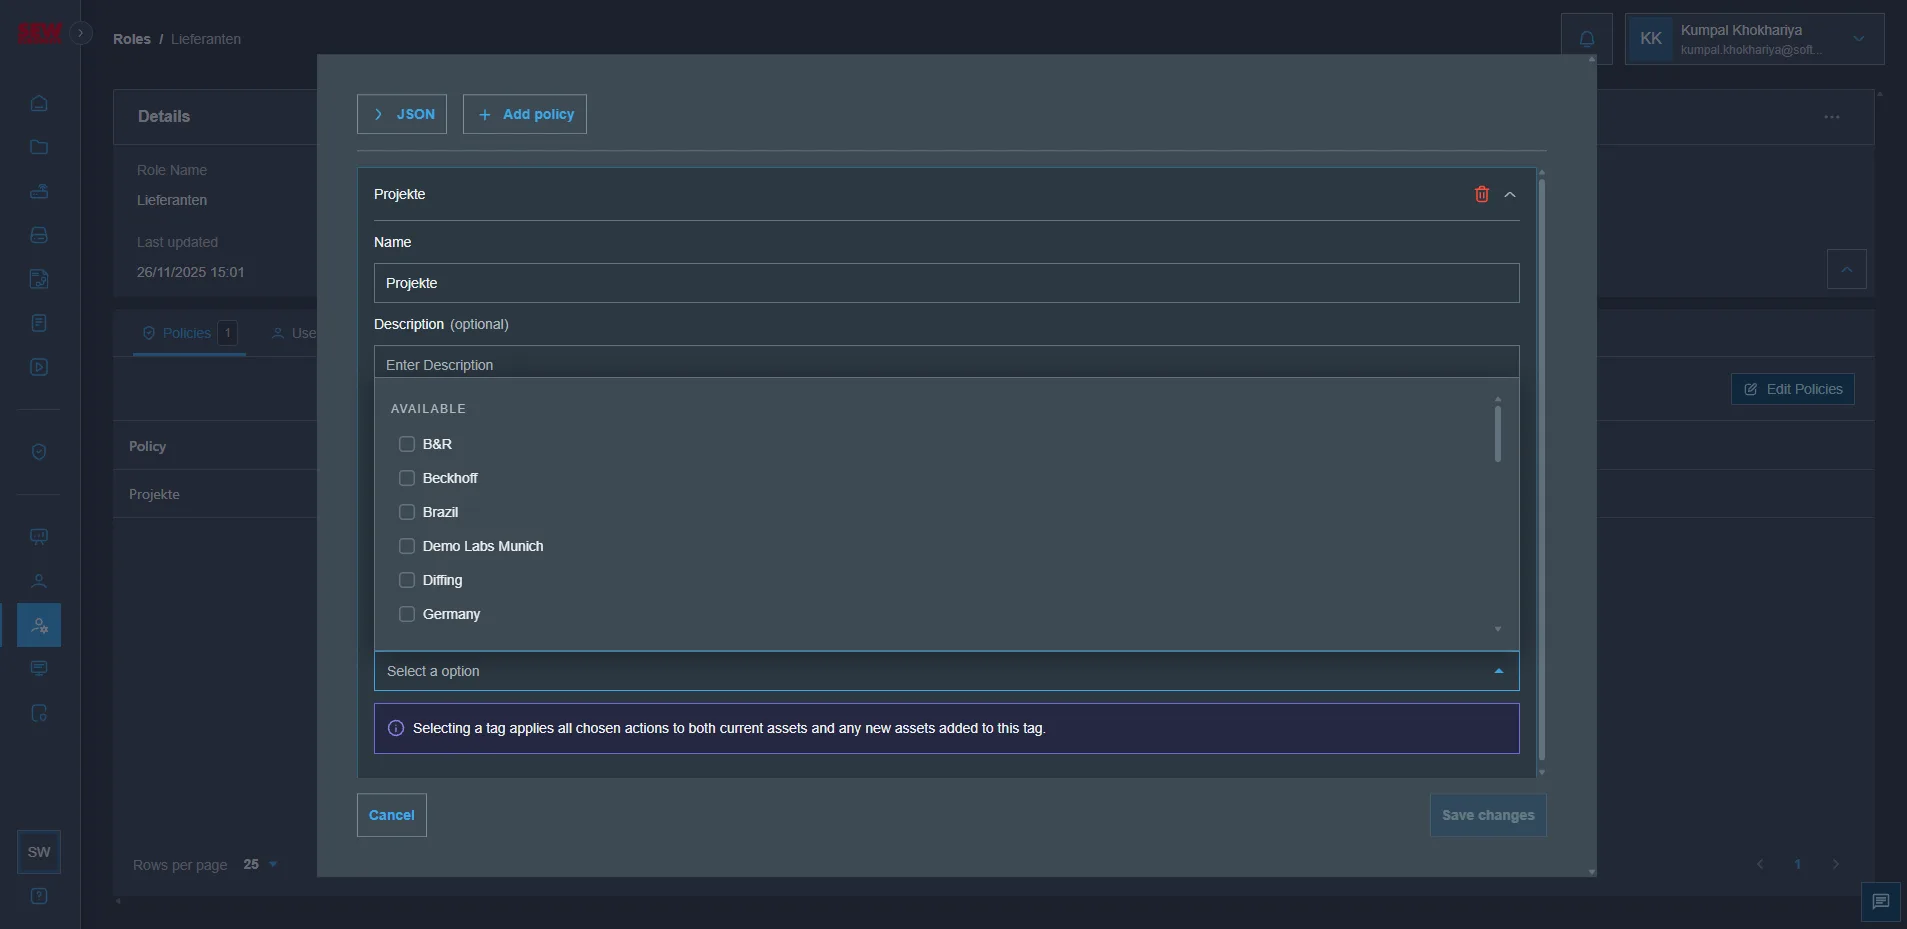
権限のハイライト
- グループベースの権限: 特定の組織スコープ内のすべてのアセットへのアクセスを制御します。
- タグベースの権限: 機能的、技術的、またはメタデータ属性に基づいてアクセスを制御します。
- グループとタグの組み合わせ:
- ユーザーは 「Cleveland Site」 グループ かつ 「SEW」 のタグが付いたデバイスのみにアクセスできる、といった設定が可能です。
- これにより、過剰な権限付与を行うことなく、高度に的を絞ったアクセス境界を実現できます。
権限では次の項目を制限できます。
- 閲覧アクセス
- プロジェクトの操作
- パイプラインの実行
- デバイス構成の更新
- バックアップおよびデプロイ操作
- 管理機能
プラットフォーム全体でのグループとタグの動作
グループとタグは、次のようなコアなプラットフォーム機能と統合されています。
- デバイスビュー: 場所、チーム、ベンダー、ライフサイクルによるフィルタリング
- パイプライン: グループ、タグ、またはその両方を使用したアクションの対象指定
- Security Hub: RBAC の関係性によるアクセス制御
- 監査ログ: 特定のグループまたはタグにスコープを限定した変更の追跡
- プロジェクト: サイトまたはシステム種別によるプロジェクトリポジトリの整理
- ダッシュボード: 地域、部門、プロセスエリア、タグの組み合わせによるインサイトの集約
ベストプラクティス
- 明確さとオンボーディングの容易さのため、現実の構造をグループに反映させます。
- 階層にきれいに収まらない特性を記述するため、タグを積極的に活用します。
- 権限や自動化タスクの強力なスコープ設定のため、グループとタグを組み合わせます。
- 命名規則を標準化します (例:
Region/Plant/LineやVendor: Siemens)。 - 正確性と有用性を確保するため、タグ付けを定期的に見直します。