Grupper och taggar
Grupper och taggar i SEW-plattformen erbjuder flexibla och skalbara sätt att organisera tillgångar i din globala industriella miljö. De fungerar som grundläggande organisatoriska konstruktioner som används i hela plattformen – de stödjer navigering, massoperationer, automatiseringsflöden och rollbaserad åtkomstkontroll (RBAC). Både grupper och taggar kan användas var för sig eller tillsammans för att skapa en konsekvent och underhållbar struktur för att hantera stora flottor av enheter, projekt, gateways och andra resurser.
Översikt
I takt med att automationsmiljöer växer över anläggningar, linjer, leverantörer och team blir det avgörande att organisera tillgångar effektivt. Grupper och taggar gör det möjligt att kategorisera resurser på ett sätt som motsvarar din verkliga operativa struktur:
- Grupper representerar hierarkiska organisatoriska enheter – såsom regioner, anläggningar, linjer eller logiska team.
- Taggar utgör ett lättviktigt och flexibelt märkningssystem för att kategorisera tillgångar efter attribut såsom leverantör, processområde, livscykelfas eller underhållsprioritet.
Båda konstruktionerna kan användas i hela SEW-plattformen för filtrering, sökning, behörigheter, rapportering och automatiserade arbetsflöden.
Grupper
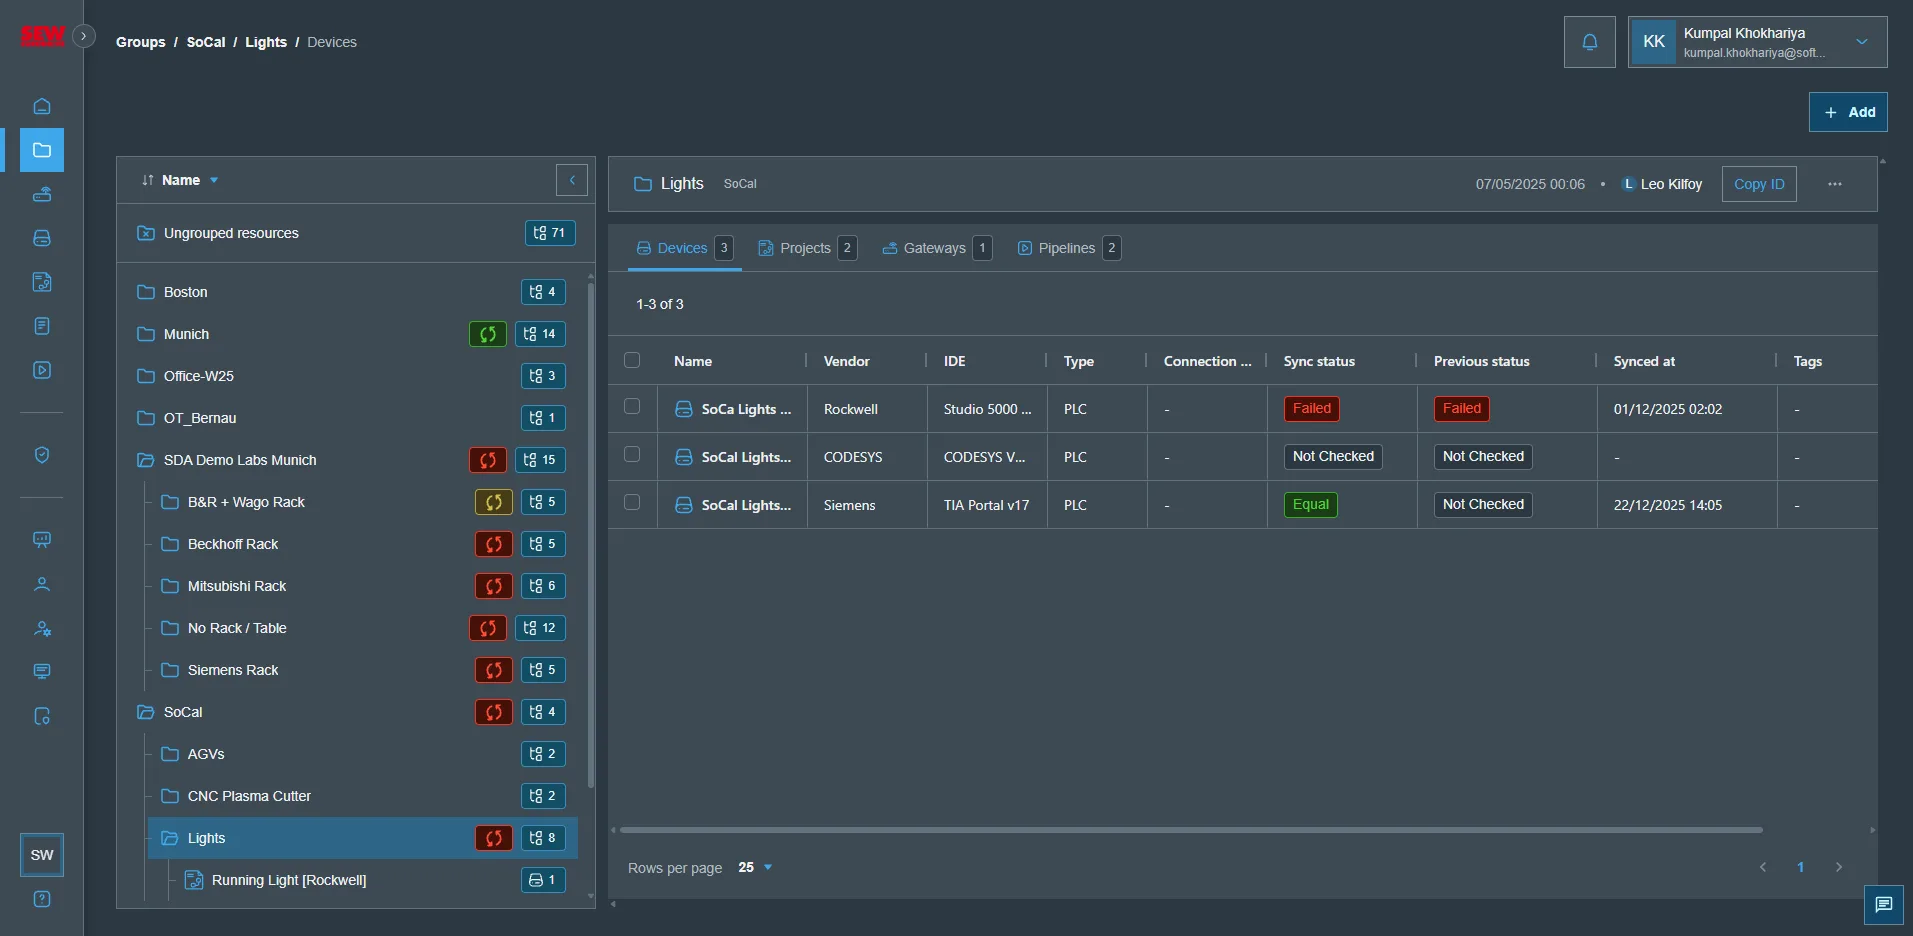
Vad är grupper?
Grupper är strukturerade organisatoriska behållare som gör det möjligt att spegla din globala operativa miljö inuti SEW. De ger en förutsägbar hierarki som kan representera:
- Global → Region → Anläggning → Linje
- Koncern → Avdelning → Team
- Produktions-, test- och utvecklingsmiljöer
- Eller vilken struktur som helst som bäst passar organisationens verksamhetsmodell
Grupper kan innehålla enheter, gateways, projekt, pipelines och andra tillgångar.
Viktiga funktioner
- Hierarkisk organisation: Bygg konsekventa uppifrån-och-ned-strukturer som återspeglar din faktiska anläggnings- eller organisationsupplägg.
- Åtkomstkontroll: Tilldela behörigheter till grupper för att styra vem som får visa eller agera på tillgångar inom gruppen.
- Avgränsade operationer: Kör pipeline-åtgärder, revisioner eller massuppgifter begränsade till en specifik grupp.
- Plattformsövergripande integration: Grupper visas i Dashboards, Device View, Pipelines, Audit Logs, Security Hub med mera.
Vanliga användningsområden
- Organisera tillgångar över flera anläggningar eller regioner
- Avgränsa känsliga miljöer såsom produktion kontra test
- Begränsa teknikåtkomst per anläggning, avdelning eller funktion
- Filtrera dashboards eller rapporter efter operativ struktur
Taggar
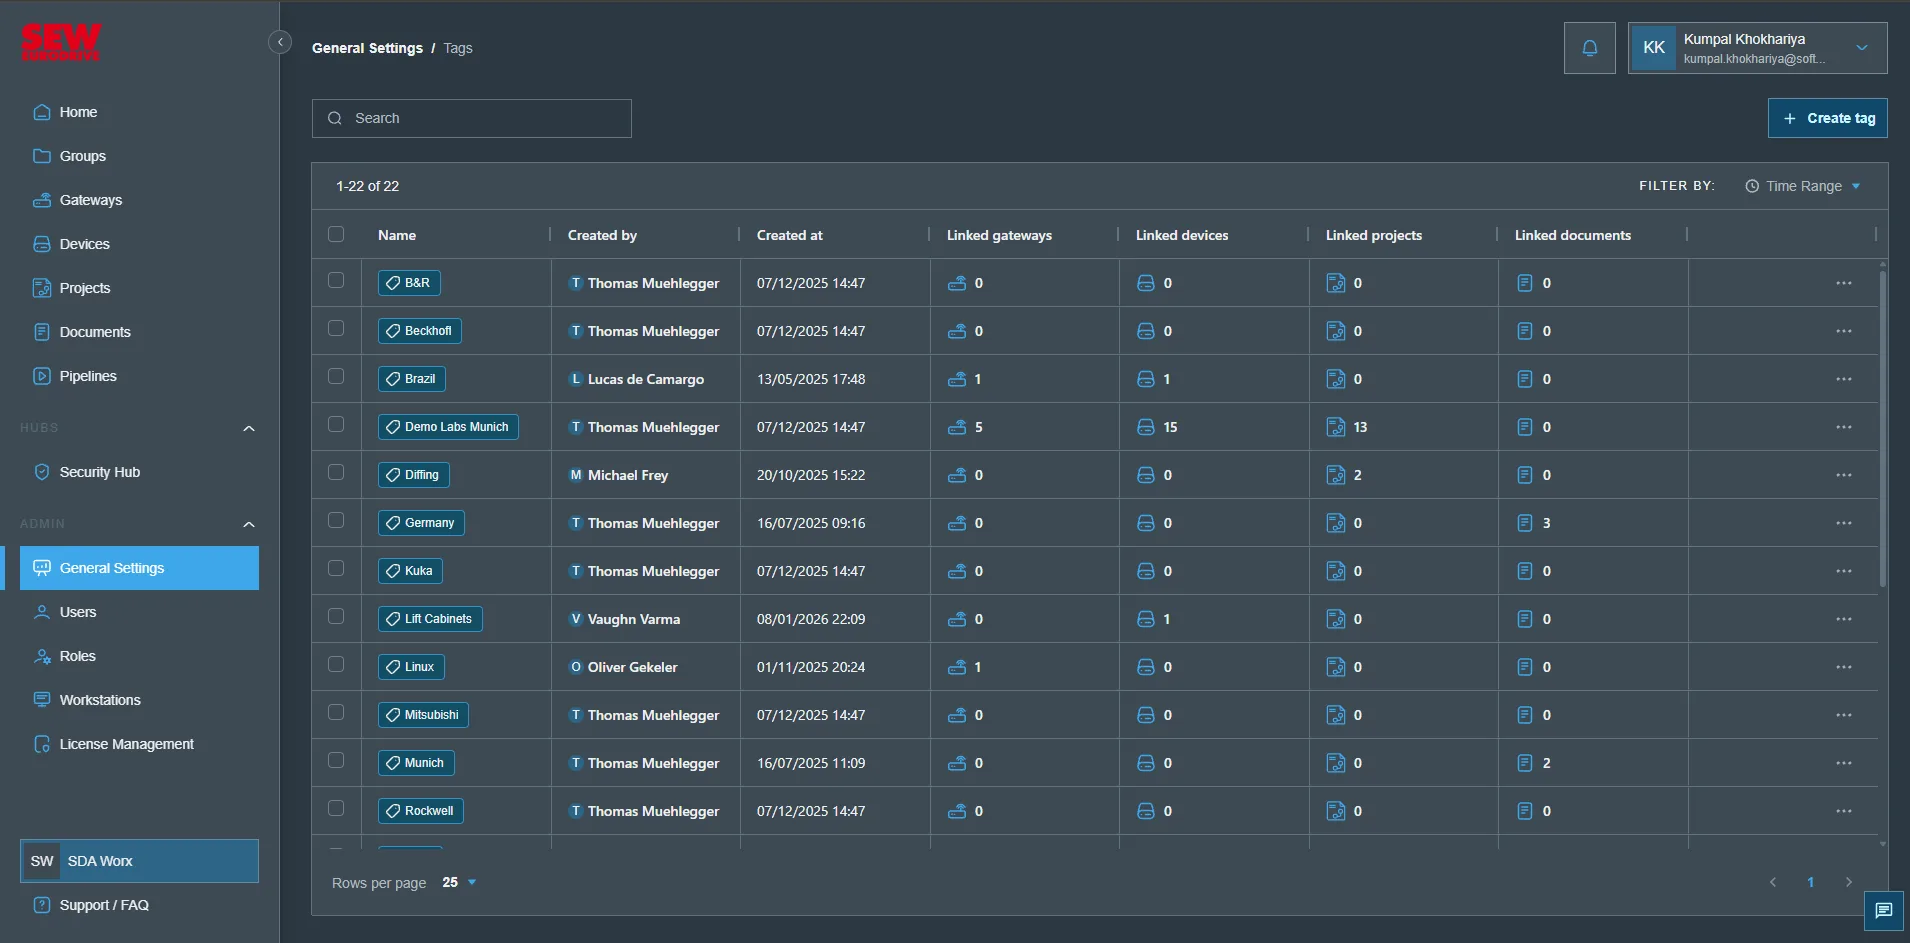
Vad är taggar?
Taggar är flexibla, icke-hierarkiska etiketter som kan tillämpas på tillgångar i hela plattformen. Till skillnad från grupper – som ger struktur – tillhandahåller taggar metadata som beskriver egenskaper eller gemensamma attribut.
Taggar kan vara vad som helst som är meningsfullt för din miljö, till exempel:
- Leverantör: Siemens, Rockwell, SEW
- Livscykel: Produktion, Driftsättning, Arkiverad
- Processområde: Förpackning, Fyllning, Blandning
- Ägarskap: IT, OT, Underhållsteam
- Prioritet: Kritisk, Hög tillgänglighet, Icke-kritisk
Viktiga funktioner
- Flexibel kategorisering: Lägg till valfria etiketter som hjälper till att klassificera resurser.
- Stöd för flera taggar: Tillgångar kan ha obegränsat antal taggar för granulär organisation.
- Åtkomstkontroll: Tilldela behörigheter till taggar för att begränsa åtkomst efter funktionell kategori.
- Filtrering: Använd taggar brett i hela plattformen för sökning, dashboards, lagerhantering eller pipelines.
Vanliga användningsområden
- Märka enheter efter leverantör eller firmware-familj
- Markera tillgångar som ”kritiska” eller ”kräver godkännande”
- Gruppera tillgångar efter teknikteam eller ägare
- Filtrera för pipeline-jobb (t.ex. ”kör firmware-uppdateringar på alla Siemens-enheter taggade med ’Line 4’”)
Behörigheter för grupper och taggar
SEW-plattformen erbjuder finkornig rollbaserad åtkomstkontroll (RBAC) som stödjer behörigheter tillämpade på både grupper och taggar. Detta gör det möjligt för organisationer att anpassa åtkomsten efter operativa och säkerhetsmässiga krav.
När en roll har skapats kan den tilldelas en resursgrupp eller tagg enligt nedan.
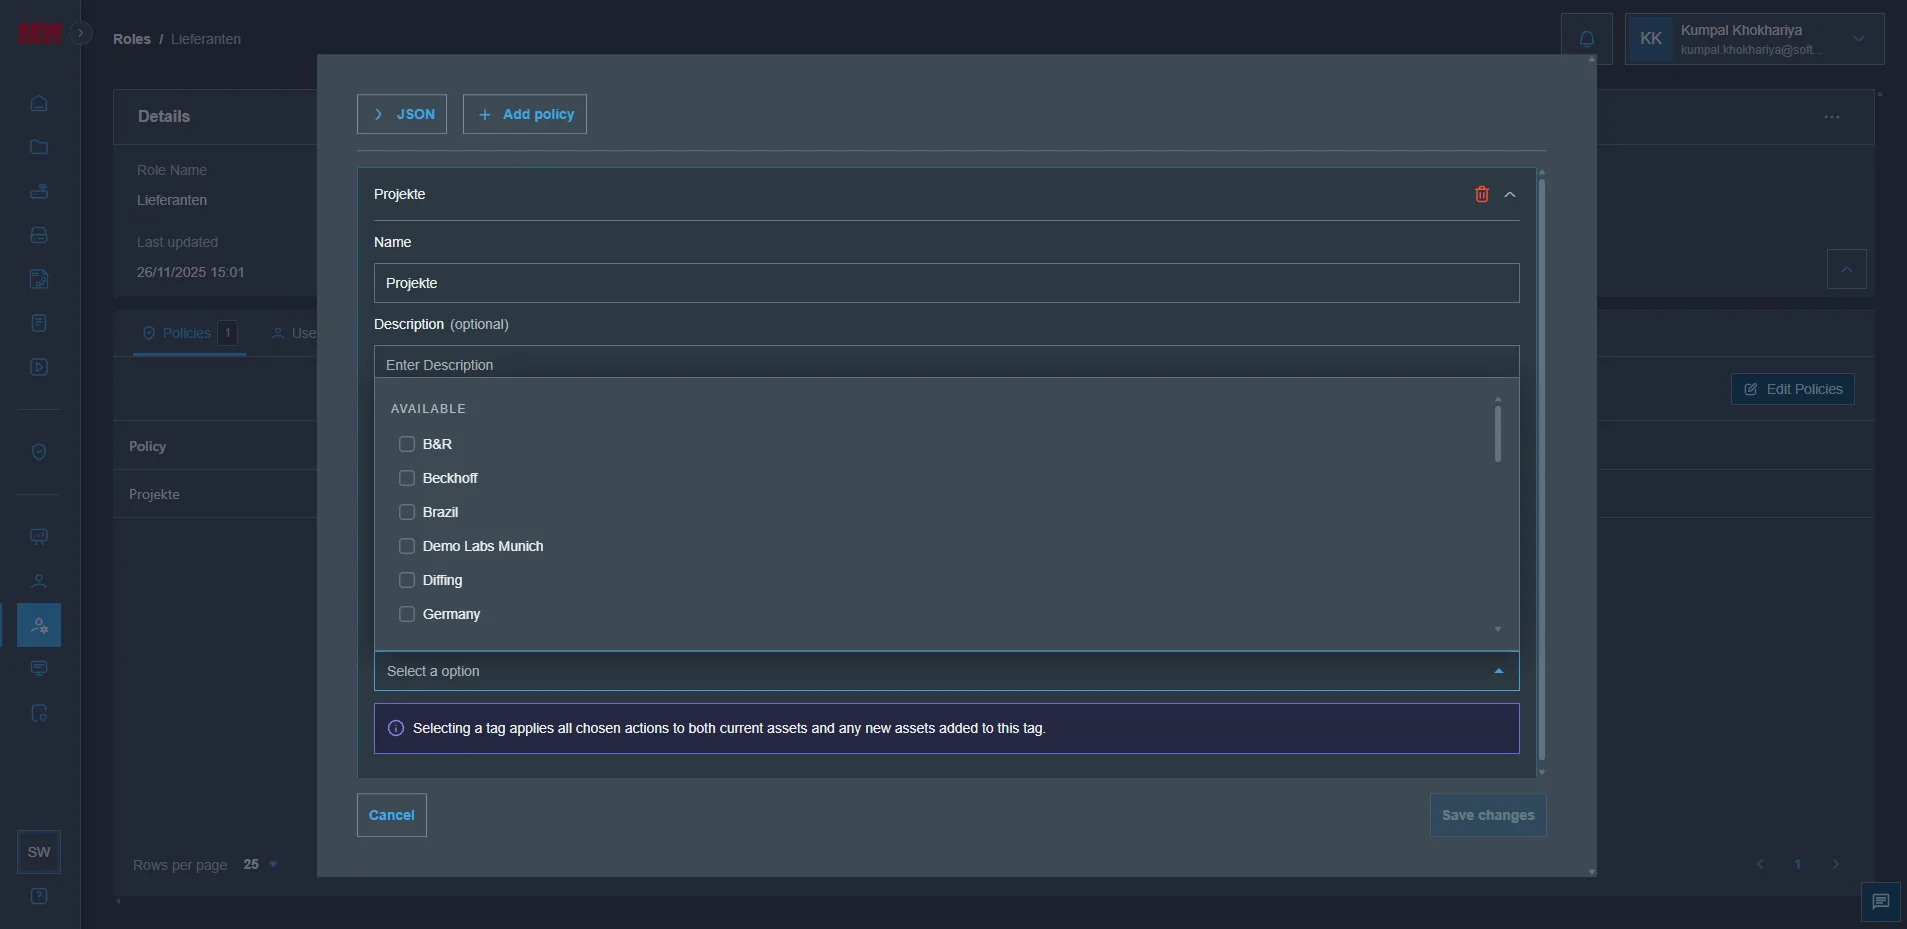
Behörighetshöjdpunkter
- Gruppbaserade behörigheter: Styr åtkomsten till alla tillgångar inom ett specifikt organisatoriskt omfång.
- Taggbaserade behörigheter: Styr åtkomsten baserat på funktionella, tekniska eller metadatarelaterade attribut.
- Kombinera grupper och taggar:
- En användare kan ha åtkomst enbart till gruppen ”Cleveland Site” och endast till enheter taggade med ”SEW”.
- Detta möjliggör mycket riktade åtkomstgränser utan överdrivna behörigheter.
Behörigheter kan begränsa:
- Visningsåtkomst
- Projektinteraktioner
- Pipeline-exekveringar
- Uppdateringar av enhetskonfiguration
- Säkerhetskopierings- och driftsättningsoperationer
- Administrativa funktioner
Så fungerar grupper och taggar i hela plattformen
Grupper och taggar integreras med plattformens kärnfunktionalitet, inklusive:
- Devices View: Filtrera efter plats, team, leverantör eller livscykel
- Pipelines: Rikta åtgärder med hjälp av grupper, taggar eller båda
- Security Hub: Styr åtkomst via RBAC-relationer
- Audit Logs: Spåra ändringar avgränsade till specifika grupper eller taggar
- Projekt: Organisera projektrepositorier efter anläggning eller systemtyp
- Dashboards: Sammanställ insikter efter region, avdelning, processområde eller taggkombinationer
Bästa praxis
- Spegla din verkliga struktur i grupper för tydlighet och enklare introduktion.
- Använd taggar frikostigt för att beskriva egenskaper som inte passar in i en hierarki.
- Kombinera grupper och taggar för kraftfull avgränsning av behörigheter och automatiseringsuppgifter.
- Standardisera namnkonventioner (t.ex.
Region/Plant/LineellerVendor: Siemens). - Se över taggningen regelbundet för att säkerställa korrekthet och användbarhet.