Gruppen & Tags
Gruppen und Tags in der SEW-Plattform bieten flexible, skalierbare Möglichkeiten, Assets in Ihrer globalen industriellen Umgebung zu organisieren. Sie dienen als grundlegende Organisationskonstrukte, die plattformweit eingesetzt werden – zur Unterstützung von Navigation, Massenoperationen, Automatisierungsabläufen und rollenbasierter Zugriffssteuerung (RBAC). Gruppen und Tags können unabhängig voneinander oder gemeinsam verwendet werden, um eine konsistente, wartbare Struktur für die Verwaltung großer Bestände an Geräten, Projekten, Gateways und anderen Ressourcen zu schaffen.
Überblick
Wenn Automatisierungsumgebungen über Standorte, Linien, Hersteller und Teams hinweg wachsen, wird die effiziente Organisation von Assets entscheidend. Gruppen und Tags ermöglichen es Ihnen, Ressourcen so zu kategorisieren, dass sie Ihrer realen Betriebsstruktur entsprechen:
- Gruppen stellen hierarchische Organisationseinheiten dar – etwa Regionen, Werke, Linien oder logische Teams.
- Tags bieten ein leichtgewichtiges, flexibles Kennzeichnungssystem zur Kategorisierung von Assets nach Attributen wie Hersteller, Prozessbereich, Lebenszyklusphase oder Wartungspriorität.
Beide Konstrukte können in der gesamten SEW-Plattform für Filterung, Suche, Berechtigungen, Reporting und automatisierte Workflows genutzt werden.
Gruppen
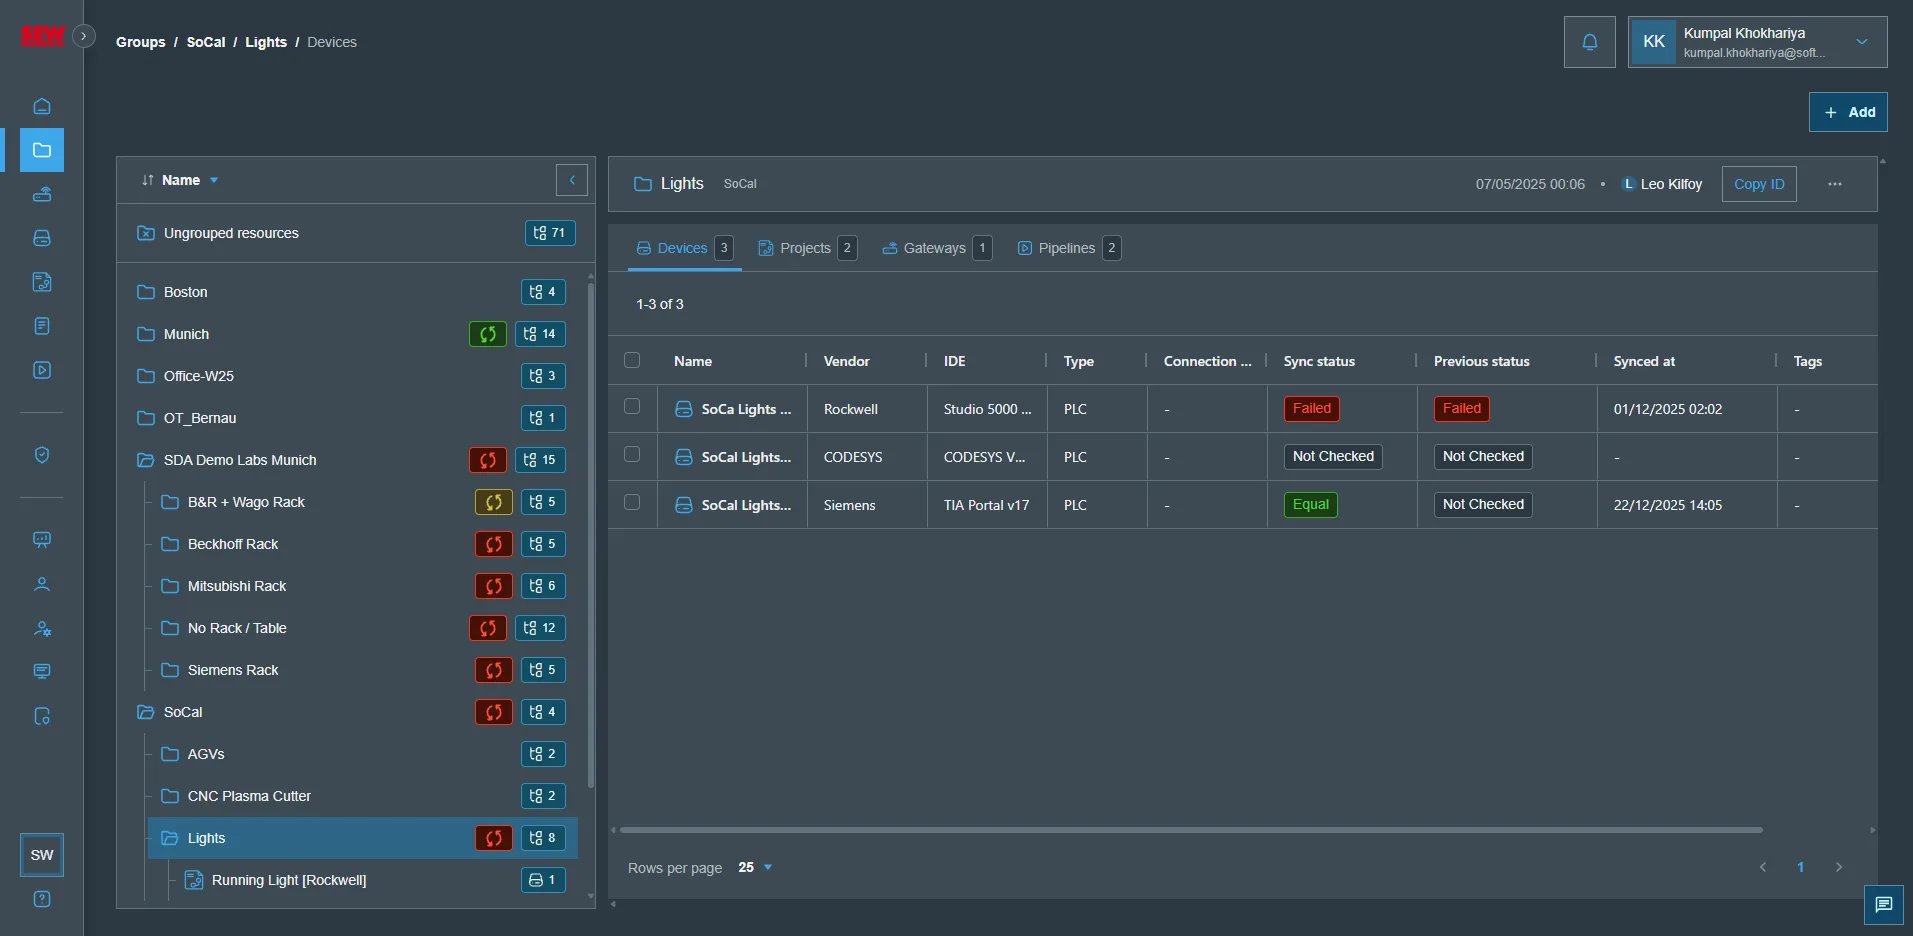
Was sind Gruppen?
Gruppen sind strukturierte Organisationscontainer, mit denen Sie Ihre globale Betriebsumgebung innerhalb von SEW abbilden können. Sie bieten eine vorhersehbare Hierarchie, die Folgendes darstellen kann:
- Global → Region → Standort → Linie
- Konzern → Abteilung → Team
- Produktions-, Test- und Entwicklungsumgebungen
- Oder jede beliebige Struktur, die am besten zum Betriebsmodell Ihrer Organisation passt
Gruppen können Geräte, Gateways, Projekte, Pipelines und andere Assets enthalten.
Zentrale Funktionen
- Hierarchische Organisation: Erstellen Sie konsistente Top-down-Strukturen, die Ihr tatsächliches Werks- oder Organisationslayout widerspiegeln.
- Zugriffssteuerung: Weisen Sie Gruppen Berechtigungen zu, um zu steuern, wer Assets innerhalb der Gruppe einsehen oder bearbeiten darf.
- Eingegrenzte Operationen: Führen Sie Pipeline-Aktionen, Audits oder Massenaufgaben begrenzt auf eine bestimmte Gruppe aus.
- Plattformübergreifende Integration: Gruppen erscheinen in Dashboards, der Geräteansicht, Pipelines, Audit-Logs, im Security Hub und mehr.
Typische Anwendungsfälle
- Organisation von Assets über mehrere Standorte oder Regionen hinweg
- Eingrenzung sensibler Umgebungen wie Produktion versus Test
- Beschränkung des Engineering-Zugriffs nach Standort, Abteilung oder Funktion
- Filterung von Dashboards oder Berichten nach Betriebsstruktur
Tags
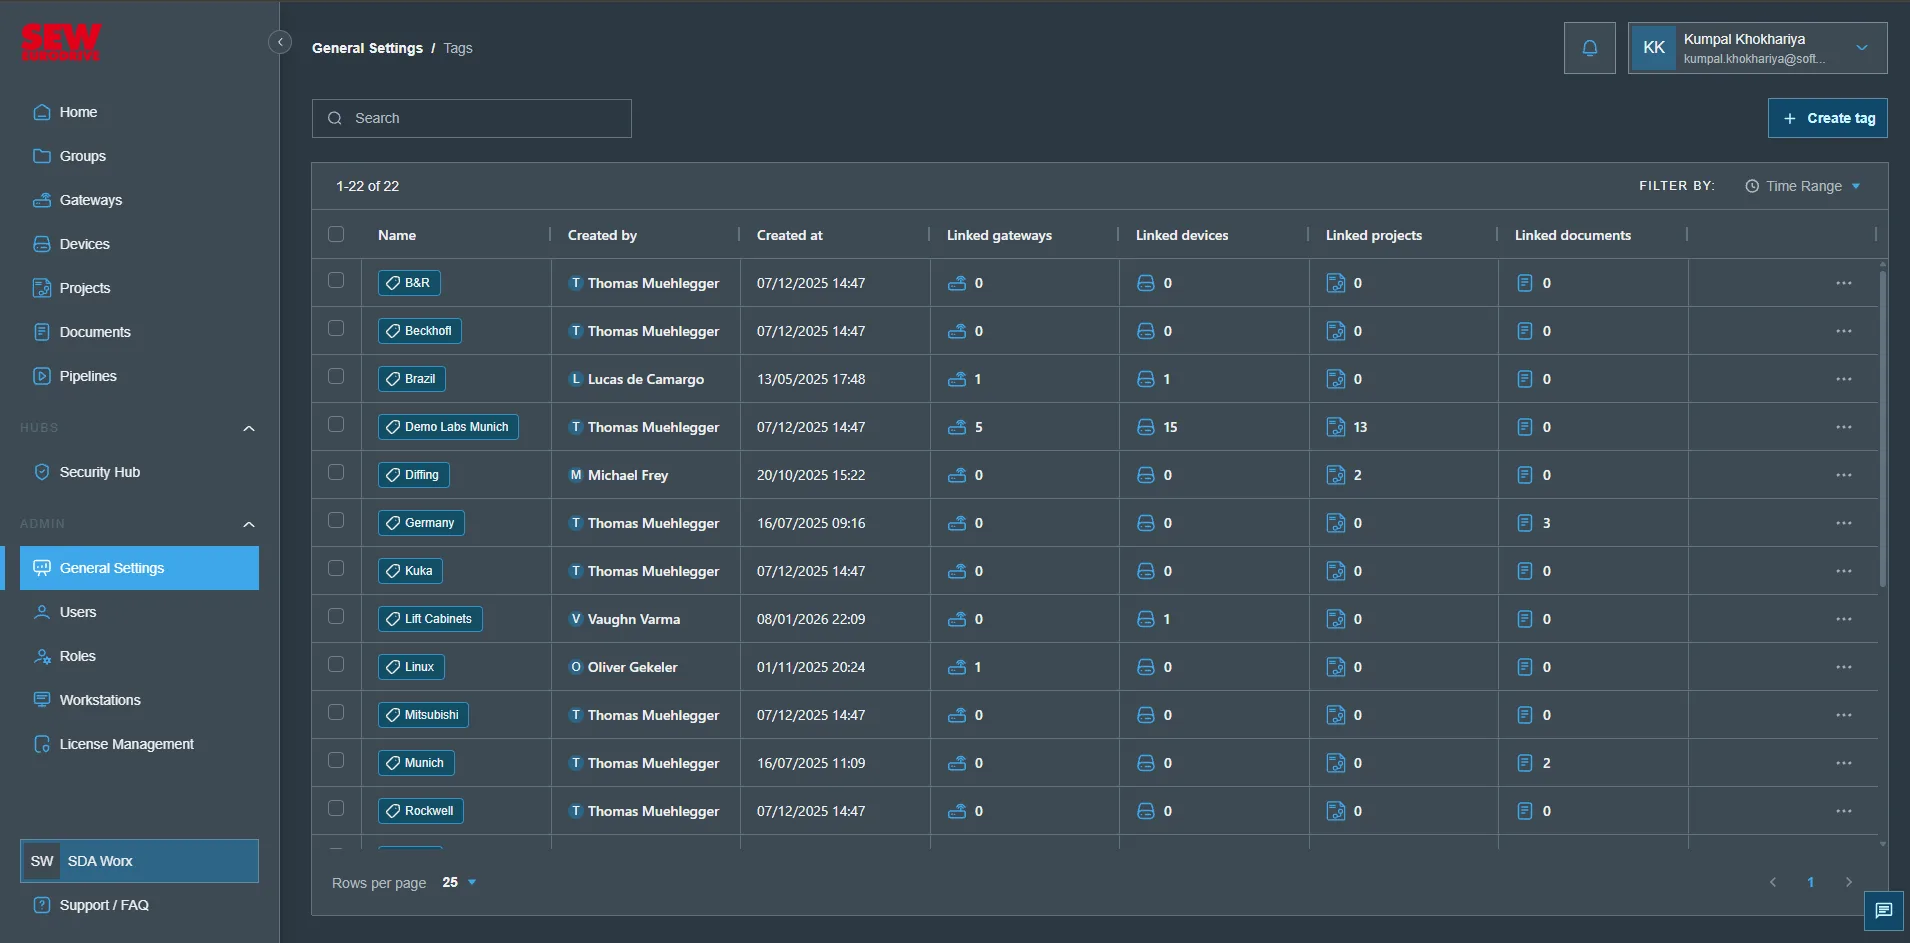
Was sind Tags?
Tags sind flexible, nicht hierarchische Bezeichnungen, die auf Assets in der gesamten Plattform angewendet werden können. Anders als Gruppen – die Struktur bereitstellen – liefern Tags Metadaten, die Eigenschaften oder gemeinsame Attribute beschreiben.
Tags können alles sein, was für Ihre Umgebung von Bedeutung ist, zum Beispiel:
- Hersteller: Siemens, Rockwell, SEW
- Lebenszyklus: Produktion, Inbetriebnahme, Archiviert
- Prozessbereich: Verpackung, Abfüllung, Mischen
- Verantwortung: IT, OT, Wartungsteam
- Priorität: Kritisch, Hochverfügbar, Nicht kritisch
Zentrale Funktionen
- Flexible Kategorisierung: Fügen Sie beliebige Bezeichnungen hinzu, die bei der Klassifizierung von Ressourcen helfen.
- Unterstützung mehrerer Tags: Assets können unbegrenzt viele Tags erhalten, um eine granulare Organisation zu ermöglichen.
- Zugriffssteuerung: Weisen Sie Tags Berechtigungen zu, um den Zugriff nach funktionaler Kategorie einzuschränken.
- Filterung: Nutzen Sie Tags plattformweit für Suche, Dashboards, Bestandsverwaltung oder Pipelines.
Typische Anwendungsfälle
- Kennzeichnung von Geräten nach Hersteller oder Firmware-Familie
- Markierung von Assets als „kritisch“ oder „genehmigungspflichtig“
- Gruppierung von Assets nach Engineering-Team oder Verantwortlichem
- Filterung für Pipeline-Jobs (z. B. „Firmware-Updates auf allen Siemens-Geräten mit dem Tag ‚Linie 4‘ ausführen“)
Berechtigungen für Gruppen & Tags
Die SEW-Plattform bietet eine feingranulare rollenbasierte Zugriffssteuerung (RBAC), die Berechtigungen sowohl für Gruppen als auch für Tags unterstützt. So können Organisationen den Zugriff an betriebliche und sicherheitstechnische Anforderungen anpassen.
Nach dem Erstellen einer Rolle kann diese einer Ressourcengruppe oder einem Tag zugewiesen werden, wie unten dargestellt.
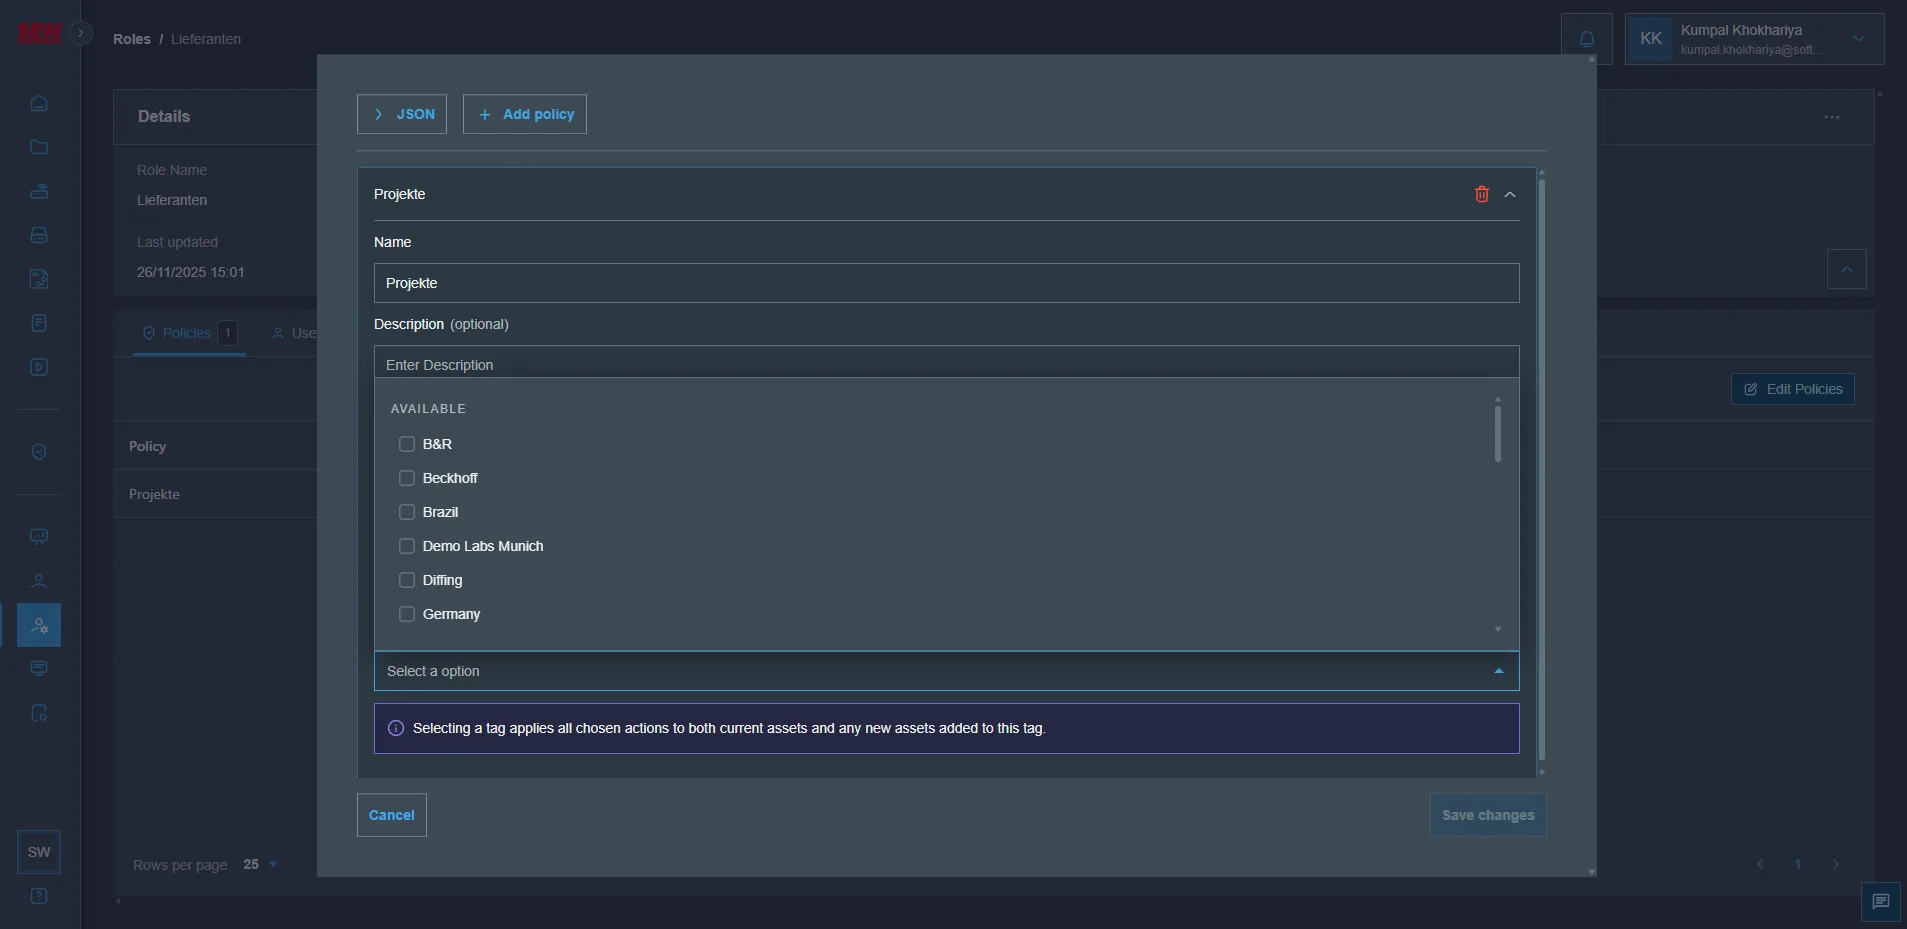
Highlights der Berechtigungen
- Gruppenbasierte Berechtigungen: Steuern Sie den Zugriff auf alle Assets innerhalb eines bestimmten organisatorischen Bereichs.
- Tag-basierte Berechtigungen: Steuern Sie den Zugriff auf Basis funktionaler, technischer oder Metadaten-Attribute.
- Kombination von Gruppen & Tags:
- Ein Benutzer könnte ausschließlich auf die Gruppe „Cleveland Site“ und nur auf Geräte mit dem Tag „SEW“ zugreifen.
- Dies ermöglicht sehr gezielte Zugriffsgrenzen ohne übermäßige Rechtevergabe.
Berechtigungen können Folgendes einschränken:
- Lesezugriff
- Projektinteraktionen
- Pipeline-Ausführungen
- Aktualisierungen der Gerätekonfiguration
- Backup- und Deployment-Vorgänge
- Administrative Funktionen
Wie Gruppen & Tags plattformweit funktionieren
Gruppen und Tags sind in die zentralen Plattformfunktionen integriert, darunter:
- Geräteansicht: Filtern nach Standort, Team, Hersteller oder Lebenszyklus
- Pipelines: Aktionen anhand von Gruppen, Tags oder beidem adressieren
- Security Hub: Zugriffssteuerung über RBAC-Beziehungen
- Audit-Logs: Nachverfolgung von Änderungen, eingegrenzt auf bestimmte Gruppen oder Tags
- Projekte: Organisation von Projekt-Repositories nach Standort oder Systemtyp
- Dashboards: Aggregierte Erkenntnisse nach Region, Abteilung, Prozessbereich oder Tag-Kombinationen
Best Practices
- Bilden Sie Ihre reale Struktur in Gruppen ab, um Klarheit zu schaffen und das Onboarding zu erleichtern.
- Nutzen Sie Tags großzügig, um Eigenschaften zu beschreiben, die sich nicht sauber in eine Hierarchie einfügen.
- Kombinieren Sie Gruppen und Tags für eine leistungsfähige Eingrenzung von Berechtigungen und Automatisierungsaufgaben.
- Standardisieren Sie Namenskonventionen (z. B.
Region/Plant/LineoderVendor: Siemens). - Überprüfen Sie das Tagging regelmäßig, um Richtigkeit und Nutzen sicherzustellen.