Rollen
Overzicht van rollen en Role-Based Access Control (RBAC)
Role-Based Access Control (RBAC) is een fundamentele pijler van het beveiligingsmodel van SEW en biedt nauwkeurige, fijnmazige controle over wie toegang heeft tot specifieke resources en welke acties binnen uw tenant kunnen worden uitgevoerd.
SEW bevat verschillende standaardrollen
- Administrator
- Automation Engineer
- Technician
- Read-Only User
Deze rollen zijn ontworpen om de meest voorkomende operationele behoeften te dekken.
Naast deze standaardrollen kunt u met SEW volledig aanpasbare rollen met granulaire rechten definiëren die aansluiten op de beveiligingsvereisten van uw organisatie. U kunt de toegang tot op individuele functionaliteiten afstemmen en zelfs tijdgebonden rechten toepassen die automatisch verlopen, zodat het principe van minimale rechten altijd gewaarborgd blijft.
Rollen configureren
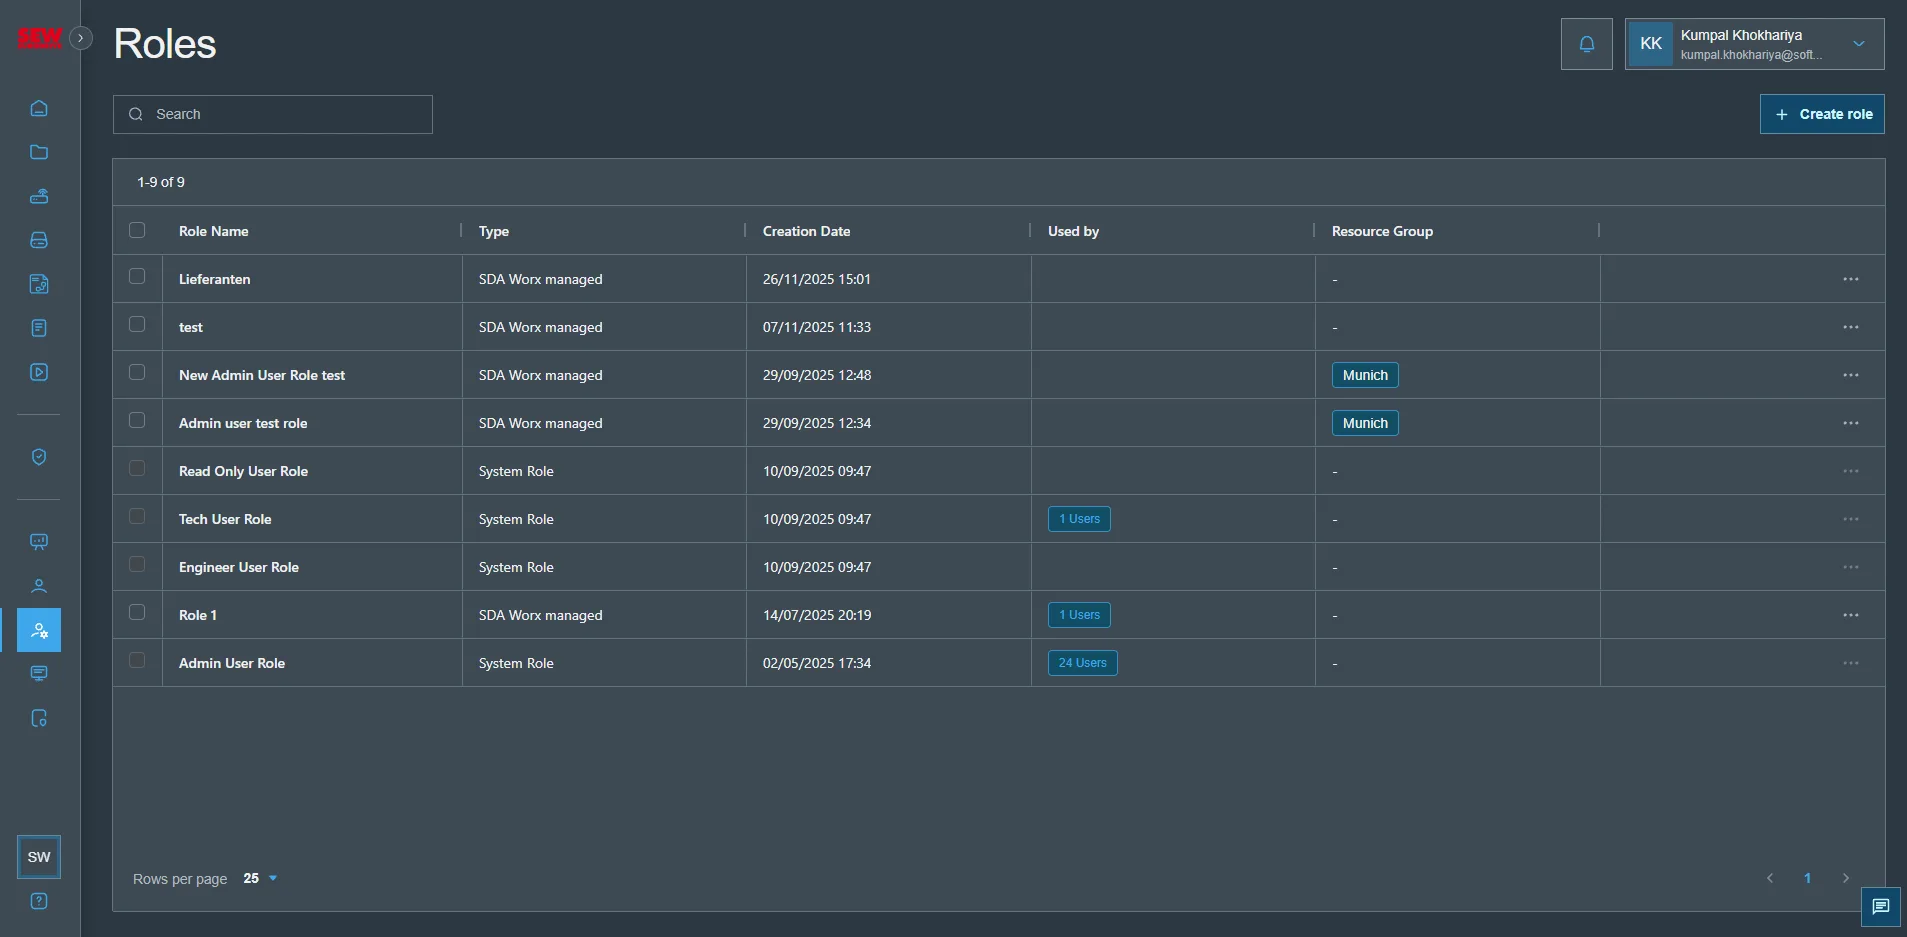
- Navigeer naar Users and Permissions in het navigatiemenu aan de linkerkant
- Schakel over naar de weergave Roles in de rechterbovenhoek van de pagina
Een nieuwe rol aanmaken
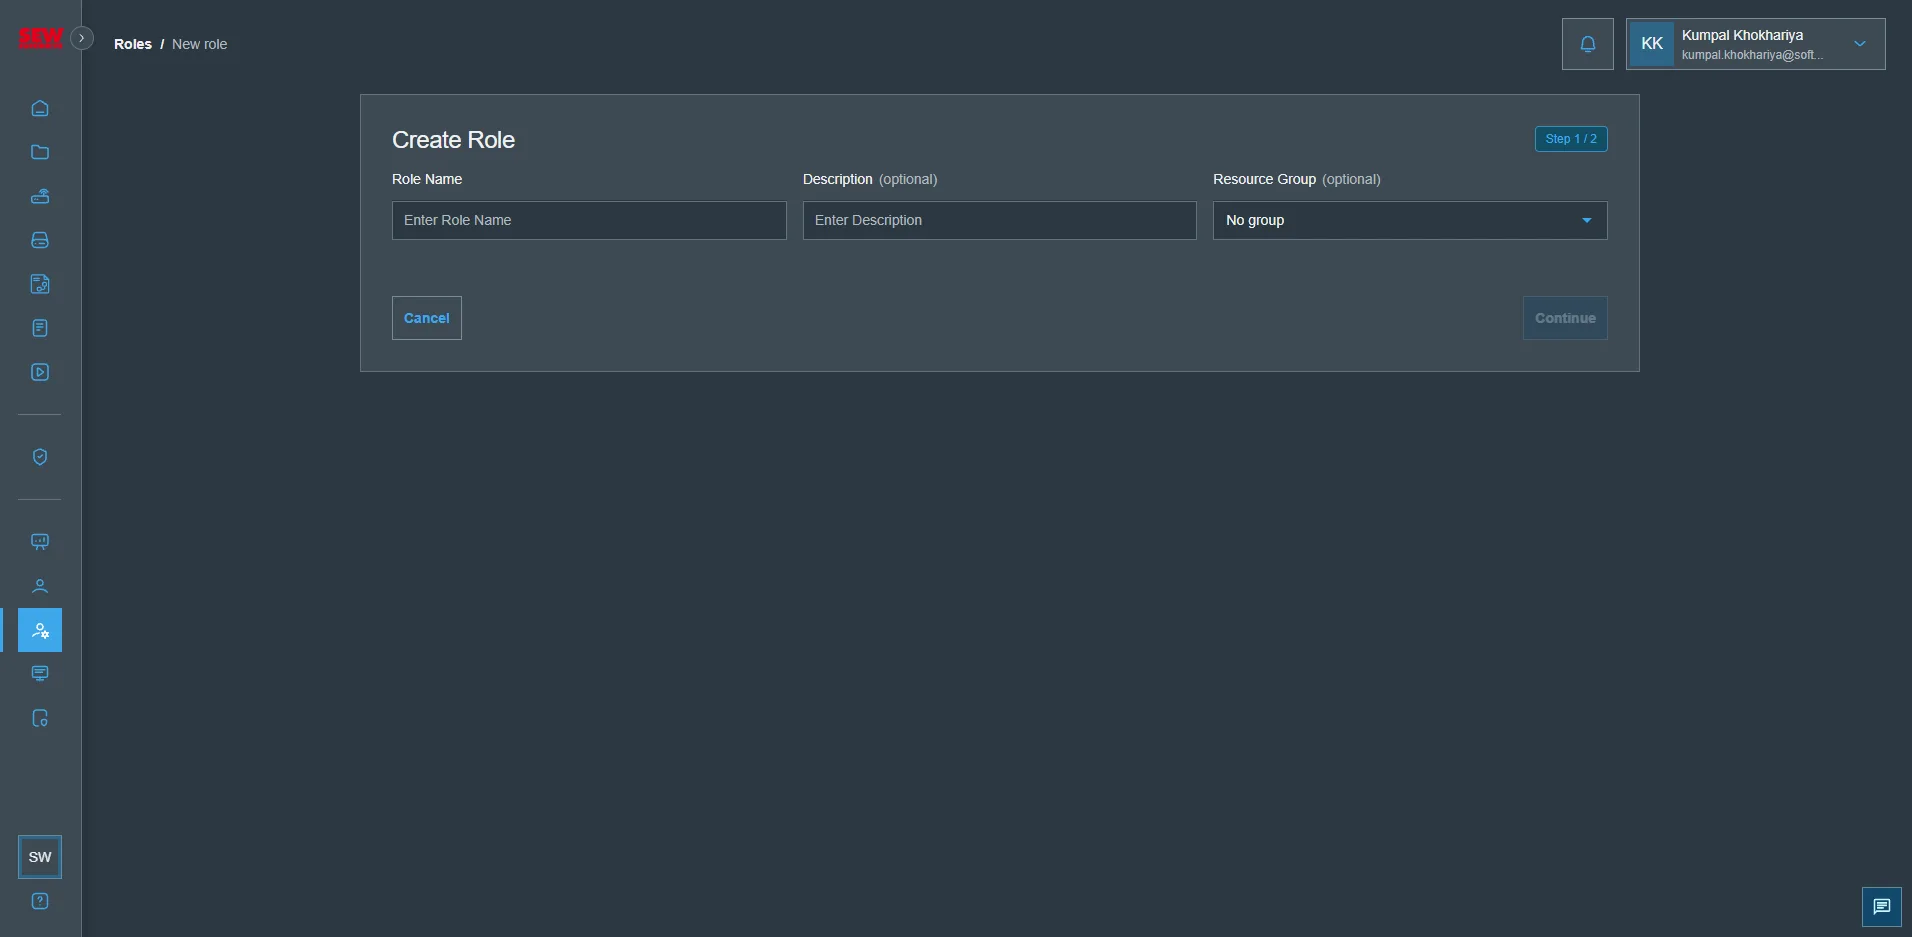
Om een nieuwe rol aan te maken, klikt u rechtsboven op "Create Role", waarna u naar een nieuw scherm wordt geleid.
Het aanmaken van een nieuwe rol bestaat uit twee stappen:
- Algemene rolinformatie
- Naam van de rol
- Beschrijving
- Resource Group
- SSO Group Mapping
- Beleidsregels definiëren