Role Based Access Control (RBAC)
Overzicht
Dit document beschrijft de beschikbare rechten binnen het Role-Based Access Control (RBAC)-systeem. Elke service biedt specifieke acties die via roltoewijzingen aan gebruikers kunnen worden toegekend.
Bereik van rechten
Rechten kunnen op verschillende niveaus worden toegekend:
- Resourcespecifiek: toegang tot afzonderlijke, specifiek benoemde resources
- Alle resources: toegang tot alle resources van een type binnen het volledige systeem
- Groepsgebaseerd: toegang tot resources binnen specifieke organisatorische groepen
- Als een gebruiker toegang heeft tot een groep, omvat dit ook alle subgroepen
- Taggebaseerd: toegang tot resources met een bepaalde tag
Elke policy in een rol kan zijn eigen bereik gebruiken. Wanneer meerdere policies hetzelfde doel moeten hebben — alles in één groep, alles met één tag, of simpelweg alles — stel dit dan één keer in voor de volledige rol. Zie Common resource scope.
Rechten op tagniveau vereisen dat gebruikers leesrechten hebben op de geselecteerde tags; anders werkt het rechtensysteem niet zoals verwacht.
Aan de slag
Rechten toekennen aan gebruikers:
- Maak een gebruikersrol aan, selecteer een bestaande rol, of dupliceer een rol om vanuit de bijbehorende policies te starten
- Definieer policies met de policy-editor
Voor de policy-editor ondersteunen we twee manieren waarop de gebruiker de gewenste policy kan definiëren:
- Wizard voor het aanmaken van policies
- Aanmaken van policies via JSON
Neem contact op met uw systeembeheerder voor hulp bij roltoewijzingen en rechtenbeheer.
Wizard voor het aanmaken van policies
De wizard maakt één policy per resourcetype. Voor elke policy kiest u de acties die deze toekent en de resources waarop deze van toepassing is.
Boven de lijst met policies staat Common resource scope — het doel dat door de volledige rol wordt gedeeld. Stel dit eerst in: elke policy die dit kan gebruiken volgt het dan automatisch, en elke policy kan nog steeds afzonderlijk worden losgekoppeld om eigen resources te kiezen. Zie Common resource scope.
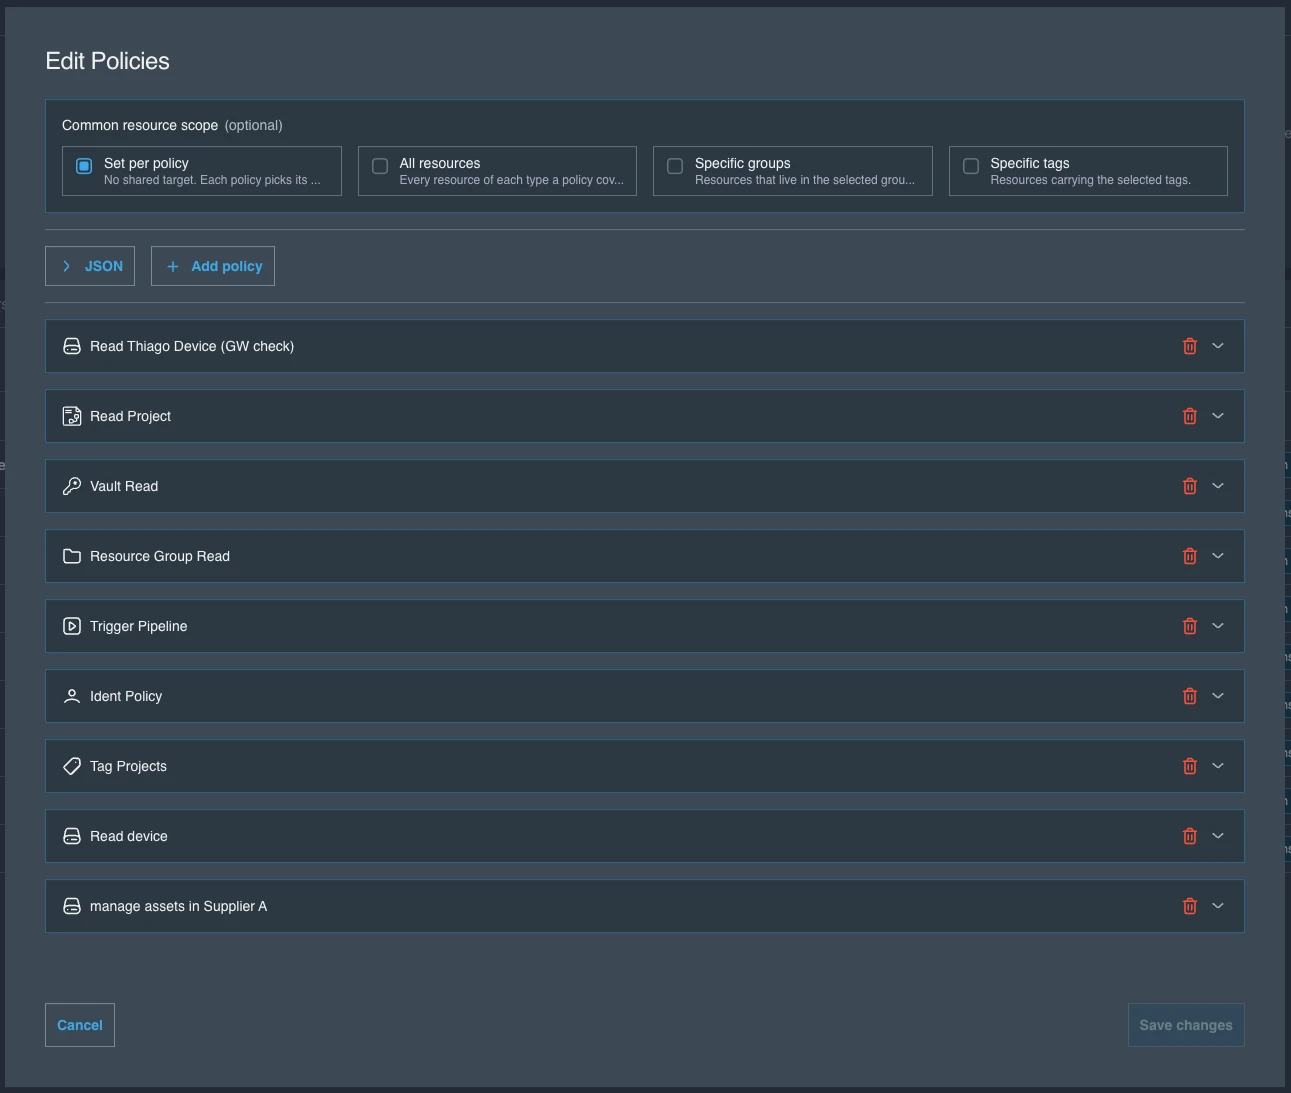
Aanmaken van policies via JSON
Om naar de JSON-editor te schakelen, klikt u op de knop JSON boven de lijst met policies.
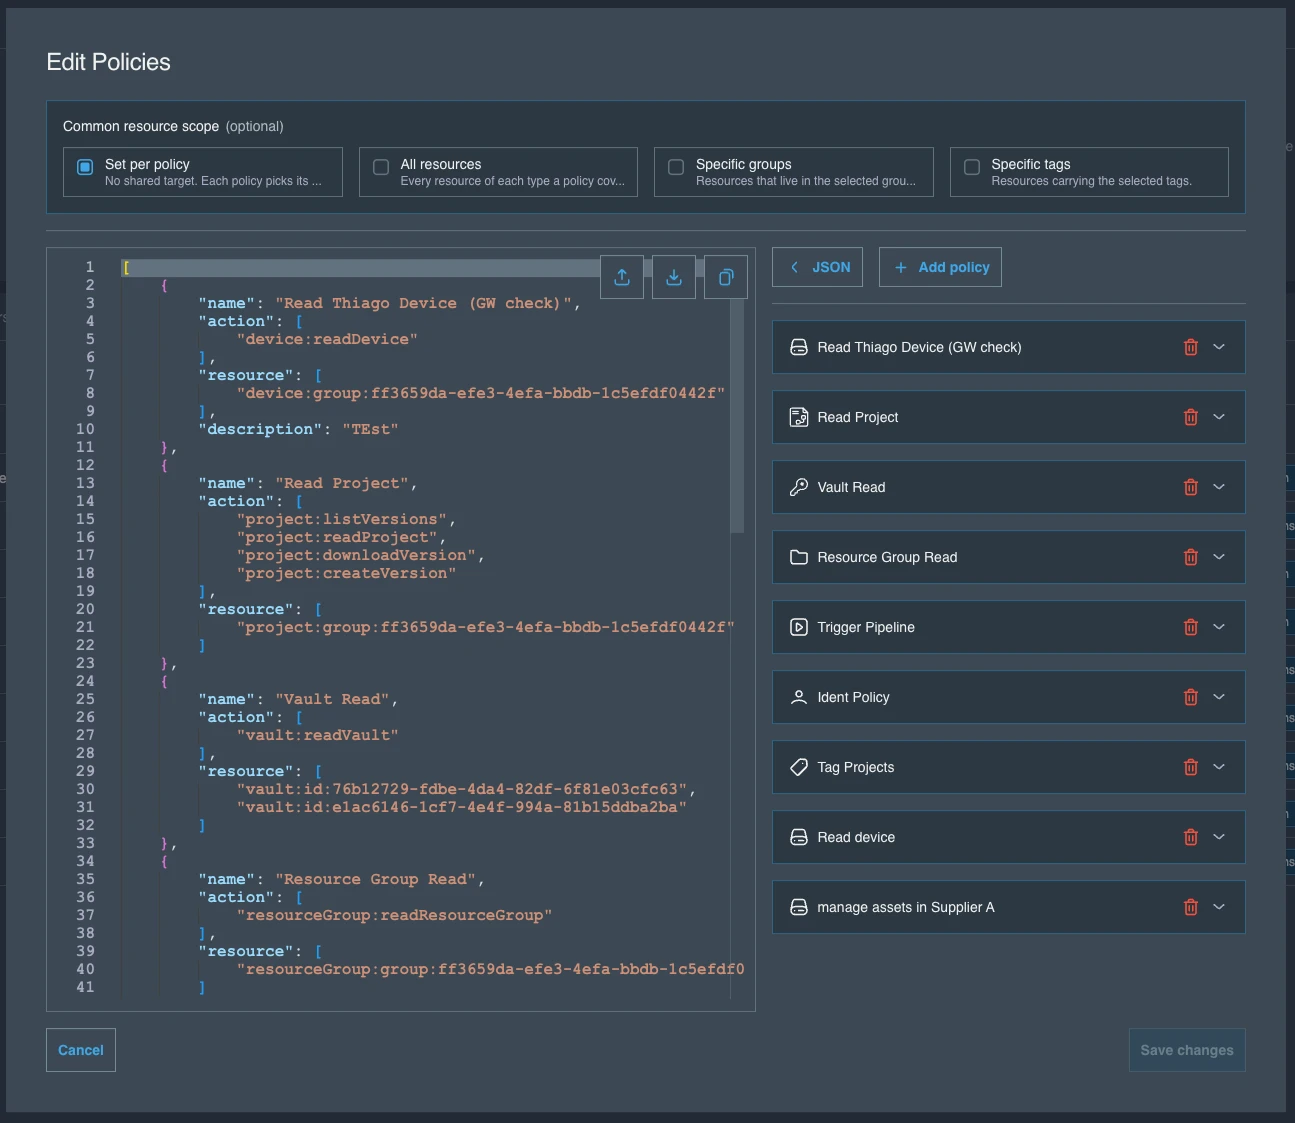
JSON-formaat
Het JSON-formaat is als volgt gestructureerd:
[
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:readProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:group:95d140cc-c391-4e25-ac92-abf57bb9a415"
        ]
    },
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:createDevice",
            "device:updateDevice"
        ],
        "resource": [
            "device:id:290133f7-79c2-40ce-bdc2-48a73dd8691c",
            "device:id:9a2642b9-8101-4527-81b8-d74f21ccb650"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    }
]
Het is gedefinieerd als een array van policies, waarbij elke policy de volgende eigenschappen bevat:
- name: unieke naam van de policy
- description: optionele, zinvolle beschrijving van de policy
- action: een lijst met toegestane acties voor de betreffende policy
- Zie #available-actions voor de lijst met beschikbare acties
- resource: een lijst met resource-identificaties
- Alle resources van een bepaald type:
gateway:* - Specifieke resources op basis van ID's:
gateway:id:<GATEWAY_ID> - Alle resources van een bepaald type in een groep (of een subgroep):
gateway:group:<GROUP_ID> - Alle resources van een bepaald type met een specifieke tag:
gateway:tag:<TAG>
- Alle resources van een bepaald type:
De common resource scope is geen veld in dit formaat. Het is een snelkoppeling in de wizard die dezelfde resource-waarden schrijft als hierboven weergegeven — project:group:<ID>, device:tag:<TAG>, gateway:* — zodat de policies altijd de bron van waarheid zijn. Wanneer een rol opnieuw wordt geopend, wordt het weergegeven bereik teruggelezen uit de resources die de policies gemeenschappelijk hebben.
Vooraf gedefinieerde gebruikersrollen
Admin User Role
[
    {
        "name": "Admin User Role Policy",
        "action": [
            "*"
        ],
        "resource": [
            "*"
        ]
    }
]
Engineer User Role
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:createDevice",
            "device:snapshot",
            "device:deleteDevice",
            "device:deploy",
            "device:linkDevice",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:unlinkDevice",
            "device:updateDevice",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createDocument",
            "document:createVersion",
            "document:deleteDocument",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:linkDevice",
            "document:linkGateway",
            "document:linkProject",
            "document:listVersions",
            "document:readDocument",
            "document:unlinkDevice",
            "document:unlinkGateway",
            "document:unlinkProject",
            "document:updateDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:deleteGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:createLicense",
            "license:deleteLicense",
            "license:readLicense",
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:createPipeline",
            "pipeline:deletePipeline",
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution",
            "pipeline:updatePipeline"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createProject",
            "project:createVersion",
            "project:deleteProject",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:linkDevice",
            "project:linkProject",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlinkDevice",
            "project:unlinkProject",
            "project:unlockProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:*"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:createSecret",
            "vault:deleteSecret",
            "vault:linkSecret",
            "vault:listSecrets",
            "vault:readVault",
            "vault:unceilSecret",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Tech User Role
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:snapshot",
            "device:deploy",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createVersion",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:listVersions",
            "document:readDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlockProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:listSecrets",
            "vault:readVault",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Read Only User Role
[
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:readVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:listVersions",
            "document:readDocument"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:listVersions",
            "project:readProject"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    }
]
Beschikbare acties
Audit Log Service
De Audit Log-service beheert de toegang tot audit- en logginginformatie.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle audit log-bewerkingen | auditLog:* |
| Audit log lezen | Audit log-vermeldingen bekijken | auditLog:readAuditLog |
Billing Service
De Billing-service beheert facturatie-informatie en -bewerkingen.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle facturatiebewerkingen | billing:* |
| Facturatie lezen | Facturatie-informatie bekijken | billing:getBilling |
| Facturatie bijwerken | Facturatie-instellingen en -gegevens wijzigen | billing:updateBilling |
Device Service
De Device-service beheert de levenscyclus, verbindingen en bewerkingen van apparaten.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle apparaatbewerkingen | device:* |
| Apparaat aanmaken | Nieuwe apparaten aan het systeem toevoegen | device:createDevice |
| Apparaat lezen | Apparaatinformatie en -status bekijken | device:readDevice |
| Apparaat bijwerken | Apparaatinstellingen en -configuratie wijzigen | device:updateDevice |
| Apparaat verwijderen | Apparaten uit het systeem verwijderen | device:deleteDevice |
| Gateway koppelen | Gateways aan een apparaat koppelen | device:linkGateway |
| Gateway ontkoppelen | Gateways van een apparaat ontkoppelen | device:unlinkGateway |
| Apparaat koppelen | Apparaten aan een apparaat koppelen | device:linkDevice |
| Apparaat ontkoppelen | Apparaten van een apparaat ontkoppelen | device:unlinkDevice |
| Verbinden met apparaat | Verbindingen met apparaten opzetten | device:connect |
| Uitrollen naar apparaat | Configuraties of software naar apparaten uitrollen | device:deploy |
| Back-up van apparaat maken | Back-ups van apparaatconfiguraties maken | device:backup |
| Apparaatsnapshot maken | Momentopnamen van apparaten maken | device:snapshot |
| Apparaatwachtwoord instellen | Authenticatiegegevens van apparaten configureren | device:setPassword |
| Variabelenlijst lezen | De variabelenlijst van het apparaat lezen | device:readVariableList |
| Variabelenlijst schrijven | Naar de variabelenlijst van het apparaat schrijven | device:writeVariableList |
Document Service
De Document-service beheert het aanmaken en versioneren van documenten en het koppelen ervan aan andere resources.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle documentbewerkingen | document:* |
| Document aanmaken | Nieuwe documenten aanmaken | document:createDocument |
| Documentversie aanmaken | Nieuwe versies van bestaande documenten aanmaken | document:createVersion |
| Document lezen | Documentinhoud en -informatie bekijken | document:readDocument |
| Documentversies opsommen | Alle versies van een document bekijken | document:listVersions |
| Documentversie downloaden | Specifieke documentversies downloaden | document:downloadVersion |
| Document bijwerken | Documentinhoud en metadata wijzigen | document:updateDocument |
| Documentversie bijwerken | Bestaande documentversies wijzigen | document:updateVersion |
| Document verwijderen | Documenten uit het systeem verwijderen | document:deleteDocument |
| Documentversie verwijderen | Specifieke documentversies verwijderen | document:deleteVersion |
| Project koppelen | Documenten aan projecten koppelen | document:linkProject |
| Apparaat koppelen | Documenten aan apparaten koppelen | document:linkDevice |
| Gateway koppelen | Documenten aan gateways koppelen | document:linkGateway |
| Licentie koppelen | Documenten aan licenties koppelen | document:linkLicense |
| Gebruiker koppelen | Documenten aan gebruikers koppelen | document:linkUser |
| Project ontkoppelen | Koppelingen tussen document en project verwijderen | document:unlinkProject |
| Apparaat ontkoppelen | Koppelingen tussen document en apparaat verwijderen | document:unlinkDevice |
| Gateway ontkoppelen | Koppelingen tussen document en gateway verwijderen | document:unlinkGateway |
| Licentie ontkoppelen | Koppelingen tussen document en licentie verwijderen | document:unlinkLicense |
| Gebruiker ontkoppelen | Koppelingen tussen document en gebruiker verwijderen | document:unlinkUser |
Gateway Service
De Gateway-service beheert gateway-resources en -bewerkingen.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle gatewaybewerkingen | gateway:* |
| Gateway aanmaken | Nieuwe gateways aan het systeem toevoegen | gateway:createGateway |
| Gateway lezen | Gatewayinformatie en -status bekijken | gateway:readGateway |
| Gateway bijwerken | Gatewayinstellingen en -configuratie wijzigen | gateway:updateGateway |
| Gateway verwijderen | Gateways uit het systeem verwijderen | gateway:deleteGateway |
Identity Service
De Identity-service beheert gebruikers, gebruikersrollen, gebruikersgroepen en tenantinformatie.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle identiteitsbewerkingen | ident:* |
| Gebruiker aanmaken | Nieuwe gebruikers aan het systeem toevoegen | ident:createUser |
| Gebruiker lezen | Gebruikersinformatie en -details bekijken | ident:readUser |
| Gebruiker bijwerken | Accountinformatie van gebruikers wijzigen | ident:updateUser |
| Gebruiker verwijderen | Gebruikers uit het systeem verwijderen | ident:deleteUser |
| Profiel bijwerken | Profielinformatie van gebruikers wijzigen | ident:updateProfile |
| Tenant bijwerken | Tenantinstellingen en -configuratie wijzigen | ident:updateTenant |
| Tenant verwijderen | Tenants uit het systeem verwijderen | ident:deleteTenant |
| Gebruikersrol aanmaken | Nieuwe gebruikersrollen aanmaken | ident:createUserRole |
| Gebruikersrol lezen | Informatie en details van gebruikersrollen bekijken | ident:readUserRole |
| Gebruikersrol bijwerken | Bestaande gebruikersrollen wijzigen | ident:updateUserRole |
| Gebruikersrol verwijderen | Gebruikersrollen uit het systeem verwijderen | ident:deleteUserRole |
| Gebruikersrol koppelen | Rollen aan gebruikers toewijzen | ident:linkUserRole |
| Gebruikersrol ontkoppelen | Roltoewijzingen van gebruikers verwijderen | ident:unlinkUserRole |
Integration Service
De Integration-service beheert integraties, zoals voor GitHub.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle integratiebewerkingen | integration:* |
| Integratie aanmaken | Nieuwe integraties aan het systeem toevoegen | integration:createIntegration |
| Integratie lezen | Integratie-informatie en -details bekijken | integration:readIntegration |
| Integratie bijwerken | Een bestaande integratie wijzigen | integration:updateIntegration |
| Integratie verwijderen | Integraties uit het systeem verwijderen | integration:deleteIntegration |
| Repositories opsommen | Repositories van een bestaande integratie bekijken | integration:listRepositories |
| Repository bijwerken | Repository-instellingen en -configuratie wijzigen | integration:updateRepository |
License Service
De License-service beheert softwarelicenties en het gebruik ervan.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle licentiebewerkingen | license:* |
| Licentie aanmaken | Nieuwe licenties aan het systeem toevoegen | license:createLicense |
| Licentie lezen | Licentie-informatie en -status bekijken | license:readLicense |
| Licentie verwijderen | Licenties uit het systeem verwijderen | license:deleteLicense |
| Licentie gebruiken | Licenties activeren en gebruiken | license:useLicense |
| Licentie beheerdersontgrendeling | Administratief ontgrendelen van licenties die door een gebruiker zijn vergrendeld | license:adminUnlockLicense |
Pipeline Service
De Pipeline-service beheert geautomatiseerde workflows en de uitvoeringen daarvan.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle pipelinebewerkingen | pipeline:* |
| Pipeline aanmaken | Nieuwe geautomatiseerde pipelines aanmaken | pipeline:createPipeline |
| Pipeline lezen | Pipeline-informatie en -configuratie bekijken | pipeline:readPipeline |
| Pipeline-uitvoeringen opsommen | Uitvoeringsgeschiedenis van pipelines bekijken | pipeline:listExecutions |
| Pipeline-uitvoering starten | Pipeline-uitvoeringen starten | pipeline:triggerExecution |
| Pipeline bijwerken | Pipeline-instellingen en -configuratie wijzigen | pipeline:updatePipeline |
| Pipeline verwijderen | Pipelines uit het systeem verwijderen | pipeline:deletePipeline |
| Pipeline-uitvoeringen verwijderen | Registraties van pipeline-uitvoeringen verwijderen | pipeline:deleteExecutions |
Jobs zijn automatisch toegankelijk via pipeline-rechten. Als u rechten hebt om een pipeline te openen en de uitvoeringen ervan op te sommen, kunt u de jobstatus, logs en andere details bekijken.
Project Service
De Project-service beheert de levenscyclus van projecten, versionering en het koppelen van apparaten. Voor projectversies worden de rechten altijd op het bovenliggende project toegekend.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle projectbewerkingen | project:* |
| Project aanmaken | Nieuwe projecten aanmaken | project:createProject |
| Projectversie aanmaken | Nieuwe versies voor bestaande projecten aanmaken | project:createVersion |
| Project lezen | Projectinformatie en -details bekijken | project:readProject |
| Projectversies opsommen | Alle versies van een project bekijken | project:listVersions |
| Projectversie downloaden | Specifieke projectversies downloaden | project:downloadVersion |
| Project bijwerken | Projectinstellingen en -informatie wijzigen | project:updateProject |
| Projectversie bijwerken | De opmerking van een projectversie wijzigen | project:updateVersion |
| Project verwijderen | Projecten uit het systeem verwijderen | project:deleteProject |
| Projectversie verwijderen | Specifieke projectversies uit een project verwijderen | project:deleteVersion |
| Project koppelen | Projecten (bijv. bibliotheken) aan andere projecten (bijv. standaardprojecten) koppelen | project:linkProject |
| Apparaat koppelen | Apparaten met projecten verbinden | project:linkDevice |
| Project ontkoppelen | Projectkoppelingen verwijderen (bijv. bibliotheek uit standaardproject) | project:unlinkProject |
| Apparaat ontkoppelen | Apparaten van projecten losmaken | project:unlinkDevice |
| Project vergrendelen | Projecten vergrendelen om wijzigingen te voorkomen | project:lockProject |
| Project ontgrendelen | Projecten die door de eigen gebruiker zijn vergrendeld ontgrendelen om wijzigingen toe te staan | project:unlockProject |
| Project beheerdersontgrendeling | Administratief ontgrendelen van projecten die door een gebruiker zijn vergrendeld | project:adminUnlockProject |
Resource Groups Service
De Resource Groups-service beheert organisatorische groeperingen van resources.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle resourcegroepbewerkingen | resourceGroup:* |
| Resourcegroep aanmaken | Nieuwe resourcegroepen aanmaken | resourceGroup:createResourceGroup |
| Resourcegroep lezen | Informatie over resourcegroepen bekijken | resourceGroup:readResourceGroup |
| Resourcegroep bijwerken | Instellingen van resourcegroepen wijzigen | resourceGroup:updateResourceGroup |
| Resourcegroep verwijderen | Resourcegroepen uit het systeem verwijderen | resourceGroup:deleteResourceGroup |
Tag Service
De Tag-service beheert metadatatags en hun koppelingen met verschillende resources.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle tagbewerkingen | tag:* |
| Tag aanmaken | Nieuwe metadatatags aanmaken | tag:createTag |
| Tag lezen | Taginformatie en -koppelingen bekijken | tag:readTag |
| Tag verwijderen | Tags uit het systeem verwijderen | tag:deleteTag |
| Apparaat koppelen | Tags aan apparaten koppelen | tag:linkDevice |
| Document koppelen | Tags aan documenten koppelen | tag:linkDocument |
| Gateway koppelen | Tags aan gateways koppelen | tag:linkGateway |
| Licentie koppelen | Tags aan licenties koppelen | tag:linkLicense |
| Project koppelen | Tags aan projecten koppelen | tag:linkProject |
| Gebruiker koppelen | Tags aan gebruikers koppelen | tag:linkUser |
| Vault koppelen | Tags aan vaults koppelen | tag:linkVault |
| Pipeline koppelen | Tags aan pipelines koppelen | tag:linkPipeline |
| Apparaat ontkoppelen | Tagkoppelingen van apparaten verwijderen | tag:unlinkDevice |
| Document ontkoppelen | Tagkoppelingen van documenten verwijderen | tag:unlinkDocument |
| Gateway ontkoppelen | Tagkoppelingen van gateways verwijderen | tag:unlinkGateway |
| Licentie ontkoppelen | Tagkoppelingen van licenties verwijderen | tag:unlinkLicense |
| Project ontkoppelen | Tagkoppelingen van projecten verwijderen | tag:unlinkProject |
| Gebruiker ontkoppelen | Tagkoppelingen van gebruikers verwijderen | tag:unlinkUser |
| Vault ontkoppelen | Tagkoppelingen van vaults verwijderen | tag:unlinkVault |
| Pipeline ontkoppelen | Tagkoppelingen van pipelines verwijderen | tag:unlinkPipeline |
Vault Service
De Vault-service beheert de veilige opslag van secrets en vertrouwelijke informatie.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle vaultbewerkingen | vault:* |
| Vault aanmaken | Nieuwe beveiligde vaults aanmaken | vault:createVault |
| Secret aanmaken | Nieuwe secrets aan vaults toevoegen | vault:createSecret |
| Vault lezen | Vaultinformatie en metadata bekijken | vault:readVault |
| Secrets opsommen | Secrets in vaults bekijken | vault:listSecrets |
| Secret koppelen | Secrets aan andere resources koppelen | vault:linkSecret |
| Vault bijwerken | Vaultinstellingen en -configuratie wijzigen | vault:updateVault |
| Secret bijwerken | Bestaande secrets wijzigen | vault:updateSecret |
| Vault verwijderen | Vaults uit het systeem verwijderen | vault:deleteVault |
| Secret verwijderen | Secrets uit vaults verwijderen | vault:deleteSecret |
| Secret onthullen | Secretwaarden weergeven en openen | vault:unceilSecret |
Webhook Service
De Webhook-service beheert de configuratie, bezorging, beveiliging en betrouwbaarheid van uitgaande HTTP-meldingen die door systeemgebeurtenissen worden geactiveerd, waarmee realtime integraties met externe systemen mogelijk worden.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle webhookbewerkingen | webhook:* |
| Webhook aanmaken | Nieuwe webhookconfiguraties aanmaken | webhook:createWebhook |
| Webhook lezen | Webhookconfiguraties bekijken | webhook:readWebhook |
| Webhook bijwerken | Webhookinstellingen en -configuratie wijzigen | webhook:updateWebhook |
| Webhook verwijderen | Webhooks uit het systeem verwijderen | webhook:deleteWebhook |
Webhook Service
De Webhook-service beheert de veilige opslag van secrets en vertrouwelijke informatie.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle vaultbewerkingen | vault:* |
| Vault aanmaken | Nieuwe beveiligde vaults aanmaken | vault:createVault |
| Secret aanmaken | Nieuwe secrets aan vaults toevoegen | vault:createSecret |
| Vault lezen | Vaultinformatie en metadata bekijken | vault:readVault |
| Secrets opsommen | Secrets in vaults bekijken | vault:listSecrets |
| Secret koppelen | Secrets aan andere resources koppelen | vault:linkSecret |
| Vault bijwerken | Vaultinstellingen en -configuratie wijzigen | vault:updateVault |
| Secret bijwerken | Bestaande secrets wijzigen | vault:updateSecret |
| Vault verwijderen | Vaults uit het systeem verwijderen | vault:deleteVault |
| Secret verwijderen | Secrets uit vaults verwijderen | vault:deleteSecret |
| Secret onthullen | Secretwaarden weergeven en openen | vault:unceilSecret |
Vault Service
De Vault-service beheert de veilige opslag van secrets en vertrouwelijke informatie.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle vaultbewerkingen | vault:* |
| Vault aanmaken | Nieuwe beveiligde vaults aanmaken | vault:createVault |
| Secret aanmaken | Nieuwe secrets aan vaults toevoegen | vault:createSecret |
| Vault lezen | Vaultinformatie en metadata bekijken | vault:readVault |
| Secrets opsommen | Secrets in vaults bekijken | vault:listSecrets |
| Secret koppelen | Secrets aan andere resources koppelen | vault:linkSecret |
| Vault bijwerken | Vaultinstellingen en -configuratie wijzigen | vault:updateVault |
| Secret bijwerken | Bestaande secrets wijzigen | vault:updateSecret |
| Vault verwijderen | Vaults uit het systeem verwijderen | vault:deleteVault |
| Secret verwijderen | Secrets uit vaults verwijderen | vault:deleteSecret |
| Secret onthullen | Secretwaarden weergeven en openen | vault:unceilSecret |
Webhook Service
De Webhook-service beheert de veilige opslag van secrets en vertrouwelijke informatie.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle vaultbewerkingen | vault:* |
| Vault aanmaken | Nieuwe beveiligde vaults aanmaken | vault:createVault |
| Secret aanmaken | Nieuwe secrets aan vaults toevoegen | vault:createSecret |
| Vault lezen | Vaultinformatie en metadata bekijken | vault:readVault |
| Secrets opsommen | Secrets in vaults bekijken | vault:listSecrets |
| Secret koppelen | Secrets aan andere resources koppelen | vault:linkSecret |
| Vault bijwerken | Vaultinstellingen en -configuratie wijzigen | vault:updateVault |
| Secret bijwerken | Bestaande secrets wijzigen | vault:updateSecret |
| Vault verwijderen | Vaults uit het systeem verwijderen | vault:deleteVault |
| Secret verwijderen | Secrets uit vaults verwijderen | vault:deleteSecret |
| Secret onthullen | Secretwaarden weergeven en openen | vault:unceilSecret |
Workstation Service
De Workstation-service beheert workstationresources en -bewerkingen.
| Actie | Beschrijving | Actie-ID |
|---|---|---|
| Alle acties | Volledige toegang tot alle workstationbewerkingen | workstation:* |
| Workstation aanmaken | Nieuw workstation aan het systeem toevoegen | workstation:createWorkstation |
| Workstation lezen | Workstationinformatie en -status bekijken | workstation:readWorkstation |
| Workstation bijwerken | Workstationinstellingen en -configuratie wijzigen | workstation:updateWorkstation |
| Workstation verwijderen | Workstation uit het systeem verwijderen | workstation:deleteWorkstation |