Architectuuroverzicht
Het SEW Platform is natively gebouwd op Amazon Web Services (AWS) en benut de schaalbaarheid en betrouwbaarheid van clouddiensten, met veilige, uitsluitend uitgaande connectiviteit naar industriële systemen via de SEW Gateway. Dit ontwerp stelt SEW in staat om remote engineering, geautomatiseerde DevOps-workflows en centraal beheer te leveren voor uiteenlopende industriële omgevingen—zonder concessies te doen aan de beveiliging van het OT-netwerk.
SEW maakt uitgebreid gebruik van AWS-native mogelijkheden om hoge beschikbaarheid, elasticiteit en veiligheid te waarborgen. Kernplatformdiensten—waaronder identiteit, opslag, orkestratie, compute, messaging en pipeline-uitvoering—zijn gebouwd op door AWS beheerde infrastructuur. Hierdoor kan SEW de operationele overhead minimaliseren, de wereldwijde betrouwbaarheid van AWS overnemen en zich richten op het op schaal leveren van OT-gerichte workflows.
Deze pagina geeft een overzicht op hoofdlijnen van hoe de SEW-componenten zijn gestructureerd en hoe cloud- en werkvloerelementen end-to-end met elkaar samenwerken.
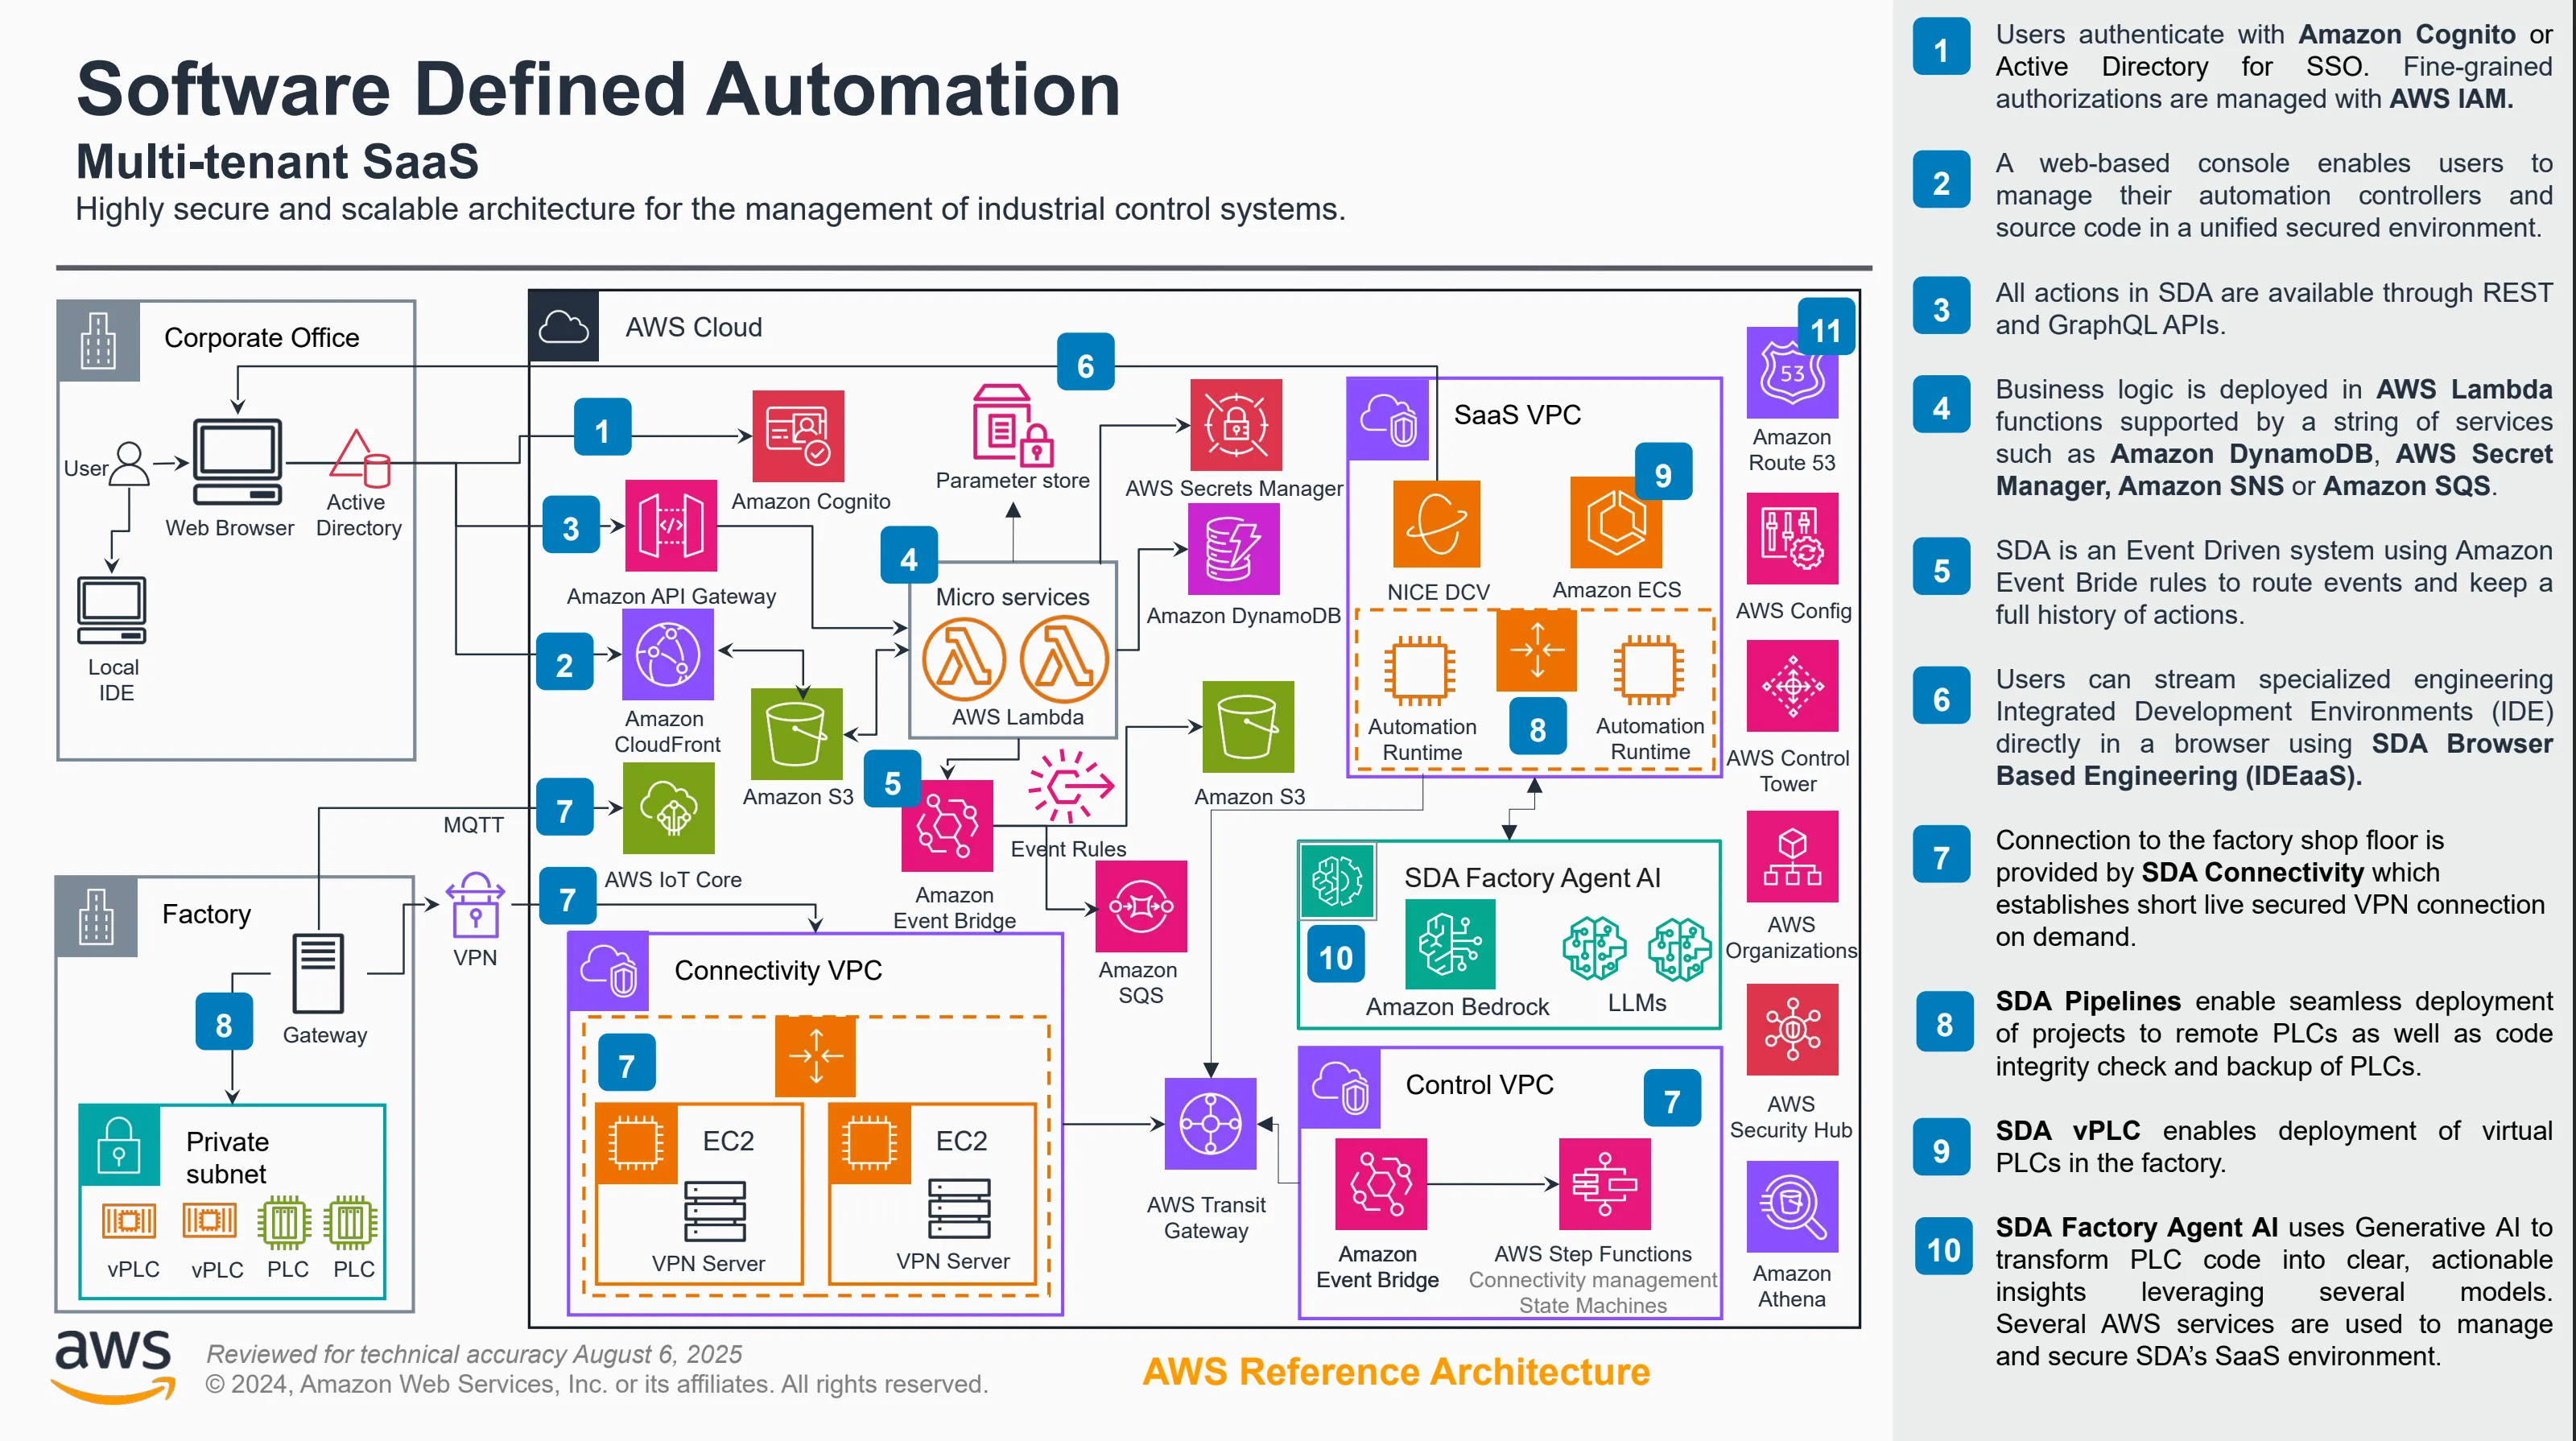
Cloudarchitectuur
In de cloud opereert SEW als een volledig beheerd, multi-tenant platform dat is gebouwd op moderne microservices en AWS-native infrastructuur. De kernfuncties omvatten:
- Tenantbeheer & identiteitsdiensten
- Projectopslag, versiebeheer en vergelijkingen
- Pipeline-orkestratie voor deployments, back-ups, wachtwoordrotaties en meer
- Eventverwerking, logging en audit trails
- IDEaaS / browsergebaseerde uitvoeringsomgeving voor engineering
- Security Hub, vaults en opslag van secrets
Al het cloudverkeer verloopt via strikte authenticatie- en autorisatiegrenzen, waarbij tenantisolatie op elke laag wordt afgedwongen en het verkeer altijd versleuteld is tijdens transport.
Het platform gebruikt een breed scala aan AWS-diensten om betrouwbaarheid, prestaties en sterke beveiligingsgrenzen te bieden. Voorbeelden zijn:
- Compute & orkestratie met gecontaineriseerde microservices die draaien op beheerde AWS-computediensten
- Opslag & duurzaamheid via door AWS beheerde databases, objectopslag en gedistribueerde metadatadiensten
- Messaging & eventing met high-throughput, duurzame AWS-eventdiensten
- Identiteit & authenticatie via nauw geïntegreerde, op AWS IAM gebaseerde infrastructuur
- Wereldwijde beschikbaarheid door multi-AZ (Availability Zone) deployments en AWS-netwerkprimitieven
Door gebruik te maken van door AWS gehoste diensten profiteert SEW van toonaangevende uptime, beveiligingscertificeringen, wereldwijd bereik en operationele volwassenheid.
On-premise architectuur (SEW Gateway)
Binnen de fabriek of vestiging fungeert de SEW Gateway als het veilige communicatiepunt tussen OT-apparaten en de SEW Cloud. De gateway:
- Zet uitsluitend uitgaande, versleutelde tunnels op naar de SEW Cloud
- Verzorgt routering op apparaatniveau en protocolafhandeling
- Maakt het mogelijk dat IDEaaS-sessies verbinding maken met PLC's zonder het OT-netwerk bloot te stellen
- Voert pipelines uit zoals apparaatback-ups, deployments en het lezen/schrijven van variabelen
- Dient als lokale communicatiehub voor gekoppelde apparaten
- Brengt uitsluitend on-demand, kortstondige verbindingen met de cloud tot stand
Omdat de gateway gebruikmaakt van uitgaand geïnitieerde connectiviteit, hoeven er geen inkomende poorten te worden geopend op de fabrieksfirewall, waardoor de OT-beveiligingsprincipes behouden blijven. De gateway is ontworpen om OT-segmentatie te respecteren door nooit te vereisen dat PLC's of controllers aan het internet worden blootgesteld. In plaats daarvan benadert de gateway apparaten binnen het OT-netwerk en communiceert deze veilig met de SEW Cloud.
Meer details worden beschreven in de SEW Connectivity Service, waarin dieper wordt ingegaan op de architectuur van de SEW Gateway.
End-to-end flow
Een vereenvoudigde weergave van de architectuur:
- De gebruiker werkt met de SEW Web Console of IDEaaS
- De SEW Cloud authenticeert de gebruiker en autoriseert de gevraagde actie
- Clouddiensten orkestreren de workflow (bijv. een pipeline, een deployment, een IDE-sessie)
- De SEW Gateway voert de bewerkingen op apparaatniveau binnen de fabriek op aanvraag uit
- De resultaten stromen terug naar de cloud, waar ze worden opgeslagen, geanalyseerd of aan de gebruiker gepresenteerd
Deze cloud/on-premise architectuur stelt SEW in staat om veilige remote toegang, geautomatiseerde OT-workflows, versiebeheer en PLC-bewerkingen van meerdere leveranciers te leveren zonder de netwerkstructuren van de fabriek te wijzigen of de segmentatie in gevaar te brengen.
Een uitgebreide end-to-end flow wordt beschreven op de pagina SEW Connectivity Service, die gebruikersflows en sequentiediagrammen bevat.