Kontrola dostępu oparta na rolach (RBAC)
Przegląd
Niniejszy dokument opisuje uprawnienia dostępne w systemie kontroli dostępu opartej na rolach (RBAC). Każda usługa udostępnia określone akcje, które mogą zostać przyznane użytkownikom poprzez przypisanie ról.
Zakres uprawnień
Uprawnienia mogą być przyznawane w różnych zakresach:
- Dla konkretnych zasobów: dostęp do pojedynczych, jednoznacznie wskazanych zasobów
- Wszystkie zasoby: dostęp do wszystkich zasobów danego typu w całym systemie
- Na poziomie grupy: dostęp do zasobów w określonych grupach organizacyjnych
- Jeśli użytkownik ma dostęp do grupy, obejmuje to również wszystkie podgrupy
- Na poziomie tagu: dostęp do zasobów oznaczonych danym tagiem
Każda polityka w roli może korzystać z własnego zakresu. Jeżeli kilka polityk ma dotyczyć tego samego celu — wszystkiego w jednej grupie, wszystkiego z jednym tagiem lub po prostu wszystkiego — ustaw go jednorazowo dla całej roli. Zobacz Wspólny zakres zasobów.
Uprawnienia na poziomie tagów wymagają, aby użytkownicy mieli dostęp do odczytu wybranych tagów; w przeciwnym razie system uprawnień nie będzie działać zgodnie z oczekiwaniami.
Pierwsze kroki
Aby przypisać uprawnienia użytkownikom:
- Utwórz rolę użytkownika, wybierz istniejącą lub zduplikuj jedną z nich, aby rozpocząć od jej polityk
- Zdefiniuj polityki za pomocą edytora polityk
W edytorze polityk obsługiwane są dwa sposoby definiowania żądanej polityki:
- Kreator tworzenia polityk
- Tworzenie polityki za pomocą JSON
W sprawie pomocy dotyczącej przypisywania ról i zarządzania uprawnieniami skontaktuj się z administratorem systemu.
Kreator tworzenia polityk
Kreator tworzy jedną politykę na typ zasobu. Dla każdej polityki wybierasz akcje, które przyznaje, oraz zasoby, których dotyczy.
Nad listą polityk znajduje się Wspólny zakres zasobów — cel współdzielony przez całą rolę. Ustaw go w pierwszej kolejności: każda polityka, która może z niego korzystać, automatycznie go przejmie, a każdą politykę nadal można odłączyć indywidualnie i wybrać dla niej własne zasoby. Zobacz Wspólny zakres zasobów.
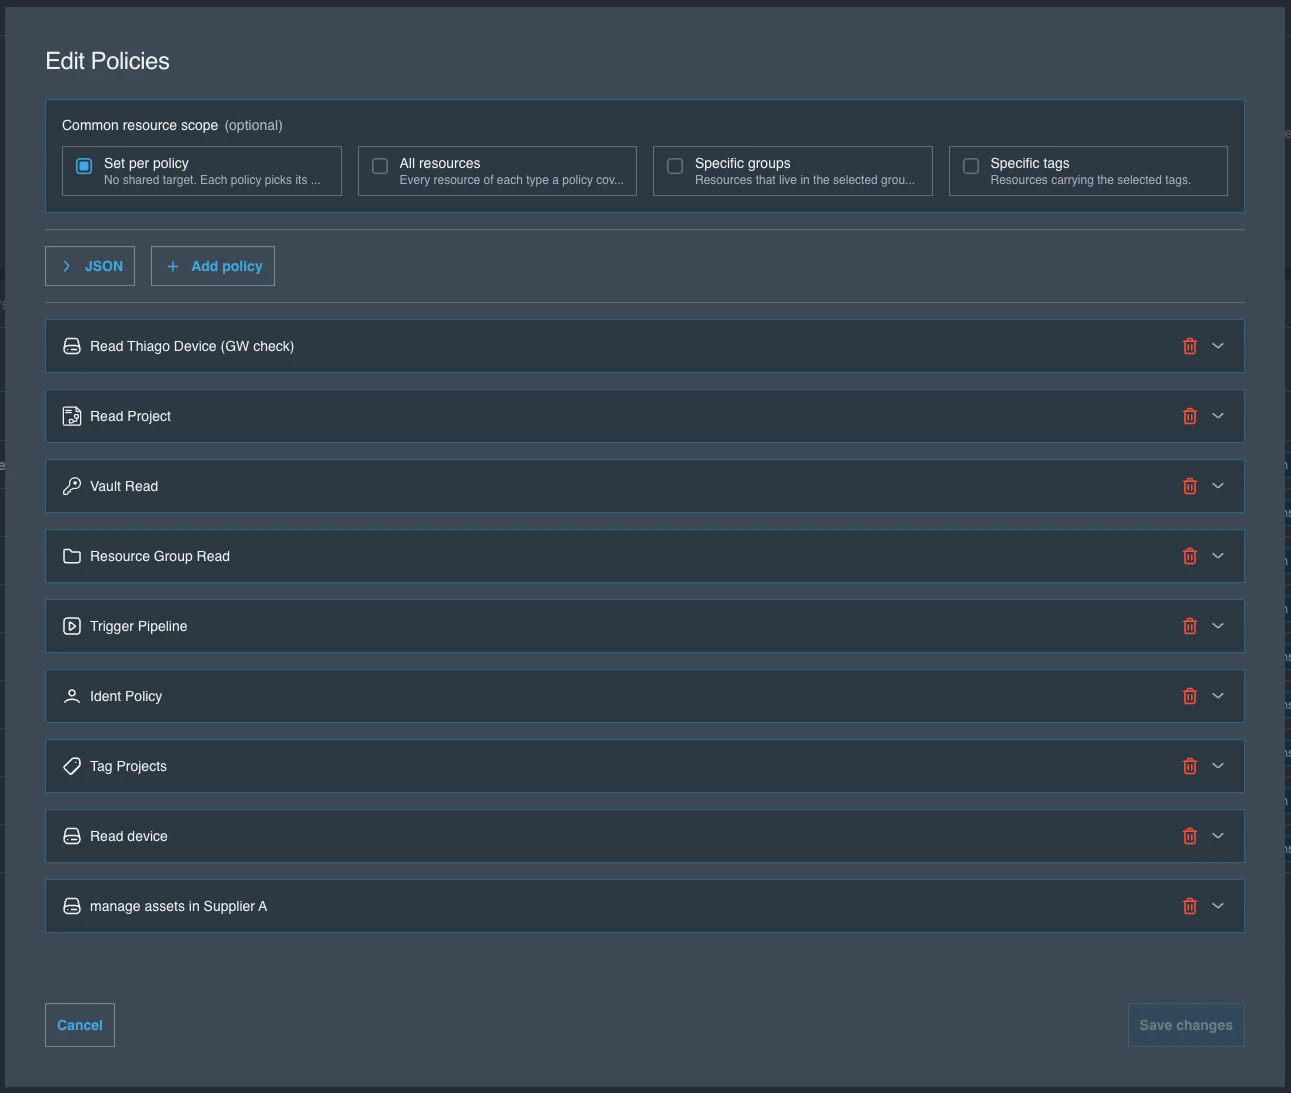
Tworzenie polityki za pomocą JSON
Aby przełączyć się na edytor JSON, kliknij przycisk JSON nad listą polityk.
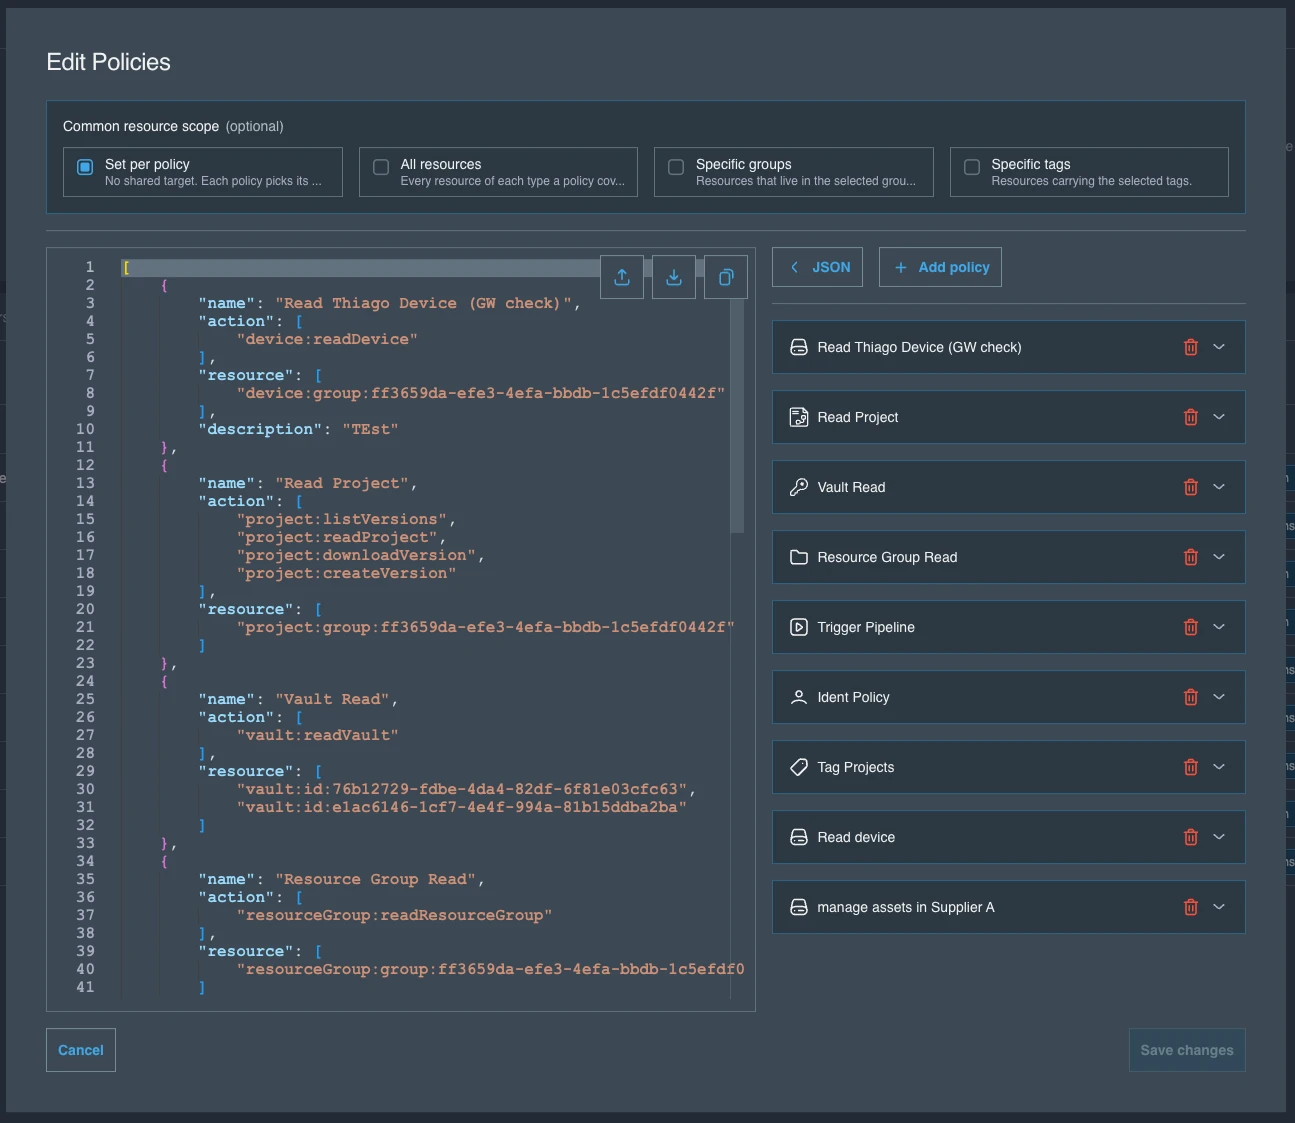
Format JSON
Format JSON ma następującą strukturę:
[
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:readProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:group:95d140cc-c391-4e25-ac92-abf57bb9a415"
        ]
    },
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:createDevice",
            "device:updateDevice"
        ],
        "resource": [
            "device:id:290133f7-79c2-40ce-bdc2-48a73dd8691c",
            "device:id:9a2642b9-8101-4527-81b8-d74f21ccb650"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    }
]
Jest on zdefiniowany jako tablica polityk, gdzie każda polityka zawiera następujące właściwości:
- name: unikalna nazwa polityki
- description: opcjonalny, sensowny opis polityki
- action: lista dozwolonych akcji dla danej polityki
- Listę dostępnych akcji znajdziesz w #available-actions
- resource: lista identyfikatorów zasobów
- Wszystkie zasoby danego typu:
gateway:* - Konkretne zasoby po identyfikatorach:
gateway:id:<GATEWAY_ID> - Wszystkie zasoby danego typu w grupie (lub dowolnej podgrupie):
gateway:group:<GROUP_ID> - Wszystkie zasoby danego typu z określonym tagiem:
gateway:tag:<TAG>
- Wszystkie zasoby danego typu:
Wspólny zakres zasobów nie jest polem w tym formacie. Jest to skrót w kreatorze, który zapisuje te same wartości resource, które pokazano powyżej — project:group:<ID>, device:tag:<TAG>, gateway:* — dzięki czemu polityki zawsze stanowią źródło prawdy. Po ponownym otwarciu roli wyświetlany zakres jest odczytywany z zasobów współdzielonych przez jej polityki.
Predefiniowane role użytkowników
Rola użytkownika Admin
[
    {
        "name": "Admin User Role Policy",
        "action": [
            "*"
        ],
        "resource": [
            "*"
        ]
    }
]
Rola użytkownika Engineer
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:createDevice",
            "device:snapshot",
            "device:deleteDevice",
            "device:deploy",
            "device:linkDevice",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:unlinkDevice",
            "device:updateDevice",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createDocument",
            "document:createVersion",
            "document:deleteDocument",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:linkDevice",
            "document:linkGateway",
            "document:linkProject",
            "document:listVersions",
            "document:readDocument",
            "document:unlinkDevice",
            "document:unlinkGateway",
            "document:unlinkProject",
            "document:updateDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:deleteGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:createLicense",
            "license:deleteLicense",
            "license:readLicense",
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:createPipeline",
            "pipeline:deletePipeline",
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution",
            "pipeline:updatePipeline"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createProject",
            "project:createVersion",
            "project:deleteProject",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:linkDevice",
            "project:linkProject",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlinkDevice",
            "project:unlinkProject",
            "project:unlockProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:*"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:createSecret",
            "vault:deleteSecret",
            "vault:linkSecret",
            "vault:listSecrets",
            "vault:readVault",
            "vault:unceilSecret",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Rola użytkownika Tech
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:snapshot",
            "device:deploy",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createVersion",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:listVersions",
            "document:readDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlockProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:listSecrets",
            "vault:readVault",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Rola użytkownika Read Only
[
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:readVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:listVersions",
            "document:readDocument"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:listVersions",
            "project:readProject"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    }
]
Dostępne akcje
Usługa Audit Log
Usługa Audit Log zarządza dostępem do informacji audytowych i dzienników zdarzeń.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji dziennika audytu | auditLog:* |
| Odczyt dziennika audytu | Przeglądanie wpisów dziennika audytu | auditLog:readAuditLog |
Usługa Billing
Usługa Billing zarządza informacjami i operacjami rozliczeniowymi.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji rozliczeniowych | billing:* |
| Odczyt danych rozliczeniowych | Przeglądanie informacji rozliczeniowych | billing:getBilling |
| Aktualizacja danych rozliczeniowych | Modyfikacja ustawień i danych rozliczeniowych | billing:updateBilling |
Usługa Device
Usługa Device zarządza cyklem życia urządzeń, połączeniami i operacjami.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na urządzeniach | device:* |
| Utworzenie urządzenia | Dodawanie nowych urządzeń do systemu | device:createDevice |
| Odczyt urządzenia | Przeglądanie informacji i statusu urządzenia | device:readDevice |
| Aktualizacja urządzenia | Modyfikacja ustawień i konfiguracji urządzenia | device:updateDevice |
| Usunięcie urządzenia | Usuwanie urządzeń z systemu | device:deleteDevice |
| Powiązanie bramy | Powiązanie bram z urządzeniem | device:linkGateway |
| Usunięcie powiązania bramy | Usunięcie powiązania bram z urządzeniem | device:unlinkGateway |
| Powiązanie urządzenia | Powiązanie urządzeń z urządzeniem | device:linkDevice |
| Usunięcie powiązania urządzenia | Usunięcie powiązania urządzeń z urządzeniem | device:unlinkDevice |
| Połączenie z urządzeniem | Nawiązywanie połączeń z urządzeniami | device:connect |
| Wdrożenie na urządzeniu | Wdrażanie konfiguracji lub oprogramowania na urządzeniach | device:deploy |
| Kopia zapasowa urządzenia | Tworzenie kopii zapasowych konfiguracji urządzeń | device:backup |
| Utworzenie migawki urządzenia | Tworzenie migawek urządzeń w danym punkcie czasu | device:snapshot |
| Ustawienie hasła urządzenia | Konfiguracja danych uwierzytelniających urządzenia | device:setPassword |
| Odczyt listy zmiennych | Odczyt listy zmiennych urządzenia | device:readVariableList |
| Zapis listy zmiennych | Zapis do listy zmiennych urządzenia | device:writeVariableList |
Usługa Document
Usługa Document zarządza tworzeniem dokumentów, wersjonowaniem i powiązaniami z innymi zasobami.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na dokumentach | document:* |
| Utworzenie dokumentu | Tworzenie nowych dokumentów | document:createDocument |
| Utworzenie wersji dokumentu | Tworzenie nowych wersji istniejących dokumentów | document:createVersion |
| Odczyt dokumentu | Przeglądanie treści i informacji o dokumencie | document:readDocument |
| Lista wersji dokumentu | Przeglądanie wszystkich wersji dokumentu | document:listVersions |
| Pobranie wersji dokumentu | Pobieranie określonych wersji dokumentu | document:downloadVersion |
| Aktualizacja dokumentu | Modyfikacja treści i metadanych dokumentu | document:updateDocument |
| Aktualizacja wersji dokumentu | Modyfikacja istniejących wersji dokumentu | document:updateVersion |
| Usunięcie dokumentu | Usuwanie dokumentów z systemu | document:deleteDocument |
| Usunięcie wersji dokumentu | Usuwanie określonych wersji dokumentu | document:deleteVersion |
| Powiązanie projektu | Powiązanie dokumentów z projektami | document:linkProject |
| Powiązanie urządzenia | Powiązanie dokumentów z urządzeniami | document:linkDevice |
| Powiązanie bramy | Powiązanie dokumentów z bramami | document:linkGateway |
| Powiązanie licencji | Powiązanie dokumentów z licencjami | document:linkLicense |
| Powiązanie użytkownika | Powiązanie dokumentów z użytkownikami | document:linkUser |
| Usunięcie powiązania projektu | Usunięcie powiązań dokument–projekt | document:unlinkProject |
| Usunięcie powiązania urządzenia | Usunięcie powiązań dokument–urządzenie | document:unlinkDevice |
| Usunięcie powiązania bramy | Usunięcie powiązań dokument–brama | document:unlinkGateway |
| Usunięcie powiązania licencji | Usunięcie powiązań dokument–licencja | document:unlinkLicense |
| Usunięcie powiązania użytkownika | Usunięcie powiązań dokument–użytkownik | document:unlinkUser |
Usługa Gateway
Usługa Gateway zarządza zasobami bram i operacjami na nich.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na bramach | gateway:* |
| Utworzenie bramy | Dodawanie nowych bram do systemu | gateway:createGateway |
| Odczyt bramy | Przeglądanie informacji i statusu bramy | gateway:readGateway |
| Aktualizacja bramy | Modyfikacja ustawień i konfiguracji bramy | gateway:updateGateway |
| Usunięcie bramy | Usuwanie bram z systemu | gateway:deleteGateway |
Usługa Identity
Usługa Identity zarządza użytkownikami, rolami użytkowników, grupami użytkowników i informacjami o dzierżawcy.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji tożsamości | ident:* |
| Utworzenie użytkownika | Dodawanie nowych użytkowników do systemu | ident:createUser |
| Odczyt użytkownika | Przeglądanie informacji i szczegółów użytkownika | ident:readUser |
| Aktualizacja użytkownika | Modyfikacja informacji o koncie użytkownika | ident:updateUser |
| Usunięcie użytkownika | Usuwanie użytkowników z systemu | ident:deleteUser |
| Aktualizacja profilu | Modyfikacja informacji profilu użytkownika | ident:updateProfile |
| Aktualizacja dzierżawcy | Modyfikacja ustawień i konfiguracji dzierżawcy | ident:updateTenant |
| Usunięcie dzierżawcy | Usuwanie dzierżawców z systemu | ident:deleteTenant |
| Utworzenie roli użytkownika | Tworzenie nowych ról użytkowników | ident:createUserRole |
| Odczyt roli użytkownika | Przeglądanie informacji i szczegółów roli użytkownika | ident:readUserRole |
| Aktualizacja roli użytkownika | Modyfikacja istniejących ról użytkowników | ident:updateUserRole |
| Usunięcie roli użytkownika | Usuwanie ról użytkowników z systemu | ident:deleteUserRole |
| Powiązanie roli użytkownika | Przypisywanie ról użytkownikom | ident:linkUserRole |
| Usunięcie powiązania roli użytkownika | Usuwanie przypisań ról od użytkowników | ident:unlinkUserRole |
Usługa Integration
Usługa Integration zarządza integracjami, na przykład z GitHub.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji integracji | integration:* |
| Utworzenie integracji | Dodawanie nowych integracji do systemu | integration:createIntegration |
| Odczyt integracji | Przeglądanie informacji i szczegółów integracji | integration:readIntegration |
| Aktualizacja integracji | Modyfikacja istniejącej integracji | integration:updateIntegration |
| Usunięcie integracji | Usuwanie integracji z systemu | integration:deleteIntegration |
| Lista repozytoriów | Przeglądanie repozytoriów istniejącej integracji | integration:listRepositories |
| Aktualizacja repozytorium | Modyfikacja ustawień i konfiguracji repozytorium | integration:updateRepository |
Usługa License
Usługa License zarządza licencjami oprogramowania i ich wykorzystaniem.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na licencjach | license:* |
| Utworzenie licencji | Dodawanie nowych licencji do systemu | license:createLicense |
| Odczyt licencji | Przeglądanie informacji i statusu licencji | license:readLicense |
| Usunięcie licencji | Usuwanie licencji z systemu | license:deleteLicense |
| Użycie licencji | Aktywacja i wykorzystanie licencji | license:useLicense |
| Administracyjne odblokowanie licencji | Administracyjne odblokowanie licencji zablokowanych przez dowolnego użytkownika | license:adminUnlockLicense |
Usługa Pipeline
Usługa Pipeline zarządza zautomatyzowanymi przepływami pracy i ich wykonaniami.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji potoków | pipeline:* |
| Utworzenie potoku | Tworzenie nowych zautomatyzowanych potoków | pipeline:createPipeline |
| Odczyt potoku | Przeglądanie informacji i konfiguracji potoku | pipeline:readPipeline |
| Lista wykonań potoku | Przeglądanie historii wykonań potoku | pipeline:listExecutions |
| Wyzwolenie wykonania potoku | Uruchamianie wykonań potoku | pipeline:triggerExecution |
| Aktualizacja potoku | Modyfikacja ustawień i konfiguracji potoku | pipeline:updatePipeline |
| Usunięcie potoku | Usuwanie potoków z systemu | pipeline:deletePipeline |
| Usunięcie wykonań potoku | Usuwanie rekordów wykonań potoku | pipeline:deleteExecutions |
Zadania są automatycznie dostępne poprzez uprawnienia do potoków. Jeśli masz uprawnienie dostępu do potoku i wyświetlania jego wykonań, możesz przeglądać status zadań, dzienniki i inne szczegóły.
Usługa Project
Usługa Project zarządza cyklem życia projektów, wersjonowaniem i powiązaniami z urządzeniami. W przypadku wersji projektu uprawnienia są zawsze przyznawane na projekcie nadrzędnym.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na projektach | project:* |
| Utworzenie projektu | Tworzenie nowych projektów | project:createProject |
| Utworzenie wersji projektu | Tworzenie nowych wersji istniejących projektów | project:createVersion |
| Odczyt projektu | Przeglądanie informacji i szczegółów projektu | project:readProject |
| Lista wersji projektu | Przeglądanie wszystkich wersji projektu | project:listVersions |
| Pobranie wersji projektu | Pobieranie określonych wersji projektu | project:downloadVersion |
| Aktualizacja projektu | Modyfikacja ustawień i informacji projektu | project:updateProject |
| Aktualizacja wersji projektu | Modyfikacja komentarza wersji projektu | project:updateVersion |
| Usunięcie projektu | Usuwanie projektów z systemu | project:deleteProject |
| Usunięcie wersji projektu | Usuwanie określonych wersji projektu z projektu | project:deleteVersion |
| Powiązanie projektu | Powiązanie projektów (np. bibliotek) z innymi projektami (np. projektami standardowymi) | project:linkProject |
| Powiązanie urządzenia | Podłączanie urządzeń do projektów | project:linkDevice |
| Usunięcie powiązania projektu | Usuwanie powiązań projektu (np. biblioteki z projektu standardowego) | project:unlinkProject |
| Usunięcie powiązania urządzenia | Odłączanie urządzeń od projektów | project:unlinkDevice |
| Zablokowanie projektu | Blokowanie projektów w celu uniemożliwienia modyfikacji | project:lockProject |
| Odblokowanie projektu | Odblokowanie projektów zablokowanych przez własnego użytkownika w celu umożliwienia modyfikacji | project:unlockProject |
| Administracyjne odblokowanie projektu | Administracyjne odblokowanie projektów zablokowanych przez dowolnego użytkownika | project:adminUnlockProject |
Usługa Resource Groups
Usługa Resource Groups zarządza organizacyjnym grupowaniem zasobów.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na grupach zasobów | resourceGroup:* |
| Utworzenie grupy zasobów | Tworzenie nowych grup zasobów | resourceGroup:createResourceGroup |
| Odczyt grupy zasobów | Przeglądanie informacji o grupie zasobów | resourceGroup:readResourceGroup |
| Aktualizacja grupy zasobów | Modyfikacja ustawień grupy zasobów | resourceGroup:updateResourceGroup |
| Usunięcie grupy zasobów | Usuwanie grup zasobów z systemu | resourceGroup:deleteResourceGroup |
Usługa Tag
Usługa Tag zarządza tagami metadanych i ich powiązaniami z różnymi zasobami.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na tagach | tag:* |
| Utworzenie tagu | Tworzenie nowych tagów metadanych | tag:createTag |
| Odczyt tagu | Przeglądanie informacji o tagu i jego powiązaniach | tag:readTag |
| Usunięcie tagu | Usuwanie tagów z systemu | tag:deleteTag |
| Powiązanie urządzenia | Powiązanie tagów z urządzeniami | tag:linkDevice |
| Powiązanie dokumentu | Powiązanie tagów z dokumentami | tag:linkDocument |
| Powiązanie bramy | Powiązanie tagów z bramami | tag:linkGateway |
| Powiązanie licencji | Powiązanie tagów z licencjami | tag:linkLicense |
| Powiązanie projektu | Powiązanie tagów z projektami | tag:linkProject |
| Powiązanie użytkownika | Powiązanie tagów z użytkownikami | tag:linkUser |
| Powiązanie sejfu | Powiązanie tagów z sejfami | tag:linkVault |
| Powiązanie potoku | Powiązanie tagów z potokami | tag:linkPipeline |
| Usunięcie powiązania urządzenia | Usuwanie powiązań tagów z urządzeń | tag:unlinkDevice |
| Usunięcie powiązania dokumentu | Usuwanie powiązań tagów z dokumentów | tag:unlinkDocument |
| Usunięcie powiązania bramy | Usuwanie powiązań tagów z bram | tag:unlinkGateway |
| Usunięcie powiązania licencji | Usuwanie powiązań tagów z licencji | tag:unlinkLicense |
| Usunięcie powiązania projektu | Usuwanie powiązań tagów z projektów | tag:unlinkProject |
| Usunięcie powiązania użytkownika | Usuwanie powiązań tagów z użytkowników | tag:unlinkUser |
| Usunięcie powiązania sejfu | Usuwanie powiązań tagów z sejfów | tag:unlinkVault |
| Usunięcie powiązania potoku | Usuwanie powiązań tagów z potoków | tag:unlinkPipeline |
Usługa Vault
Usługa Vault zarządza bezpiecznym przechowywaniem sekretów i informacji poufnych.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na sejfach | vault:* |
| Utworzenie sejfu | Tworzenie nowych bezpiecznych sejfów | vault:createVault |
| Utworzenie sekretu | Dodawanie nowych sekretów do sejfów | vault:createSecret |
| Odczyt sejfu | Przeglądanie informacji i metadanych sejfu | vault:readVault |
| Lista sekretów | Przeglądanie sekretów zawartych w sejfach | vault:listSecrets |
| Powiązanie sekretu | Powiązanie sekretów z innymi zasobami | vault:linkSecret |
| Aktualizacja sejfu | Modyfikacja ustawień i konfiguracji sejfu | vault:updateVault |
| Aktualizacja sekretu | Modyfikacja istniejących sekretów | vault:updateSecret |
| Usunięcie sejfu | Usuwanie sejfów z systemu | vault:deleteVault |
| Usunięcie sekretu | Usuwanie sekretów z sejfów | vault:deleteSecret |
| Odsłonięcie sekretu | Ujawnianie i dostęp do wartości sekretów | vault:unceilSecret |
Usługa Webhook
Usługa Webhook zarządza konfiguracją, dostarczaniem, bezpieczeństwem i niezawodnością wychodzących powiadomień HTTP wyzwalanych przez zdarzenia systemowe, umożliwiając integracje w czasie rzeczywistym z systemami zewnętrznymi.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji webhooków | webhook:* |
| Utworzenie webhooka | Tworzenie nowych konfiguracji webhooków | webhook:createWebhook |
| Odczyt webhooka | Przeglądanie konfiguracji webhooków | webhook:readWebhook |
| Aktualizacja webhooka | Modyfikacja ustawień i konfiguracji webhooka | webhook:updateWebhook |
| Usunięcie webhooka | Usuwanie webhooków z systemu | webhook:deleteWebhook |
Usługa Webhook
Usługa Webhook zarządza bezpiecznym przechowywaniem sekretów i informacji poufnych.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na sejfach | vault:* |
| Utworzenie sejfu | Tworzenie nowych bezpiecznych sejfów | vault:createVault |
| Utworzenie sekretu | Dodawanie nowych sekretów do sejfów | vault:createSecret |
| Odczyt sejfu | Przeglądanie informacji i metadanych sejfu | vault:readVault |
| Lista sekretów | Przeglądanie sekretów zawartych w sejfach | vault:listSecrets |
| Powiązanie sekretu | Powiązanie sekretów z innymi zasobami | vault:linkSecret |
| Aktualizacja sejfu | Modyfikacja ustawień i konfiguracji sejfu | vault:updateVault |
| Aktualizacja sekretu | Modyfikacja istniejących sekretów | vault:updateSecret |
| Usunięcie sejfu | Usuwanie sejfów z systemu | vault:deleteVault |
| Usunięcie sekretu | Usuwanie sekretów z sejfów | vault:deleteSecret |
| Odsłonięcie sekretu | Ujawnianie i dostęp do wartości sekretów | vault:unceilSecret |
Usługa Vault
Usługa Vault zarządza bezpiecznym przechowywaniem sekretów i informacji poufnych.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na sejfach | vault:* |
| Utworzenie sejfu | Tworzenie nowych bezpiecznych sejfów | vault:createVault |
| Utworzenie sekretu | Dodawanie nowych sekretów do sejfów | vault:createSecret |
| Odczyt sejfu | Przeglądanie informacji i metadanych sejfu | vault:readVault |
| Lista sekretów | Przeglądanie sekretów zawartych w sejfach | vault:listSecrets |
| Powiązanie sekretu | Powiązanie sekretów z innymi zasobami | vault:linkSecret |
| Aktualizacja sejfu | Modyfikacja ustawień i konfiguracji sejfu | vault:updateVault |
| Aktualizacja sekretu | Modyfikacja istniejących sekretów | vault:updateSecret |
| Usunięcie sejfu | Usuwanie sejfów z systemu | vault:deleteVault |
| Usunięcie sekretu | Usuwanie sekretów z sejfów | vault:deleteSecret |
| Odsłonięcie sekretu | Ujawnianie i dostęp do wartości sekretów | vault:unceilSecret |
Usługa Webhook
Usługa Webhook zarządza bezpiecznym przechowywaniem sekretów i informacji poufnych.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na sejfach | vault:* |
| Utworzenie sejfu | Tworzenie nowych bezpiecznych sejfów | vault:createVault |
| Utworzenie sekretu | Dodawanie nowych sekretów do sejfów | vault:createSecret |
| Odczyt sejfu | Przeglądanie informacji i metadanych sejfu | vault:readVault |
| Lista sekretów | Przeglądanie sekretów zawartych w sejfach | vault:listSecrets |
| Powiązanie sekretu | Powiązanie sekretów z innymi zasobami | vault:linkSecret |
| Aktualizacja sejfu | Modyfikacja ustawień i konfiguracji sejfu | vault:updateVault |
| Aktualizacja sekretu | Modyfikacja istniejących sekretów | vault:updateSecret |
| Usunięcie sejfu | Usuwanie sejfów z systemu | vault:deleteVault |
| Usunięcie sekretu | Usuwanie sekretów z sejfów | vault:deleteSecret |
| Odsłonięcie sekretu | Ujawnianie i dostęp do wartości sekretów | vault:unceilSecret |
Usługa Workstation
Usługa Workstation zarządza zasobami stacji roboczych i operacjami na nich.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na stacjach roboczych | workstation:* |
| Utworzenie stacji roboczej | Dodawanie nowej stacji roboczej do systemu | workstation:createWorkstation |
| Odczyt stacji roboczej | Przeglądanie informacji i statusu stacji roboczej | workstation:readWorkstation |
| Aktualizacja stacji roboczej | Modyfikacja ustawień i konfiguracji stacji roboczej | workstation:updateWorkstation |
| Usunięcie stacji roboczej | Usuwanie stacji roboczej z systemu | workstation:deleteWorkstation |