Contrôle d'accès basé sur les rôles (RBAC)
Vue d'ensemble
Ce document décrit les autorisations disponibles au sein du système de contrôle d'accès basé sur les rôles (RBAC). Chaque service propose des actions spécifiques qui peuvent être accordées aux utilisateurs par l'attribution de rôles.
Portée des autorisations
Les autorisations peuvent être accordées selon différentes portées :
- Spécifique à une ressource : accès à des ressources individuelles identifiées précisément
- Toutes les ressources : accès à toutes les ressources d'un type dans l'ensemble du système
- Basée sur les groupes : accès aux ressources appartenant à des groupes organisationnels spécifiques
- Si un utilisateur a accès à un groupe, cela inclut également tous les sous-groupes
- Basée sur les tags : accès aux ressources portant un tag donné
Chaque politique d'un rôle peut utiliser sa propre portée. Lorsque plusieurs politiques doivent cibler la même chose — tout dans un groupe, tout ce qui porte un tag donné, ou simplement tout — définissez-la une seule fois pour l'ensemble du rôle. Voir Portée de ressource commune.
Les autorisations au niveau des tags exigent que les utilisateurs disposent d'un accès en lecture aux tags sélectionnés ; sinon, le système d'autorisations ne fonctionnera pas comme prévu.
Premiers pas
Pour attribuer des autorisations aux utilisateurs :
- Créez un rôle utilisateur, sélectionnez-en un existant ou dupliquez-en un pour partir de ses politiques
- Définissez les politiques à l'aide de l'éditeur de politiques
Pour l'éditeur de politiques, deux méthodes sont proposées à l'utilisateur pour définir la politique souhaitée :
- Assistant de création de politique
- Création de politique via JSON
Contactez votre administrateur système pour toute assistance concernant l'attribution des rôles et la gestion des autorisations.
Assistant de création de politique
L'assistant crée une politique par type de ressource. Pour chaque politique, vous choisissez les actions qu'elle accorde et les ressources auxquelles elle s'applique.
Au-dessus de la liste des politiques figure la Portée de ressource commune — la cible partagée par l'ensemble du rôle. Définissez-la en premier : chaque politique pouvant l'utiliser la suit alors automatiquement, et chaque politique peut malgré tout être détachée individuellement pour choisir ses propres ressources. Voir Portée de ressource commune.
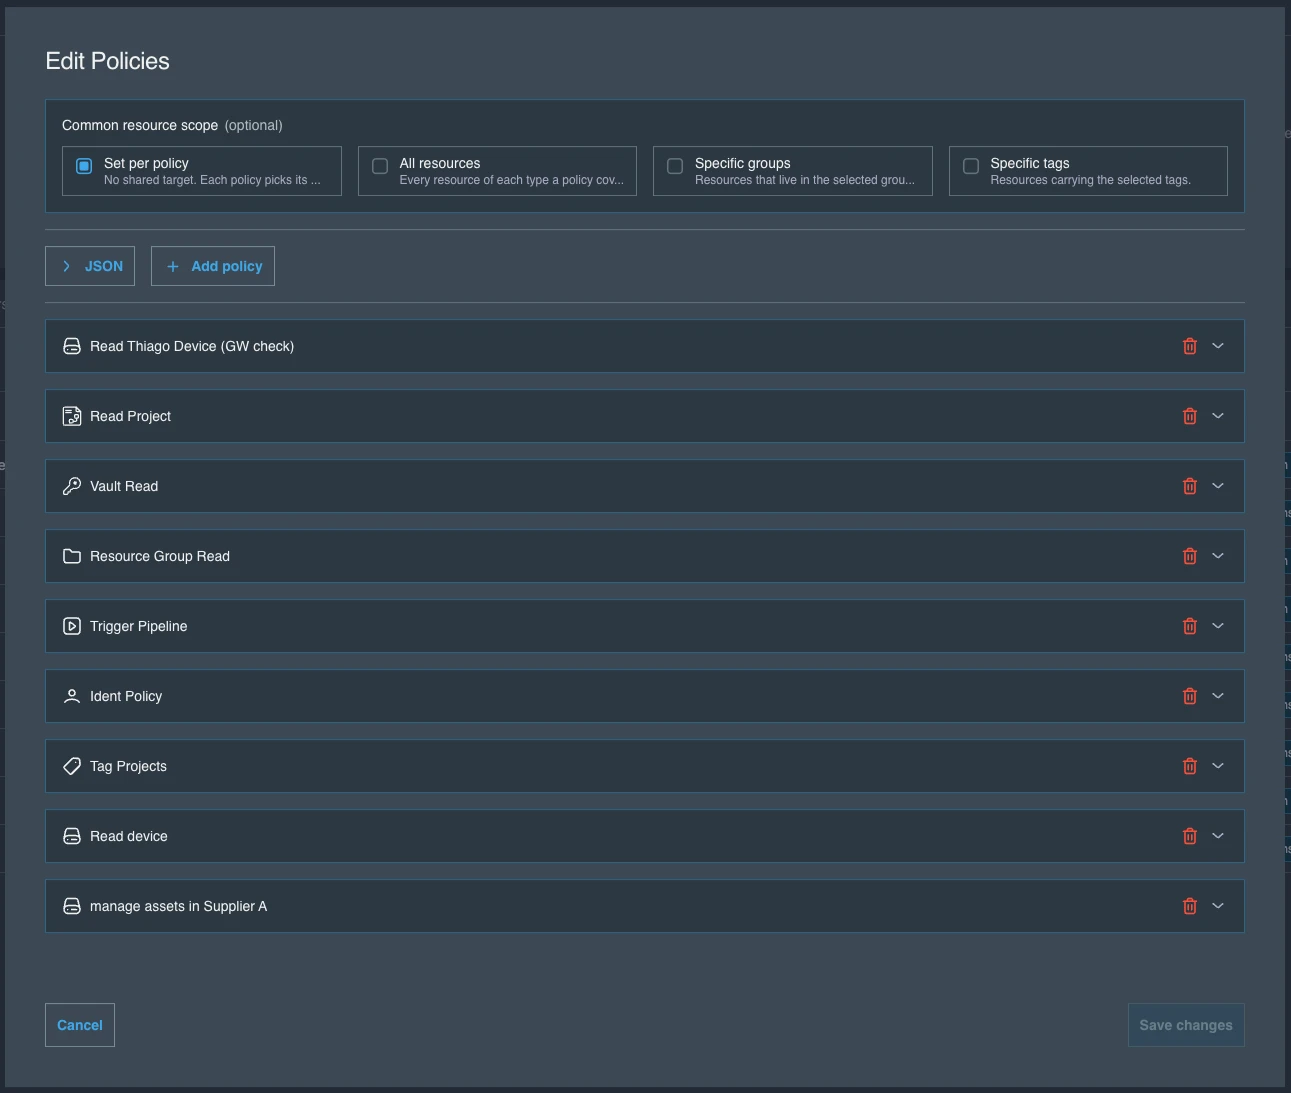
Création de politique via JSON
Pour basculer vers l'éditeur JSON, cliquez sur le bouton JSON au-dessus de la liste des politiques.
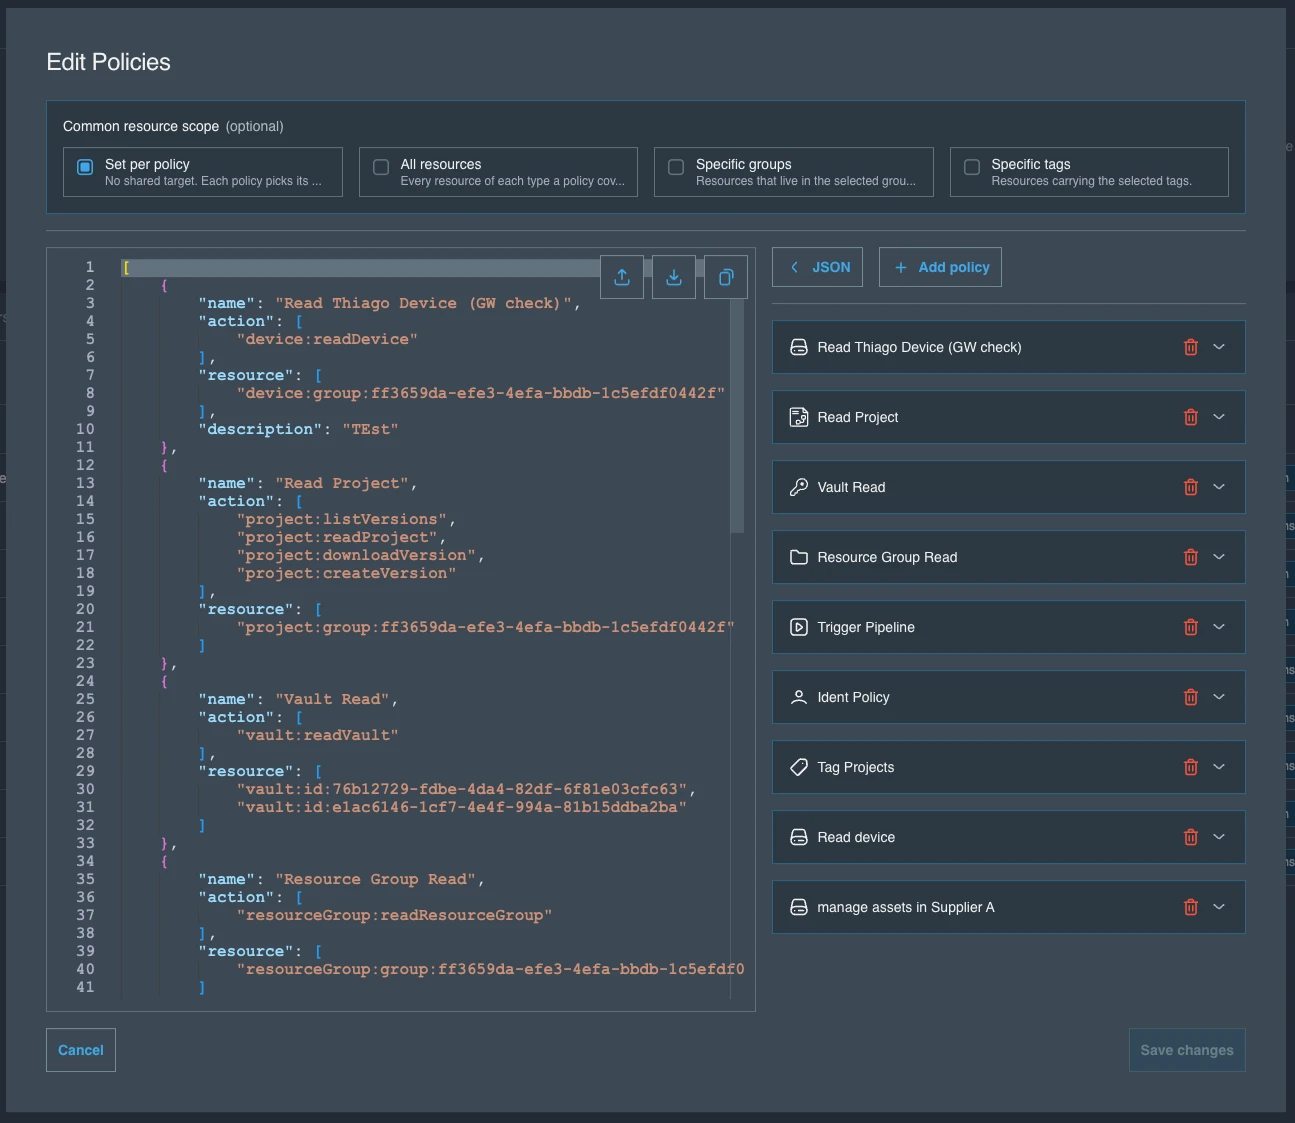
Format JSON
Le format JSON est structuré comme suit :
[
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:readProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:group:95d140cc-c391-4e25-ac92-abf57bb9a415"
        ]
    },
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:createDevice",
            "device:updateDevice"
        ],
        "resource": [
            "device:id:290133f7-79c2-40ce-bdc2-48a73dd8691c",
            "device:id:9a2642b9-8101-4527-81b8-d74f21ccb650"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    }
]
Il est défini comme un tableau de politiques, où chaque politique contient les propriétés suivantes :
- name : nom unique de la politique
- description : description facultative et explicite de la politique
- action : liste des actions autorisées pour la politique donnée
- Voir #available-actions pour la liste des actions disponibles
- resource : liste d'identifications de ressources
- Toutes les ressources d'un type donné :
gateway:* - Des ressources spécifiques par ID :
gateway:id:<GATEWAY_ID> - Toutes les ressources d'un type donné dans un groupe (ou tout sous-groupe) :
gateway:group:<GROUP_ID> - Toutes les ressources d'un type donné portant un tag spécifique :
gateway:tag:<TAG>
- Toutes les ressources d'un type donné :
La portée de ressource commune n'est pas un champ de ce format. Il s'agit d'un raccourci de l'assistant qui écrit les mêmes valeurs resource présentées ci-dessus — project:group:<ID>, device:tag:<TAG>, gateway:* — de sorte que les politiques restent toujours la source de vérité. Lorsqu'un rôle est réouvert, la portée affichée est déduite des ressources partagées par ses politiques.
Rôles utilisateur prédéfinis
Rôle utilisateur Admin
[
    {
        "name": "Admin User Role Policy",
        "action": [
            "*"
        ],
        "resource": [
            "*"
        ]
    }
]
Rôle utilisateur Engineer
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:createDevice",
            "device:snapshot",
            "device:deleteDevice",
            "device:deploy",
            "device:linkDevice",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:unlinkDevice",
            "device:updateDevice",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createDocument",
            "document:createVersion",
            "document:deleteDocument",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:linkDevice",
            "document:linkGateway",
            "document:linkProject",
            "document:listVersions",
            "document:readDocument",
            "document:unlinkDevice",
            "document:unlinkGateway",
            "document:unlinkProject",
            "document:updateDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:deleteGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:createLicense",
            "license:deleteLicense",
            "license:readLicense",
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:createPipeline",
            "pipeline:deletePipeline",
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution",
            "pipeline:updatePipeline"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createProject",
            "project:createVersion",
            "project:deleteProject",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:linkDevice",
            "project:linkProject",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlinkDevice",
            "project:unlinkProject",
            "project:unlockProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:*"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:createSecret",
            "vault:deleteSecret",
            "vault:linkSecret",
            "vault:listSecrets",
            "vault:readVault",
            "vault:unceilSecret",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Rôle utilisateur Tech
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:snapshot",
            "device:deploy",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createVersion",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:listVersions",
            "document:readDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlockProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:listSecrets",
            "vault:readVault",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Rôle utilisateur en lecture seule
[
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:readVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:listVersions",
            "document:readDocument"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:listVersions",
            "project:readProject"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    }
]
Actions disponibles
Service de journal d'audit
Le service de journal d'audit gère l'accès aux informations d'audit et de journalisation.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations de journal d'audit | auditLog:* |
| Lire le journal d'audit | Consulter les entrées du journal d'audit | auditLog:readAuditLog |
Service de facturation
Le service de facturation gère les informations et les opérations de facturation.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations de facturation | billing:* |
| Lire la facturation | Consulter les informations de facturation | billing:getBilling |
| Mettre à jour la facturation | Modifier les paramètres et les données de facturation | billing:updateBilling |
Service d'appareils
Le service d'appareils gère le cycle de vie, les connexions et les opérations des appareils.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les appareils | device:* |
| Créer un appareil | Ajouter de nouveaux appareils au système | device:createDevice |
| Lire un appareil | Consulter les informations et l'état d'un appareil | device:readDevice |
| Mettre à jour un appareil | Modifier les paramètres et la configuration d'un appareil | device:updateDevice |
| Supprimer un appareil | Retirer des appareils du système | device:deleteDevice |
| Associer une passerelle | Associer des passerelles à un appareil | device:linkGateway |
| Dissocier une passerelle | Dissocier des passerelles d'un appareil | device:unlinkGateway |
| Associer un appareil | Associer des appareils à un appareil | device:linkDevice |
| Dissocier un appareil | Dissocier des appareils d'un appareil | device:unlinkDevice |
| Se connecter à un appareil | Établir des connexions vers des appareils | device:connect |
| Déployer sur un appareil | Déployer des configurations ou des logiciels sur des appareils | device:deploy |
| Sauvegarder un appareil | Créer des sauvegardes des configurations d'appareils | device:backup |
| Créer un instantané d'appareil | Créer des instantanés ponctuels d'appareils | device:snapshot |
| Définir le mot de passe d'un appareil | Configurer les identifiants d'authentification d'un appareil | device:setPassword |
| Lire la liste des variables | Lire la liste des variables de l'appareil | device:readVariableList |
| Écrire la liste des variables | Écrire dans la liste des variables de l'appareil | device:writeVariableList |
Service de documents
Le service de documents gère la création, le versionnement et l'association des documents à d'autres ressources.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les documents | document:* |
| Créer un document | Créer de nouveaux documents | document:createDocument |
| Créer une version de document | Créer de nouvelles versions de documents existants | document:createVersion |
| Lire un document | Consulter le contenu et les informations d'un document | document:readDocument |
| Lister les versions de document | Consulter toutes les versions d'un document | document:listVersions |
| Télécharger une version de document | Télécharger des versions spécifiques de documents | document:downloadVersion |
| Mettre à jour un document | Modifier le contenu et les métadonnées d'un document | document:updateDocument |
| Mettre à jour une version de document | Modifier des versions de documents existantes | document:updateVersion |
| Supprimer un document | Retirer des documents du système | document:deleteDocument |
| Supprimer une version de document | Retirer des versions de documents spécifiques | document:deleteVersion |
| Associer un projet | Associer des documents à des projets | document:linkProject |
| Associer un appareil | Associer des documents à des appareils | document:linkDevice |
| Associer une passerelle | Associer des documents à des passerelles | document:linkGateway |
| Associer une licence | Associer des documents à des licences | document:linkLicense |
| Associer un utilisateur | Associer des documents à des utilisateurs | document:linkUser |
| Dissocier un projet | Supprimer les associations document-projet | document:unlinkProject |
| Dissocier un appareil | Supprimer les associations document-appareil | document:unlinkDevice |
| Dissocier une passerelle | Supprimer les associations document-passerelle | document:unlinkGateway |
| Dissocier une licence | Supprimer les associations document-licence | document:unlinkLicense |
| Dissocier un utilisateur | Supprimer les associations document-utilisateur | document:unlinkUser |
Service de passerelles
Le service de passerelles gère les ressources et les opérations relatives aux passerelles.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les passerelles | gateway:* |
| Créer une passerelle | Ajouter de nouvelles passerelles au système | gateway:createGateway |
| Lire une passerelle | Consulter les informations et l'état d'une passerelle | gateway:readGateway |
| Mettre à jour une passerelle | Modifier les paramètres et la configuration d'une passerelle | gateway:updateGateway |
| Supprimer une passerelle | Retirer des passerelles du système | gateway:deleteGateway |
Service d'identité
Le service d'identité gère les utilisateurs, les rôles utilisateur, les groupes d'utilisateurs et les informations de tenant.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations d'identité | ident:* |
| Créer un utilisateur | Ajouter de nouveaux utilisateurs au système | ident:createUser |
| Lire un utilisateur | Consulter les informations et détails d'un utilisateur | ident:readUser |
| Mettre à jour un utilisateur | Modifier les informations du compte utilisateur | ident:updateUser |
| Supprimer un utilisateur | Retirer des utilisateurs du système | ident:deleteUser |
| Mettre à jour le profil | Modifier les informations du profil utilisateur | ident:updateProfile |
| Mettre à jour le tenant | Modifier les paramètres et la configuration du tenant | ident:updateTenant |
| Supprimer le tenant | Retirer des tenants du système | ident:deleteTenant |
| Créer un rôle utilisateur | Créer de nouveaux rôles utilisateur | ident:createUserRole |
| Lire un rôle utilisateur | Consulter les informations et détails d'un rôle utilisateur | ident:readUserRole |
| Mettre à jour un rôle utilisateur | Modifier des rôles utilisateur existants | ident:updateUserRole |
| Supprimer un rôle utilisateur | Retirer des rôles utilisateur du système | ident:deleteUserRole |
| Associer un rôle utilisateur | Attribuer des rôles aux utilisateurs | ident:linkUserRole |
| Dissocier un rôle utilisateur | Retirer les attributions de rôles aux utilisateurs | ident:unlinkUserRole |
Service d'intégration
Le service d'intégration gère les intégrations, comme celle pour GitHub.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations d'intégration | integration:* |
| Créer une intégration | Ajouter de nouvelles intégrations au système | integration:createIntegration |
| Lire une intégration | Consulter les informations et détails d'une intégration | integration:readIntegration |
| Mettre à jour une intégration | Modifier une intégration existante | integration:updateIntegration |
| Supprimer une intégration | Retirer des intégrations du système | integration:deleteIntegration |
| Lister les dépôts | Consulter les dépôts d'une intégration existante | integration:listRepositories |
| Mettre à jour un dépôt | Modifier les paramètres et la configuration d'un dépôt | integration:updateRepository |
Service de licences
Le service de licences gère les licences logicielles et leur utilisation.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les licences | license:* |
| Créer une licence | Ajouter de nouvelles licences au système | license:createLicense |
| Lire une licence | Consulter les informations et l'état d'une licence | license:readLicense |
| Supprimer une licence | Retirer des licences du système | license:deleteLicense |
| Utiliser une licence | Activer et utiliser des licences | license:useLicense |
| Déverrouillage administrateur de licence | Déverrouillage administratif de licences verrouillées par n'importe quel utilisateur | license:adminUnlockLicense |
Service de pipelines
Le service de pipelines gère les workflows automatisés et leurs exécutions.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les pipelines | pipeline:* |
| Créer un pipeline | Créer de nouveaux pipelines automatisés | pipeline:createPipeline |
| Lire un pipeline | Consulter les informations et la configuration d'un pipeline | pipeline:readPipeline |
| Lister les exécutions de pipeline | Consulter l'historique d'exécution des pipelines | pipeline:listExecutions |
| Déclencher une exécution de pipeline | Démarrer des exécutions de pipeline | pipeline:triggerExecution |
| Mettre à jour un pipeline | Modifier les paramètres et la configuration d'un pipeline | pipeline:updatePipeline |
| Supprimer un pipeline | Retirer des pipelines du système | pipeline:deletePipeline |
| Supprimer les exécutions de pipeline | Supprimer les enregistrements d'exécution de pipeline | pipeline:deleteExecutions |
Les jobs sont automatiquement accessibles via les autorisations de pipeline. Si vous avez l'autorisation d'accéder à un pipeline et de lister ses exécutions, vous pouvez consulter l'état des jobs, les journaux et d'autres détails.
Service de projets
Le service de projets gère le cycle de vie des projets, le versionnement et l'association d'appareils. Pour les versions de projet, les autorisations sont toujours accordées sur le projet parent.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les projets | project:* |
| Créer un projet | Créer de nouveaux projets | project:createProject |
| Créer une version de projet | Créer de nouvelles versions pour des projets existants | project:createVersion |
| Lire un projet | Consulter les informations et détails d'un projet | project:readProject |
| Lister les versions de projet | Consulter toutes les versions d'un projet | project:listVersions |
| Télécharger une version de projet | Télécharger des versions de projet spécifiques | project:downloadVersion |
| Mettre à jour un projet | Modifier les paramètres et les informations d'un projet | project:updateProject |
| Mettre à jour une version de projet | Modifier le commentaire d'une version de projet | project:updateVersion |
| Supprimer un projet | Retirer des projets du système | project:deleteProject |
| Supprimer une version de projet | Retirer des versions de projet spécifiques d'un projet | project:deleteVersion |
| Associer un projet | Associer des projets (p. ex. bibliothèques) à d'autres projets (p. ex. projets standard) | project:linkProject |
| Associer un appareil | Connecter des appareils à des projets | project:linkDevice |
| Dissocier un projet | Supprimer les associations de projets (p. ex. bibliothèque d'un projet standard) | project:unlinkProject |
| Dissocier un appareil | Déconnecter des appareils de projets | project:unlinkDevice |
| Verrouiller un projet | Verrouiller des projets pour empêcher les modifications | project:lockProject |
| Déverrouiller un projet | Déverrouiller les projets verrouillés par l'utilisateur lui-même afin d'autoriser les modifications | project:unlockProject |
| Déverrouillage administrateur de projet | Déverrouillage administratif de projets verrouillés par n'importe quel utilisateur | project:adminUnlockProject |
Service de groupes de ressources
Le service de groupes de ressources gère les regroupements organisationnels de ressources.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les groupes de ressources | resourceGroup:* |
| Créer un groupe de ressources | Créer de nouveaux groupes de ressources | resourceGroup:createResourceGroup |
| Lire un groupe de ressources | Consulter les informations d'un groupe de ressources | resourceGroup:readResourceGroup |
| Mettre à jour un groupe de ressources | Modifier les paramètres d'un groupe de ressources | resourceGroup:updateResourceGroup |
| Supprimer un groupe de ressources | Retirer des groupes de ressources du système | resourceGroup:deleteResourceGroup |
Service de tags
Le service de tags gère les tags de métadonnées et leurs associations avec diverses ressources.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les tags | tag:* |
| Créer un tag | Créer de nouveaux tags de métadonnées | tag:createTag |
| Lire un tag | Consulter les informations et associations d'un tag | tag:readTag |
| Supprimer un tag | Retirer des tags du système | tag:deleteTag |
| Associer un appareil | Associer des tags à des appareils | tag:linkDevice |
| Associer un document | Associer des tags à des documents | tag:linkDocument |
| Associer une passerelle | Associer des tags à des passerelles | tag:linkGateway |
| Associer une licence | Associer des tags à des licences | tag:linkLicense |
| Associer un projet | Associer des tags à des projets | tag:linkProject |
| Associer un utilisateur | Associer des tags à des utilisateurs | tag:linkUser |
| Associer un coffre | Associer des tags à des coffres | tag:linkVault |
| Associer un pipeline | Associer des tags à des pipelines | tag:linkPipeline |
| Dissocier un appareil | Supprimer les associations de tags des appareils | tag:unlinkDevice |
| Dissocier un document | Supprimer les associations de tags des documents | tag:unlinkDocument |
| Dissocier une passerelle | Supprimer les associations de tags des passerelles | tag:unlinkGateway |
| Dissocier une licence | Supprimer les associations de tags des licences | tag:unlinkLicense |
| Dissocier un projet | Supprimer les associations de tags des projets | tag:unlinkProject |
| Dissocier un utilisateur | Supprimer les associations de tags des utilisateurs | tag:unlinkUser |
| Dissocier un coffre | Supprimer les associations de tags des coffres | tag:unlinkVault |
| Dissocier un pipeline | Supprimer les associations de tags des pipelines | tag:unlinkPipeline |
Service de coffre (Vault)
Le service de coffre gère le stockage sécurisé des secrets et des informations sensibles.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les coffres | vault:* |
| Créer un coffre | Créer de nouveaux coffres sécurisés | vault:createVault |
| Créer un secret | Ajouter de nouveaux secrets aux coffres | vault:createSecret |
| Lire un coffre | Consulter les informations et métadonnées d'un coffre | vault:readVault |
| Lister les secrets | Consulter les secrets contenus dans les coffres | vault:listSecrets |
| Associer un secret | Associer des secrets à d'autres ressources | vault:linkSecret |
| Mettre à jour un coffre | Modifier les paramètres et la configuration d'un coffre | vault:updateVault |
| Mettre à jour un secret | Modifier des secrets existants | vault:updateSecret |
| Supprimer un coffre | Retirer des coffres du système | vault:deleteVault |
| Supprimer un secret | Retirer des secrets des coffres | vault:deleteSecret |
| Dévoiler un secret | Révéler et accéder aux valeurs des secrets | vault:unceilSecret |
Service de webhooks
Le service de webhooks gère la configuration, la remise, la sécurité et la fiabilité des notifications HTTP sortantes déclenchées par des événements système, permettant des intégrations en temps réel avec des systèmes externes.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les webhooks | webhook:* |
| Créer un webhook | Créer de nouvelles configurations de webhook | webhook:createWebhook |
| Lire un webhook | Consulter les configurations de webhook | webhook:readWebhook |
| Mettre à jour un webhook | Modifier les paramètres et la configuration d'un webhook | webhook:updateWebhook |
| Supprimer un webhook | Retirer des webhooks du système | webhook:deleteWebhook |
Service de webhooks
Le service de webhooks gère le stockage sécurisé des secrets et des informations sensibles.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les coffres | vault:* |
| Créer un coffre | Créer de nouveaux coffres sécurisés | vault:createVault |
| Créer un secret | Ajouter de nouveaux secrets aux coffres | vault:createSecret |
| Lire un coffre | Consulter les informations et métadonnées d'un coffre | vault:readVault |
| Lister les secrets | Consulter les secrets contenus dans les coffres | vault:listSecrets |
| Associer un secret | Associer des secrets à d'autres ressources | vault:linkSecret |
| Mettre à jour un coffre | Modifier les paramètres et la configuration d'un coffre | vault:updateVault |
| Mettre à jour un secret | Modifier des secrets existants | vault:updateSecret |
| Supprimer un coffre | Retirer des coffres du système | vault:deleteVault |
| Supprimer un secret | Retirer des secrets des coffres | vault:deleteSecret |
| Dévoiler un secret | Révéler et accéder aux valeurs des secrets | vault:unceilSecret |
Service de coffre (Vault)
Le service de coffre gère le stockage sécurisé des secrets et des informations sensibles.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les coffres | vault:* |
| Créer un coffre | Créer de nouveaux coffres sécurisés | vault:createVault |
| Créer un secret | Ajouter de nouveaux secrets aux coffres | vault:createSecret |
| Lire un coffre | Consulter les informations et métadonnées d'un coffre | vault:readVault |
| Lister les secrets | Consulter les secrets contenus dans les coffres | vault:listSecrets |
| Associer un secret | Associer des secrets à d'autres ressources | vault:linkSecret |
| Mettre à jour un coffre | Modifier les paramètres et la configuration d'un coffre | vault:updateVault |
| Mettre à jour un secret | Modifier des secrets existants | vault:updateSecret |
| Supprimer un coffre | Retirer des coffres du système | vault:deleteVault |
| Supprimer un secret | Retirer des secrets des coffres | vault:deleteSecret |
| Dévoiler un secret | Révéler et accéder aux valeurs des secrets | vault:unceilSecret |
Service de webhooks
Le service de webhooks gère le stockage sécurisé des secrets et des informations sensibles.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les coffres | vault:* |
| Créer un coffre | Créer de nouveaux coffres sécurisés | vault:createVault |
| Créer un secret | Ajouter de nouveaux secrets aux coffres | vault:createSecret |
| Lire un coffre | Consulter les informations et métadonnées d'un coffre | vault:readVault |
| Lister les secrets | Consulter les secrets contenus dans les coffres | vault:listSecrets |
| Associer un secret | Associer des secrets à d'autres ressources | vault:linkSecret |
| Mettre à jour un coffre | Modifier les paramètres et la configuration d'un coffre | vault:updateVault |
| Mettre à jour un secret | Modifier des secrets existants | vault:updateSecret |
| Supprimer un coffre | Retirer des coffres du système | vault:deleteVault |
| Supprimer un secret | Retirer des secrets des coffres | vault:deleteSecret |
| Dévoiler un secret | Révéler et accéder aux valeurs des secrets | vault:unceilSecret |
Service de postes de travail
Le service de postes de travail gère les ressources et les opérations relatives aux postes de travail.
| Action | Description | ID d'action |
|---|---|---|
| Toutes les actions | Accès complet à toutes les opérations sur les postes de travail | workstation:* |
| Créer un poste de travail | Ajouter un nouveau poste de travail au système | workstation:createWorkstation |
| Lire un poste de travail | Consulter les informations et l'état d'un poste de travail | workstation:readWorkstation |
| Mettre à jour un poste de travail | Modifier les paramètres et la configuration d'un poste de travail | workstation:updateWorkstation |
| Supprimer un poste de travail | Retirer un poste de travail du système | workstation:deleteWorkstation |