Controle de Acesso Baseado em Funções (RBAC)
Visão geral
Este documento descreve as permissões disponíveis no sistema de Controle de Acesso Baseado em Funções (RBAC). Cada serviço fornece ações específicas que podem ser concedidas a usuários por meio da atribuição de funções.
Escopo das permissões
As permissões podem ser concedidas em diferentes escopos:
- Específico por recurso: acesso a recursos individuais, especificamente identificados
- Todos os recursos: acesso a todos os recursos de um tipo em todo o sistema
- Baseado em grupo: acesso a recursos dentro de grupos organizacionais específicos
- Se um usuário tiver acesso a um grupo, isso inclui também todos os subgrupos
- Baseado em tag: acesso a recursos com uma determinada tag
Cada política em uma função pode usar seu próprio escopo. Quando várias políticas devem ter o mesmo alvo — tudo em um grupo, tudo com uma mesma tag ou simplesmente tudo — defina-o uma única vez para a função inteira. Consulte Escopo comum de recursos.
As permissões em nível de tag exigem que os usuários tenham acesso de leitura às tags selecionadas; caso contrário, o sistema de permissões não funcionará conforme o esperado.
Primeiros passos
Para atribuir permissões a usuários:
- Crie uma função de usuário, selecione uma existente ou duplique uma para partir de suas políticas
- Defina políticas usando o editor de políticas
No editor de políticas, oferecemos duas formas de o usuário definir a política desejada:
- Assistente de criação de políticas
- Criação de políticas via JSON
Entre em contato com o administrador do sistema para obter assistência na atribuição de funções e no gerenciamento de permissões.
Assistente de criação de políticas
O assistente cria uma política por tipo de recurso. Para cada política, você escolhe as ações que ela concede e os recursos aos quais ela se aplica.
Acima da lista de políticas está o Escopo comum de recursos — o alvo compartilhado por toda a função. Defina-o primeiro: todas as políticas que podem utilizá-lo passam a segui-lo automaticamente, e cada política ainda pode ser desvinculada individualmente para escolher seus próprios recursos. Consulte Escopo comum de recursos.
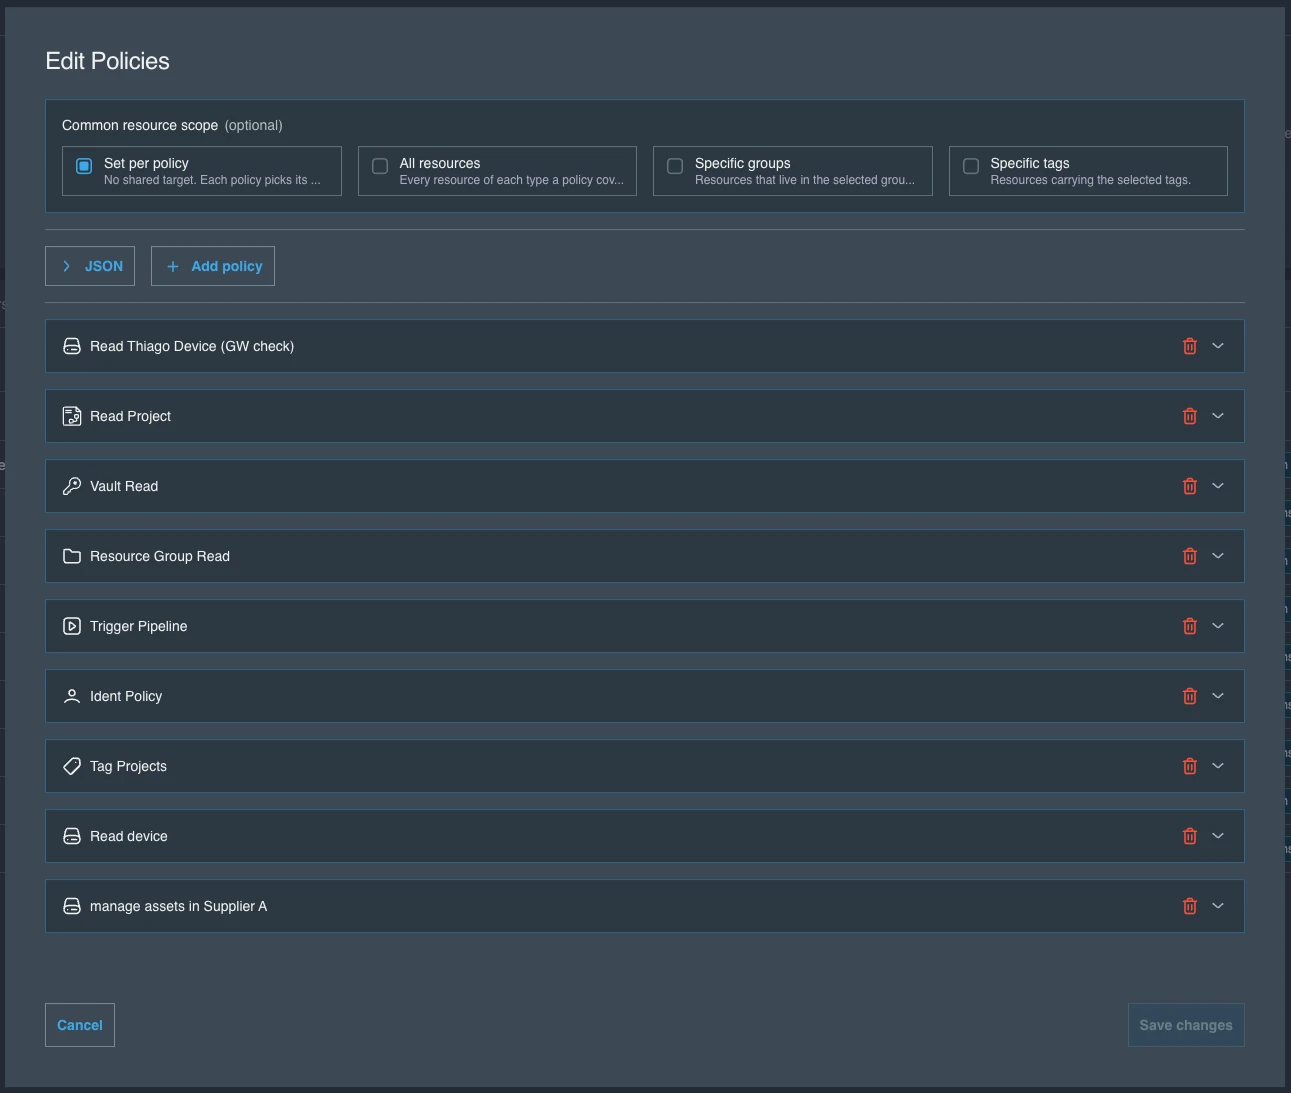
Criação de políticas via JSON
Para alternar para o editor JSON, clique no botão JSON acima da lista de políticas.
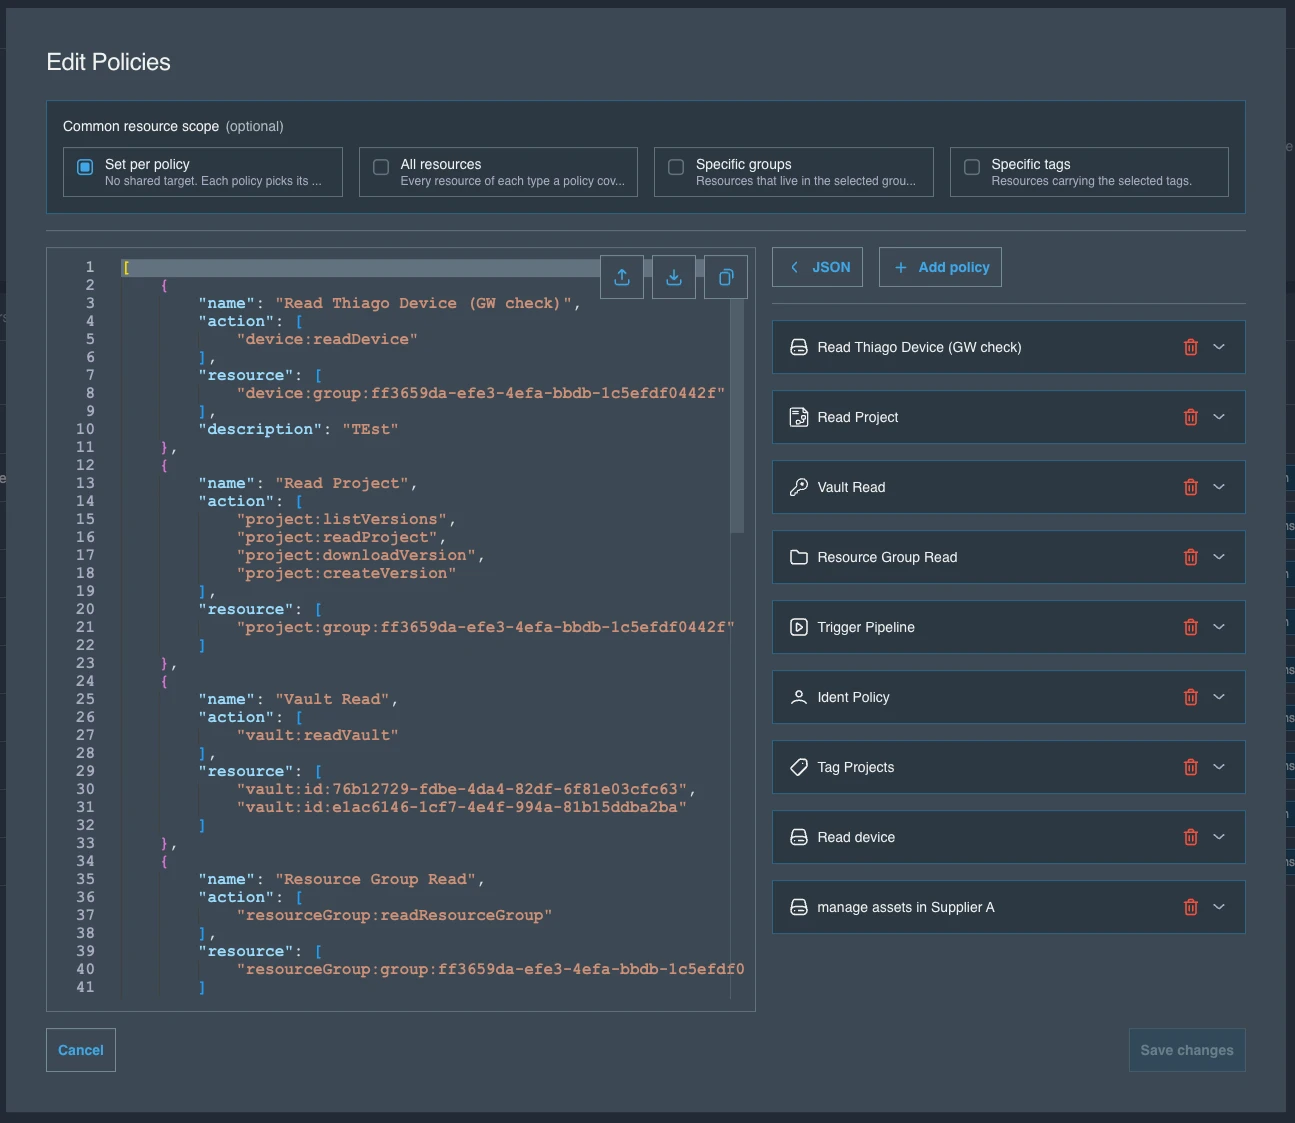
Formato JSON
O formato JSON é estruturado da seguinte forma:
[
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:readProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:group:95d140cc-c391-4e25-ac92-abf57bb9a415"
        ]
    },
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:createDevice",
            "device:updateDevice"
        ],
        "resource": [
            "device:id:290133f7-79c2-40ce-bdc2-48a73dd8691c",
            "device:id:9a2642b9-8101-4527-81b8-d74f21ccb650"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    }
]
Ele é definido como um array de políticas, em que cada política contém as seguintes propriedades:
- name: nome único da política
- description: descrição opcional e significativa da política
- action: uma lista de ações permitidas para a política em questão
- Consulte #available-actions para a lista de ações disponíveis
- resource: uma lista de identificações de recursos
- Todos os recursos de um determinado tipo:
gateway:* - Recursos específicos por IDs:
gateway:id:<GATEWAY_ID> - Todos os recursos de um determinado tipo em um grupo (ou em qualquer subgrupo):
gateway:group:<GROUP_ID> - Todos os recursos de um determinado tipo com uma tag específica:
gateway:tag:<TAG>
- Todos os recursos de um determinado tipo:
O escopo comum de recursos não é um campo neste formato. É um atalho no assistente que grava os mesmos valores de resource mostrados acima — project:group:<ID>, device:tag:<TAG>, gateway:* — de modo que as políticas são sempre a fonte da verdade. Quando uma função é reaberta, o escopo exibido é lido a partir dos recursos compartilhados por suas políticas.
Funções de usuário predefinidas
Função de usuário Admin
[
    {
        "name": "Admin User Role Policy",
        "action": [
            "*"
        ],
        "resource": [
            "*"
        ]
    }
]
Função de usuário Engineer
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:createDevice",
            "device:snapshot",
            "device:deleteDevice",
            "device:deploy",
            "device:linkDevice",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:unlinkDevice",
            "device:updateDevice",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createDocument",
            "document:createVersion",
            "document:deleteDocument",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:linkDevice",
            "document:linkGateway",
            "document:linkProject",
            "document:listVersions",
            "document:readDocument",
            "document:unlinkDevice",
            "document:unlinkGateway",
            "document:unlinkProject",
            "document:updateDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:deleteGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:createLicense",
            "license:deleteLicense",
            "license:readLicense",
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:createPipeline",
            "pipeline:deletePipeline",
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution",
            "pipeline:updatePipeline"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createProject",
            "project:createVersion",
            "project:deleteProject",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:linkDevice",
            "project:linkProject",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlinkDevice",
            "project:unlinkProject",
            "project:unlockProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:*"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:createSecret",
            "vault:deleteSecret",
            "vault:linkSecret",
            "vault:listSecrets",
            "vault:readVault",
            "vault:unceilSecret",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Função de usuário Tech
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:snapshot",
            "device:deploy",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createVersion",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:listVersions",
            "document:readDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlockProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:listSecrets",
            "vault:readVault",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Função de usuário Read Only
[
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:readVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:listVersions",
            "document:readDocument"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:listVersions",
            "project:readProject"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    }
]
Ações disponíveis
Serviço de Log de Auditoria
O serviço de Log de Auditoria gerencia o acesso a informações de auditoria e registro.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de log de auditoria | auditLog:* |
| Ler log de auditoria | Visualizar entradas do log de auditoria | auditLog:readAuditLog |
Serviço de Faturamento
O serviço de Faturamento gerencia informações e operações de faturamento.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de faturamento | billing:* |
| Ler faturamento | Visualizar informações de faturamento | billing:getBilling |
| Atualizar faturamento | Modificar configurações e dados de faturamento | billing:updateBilling |
Serviço de Dispositivos
O serviço de Dispositivos gerencia o ciclo de vida, as conexões e as operações dos dispositivos.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de dispositivos | device:* |
| Criar dispositivo | Adicionar novos dispositivos ao sistema | device:createDevice |
| Ler dispositivo | Visualizar informações e status do dispositivo | device:readDevice |
| Atualizar dispositivo | Modificar ajustes e configuração do dispositivo | device:updateDevice |
| Excluir dispositivo | Remover dispositivos do sistema | device:deleteDevice |
| Vincular gateway | Vincular gateways a um dispositivo | device:linkGateway |
| Desvincular gateway | Desvincular gateways de um dispositivo | device:unlinkGateway |
| Vincular dispositivo | Vincular dispositivos a um dispositivo | device:linkDevice |
| Desvincular dispositivo | Desvincular dispositivos de um dispositivo | device:unlinkDevice |
| Conectar ao dispositivo | Estabelecer conexões com dispositivos | device:connect |
| Implantar no dispositivo | Implantar configurações ou software em dispositivos | device:deploy |
| Fazer backup do dispositivo | Criar backups das configurações do dispositivo | device:backup |
| Criar snapshot do dispositivo | Criar snapshots pontuais de dispositivos | device:snapshot |
| Definir senha do dispositivo | Configurar credenciais de autenticação do dispositivo | device:setPassword |
| Ler lista de variáveis | Ler a lista de variáveis do dispositivo | device:readVariableList |
| Escrever lista de variáveis | Escrever na lista de variáveis do dispositivo | device:writeVariableList |
Serviço de Documentos
O serviço de Documentos gerencia a criação, o versionamento e a vinculação de documentos a outros recursos.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de documentos | document:* |
| Criar documento | Criar novos documentos | document:createDocument |
| Criar versão de documento | Criar novas versões de documentos existentes | document:createVersion |
| Ler documento | Visualizar conteúdo e informações do documento | document:readDocument |
| Listar versões de documento | Visualizar todas as versões de um documento | document:listVersions |
| Baixar versão de documento | Baixar versões específicas de documentos | document:downloadVersion |
| Atualizar documento | Modificar conteúdo e metadados do documento | document:updateDocument |
| Atualizar versão de documento | Modificar versões existentes de documentos | document:updateVersion |
| Excluir documento | Remover documentos do sistema | document:deleteDocument |
| Excluir versão de documento | Remover versões específicas de documentos | document:deleteVersion |
| Vincular projeto | Associar documentos a projetos | document:linkProject |
| Vincular dispositivo | Associar documentos a dispositivos | document:linkDevice |
| Vincular gateway | Associar documentos a gateways | document:linkGateway |
| Vincular licença | Associar documentos a licenças | document:linkLicense |
| Vincular usuário | Associar documentos a usuários | document:linkUser |
| Desvincular projeto | Remover associações documento-projeto | document:unlinkProject |
| Desvincular dispositivo | Remover associações documento-dispositivo | document:unlinkDevice |
| Desvincular gateway | Remover associações documento-gateway | document:unlinkGateway |
| Desvincular licença | Remover associações documento-licença | document:unlinkLicense |
| Desvincular usuário | Remover associações documento-usuário | document:unlinkUser |
Serviço de Gateways
O serviço de Gateways gerencia os recursos e as operações de gateway.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de gateway | gateway:* |
| Criar gateway | Adicionar novos gateways ao sistema | gateway:createGateway |
| Ler gateway | Visualizar informações e status do gateway | gateway:readGateway |
| Atualizar gateway | Modificar ajustes e configuração do gateway | gateway:updateGateway |
| Excluir gateway | Remover gateways do sistema | gateway:deleteGateway |
Serviço de Identidade
O serviço de Identidade gerencia usuários, funções de usuário, grupos de usuários e informações do tenant.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de identidade | ident:* |
| Criar usuário | Adicionar novos usuários ao sistema | ident:createUser |
| Ler usuário | Visualizar informações e detalhes do usuário | ident:readUser |
| Atualizar usuário | Modificar informações da conta de usuário | ident:updateUser |
| Excluir usuário | Remover usuários do sistema | ident:deleteUser |
| Atualizar perfil | Modificar informações do perfil do usuário | ident:updateProfile |
| Atualizar tenant | Modificar ajustes e configuração do tenant | ident:updateTenant |
| Excluir tenant | Remover tenants do sistema | ident:deleteTenant |
| Criar função de usuário | Criar novas funções de usuário | ident:createUserRole |
| Ler função de usuário | Visualizar informações e detalhes da função de usuário | ident:readUserRole |
| Atualizar função de usuário | Modificar funções de usuário existentes | ident:updateUserRole |
| Excluir função de usuário | Remover funções de usuário do sistema | ident:deleteUserRole |
| Vincular função de usuário | Atribuir funções a usuários | ident:linkUserRole |
| Desvincular função de usuário | Remover atribuições de função de usuários | ident:unlinkUserRole |
Serviço de Integração
O serviço de Integração gerencia integrações, como a do GitHub.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de integração | integration:* |
| Criar integração | Adicionar novas integrações ao sistema | integration:createIntegration |
| Ler integração | Visualizar informações e detalhes da integração | integration:readIntegration |
| Atualizar integração | Modificar uma integração existente | integration:updateIntegration |
| Excluir integração | Remover integrações do sistema | integration:deleteIntegration |
| Listar repositórios | Visualizar repositórios de uma integração existente | integration:listRepositories |
| Atualizar repositório | Modificar ajustes e configuração do repositório | integration:updateRepository |
Serviço de Licenças
O serviço de Licenças gerencia as licenças de software e seu uso.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de licenças | license:* |
| Criar licença | Adicionar novas licenças ao sistema | license:createLicense |
| Ler licença | Visualizar informações e status da licença | license:readLicense |
| Excluir licença | Remover licenças do sistema | license:deleteLicense |
| Usar licença | Ativar e utilizar licenças | license:useLicense |
| Desbloqueio administrativo de licença | Desbloqueio administrativo de licenças bloqueadas por qualquer usuário | license:adminUnlockLicense |
Serviço de Pipelines
O serviço de Pipelines gerencia fluxos de trabalho automatizados e suas execuções.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de pipeline | pipeline:* |
| Criar pipeline | Criar novos pipelines automatizados | pipeline:createPipeline |
| Ler pipeline | Visualizar informações e configuração do pipeline | pipeline:readPipeline |
| Listar execuções de pipeline | Visualizar o histórico de execuções do pipeline | pipeline:listExecutions |
| Disparar execução de pipeline | Iniciar execuções de pipeline | pipeline:triggerExecution |
| Atualizar pipeline | Modificar ajustes e configuração do pipeline | pipeline:updatePipeline |
| Excluir pipeline | Remover pipelines do sistema | pipeline:deletePipeline |
| Excluir execuções de pipeline | Remover registros de execução de pipeline | pipeline:deleteExecutions |
Os jobs ficam automaticamente acessíveis por meio das permissões de pipeline. Se você tiver permissão para acessar um pipeline e listar suas execuções, poderá visualizar o status dos jobs, logs e outros detalhes.
Serviço de Projetos
O serviço de Projetos gerencia o ciclo de vida, o versionamento e a vinculação de dispositivos dos projetos. Para as versões de projeto, as permissões são sempre concedidas no projeto pai.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de projeto | project:* |
| Criar projeto | Criar novos projetos | project:createProject |
| Criar versão de projeto | Criar novas versões para projetos existentes | project:createVersion |
| Ler projeto | Visualizar informações e detalhes do projeto | project:readProject |
| Listar versões de projeto | Visualizar todas as versões de um projeto | project:listVersions |
| Baixar versão de projeto | Baixar versões específicas de projeto | project:downloadVersion |
| Atualizar projeto | Modificar ajustes e informações do projeto | project:updateProject |
| Atualizar versão de projeto | Modificar o comentário de uma versão de projeto | project:updateVersion |
| Excluir projeto | Remover projetos do sistema | project:deleteProject |
| Excluir versão de projeto | Remover versões específicas de um projeto | project:deleteVersion |
| Vincular projeto | Associar projetos (por ex., bibliotecas) a outros projetos (por ex., projetos padrão) | project:linkProject |
| Vincular dispositivo | Conectar dispositivos a projetos | project:linkDevice |
| Desvincular projeto | Remover associações de projeto (por ex., biblioteca de um projeto padrão) | project:unlinkProject |
| Desvincular dispositivo | Desconectar dispositivos de projetos | project:unlinkDevice |
| Bloquear projeto | Bloquear projetos para impedir modificações | project:lockProject |
| Desbloquear projeto | Desbloquear projetos bloqueados pelo próprio usuário para permitir modificações | project:unlockProject |
| Desbloqueio administrativo de projeto | Desbloqueio administrativo de projetos bloqueados por qualquer usuário | project:adminUnlockProject |
Serviço de Grupos de Recursos
O serviço de Grupos de Recursos gerencia os agrupamentos organizacionais de recursos.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de grupos de recursos | resourceGroup:* |
| Criar grupo de recursos | Criar novos grupos de recursos | resourceGroup:createResourceGroup |
| Ler grupo de recursos | Visualizar informações do grupo de recursos | resourceGroup:readResourceGroup |
| Atualizar grupo de recursos | Modificar ajustes do grupo de recursos | resourceGroup:updateResourceGroup |
| Excluir grupo de recursos | Remover grupos de recursos do sistema | resourceGroup:deleteResourceGroup |
Serviço de Tags
O serviço de Tags gerencia as tags de metadados e suas associações com diversos recursos.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de tags | tag:* |
| Criar tag | Criar novas tags de metadados | tag:createTag |
| Ler tag | Visualizar informações e associações da tag | tag:readTag |
| Excluir tag | Remover tags do sistema | tag:deleteTag |
| Vincular dispositivo | Associar tags a dispositivos | tag:linkDevice |
| Vincular documento | Associar tags a documentos | tag:linkDocument |
| Vincular gateway | Associar tags a gateways | tag:linkGateway |
| Vincular licença | Associar tags a licenças | tag:linkLicense |
| Vincular projeto | Associar tags a projetos | tag:linkProject |
| Vincular usuário | Associar tags a usuários | tag:linkUser |
| Vincular vault | Associar tags a vaults | tag:linkVault |
| Vincular pipeline | Associar tags a pipelines | tag:linkPipeline |
| Desvincular dispositivo | Remover associações de tags de dispositivos | tag:unlinkDevice |
| Desvincular documento | Remover associações de tags de documentos | tag:unlinkDocument |
| Desvincular gateway | Remover associações de tags de gateways | tag:unlinkGateway |
| Desvincular licença | Remover associações de tags de licenças | tag:unlinkLicense |
| Desvincular projeto | Remover associações de tags de projetos | tag:unlinkProject |
| Desvincular usuário | Remover associações de tags de usuários | tag:unlinkUser |
| Desvincular vault | Remover associações de tags de vaults | tag:unlinkVault |
| Desvincular pipeline | Remover associações de tags de pipelines | tag:unlinkPipeline |
Serviço de Vault
O serviço de Vault gerencia o armazenamento seguro de segredos e informações sensíveis.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de vault | vault:* |
| Criar vault | Criar novos vaults seguros | vault:createVault |
| Criar segredo | Adicionar novos segredos aos vaults | vault:createSecret |
| Ler vault | Visualizar informações e metadados do vault | vault:readVault |
| Listar segredos | Visualizar os segredos contidos nos vaults | vault:listSecrets |
| Vincular segredo | Associar segredos a outros recursos | vault:linkSecret |
| Atualizar vault | Modificar ajustes e configuração do vault | vault:updateVault |
| Atualizar segredo | Modificar segredos existentes | vault:updateSecret |
| Excluir vault | Remover vaults do sistema | vault:deleteVault |
| Excluir segredo | Remover segredos dos vaults | vault:deleteSecret |
| Revelar segredo | Revelar e acessar os valores dos segredos | vault:unceilSecret |
Serviço de Webhooks
O serviço de Webhooks gerencia a configuração, a entrega, a segurança e a confiabilidade das notificações HTTP de saída disparadas por eventos do sistema, permitindo integrações em tempo real com sistemas externos.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de webhook | webhook:* |
| Criar webhook | Criar novas configurações de webhook | webhook:createWebhook |
| Ler webhook | Visualizar configurações de webhook | webhook:readWebhook |
| Atualizar webhook | Modificar ajustes e configuração do webhook | webhook:updateWebhook |
| Excluir webhook | Remover webhooks do sistema | webhook:deleteWebhook |
Serviço de Webhooks
O serviço de Webhooks gerencia o armazenamento seguro de segredos e informações sensíveis.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de vault | vault:* |
| Criar vault | Criar novos vaults seguros | vault:createVault |
| Criar segredo | Adicionar novos segredos aos vaults | vault:createSecret |
| Ler vault | Visualizar informações e metadados do vault | vault:readVault |
| Listar segredos | Visualizar os segredos contidos nos vaults | vault:listSecrets |
| Vincular segredo | Associar segredos a outros recursos | vault:linkSecret |
| Atualizar vault | Modificar ajustes e configuração do vault | vault:updateVault |
| Atualizar segredo | Modificar segredos existentes | vault:updateSecret |
| Excluir vault | Remover vaults do sistema | vault:deleteVault |
| Excluir segredo | Remover segredos dos vaults | vault:deleteSecret |
| Revelar segredo | Revelar e acessar os valores dos segredos | vault:unceilSecret |
Serviço de Vault
O serviço de Vault gerencia o armazenamento seguro de segredos e informações sensíveis.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de vault | vault:* |
| Criar vault | Criar novos vaults seguros | vault:createVault |
| Criar segredo | Adicionar novos segredos aos vaults | vault:createSecret |
| Ler vault | Visualizar informações e metadados do vault | vault:readVault |
| Listar segredos | Visualizar os segredos contidos nos vaults | vault:listSecrets |
| Vincular segredo | Associar segredos a outros recursos | vault:linkSecret |
| Atualizar vault | Modificar ajustes e configuração do vault | vault:updateVault |
| Atualizar segredo | Modificar segredos existentes | vault:updateSecret |
| Excluir vault | Remover vaults do sistema | vault:deleteVault |
| Excluir segredo | Remover segredos dos vaults | vault:deleteSecret |
| Revelar segredo | Revelar e acessar os valores dos segredos | vault:unceilSecret |
Serviço de Webhooks
O serviço de Webhooks gerencia o armazenamento seguro de segredos e informações sensíveis.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de vault | vault:* |
| Criar vault | Criar novos vaults seguros | vault:createVault |
| Criar segredo | Adicionar novos segredos aos vaults | vault:createSecret |
| Ler vault | Visualizar informações e metadados do vault | vault:readVault |
| Listar segredos | Visualizar os segredos contidos nos vaults | vault:listSecrets |
| Vincular segredo | Associar segredos a outros recursos | vault:linkSecret |
| Atualizar vault | Modificar ajustes e configuração do vault | vault:updateVault |
| Atualizar segredo | Modificar segredos existentes | vault:updateSecret |
| Excluir vault | Remover vaults do sistema | vault:deleteVault |
| Excluir segredo | Remover segredos dos vaults | vault:deleteSecret |
| Revelar segredo | Revelar e acessar os valores dos segredos | vault:unceilSecret |
Serviço de Estações de Trabalho
O serviço de Estações de Trabalho gerencia os recursos e as operações de estações de trabalho.
| Ação | Descrição | ID da ação |
|---|---|---|
| Todas as ações | Acesso completo a todas as operações de estações de trabalho | workstation:* |
| Criar estação de trabalho | Adicionar nova estação de trabalho ao sistema | workstation:createWorkstation |
| Ler estação de trabalho | Visualizar informações e status da estação de trabalho | workstation:readWorkstation |
| Atualizar estação de trabalho | Modificar ajustes e configuração da estação de trabalho | workstation:updateWorkstation |
| Excluir estação de trabalho | Remover estação de trabalho do sistema | workstation:deleteWorkstation |