Role
Przegląd roli i kontroli dostępu opartej na rolach (RBAC)
Kontrola dostępu oparta na rolach (RBAC) stanowi jeden z filarów modelu bezpieczeństwa SEW, zapewniając precyzyjną, szczegółową kontrolę nad tym, kto może uzyskiwać dostęp do określonych zasobów i wykonywać określone działania w ramach Państwa dzierżawy.
SEW udostępnia kilka gotowych roli
- Administrator
- Inżynier automatyki
- Technik
- Użytkownik z dostępem tylko do odczytu
Role te zostały zaprojektowane tak, aby pokrywać najczęstsze potrzeby operacyjne.
Poza tymi domyślnymi rolami SEW umożliwia definiowanie w pełni konfigurowalnych roli ze szczegółowymi uprawnieniami, dopasowanych do wymagań bezpieczeństwa Państwa organizacji. Dostęp można dostosować aż do poziomu pojedynczych funkcji, a także stosować uprawnienia czasowe, które wygasają automatycznie, co zapewnia stałe utrzymanie zasady najmniejszych uprawnień.
Jak konfigurować role
- Przejdź do sekcji Users and Permissions w menu nawigacyjnym po lewej stronie
- Przełącz się na widok Roles w prawym górnym narożniku strony
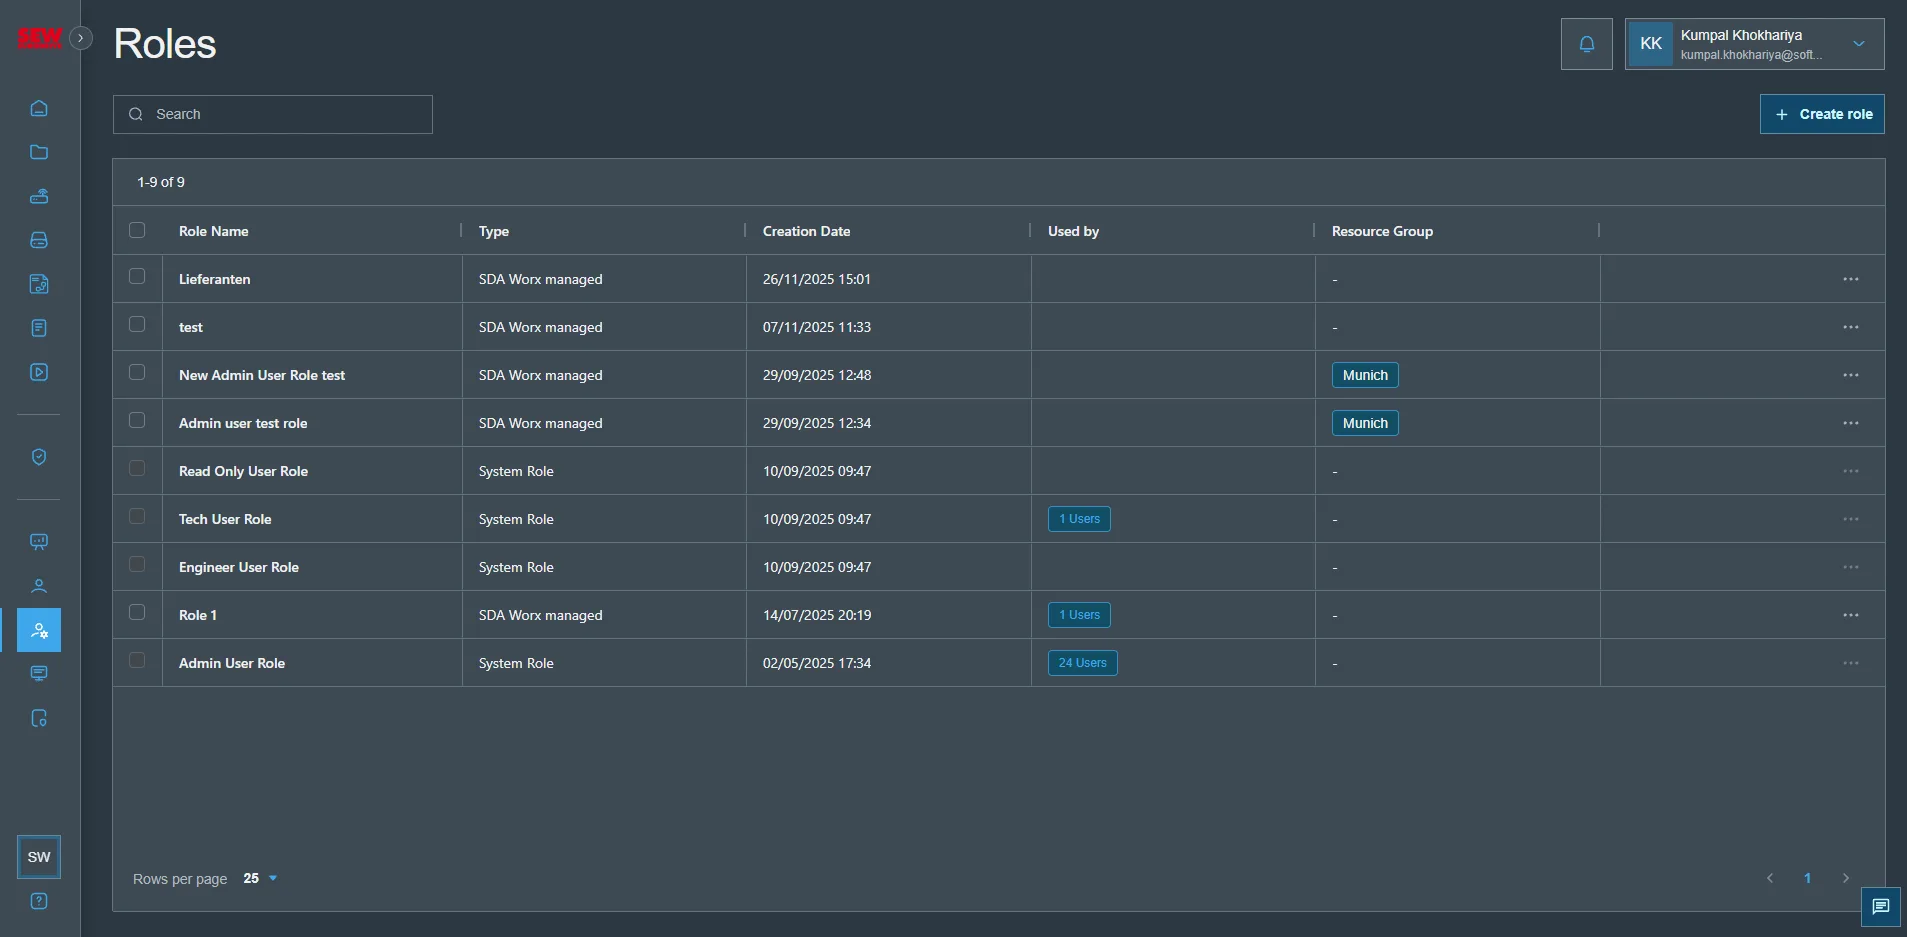
Tworzenie nowej roli
Aby utworzyć nową rolę, kliknij przycisk „Create Role” w prawym górnym narożniku — nastąpi przekierowanie do nowego ekranu.
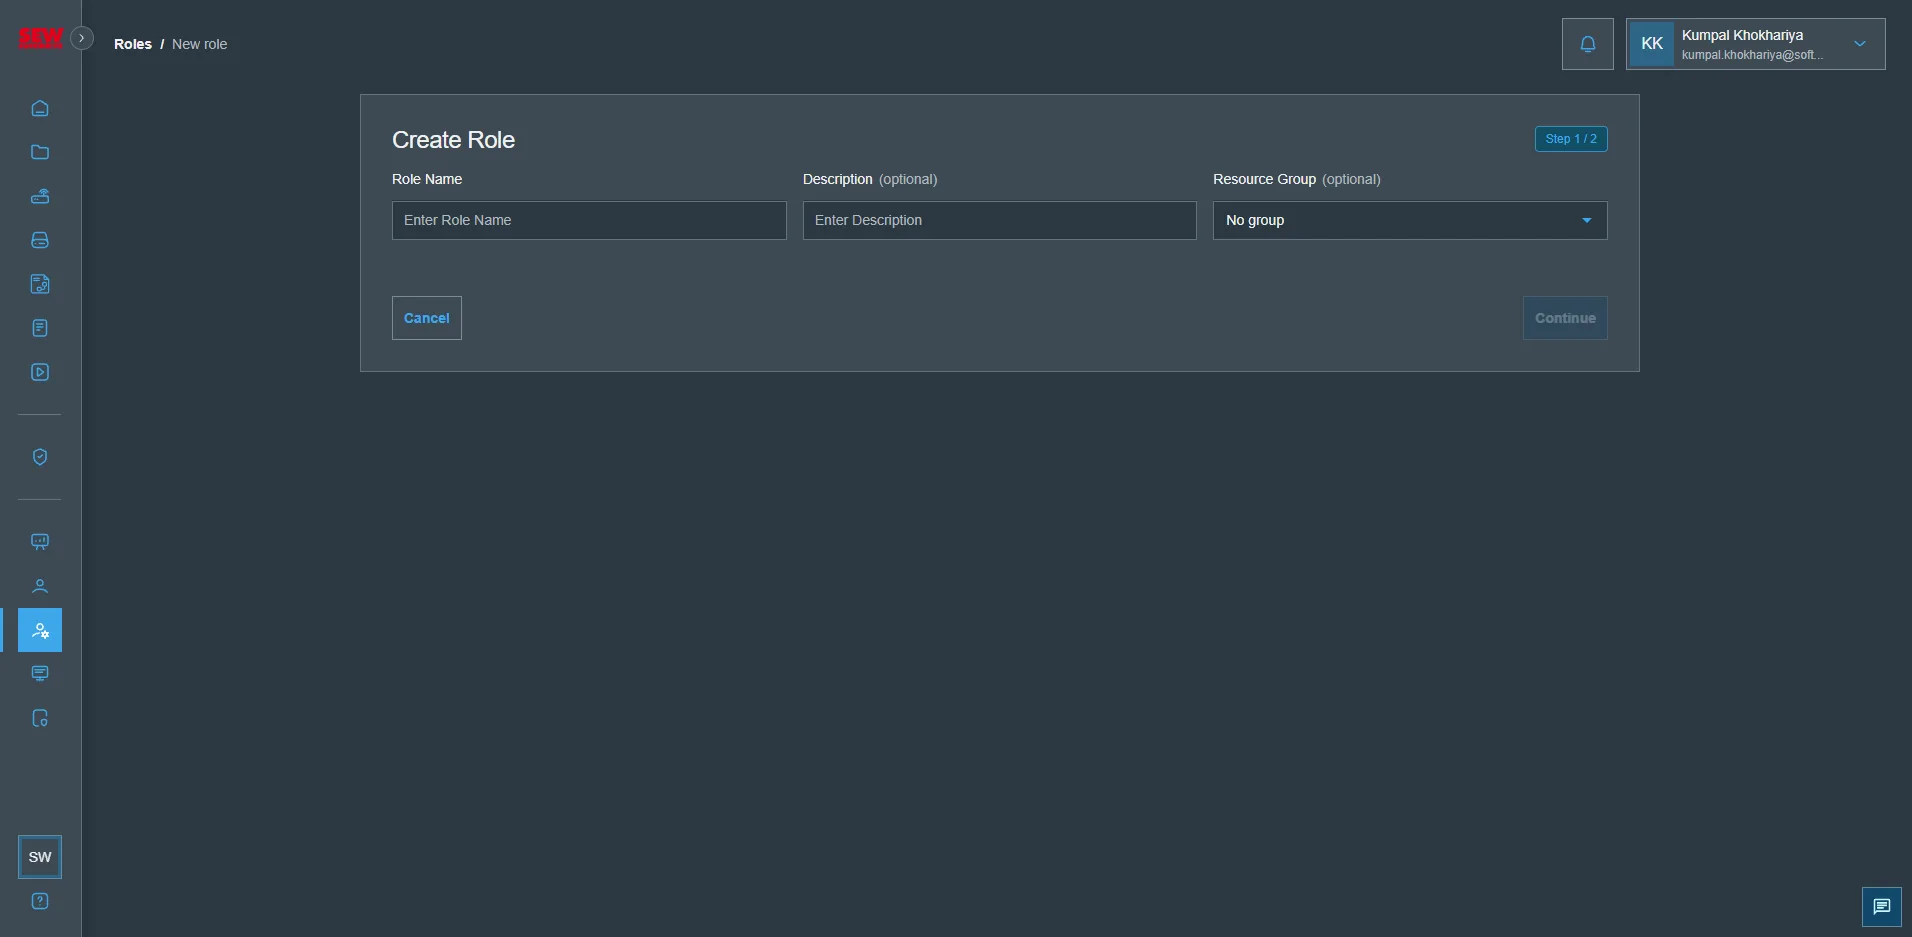
Tworzenie nowej roli składa się z dwóch etapów:
- Ogólne informacje o roli
- Nazwa roli
- Opis
- Grupa zasobów
- Mapowanie grup SSO
- Definiowanie zasad