Rollbaserad åtkomstkontroll (RBAC)
Översikt
Detta dokument beskriver de tillgängliga behörigheterna i systemet för rollbaserad åtkomstkontroll (RBAC). Varje tjänst tillhandahåller specifika åtgärder som kan beviljas användare genom rolltilldelningar.
Behörighetsomfång
Behörigheter kan beviljas med olika omfång:
- Resursspecifikt: Åtkomst till enskilda, specifikt identifierade resurser
- Alla resurser: Åtkomst till alla resurser av en typ i hela systemet
- Gruppbaserat: Åtkomst till resurser inom specifika organisatoriska grupper
- Om en användare har åtkomst till en grupp omfattar detta även alla undergrupper
- Taggbaserat: Åtkomst till resurser med en angiven tagg
Varje policy i en roll kan använda sitt eget omfång. När flera policyer ska rikta sig mot samma sak – allt i en grupp, allt med en viss tagg eller helt enkelt allt – ange det i stället en gång för hela rollen. Se Gemensamt resursomfång.
Behörigheter på taggnivå kräver att användare har läsåtkomst till de valda taggarna; i annat fall fungerar inte behörighetssystemet som förväntat.
Komma igång
För att tilldela behörigheter till användare:
- Skapa en användarroll, välj en befintlig eller duplicera en för att utgå från dess policyer
- Definiera policyer med policyredigeraren
För policyredigeraren stöder vi två sätt för användaren att definiera den önskade policyn:
- Guide för policyskapande
- Policyskapande via JSON
Kontakta din systemadministratör för hjälp med rolltilldelningar och behörighetshantering.
Guide för policyskapande
Guiden skapar en policy per resurstyp. För varje policy väljer du vilka åtgärder den beviljar och vilka resurser den gäller för.
Ovanför policylistan finns Gemensamt resursomfång – det mål som delas av hela rollen. Ange det först: varje policy som kan använda det följer det då automatiskt, och varje policy kan fortfarande frikopplas individuellt för att välja sina egna resurser. Se Gemensamt resursomfång.
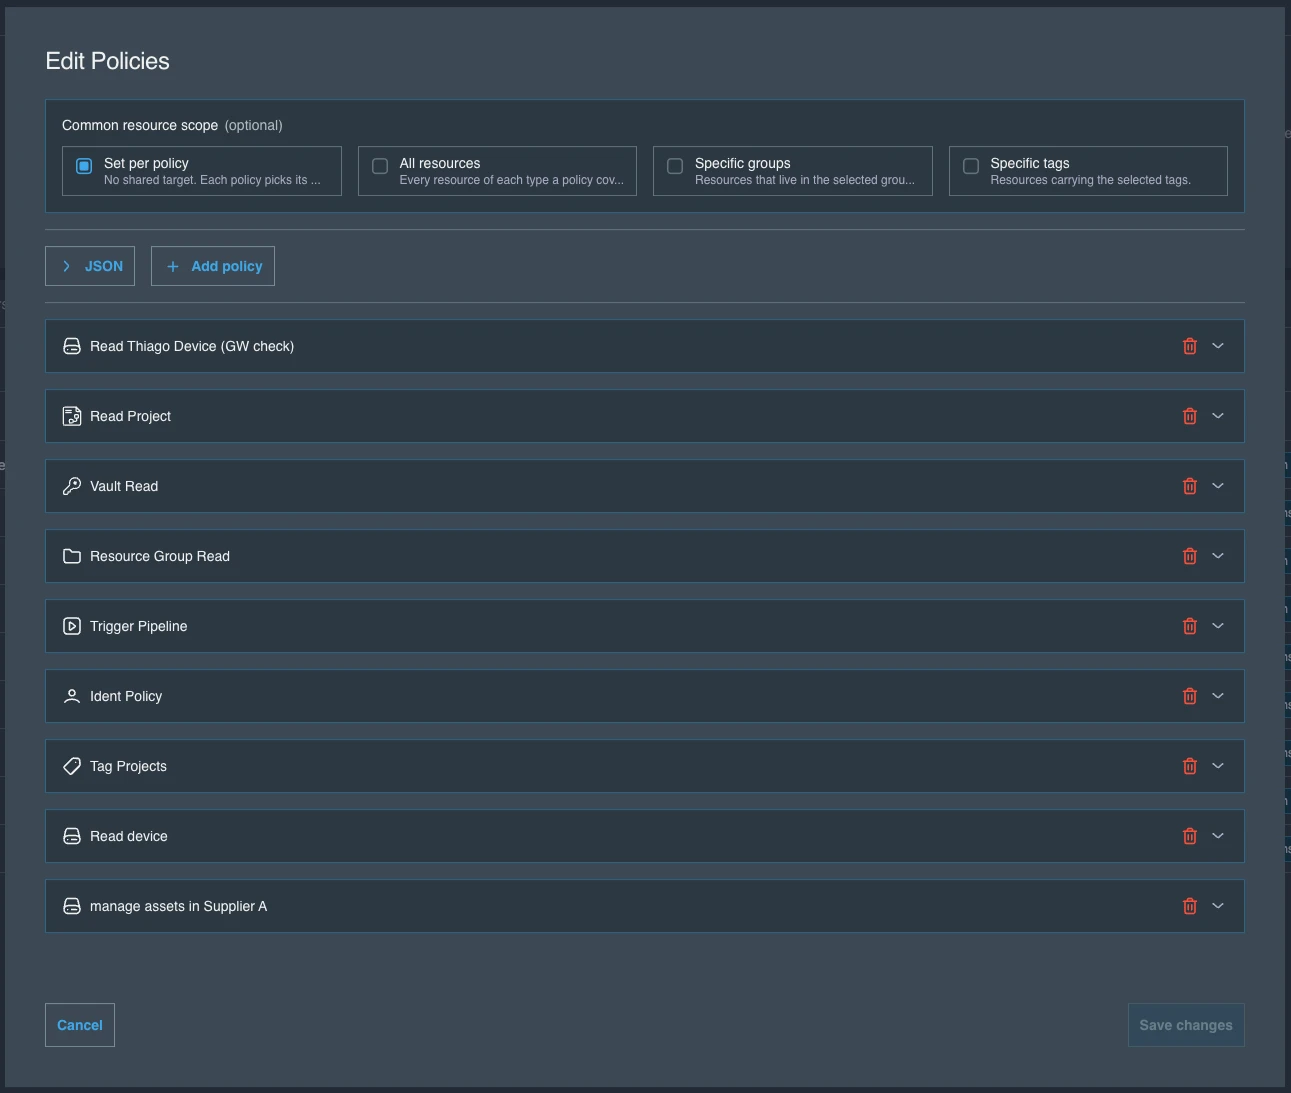
Policyskapande via JSON
För att växla till JSON-redigeraren klickar du på knappen JSON ovanför policylistan.
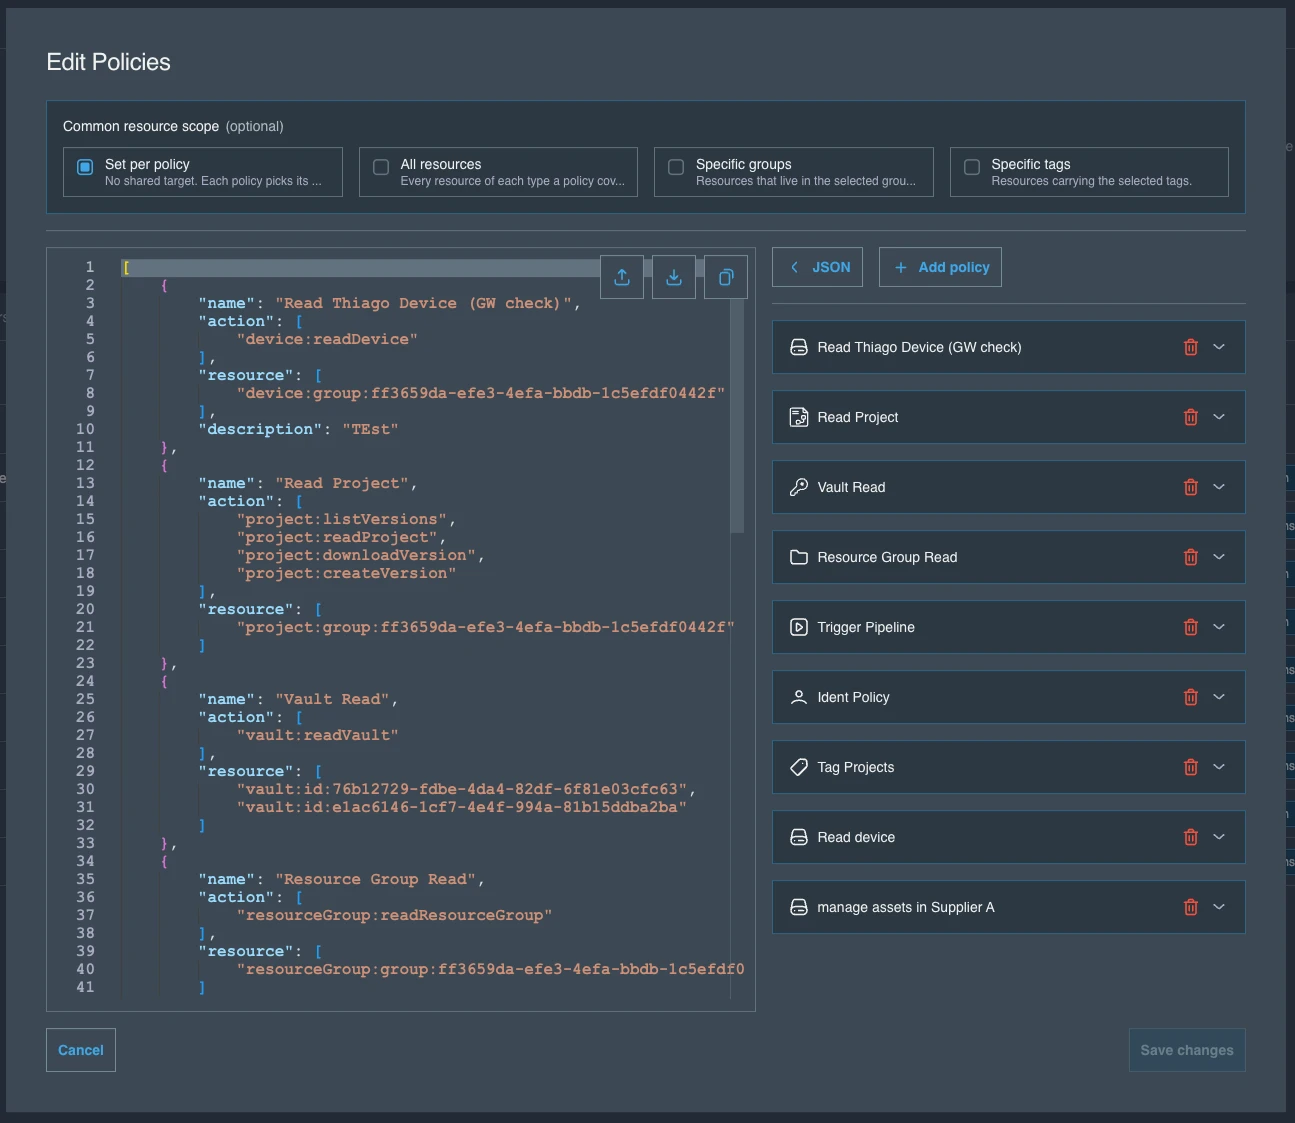
JSON-format
JSON-formatet är strukturerat så här:
[
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:readProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:group:95d140cc-c391-4e25-ac92-abf57bb9a415"
        ]
    },
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:createDevice",
            "device:updateDevice"
        ],
        "resource": [
            "device:id:290133f7-79c2-40ce-bdc2-48a73dd8691c",
            "device:id:9a2642b9-8101-4527-81b8-d74f21ccb650"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    }
]
Det definieras som en array av policyer, där varje policy innehåller följande egenskaper:
- name: Unikt namn på policyn
- description: Valfri meningsfull beskrivning av policyn
- action: En lista över tillåtna åtgärder för den angivna policyn
- Se #available-actions för listan över tillgängliga åtgärder
- resource: En lista över resursidentifieringar
- Alla resurser av en given typ:
gateway:* - Specifika resurser via ID:
gateway:id:<GATEWAY_ID> - Alla resurser av en given typ i en grupp (eller någon undergrupp):
gateway:group:<GROUP_ID> - Alla resurser av en given typ med en specifik tagg:
gateway:tag:<TAG>
- Alla resurser av en given typ:
Det gemensamma resursomfånget är inte ett fält i detta format. Det är en genväg i guiden som skriver samma resource-värden som visas ovan – project:group:<ID>, device:tag:<TAG>, gateway:* – så att policyerna alltid utgör den enda sanningskällan. När en roll öppnas igen läses det visade omfånget tillbaka från de resurser som dess policyer delar.
Fördefinierade användarroller
Användarroll Admin
[
    {
        "name": "Admin User Role Policy",
        "action": [
            "*"
        ],
        "resource": [
            "*"
        ]
    }
]
Användarroll Engineer
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:createDevice",
            "device:snapshot",
            "device:deleteDevice",
            "device:deploy",
            "device:linkDevice",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:unlinkDevice",
            "device:updateDevice",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createDocument",
            "document:createVersion",
            "document:deleteDocument",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:linkDevice",
            "document:linkGateway",
            "document:linkProject",
            "document:listVersions",
            "document:readDocument",
            "document:unlinkDevice",
            "document:unlinkGateway",
            "document:unlinkProject",
            "document:updateDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:deleteGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:createLicense",
            "license:deleteLicense",
            "license:readLicense",
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:createPipeline",
            "pipeline:deletePipeline",
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution",
            "pipeline:updatePipeline"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createProject",
            "project:createVersion",
            "project:deleteProject",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:linkDevice",
            "project:linkProject",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlinkDevice",
            "project:unlinkProject",
            "project:unlockProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:*"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:createSecret",
            "vault:deleteSecret",
            "vault:linkSecret",
            "vault:listSecrets",
            "vault:readVault",
            "vault:unceilSecret",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Användarroll Tech
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:snapshot",
            "device:deploy",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createVersion",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:listVersions",
            "document:readDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlockProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:listSecrets",
            "vault:readVault",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Användarroll Read Only
[
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:readVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:listVersions",
            "document:readDocument"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:listVersions",
            "project:readProject"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    }
]
Tillgängliga åtgärder
Audit Log Service
Tjänsten Audit Log hanterar åtkomst till gransknings- och logginformation.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla granskningsloggåtgärder | auditLog:* |
| Läs granskningslogg | Visa poster i granskningsloggen | auditLog:readAuditLog |
Billing Service
Tjänsten Billing hanterar faktureringsinformation och faktureringsåtgärder.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla faktureringsåtgärder | billing:* |
| Läs fakturering | Visa faktureringsinformation | billing:getBilling |
| Uppdatera fakturering | Ändra faktureringsinställningar och -data | billing:updateBilling |
Device Service
Tjänsten Device hanterar enheters livscykel, anslutningar och åtgärder.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla enhetsåtgärder | device:* |
| Skapa enhet | Lägg till nya enheter i systemet | device:createDevice |
| Läs enhet | Visa enhetsinformation och status | device:readDevice |
| Uppdatera enhet | Ändra enhetsinställningar och konfiguration | device:updateDevice |
| Ta bort enhet | Ta bort enheter från systemet | device:deleteDevice |
| Länka gateway | Länka gateways till en enhet | device:linkGateway |
| Avlänka gateway | Avlänka gateways från en enhet | device:unlinkGateway |
| Länka enhet | Länka enheter till en enhet | device:linkDevice |
| Avlänka enhet | Avlänka enheter från en enhet | device:unlinkDevice |
| Anslut till enhet | Upprätta anslutningar till enheter | device:connect |
| Distribuera till enhet | Distribuera konfigurationer eller programvara till enheter | device:deploy |
| Säkerhetskopiera enhet | Skapa säkerhetskopior av enhetskonfigurationer | device:backup |
| Skapa enhetsögonblicksbild | Skapa ögonblicksbilder av enheter vid en tidpunkt | device:snapshot |
| Ange enhetslösenord | Konfigurera autentiseringsuppgifter för enheten | device:setPassword |
| Läs variabellista | Läs enhetens lista över variabler | device:readVariableList |
| Skriv variabellista | Skriv till enhetens lista över variabler | device:writeVariableList |
Document Service
Tjänsten Document hanterar skapande av dokument, versionshantering och länkning till andra resurser.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla dokumentåtgärder | document:* |
| Skapa dokument | Skapa nya dokument | document:createDocument |
| Skapa dokumentversion | Skapa nya versioner av befintliga dokument | document:createVersion |
| Läs dokument | Visa dokumentinnehåll och information | document:readDocument |
| Lista dokumentversioner | Visa alla versioner av ett dokument | document:listVersions |
| Ladda ned dokumentversion | Ladda ned specifika dokumentversioner | document:downloadVersion |
| Uppdatera dokument | Ändra dokumentinnehåll och metadata | document:updateDocument |
| Uppdatera dokumentversion | Ändra befintliga dokumentversioner | document:updateVersion |
| Ta bort dokument | Ta bort dokument från systemet | document:deleteDocument |
| Ta bort dokumentversion | Ta bort specifika dokumentversioner | document:deleteVersion |
| Länka projekt | Koppla dokument till projekt | document:linkProject |
| Länka enhet | Koppla dokument till enheter | document:linkDevice |
| Länka gateway | Koppla dokument till gateways | document:linkGateway |
| Länka licens | Koppla dokument till licenser | document:linkLicense |
| Länka användare | Koppla dokument till användare | document:linkUser |
| Avlänka projekt | Ta bort kopplingar mellan dokument och projekt | document:unlinkProject |
| Avlänka enhet | Ta bort kopplingar mellan dokument och enheter | document:unlinkDevice |
| Avlänka gateway | Ta bort kopplingar mellan dokument och gateways | document:unlinkGateway |
| Avlänka licens | Ta bort kopplingar mellan dokument och licenser | document:unlinkLicense |
| Avlänka användare | Ta bort kopplingar mellan dokument och användare | document:unlinkUser |
Gateway Service
Tjänsten Gateway hanterar gateway-resurser och -åtgärder.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla gateway-åtgärder | gateway:* |
| Skapa gateway | Lägg till nya gateways i systemet | gateway:createGateway |
| Läs gateway | Visa gateway-information och status | gateway:readGateway |
| Uppdatera gateway | Ändra gateway-inställningar och konfiguration | gateway:updateGateway |
| Ta bort gateway | Ta bort gateways från systemet | gateway:deleteGateway |
Identity Service
Tjänsten Identity hanterar användare, användarroller, användargrupper och tenant-information.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla identitetsåtgärder | ident:* |
| Skapa användare | Lägg till nya användare i systemet | ident:createUser |
| Läs användare | Visa användarinformation och detaljer | ident:readUser |
| Uppdatera användare | Ändra information om användarkonto | ident:updateUser |
| Ta bort användare | Ta bort användare från systemet | ident:deleteUser |
| Uppdatera profil | Ändra användarprofilinformation | ident:updateProfile |
| Uppdatera tenant | Ändra tenant-inställningar och konfiguration | ident:updateTenant |
| Ta bort tenant | Ta bort tenants från systemet | ident:deleteTenant |
| Skapa användarroll | Skapa nya användarroller | ident:createUserRole |
| Läs användarroll | Visa information och detaljer om användarroller | ident:readUserRole |
| Uppdatera användarroll | Ändra befintliga användarroller | ident:updateUserRole |
| Ta bort användarroll | Ta bort användarroller från systemet | ident:deleteUserRole |
| Länka användarroll | Tilldela roller till användare | ident:linkUserRole |
| Avlänka användarroll | Ta bort rolltilldelningar från användare | ident:unlinkUserRole |
Integration Service
Tjänsten Integration hanterar integrationer, till exempel för GitHub.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla integrationsåtgärder | integration:* |
| Skapa integration | Lägg till nya integrationer i systemet | integration:createIntegration |
| Läs integration | Visa integrationsinformation och detaljer | integration:readIntegration |
| Uppdatera integration | Ändra en befintlig integration | integration:updateIntegration |
| Ta bort integration | Ta bort integrationer från systemet | integration:deleteIntegration |
| Lista repositorier | Visa repositorier för en befintlig integration | integration:listRepositories |
| Uppdatera repositorium | Ändra repositoriets inställningar och konfiguration | integration:updateRepository |
License Service
Tjänsten License hanterar programvarulicenser och deras användning.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla licensåtgärder | license:* |
| Skapa licens | Lägg till nya licenser i systemet | license:createLicense |
| Läs licens | Visa licensinformation och status | license:readLicense |
| Ta bort licens | Ta bort licenser från systemet | license:deleteLicense |
| Använd licens | Aktivera och använda licenser | license:useLicense |
| Administrativ upplåsning av licens | Administrativ upplåsning av licenser som är låsta av någon användare | license:adminUnlockLicense |
Pipeline Service
Tjänsten Pipeline hanterar automatiserade arbetsflöden och deras körningar.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla pipeline-åtgärder | pipeline:* |
| Skapa pipeline | Skapa nya automatiserade pipelines | pipeline:createPipeline |
| Läs pipeline | Visa pipeline-information och konfiguration | pipeline:readPipeline |
| Lista pipeline-körningar | Visa historik över pipeline-körningar | pipeline:listExecutions |
| Utlös pipeline-körning | Starta pipeline-körningar | pipeline:triggerExecution |
| Uppdatera pipeline | Ändra pipeline-inställningar och konfiguration | pipeline:updatePipeline |
| Ta bort pipeline | Ta bort pipelines från systemet | pipeline:deletePipeline |
| Ta bort pipeline-körningar | Ta bort poster över pipeline-körningar | pipeline:deleteExecutions |
Jobb är automatiskt tillgängliga via pipeline-behörigheter. Om du har behörighet att komma åt en pipeline och lista dess körningar kan du visa jobbstatus, loggar och andra detaljer.
Project Service
Tjänsten Project hanterar projektens livscykel, versionshantering och enhetslänkning. För projektversioner beviljas behörigheterna alltid på det överordnade projektet.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla projektåtgärder | project:* |
| Skapa projekt | Skapa nya projekt | project:createProject |
| Skapa projektversion | Skapa nya versioner för befintliga projekt | project:createVersion |
| Läs projekt | Visa projektinformation och detaljer | project:readProject |
| Lista projektversioner | Visa alla versioner av ett projekt | project:listVersions |
| Ladda ned projektversion | Ladda ned specifika projektversioner | project:downloadVersion |
| Uppdatera projekt | Ändra projektinställningar och information | project:updateProject |
| Uppdatera projektversion | Ändra kommentaren för en projektversion | project:updateVersion |
| Ta bort projekt | Ta bort projekt från systemet | project:deleteProject |
| Ta bort projektversion | Ta bort specifika projektversioner från ett projekt | project:deleteVersion |
| Länka projekt | Koppla projekt (t.ex. bibliotek) till andra projekt (t.ex. standardprojekt) | project:linkProject |
| Länka enhet | Koppla enheter till projekt | project:linkDevice |
| Avlänka projekt | Ta bort projektkopplingar (t.ex. bibliotek från standardprojekt) | project:unlinkProject |
| Avlänka enhet | Koppla bort enheter från projekt | project:unlinkDevice |
| Lås projekt | Lås projekt för att förhindra ändringar | project:lockProject |
| Lås upp projekt | Lås upp projekt som är låsta av den egna användaren för att tillåta ändringar | project:unlockProject |
| Administrativ upplåsning av projekt | Administrativ upplåsning av projekt som är låsta av någon användare | project:adminUnlockProject |
Resource Groups Service
Tjänsten Resource Groups hanterar organisatoriska grupperingar av resurser.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla resursgruppsåtgärder | resourceGroup:* |
| Skapa resursgrupp | Skapa nya resursgrupper | resourceGroup:createResourceGroup |
| Läs resursgrupp | Visa information om resursgrupper | resourceGroup:readResourceGroup |
| Uppdatera resursgrupp | Ändra inställningar för resursgrupper | resourceGroup:updateResourceGroup |
| Ta bort resursgrupp | Ta bort resursgrupper från systemet | resourceGroup:deleteResourceGroup |
Tag Service
Tjänsten Tag hanterar metadatataggar och deras kopplingar till olika resurser.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla taggåtgärder | tag:* |
| Skapa tagg | Skapa nya metadatataggar | tag:createTag |
| Läs tagg | Visa tagginformation och kopplingar | tag:readTag |
| Ta bort tagg | Ta bort taggar från systemet | tag:deleteTag |
| Länka enhet | Koppla taggar till enheter | tag:linkDevice |
| Länka dokument | Koppla taggar till dokument | tag:linkDocument |
| Länka gateway | Koppla taggar till gateways | tag:linkGateway |
| Länka licens | Koppla taggar till licenser | tag:linkLicense |
| Länka projekt | Koppla taggar till projekt | tag:linkProject |
| Länka användare | Koppla taggar till användare | tag:linkUser |
| Länka vault | Koppla taggar till vaults | tag:linkVault |
| Länka pipeline | Koppla taggar till pipelines | tag:linkPipeline |
| Avlänka enhet | Ta bort taggkopplingar från enheter | tag:unlinkDevice |
| Avlänka dokument | Ta bort taggkopplingar från dokument | tag:unlinkDocument |
| Avlänka gateway | Ta bort taggkopplingar från gateways | tag:unlinkGateway |
| Avlänka licens | Ta bort taggkopplingar från licenser | tag:unlinkLicense |
| Avlänka projekt | Ta bort taggkopplingar från projekt | tag:unlinkProject |
| Avlänka användare | Ta bort taggkopplingar från användare | tag:unlinkUser |
| Avlänka vault | Ta bort taggkopplingar från vaults | tag:unlinkVault |
| Avlänka pipeline | Ta bort taggkopplingar från pipelines | tag:unlinkPipeline |
Vault Service
Tjänsten Vault hanterar säker lagring av hemligheter och känslig information.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla vault-åtgärder | vault:* |
| Skapa vault | Skapa nya säkra vaults | vault:createVault |
| Skapa hemlighet | Lägg till nya hemligheter i vaults | vault:createSecret |
| Läs vault | Visa vault-information och metadata | vault:readVault |
| Lista hemligheter | Visa hemligheter som finns i vaults | vault:listSecrets |
| Länka hemlighet | Koppla hemligheter till andra resurser | vault:linkSecret |
| Uppdatera vault | Ändra vault-inställningar och konfiguration | vault:updateVault |
| Uppdatera hemlighet | Ändra befintliga hemligheter | vault:updateSecret |
| Ta bort vault | Ta bort vaults från systemet | vault:deleteVault |
| Ta bort hemlighet | Ta bort hemligheter från vaults | vault:deleteSecret |
| Avslöja hemlighet | Visa och komma åt hemlighetsvärden | vault:unceilSecret |
Webhook Service
Tjänsten Webhook hanterar konfiguration, leverans, säkerhet och tillförlitlighet för utgående HTTP-aviseringar som utlöses av systemhändelser, vilket möjliggör integrationer i realtid med externa system.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla webhook-åtgärder | webhook:* |
| Skapa webhook | Skapa nya webhook-konfigurationer | webhook:createWebhook |
| Läs webhook | Visa webhook-konfigurationer | webhook:readWebhook |
| Uppdatera webhook | Ändra webhook-inställningar och konfiguration | webhook:updateWebhook |
| Ta bort webhook | Ta bort webhooks från systemet | webhook:deleteWebhook |
Webhook Service
Tjänsten Webhook hanterar säker lagring av hemligheter och känslig information.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla vault-åtgärder | vault:* |
| Skapa vault | Skapa nya säkra vaults | vault:createVault |
| Skapa hemlighet | Lägg till nya hemligheter i vaults | vault:createSecret |
| Läs vault | Visa vault-information och metadata | vault:readVault |
| Lista hemligheter | Visa hemligheter som finns i vaults | vault:listSecrets |
| Länka hemlighet | Koppla hemligheter till andra resurser | vault:linkSecret |
| Uppdatera vault | Ändra vault-inställningar och konfiguration | vault:updateVault |
| Uppdatera hemlighet | Ändra befintliga hemligheter | vault:updateSecret |
| Ta bort vault | Ta bort vaults från systemet | vault:deleteVault |
| Ta bort hemlighet | Ta bort hemligheter från vaults | vault:deleteSecret |
| Avslöja hemlighet | Visa och komma åt hemlighetsvärden | vault:unceilSecret |
Vault Service
Tjänsten Vault hanterar säker lagring av hemligheter och känslig information.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla vault-åtgärder | vault:* |
| Skapa vault | Skapa nya säkra vaults | vault:createVault |
| Skapa hemlighet | Lägg till nya hemligheter i vaults | vault:createSecret |
| Läs vault | Visa vault-information och metadata | vault:readVault |
| Lista hemligheter | Visa hemligheter som finns i vaults | vault:listSecrets |
| Länka hemlighet | Koppla hemligheter till andra resurser | vault:linkSecret |
| Uppdatera vault | Ändra vault-inställningar och konfiguration | vault:updateVault |
| Uppdatera hemlighet | Ändra befintliga hemligheter | vault:updateSecret |
| Ta bort vault | Ta bort vaults från systemet | vault:deleteVault |
| Ta bort hemlighet | Ta bort hemligheter från vaults | vault:deleteSecret |
| Avslöja hemlighet | Visa och komma åt hemlighetsvärden | vault:unceilSecret |
Webhook Service
Tjänsten Webhook hanterar säker lagring av hemligheter och känslig information.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla vault-åtgärder | vault:* |
| Skapa vault | Skapa nya säkra vaults | vault:createVault |
| Skapa hemlighet | Lägg till nya hemligheter i vaults | vault:createSecret |
| Läs vault | Visa vault-information och metadata | vault:readVault |
| Lista hemligheter | Visa hemligheter som finns i vaults | vault:listSecrets |
| Länka hemlighet | Koppla hemligheter till andra resurser | vault:linkSecret |
| Uppdatera vault | Ändra vault-inställningar och konfiguration | vault:updateVault |
| Uppdatera hemlighet | Ändra befintliga hemligheter | vault:updateSecret |
| Ta bort vault | Ta bort vaults från systemet | vault:deleteVault |
| Ta bort hemlighet | Ta bort hemligheter från vaults | vault:deleteSecret |
| Avslöja hemlighet | Visa och komma åt hemlighetsvärden | vault:unceilSecret |
Workstation Service
Tjänsten Workstation hanterar arbetsstationsresurser och -åtgärder.
| Åtgärd | Beskrivning | Åtgärds-ID |
|---|---|---|
| Alla åtgärder | Fullständig åtkomst till alla arbetsstationsåtgärder | workstation:* |
| Skapa arbetsstation | Lägg till ny arbetsstation i systemet | workstation:createWorkstation |
| Läs arbetsstation | Visa arbetsstationens information och status | workstation:readWorkstation |
| Uppdatera arbetsstation | Ändra arbetsstationens inställningar och konfiguration | workstation:updateWorkstation |
| Ta bort arbetsstation | Ta bort arbetsstation från systemet | workstation:deleteWorkstation |