Krok 2: Instalacja i konfiguracja bramy
Po skonfigurowaniu bramy i urządzeń w SEW OrchestrationSuite kolejny etap polega na zainstalowaniu usługi SDA Glue na wybranym sprzęcie bramy. Proces instalacji różni się w zależności od tego, czy używasz systemu Linux czy Windows, ale w obu przypadkach obowiązuje ta sama zasada podstawowa: pobranie i skonfigurowanie usługi, która działa nieprzerwanie w tle, gotowa do ustanowienia bezpiecznych tuneli na żądanie.
Instalacja
Proces instalacji składa się z dwóch głównych etapów:
- Instalacja SDA Glue i zależności w systemie docelowym.
- Konfiguracja usługi przy użyciu unikalnych danych uwierzytelniających z SEW OrchestrationSuite, które uwierzytelniają konkretną bramę.
Przed rozpoczęciem instalacji upewnij się, że posiadasz uprawnienia administracyjne w systemie docelowym. Proces instalacji wymaga podwyższonych uprawnień do zainstalowania usługi systemowej. W systemie Linux potrzebny będzie dostęp sudo. W systemie Windows należy uruchomić PowerShell jako administrator.
Proces instalacji może uwzględniać środowiska z serwerem proxy, ale wymaga dodatkowych kroków konfiguracyjnych, które opisujemy szczegółowo w sekcjach dotyczących poszczególnych platform.
Linux
Aby zainstalować SDA Glue w systemie Linux z bezpośrednim dostępem do internetu, wykonaj w terminalu następujące polecenie:
curl -sSL 'https://api.eu1.sdaconsole.io/glue/v1/install.sh' | bash -
Polecenie to używa curl do bezpiecznego pobrania skryptu instalacyjnego bezpośrednio z punktu końcowego API firmy SEW i przekazuje go do bash w celu natychmiastowego wykonania. Flagi -sSL zapewniają, że transfer przebiega w trybie cichym, wyświetla błędy, jeśli wystąpią, i bezpiecznie obsługuje przekierowania.
Szczegóły dotyczące procesu instalacji w systemie Linux
Instalacja w systemie Linux wykorzystuje zautomatyzowany skrypt powłoki, który obsługuje złożony proces budowania i konfigurowania usługi SDA Glue. Skrypt ten wykonuje kilka krytycznych zadań: instaluje niezbędne zależności uruchomieniowe i narzędzia kompilacji, pobiera i kompiluje klienta SoftEther VPN z bezpiecznego repozytorium SEW oraz instaluje SDA Glue jako usługę systemd, która będzie automatycznie uruchamiana wraz z systemem.
Podejście oparte na kompilacji zapewnia zgodność z różnymi dystrybucjami Linuksa, zachowując jednocześnie bezpieczeństwo dzięki budowaniu z weryfikowanego kodu źródłowego. Integracja z usługą systemd oznacza, że brama automatycznie uruchomi się ponownie w razie problemów i rozpocznie pracę natychmiast po uruchomieniu systemu.
Jeśli chcesz sprawdzić skrypt instalacyjny przed jego wykonaniem, możesz pobrać go osobno, usuwając fragment | bash - z polecenia lub otwierając bezpośrednio adres https://api.eu1.sdaconsole.io/glue/v1/install.sh w przeglądarce internetowej. Taka przejrzystość pozwala dokładnie zrozumieć, jakie działania proces instalacji wykona w systemie.
Linux z serwerem proxy
Jeśli system Linux wymaga dostępu do internetu przez serwer proxy, przed uruchomieniem skryptu instalacyjnego należy skonfigurować odpowiednie zmienne środowiskowe. Ustaw zmienne środowiskowe http_proxy i https_proxy w bieżącej sesji bash:
export http_proxy=http://username:password@proxy.company.com:8080
export https_proxy=http://username:password@proxy.company.com:8080
curl -sSL 'https://api.eu1.sdaconsole.io/glue/v1/install.sh' | bash -
Zastąp adres URL proxy rzeczywistymi danymi swojego serwera proxy, wraz z danymi uwierzytelniającymi, jeśli są wymagane przez konfigurację sieci.
Docker
Docker stanowi alternatywną metodę wdrożenia, która zapewnia spójność w różnych systemach hosta oraz uproszczone zarządzanie dzięki konteneryzacji. Obraz Docker SDA Glue jest oparty na Debianie i zawiera wszystkie niezbędne, wstępnie skonfigurowane zależności, co eliminuje potrzebę ręcznej kompilacji lub zarządzania zależnościami.
Aby wdrożyć SDA Glue przy użyciu Dockera, uruchom następujące polecenie z wymaganymi uprawnieniami sieciowymi:
docker run -d \
  --name glue \
  --device=/dev/net/tun \
  --cap-add=NET_ADMIN \
  -v glue-data:/var/lib/sdaglue \
  --restart always \
  -p 8081:8080 \
  public.ecr.aws/t9c5s2d1/sdaglue:latest
Polecenie to tworzy trwały kontener o nazwie „glue”, który automatycznie uruchomi się ponownie w przypadku nieoczekiwanego zatrzymania. Podmontowany wolumen zachowuje konfigurację bramy i dane uwierzytelniające pomiędzy ponownymi uruchomieniami lub aktualizacjami kontenera.
Polecenie przekierowuje również port kontenera 8080 na port hosta 8081, na którym działa serwer WWW Glue służący do konfiguracji aplikacji. Możesz uzyskać do niego dostęp pod adresem http://localhost:8081/.
Przy uruchamianiu wielu kontenerów SDA Glue na tym samym hoście upewnij się, że każdy kontener używa unikalnych nazw i podmontowanych wolumenów, aby uniknąć konfliktów:
docker run -d --name glue-factory -v factory-data:/var/lib/sdaglue [...]
Kompleksowe wskazówki dotyczące wdrożenia w Dockerze, w tym zaawansowane konfiguracje sieciowe, kroki rozwiązywania problemów oraz najlepsze praktyki wdrożenia produkcyjnego, znajdziesz w pełnej dokumentacji:
Pełne szczegóły wdrożenia, przykłady konfiguracji i wskazówki dotyczące rozwiązywania problemów.
Windows
Otwórz PowerShell jako administrator, wyszukując „PowerShell” w pasku wyszukiwania systemu Windows, klikając prawym przyciskiem myszy na wyniku i wybierając „Uruchom jako administrator”. Po uzyskaniu sesji PowerShell z podwyższonymi uprawnieniami wykonaj następujące polecenie:
iwr -Uri 'https://api.eu1.sdaconsole.io/glue/v1/install.ps1' -UseBasicParsing | iex
To polecenie PowerShell używa Invoke-WebRequest (w skrócie iwr) do pobrania skryptu instalacyjnego i przekazuje go do Invoke-Expression (w skrócie iex) w celu natychmiastowego wykonania. Parametr -UseBasicParsing zapewnia zgodność z różnymi wersjami i konfiguracjami systemu Windows.
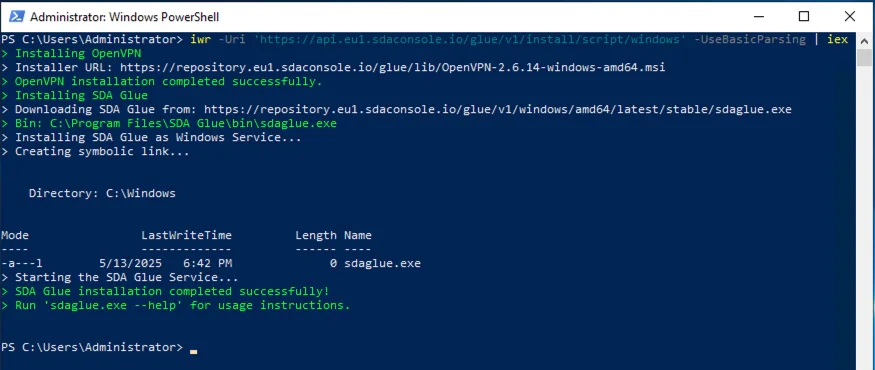
Pomyślna instalacja SDA Glue za pomocą PowerShell
Szczegóły dotyczące procesu instalacji w systemie Windows
Proces instalacji w systemie Windows wykorzystuje PowerShell do pobrania i wykonania skryptu instalacyjnego, który konfiguruje system pod kątem łączności z SEW. W przeciwieństwie do podejścia w systemie Linux, gdzie oprogramowanie kompilowane jest ze źródeł, instalator dla systemu Windows pobiera gotowe pliki binarne klienta OpenVPN Community oraz usługi SDA Glue, a następnie rejestruje SDA Glue jako usługę systemu Windows.
Integracja z usługami systemu Windows zapewnia, że SDA Glue uruchamia się automatycznie wraz z systemem i restartuje się automatycznie w razie wystąpienia problemów. Zapewnia to takie same korzyści w zakresie niezawodności jak podejście systemd w systemie Linux, przy wykorzystaniu natywnej infrastruktury zarządzania usługami systemu Windows.
Podobnie jak w przypadku systemu Linux, możesz sprawdzić skrypt instalacyjny przed jego wykonaniem, usuwając fragment | iex lub otwierając bezpośrednio adres https://api.eu1.sdaconsole.io/glue/v1/install.ps1 w przeglądarce internetowej.
Windows z serwerem proxy
Jeśli system Windows działa za serwerem proxy, proces instalacji wymaga podejścia dwuetapowego. Najpierw skonfigurujesz ustawienia proxy i pobierzesz skrypt instalacyjny. Następnie wykonasz skrypt z odpowiednią konfiguracją proxy.
Rozpocznij od ustawienia zmiennych PowerShell dla konfiguracji proxy:
# Configure your specific proxy details
$ProxyHost="proxy.company.com:8080"
$ProxyUser="your-username"

# Download the installation script through the proxy
iwr -Uri 'https://api.eu1.sdaconsole.io/glue/v1/install.ps1' -UseBasicParsing -OutFile .\glue-install.ps1 -Proxy http://$ProxyHost -ProxyCredential $ProxyUser

# Execute the script with proxy configuration
.\glue-install.ps1 -Proxy $ProxyHost -ProxyCredential $ProxyUser
Zwróć uwagę na istotną różnicę w formatowaniu adresu URL proxy: polecenie Invoke-WebRequest wymaga pełnego schematu URL (http://proxy.company.com:8080), natomiast skrypt instalacyjny oczekuje wyłącznie nazwy hosta i portu (proxy.company.com:8080).
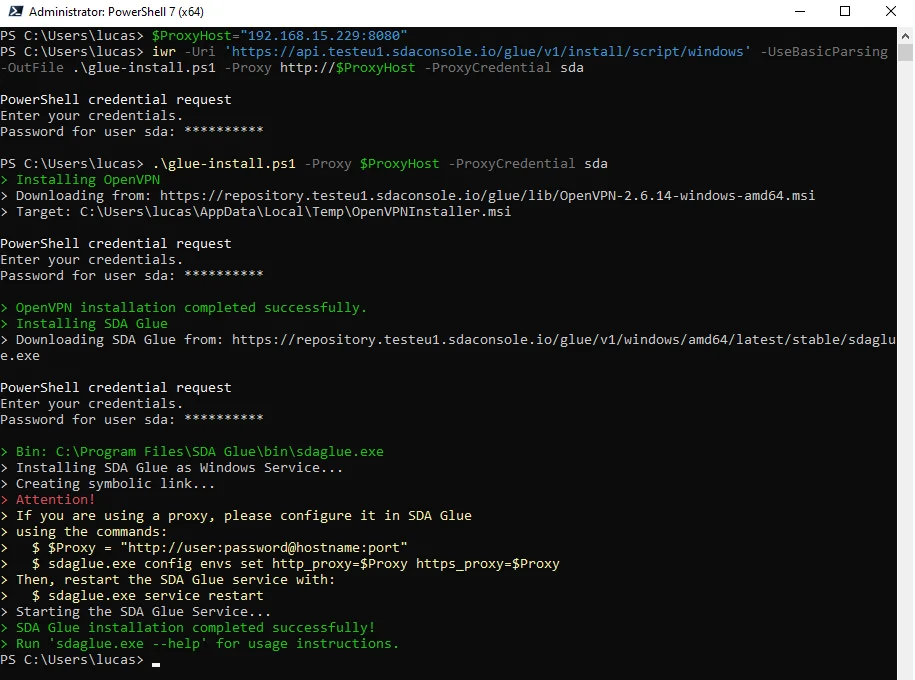
Jak wskazują logi na dole, należy skonfigurować serwer proxy w SDA Glue przy użyciu CLI
Uwierzytelnianie i logowanie
Po pomyślnym zainstalowaniu oprogramowania SDA Glue należy uwierzytelnić fizyczną bramę w usługach chmurowych SEW. Proces uwierzytelniania wykorzystuje unikalne dane uwierzytelniające wygenerowane przez SEW OrchestrationSuite dla konkretnej bramy. Dane te składają się z krótkiego identyfikatora bramy oraz hasła jednorazowego, które jest okresowo zmieniane w celu zwiększenia bezpieczeństwa.
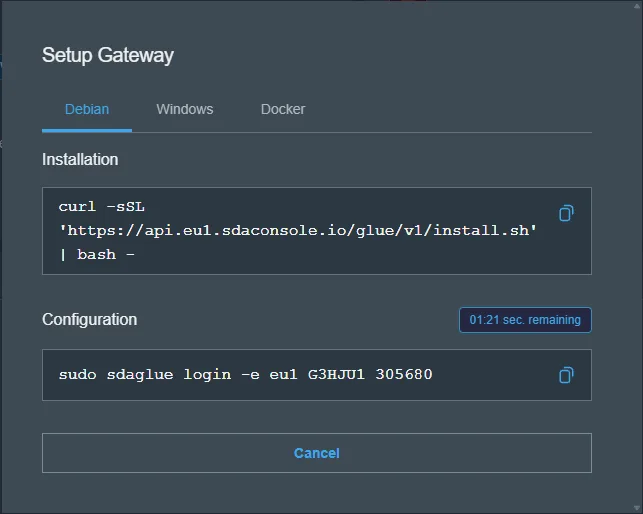
Polecenia konfiguracji bramy z SEW OrchestrationSuite
Wróć do SEW OrchestrationSuite i znajdź drugie polecenie w oknie dialogowym konfiguracji bramy. Polecenie to będzie wyglądać podobnie do poniższych przykładów:
Linux
sudo sdaglue login -e eu1 G1ABCD 123456
Docker
docker exec glue sdaglue login -e eu1 G1ABCD 123456
Windows
sdaglue.exe login -e eu1 G1ABCD 123456
Struktura polecenia zawiera flagę -e eu1 określającą punkt końcowy regionu europejskiego, po której następuje unikalny identyfikator bramy (np. G1ABCD) oraz hasło jednorazowe (np. 123456). Wartości te są specyficzne dla Twojej bramy i będą różnić się od przedstawionych przykładów.
Hasło jednorazowe jest okresowo odświeżane z powodów bezpieczeństwa. Jeśli uwierzytelnianie się nie powiedzie, wróć do SEW OrchestrationSuite, aby pobrać aktualne hasło z okna dialogowego konfiguracji bramy.
Status usługi
Po zakończeniu procesu instalacji i uwierzytelniania sprawdź, czy usługa SDA Glue działa poprawnie w systemie.
Linux
Sprawdź status usługi za pomocą poleceń systemd:
sudo systemctl status sdaglue
Aby monitorować logi na bieżąco i diagnozować ewentualne problemy:
sudo journalctl -efu sdaglue -n 100
Docker
Logi usługi można pobrać z kontenerów Docker za pomocą:
docker logs -n 100 --follow glue # tracks the latest 100 logs from the service
Windows
Możesz zweryfikować usługę za pomocą aplikacji Usługi systemu Windows. Wyszukaj „Usługi” w pasku wyszukiwania systemu Windows i znajdź „SDA Glue” na liście usług. Usługa powinna mieć status „Uruchomiona” oraz typ uruchomienia „Automatyczny”.
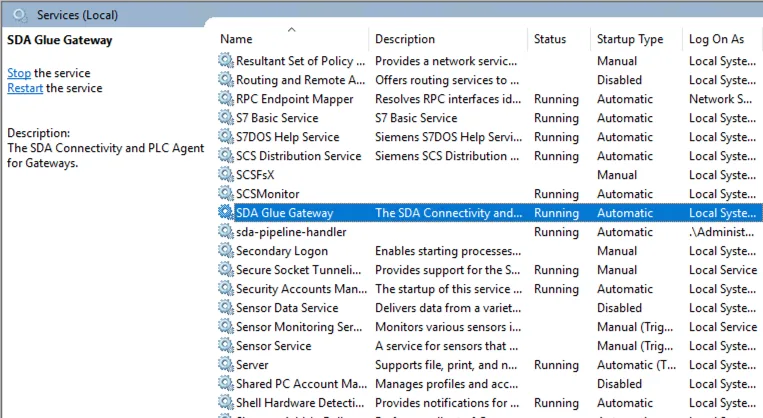
Wyświetlanie aktywnych usług w systemie Windows
Usługi systemu Windows generują dzienniki zdarzeń, do których można uzyskać dostęp w Podglądzie zdarzeń, w sekcji Dzienniki systemu Windows → Aplikacja. Użyj paska wyszukiwania, aby otworzyć Podgląd zdarzeń.
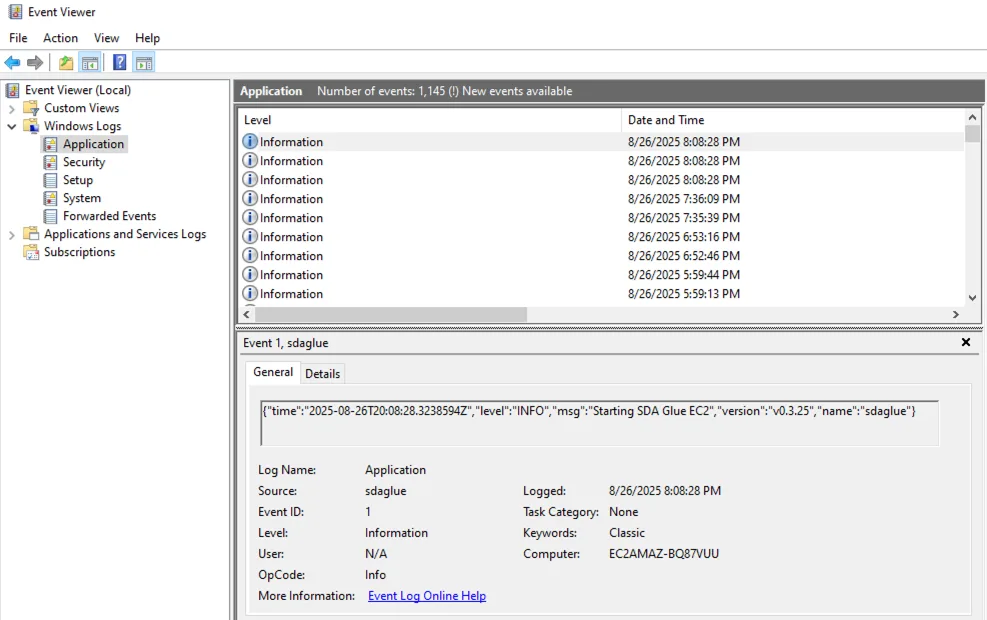
Dostęp do logów SDA Glue w Podglądzie zdarzeń
Konfiguracja
SDA Glue umożliwia modyfikację działania usługi w celu optymalnego dostosowania jej do konkretnego środowiska sieciowego. Te dostosowania konfiguracji zapewniają niezawodną łączność niezależnie od unikalnych cech Twojej sieci przemysłowej — bez względu na to, czy masz do czynienia z serwerami proxy, ograniczeniami zapory sieciowej czy różnymi protokołami komunikacyjnymi.
Do sterowania usługą używamy zmiennych środowiskowych. Zmiany konfiguracji wymagają ponownego uruchomienia usługi, aby weszły w życie. Zmienne środowiskowe zachowują tę samą konwencję nazewnictwa parametrów konfiguracyjnych, ale używają przedrostka GLUE i są rozdzielane podkreśleniami:
log.level -> GLUE_LOG_LEVEL
webui.enabled -> GLUE_WEBUI_ENABLED
Wyświetlanie aktualnych parametrów konfiguracji:
# Linux & Windows
sdaglue config describe

# Docker
docker exec glue sdaglue config describe
Ustawianie parametrów:
# Linux & Windows
sdaglue config set --log.level debug --webui.enabled true --webui.port 8080

# Docker
docker exec sdaglue config set --log.level debug --webui.enabled true --webui.port 8080
Pobieranie parametrów:
# Linux & Windows
sdaglue config list

# Docker
docker exec sdaglue config list
Ponowne uruchomienie usługi po zmianach:
# Linux & Windows
sdaglue service restart

# Docker
docker exec glue sdaglue service restart # or
docker restart glue
Protokół transportowy MQTT
Jedną z najważniejszych decyzji konfiguracyjnych jest wybór sposobu komunikacji bramy z usługami chmurowymi SEW. SDA Glue obsługuje dwa protokoły transportowe, każdy zaprojektowany dla innych środowisk sieciowych:
| Transport | Protokół | Port | Przypadek użycia |
|---|---|---|---|
| MQTT | SSL / TCP | 443 | Standardowe sieci z bezpośrednim dostępem do internetu |
| MQTT over WebSocket | WebSocket Secure (TCP) | 443 | Sieci z przezroczystymi serwerami proxy lub inspekcją SSL |
Dla transportu WebSocket:
# Linux & Windows
sdaglue config set --iot.transport websocket

# Docker
docker exec glue sdaglue config set --iot.transport websocket
Dla standardowego transportu MQTT:
# Linux & Windows
sdaglue config set --iot.transport mqtt

# Docker
docker exec glue sdaglue config set --iot.transport mqtt
Jeśli usługa jest już zalogowana i połączona, nowy protokół transportowy zacznie obowiązywać dopiero po kolejnym ponownym uruchomieniu usługi.
Kiedy używać transportu WebSocket
Przezroczyste serwery proxy: Niektóre sieci korporacyjne wykorzystują przezroczyste serwery proxy, które przechwytują i analizują ruch sieciowy. Takie serwery proxy mogą zakłócać standardowe połączenia MQTT SSL, ale zwykle przepuszczają połączenia WebSocket bez problemu.
Restrykcyjne zapory sieciowe: Sieci z głęboką inspekcją pakietów lub rygorystycznym filtrowaniem protokołów mogą blokować ruch MQTT, dopuszczając jednocześnie połączenia WebSocket, które przypominają standardowy ruch internetowy.
Polityki sieci korporacyjnych: Niektóre organizacje stosują polityki ograniczające protokoły inne niż HTTP, co czyni transport WebSocket preferowanym wyborem pod kątem zgodności.
Serwer proxy
Jeśli Twoja sieć wymaga, aby cały ruch internetowy przechodził przez określony serwer proxy, SDA Glue musi zostać skonfigurowany z danymi proxy, aby móc ustanawiać połączenia z usługami chmurowymi SEW. Jest to szczególnie częste w środowiskach korporacyjnych, w których bezpośredni dostęp do internetu jest ograniczony z powodów bezpieczeństwa.
Adresy proxy mają standardowy format: scheme://username:password@hostname:port
- Schemat: Zwykle
http://lubhttps:// - Nazwa użytkownika/hasło: Dane uwierzytelniające (jeśli wymagane przez serwer proxy)
- Nazwa hosta: Adres serwera proxy
- Port: Numer portu serwera proxy
Należy skonfigurować ustawienia proxy zarówno dla HTTP, jak i HTTPS, aby zapewnić pełne pokrycie potrzeb komunikacyjnych SDA Glue.
Jeśli Twój serwer proxy nie wymaga uwierzytelniania, po prostu pomiń nazwę użytkownika i hasło:
proxy_server="http://proxy.company.com:8080"
Linux
proxy_server="http://username:password@proxy.company.com:8080"
sdaglue config set --proxy.http=$proxy_server --proxy.https=$proxy_server

# Restart the service to apply changes
sdaglue service restart
Docker
proxy_server="http://username:password@proxy.company.com:8080"
docker exec glue sdaglue config set --proxy.http=$proxy_server --proxy.https=$proxy_server

# Restart the container to apply changes
docker restart glue
Windows
$ProxyServer="http://username:password@proxy.company.com:8080"
sdaglue.exe config set --proxy.http=$ProxyServer --proxy.https=$ProxyServer

# Restart the service to apply changes
sdaglue.exe service restart
Typowe problemy
Sieć korporacyjna z przezroczystym serwerem proxy
Problem: Brama początkowo łączy się, ale często się rozłącza lub wykazuje niestabilną łączność.
Rozwiązanie: Przełącz się na protokół transportowy WebSocket.
Środowisko z restrykcyjną zaporą sieciową
Problem: Brama nie może ustanowić początkowego połączenia z usługami chmurowymi SEW.
Rozwiązanie: Skonfiguruj transport WebSocket i sprawdź, czy wychodzące połączenia HTTPS są dozwolone na porcie 443.
Serwer proxy z uwierzytelnianiem
Problem: Brama nie może połączyć się przez korporacyjny serwer proxy wymagający uwierzytelniania.
Rozwiązanie: Skonfiguruj oba ustawienia proxy z prawidłowymi danymi uwierzytelniającymi i uruchom usługę ponownie.
Po prawidłowym ustawieniu tych opcji konfiguracyjnych usługa SDA Glue dostosuje się do Twojego środowiska sieciowego i zapewni niezawodną łączność z usługami chmurowymi SEW, umożliwiając bezpieczny dostęp do urządzeń przemysłowych.