Steg 2: Installation och konfiguration av gateway
När din gateway och dina enheter är konfigurerade i SEW OrchestrationSuite är nästa fas att installera tjänsten SDA Glue på den gateway-hårdvara du valt. Installationsprocessen skiljer sig mellan Linux- och Windows-system, men båda tillvägagångssätten följer samma grundläggande princip: en tjänst laddas ner och konfigureras så att den körs kontinuerligt i bakgrunden, klar att upprätta säkra tunnlar vid behov.
Installation
Installationsprocessen består av två huvudfaser:
- Installera SDA Glue och beroenden i målsystemet.
- Konfigurera tjänsten med unika inloggningsuppgifter från SEW OrchestrationSuite, som autentiserar en specifik gateway.
Innan du påbörjar installationen ska du se till att du har administrativa rättigheter på målsystemet. Installationsprocessen kräver utökade behörigheter för att installera systemtjänsten. För Linux behöver du sudo-åtkomst. För Windows behöver du köra PowerShell som administratör.
Installationsprocessen kan hantera proxymiljöer, men kräver ytterligare konfigurationssteg som vi beskriver i respektive plattformsspecifikt avsnitt.
Linux
För att installera SDA Glue på ett Linux-system med direkt internetåtkomst kör du följande kommando i en terminal:
curl -sSL 'https://api.eu1.sdaconsole.io/glue/v1/install.sh' | bash -
Detta kommando använder curl för att på ett säkert sätt hämta installationsskriptet direkt från SEW:s API-slutpunkt och skickar det vidare till bash för omedelbar körning. Flaggorna -sSL säkerställer att överföringen sker tyst, att fel visas om de uppstår och att eventuella omdirigeringar följs på ett säkert sätt.
Detaljer om installationsprocessen i Linux
Linux-installationen använder ett automatiserat skalskript som hanterar den komplexa processen med att bygga och konfigurera tjänsten SDA Glue. Skriptet utför flera kritiska uppgifter: det installerar nödvändiga körtidsberoenden och byggverktyg, laddar ner och kompilerar SoftEther VPN Client från SEW:s säkra utkiksförvar och installerar SDA Glue som en systemd-tjänst som startar automatiskt med systemet.
Kompileringsmetoden säkerställer kompatibilitet mellan olika Linux-distributioner samtidigt som säkerheten upprätthålls genom att bygga från verifierad källkod. Integrationen som systemd-tjänst innebär att din gateway startas om automatiskt om problem uppstår och börjar arbeta omedelbart när systemet startar.
Om du föredrar att granska installationsskriptet innan du kör det kan du hämta det separat, antingen genom att ta bort delen | bash - från kommandot eller genom att öppna https://api.eu1.sdaconsole.io/glue/v1/install.sh direkt i webbläsaren. Denna transparens gör att du exakt kan förstå vad installationsprocessen kommer att utföra på ditt system.
Linux med proxy
När ditt Linux-system kräver internetåtkomst via en proxyserver måste du konfigurera lämpliga miljövariabler innan du kör installationsskriptet. Ange miljövariablerna http_proxy och https_proxy i din aktuella bash-session:
export http_proxy=http://username:password@proxy.company.com:8080
export https_proxy=http://username:password@proxy.company.com:8080
curl -sSL 'https://api.eu1.sdaconsole.io/glue/v1/install.sh' | bash -
Ersätt proxy-URL:en med uppgifterna för din faktiska proxyserver, inklusive autentiseringsuppgifter om din nätverkskonfiguration kräver det.
Docker
Docker erbjuder en alternativ distributionsmetod som ger konsekvens mellan olika värdsystem och förenklad hantering genom containerisering. Docker-avbildningen för SDA Glue baseras på Debian och innehåller alla nödvändiga beroenden förkonfigurerade, vilket gör manuell kompilering eller beroendehantering onödig.
För att distribuera SDA Glue med Docker kör du följande kommando med de nätverksbehörigheter som krävs:
docker run -d \
  --name glue \
  --device=/dev/net/tun \
  --cap-add=NET_ADMIN \
  -v glue-data:/var/lib/sdaglue \
  --restart always \
  -p 8081:8080 \
  public.ecr.aws/t9c5s2d1/sdaglue:latest
Detta kommando skapar en beständig container med namnet ”glue” som startas om automatiskt om den stoppas oväntat. Volymmonteringen bevarar din gateways konfiguration och autentiseringsdata mellan omstarter eller uppdateringar av containern.
Den vidarebefordrar även containerport 8080 till värdport 8081, som kör Glues webbserver för att ställa in applikationen. Du kan sedan komma åt den via http://localhost:8081/.
När flera SDA Glue-containrar körs på samma värd ska du se till att varje container använder unika namn och volymmonteringar för att undvika konflikter:
docker run -d --name glue-factory -v factory-data:/var/lib/sdaglue [...]
För omfattande vägledning kring Docker-distribution, inklusive avancerade nätverkskonfigurationer, felsökningssteg och bästa praxis för produktionsdistribution, se den fullständiga dokumentationen:
Fullständiga distributionsdetaljer, konfigurationsexempel och felsökningsvägledning.
Windows
Öppna PowerShell som administratör genom att söka på ”PowerShell” i Windows sökfält, högerklicka på resultatet och välja ”Kör som administratör”. När du har en PowerShell-session med utökade behörigheter kör du följande kommando:
iwr -Uri 'https://api.eu1.sdaconsole.io/glue/v1/install.ps1' -UseBasicParsing | iex
Detta PowerShell-kommando använder Invoke-WebRequest (förkortat iwr) för att hämta installationsskriptet och skickar det vidare till Invoke-Expression (förkortat iex) för omedelbar körning. Parametern -UseBasicParsing säkerställer kompatibilitet mellan olika Windows-versioner och konfigurationer.
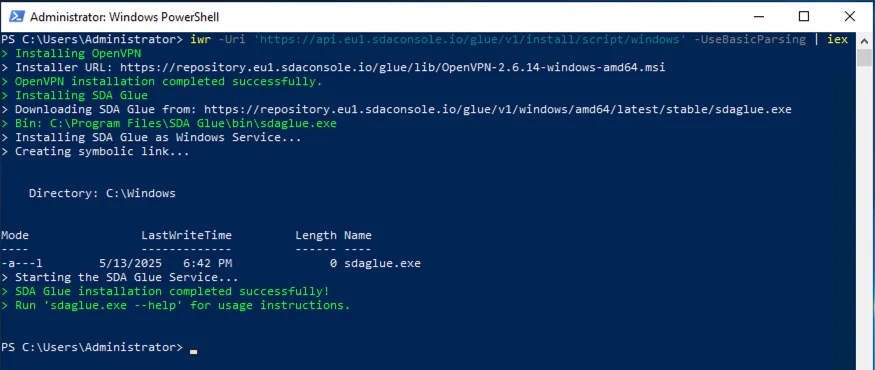
Lyckad installation av SDA Glue med PowerShell
Detaljer om installationsprocessen i Windows
Installationsprocessen i Windows använder PowerShell för att ladda ner och köra ett installationsskript som konfigurerar ditt system för SEW-anslutning. Till skillnad från Linux-metoden, som kompilerar programvaran från källkod, laddar Windows-installationsprogrammet ner färdigbyggda binärfiler av OpenVPN Community Client och tjänsten SDA Glue, och registrerar därefter SDA Glue som en Windows-tjänst.
Integrationen som Windows-tjänst säkerställer att SDA Glue startar automatiskt med systemet och startas om automatiskt om problem uppstår. Detta ger samma tillförlitlighetsfördelar som systemd-metoden i Linux, men använder Windows egen infrastruktur för tjänstehantering.
Precis som i Linux kan du granska installationsskriptet innan du kör det genom att ta bort delen | iex eller genom att öppna https://api.eu1.sdaconsole.io/glue/v1/install.ps1 direkt i webbläsaren.
Windows med proxy
När ditt Windows-system arbetar bakom en proxyserver kräver installationsprocessen ett tvåstegsförfarande. Först konfigurerar du proxyinställningarna och laddar ner installationsskriptet. Därefter kör du skriptet med lämplig proxykonfiguration.
Börja med att ange PowerShell-variabler för din proxykonfiguration:
# Configure your specific proxy details
$ProxyHost="proxy.company.com:8080"
$ProxyUser="your-username"

# Download the installation script through the proxy
iwr -Uri 'https://api.eu1.sdaconsole.io/glue/v1/install.ps1' -UseBasicParsing -OutFile .\glue-install.ps1 -Proxy http://$ProxyHost -ProxyCredential $ProxyUser

# Execute the script with proxy configuration
.\glue-install.ps1 -Proxy $ProxyHost -ProxyCredential $ProxyUser
Observera den viktiga skillnaden i formatering av proxy-URL: kommandot Invoke-WebRequest kräver hela URL-schemat (http://proxy.company.com:8080), medan installationsskriptet endast förväntar sig värdnamn och port (proxy.company.com:8080).
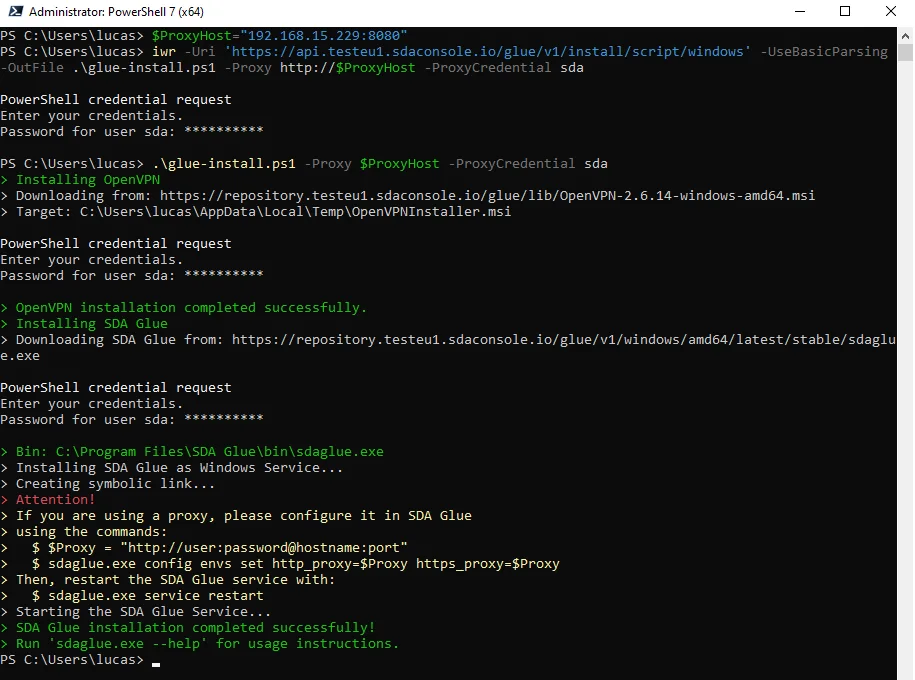
Som loggarna längst ner visar behöver vi konfigurera proxyservern i SDA Glue via CLI
Autentisering och inloggning
När du har installerat programvaran SDA Glue måste du autentisera din fysiska gateway mot SEW Cloud-tjänsterna. Denna autentiseringsprocess använder unika inloggningsuppgifter som genereras av SEW OrchestrationSuite för just din gateway. Uppgifterna består av en kort gateway-identifierare och ett engångslösenord som roteras med jämna mellanrum för ökad säkerhet.
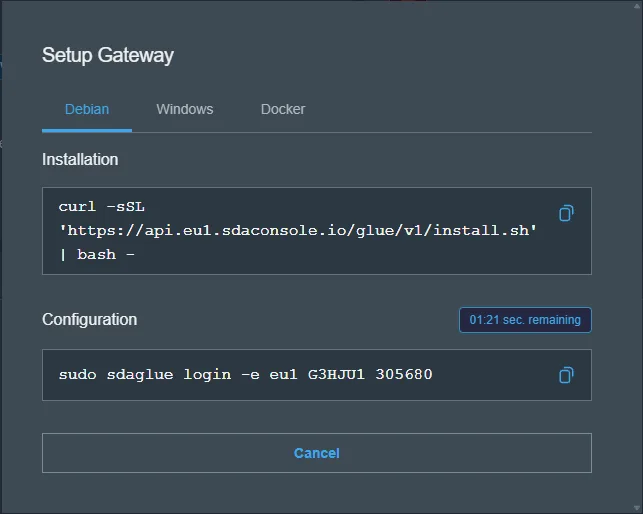
Kommandon för gateway-konfiguration från SEW OrchestrationSuite
Gå tillbaka till SEW OrchestrationSuite och lokalisera det andra kommandot i konfigurationsdialogen för din gateway. Kommandot ser ut ungefär som i följande exempel:
Linux
sudo sdaglue login -e eu1 G1ABCD 123456
Docker
docker exec glue sdaglue login -e eu1 G1ABCD 123456
Windows
sdaglue.exe login -e eu1 G1ABCD 123456
Kommandostrukturen innehåller flaggan -e eu1 som anger den europeiska regionens slutpunkt, följt av din gateways unika identifierare (till exempel G1ABCD) och engångslösenordet (till exempel 123456). Dessa värden är specifika för din gateway och skiljer sig från exemplen som visas.
Engångslösenordet uppdateras med jämna mellanrum av säkerhetsskäl. Om autentiseringen misslyckas går du tillbaka till SEW OrchestrationSuite för att hämta det aktuella lösenordet från gatewayens konfigurationsdialog.
Tjänstestatus
När installations- och autentiseringsprocessen är klar bör du kontrollera att tjänsten SDA Glue körs korrekt på ditt system.
Linux
Kontrollera tjänstens status med systemd-kommandon:
sudo systemctl status sdaglue
För att övervaka loggutdata i realtid och felsöka eventuella problem:
sudo journalctl -efu sdaglue -n 100
Docker
Tjänsteloggarna kan hämtas från Docker-containrar med:
docker logs -n 100 --follow glue # tracks the latest 100 logs from the service
Windows
Du kan verifiera tjänsten via Windows-programmet Tjänster. Sök på ”Tjänster” i Windows sökfält och leta efter ”SDA Glue” i tjänstelistan. Tjänsten ska visas som ”Körs” med starttypen ”Automatisk”.
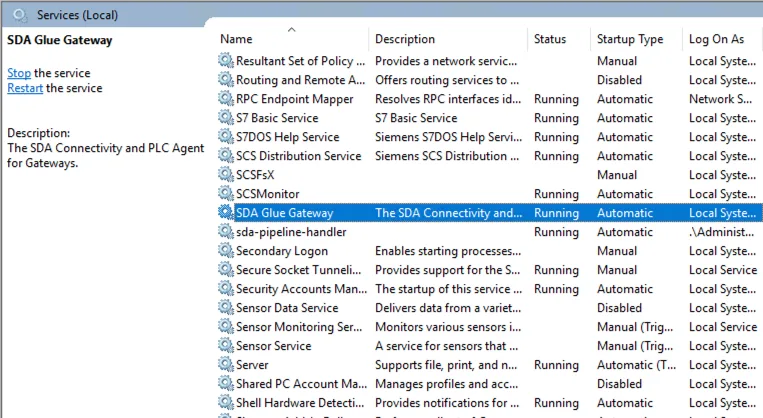
Visning av aktiva tjänster i Windows
Windows-tjänster genererar händelseloggar som kan nås i Loggboken, under Windows-loggar → Program. Använd sökfältet för att öppna Loggboken.
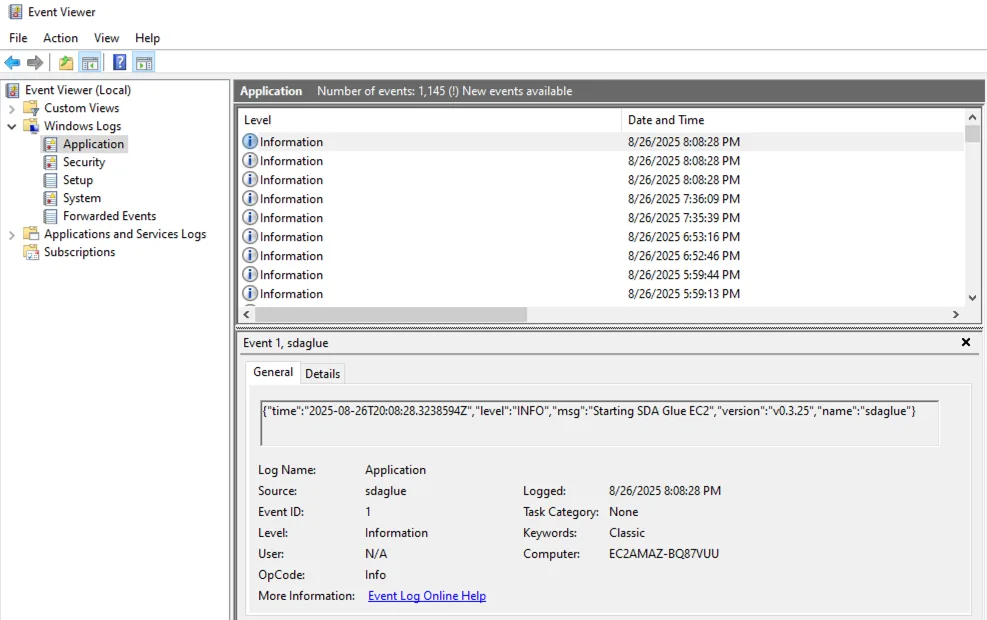
Åtkomst till SDA Glue-loggar i Loggboken
Konfiguration
SDA Glue gör det möjligt att anpassa tjänstens beteende så att den fungerar optimalt i just din nätverksmiljö. Dessa konfigurationsjusteringar säkerställer tillförlitlig anslutning oavsett ditt industriella nätverks unika egenskaper, oavsett om det handlar om proxyservrar, brandväggsrestriktioner eller olika kommunikationsprotokoll.
Vi använder miljövariabler för att styra tjänsten. Konfigurationsändringar kräver en omstart av tjänsten för att börja gälla. Miljövariabler följer samma namnkonvention som konfigurationsparametrarna, men använder prefixet GLUE och separeras med understreck:
log.level -> GLUE_LOG_LEVEL
webui.enabled -> GLUE_WEBUI_ENABLED
Visa aktuella konfigurationsparametrar:
# Linux & Windows
sdaglue config describe

# Docker
docker exec glue sdaglue config describe
Ange parametrar:
# Linux & Windows
sdaglue config set --log.level debug --webui.enabled true --webui.port 8080

# Docker
docker exec sdaglue config set --log.level debug --webui.enabled true --webui.port 8080
Hämta parametrar:
# Linux & Windows
sdaglue config list

# Docker
docker exec sdaglue config list
Starta om tjänsten efter ändringar:
# Linux & Windows
sdaglue service restart

# Docker
docker exec glue sdaglue service restart # or
docker restart glue
MQTT-transportprotokoll
Ett av de viktigaste konfigurationsbesluten handlar om hur din gateway kommunicerar med SEW Cloud-tjänsterna. SDA Glue stöder två transportprotokoll, vart och ett utformat för olika nätverksmiljöer:
| Transport | Protokoll | Port | Användningsfall |
|---|---|---|---|
| MQTT | SSL / TCP | 443 | Standardnätverk med direkt internetåtkomst |
| MQTT över WebSocket | WebSocket Secure (TCP) | 443 | Nätverk med transparenta proxyservrar eller SSL-inspektion |
För WebSocket-transport:
# Linux & Windows
sdaglue config set --iot.transport websocket

# Docker
docker exec glue sdaglue config set --iot.transport websocket
För standardtransport med MQTT:
# Linux & Windows
sdaglue config set --iot.transport mqtt

# Docker
docker exec glue sdaglue config set --iot.transport mqtt
Om tjänsten redan är inloggad och ansluten börjar det nya transportprotokollet gälla först efter nästa omstart av tjänsten.
När du bör använda WebSocket-transport
Transparenta proxyservrar: Vissa företagsnätverk använder transparenta proxyservrar som avlyssnar och analyserar nätverkstrafik. Dessa proxyservrar kan störa vanliga MQTT SSL-anslutningar men släpper vanligtvis igenom WebSocket-anslutningar utan problem.
Restriktiva brandväggar: Nätverk med djup paketinspektion eller strikt protokollfiltrering kan blockera MQTT-trafik samtidigt som WebSocket-anslutningar tillåts, eftersom dessa liknar vanlig webbtrafik.
Företagets nätverkspolicyer: Vissa organisationer har policyer som begränsar icke-HTTP-protokoll, vilket gör WebSocket-transport till det föredragna valet för regelefterlevnad.
Proxyserver
När ditt nätverk kräver att all internettrafik går via en specifik proxyserver måste SDA Glue konfigureras med proxyuppgifterna för att kunna upprätta anslutningar till SEW Cloud-tjänsterna. Detta är särskilt vanligt i företagsmiljöer där direkt internetåtkomst är begränsad av säkerhetsskäl.
Proxyadresser följer standardformatet: scheme://username:password@hostname:port
- Schema: Vanligtvis
http://ellerhttps:// - Användarnamn/lösenord: Autentiseringsuppgifter (om din proxy kräver det)
- Värdnamn: Proxyserverns adress
- Port: Proxyserverns portnummer
Du måste konfigurera både HTTP- och HTTPS-proxyinställningar för att säkerställa full täckning av SDA Glues kommunikationsbehov.
Om din proxyserver inte kräver autentisering utesluter du bara användarnamn och lösenord:
proxy_server="http://proxy.company.com:8080"
Linux
proxy_server="http://username:password@proxy.company.com:8080"
sdaglue config set --proxy.http=$proxy_server --proxy.https=$proxy_server

# Restart the service to apply changes
sdaglue service restart
Docker
proxy_server="http://username:password@proxy.company.com:8080"
docker exec glue sdaglue config set --proxy.http=$proxy_server --proxy.https=$proxy_server

# Restart the container to apply changes
docker restart glue
Windows
$ProxyServer="http://username:password@proxy.company.com:8080"
sdaglue.exe config set --proxy.http=$ProxyServer --proxy.https=$ProxyServer

# Restart the service to apply changes
sdaglue.exe service restart
Vanliga problem
Företagsnätverk med transparent proxy
Problem: Gatewayen ansluter initialt men kopplas ofta ner eller visar instabil anslutning.
Lösning: Byt till transportprotokollet WebSocket.
Restriktiv brandväggsmiljö
Problem: Gatewayen kan inte upprätta någon initial anslutning till SEW Cloud-tjänsterna.
Lösning: Konfigurera WebSocket-transport och kontrollera att utgående HTTPS-anslutningar tillåts på port 443.
Proxyserver med autentisering
Problem: Gatewayen kan inte ansluta via företagsproxy som kräver autentisering.
Lösning: Konfigurera båda proxyinställningarna med korrekta autentiseringsuppgifter och starta om tjänsten.
Med dessa konfigurationsalternativ korrekt inställda anpassar sig tjänsten SDA Glue till din nätverksmiljö och upprätthåller en tillförlitlig anslutning till SEW Cloud-tjänsterna, vilket möjliggör säker åtkomst till dina industriella enheter.