Roller
Översikt över roller och rollbaserad åtkomstkontroll (RBAC)
Rollbaserad åtkomstkontroll (RBAC) är en central grundpelare i SEW:s säkerhetsmodell och ger exakt och finkornig kontroll över vem som kan komma åt specifika resurser och utföra specifika åtgärder inom din tenant.
SEW innehåller flera fördefinierade roller
- Administratör
- Automationsingenjör
- Tekniker
- Användare med endast läsbehörighet
Dessa roller är utformade för att täcka de vanligaste driftbehoven.
Utöver dessa standardroller gör SEW det möjligt att definiera helt anpassningsbara roller med granulära behörigheter som matchar organisationens säkerhetskrav. Du kan skräddarsy åtkomsten ned till enskilda funktioner och även tillämpa tidsbegränsade behörigheter som upphör automatiskt, vilket säkerställer att principen om lägsta behörighet alltid upprätthålls.
Så här konfigurerar du roller
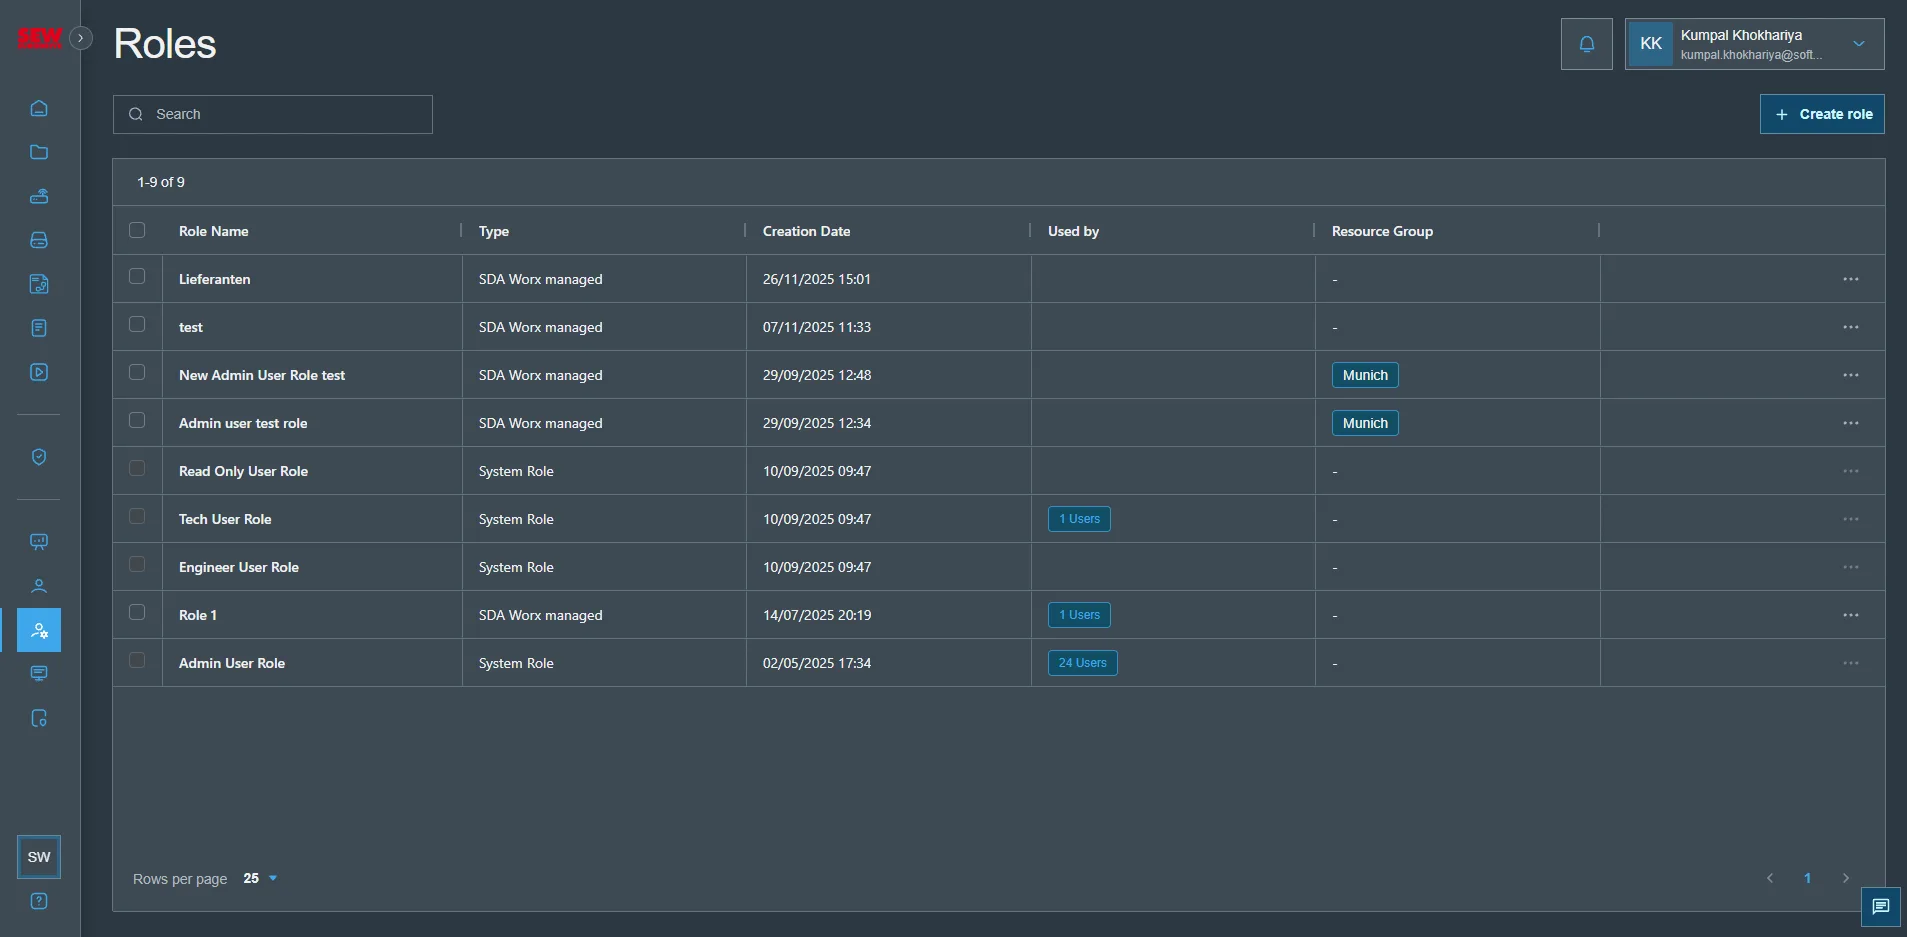
- Gå till Users and Permissions i den vänstra navigeringsmenyn
- Växla till vyn Roles i sidans övre högra hörn
Skapa en ny roll
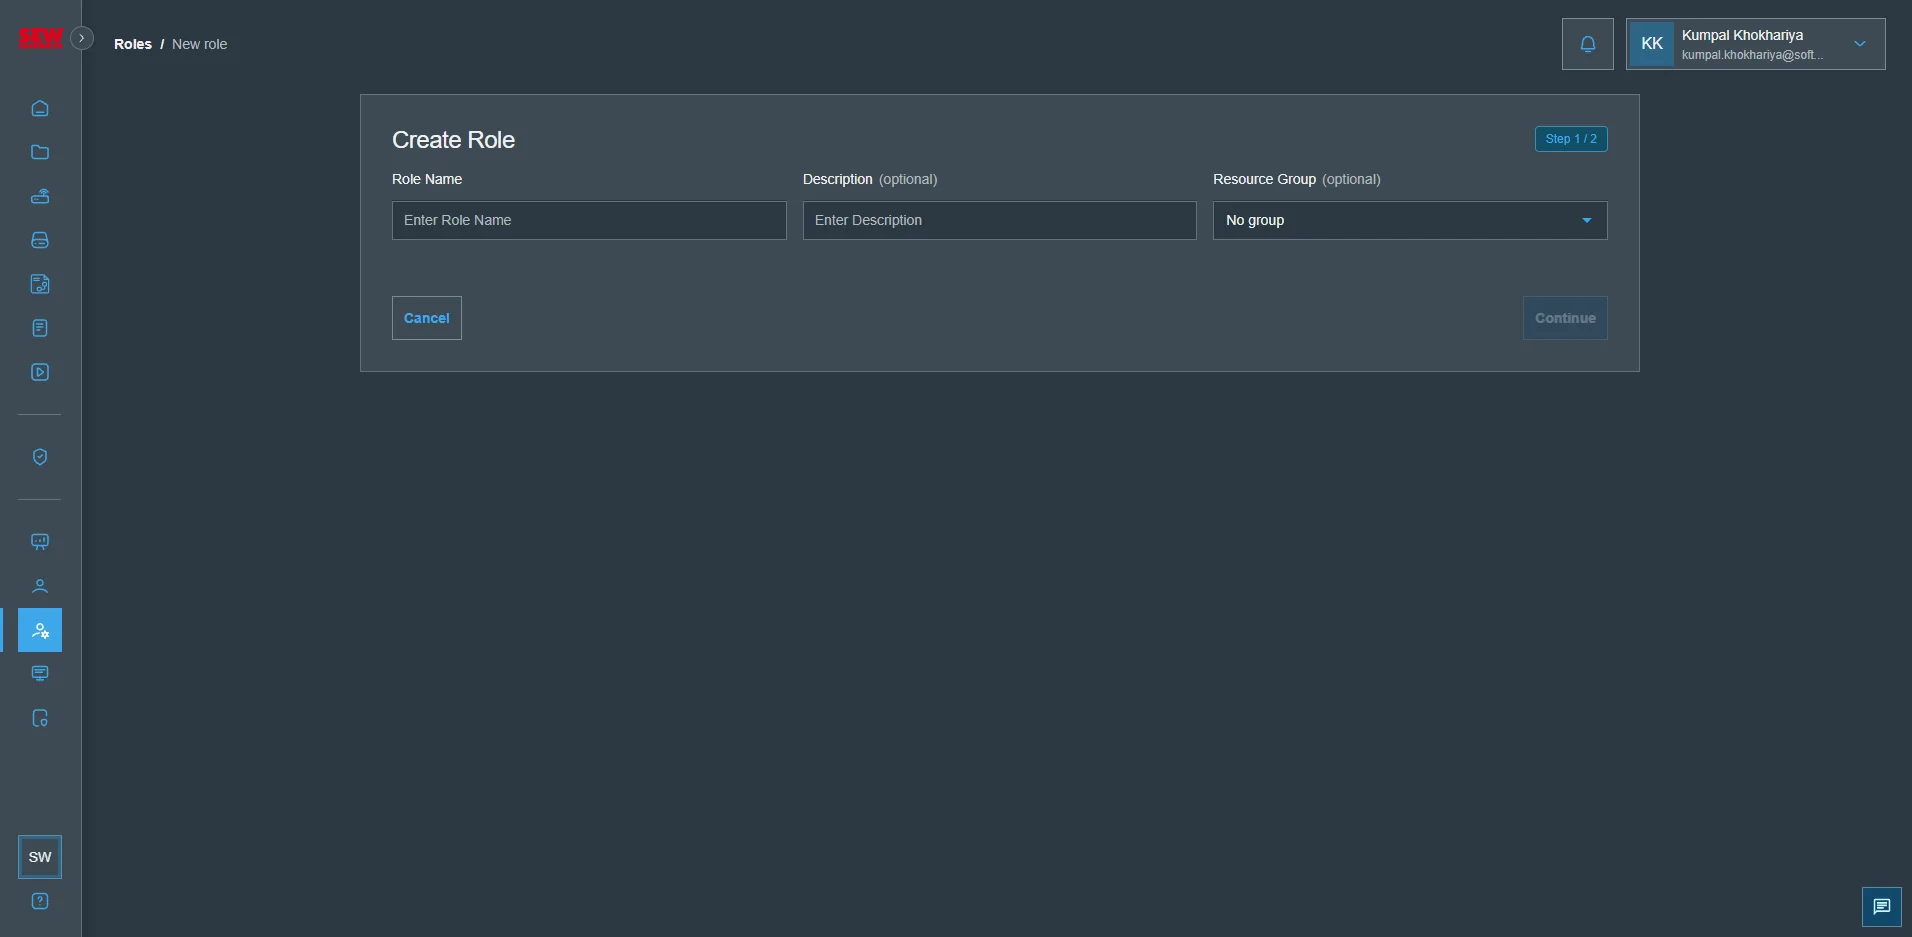
För att skapa en ny roll klickar du på "Create Role" uppe till höger, varefter du dirigeras till en ny skärm.
Att skapa en ny roll sker i två steg:
- Allmän rollinformation
- Rollens namn
- Beskrivning
- Resursgrupp
- SSO-gruppmappning
- Definiera policyer