Auditlokit
Yleiskatsaus
Auditlokit tarjoavat keskitetyn ja peukalointia kestävän tallenteen jokaisesta tietoturvan kannalta merkityksellisestä toimenpiteestä, joka tapahtuu SEW-vuokralaisympäristössäsi. Ne tallentavat tapahtumia käyttäjistä, laitteista, projekteista, putkistoista ja alustapalveluista – antaen täyden jäljitettävyyden siihen, kuka teki mitä, milloin ja mistä.
Osana Security Hubia auditlokit toimivat yhdessä Vaults & Secrets -toiminnon kanssa varmistaen, että toimintaympäristösi pysyy läpinäkyvänä, vaatimustenmukaisena ja täysin auditoitavana. Jokainen lokimerkintä sisältää keskeiset metatiedot, kuten aikaleiman, toimijan, toiminnon tyypin, kohteena olevan resurssin ja lopputuloksen, minkä ansiosta tiimit voivat tutkia muutoksia, tukea häiriötilanteiden hallintaa, täyttää vaatimustenmukaisuusvelvoitteet ja ylläpitää korkeaa tietoturvatasoa teollisen automaation työnkuluissaan.
Auditlokeja voidaan suodattaa, tarkastella ja viedä syvällisempää analyysia varten, mikä tekee niistä olennaisen osan turvallista, hallittua ja vastuullista toimintaa SEW-ympäristössä.
Auditlokien käyttö
SEW OrchestrationSuite tukee myös alustan toimintojen auditointia Security Hubin Audit Logs -osion kautta.
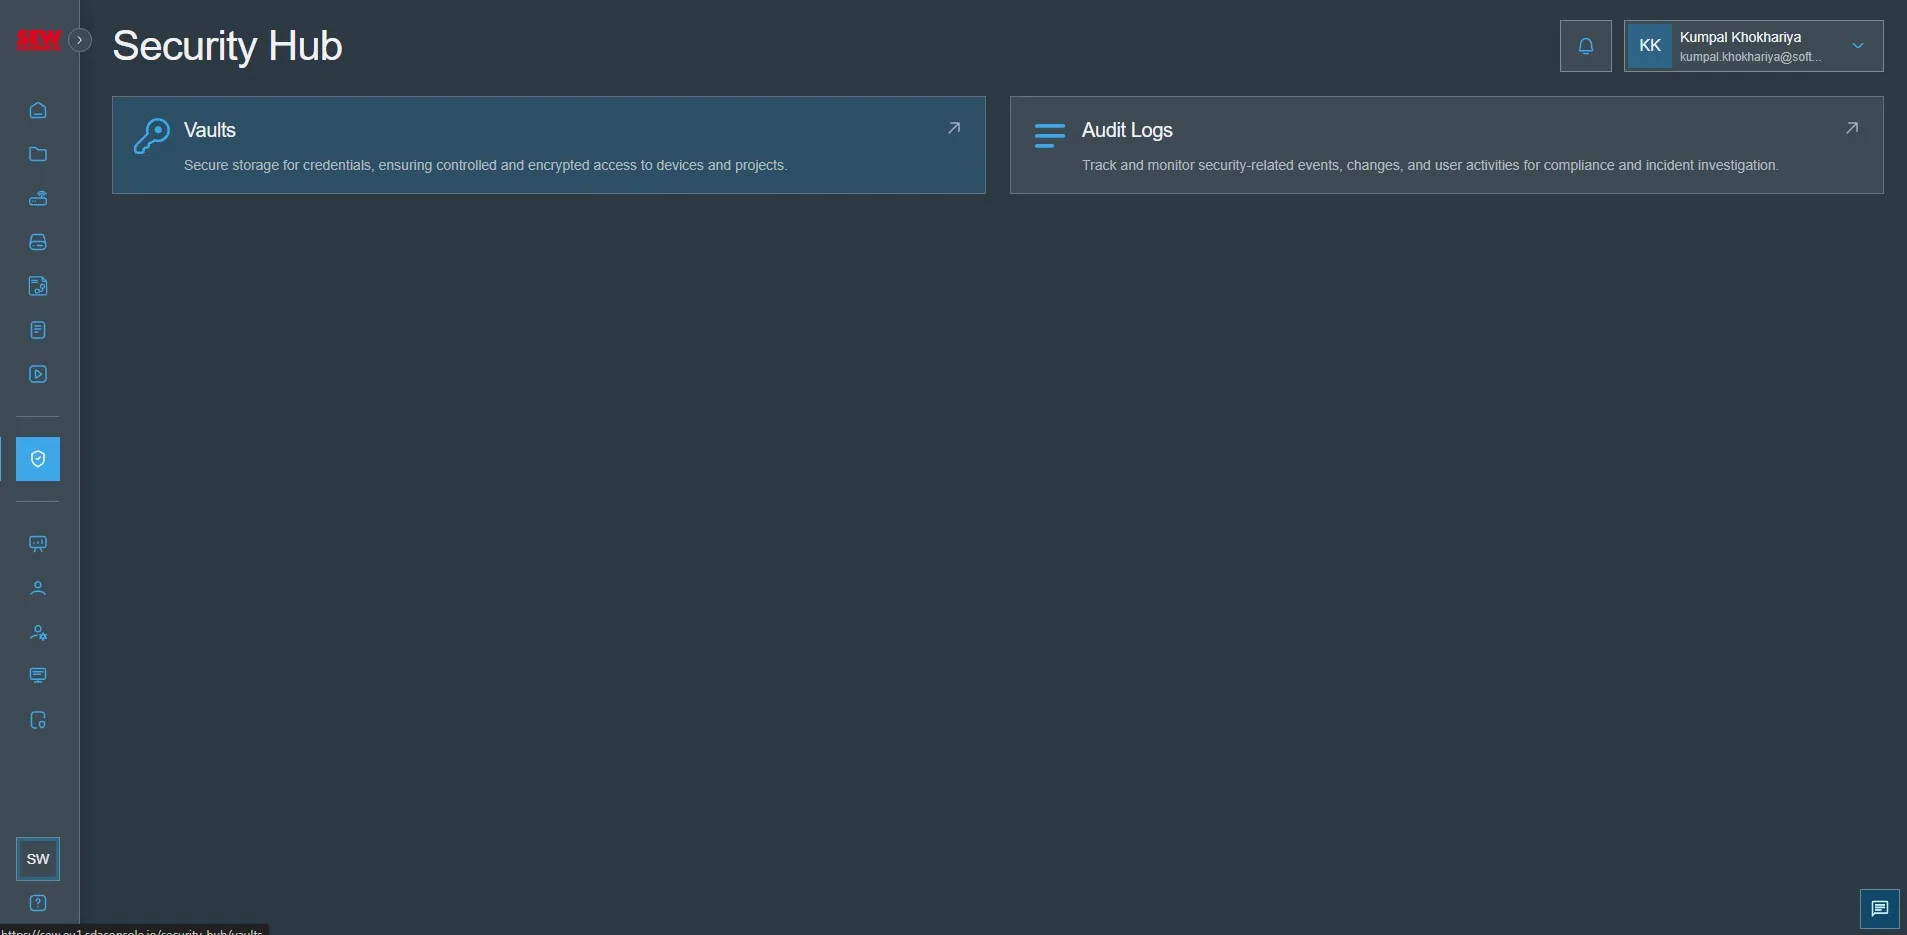
- Siirry Security Hubiin ja napsauta Audit Logs -linkkiä
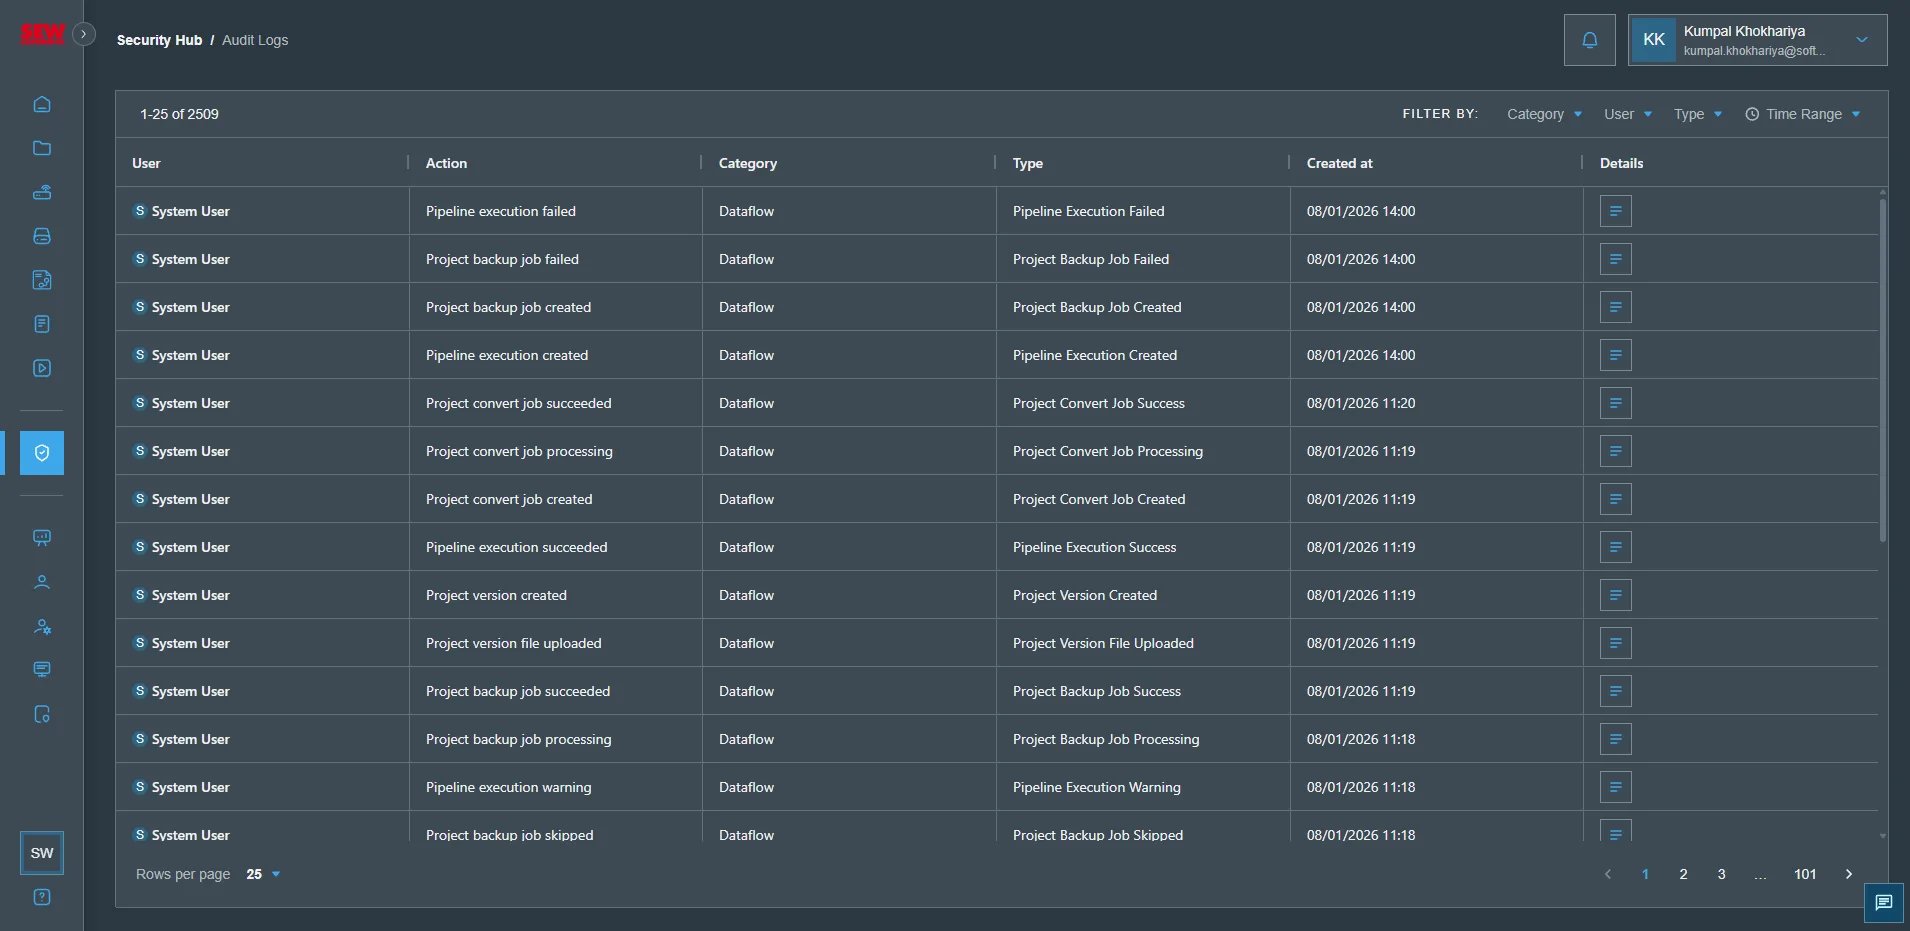
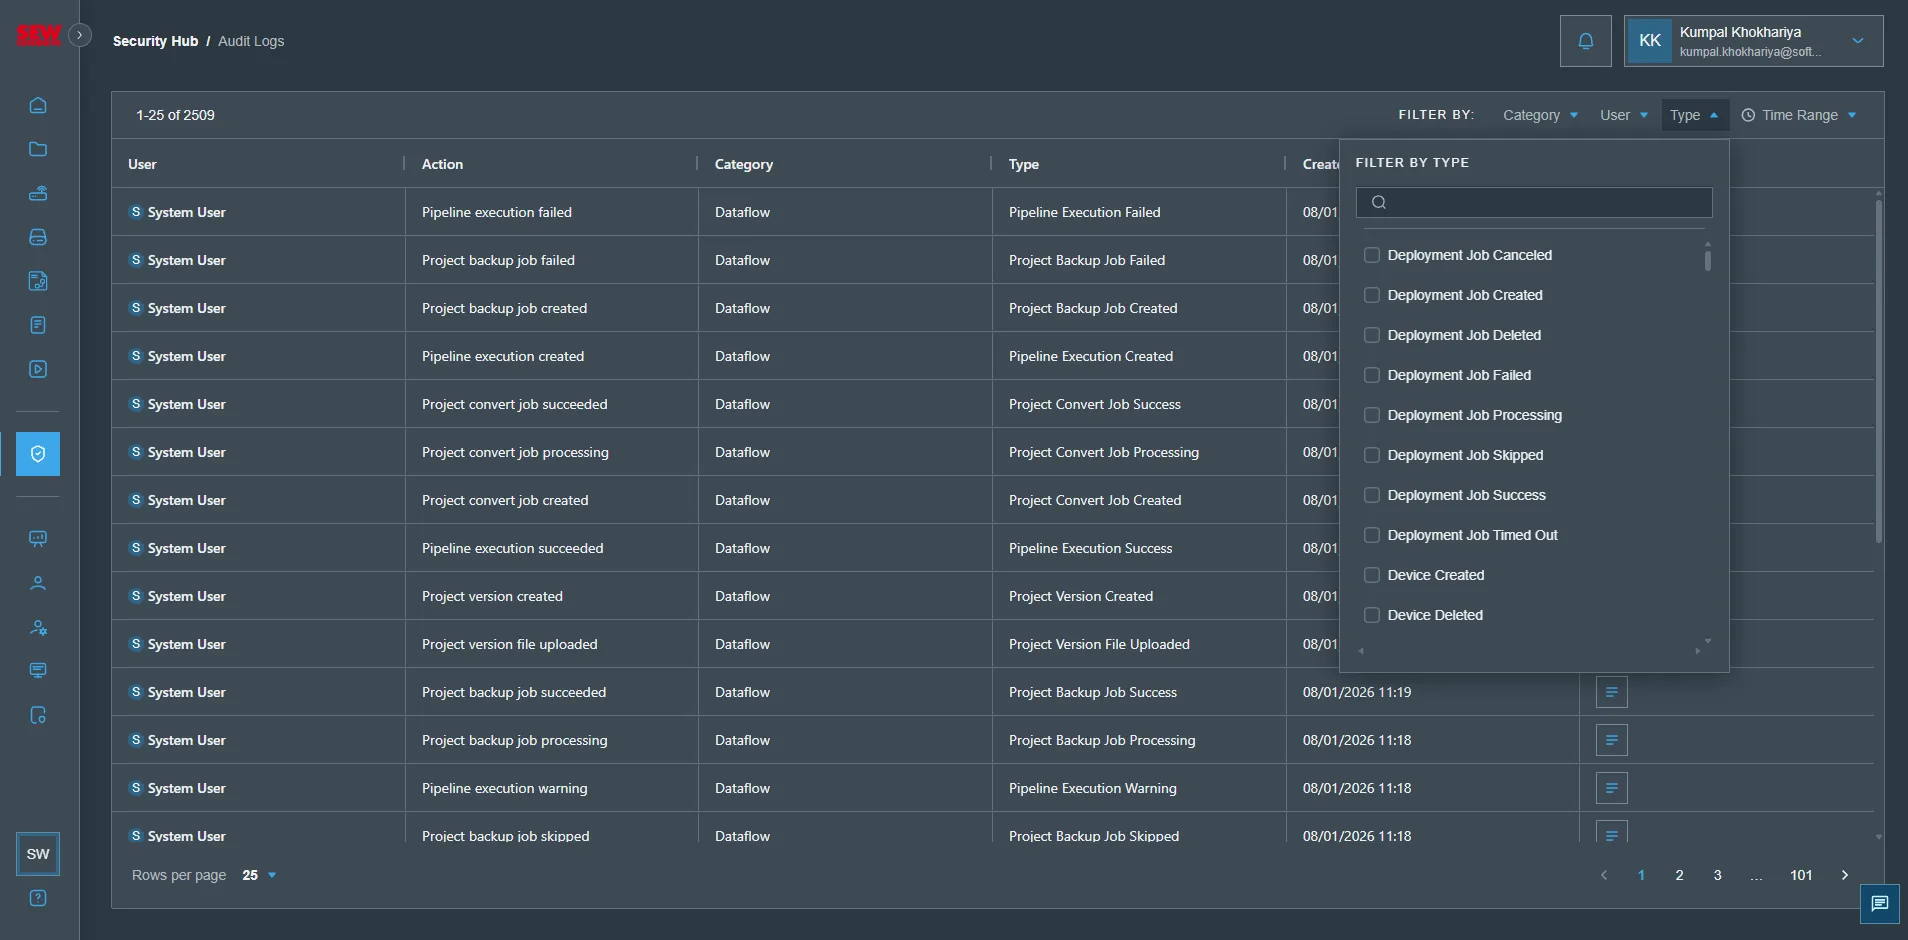
- Näet lokit käyttäjien toiminnoista SEW OrchestrationSuitessa
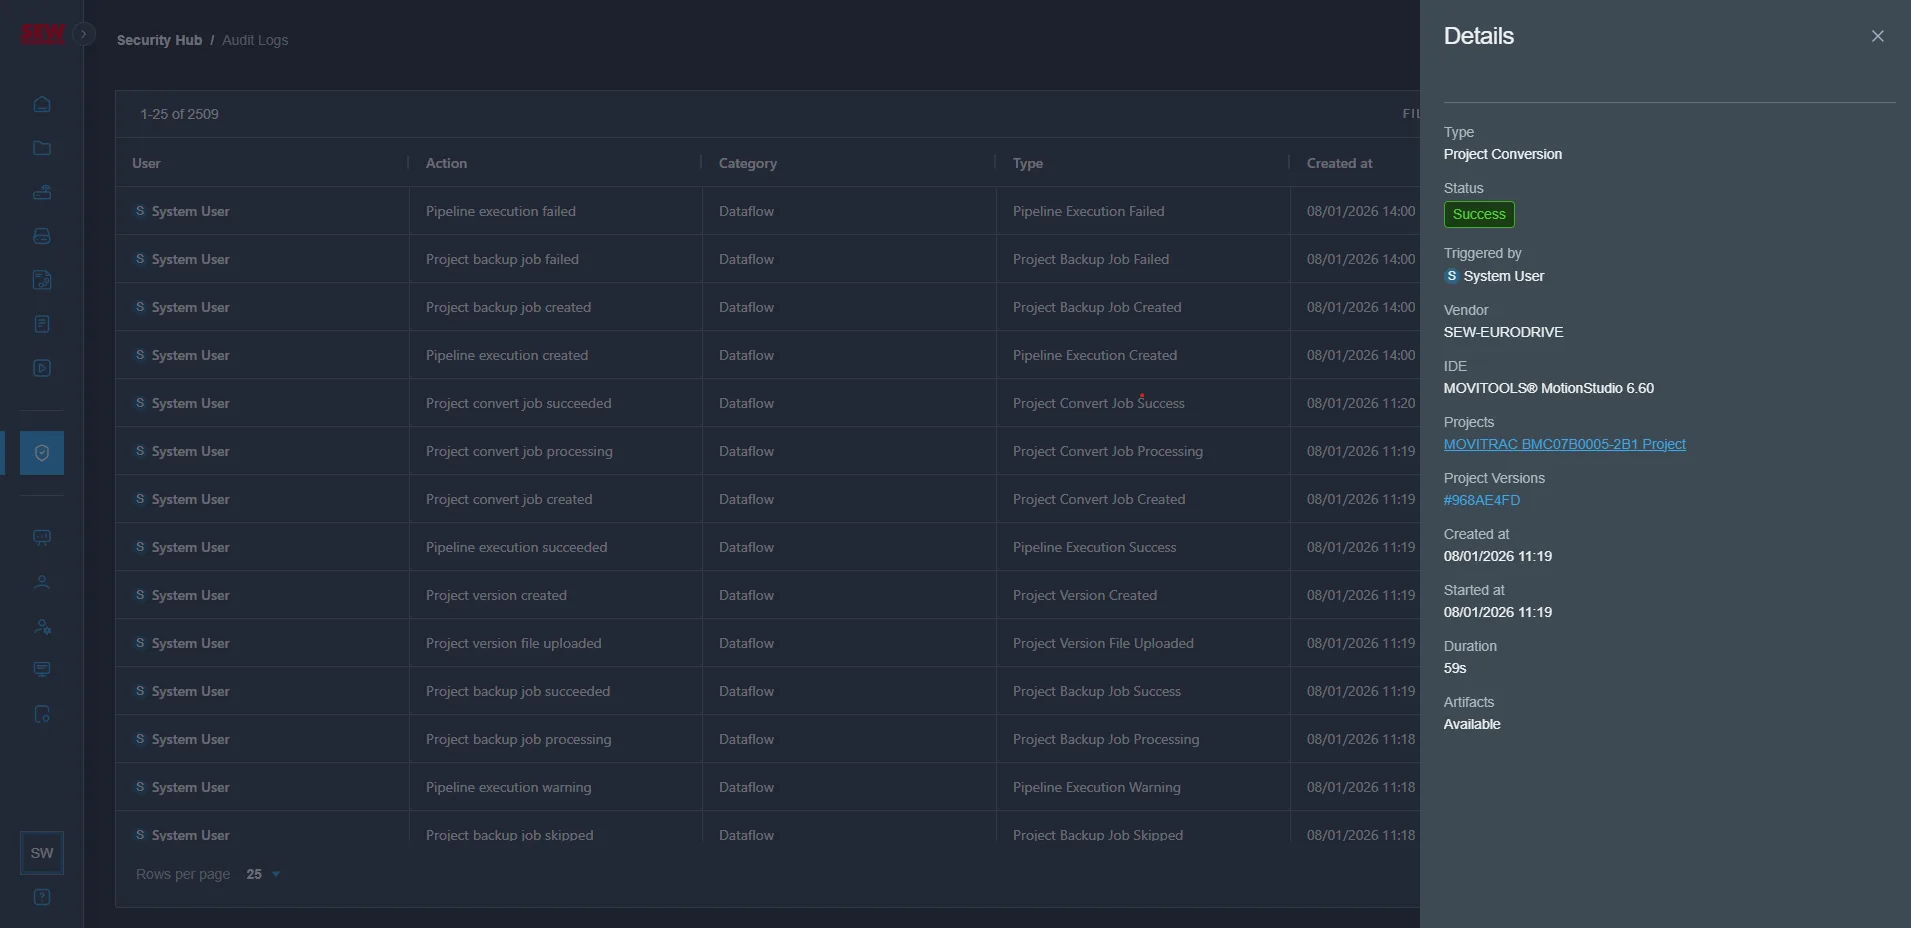
- Napsauttamalla
Detailsnäet yksityiskohtaisen lokin kyseisestä toiminnosta
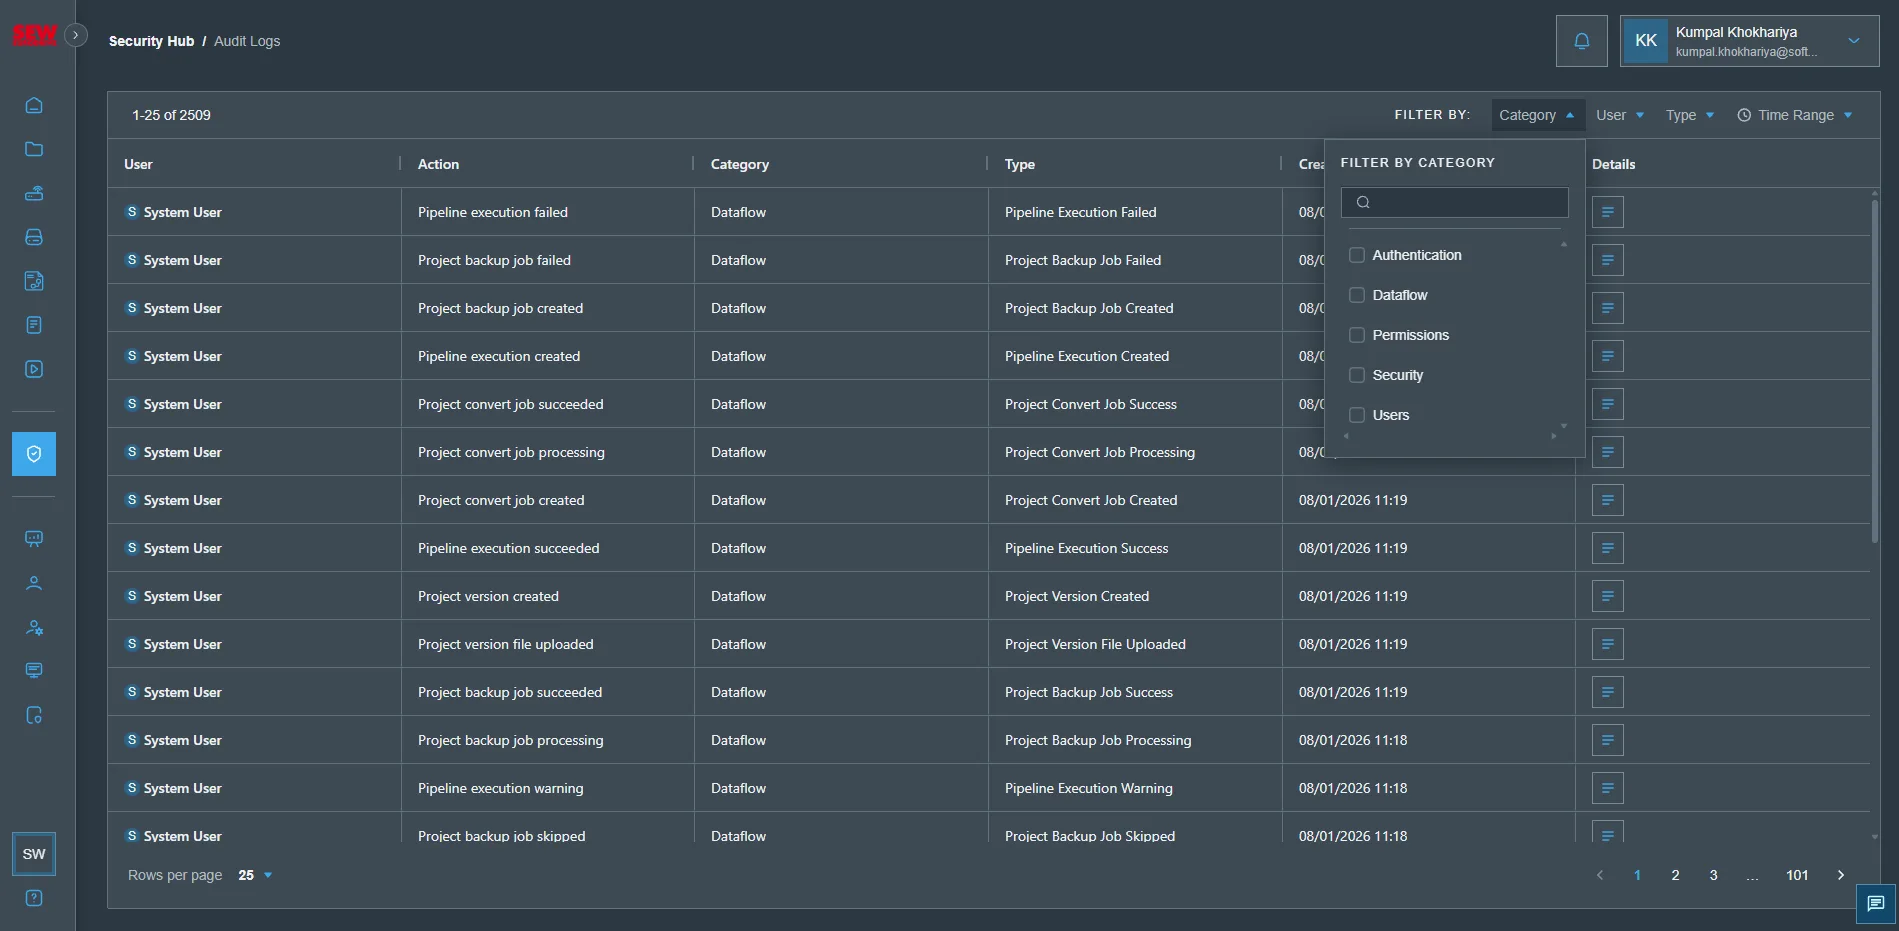
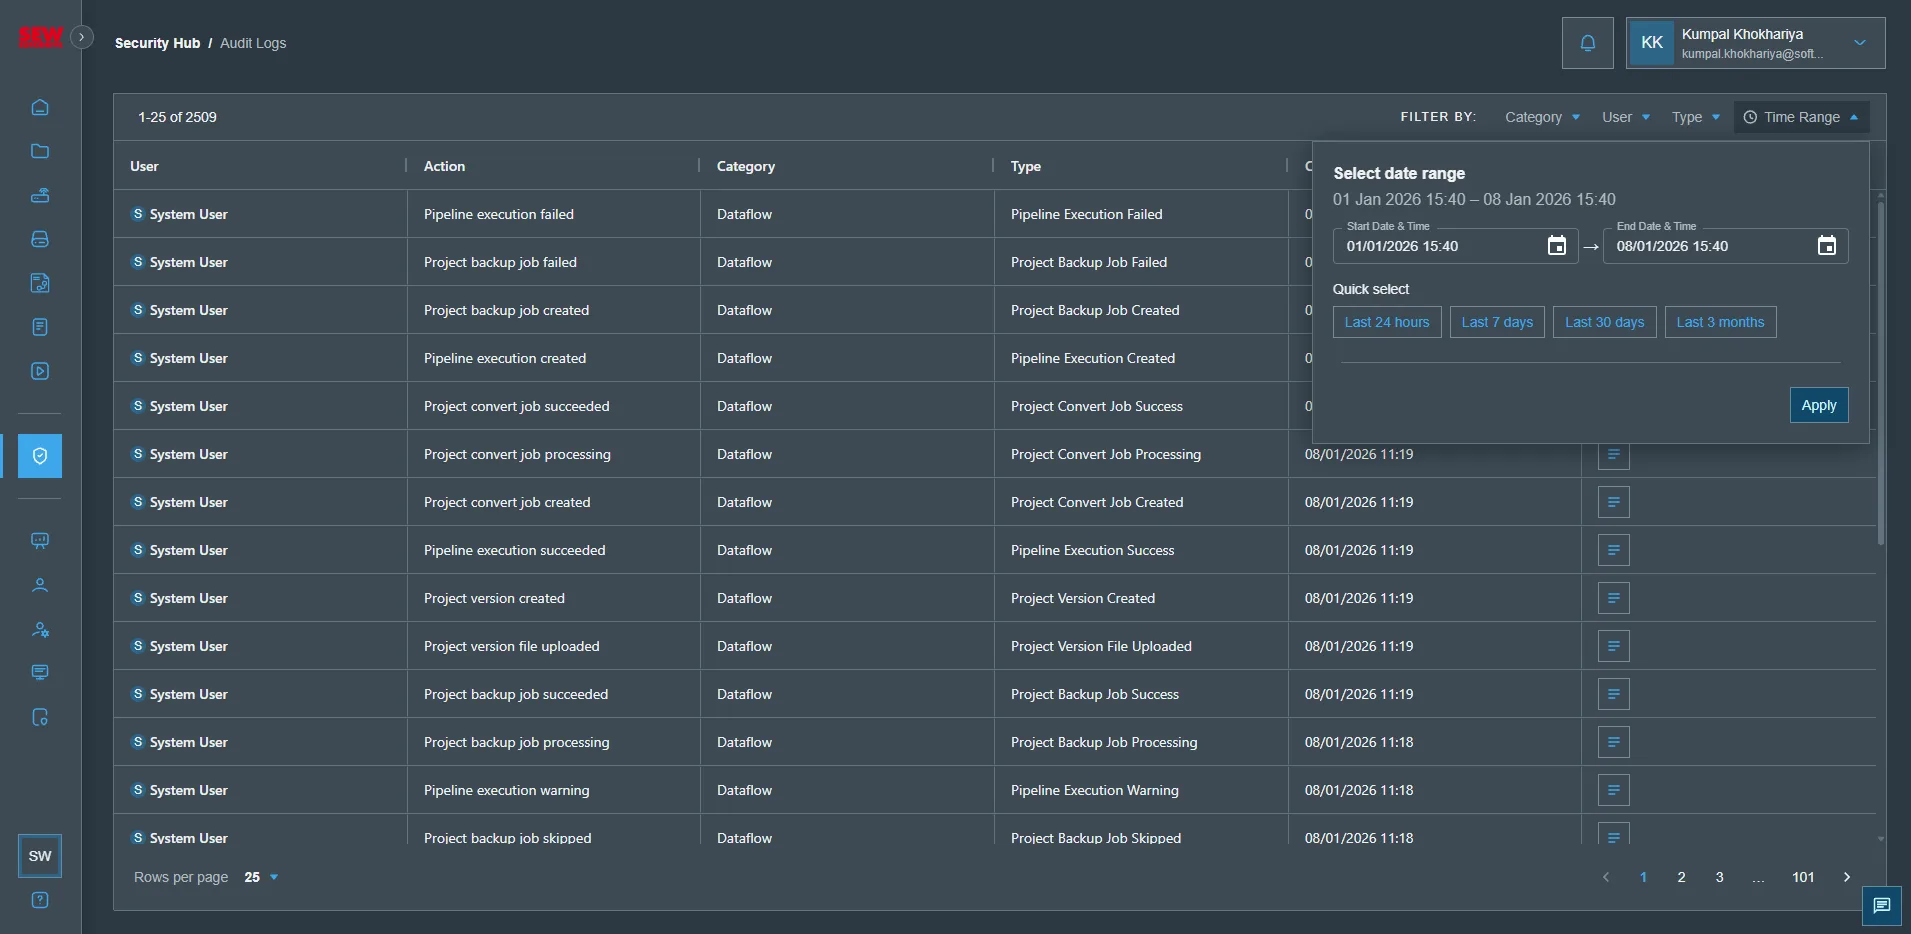
- Voit myös suodattaa lokeja lokikategorian, lokityypin tai aikavälin mukaan.
Tämä ominaisuus on parhaillaan kehitteillä, eikä kaikkia käyttäjien toimintoja vielä kirjata lokiin SEW OrchestrationSuitessa.