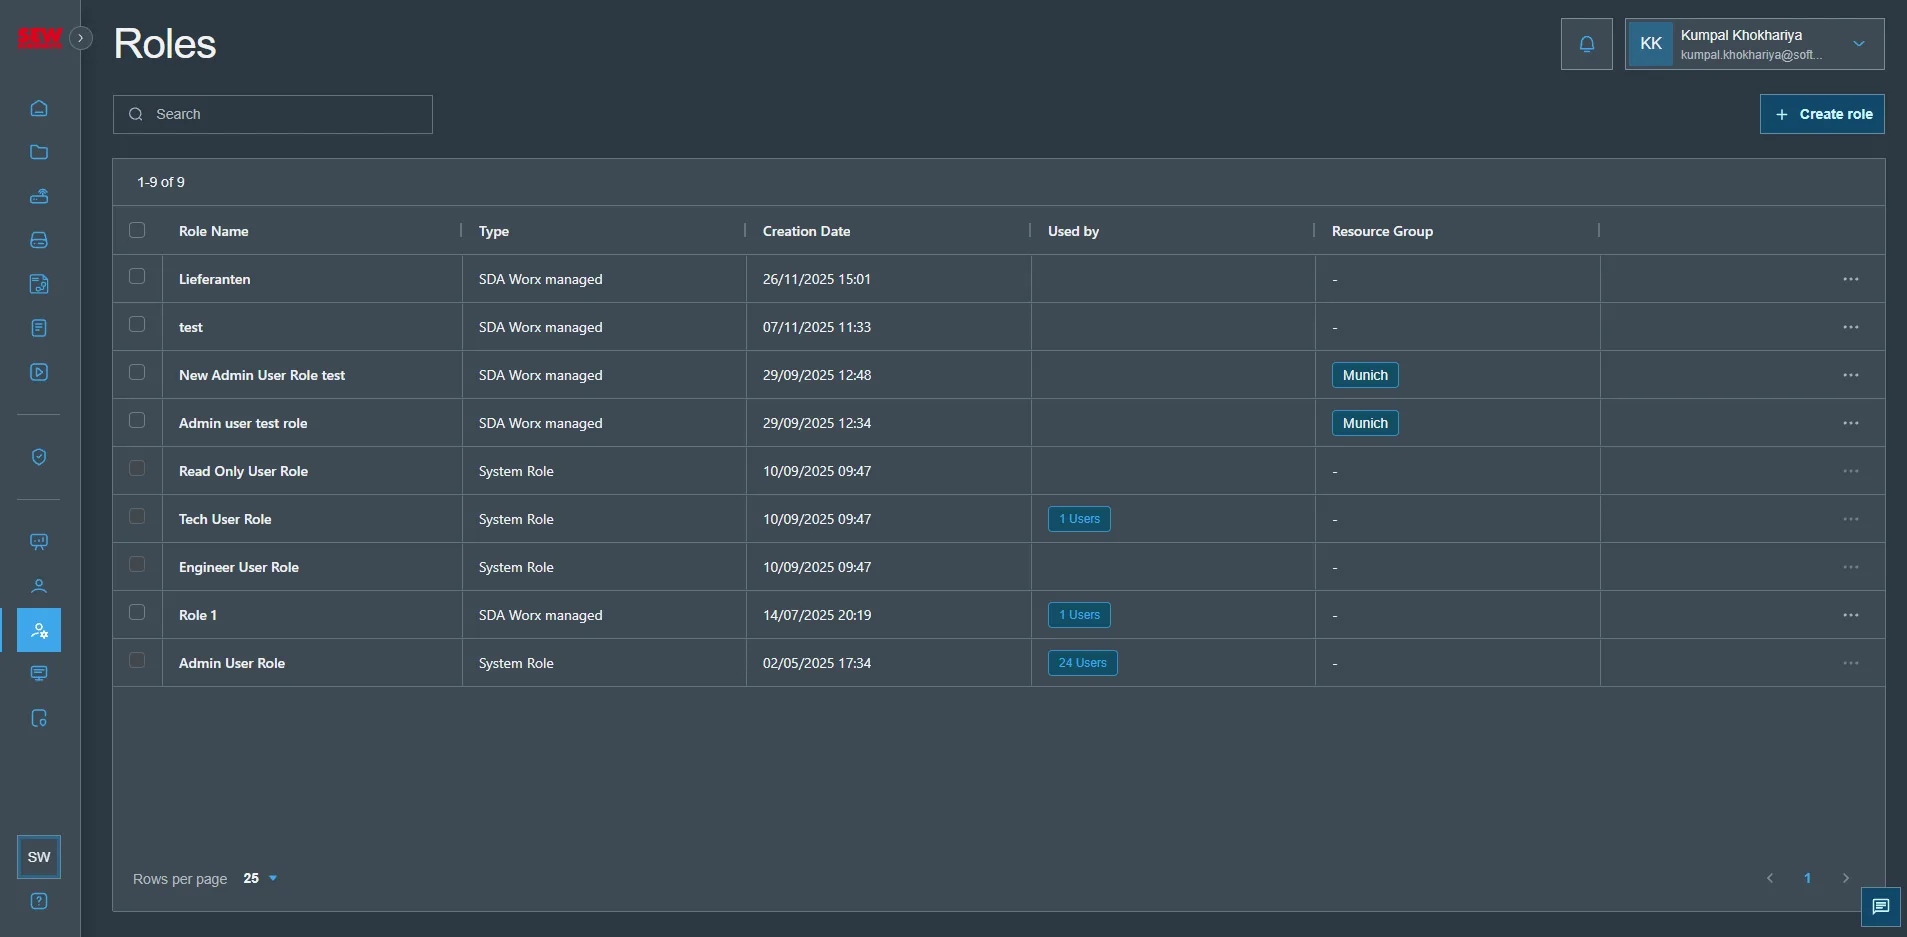
Rôles
Présentation des rôles et du contrôle d'accès basé sur les rôles (RBAC)
Le contrôle d'accès basé sur les rôles (RBAC) constitue un pilier central du modèle de sécurité de SEW, en offrant un contrôle précis et granulaire sur les personnes autorisées à accéder à des ressources spécifiques et à effectuer des actions spécifiques au sein de votre tenant.
SEW propose plusieurs rôles prêts à l'emploi
- Administrateur
- Ingénieur automatisation
- Technicien
- Utilisateur en lecture seule
Ces rôles sont conçus pour couvrir les besoins opérationnels les plus courants.
Au-delà de ces rôles par défaut, SEW vous permet de définir des rôles entièrement personnalisables assortis d'autorisations granulaires, afin de répondre aux exigences de sécurité de votre organisation. Vous pouvez adapter les accès jusqu'au niveau des fonctionnalités individuelles et même appliquer des autorisations limitées dans le temps, qui expirent automatiquement, garantissant ainsi le respect permanent du principe du moindre privilège.
Comment configurer les rôles
- Accédez à Users and Permissions dans le menu de navigation de gauche
- Basculez vers la vue Roles en haut à droite de la page
Créer un nouveau rôle
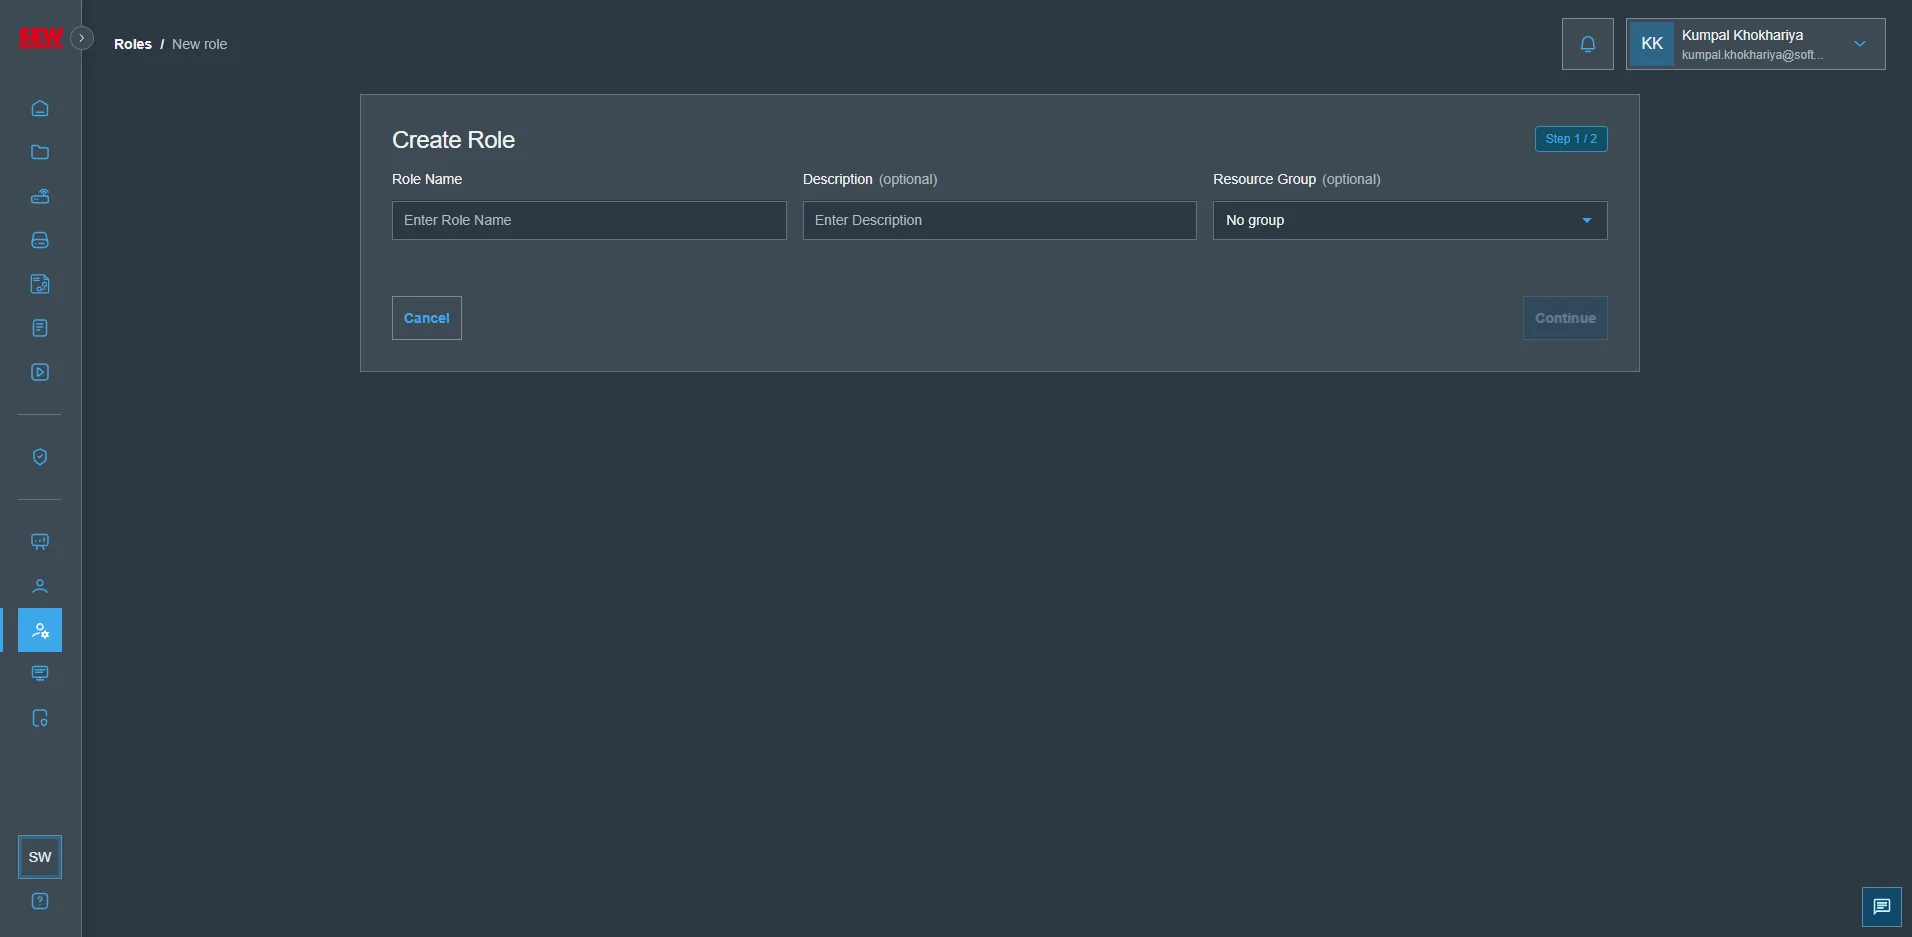
Pour créer un nouveau rôle, cliquez sur « Create Role » en haut à droite : vous serez redirigé vers un nouvel écran.
La création d'un nouveau rôle se déroule en deux étapes :
- Informations générales sur le rôle
- Nom du rôle
- Description
- Groupe de ressources
- Mappage de groupe SSO
- Définition des politiques