ロール
ロールとロールベースアクセス制御 (RBAC) の概要
ロールベースアクセス制御 (RBAC) は SEW のセキュリティモデルの中核をなす要素であり、テナント内で誰がどの特定のリソースにアクセスし、どの特定の操作を実行できるかを、精緻かつきめ細かく制御します。
SEW には、すぐに利用できる以下のロールが用意されています。
- 管理者
- オートメーションエンジニア
- テクニシャン
- 読み取り専用ユーザー
これらのロールは、最も一般的な運用ニーズを網羅するように設計されています。
これらの既定のロールに加えて、SEW では組織のセキュリティ要件に合わせて、詳細な権限を備えた完全にカスタマイズ可能なロールを定義できます。個々の機能単位までアクセス権を調整できるほか、自動的に失効する時間ベースの権限を適用することも可能であり、最小権限のアクセスを常に維持できます。
ロールの設定方法
- 左側のナビゲーションメニューで Users and Permissions に移動します
- ページ右上の Roles ビューに切り替えます
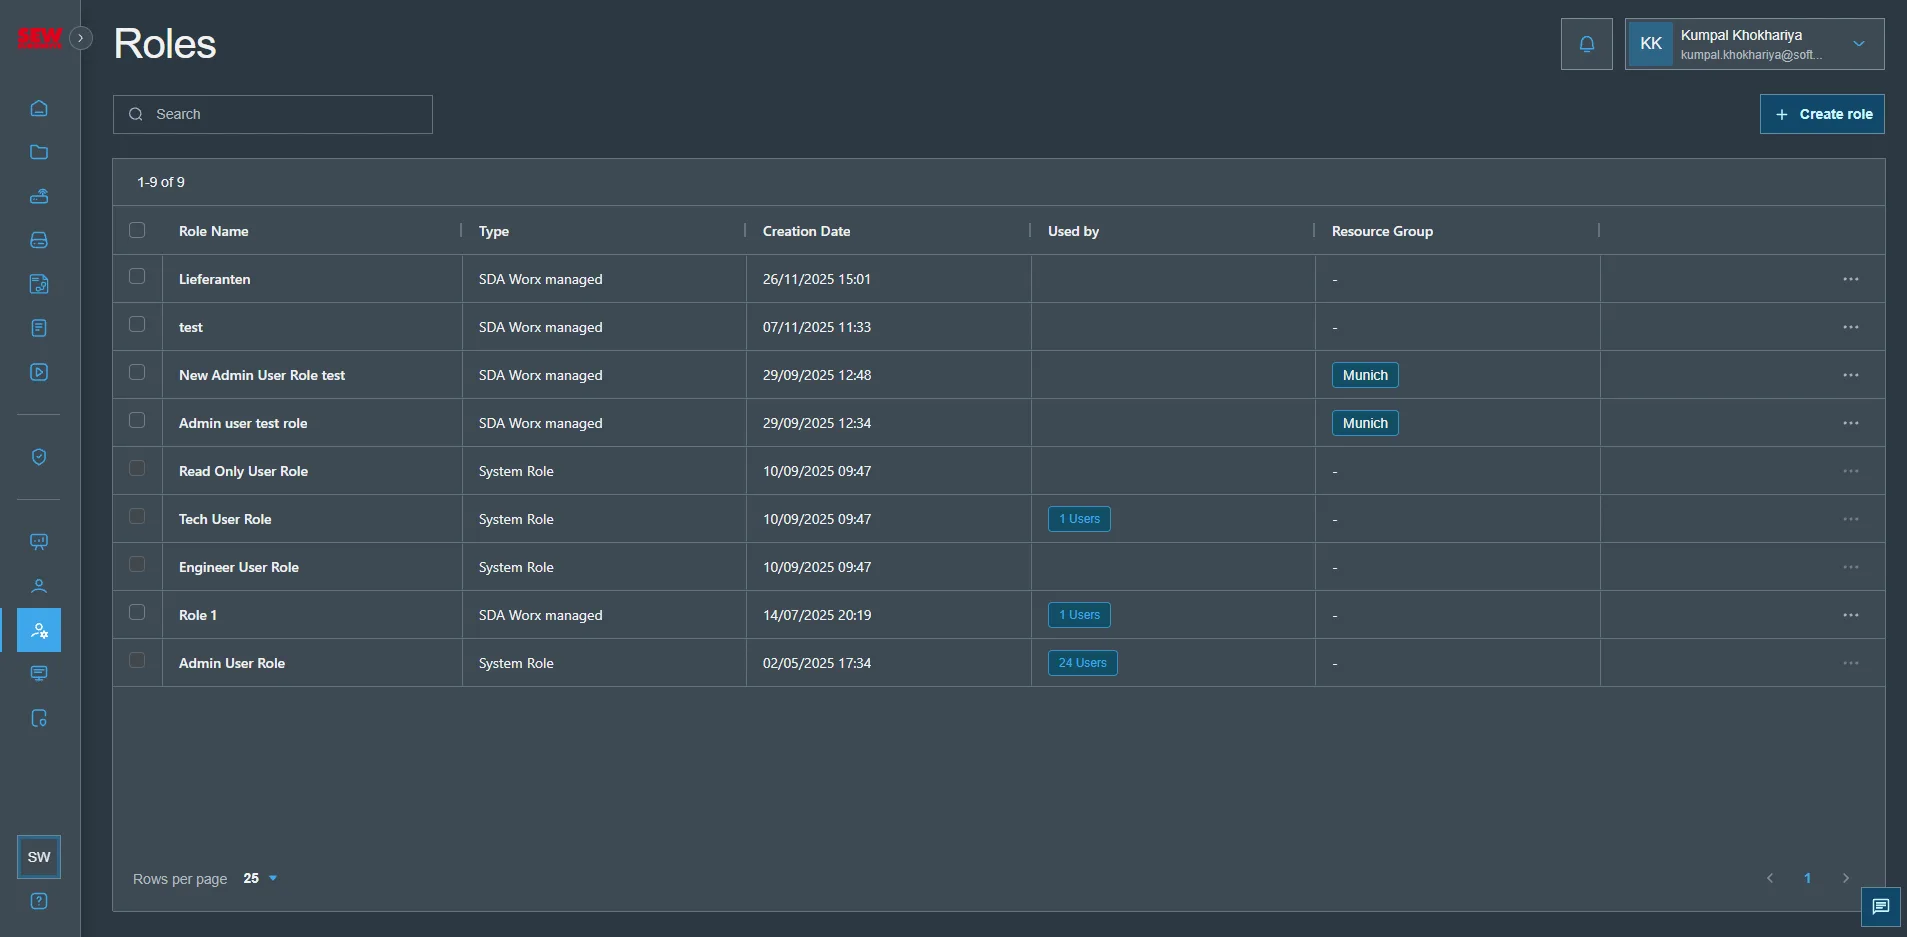
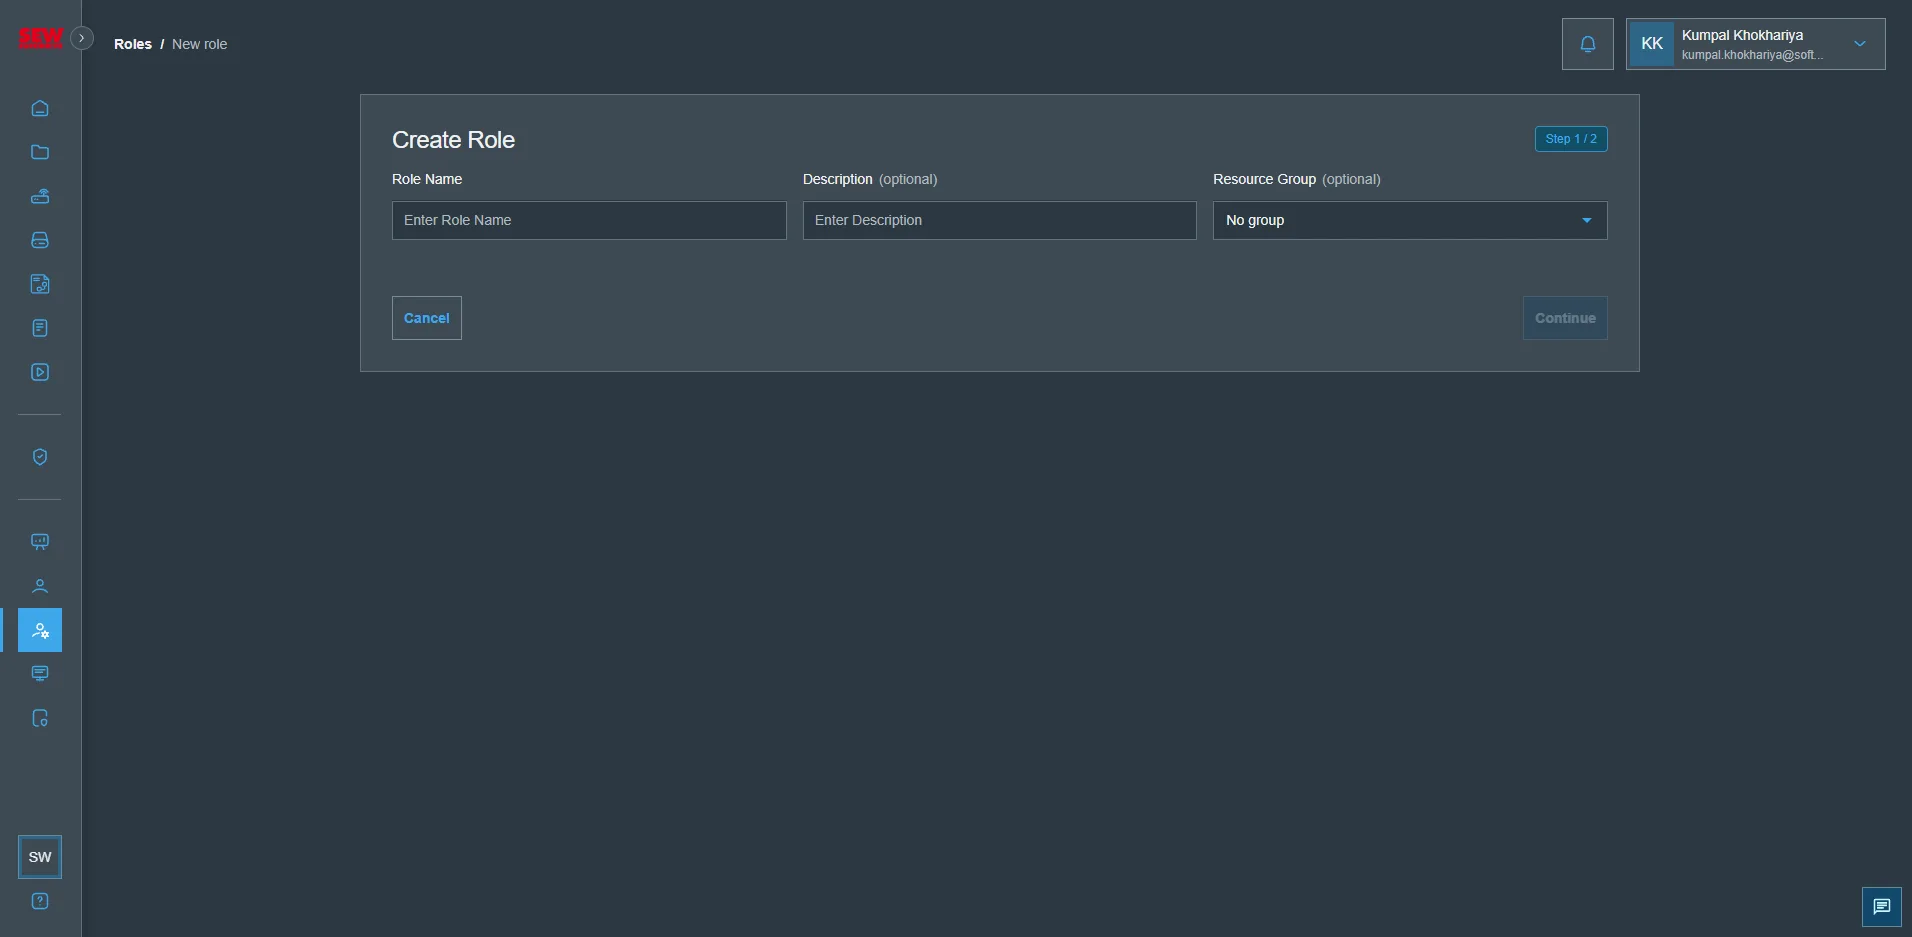
新しいロールの作成
新しいロールを作成するには、右上の「Create Role」をクリックすると、新しい画面に移動します。
新しいロールの作成は、次の 2 つのステップに分かれています。
- ロールの一般情報
- ロール名
- 説明
- リソースグループ
- SSO グループマッピング
- ポリシーの定義
- ロールベースアクセス制御 を参照してください