Rollen
Übersicht über Rollen und rollenbasierte Zugriffssteuerung (RBAC)
Die rollenbasierte Zugriffssteuerung (Role-Based Access Control, RBAC) ist eine zentrale Säule des Sicherheitsmodells von SEW und bietet eine präzise, feingranulare Kontrolle darüber, wer auf bestimmte Ressourcen zugreifen und bestimmte Aktionen innerhalb Ihres Tenants ausführen darf.
SEW enthält mehrere vorkonfigurierte Rollen
- Administrator
- Automation Engineer
- Technician
- Read-Only User
Diese Rollen sind so ausgelegt, dass sie die gängigsten betrieblichen Anforderungen abdecken.
Über diese Standardrollen hinaus ermöglicht SEW die Definition vollständig anpassbarer Rollen mit granularen Berechtigungen, die den Sicherheitsanforderungen Ihrer Organisation entsprechen. Sie können den Zugriff bis auf einzelne Funktionen zuschneiden und sogar zeitbasierte Berechtigungen vergeben, die automatisch ablaufen, sodass das Prinzip der geringsten Rechte jederzeit gewahrt bleibt.
Rollen konfigurieren
- Navigieren Sie im linken Navigationsmenü zu Users and Permissions
- Wechseln Sie oben rechts auf der Seite in die Ansicht Roles
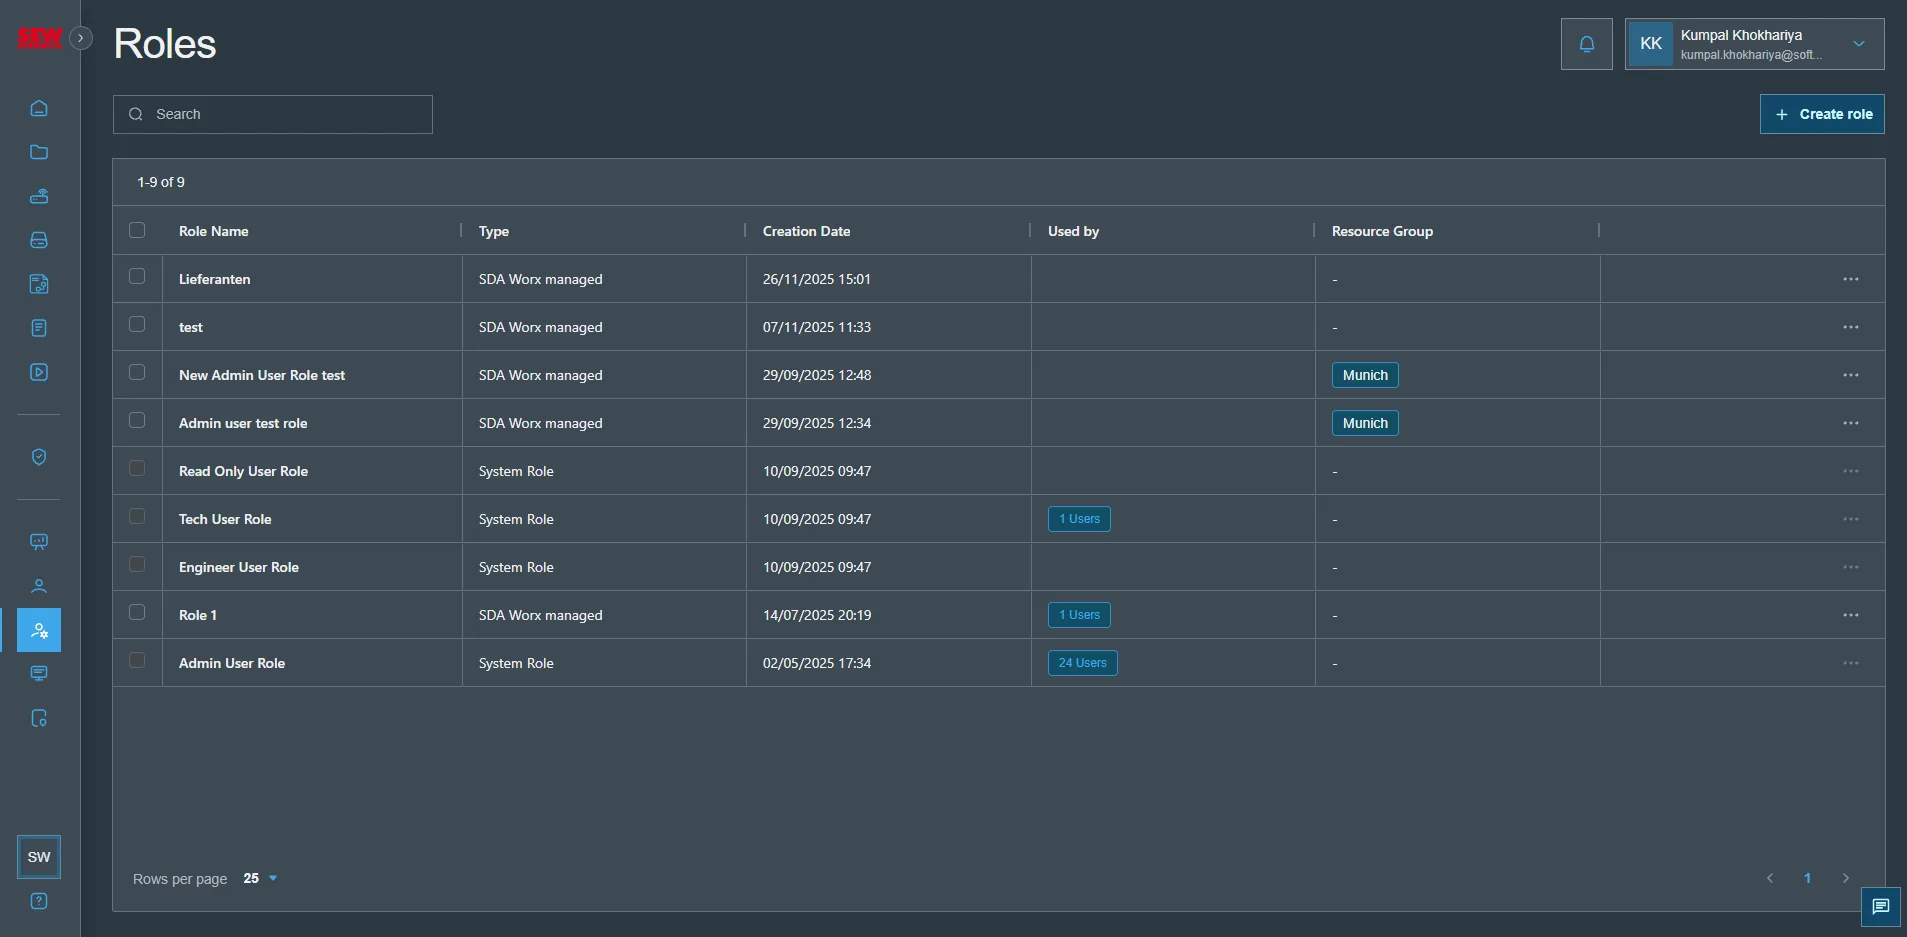
Eine neue Rolle erstellen
Um eine neue Rolle zu erstellen, klicken Sie oben rechts auf "Create Role"; Sie werden dann zu einer neuen Ansicht weitergeleitet.
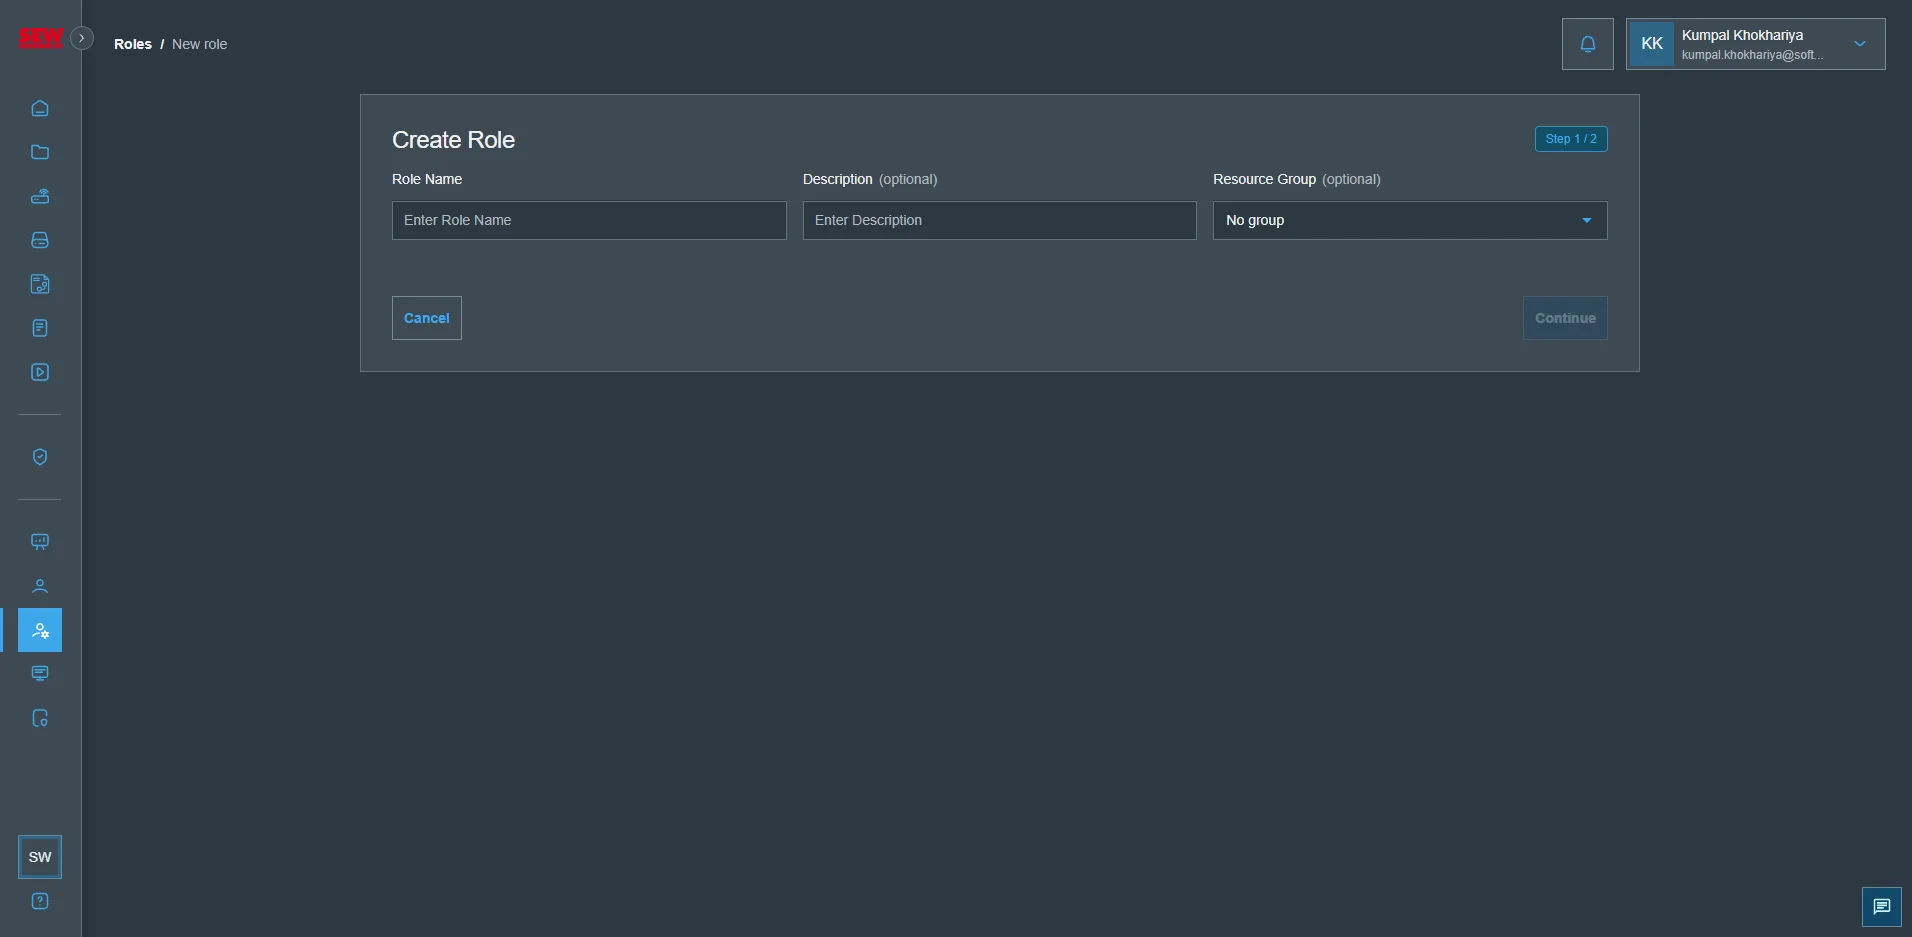
Das Erstellen einer neuen Rolle erfolgt in zwei Schritten:
- Allgemeine Rolleninformationen
- Name der Rolle
- Beschreibung
- Ressourcengruppe
- SSO-Gruppenzuordnung
- Definition von Richtlinien