SSO oktan kautta
Yleiskatsaus
Tässä osiossa kerrotaan, miten kertakirjautuminen (SSO) määritetään SEW-tenantille oktan avulla — SAML-pohjaisella todennuksella. Ohje käy läpi sekä SEW:ssä että oktassa tarvittavat määritysvaiheet, joilla otetaan käyttöön turvallinen ja keskitetty identiteetinhallinta.
Esivaatimukset
Jos olette Enterprise-asiakas, ottakaa yhteyttä osoitteeseen OrchestrationSuite-Support@sew-eurodrive.de, jotta SEW voi valmistella okta-integraation ennen määritysten aloittamista.
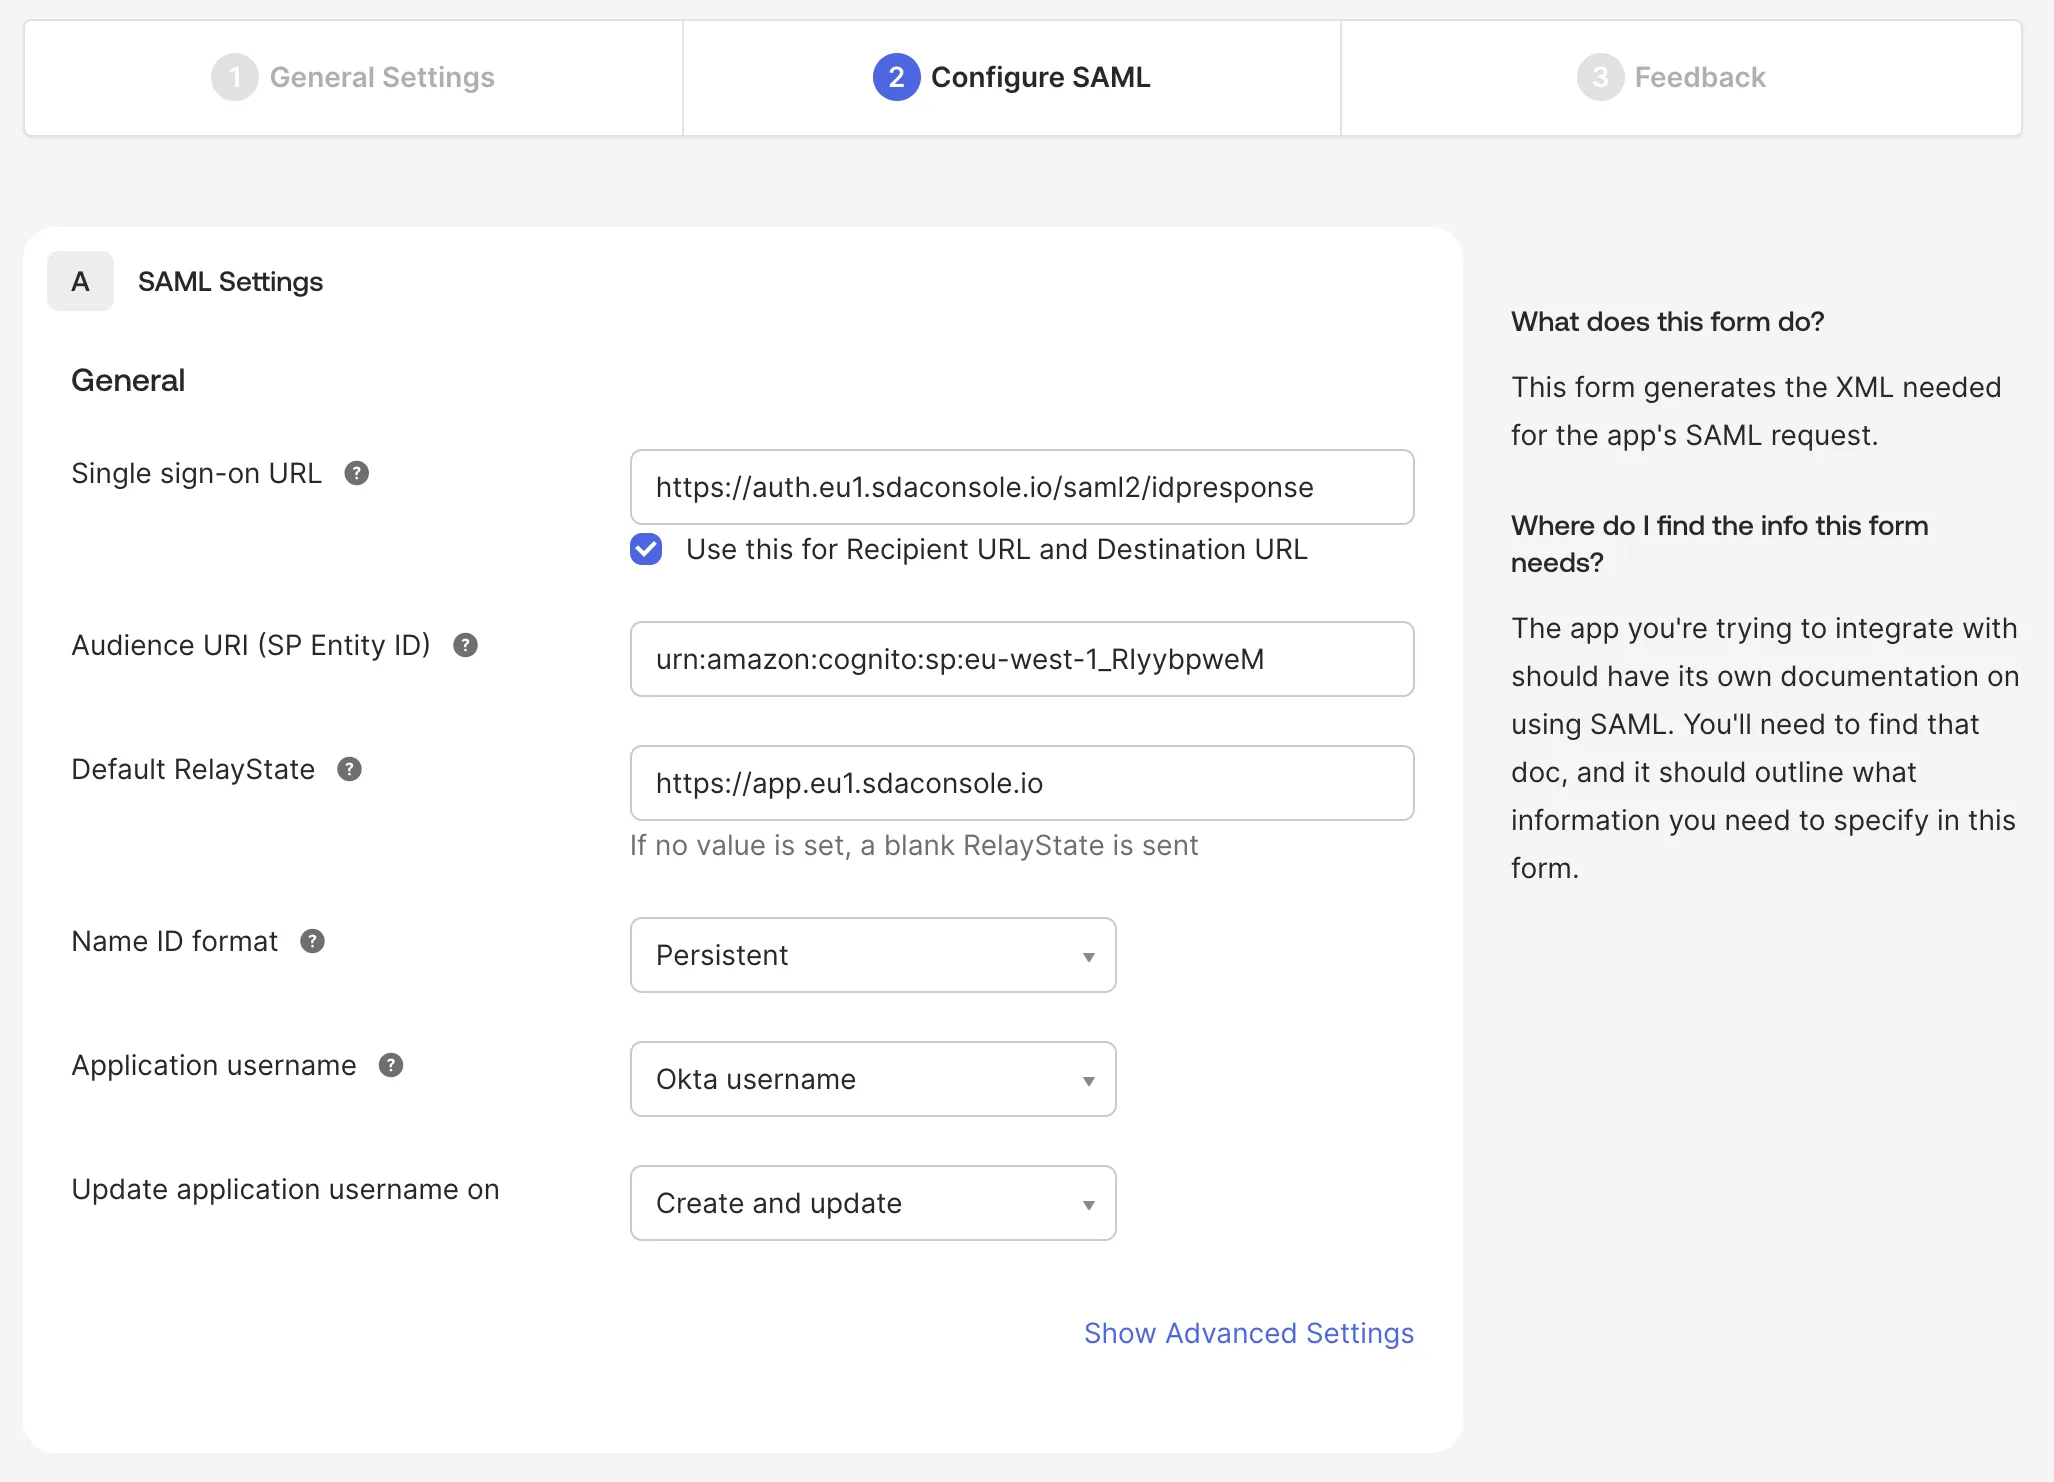
Tarvittavat SEW-parametrit
SSO:n määrittämiseen oktan kautta tarvitaan seuraavat SEW-parametrit:
| Parametri | Arvo |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
Integraation aikana voimme toimittaa teille SAML:n allekirjoitus- ja salausvarmenteet!
Tarvittavat SAML-attribuutit
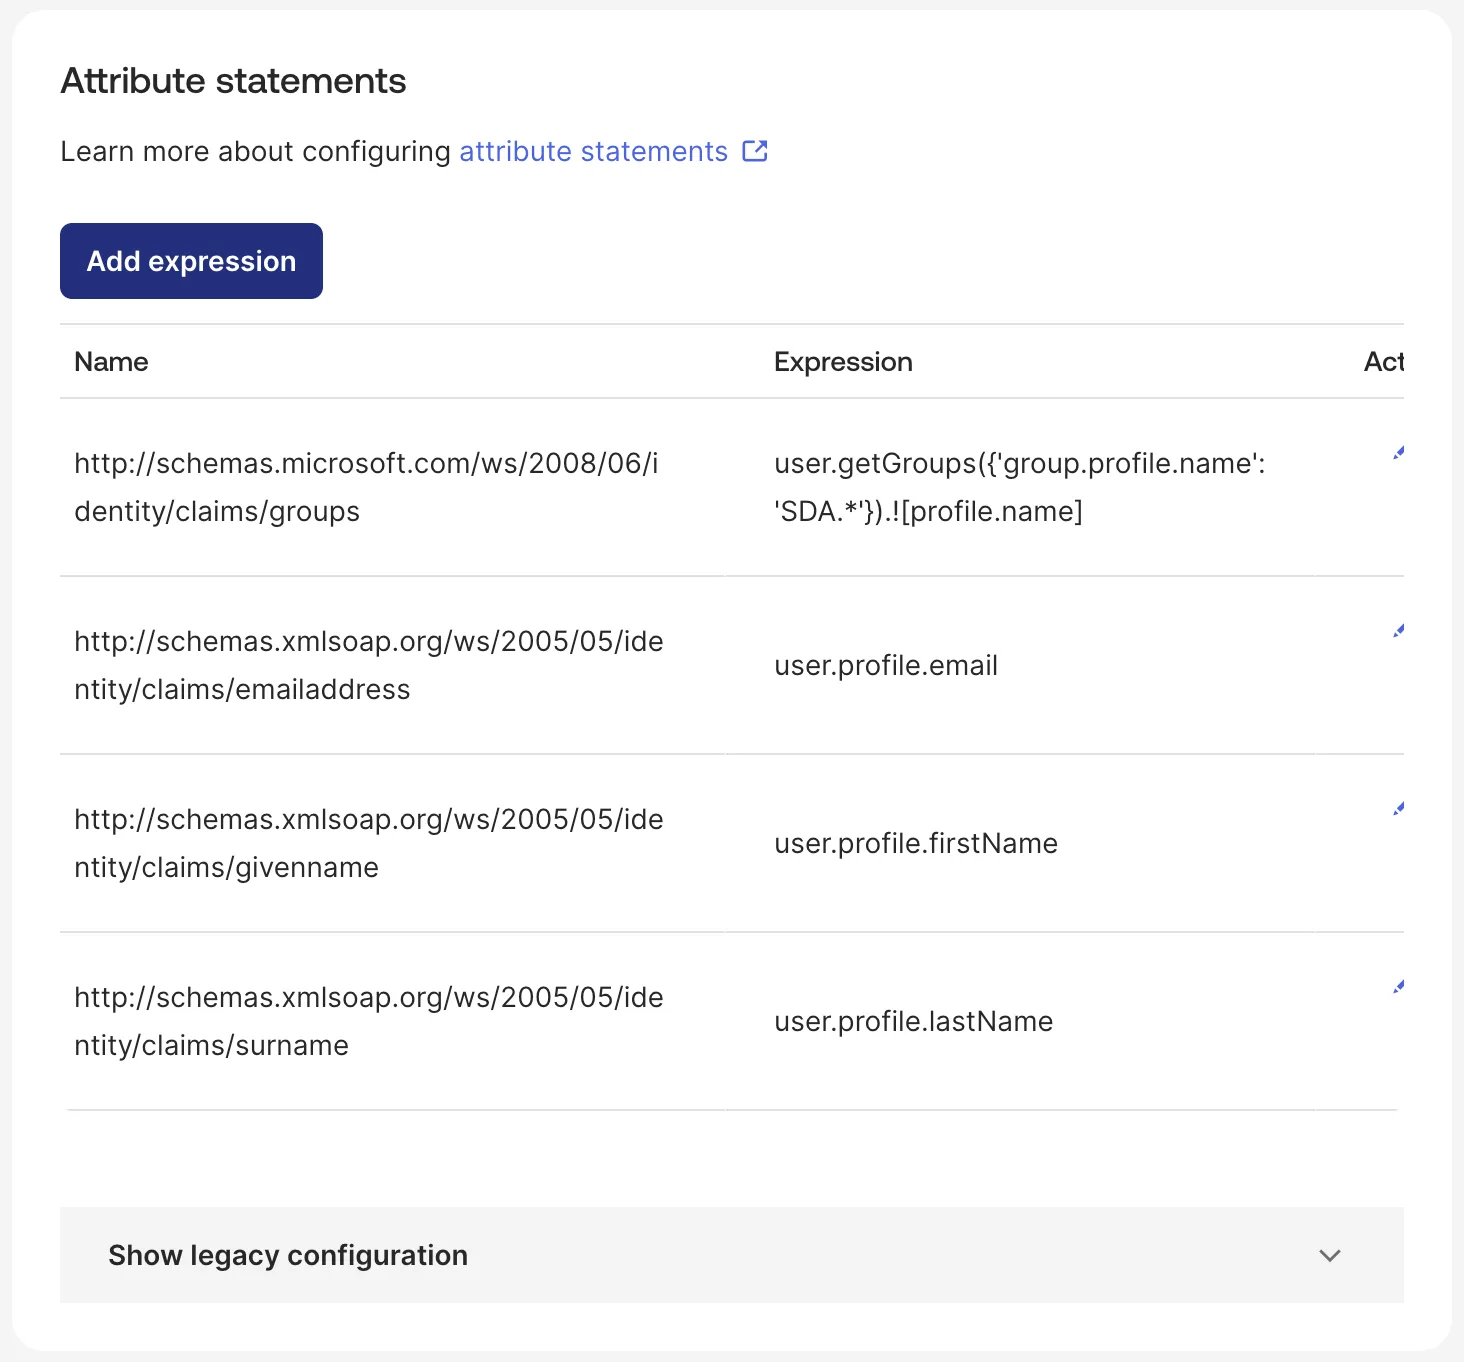
SEW edellyttää, että seuraavat SAML-attribuutit on määritetty:
| Nimi | Lauseke |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SEW.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Ryhmälauseke, jos okta-ryhmien nimet päättyvät SEW:
user.getGroups({'group.profile.name': '.*SEW'}).![profile.name]
Käyttäjäryhmät eivät ole pakollisia, jos Manage Users in SEW on aktiivinen kyseiselle IDP:lle.
Kertauloskirjautuminen (Single Logout)
Kun käyttäjä kirjautuu ulos SEW:stä, SEW pyytää oktaa päättämään myös kyseisen käyttäjän okta-istunnon. Ilman alla olevaa määritystä okta jättää pyynnön huomiotta ja pitää istunnon avoinna, jolloin seuraava samaa selainta käyttävä henkilö kirjautuu sisään ilman tunnistetietojen kysymistä.
Avatkaa oktassa SEW-sovelluksenne ja siirtykää kohtaan General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, valitkaa Allow application to initiate Single Logout ja täyttäkää seuraavat tiedot:
| Parametri | Arvo |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | SEW:n toimittama allekirjoitusvarmenne |
SP Issuer on eri kenttä kuin sisäänkirjautumiseen käytettävä Audience URI, vaikka molemmissa on sama arvo. Sisäänkirjautuminen voi toimia oikein, vaikka uloskirjautuminen epäonnistuu, jos tämä kenttä on tyhjä.
Varmistakaa toiminta kirjautumalla SEW:hen SSO:lla, kirjautumalla ulos ja kirjautumalla sitten uudelleen sisään — teiltä tulisi pyytää okta-todennus toisen kerran. Oktassa kohta Reports → System Log kirjaa yrityksen tapahtumana User single sign out from app. Jos loki ilmoittaa Issuer does not match, SP Issuer -arvo ei vastaa yllä olevaa; jos loki ilmoittaa allekirjoitusvirheestä, Signature Certificate puuttuu tai on virheellinen.
Määritysvaihtoehdot
SAML-integraatio tukee kahta määritysvaihtoehtoa:
1. Olemassa olevien (ei-SSO) käyttäjien migrointi
Tämä asetus määrittää, migroidaanko SSO:n kautta kirjautuvat käyttäjät automaattisesti SSO-todennukseen.
Kun aktivoitu:
- Jos samalle sähköpostiosoitteelle on olemassa ei-SSO-käyttäjä, käyttäjä migroidaan SSO:hon
- Kirjautuminen käyttäjätunnuksella ja salasanalla ei ole enää mahdollista SSO-kirjautumisen jälkeen
- Kaikki käyttäjäryhmät määräytyvät SSO–käyttäjäryhmä-mappauksesta
2. Käyttäjien hallinta SEW:ssä
Tämä asetus määrittää, hallitaanko käyttäjiä ja käyttäjärooleja SEW:n sisällä tälle identiteetintarjoajalle.
Jos käyttäjäroolilla on SSO-mappaus SSO_DEFAULT, tämä rooli määritetään automaattisesti uusille käyttäjille!
Kun aktivoitu:
- SEW hallitsee käyttäjiä ja käyttäjärooleja sisäisesti
- Identiteetintarjoajan (IDP) ei tarvitse välittää käyttäjäryhmiä
- Käyttäjät on luotava SEW:hen ennen kuin he voivat kirjautua sisään
- Paitsi jos on määritetty
SSO_DEFAULT-käyttäjärooli!
- Paitsi jos on määritetty
- Käyttäjillä on oltava asianmukaiset käyttäjäroolit liitettyinä
Käyttäjäryhmät ja roolimappaus
Huomio: Jos SSO on käytössä tenant-tilillä, käyttäjärooleihin voidaan soveltaa SSO-mappausta olemassa olevia rooleja muokattaessa.
Kun SSO on määritetty, identiteetintarjoajan käyttäjäryhmämappaukset voidaan soveltaa automaattisesti vastaaviin SEW:n käyttäjärooleihin, mikä tehostaa käyttäjähallinnan prosessia.