Panoramica dell'architettura
La SEW Platform è realizzata nativamente su Amazon Web Services (AWS), sfruttando la scalabilità e l'affidabilità dei servizi cloud con una connettività sicura e in sola uscita verso i sistemi industriali tramite il SEW Gateway. Questo design consente a SEW di offrire engineering remoto, flussi di lavoro DevOps automatizzati e gestione centralizzata per ambienti industriali eterogenei, senza compromettere la sicurezza della rete OT.
SEW fa ampio uso delle funzionalità native di AWS per garantire alta disponibilità, elasticità e sicurezza. I servizi principali della piattaforma — inclusi identità, storage, orchestrazione, calcolo, messaggistica ed esecuzione delle pipeline — sono realizzati sull'infrastruttura gestita da AWS. Ciò consente a SEW di ridurre al minimo l'overhead operativo, ereditare l'affidabilità globale di AWS e concentrarsi sull'erogazione su larga scala di flussi di lavoro orientati all'OT.
Questa pagina fornisce una panoramica di alto livello su come sono strutturati i componenti SEW e su come gli elementi cloud e quelli di reparto interagiscono end-to-end.
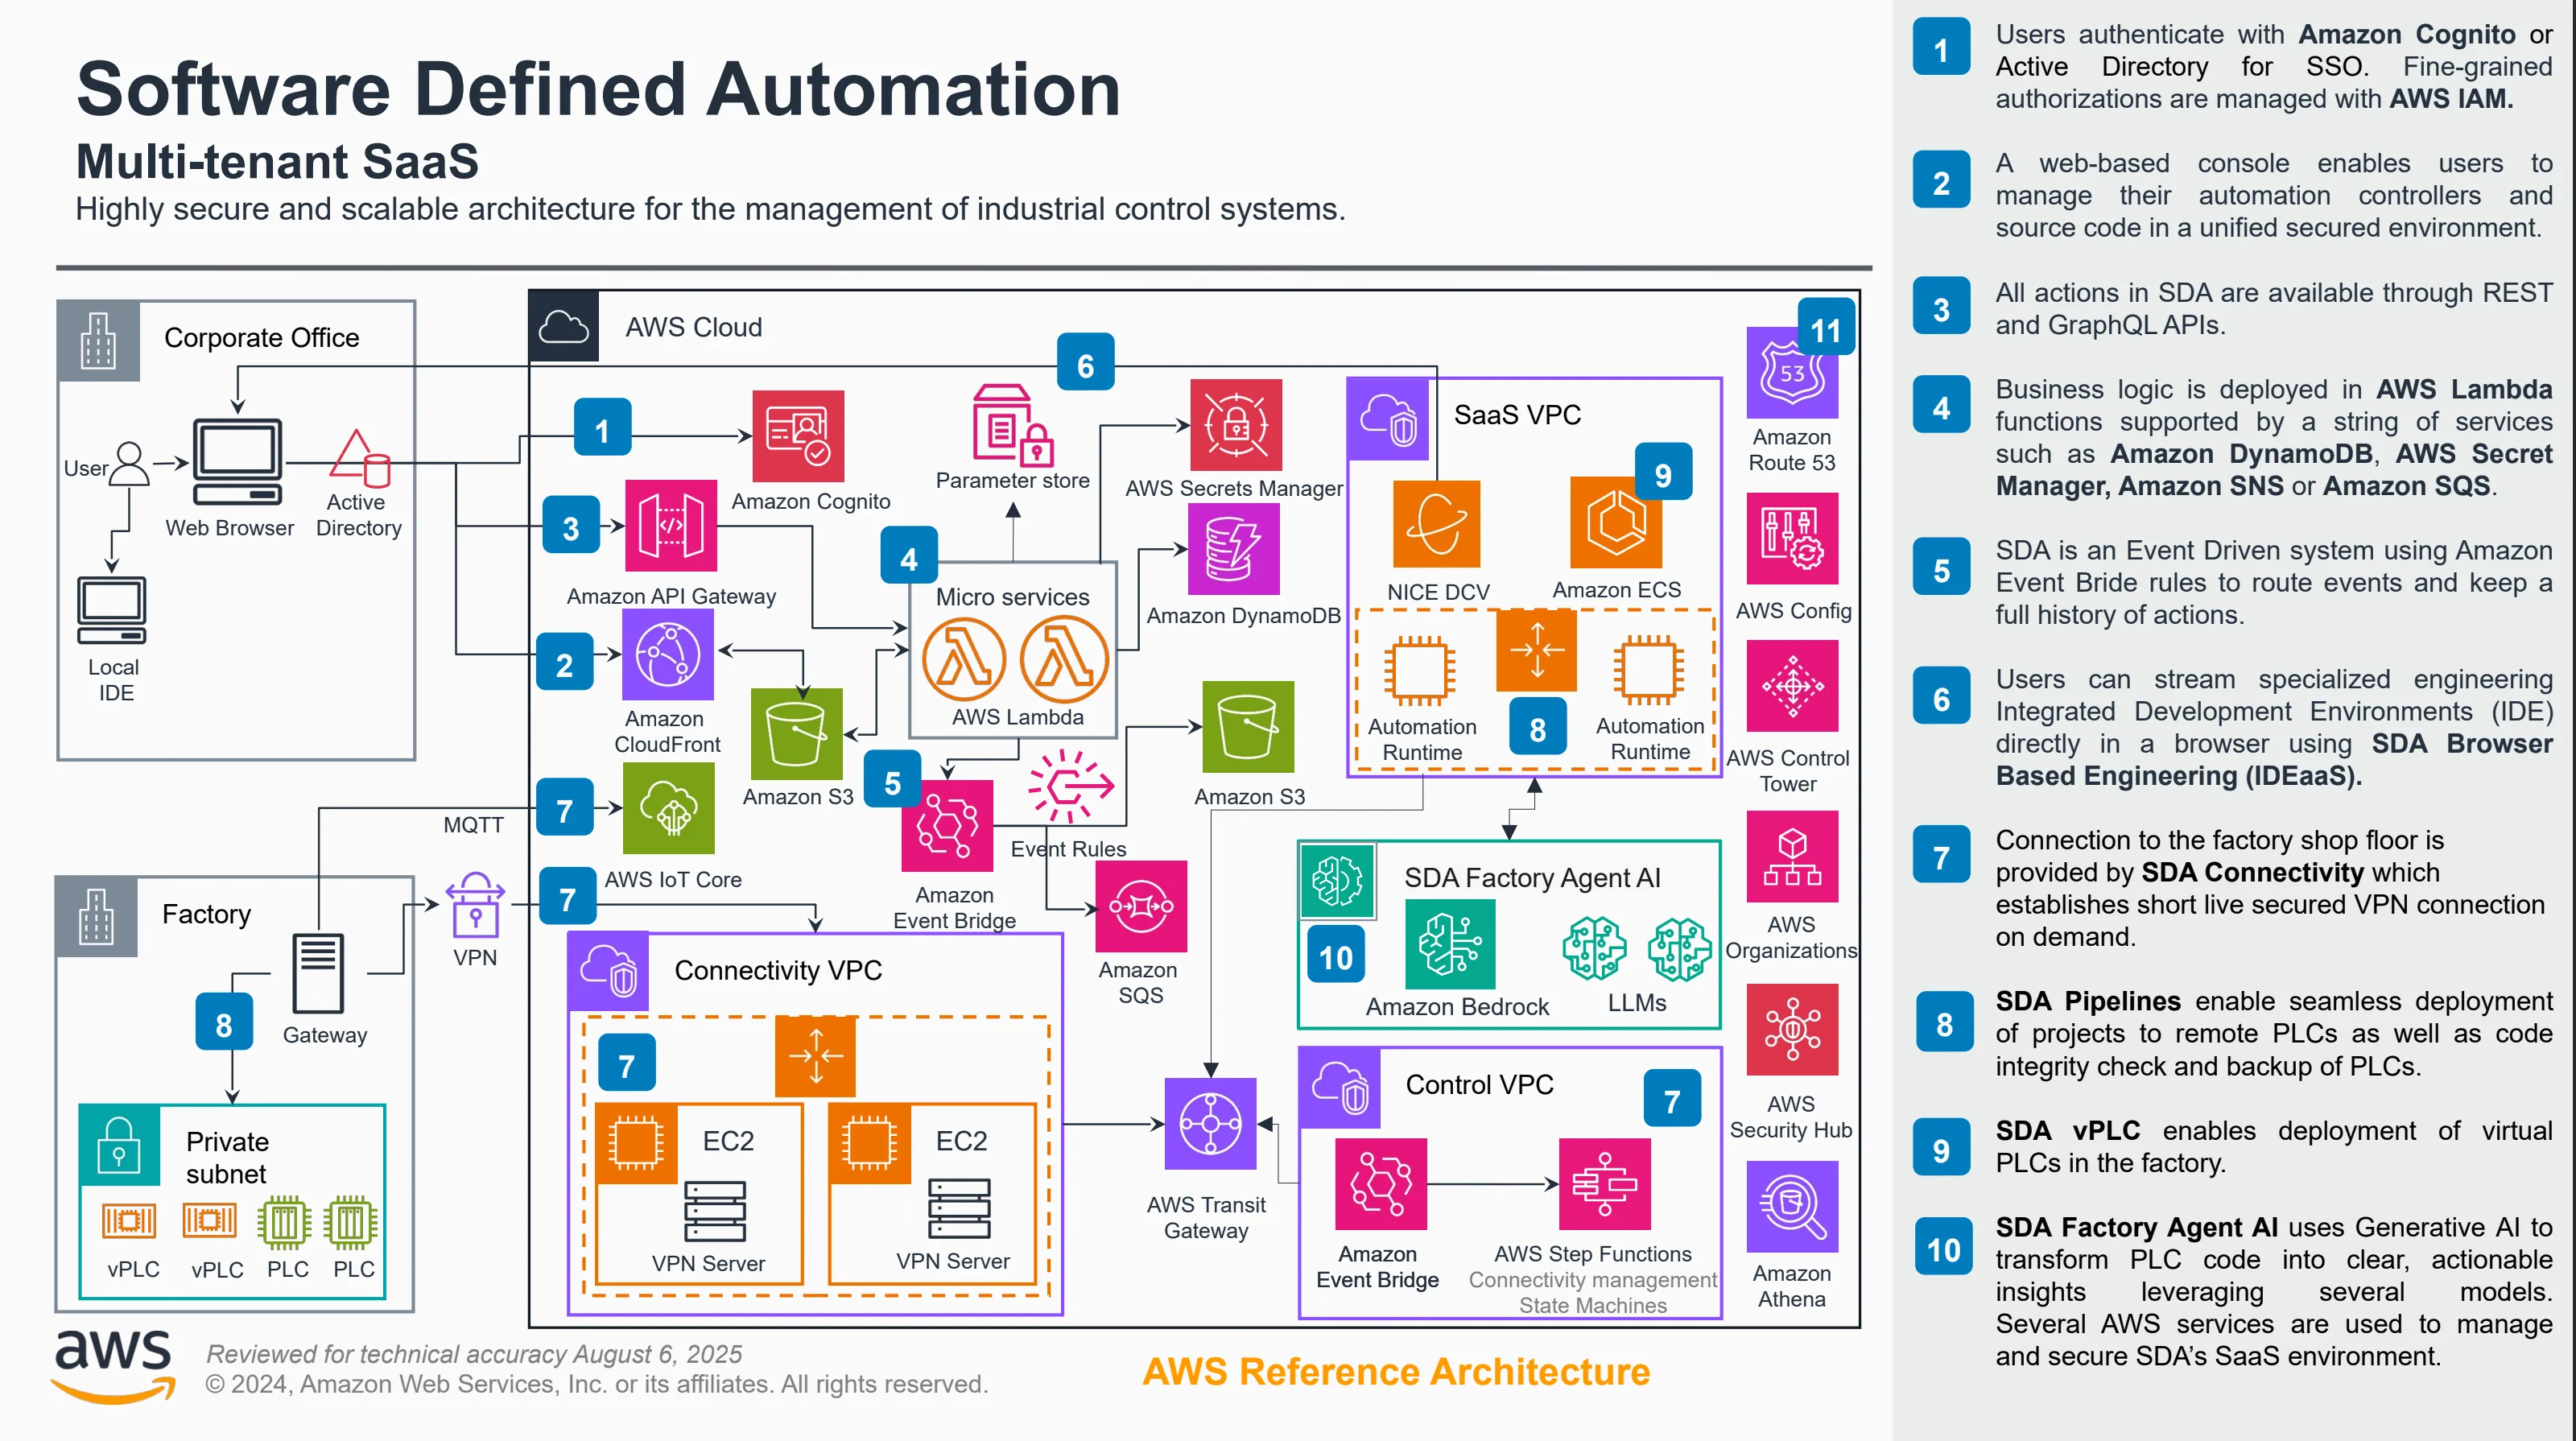
Architettura cloud
Nel cloud, SEW opera come piattaforma multi-tenant completamente gestita, costruita su microservizi moderni e infrastruttura nativa AWS. Le funzioni principali includono:
- Gestione dei tenant e servizi di identità
- Archiviazione dei progetti, versionamento e confronti
- Orchestrazione delle pipeline per deployment, backup, rotazioni delle password e altro
- Elaborazione degli eventi, logging e audit trail
- IDEaaS / ambiente di esecuzione dell'engineering basato su browser
- Security Hub, vault e archiviazione dei segreti
Tutto il traffico cloud attraversa rigorosi confini di autenticazione e autorizzazione, con isolamento dei tenant applicato a ogni livello e cifratura sempre attiva in transito.
La piattaforma utilizza un'ampia gamma di servizi AWS per garantire affidabilità, prestazioni e solidi confini di sicurezza. Alcuni esempi:
- Calcolo e orchestrazione tramite microservizi containerizzati eseguiti su servizi di calcolo gestiti da AWS
- Storage e durabilità tramite database gestiti da AWS, object storage e servizi di metadati distribuiti
- Messaggistica ed eventi tramite servizi di eventi AWS ad alto throughput e durevoli
- Identità e autenticazione tramite infrastruttura strettamente integrata basata su AWS IAM
- Disponibilità globale tramite deployment multi-AZ (Availability Zone) e primitive di rete AWS
Sfruttando i servizi ospitati da AWS, SEW eredita uptime, certificazioni di sicurezza, copertura globale e maturità operativa ai vertici del settore.
Architettura on-premise (SEW Gateway)
All'interno della fabbrica o dello stabilimento, il SEW Gateway funge da punto di comunicazione sicuro tra i dispositivi OT e SEW Cloud. Il gateway:
- Stabilisce tunnel cifrati in sola uscita verso SEW Cloud
- Fornisce routing a livello di dispositivo e gestione dei protocolli
- Consente alle sessioni IDEaaS di connettersi ai PLC senza esporre la rete OT
- Esegue pipeline quali backup dei dispositivi, deployment e letture/scritture di variabili
- Funge da hub di comunicazione locale per i dispositivi associati
- Stabilisce connettività verso il cloud solo su richiesta e di breve durata
Poiché il gateway utilizza una connettività avviata in uscita, non è necessario aprire porte in ingresso sul firewall dello stabilimento, preservando i principi di sicurezza OT. Il gateway è progettato per rispettare la segmentazione OT non richiedendo mai l'esposizione di PLC o controllori a Internet. Al contrario, il gateway raggiunge i dispositivi all'interno della rete OT e comunica in modo sicuro con SEW Cloud.
Maggiori dettagli sono descritti nel SEW Connectivity Service, che approfondisce l'architettura del SEW Gateway.
Flusso end-to-end
Una vista semplificata dell'architettura:
- L'utente interagisce con la SEW Web Console o con IDEaaS
- SEW Cloud autentica l'utente e autorizza l'azione richiesta
- I servizi cloud orchestrano il flusso di lavoro (ad es. una pipeline, un deployment, una sessione IDE)
- Il SEW Gateway esegue su richiesta le operazioni a livello di dispositivo all'interno dello stabilimento
- I risultati tornano al cloud, dove vengono archiviati, analizzati o presentati all'utente
Questa architettura cloud/on-premise consente a SEW di offrire accesso remoto sicuro, flussi di lavoro OT automatizzati, controllo delle versioni e operazioni su PLC multi-vendor senza alterare le strutture di rete dello stabilimento né compromettere la segmentazione.
Un flusso end-to-end approfondito è descritto nella pagina SEW Connectivity Service, che fornisce diagrammi di flusso utente e di sequenza.