Przegląd architektury
Platforma SEW została zbudowana natywnie w oparciu o Amazon Web Services (AWS), wykorzystując skalowalność i niezawodność usług chmurowych oraz bezpieczną, wyłącznie wychodzącą łączność z systemami przemysłowymi za pośrednictwem SEW Gateway. Takie rozwiązanie umożliwia SEW dostarczanie zdalnej inżynierii, zautomatyzowanych przepływów DevOps oraz scentralizowanego zarządzania dla różnorodnych środowisk przemysłowych — bez naruszania bezpieczeństwa sieci OT.
SEW w szerokim zakresie korzysta z natywnych możliwości AWS, aby zapewnić wysoką dostępność, elastyczność i bezpieczeństwo. Kluczowe usługi platformy — w tym tożsamość, przechowywanie danych, orkiestracja, moc obliczeniowa, przesyłanie komunikatów i wykonywanie pipeline'ów — opierają się na infrastrukturze zarządzanej przez AWS. Pozwala to SEW zminimalizować obciążenia operacyjne, korzystać z globalnej niezawodności AWS i skupić się na dostarczaniu przepływów pracy zorientowanych na OT w dużej skali.
Ta strona przedstawia ogólny przegląd struktury komponentów SEW oraz sposobu, w jaki elementy chmurowe i te znajdujące się na hali produkcyjnej współdziałają od początku do końca.
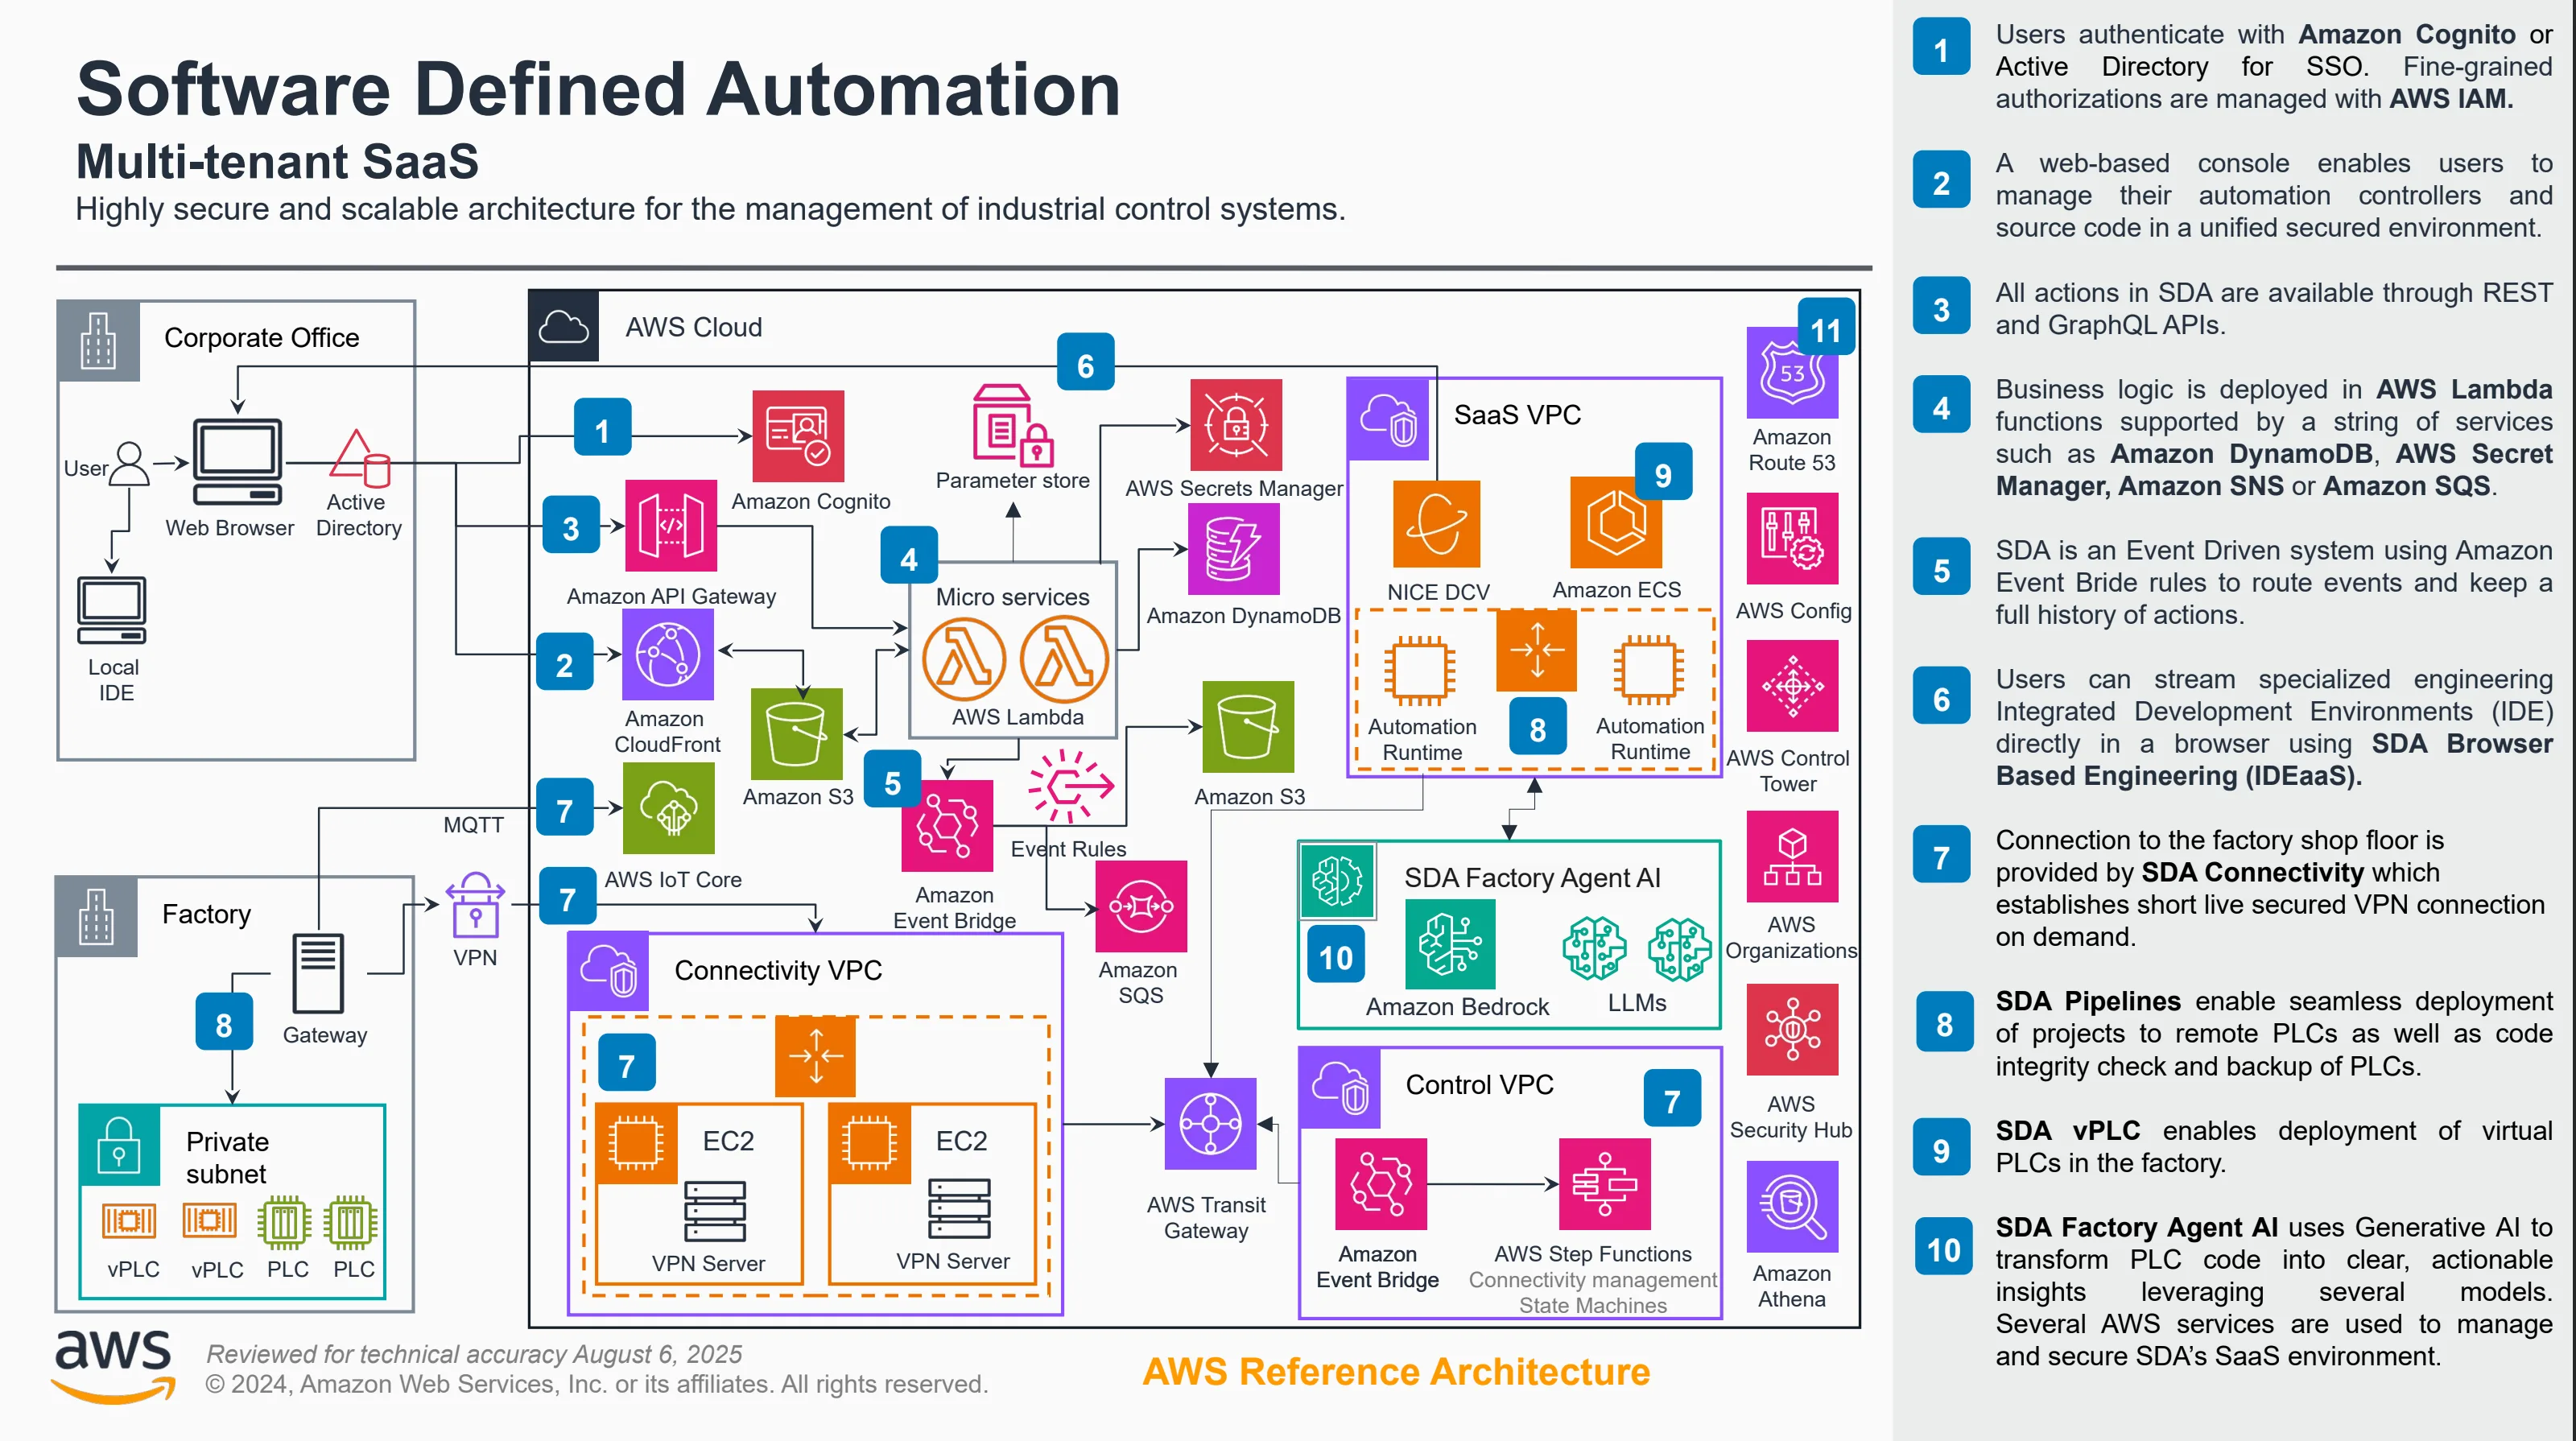
Architektura chmurowa
W chmurze SEW działa jako w pełni zarządzana, wielodostępna (multi-tenant) platforma zbudowana na nowoczesnych mikrousługach i natywnej infrastrukturze AWS. Kluczowe funkcje obejmują:
- Zarządzanie tenantami i usługi tożsamości
- Przechowywanie projektów, wersjonowanie i porównania
- Orkiestrację pipeline'ów dla wdrożeń, kopii zapasowych, rotacji haseł i innych operacji
- Przetwarzanie zdarzeń, logowanie i ścieżki audytu
- IDEaaS / środowisko wykonawcze inżynierii działające w przeglądarce
- Security Hub, sejfy i przechowywanie sekretów
Cały ruch chmurowy przechodzi przez ścisłe granice uwierzytelniania i autoryzacji, z izolacją tenantów egzekwowaną na każdej warstwie i zawsze szyfrowany podczas przesyłania.
Platforma wykorzystuje szeroki zakres usług AWS, aby zapewnić niezawodność, wydajność i silne granice bezpieczeństwa. Przykłady obejmują:
- Moc obliczeniową i orkiestrację z wykorzystaniem konteneryzowanych mikrousług działających w zarządzanych usługach obliczeniowych AWS
- Przechowywanie i trwałość danych dzięki bazom danych zarządzanym przez AWS, magazynom obiektowym i rozproszonym usługom metadanych
- Przesyłanie komunikatów i obsługę zdarzeń z użyciem wysokoprzepustowych, trwałych usług zdarzeniowych AWS
- Tożsamość i uwierzytelnianie poprzez ściśle zintegrowaną infrastrukturę opartą na AWS IAM
- Globalną dostępność dzięki wdrożeniom w wielu strefach dostępności (multi-AZ) oraz mechanizmom sieciowym AWS
Korzystając z usług hostowanych w AWS, SEW dziedziczy wiodącą w branży dostępność, certyfikaty bezpieczeństwa, globalny zasięg i dojrzałość operacyjną.
Architektura on-premise (SEW Gateway)
Wewnątrz fabryki lub zakładu SEW Gateway pełni rolę bezpiecznego punktu komunikacji między urządzeniami OT a SEW Cloud. Gateway:
- Ustanawia wyłącznie wychodzące, szyfrowane tunele do SEW Cloud
- Zapewnia routing na poziomie urządzeń i obsługę protokołów
- Umożliwia sesjom IDEaaS łączenie się z PLC bez wystawiania sieci OT
- Wykonuje pipeline'y, takie jak kopie zapasowe urządzeń, wdrożenia oraz odczyty/zapisy zmiennych
- Pełni funkcję lokalnego huba komunikacyjnego dla powiązanych urządzeń
- Ustanawia wyłącznie krótkotrwałą łączność z chmurą, realizowaną na żądanie
Ponieważ gateway wykorzystuje łączność inicjowaną wychodząco, na zaporze zakładu nie trzeba otwierać żadnych portów przychodzących, co pozwala zachować zasady bezpieczeństwa OT. Gateway zaprojektowano tak, aby respektował segmentację OT, nigdy nie wymagając wystawiania PLC ani sterowników do internetu. Zamiast tego gateway sięga do urządzeń wewnątrz sieci OT i bezpiecznie komunikuje się z SEW Cloud.
Więcej szczegółów opisano w SEW Connectivity Service, gdzie szczegółowo omówiono architekturę SEW Gateway.
Przepływ end-to-end
Uproszczony widok architektury:
- Użytkownik korzysta z konsoli webowej SEW lub IDEaaS
- SEW Cloud uwierzytelnia użytkownika i autoryzuje żądaną akcję
- Usługi chmurowe orkiestrują przepływ pracy (np. pipeline, wdrożenie, sesję IDE)
- SEW Gateway wykonuje na żądanie operacje na poziomie urządzeń w zakładzie
- Wyniki wracają do chmury, gdzie są przechowywane, analizowane lub prezentowane użytkownikowi
Ta architektura chmurowo–lokalna pozwala SEW dostarczać bezpieczny zdalny dostęp, zautomatyzowane przepływy pracy OT, kontrolę wersji oraz operacje na PLC różnych producentów bez zmiany struktury sieci fabrycznej i bez naruszania segmentacji.
Szczegółowy przepływ end-to-end opisano na stronie SEW Connectivity Service, która zawiera diagramy przepływu użytkownika i diagramy sekwencji.